Dockerセキュリティをシフトレフト

William Henry
2019年4月17日
9 分で読めますDockerセキュリティレポートへ
この
Dockerセキュリティを
シフトレフト
この
Dockerの脆弱性は広く存在する
ダウンロード数が
それぞれ 1,000万回を 超える 公式Dockerイメージ上位10個には、 少なくとも 30件の 脆弱性が 含まれています。 最も
人気の ある 無料の 認定Dockerイメージ上位10個の うち、 50%に 既知の 脆弱性が あります。
Dockerセキュリティの責任の所在が明確でない
68%が
コンテナセキュリティの 責任は 開発者が 担うべきだと 考えており、 次いで 運用担当者 (39%)と なっています。 開発者の
80%は、 開発中に Dockerイメージを テストしていないと 回答しています。 開発者の
50%は、 Dockerイメージの 脆弱性を まったく スキャンしていません。
簡単な修正でもセキュリティに大きな効果
脆弱性が
含まれる Dockerイメージの 20%は、 イメージを 再ビルドするだけで 解決できた 可能性が あります。 Dockerイメージの
44%には 既知の 脆弱性が あり、 より 新しく 安全な ベースイメージが 利用可能でした。 開発者の
45%は、 本番コンテナで 新たに 公開された 脆弱性を 一度も 発見していません。
改善するための方法:
適切なDockerベースイメージを選ぶ
できるだけ
小さな ベースイメージを 使いましょう。 不要な ものは パッケージに 含めないでください。 事前の
修正に 役立つアドバイス:Snykなどの ツールは、 脆弱性が 最も 少ない 推奨イメージへの アップグレードや 代替イメージを 提示します。
マルチステージビルドを使い、頻繁にビルドしましょう。
マルチステージビルドを
使うと、 実際に 必要な 成果物だけを コピーでき、 イメージに 不要な 脆弱性が 含まれるのを 減らせます。 開発パイプラインの
一環と して、 Dockerイメージを 再ビルドしましょう。
Dockerイメージを頻繁にスキャンする
開発ワークフローやCI/CDパイプラインの
一環と して、 Dockerイメージを スキャンしましょう。 事前の
修正に 役立つアドバイス:Snykなどの ツールは、 どの イメージレイヤーが 脆弱性の 原因と なっているかを 特定し、 修正方法を 提示します。 ベースイメージと
パッケージを 自動スキャンして、 本番環境の Dockerコンテナを 監視しましょう。
このレポートの概要
今年、
201
OCI標準の
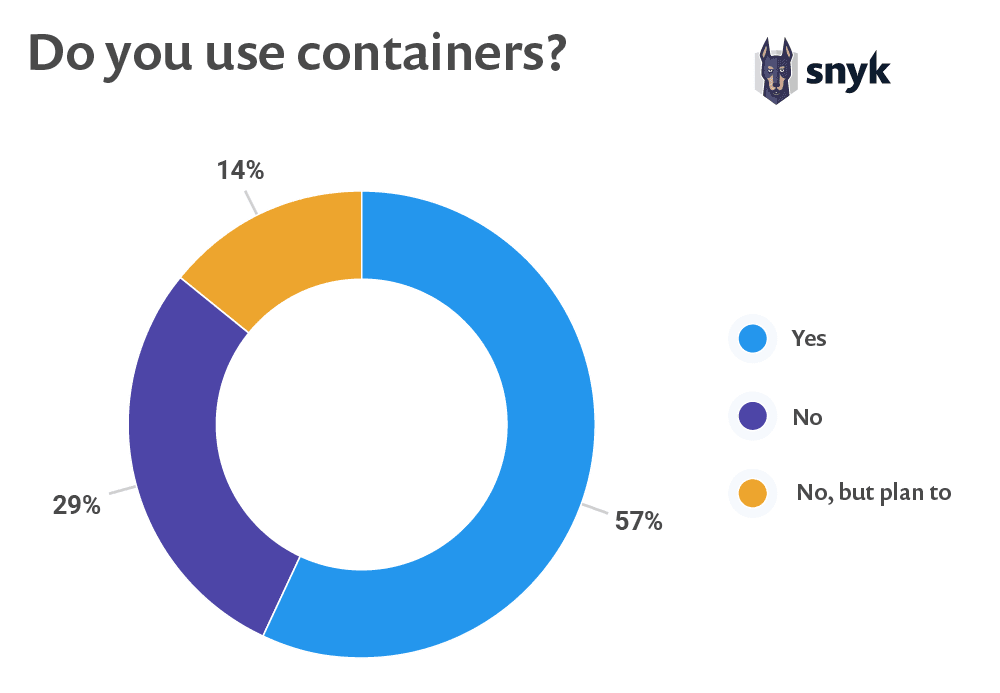
Dockerコンテナを
Dockerの
Dockerを取り巻く状況
現在、
Docker Hubには
現在、
223件の
認証済みパブリッシャーに よる イメージ。 これらの 製品は、 商業組織が 直接 公開・保守しています。 151件の
公式イメージ。 公式イメージは、 Dockerの オープンソースリポジトリや 「ドロップイン」 ソリューションの リポジトリから 厳選された ものです。 40件のDocker認定イメージ。
ベストプラクティスへの 準拠と、 特定の 基本テストへの 合格が 求められます。 公式Dockerイメージの上位10個は、
それぞれ1,000 万回以上 ダウンロードされており、 どの イメージにも 少なくとも 30件の 脆弱性が あります。 最も
人気の ある 無料のDocker認定イメージ上位10個の うち、半数に 既知の 脆弱性が あります。 調査した ある イメージには、 既知の 脆弱性が 160件近く 含まれていました。
451 Researchに