Azure ReposのSSHキーと個人用アクセストークンをローテーションする

著者

Edward Thompson
Azure Blog

2019年5月6日

0 分で読めます

この記事では、Azure Reposのセキュリティに関する8つのベストプラクティスシリーズから、ベストプラクティス#8「SSHキーと個人用アクセストークンのローテーション」を取り上げます。

Azure ReposのSSHキーと個人用アクセストークンをローテーションする

Azure Reposへのアクセスには通常、SSHキーまたは個人用アクセストークン(パスワードの代わり)を使用します。では、トークンが盗まれたことに気づかなかった場合はどうなるでしょうか。キーやトークンは定期的に更新し、漏えいしたキーによる被害を最小限に抑えましょう。


Azure Reposのセキュリティに関する8つのベストプラクティスの一覧を引き続きご覧ください。

  1. Azure Reposに認証情報をコードや設定として保存しない

  2. ファイルやAzure Reposの履歴から機密データを削除する

  3. アクセスを厳格に管理する

  4. SECURITY.mdファイルを追加する

  5. 個人用アクセストークンを使用する

  6. ユーザーにきめ細かな権限とグループを設定する

  7. プルリクエストにセキュリティテストを追加する

  8. SSHキーと個人用アクセストークンをローテーションする

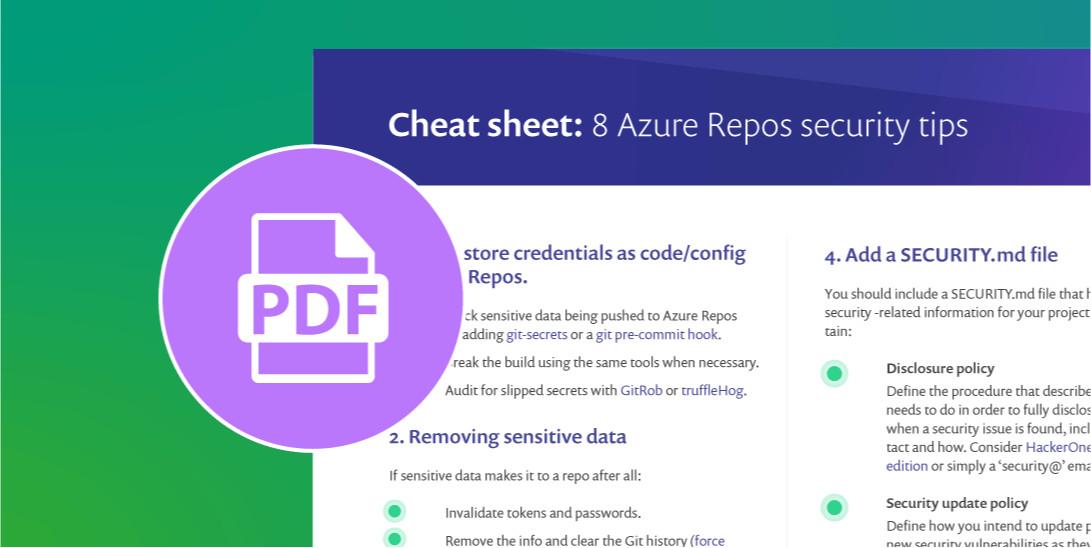
まだダウンロードしていない場合は、今すぐこのチートシートをダウンロードして目につく場所に貼っておきましょう。将来の判断を安全なものにできます。

「Azure Reposのセキュリティに関する8つのベストプラクティス」と題したチートシート。認証情報、アクセス制御、セキュリティテスト、SSHキーに関するガイダンスを掲載。

カテゴリー:

続きを読む

Blog

JPMorganがサイバーセキュリティの10項目チェックリストを公開。Snykはそのうち8項目をカバーします。あなたの組織はどうでしょうか?

JPMorganChaseがサイバーレジリエンスに関する10項目のチェックリストを公開しました。Snykがそのうち8項目にどう対応し、セキュリティスタックのどこに位置付けられるかをご紹介します。

feature datacenters black
Blog

Snykが連邦政府機関のAI主導型科学の新時代「Genesis Mission」への備えを支援

Snykは、AI主導型科学の加速を目指すホワイトハウスのGenesis Missionに向けて、連邦政府機関のソフトウェアセキュリティを支援します。サプライチェーン、クラウド、パイプラインでSecure by Designを実現しましょう。

feature red team blue team
Blog

DevOpsパイプラインで包括的なセキュリティテストを実施する

DevOpsパイプラインに包括的なセキュリティテストを組み込み、ソフトウェア開発ライフサイクル全体を保護する方法をご紹介します。