Azure Reposのプルリクエストにセキュリティテストを追加する

著者

Edward Thompson
Blog Graphics

2019年5月6日

0 分で読めます

この記事では、Azure Reposを利用するための8つのセキュリティのベストプラクティスシリーズから、ベストプラクティス第7項「PRにセキュリティテストを追加する」を紹介します。

Azure Reposのプルリクエストにセキュリティテストを追加する

SnykのAzure Reposとのネイティブインテグレーションを追加すると、各プルリクエストがテストされ、コードベースに新たな脆弱性が入り込むのを防げます。マージを失敗させる脆弱性の深刻度レベルは、ポリシーで設定できます。次の画像は、新たな脆弱性が追加されるため失敗したPRを示しています:
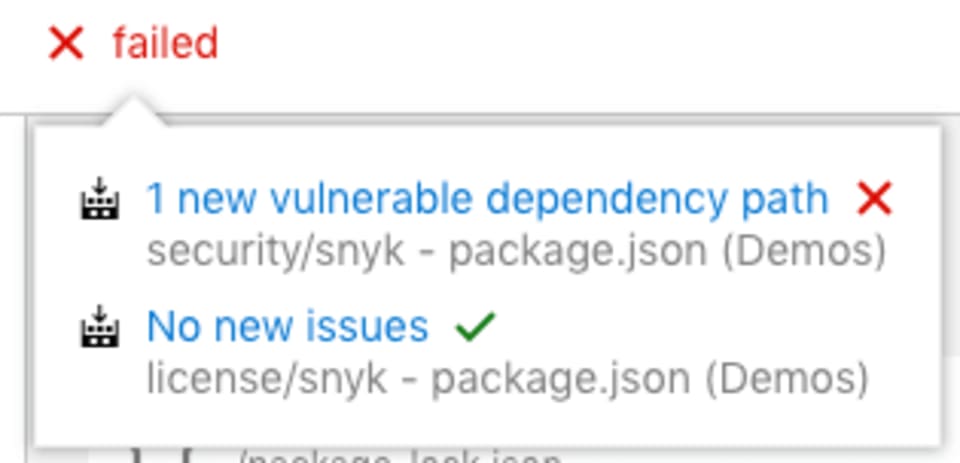
Azure Reposのプルリクエストに対するセキュリティチェック。脆弱な依存関係の経路が1件新たに検出され、新たな問題はありません

Snykが脆弱性を検出すると、開発者が脆弱性の優先度を判断して修正するために必要なツールを提供します。Snykは直接依存関係と間接依存関係の両方について必要な修正を算出し、必要なアップグレードやパッチを含む修正用プルリクエストを自動で作成します。これらすべてをAzure Reposのワークフロー内で行えます。次の画像は、Snykが作成した修正用PRを示しています。
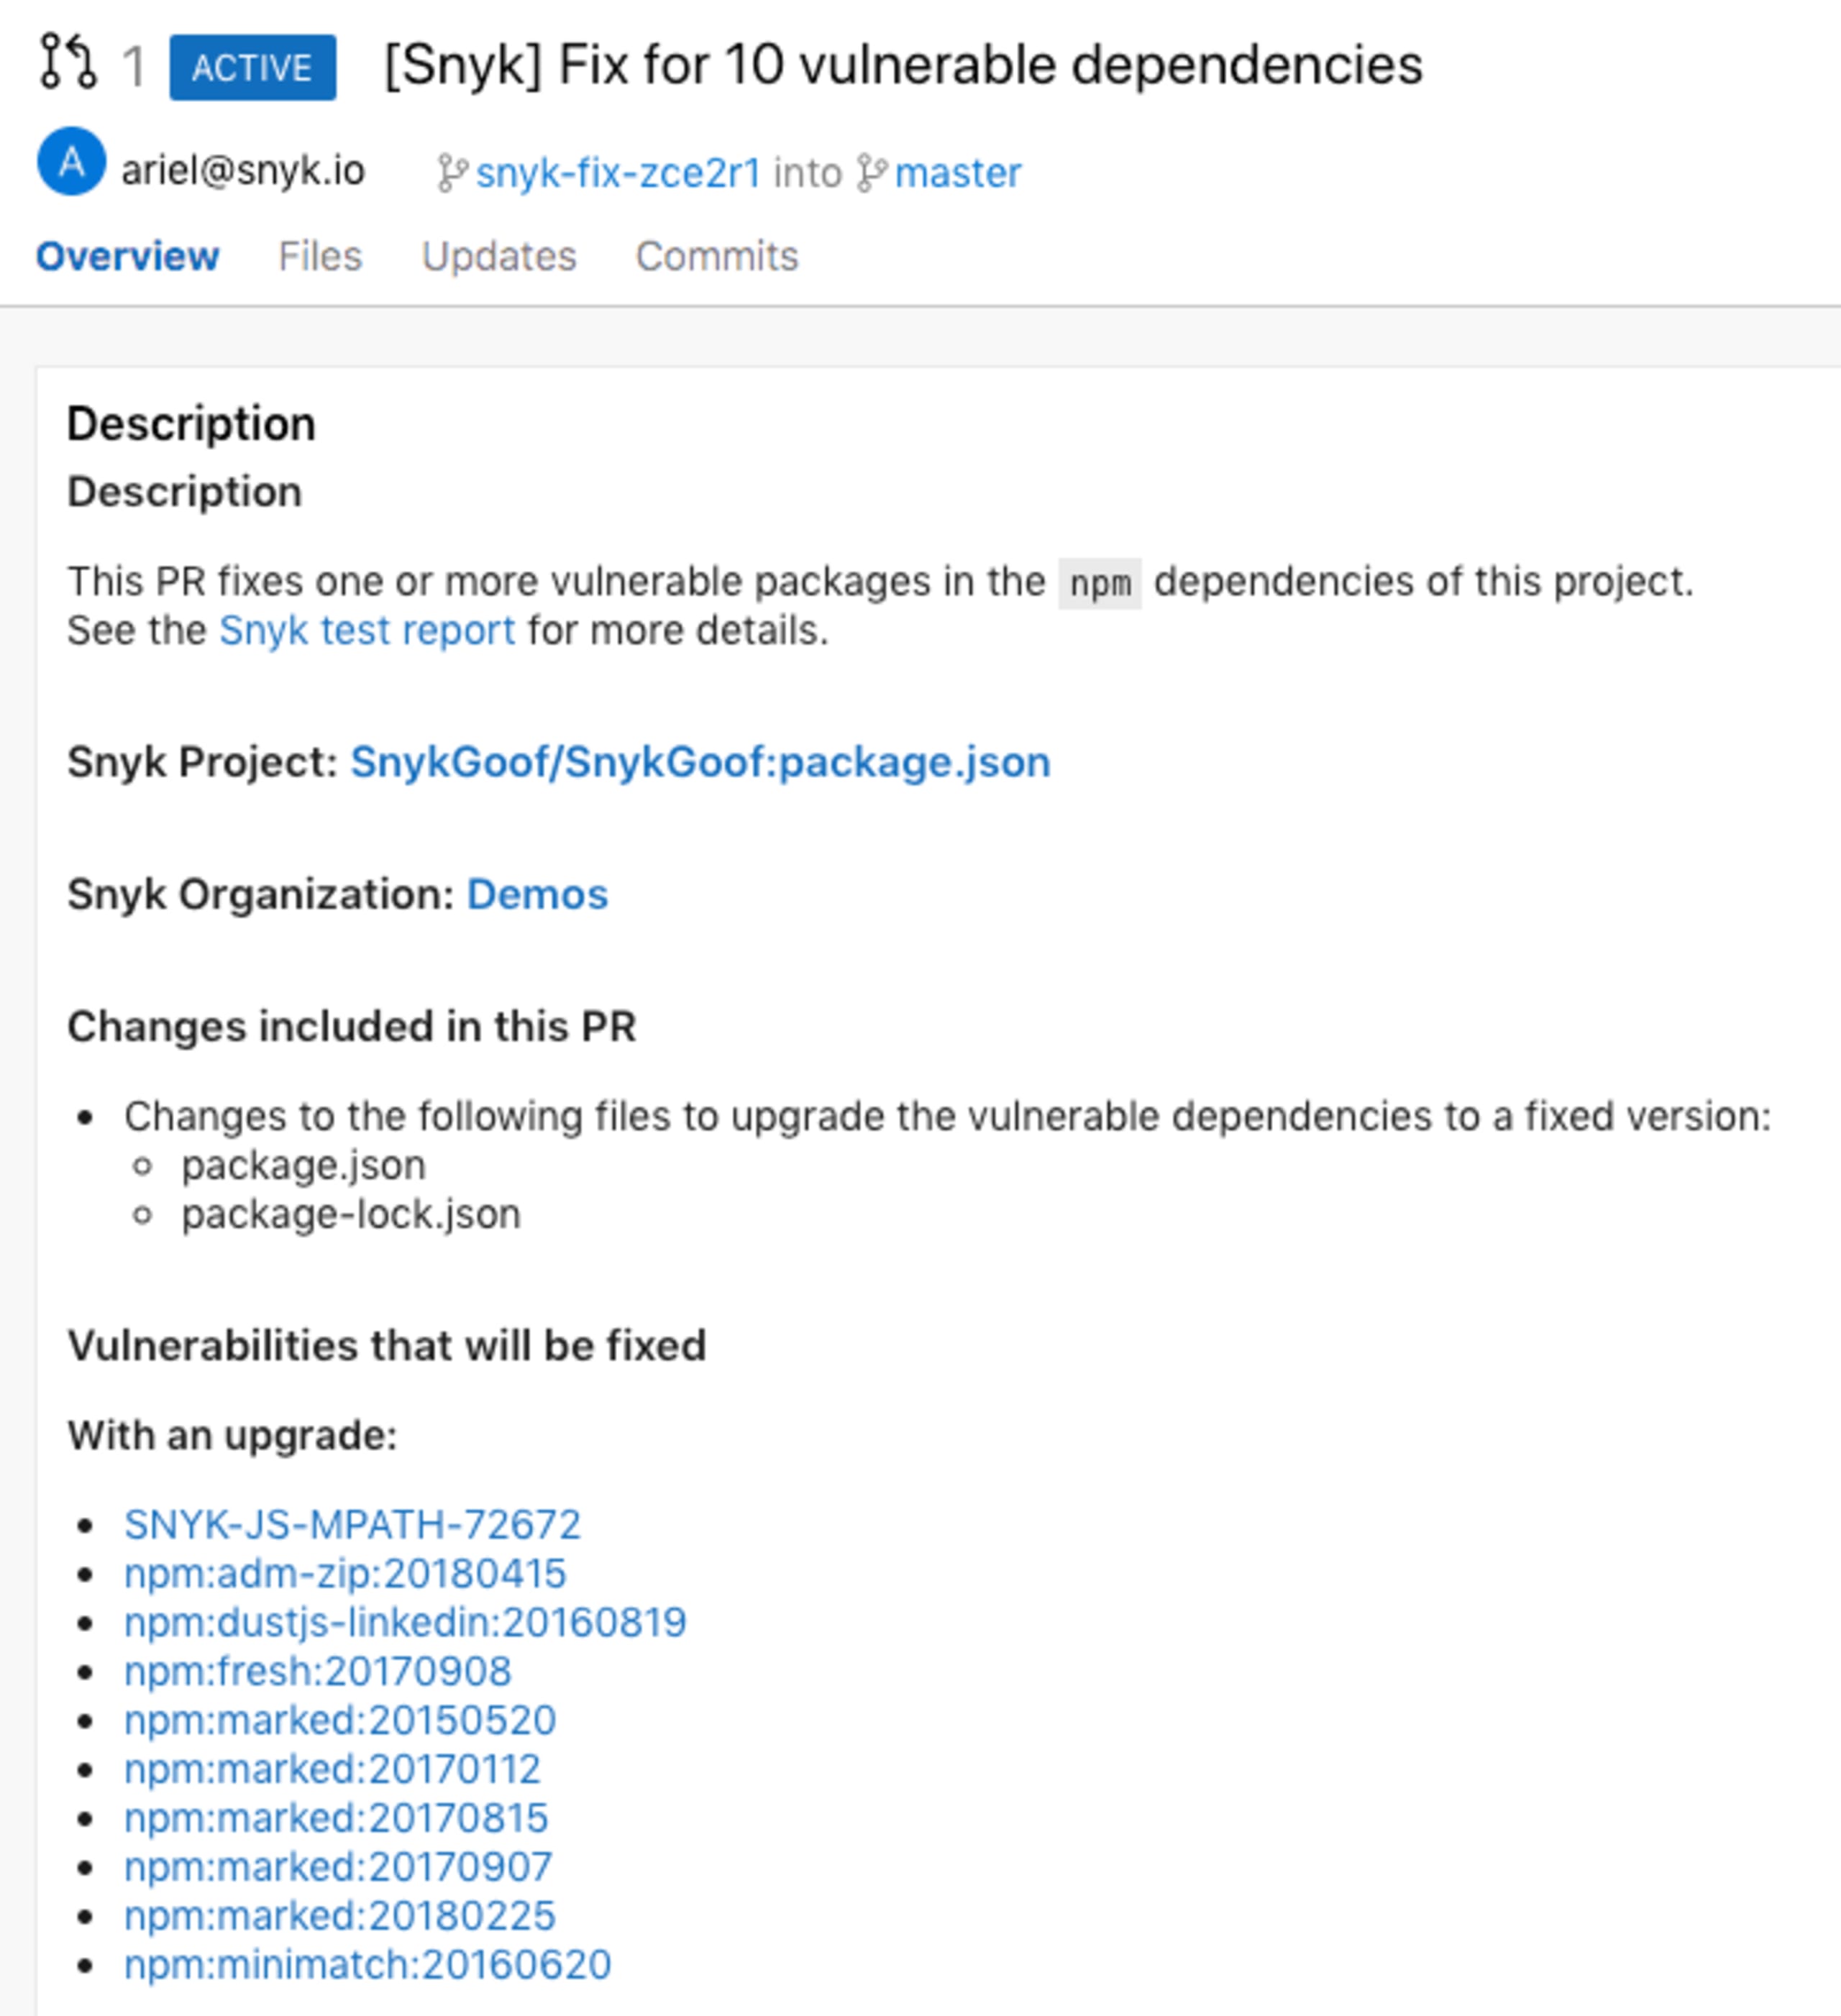
Snykが脆弱なnpm依存関係10件を修正したAzure Reposのプルリクエスト。更新されたパッケージファイルと脆弱性へのリンクが表示されています。

* 修正用PRの機能と新しいPRのテストは、クローズドベータ版です。参加をご希望の場合は、お問い合わせください。


Azure Reposを利用するための8つのセキュリティのベストプラクティスの続きを読む:

  1. Azure Reposで認証情報をコードや設定ファイルとして保存しない

  2. ファイルやAzure Reposの履歴から機密データを削除する

  3. アクセスを厳格に管理する

  4. SECURITY.mdファイルを追加する

  5. Personal Access Tokenを使用する

  6. ユーザーに詳細な権限とグループを設定する

  7. プルリクエストにセキュリティテストを追加する

  8. SSHキーとPersonal Access Tokenをローテーションする

まだダウンロードしていない場合は、今すぐこのチートシートをダウンロードして目につく場所に貼り、将来の意思決定にセキュリティを確保しましょう。

「Azure Reposのセキュリティに関する8つのベストプラクティス」と題したチートシート。認証情報、アクセス制御、セキュリティテスト、SSHキーに関するガイダンスを掲載。

カテゴリー:

続きを読む

Blog

JPMorganがサイバーセキュリティの10項目チェックリストを公開。Snykはそのうち8項目をカバーします。あなたの組織はどうでしょうか?

JPMorganChaseがサイバーレジリエンスに関する10項目のチェックリストを公開しました。Snykがそのうち8項目にどう対応し、セキュリティスタックのどこに位置付けられるかをご紹介します。

feature datacenters black
Blog

Snykが連邦政府機関のAI主導型科学の新時代「Genesis Mission」への備えを支援

Snykは、AI主導型科学の加速を目指すホワイトハウスのGenesis Missionに向けて、連邦政府機関のソフトウェアセキュリティを支援します。サプライチェーン、クラウド、パイプラインでSecure by Designを実現しましょう。

feature red team blue team
Blog

DevOpsパイプラインで包括的なセキュリティテストを実施する

DevOpsパイプラインに包括的なセキュリティテストを組み込み、ソフトウェア開発ライフサイクル全体を保護する方法をご紹介します。