AI生成コード向けセキュリティツールの選び方

2024年1月9日
0 分で読めます「AIツールはもういらない!」という声も聞こえてきます。お気持ちはよくわかります。それでも、AIは今後も使われ続けます。特に生成AIコーディングツールは、セキュリティリーダーにとって悩みの種です。最近のAI生成コードにセキュリティコンパニオンが必要な理由の記事で、その理由を取り上げました。
新たに生成AIコードを保護するセキュリティツールを導入するのは、慎重な検討を要する決断です。セキュリティチームと開発者双方のニーズを満たし、時代遅れにならないためのロードマップも備えている必要があります。では、次々と登場するAIツールがあふれるなかで、生成コードを確実に保護し、開発者にも満足してもらえるセキュリティツールを、どう選べばよいのでしょうか?
Snykは8年にわたり、他のセキュリティソリューションに先駆けて、ソフトウェア開発サイクルの最も早い段階で使えるセキュリティソリューションを提供してきました。今回はその経験をもとに、セキュリティツールの導入時に検討すべき5つのポイントをご紹介します。
AI生成コードのセキュリティ
生成AIコードセキュリティの購入ガイド
Snykの生成AIコードセキュリティの購入ガイドで、AI生成コードを安全に保つ方法をご紹介します。
1. IDE内でのリアルタイム分析
開発者の仕事は、ソフトウェアを作ることです。優れたセキュリティツールは、開発ワークフローを妨げることなくアプリケーションを確実に保護し、開発者が開発に集中できるようにします。これは、セキュリティツールを長期的に定着させ、成果につなげるうえで特に重要です。そのため、選ぶツールはAIによって加速する開発者のスピードに対応し、作業を妨げないことが不可欠です。
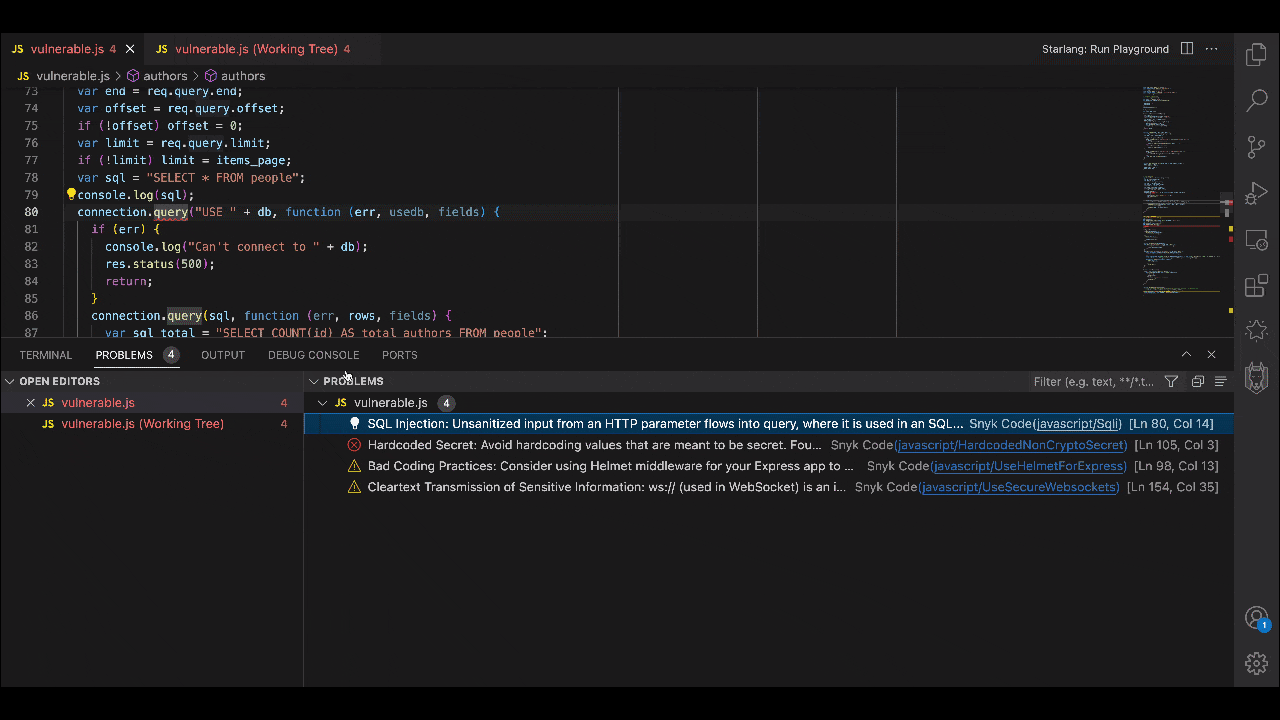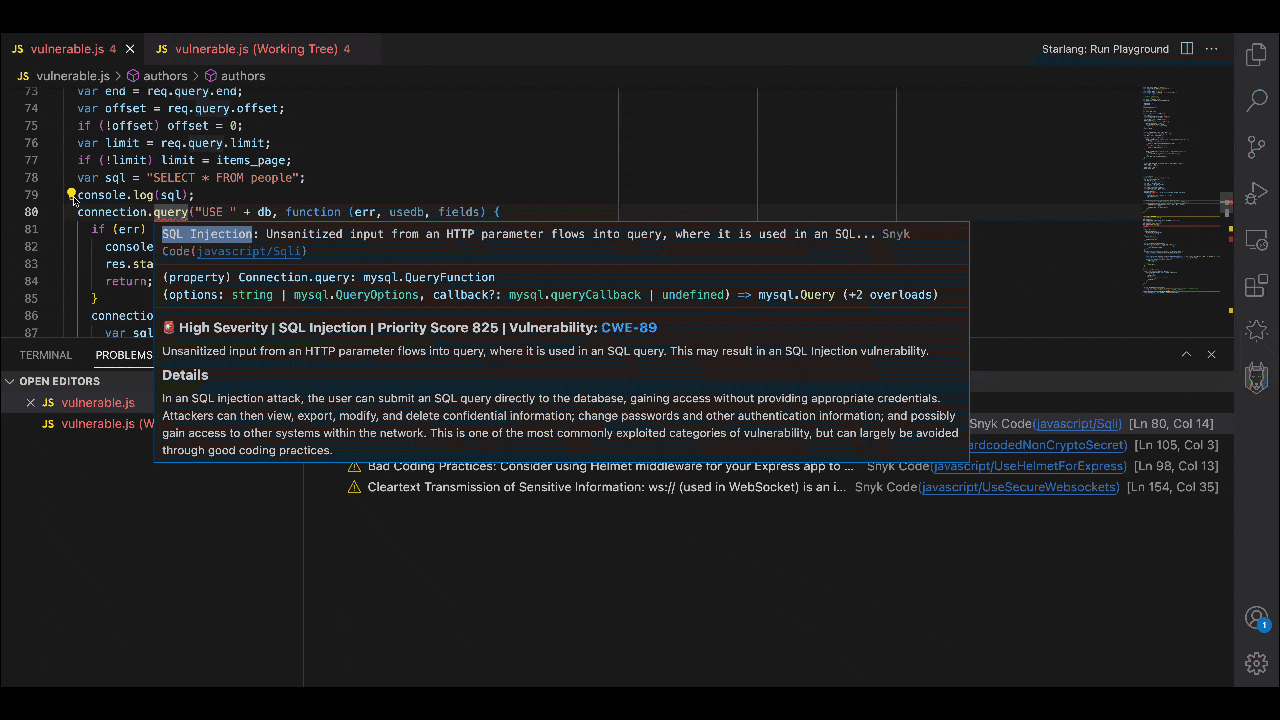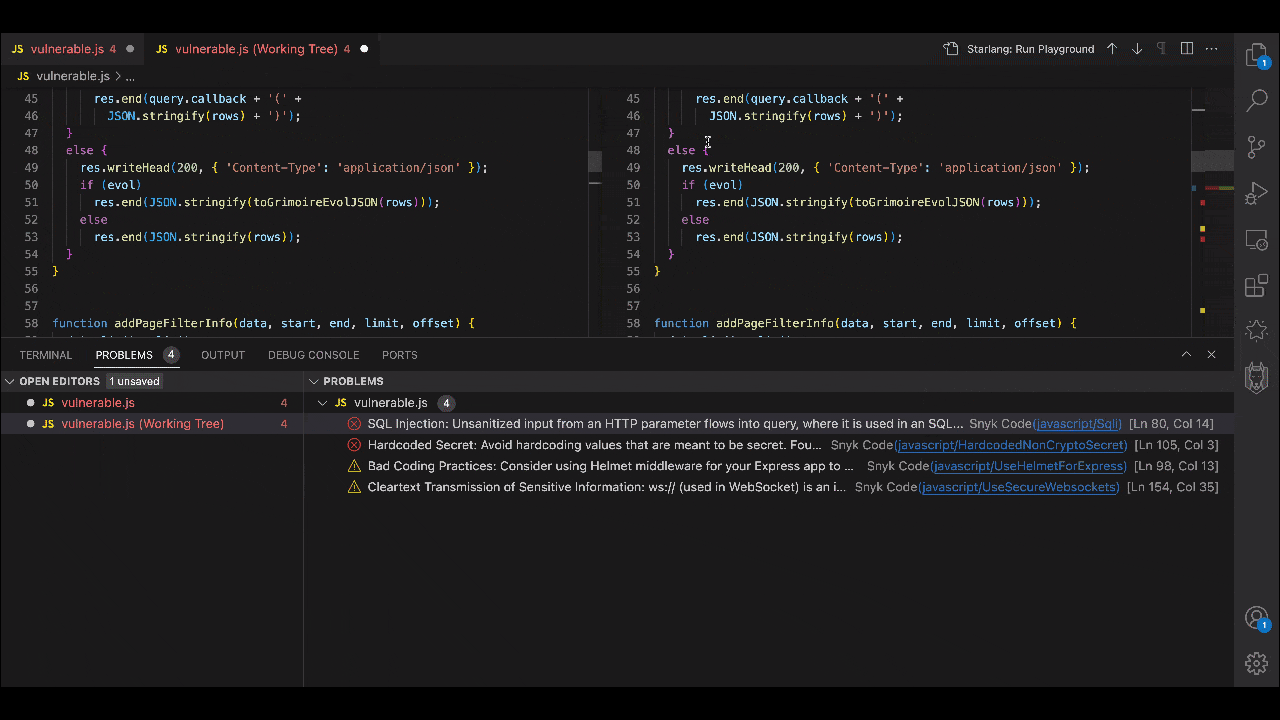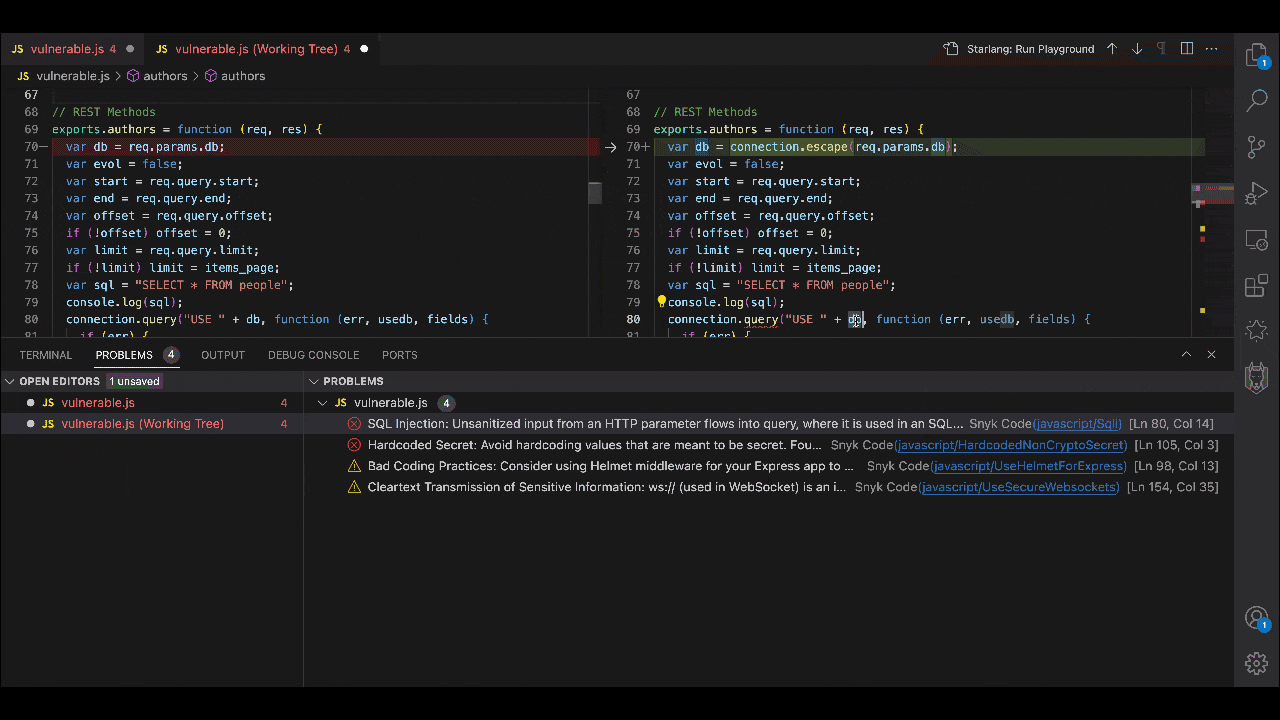
独自のDeepCode AI技術は、Snyk Codeを支えるエンジンです。この基盤技術により、Snykはコードのレビューと修正案の提示を数秒で行い、分や時間をかけずにリアルタイムで対応できます。ソースコードをスキャンしながら、IDE内で目立たずに動作し、開発者の通常のワークフローにシームレスに溶け込みます。
開発中に割り込んだり、作業環境の外でコードをテストする間、開発者を待たせたりするのではなく、Snykはコーディングと並行して動作し、ミスが発生した時点で検出して、リアルタイムのフィードバックと具体的な対応策を提供します。また、Snykは他のソリューションより平均2.4倍速くコードをスキャンできるため、AIコード生成ツールのスピードにも対応できます。
2. 高精度で、AIのハルシネーションを回避
最近のブログ記事でも取り上げたように、技術の性質上、生成AIはすべてハルシネーションを起こします。だからこそ、リスク管理のために設計され、セキュリティの専門家が開発したツールが役立ちます。AIに精通したセキュリティ専門家は、生成AIの出力を安全だと決めつけることはできず、そのスピードに追いつけるセキュリティチェックが必要だと理解しています。
Snykは、生成AIのこの弱点を理解すると同時に、その大きな利点にも注目しています。そこで、セキュリティにおける豊富な経験を生かし、長年にわたる実戦での検証を通じて、堅牢なリスク管理アプローチを築きました。Snykはコードの保護に特化し、複数段階のチェックと、継続的に拡充される大規模で信頼性の高い脆弱なコードパターンと修正方法のデータベースを備え、最新のコーディングパターンに対応します。独自のDeepCode AIでは、シンボリックAIと生成AI、複数の機械学習手法を組み合わせ、人による監督とともに活用できるよう設計しています。
Snykは、コードの修正案を生成する生成AIと、クラス最高のナレッジベースと専用ルールを備え、生成AIの出力を制御して二重チェックする厳格なシンボリックAIを組み合わせています。DeepCode AIが数十万件のオープンソースリポジトリを監視する一方で、セキュリティ専門家がAIと連携して新たな安全でないパターンを迅速に発見・学習し、データベースとルールを継続的に調整・保守します。これにより、誤検知を減らし、最新の脆弱性にも先手を打てます。機械だけでは考えられないからです。このハイブリッドAIと人間の知見の融合により、Snowflake、Intuit、Neiman Marcusなどの企業に高い精度を提供し、ハルシネーションを防ぎます。
3. ファイル間を網羅的に分析
多くのAIセキュリティツールや機能は、独立したコードブロックやスニペット、単一のソースコードファイルしかスキャンしません。しかし、セキュリティに携わる人なら誰もが知っているように、それだけでは不十分です。
アプリケーション全体と、そのソースコードファイルをすべてレビューすることが重要です。アプリケーションは、現在開いているファイルやその依存ファイルだけではなく、膨大な数のソースコードファイルで構成されているからです。新しいコードが作成されるたびに、アプリケーション内のデータの流れや、ソースコードとの相互作用は変わります。新たなコードブロックがアプリケーションに及ぼす影響を理解し、AI生成コードが安全かどうかを判断するには、セキュリティツールがアプリケーション全体の構造と内部の関数を把握する必要があります。
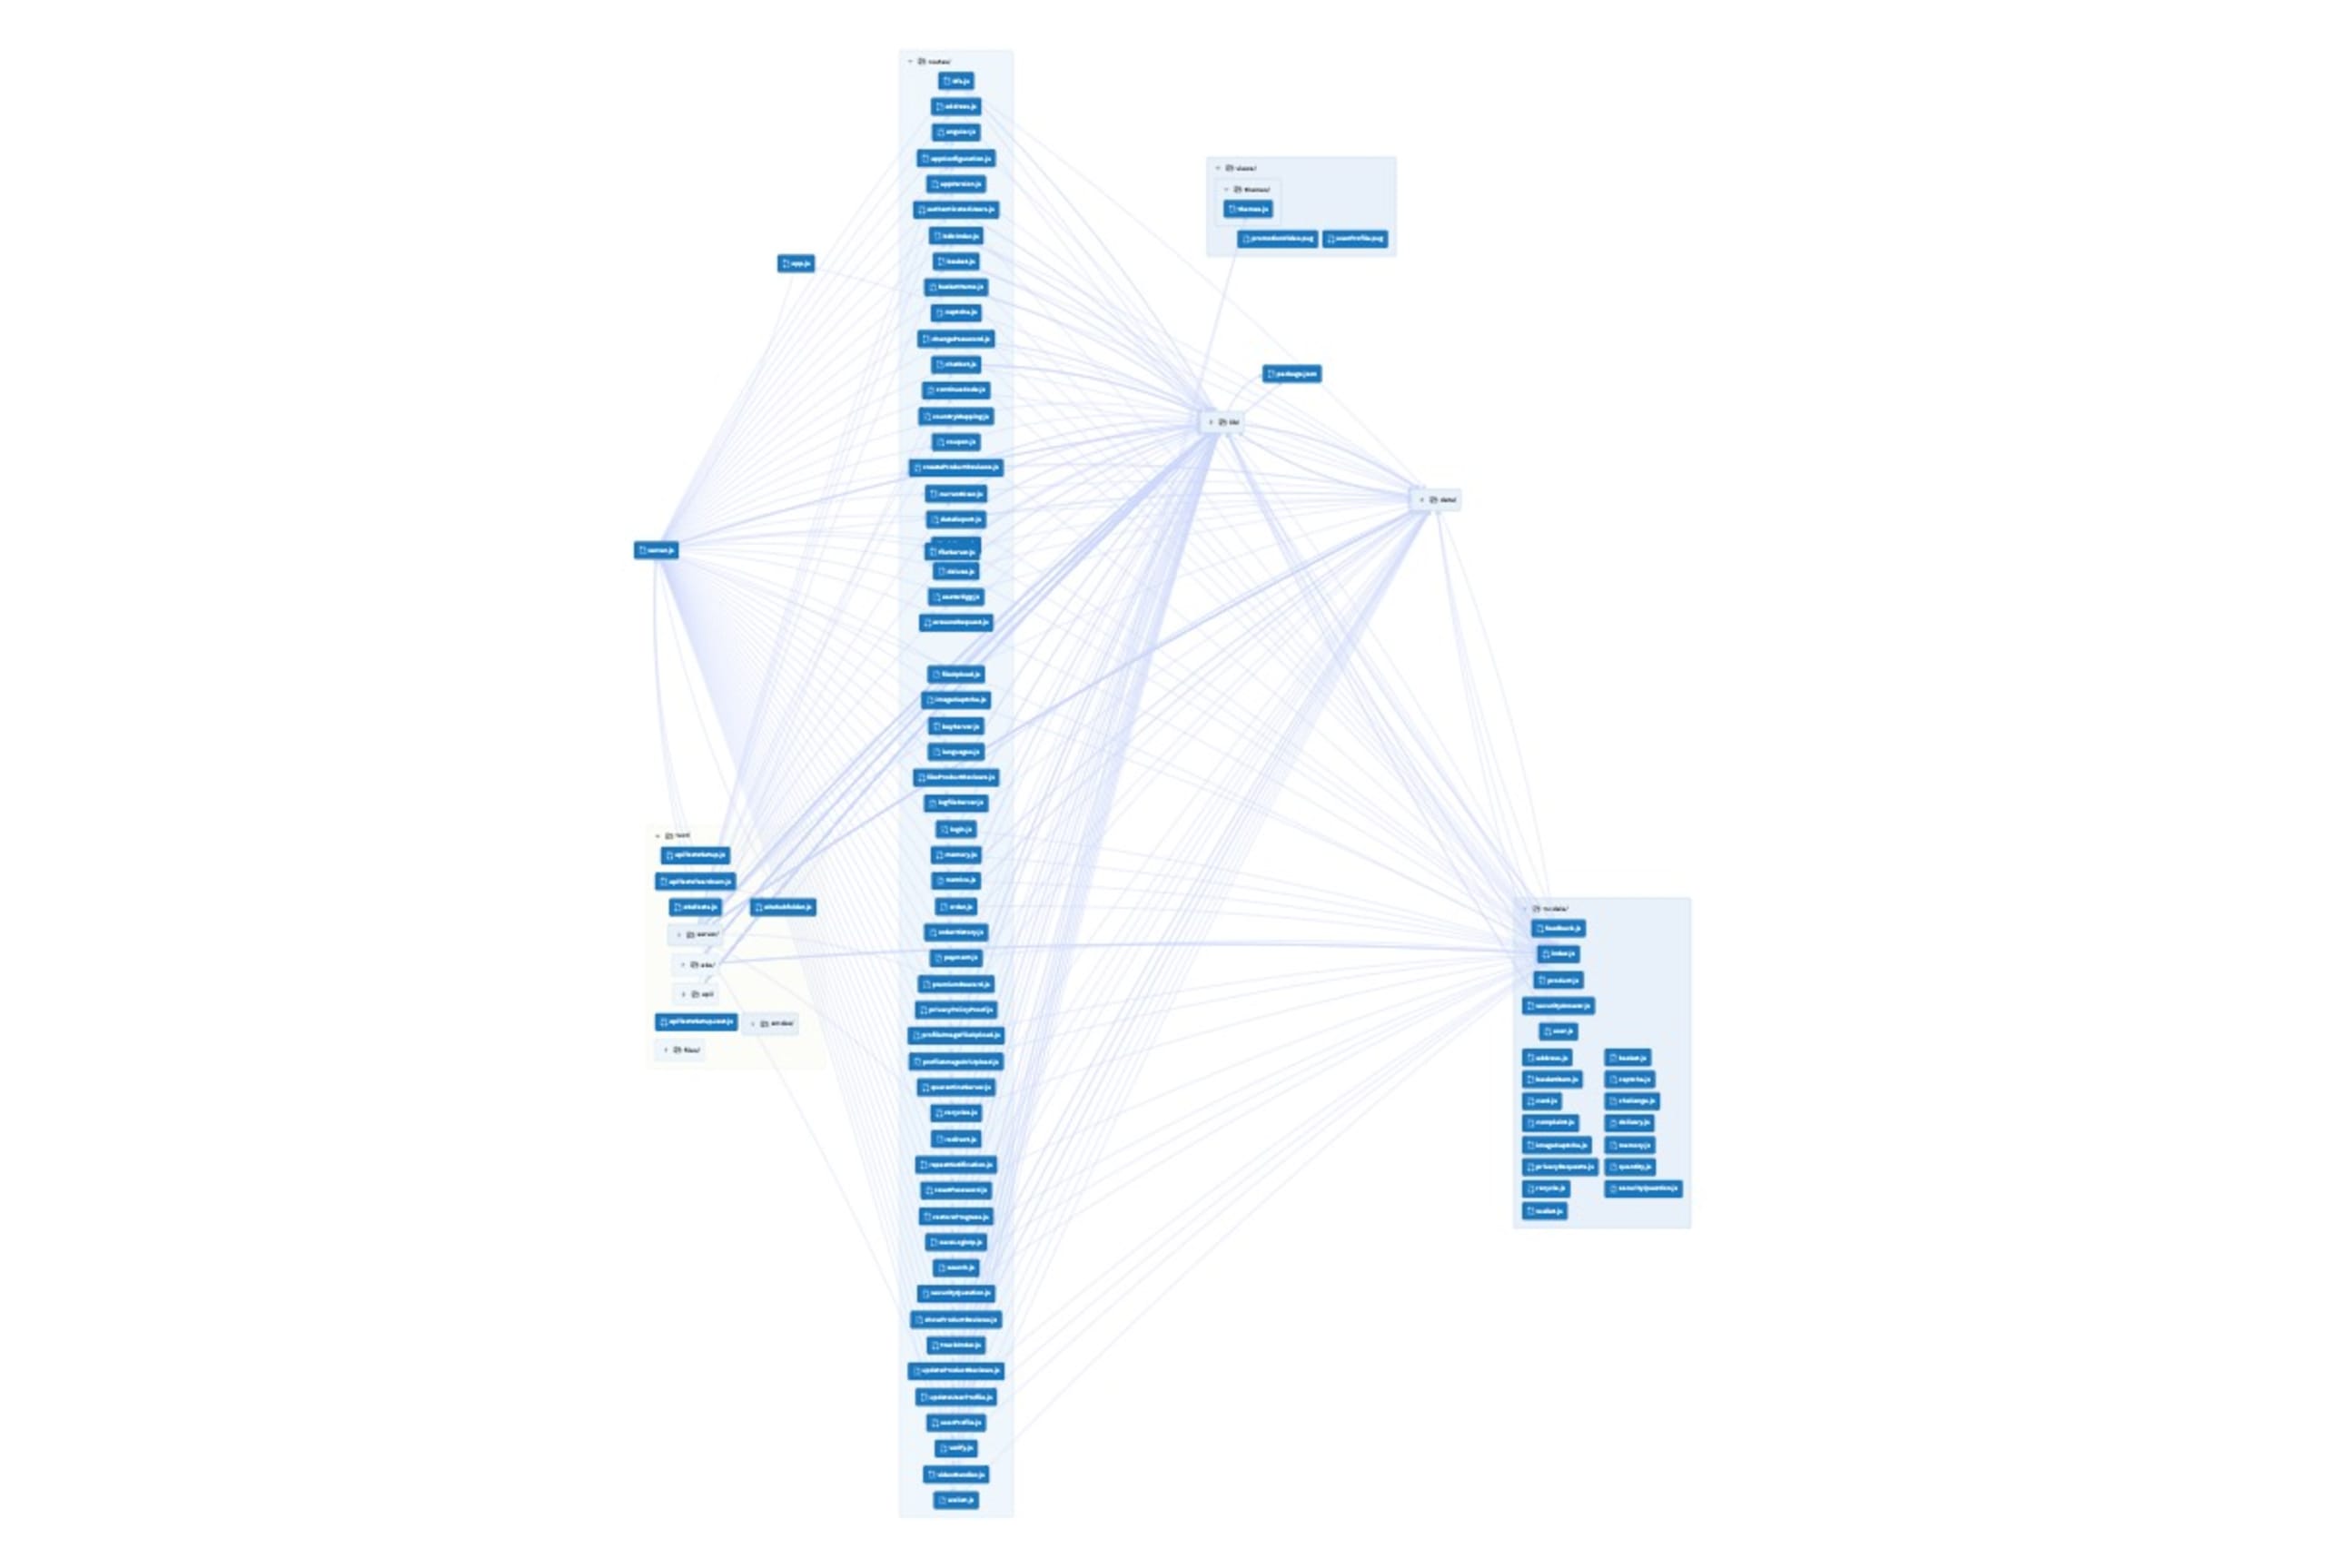
IDEに表示されているコードはアプリケーションの一部です。上の図では、CodeSeeを使って、アプリケーション全体のコード構造をファイル単位で可視化しています。
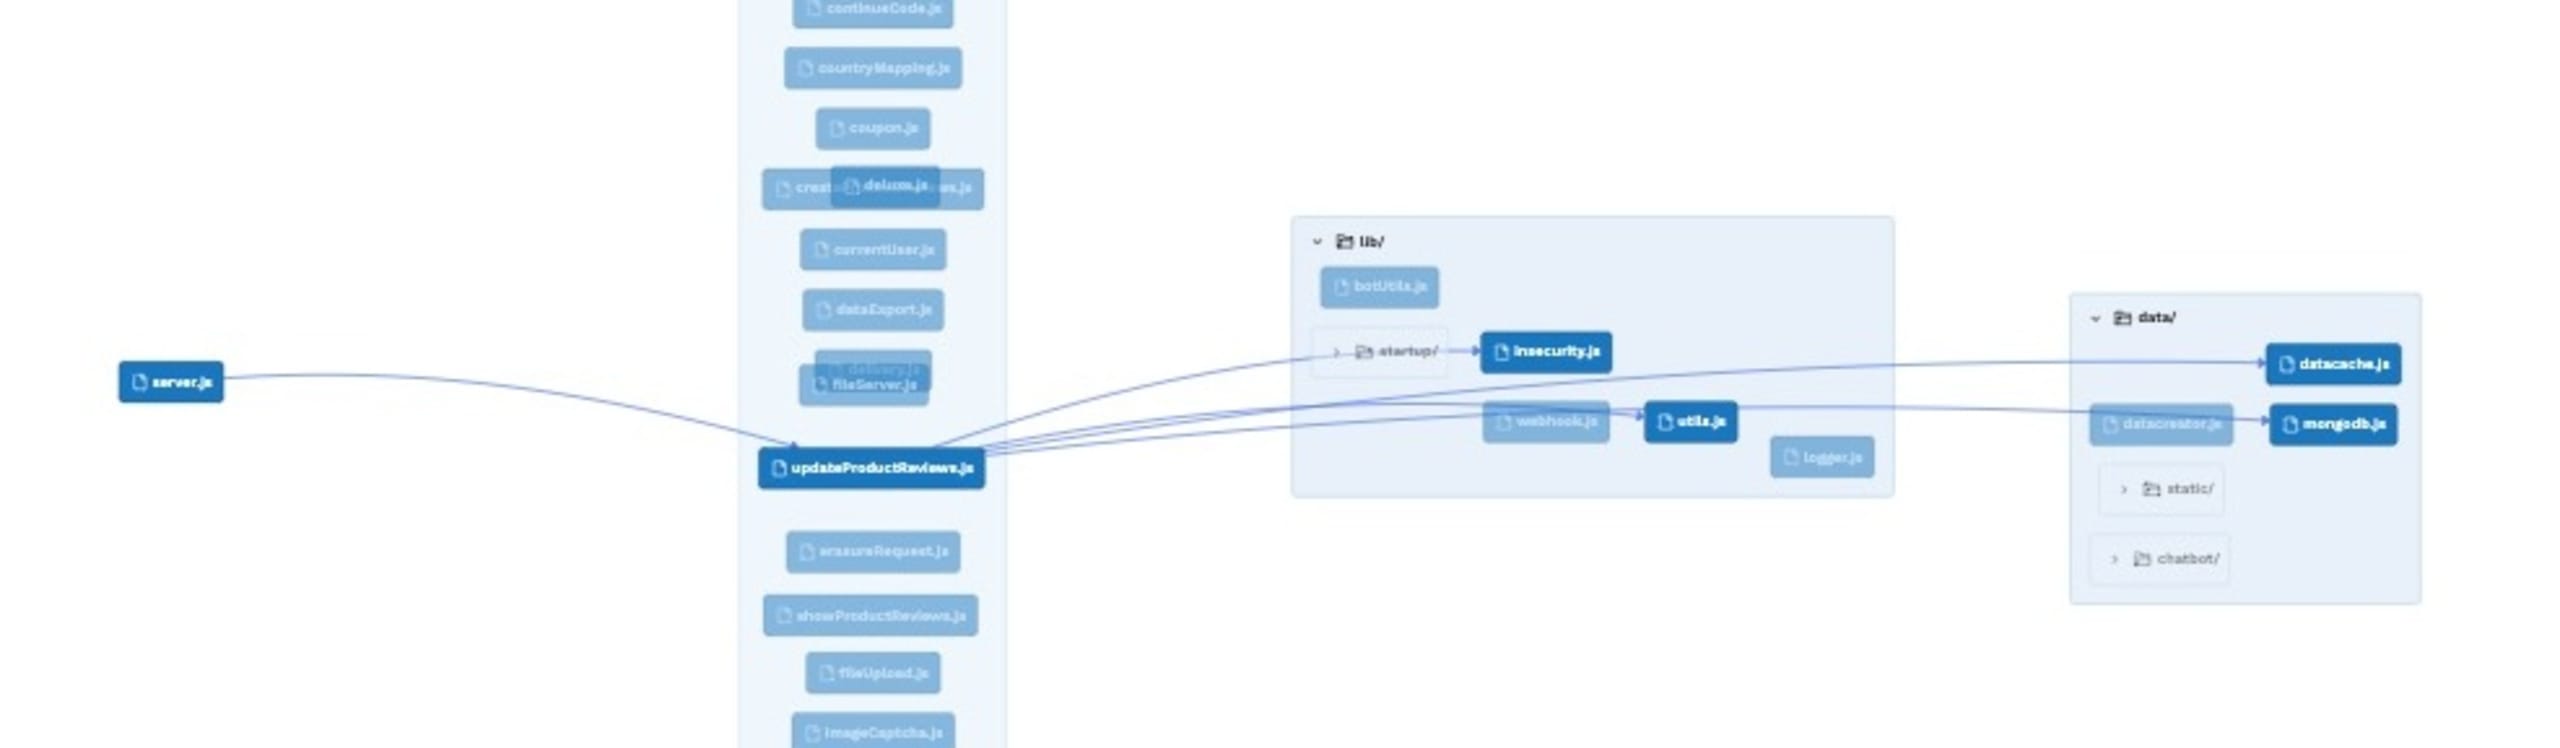
多くのSASTツールは、実装が非常に難しいためIDE内で動作しません。IDE内で動作する場合も、アプリケーションの一部しか確認できないことがあります。下の例ではupdateProductReviewsファイルを編集中ですが、IDEベースのSASTスキャナーの多くは、このファイルだけ、あるいは直接つながっているファイルしか確認しません。その結果、アプリケーションの90%以上が見落とされます。
Snykは、セキュリティチームと攻撃者の双方の考え方を理解することに長けています。実際のアプリケーションは広範で複雑であり、レガシーコードやさまざまな依存関係を多く含むことを、私たちは理解しています。Snykはコードのスニペットやブロックを個別にレビューするのではなく、新しいコードが追加されるたびにアプリケーション全体をレビューします。アプリケーション全体のデータフローを追い、各コードブロックが他のすべてのコードとどう相互作用するかを把握します。
特にSnykのファイル間分析は、コードスニペットと、アプリケーション内でそれが関わるすべてのファイルとの相互作用を明らかにし、ノイズを除去して関連する脅威をすべて検出します。これにより、Snykはより正確で有用な結果を提供し、問題の内容と修正方法を開発者が理解できるよう、判断根拠を透明性をもって共有します。つまり、Snykはリスクをトリアージして誤検知を減らし、新たな脆弱性を生まないことを確認した適切な修正案を生成します。これにより、皆さんと開発者はより効率よく、簡単に作業できます。
4. プラットフォーム内でのレポート自動生成
セキュリティリーダーは皆、監査やコンプライアンスの要件に対応する必要があり、レポートの作成には手間がかかります。だからこそ、リスクに優先順位を付け、プラットフォーム内でリスクの検出結果を一元的に把握できる実用的なセキュリティツールが必要です。意味のある戦略的な意思決定を行い、進捗を追跡し、全体的なリスクを評価するには、組織横断的にセキュリティ上の弱点や傾向を把握する必要があります。断片的なデータを自分で寄せ集める手間は避けたいものです。
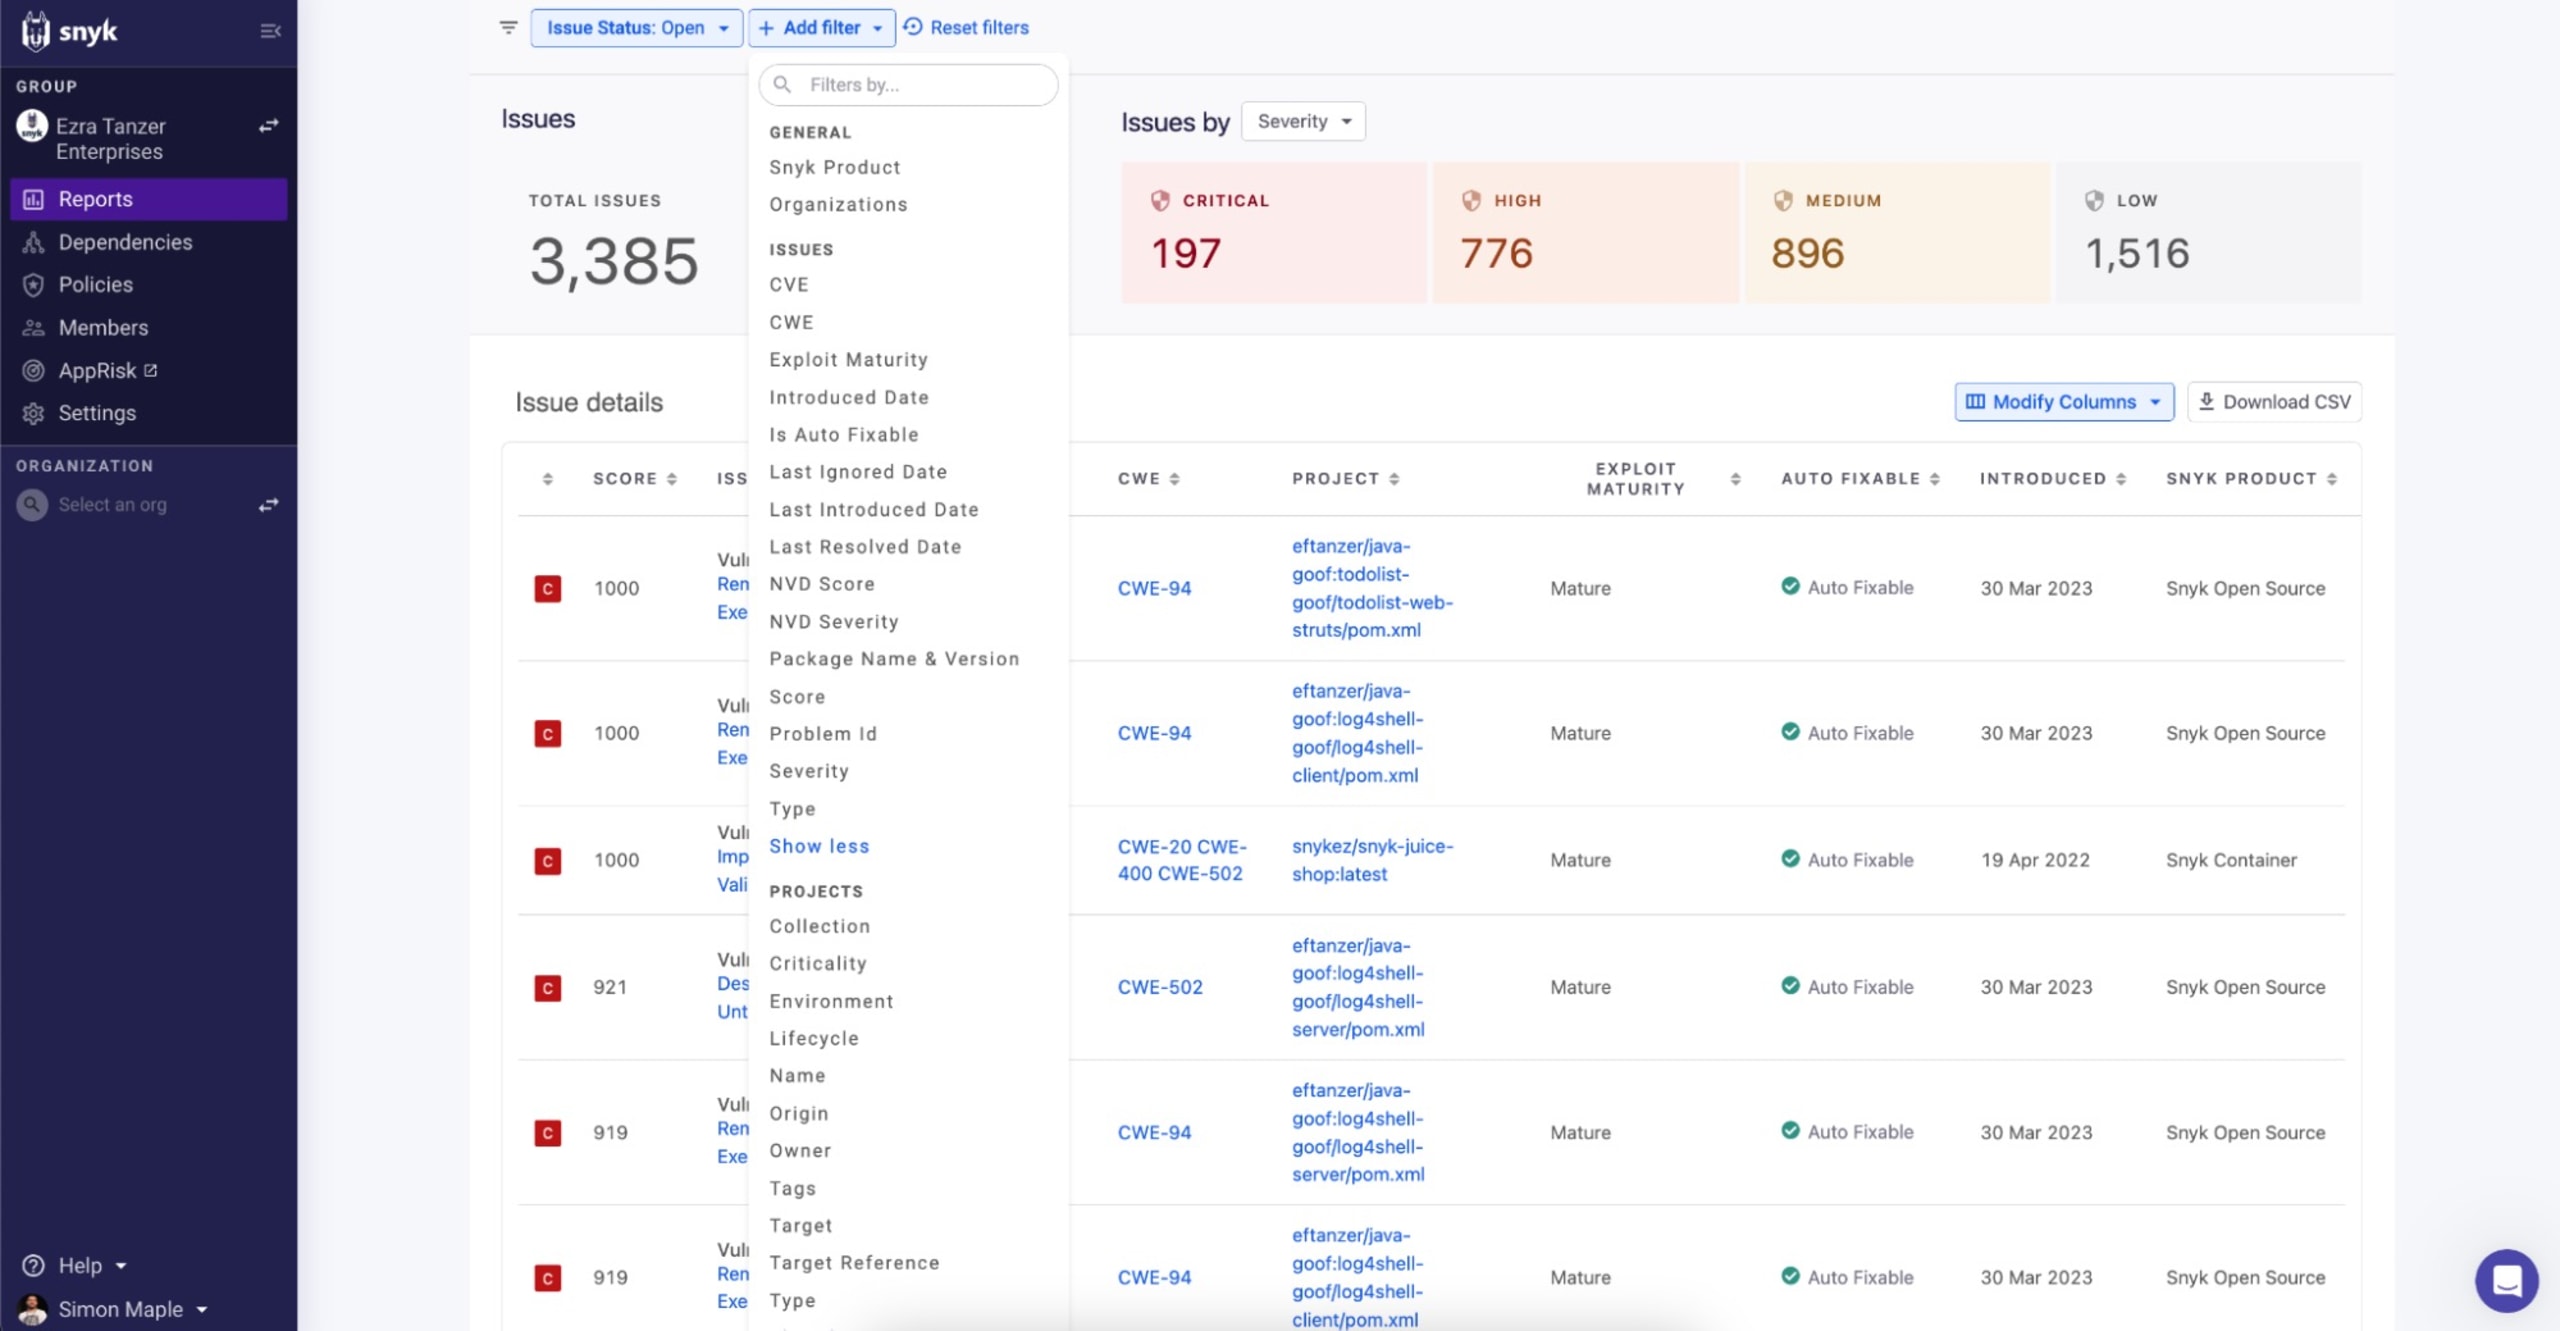
Snykのレポート機能はプラットフォームに標準搭載されており、セキュリティデータを余すところなく把握できるよう最適化されています。また、すべてのビューとチームにわたって情報を一元化し、エクスプロイトの成熟度、修正可能性、到達可能性やプロジェクトの重要度、本番環境と開発環境の別などを含むRisk Scoreといったフィルターで、より細かな優先順位付けができます。これらの機能により、プラットフォーム内で自動レポートやカスタムレポートを作成でき、シームレスな体験を通じてコンプライアンス対応を効率化します。
5. 独立性があり、変化するニーズに対応できる
急速に変化するAIの状況では、今使っているAIコーディングアシスタントを、1年後には使い続けたくないかもしれません。特定のAIコーディングアシスタントの利用を強制するセキュリティツールは避け、選択肢を確保しておくのが賢明です。
Snykはこの点を理解しているため、特定のAIコーディングツールに限定されません。今も将来も、開発者が愛用するAIツールと連携できます。
ベストプラクティスとガバナンスに欠かせない最後の重要な要素として、コードを生成する企業と、そのコードを保護する企業が別であることを確認するのもよいでしょう。そうしなければ、非常に重要な牽制と均衡の仕組みが失われます。Snykはセキュリティに専念しているため、AIコーディングツールから独立した立場で、リスク管理の支援に注力できます。
Gartnerのアプリケーションセキュリティテスト分野のリーダー
セキュリティは極めて重要であり、セキュリティの専門家になるには何年もの訓練が必要です。重大なセキュリティ侵害が発生した場合、セキュリティリーダーに厳しい法的措置が科されることもあるなど、セキュリティリーダーには注意義務が課されており、その責任の重さがうかがえます。だからこそ、最も手軽で安価な選択肢を選ぶのではなく、セキュリティツールを意識的に選ぶ必要があります。
Snykのプラットフォームには、長年にわたるセキュリティの経験と学術研究、そして技術と手法の継続的な改良が集約されています。セキュリティと開発者双方のニーズのバランスを取るツールを、明確な意図をもって開発してきました。
「セキュリティリーダーとして最優先の責務は、AIが生成したコードであっても人が書いたコードであっても、私たちが作成するすべてのコードにセキュリティを設計段階から組み込むことです。Snyk CodeのAI静的解析と、IDE内でセキュリティ検証済みの修正を自動適用できる最新のイノベーションであるDeepCode AI Fixを活用することで、開発チームとセキュリティチームは、ソフトウェアをより速く、より安全にリリースできるようになりました。」
-Steve Pugh、NYSE/ICE CISO
Snykは最近、2023年版Gartner Magic Quadrantのアプリケーションセキュリティテスト分野で「リーダー」に選出されました。また、2023年版Forrester Waveのソフトウェア構成分析分野でも「リーダー」に選ばれ、2022年にはアプリケーションセキュリティテスト分野でGartner Peer Insights Customers’ Choiceに選出されています。
Snykの生成AIコードセキュリティ バイヤーズガイドをダウンロード
AIコーディングアシスタントのセキュリティ対策を選ぶ際は、まず、選ぶセキュリティツールができるだけ早い段階で迅速にセキュリティスキャンを実行し、できればIDE内のソースコードをスキャンできることを確認しましょう。また、複数のAIモデルを活用して精度を高め、アプリケーション全体のコンテキストを踏まえてコードを網羅的に分析し、セキュリティデータを自在に活用できるよう最適化された標準搭載のレポート機能を備えていることも重要です。さらに、特定のツールに依存せず、開発者がツールキットを柔軟に選べることも欠かせません。
AIをめぐる情報があふれる今、AI生成コード向けのセキュリティツールを選ぶ際に重視すべき特性やポイントを整理しておくと、候補を大幅に絞り込めます。
AI生成コードを保護するセキュリティツールの選び方について詳しく知りたい方は、生成AIコードセキュリティ バイヤーズガイドをダウンロードするか、専門家によるデモを今すぐ予約してください。