Insightsの発表:組織にとって最も重要なリスクへの注力を支援


2023年6月7日
0 分で読めます現代のアプリケーションは、ますます複雑で変化の激しい環境で構築、デプロイ、実行されています。こうした背景を考慮せずに、アプリケーションに起因するセキュリティ上の問題を評価して優先順位を付けると、必然的に誤った問題の修正に注力することになります。その結果、実際のリスクを見逃すだけでなく、開発者の貴重な時間を浪費し、不満を募らせ、セキュリティへの信頼を損なうことにもなります。
だからこそ、Insightsの提供開始をお知らせできることをうれしく思います。Insightsは、組織にコードからクラウドまで、アプリケーションを包括的に把握できるインテリジェンスを提供し、開発チームとセキュリティチームが、リスクの高い問題を特定し、優先順位を付けて修正することで、アプリケーションセキュリティ態勢をより効果的に管理できるようにします。実際、Insightsはすでに早期導入企業のバックログのノイズを大幅に削減し、ビジネスにとって最も重大なリスクへの対応に集中できるよう支援しています。
「修正に注力すべき対象を把握することは、常に大きな課題でした。Insightsにより、Snykは少数の脆弱性に絞り込むために必要なコンテキストを提供してくれるため、優先順位付けが大幅に効果的になりました。」
Alessandro Manno、facile.it クラウドエンジニアリング テックリード
Insightsは7月12日からオープンベータでご利用いただけます。
サイロ化した脆弱性の優先順位付け
組織のバックログには、数千、場合によっては数万ものセキュリティ上の問題があります。すべての問題を修正して完全に安全な状態を維持することは不可能であり、通常その必要もないと理解しているセキュリティチームは、どの問題がより緊急かを判断し、開発者に優先して対応するよう依頼するプロセスを繰り返しています。
今日、このプロセスはサイロ化した状態で行われています。
ソフトウェア構成分析(SCA)ツールはオープンソースやコンテナの脆弱性の検出、優先順位付け、修正に使用され、静的アプリケーションセキュリティテスト(SAST)ツールはコードの問題に対して同様の役割を果たします。CVSSに基づく深刻度は、それぞれの分類内で優先順位を付ける際の出発点として有用ですが、特定の問題が実際にもたらすリスクを、サイロ化された静的かつ理論的な視点から示すにすぎません。
現代のソフトウェアリスクの評価にはコンテキストが必要
しかし今日、セキュリティ上の問題はサイロの中に存在するわけではありません。アプリケーションのソースコードだけでなく、コンテナやKubernetes、接続先のデータベース、実行されるクラウド環境など、さまざまな要素を含む、現代のアプリケーションの極めて複雑で変化し続けるアーキテクチャの中に存在します。
これらのコンポーネントと、それらの複雑な関係は、セキュリティ上の問題が実際にもたらすリスクに直接影響します。たとえば、インターネットからアクセス可能なデプロイ済みコンテナで検出されたLog4jの問題は、インターネットに直接アクセスできないステージング環境のコンテナで見つかった同じ問題よりも、大きなリスクとなる可能性があります。
こうしたアプリケーションのコンテキストがなければ、問題を効果的に優先順位付けすることは不可能です。ビジネスにほとんど、あるいはまったくリスクをもたらさない問題が、実際にはより大きなリスクをもたらす問題よりも誤って優先されることがあります。現実のリスクが見過ごされ、開発者が関係のない問題に時間を費やすことで、不満が募り、セキュリティへの信頼が損なわれます。
まさに、こうした課題を解決するのがInsightsです。
アプリケーションを把握し、リスクに基づいて優先順位を付ける
Insightsは、セキュリティ上の問題がもたらすリスクをより深く理解するために必要なアプリケーションのコンテキストを提供し、迅速かつ効果的な優先順位付けを支援します。
Snykプラットフォーム全体のデータを集約して関連付け、アプリケーションを構成するすべてのコンポーネントと、本番環境でのデプロイ方法のコンテキストを含む、アプリケーションの360°ビューを構築します。このビューにより、Insightsは、問題が環境に該当するか、問題を引き起こすコードがデプロイされているかなどの質問に答え、特定のセキュリティ上の問題がもたらすリスクをより適切に評価できるよう支援します。
Insightsがどのように情報を提供し、それをどのように活用できるのか、詳しく見ていきましょう。
セキュリティ上の問題を調べる
Insightsを有効にすると、Snyk App UIのメインナビゲーションからアクセスできる新しいInsightsページから利用を開始できます。
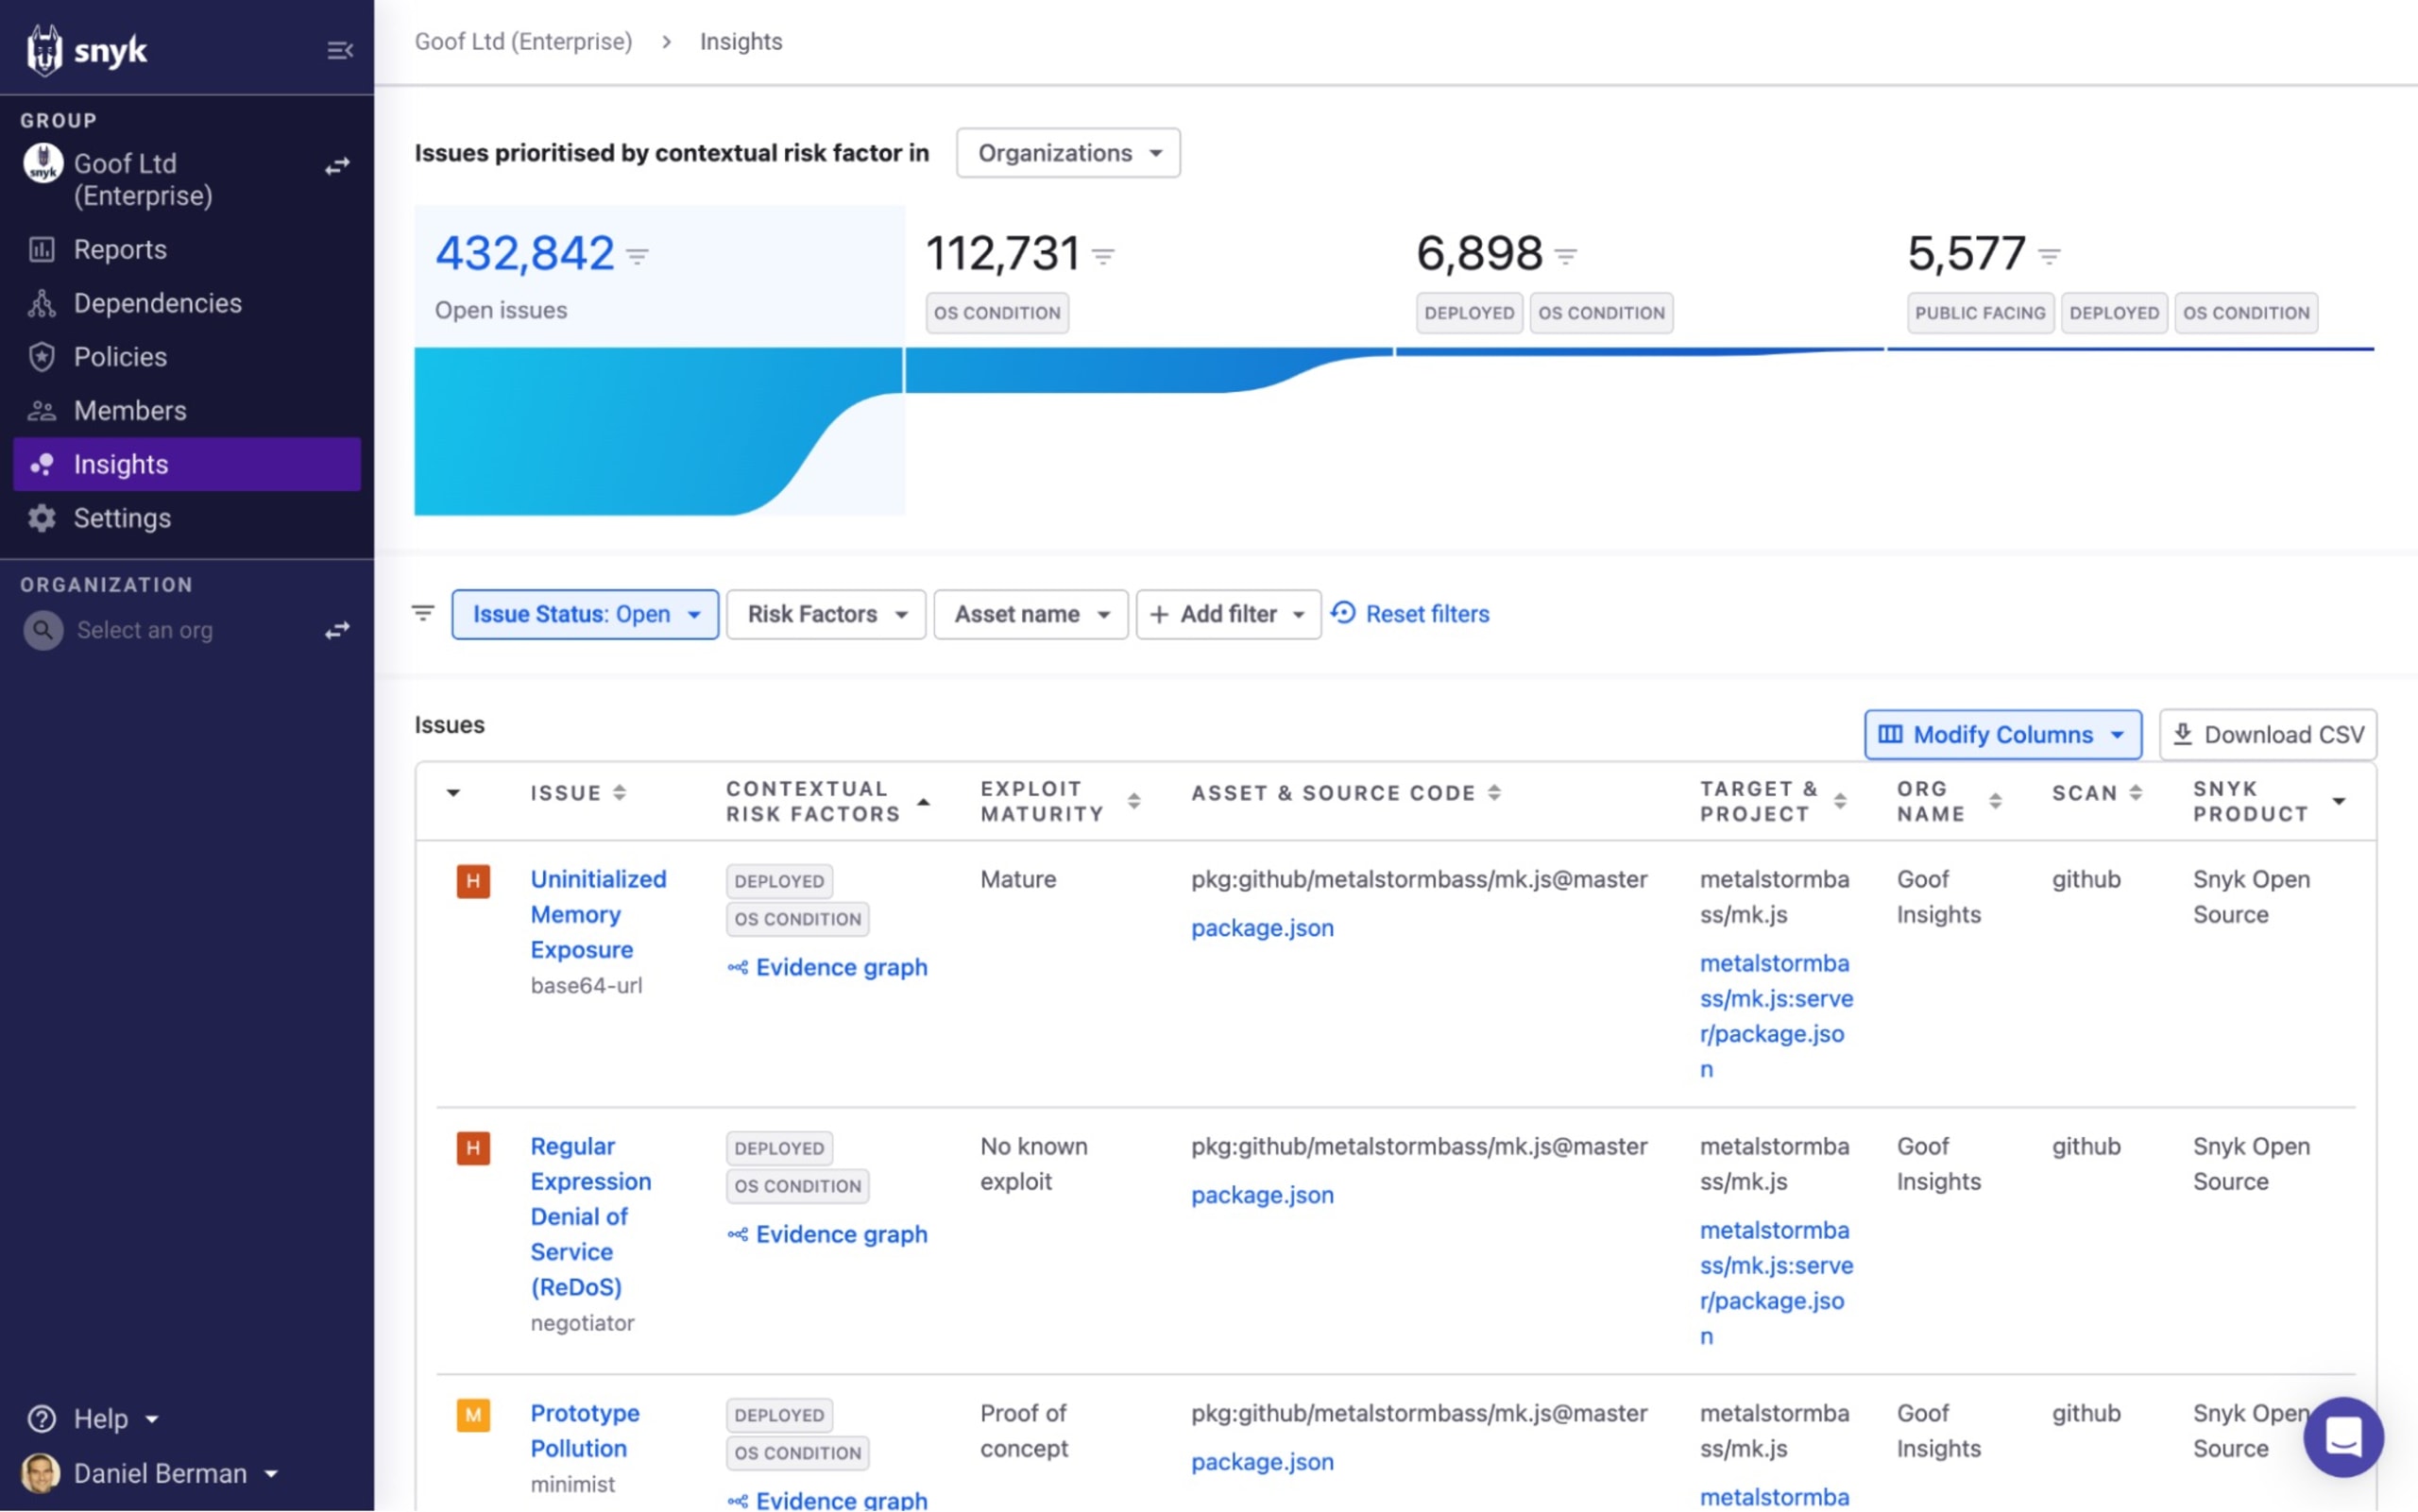
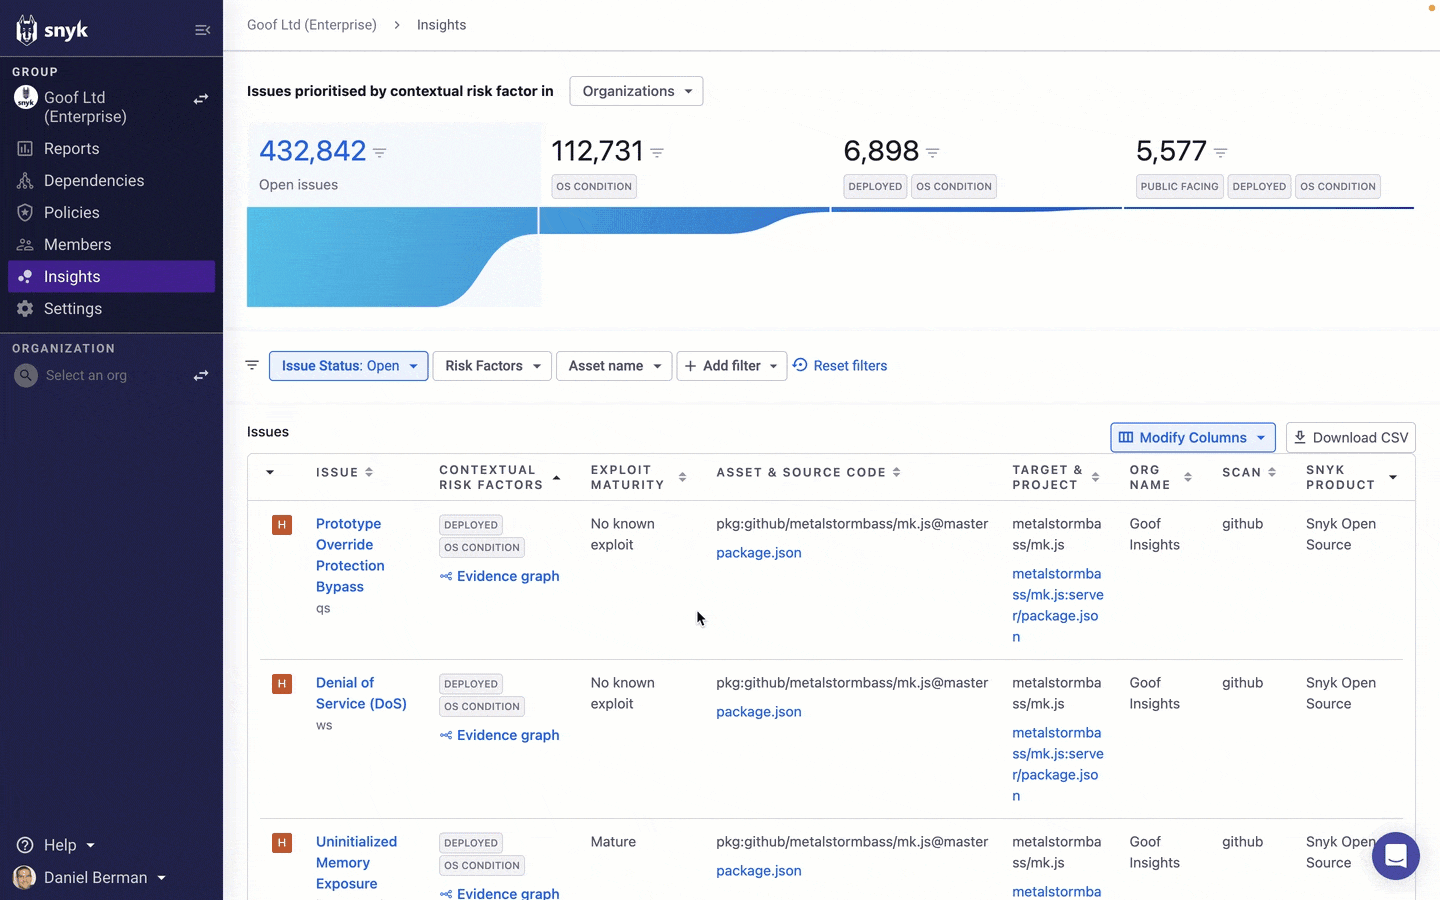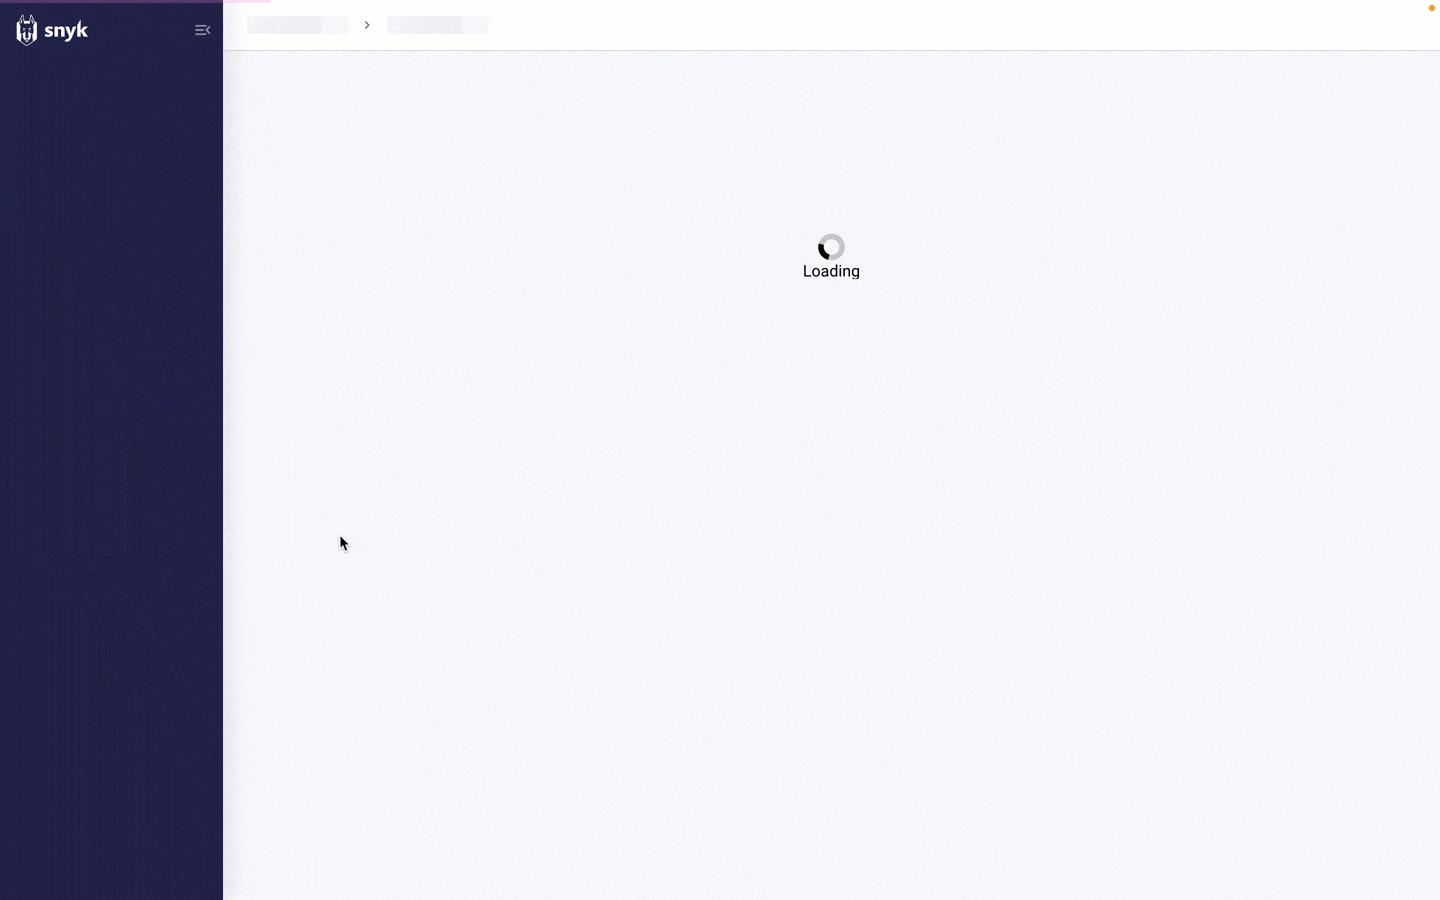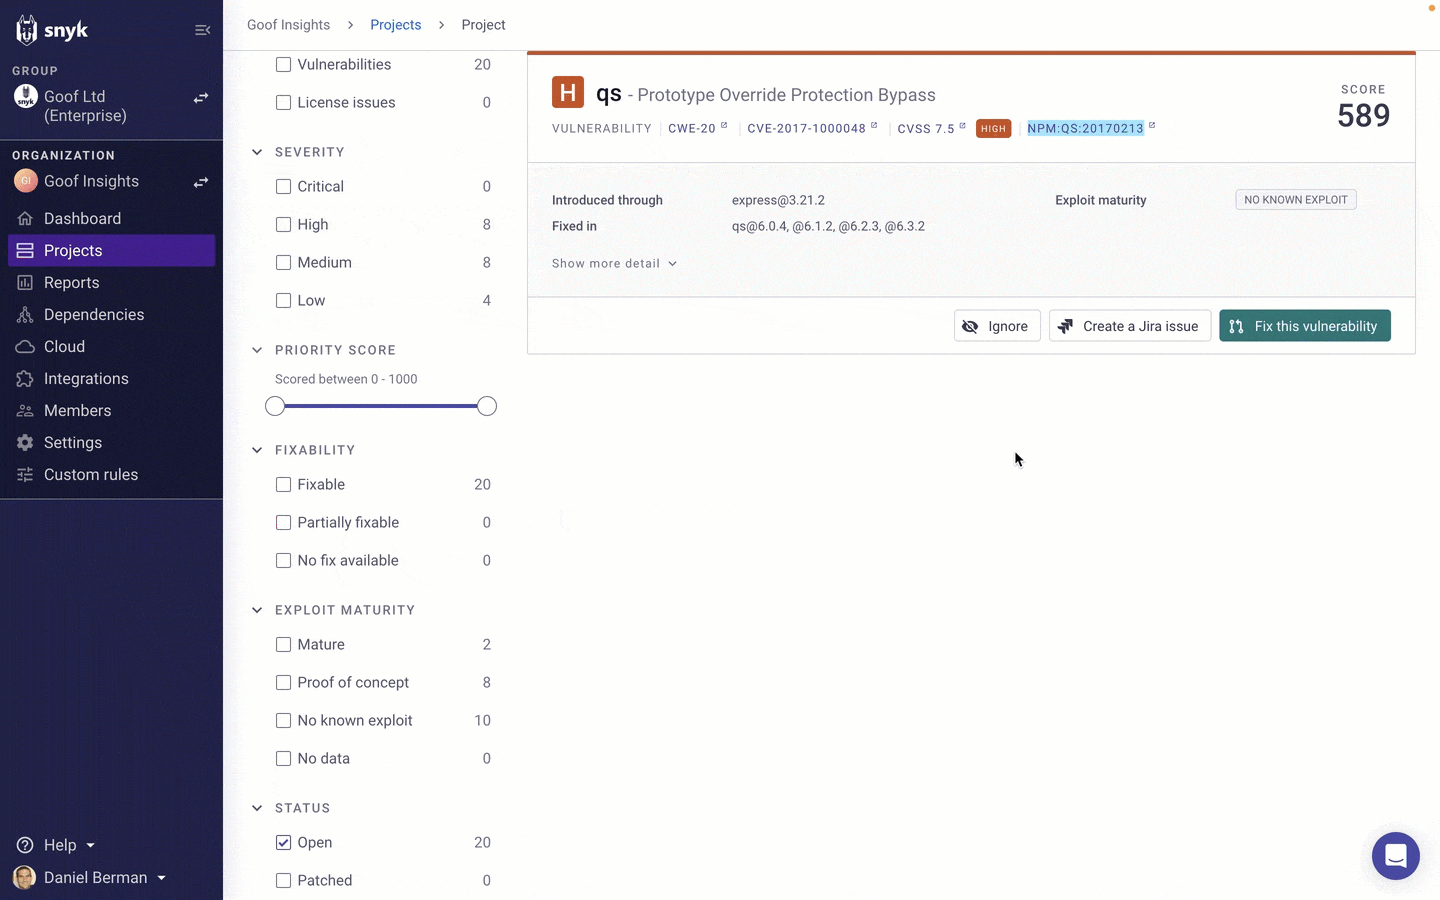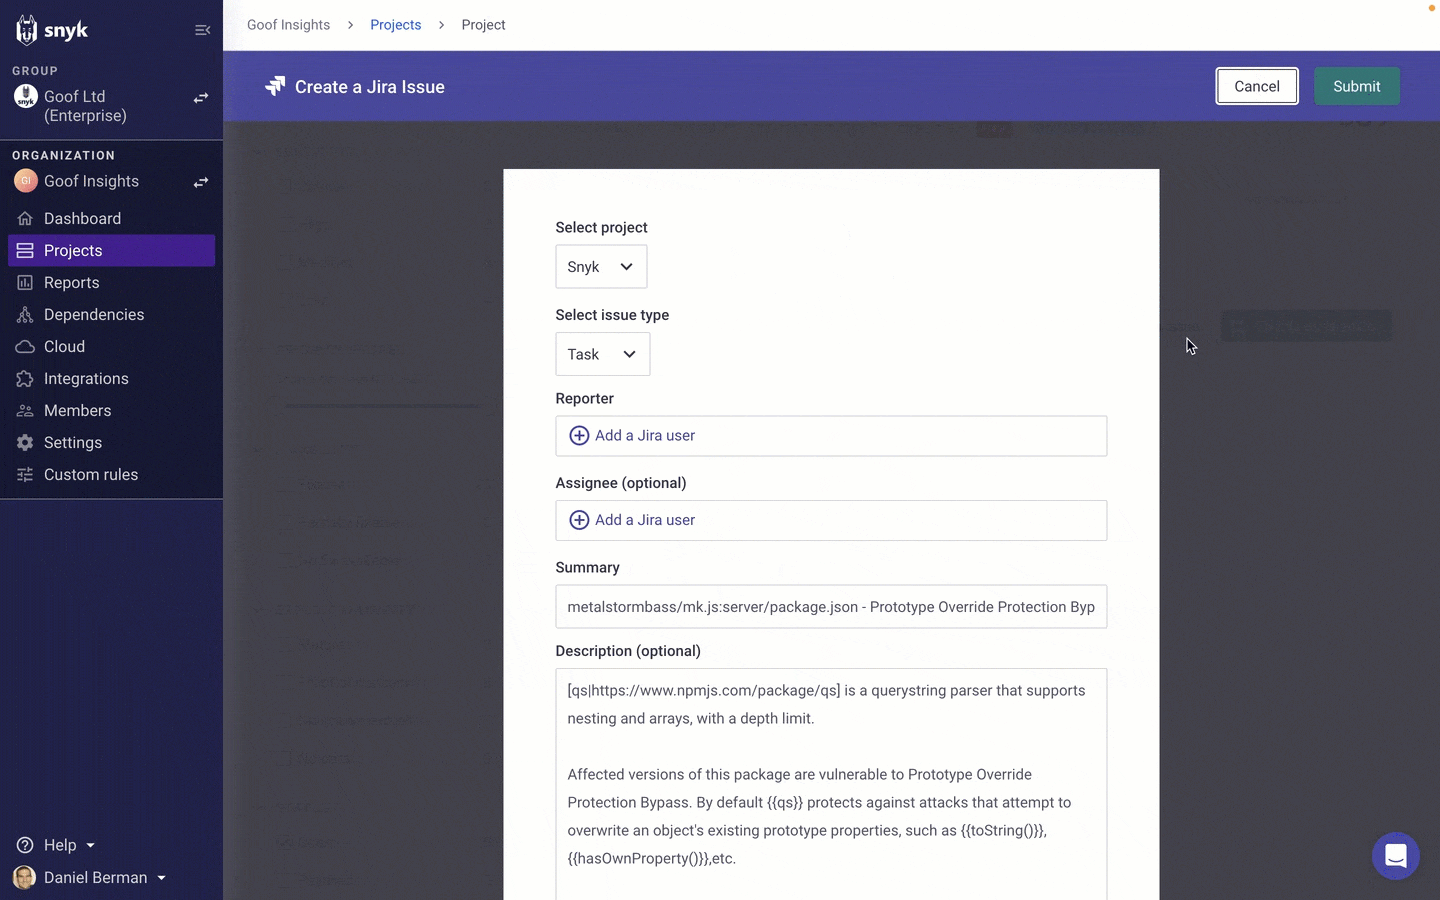
ページ上部には、問題の概要をすばやく把握できるファネルビューがあります。Insightsが対応するコンテキスト上のリスク要因に基づいて、問題を絞り込むことができます。ファネルは次の4つのセグメントで構成されています。
オープンな問題:Snykが特定した、未解決のすべての問題。
OS条件:Snykが特定した未解決の問題のうち、オペレーティングシステムに該当するもの。
OS条件とデプロイ済み:Snykが特定した未解決の問題のうち、オペレーティングシステムに該当し、デプロイ済みコンテナに関連するもの。
OS条件、デプロイ済み、外部公開:Snykが特定した未解決の問題のうち、オペレーティングシステムに該当し、デプロイ済みコンテナに関連し、インターネットへの経路が設定されているもの。
ファネルのいずれかのセグメントをクリックすると、関連するリスク要因に基づいて問題のリストが自動的に絞り込まれます。
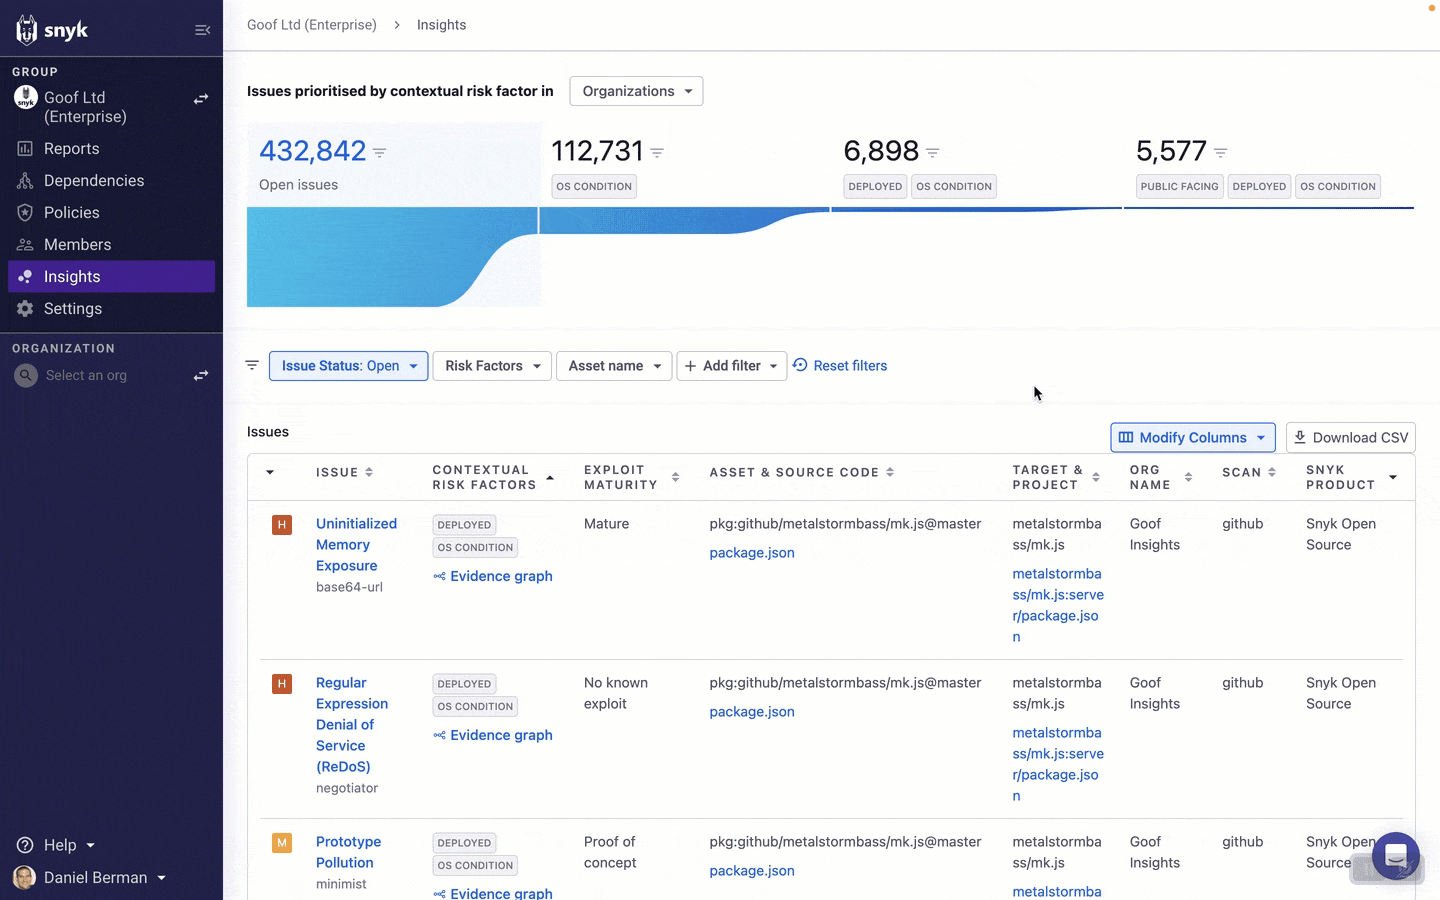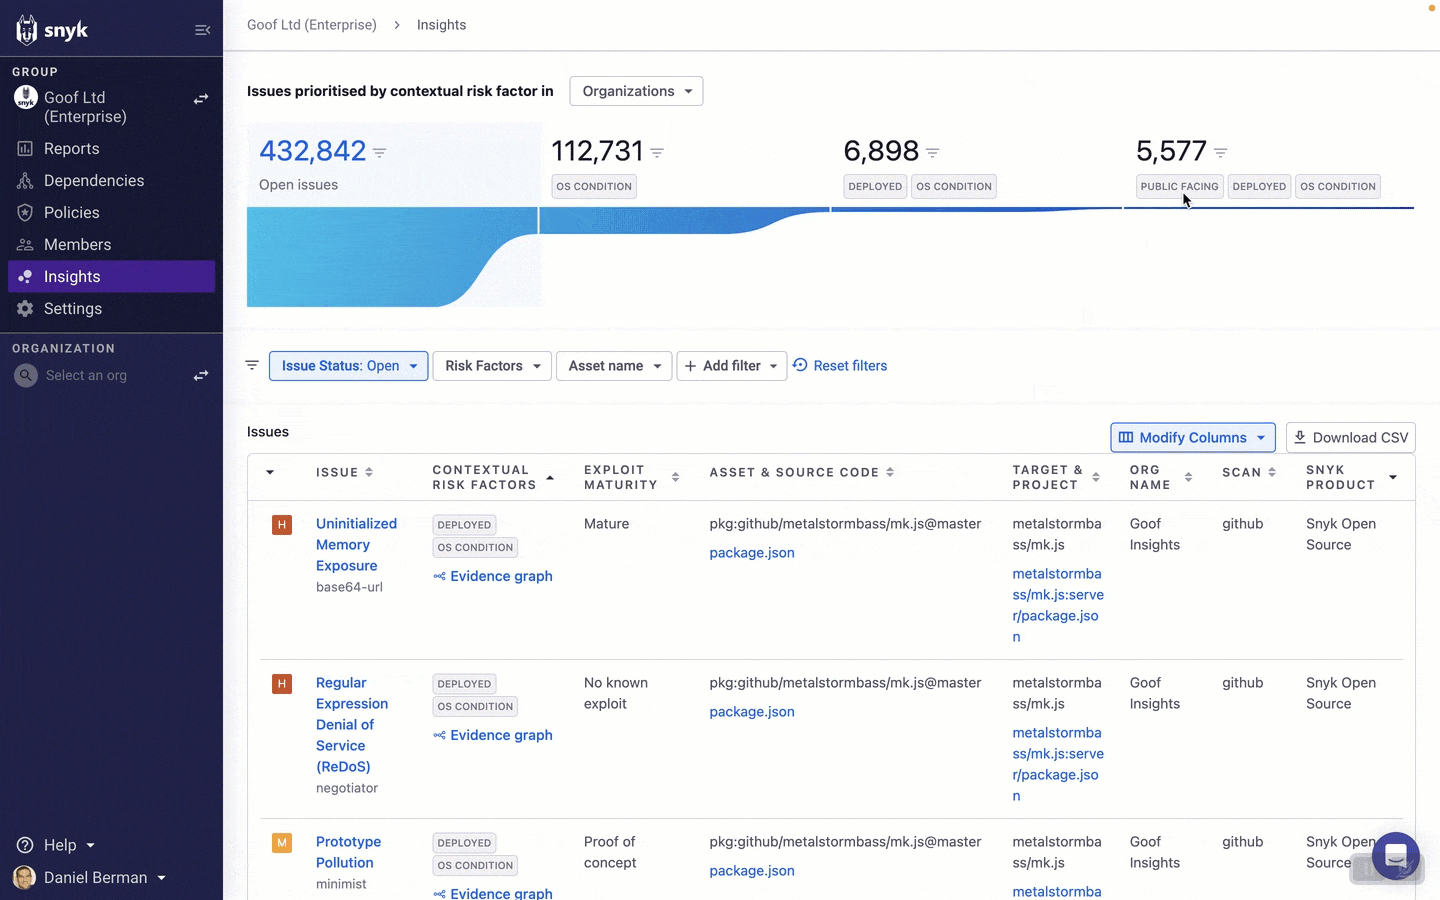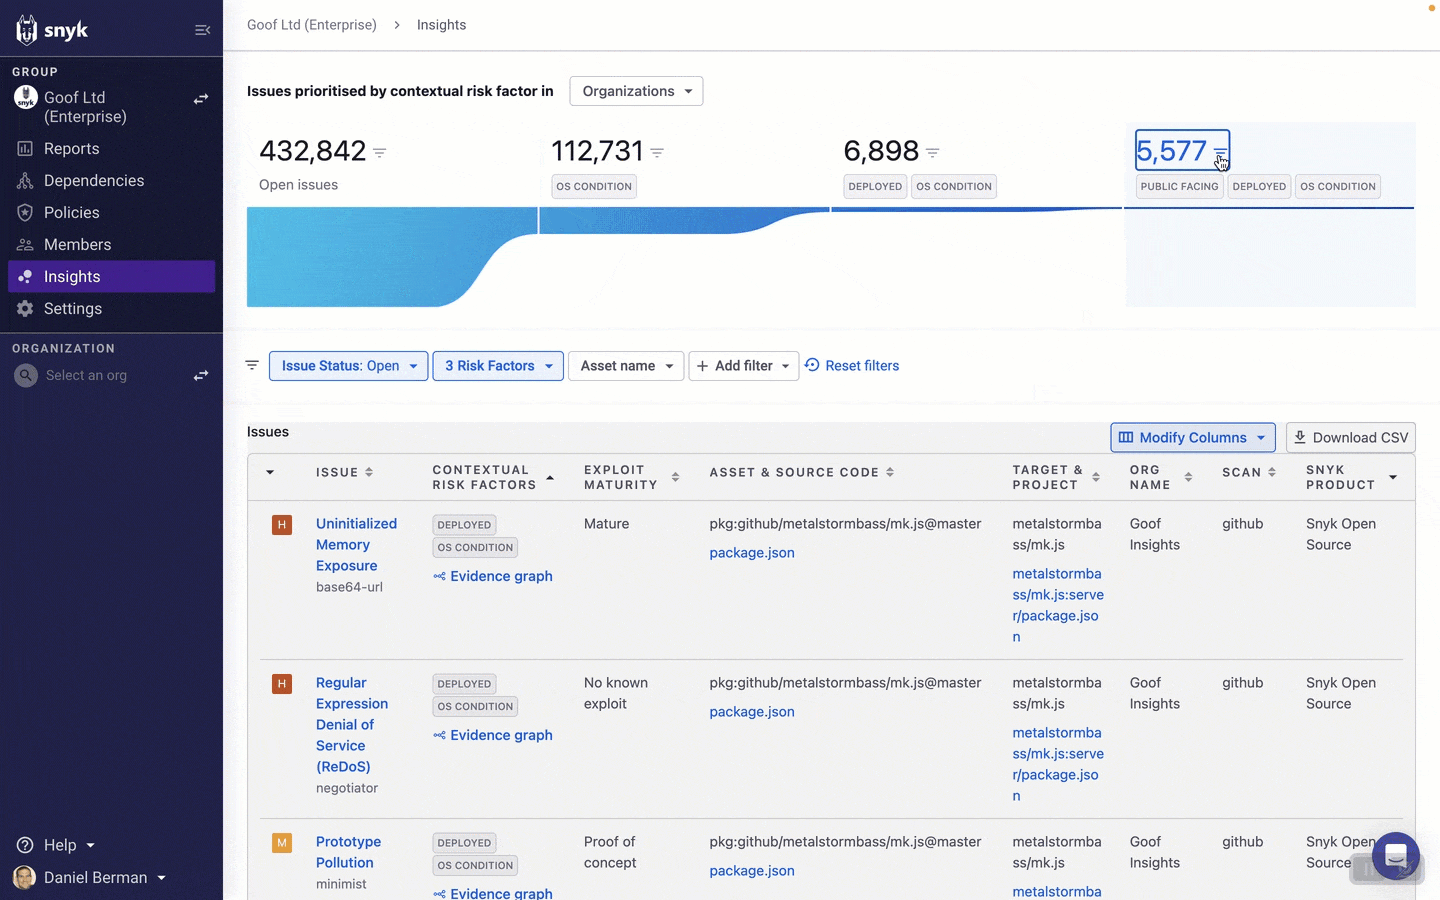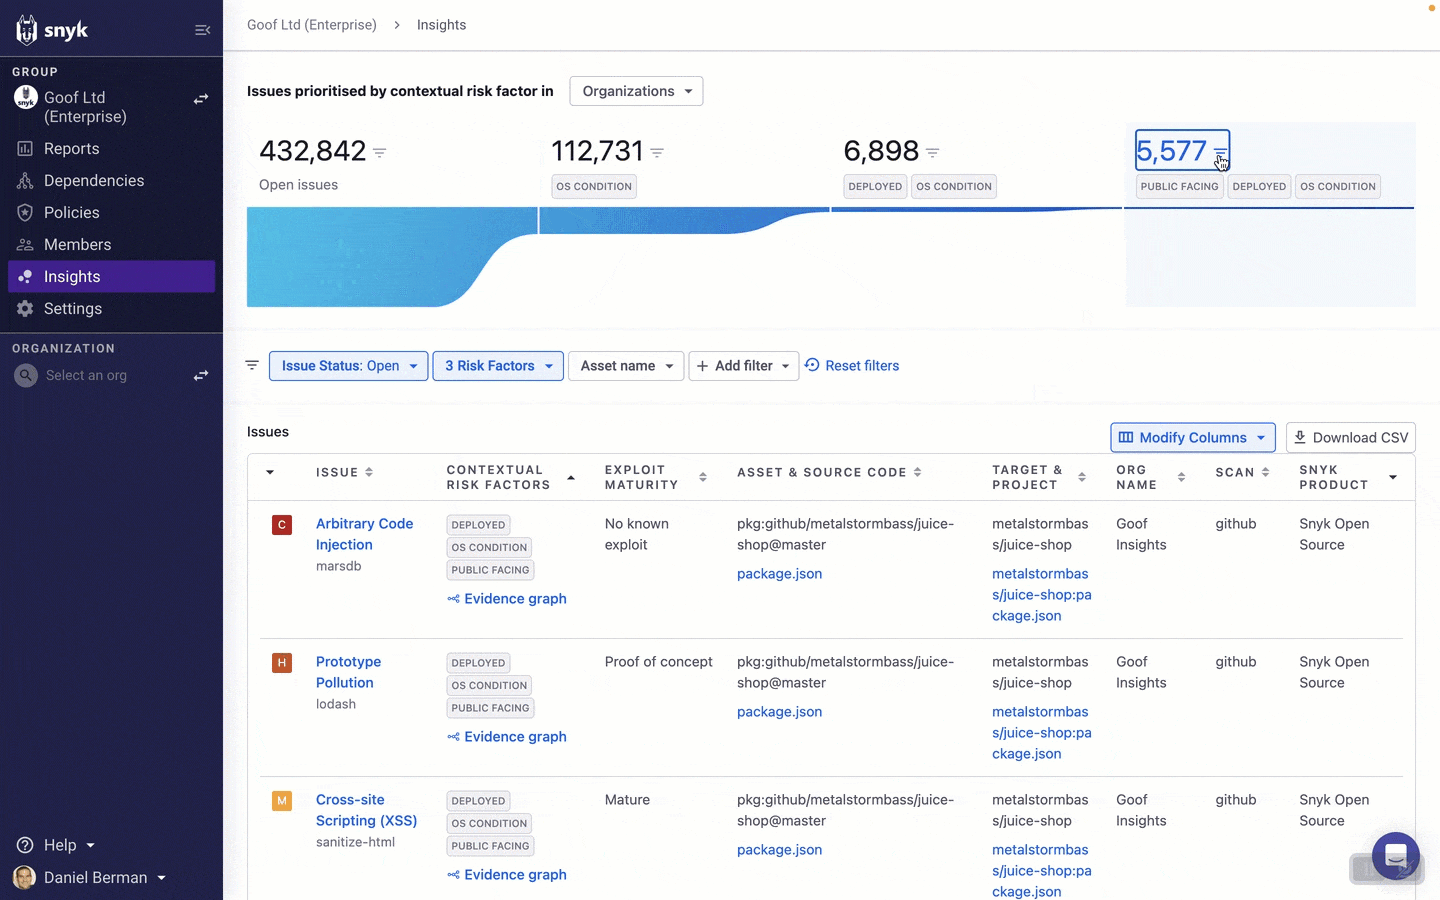
さらに、Insightsページに用意された豊富なフィルターを使って問題を調べることができます。修正に注力すべき問題をさらに絞り込むのに役立ちます。
Insightsページで問題のリストをどのように絞り込むかは、問題管理の手法、社内ポリシー、個々の状況によって異なります。ここでは、便利な活用例をいくつか紹介します。
最も重要な資産の優先順位付け
Insightsが構築するアプリケーションのモデルに基づき、Snykはアプリケーションを構成するさまざまな資産をより深く把握できます。資産名でフィルタリングすると、特定の資産やリソースに関係する問題だけに絞り込めます。たとえば、機密情報を扱うビジネス上重要なサービスに開発者の注力を促したい場合、フィルターメニューから該当するコンテナを選択できます。
CriticalおよびHighの深刻度を持つ問題の優先順位付け
オペレーティングシステムに該当し、デプロイ済みで、外部に公開されているCriticalおよびHighの問題は、組織に大きなリスクをもたらします。Insightsのリスク要因と深刻度フィルターを使ってこれらの問題に絞り込むことは、非常に有効です。オープンソースの問題の場合、実用可能なエクスプロイトが存在するかどうかでさらに絞り込むことで、対象をより限定できます。
特定のチームの優先順位付け
多くの大規模なSnyk顧客は、大規模環境でのセキュリティ管理を容易にするため、事業部門やアプリケーション開発チームを複数のSnyk Organizationに分けて編成しています。InsightsはSnyk Groupレベルで利用できるため、ファネルビューの上にあるフィルター、またはリスト上部のフィルターバーからOrganizationで簡単に絞り込めます。
利用可能なフィルターを使って問題のリストを絞り込んだら、CSVをダウンロードボタンをクリックして、そのビューを組織内の他のメンバーと共有できます。
コンテキストに基づくリスクの把握
Insightsが明らかにするリスク要因を使って問題のリストを絞り込むことで、より大きなリスクをもたらす問題に注目できます。
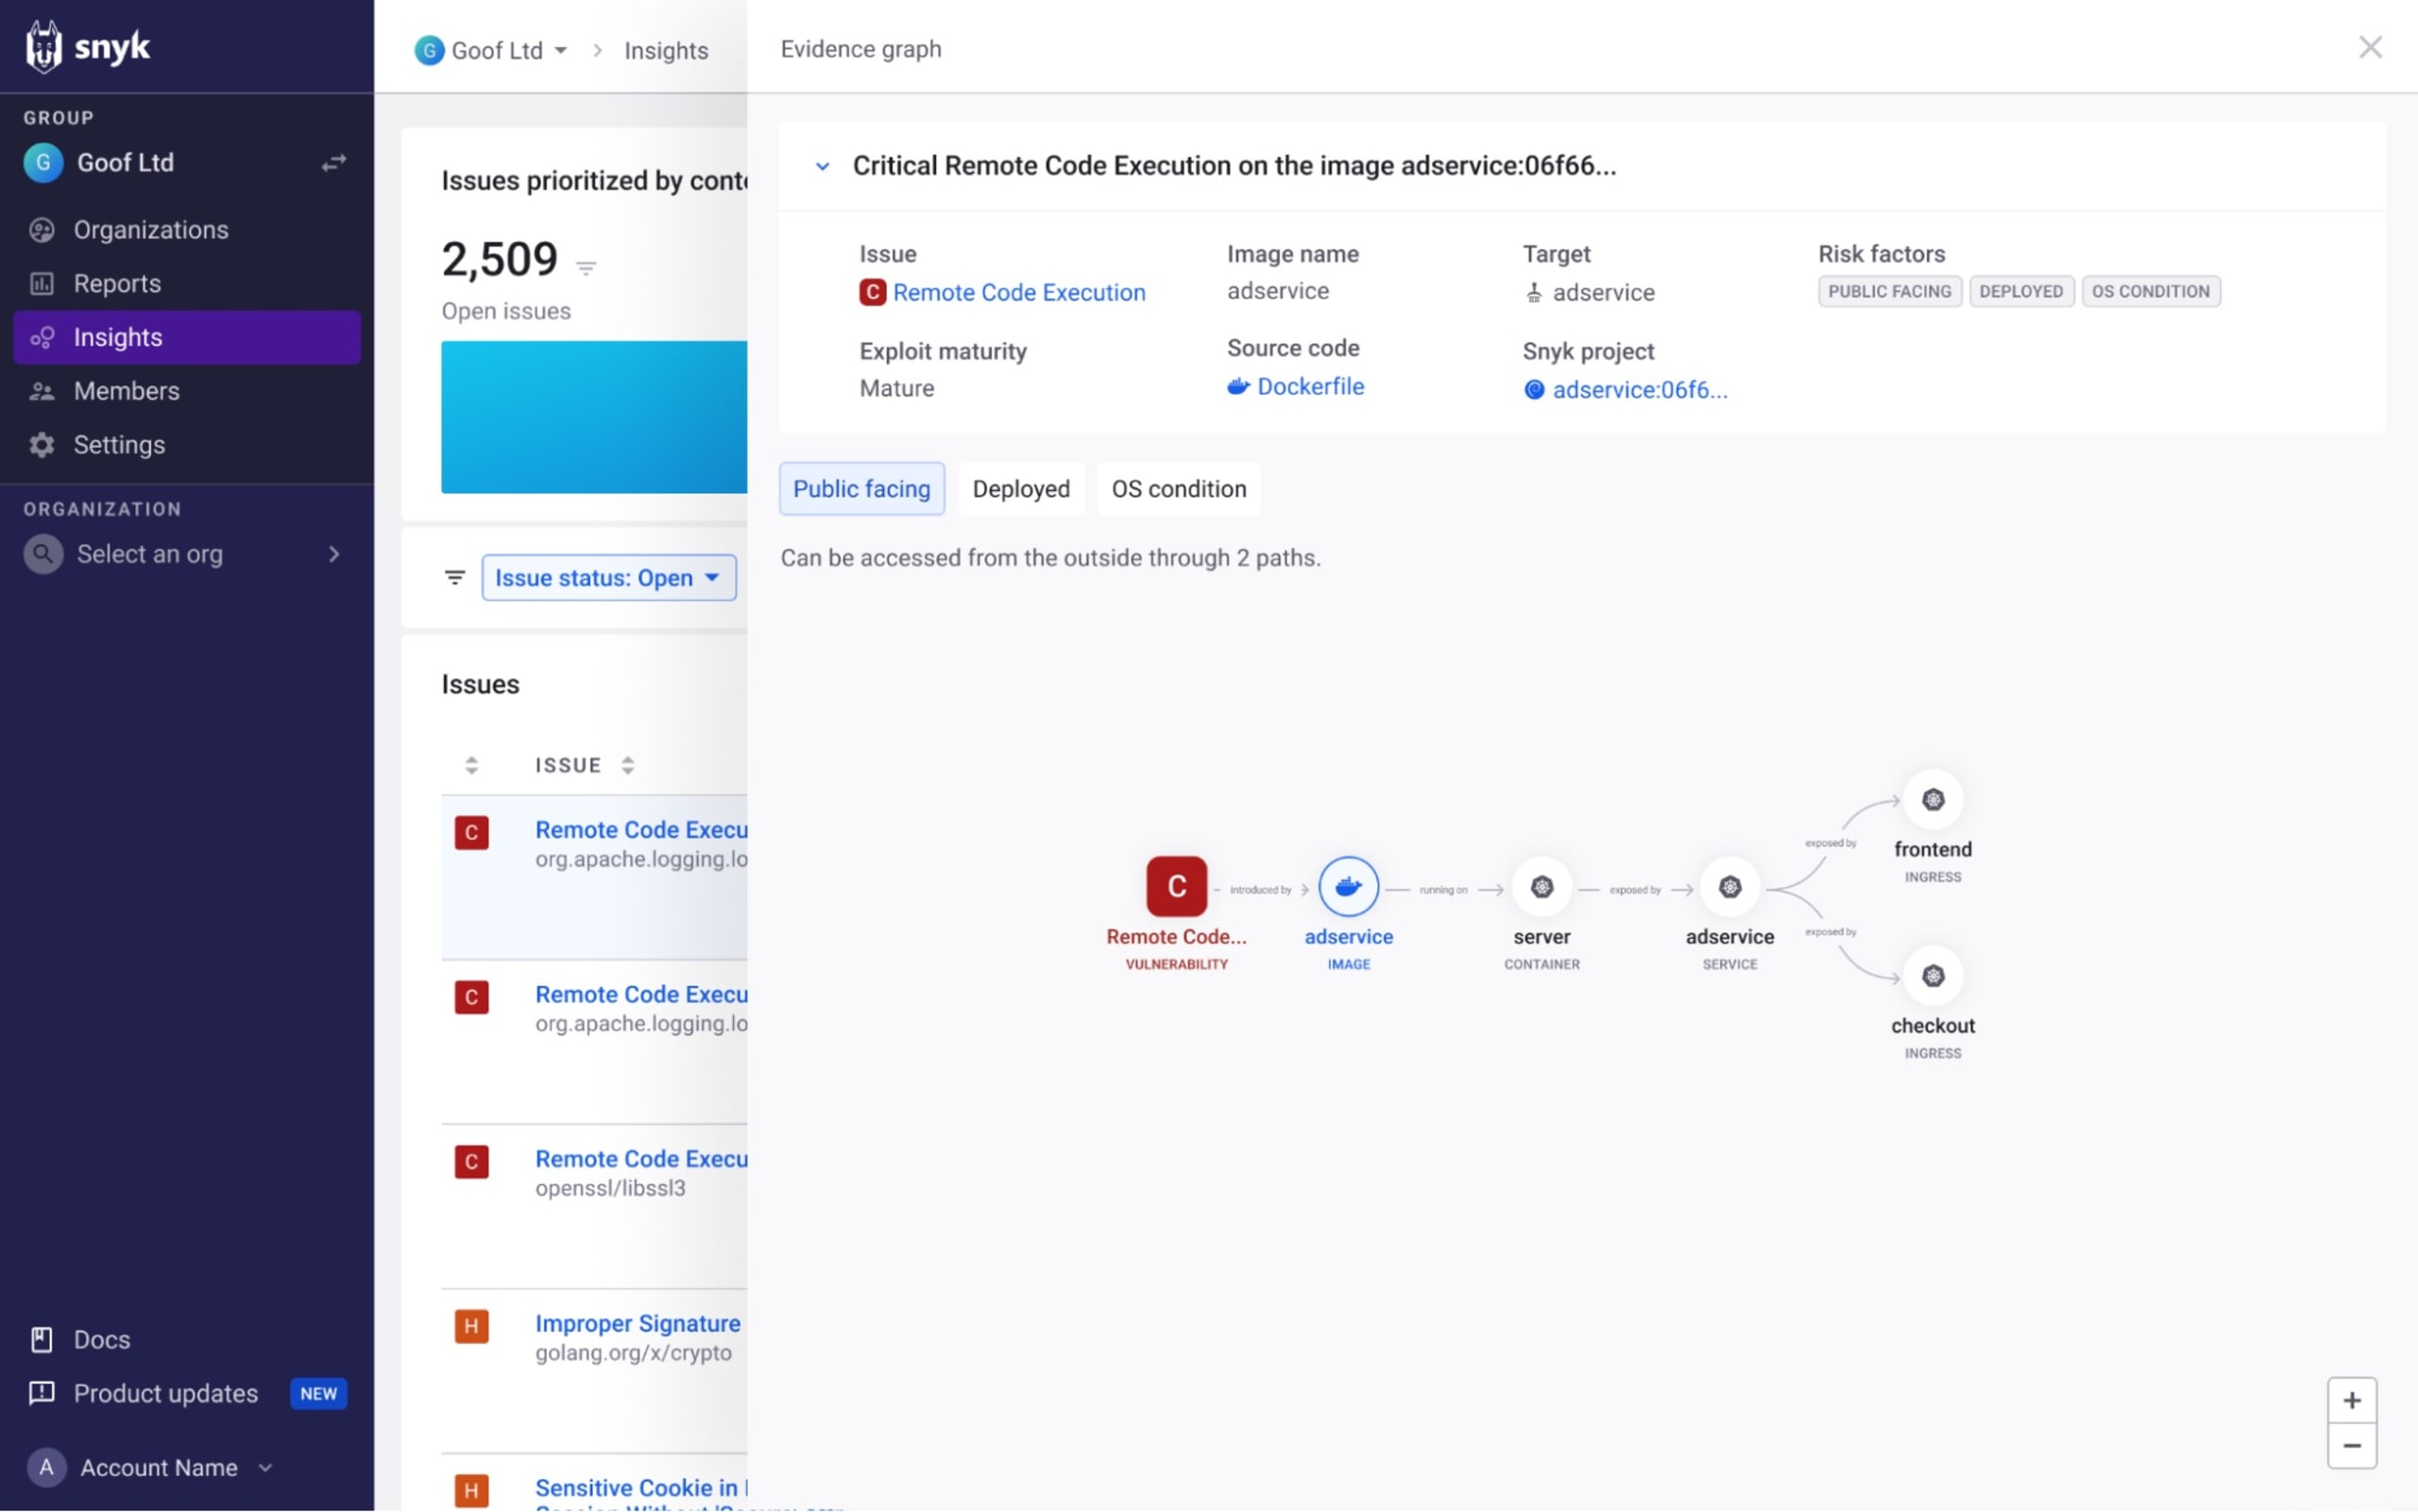
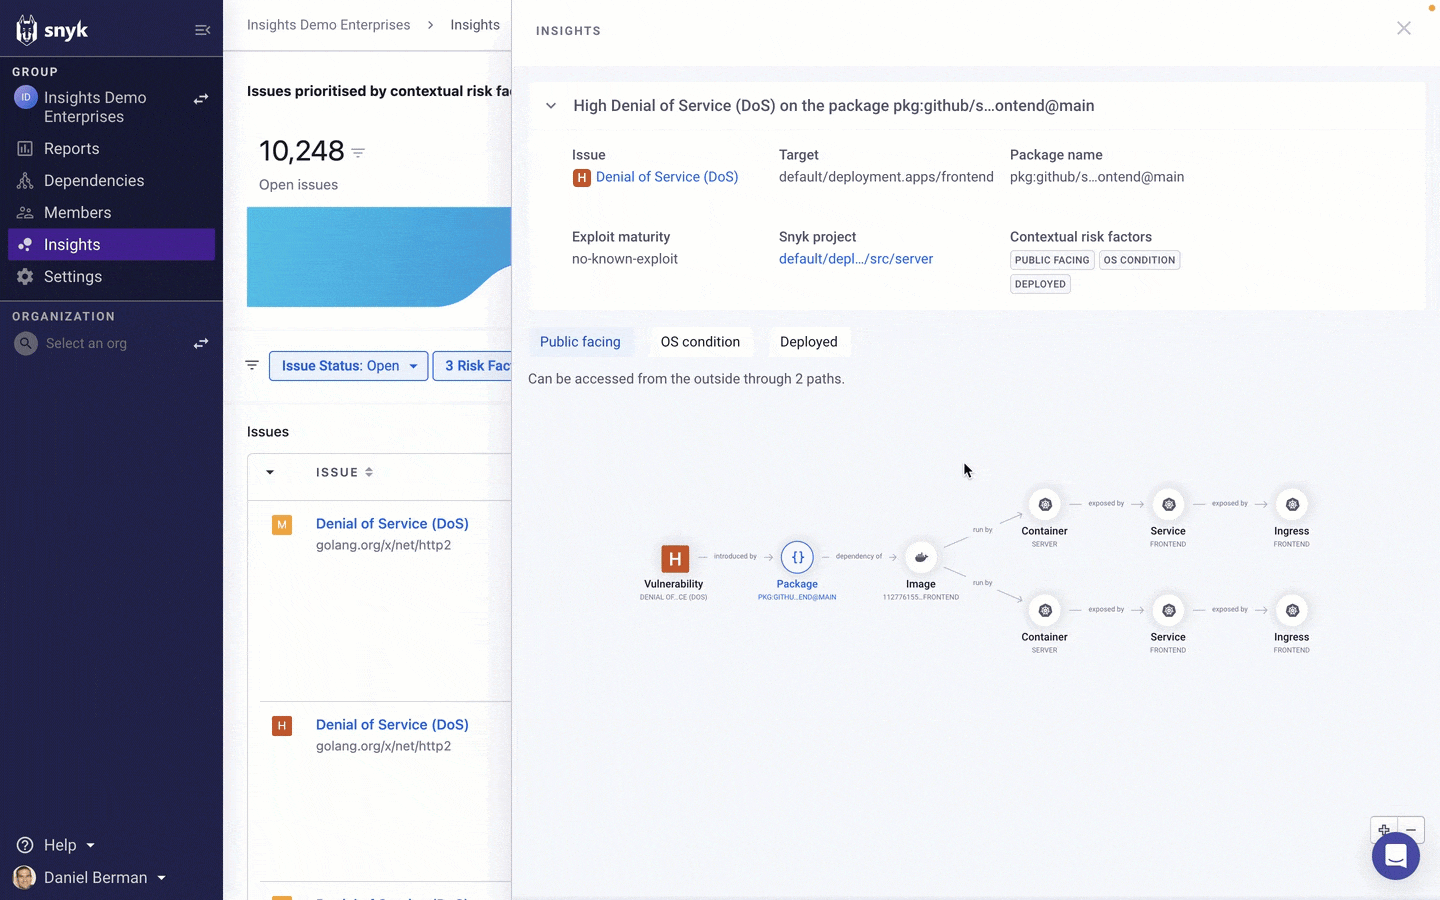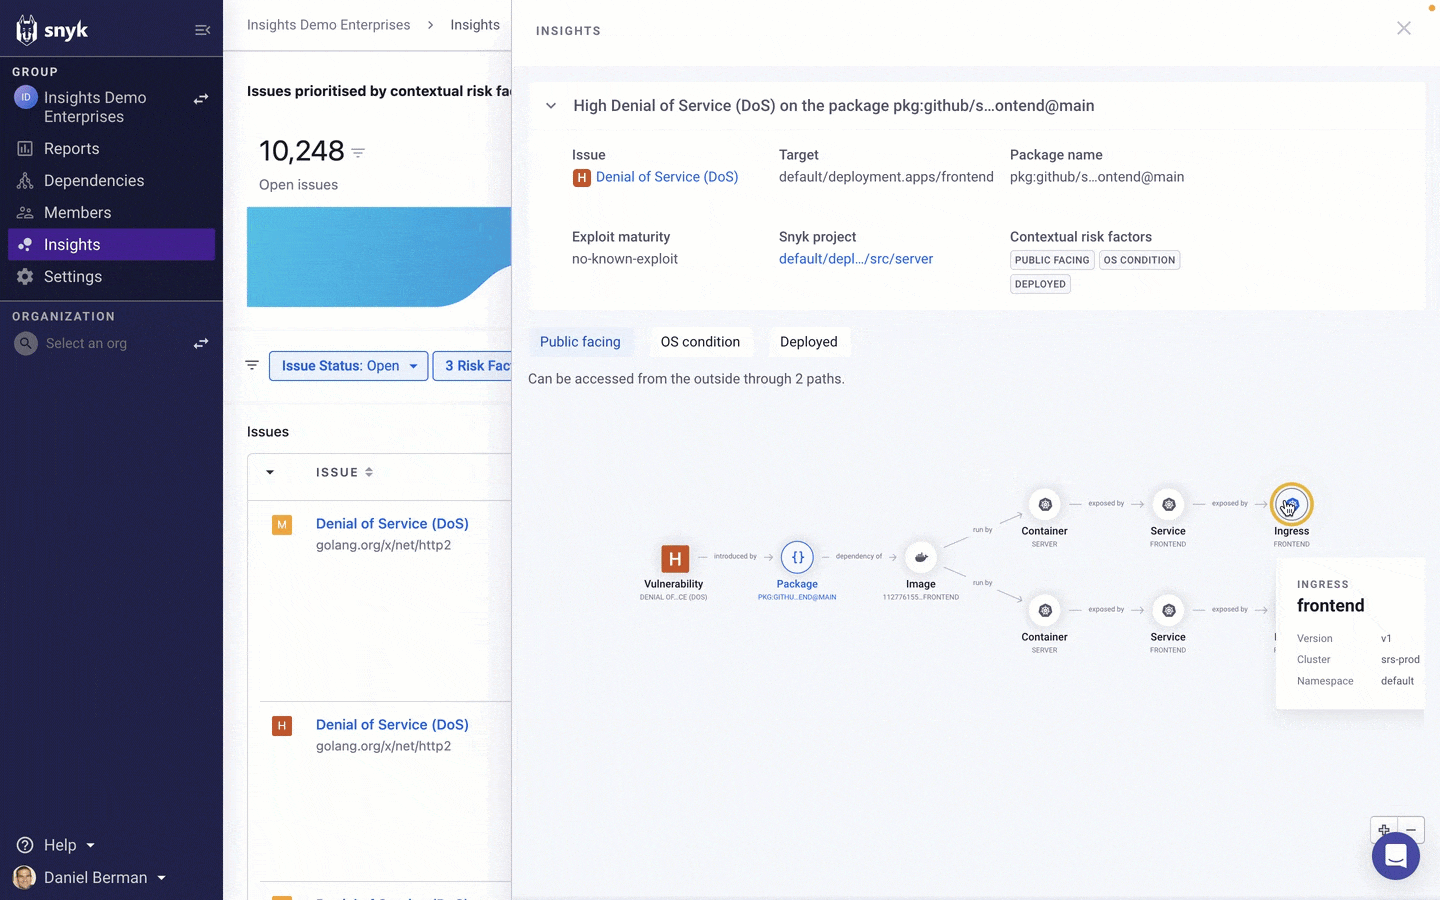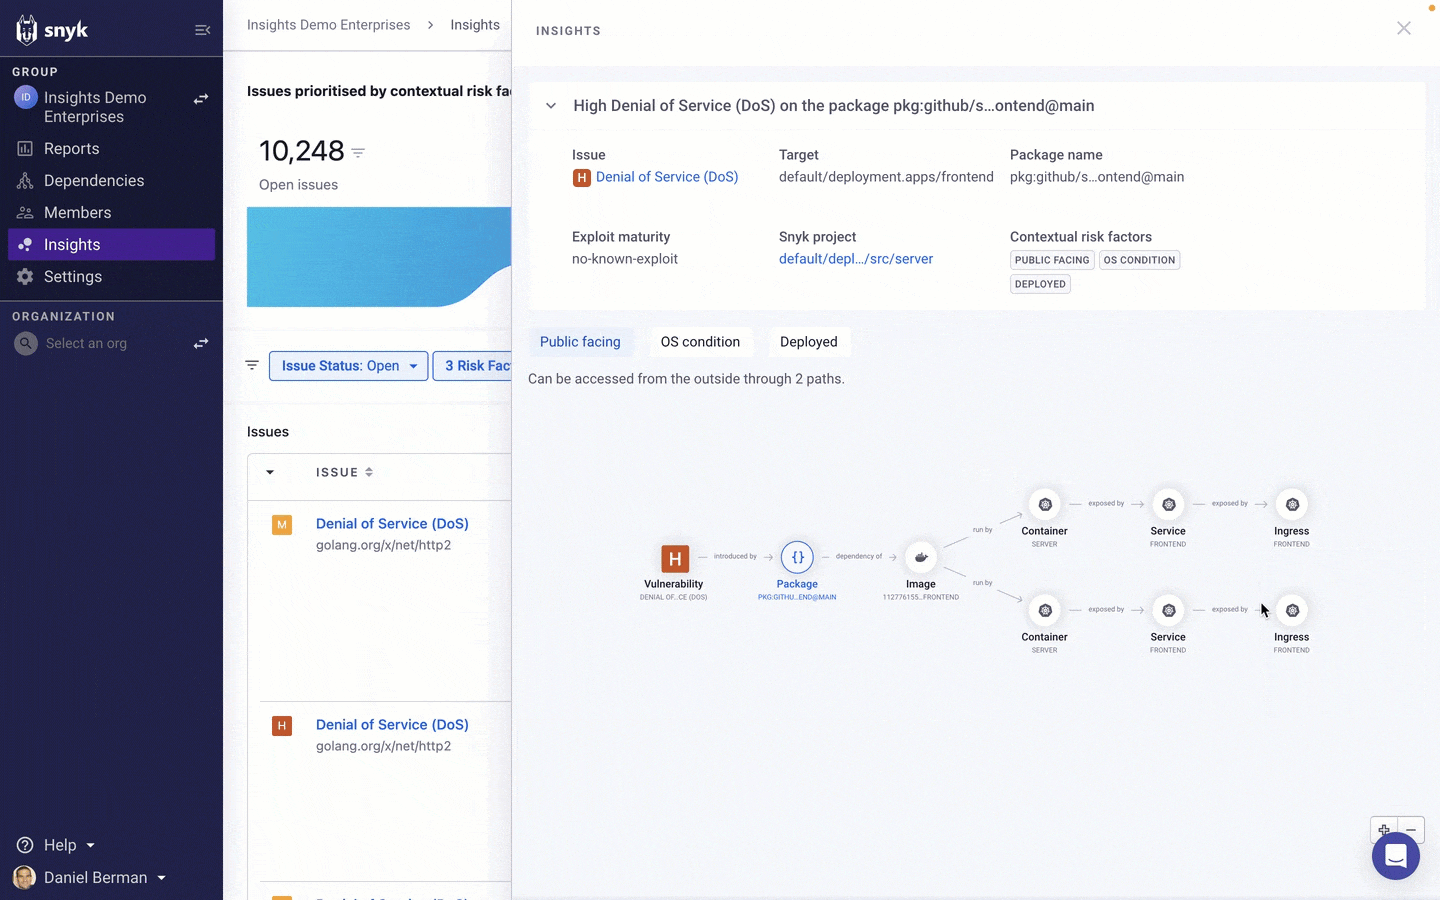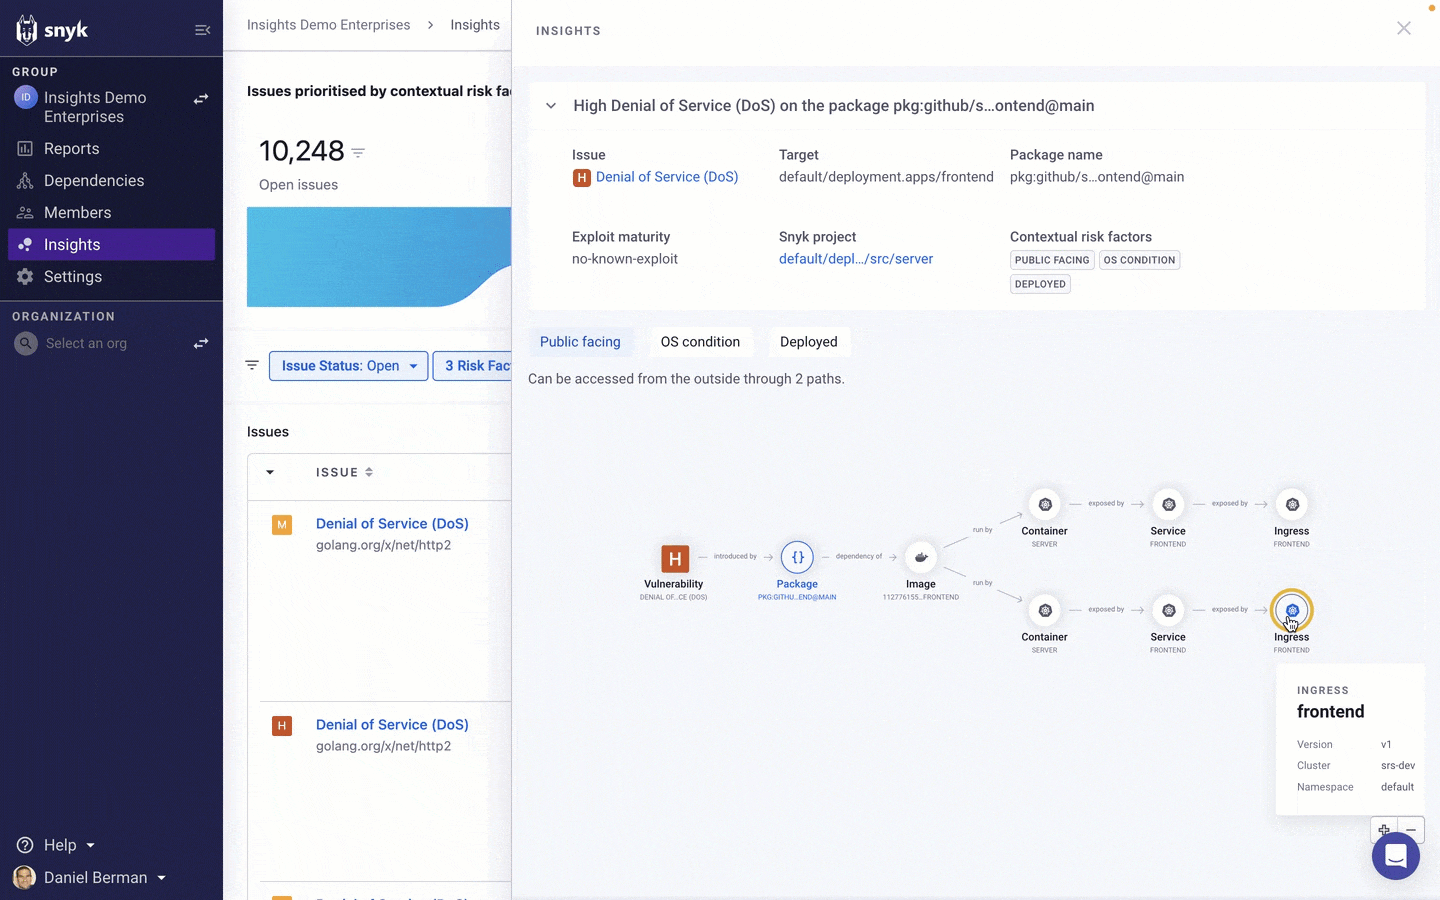
さらに、こうした問題や、アプリケーションの構成が問題の悪用されやすさを高める仕組みを理解できるよう、Insightsは、アプリケーションを構成するさまざまな資産と、対象の問題との関係を示すエビデンスグラフを提供します。
コンテキスト上のリスク要因列にあるエビデンスグラフリンクをクリックします。
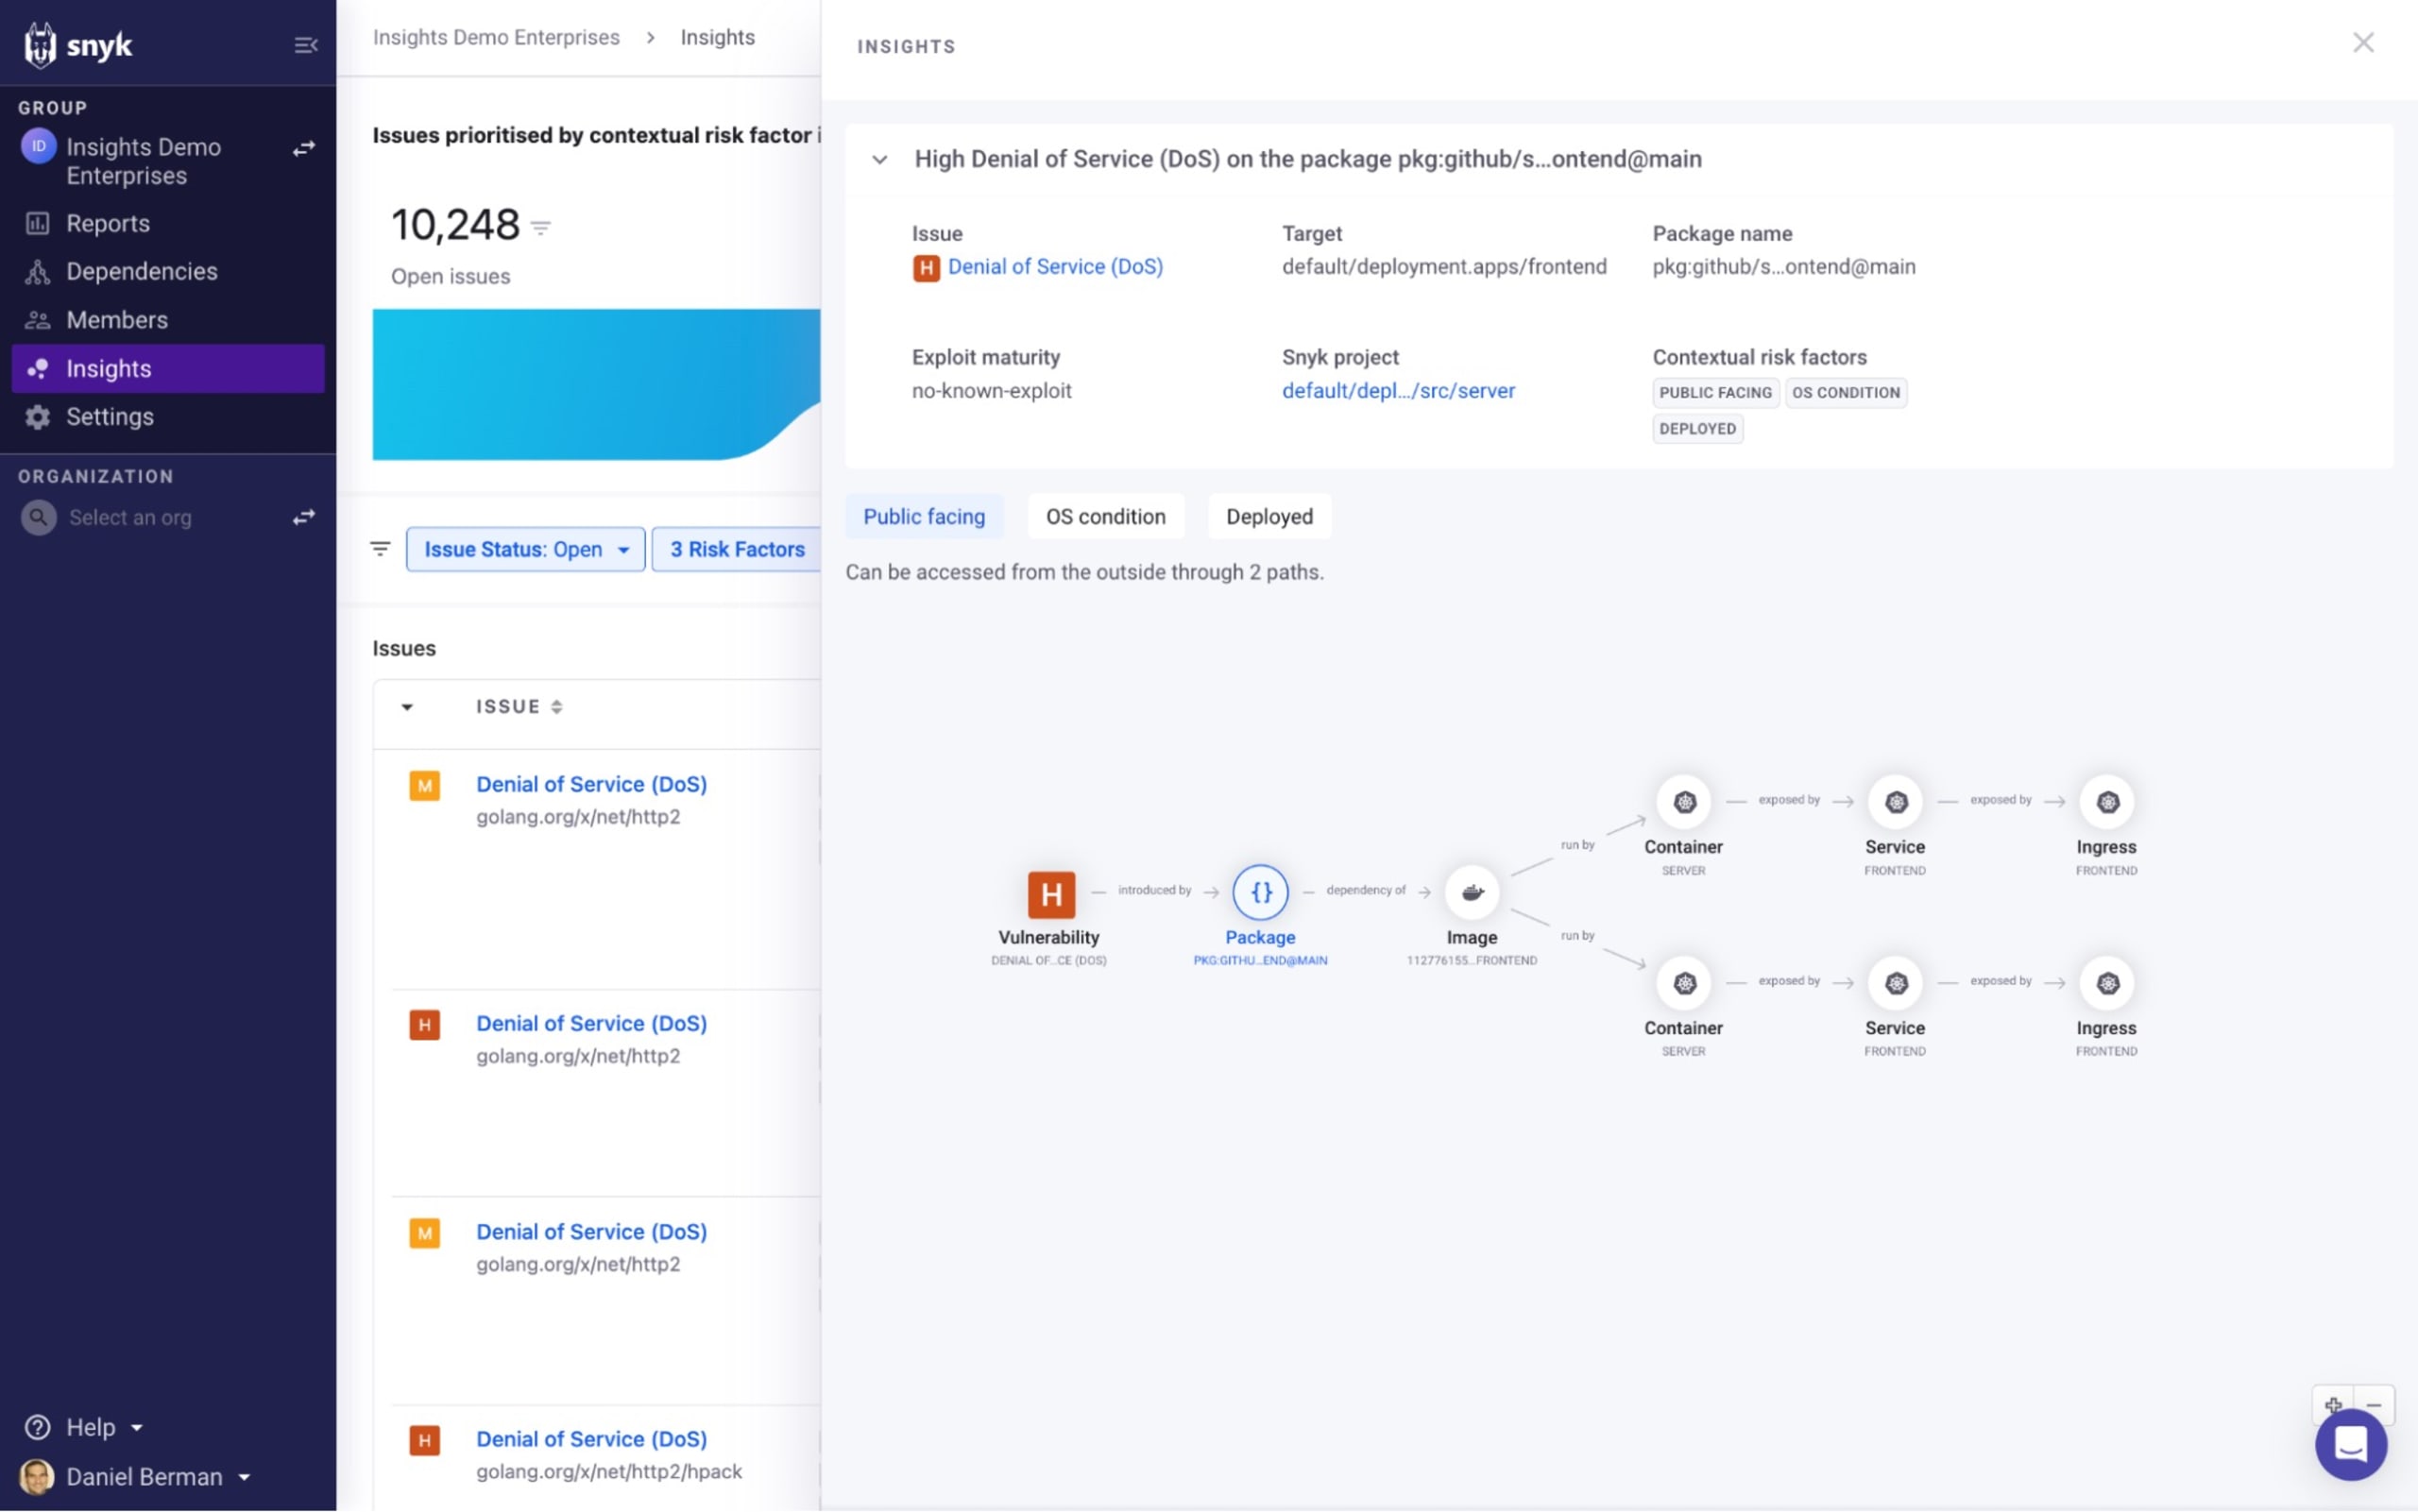
上の例では、Insightsは、深刻度Highの脆弱性がソースパッケージで検出され、そのパッケージがインターネットへのイングレス経路を設定した2つのデプロイ済みコンテナに関連していることを特定しました。これにより、アプリケーションの構成が問題の悪用されやすさを高めている仕組みを理解できます。
グラフはインタラクティブに操作できます。拡大・縮小したり、要素をドラッグして配置を変えたりできるほか、要素を選択すると追加情報が表示されます。この例では、一方のコンテナは開発用Kubernetesクラスターで稼働し、もう一方は本番環境で稼働していることがわかります。
Insightsはソースコードへのリンクも提供するため、問題を引き起こしたコードの担当者や修正方法をすばやく把握できます。
こうしたコンテキストを組み合わせることで、問題の修正が重要である理由を開発チームに説明するための強力な手段となります。リスクとその発生原因に加え、どこに誰が修正を適用すべきかを明確にできます。
リスクを把握したら、次は問題を解決する方法を検討します。問題リストで問題をクリックすると、Projectsページでその問題が開きます。そこでJiraチケットを作成したり、修正用のプルリクエストを作成したりできます。また、Insightsが提供するコンテキストから、すぐに対応するほどのリスクはないと判断できる場合は、問題を無視することもできます。
アプリケーションセキュリティをより簡単に管理するために
継続的デリバリーとクラウドネイティブ技術により、組織はソフトウェアをより速く提供し、競争力を維持できます。その一方で、アプリケーションセキュリティ態勢の管理はますます難しくなっています。
CI/CDを活用する開発者は、より頻繁かつ迅速に新しいコードを導入しています。アプリケーションはかつてないほど複雑になり、相互に複雑な関係を持つコンポーネントの数も増え続けています。同様に、バックログのセキュリティ上の問題も増え続け、セキュリティチームの可視性を損ない、開発者の不満を招いています。
こうした課題を解決するには、現代のアプリケーションを自動化された継続的かつ包括的な視点で把握することが、セキュリティプログラムの基盤となります。これには、アプリケーションに起因するセキュリティ上の問題だけでなく、アプリケーションを構成するさまざまな資産や、コードの作成、ビルド、デプロイに関わる開発プロセスも含まれます。この理解を得ることで、開発チームは開発の初期から全工程を通じて、より安全な設計上の判断を下せるようになり、セキュリティチームは組織にとって最も重要なリスクをより適切に特定し、優先順位を付けられるようになります。
Insightsは、こうした理解を提供することを目指しています。詳細は、SnykLaunchのオンデマンド録画をご覧ください。
Insightsは7月12日より、Enterpriseプランをご利用のお客様向けにオープンベータとして提供されます。Insightsをお試しになりたい場合は、要件をご確認いただくため、Snykのアカウント担当者にお問い合わせのうえ、ベータ版にお申し込みください。