npmの
著者
29 分で読めます
Shai-Hulud、
以下は、
以下では、
npm、
pnpm、 Bun、 Yarn、 Denoの 安全性を 既定で 高める CLIオプション サプライチェーンの
強化と 再現可能な インストール ロックファイルと
依存関係の 健全性 脆弱性と
パッケージの 健全性 チェック シークレットの
取り扱いと 開発環境の 分離 メンテナーの
実践:2FA、 provenance、 OIDC、 依存関係の 削減
Shai-Huludとサプライチェーンマルウェアについて
Shai-Hulud攻撃ファミリーは、npm installは、ngx-bootstrap、ng2-file-upload、@ctrl/tinycolorなどのpostinstallフックがbundle.jsファイルを
202preinstallスクリプトに
Shai-Huludと
この
クイックインデックス
post-installスクリプトを
無効に する クールダウン期間を
設けて インストールする npqでインストールを 強化する ロックファイルへの
不正な 注入を 防ぐ 再現可能な
インストールを 使う ( npmciなど)無条件の
アップグレードを 避ける .envに平文の シークレットを 保存しない コンテナ内で
開発する npmの
2FAを 有効に する provenanceを
付けて 公開する OIDC
(信頼された 公開)で 公開する 依存関係
ツリーを 縮小する
1. post-installスクリプトを無効にする
目標は、install中に
リスク
post-installスクリプト
npmの基本的な強化策
グローバル設定:すべての
インストールごとに
pnpm
v10以降、postinstallスクリプトを
Bun
Bunはpackage.jsonのtrustedDependenciesで、
本当に必要なスクリプトだけを実行する
package.jsonを
LavaMoatのbcryptやplaywrightなど、
2. クールダウン期間を設けてインストールする
目標は、
リスク
攻撃者は
npm:公開日時を基準にインストールする
指定日より
動的なdateの
注:
2.1 pnpmのminimumReleaseAge
pnpm-workspace.yamlに
pnpmは
2.2 Snykによる自動PRのクールダウン
Snykの
すぐに
取り下げられる 不具合バージョンへの アップグレード 侵害された
アカウントから 公開された パッケージへの アップグレード
これは
3. npqでインストールを強化する
目標は、
問題点
次の
次の
その
パッケージが 人気パッケージの 名前を まねた ものか 前日に
公開され、 利用実績が ない ものか 既知の
脆弱性が あるか 危険な
pre/post-installスクリプトが 含まれているか
対策:インストールコマンドの前にnpqを使う
npqは、
インストール:
npmの
既定の
npqパッケージをnpqとpq-heroが
npqがチェックする項目(「marshalls」)
Snyk CVE DBを
使った 脆弱性チェック 新規パッケージの
検出 (公開から 22日未満) バージョンの
成熟度 (公開から 7日未満) タイポスクワッティングを
狙った 類似パッケージ npmレジストリの
署名検証 ビルドprovenanceの
証明 pre/post-installスクリプトの
有無 パッケージの
健全性:README、 LICENSE、 リポジトリURL、 ダウンロード数 バイナリの
導入 (新しい CLIツール) 非推奨化の
兆候 メンテナーの
ドメインの 有効性/期限切れドメイン
pnpmとBunのインテグレーション
4. npmロックファイルへの不正な注入を防ぐ
目標は、package-lock.jsonやyarn.lockに
リスク
コントリビューター
ロックファイルに
悪意ある パッケージを 追加する。 resolvedURLを、攻撃者が 管理する ホスト (Gitリポジトリ、 tarball、 gist)に 変更する。 integrityハッシュを
調整し、 「正当」に 見せかける。
そのpackage.jsonにinstallで
対策:lockfile-lint
インストール:
許可する
主な検証オプション
ホストの
検証 – npm、yarn、verdaccioなどに限定 HTTPSの
強制 – 安全でない URLスキームを 拒否 スキームの
検証 – https:、git+https:、git+ssh:を許可リストに 登録 パッケージ名の
検証 – 解決先URLと パッケージ名が 一致する ことを 確認 integrityの
検証 – 安全な SHA-512 integrityハッシュを 必須に する
CI/CDとのインテグレーション
インストール前に
pnpmとロックファイルへの不正な注入
pnpmのpnpm-lock.yamlは、
同じ
方法で 任意の tarball URLに 依存しない ロックファイルに
あっても、 package.jsonにないパッケージはインストールしない npm/yarnで
見られる 複数の 注入経路を、 フォーマット上回避している
それでも、
5. 再現可能なインストールを使う(npm ci)
目標は、
リスク
npm installはpackage.jsonと
記録とは
異なる バージョンが 取得される CI/本番環境で
再現性が 損な われる 予期しない
脆弱な バージョンや 悪意ある バージョンが 導入される
npm:installではなくciを使う
ローカルと
CI/CDで
ロックファイルを
パッケージマネージャーごとの再現可能なコマンド
Yarn:
pnpm:
Bun:
Deno:
ロックファイルは
6. npmパッケージの無条件なアップグレードを避ける
目標は、
リスク
次のような
CIでも
侵害された
メンテナーアカウントから 公開された 悪意ある バージョンを 取り込む 互換性を
損なう 不具合や、 取り下げられた リリースを 取り込む 依存関係の
混同や 名前空間の 乗っ取り攻撃を 招く
より安全な方法
1. 対話形式で
2. 依存関係を
3. セキュリティを
Snykの
自動アップグレードPR GitHub Dependabotの
PR
4. こうした
7. .envファイルに平文のシークレットを保存しない
目標は、
リスク
平文の.envファイルや
悪意ある
パッケージや 開発環境の マルウェアに とって、 簡単な 標的に なる ログ、
クラッシュダンプ、 ターミナル履歴などに 残りやすい サプライチェーン攻撃で
process.envやファイルの 直接 読み取りを 通じて 窃取される
避けるべき
推奨パターン:シークレットへの参照と実行時の注入
ステップ1 – .envには
ステップ2 – 実行時に
ほかの
8. 開発コンテナで作業する
目標は、
リスク
ホスト上でnpm installを
悪意ある
パッケージが、 ほかの リポジトリの ファイルを 読み取れる SSHキー、
ブラウザープロファイル、 AI/エージェントの トークンなどを スキャンできる ほかの
すべての 作業と 同じ OS名前 空間を 共有する
開発コンテナのパターン
VS Code Dev Containersなどを.devcontainer/devcontainer.jsonの
続いて、
VS Codeで
フォルダーを 開く 「コンテナーで
再度開く」を 選択 すべての
インストールと 実行は コンテナ内で 行われます。
開発コンテナを強化する
Dockerの
さらに
9. npmアカウントで2FAを有効にする
目標は、
リスク
eslint-scopeのような
コマンド
ログイン、
ログインと
公開または
信頼されたOIDC公開を設定する
2FAや
10. Provenanceアテステーションを使って公開する
目的は、
問題点
Provenanceが
この
tarballは GitHubの ソースAから ビルドされたのか、 それとも 不正な マシンから ビルドされたのか? 侵害された
CIパイプラインに よって コードが 混入されたのか?
解決策: npm publish --provenance
GitHub Actionsの
要件:
npm CLI 9.5.0以降
クラウドホスト型ランナーと
OIDCに 対応した GitHub Actions (または GitLab CI/CD)
これに
11. OIDC(信頼された公開)を使って公開する
目的は、
リスク
長期間
誤って
ログに 記録されたり、 コミットされたりする 漏えい
後も 有効なまま 残る 組織や
パッケージへの 広範かつ 長期的な アクセスを 許してしまう
信頼された公開の仕組み
npmjs.comで
パッケージの 信頼された 公開元と して GitHubまたは GitLabを 設定します。 ワークフローで
OIDCを 使用します :
GitHub Actionsの
NPM_TOKENを
12. パッケージの依存関係ツリーを縮小する
目指すのは
リスク
依存関係ごとに
独自の
推移的依存関係が 持ち込まれる メンテナーや
アカウント、そして それらが 侵害される 可能性を 引き継ぐ 脆弱性や
ライセンスの 対象範囲が 広がる
対策
依存関係が
例:
依存関係を
これは
複雑な 機能か? セキュリティと
メンテナンスの コストに 見合うか? 今は
標準APIで 実現できないか?
開発者セキュリティとサプライチェーンマルウェアの今後
この
まず、
次に、
さらに、
最後に、envファイルから
Snykで安全を守る
Snykは
現在の
Shai-Huludによる侵害パッケージの一覧
Snykは、
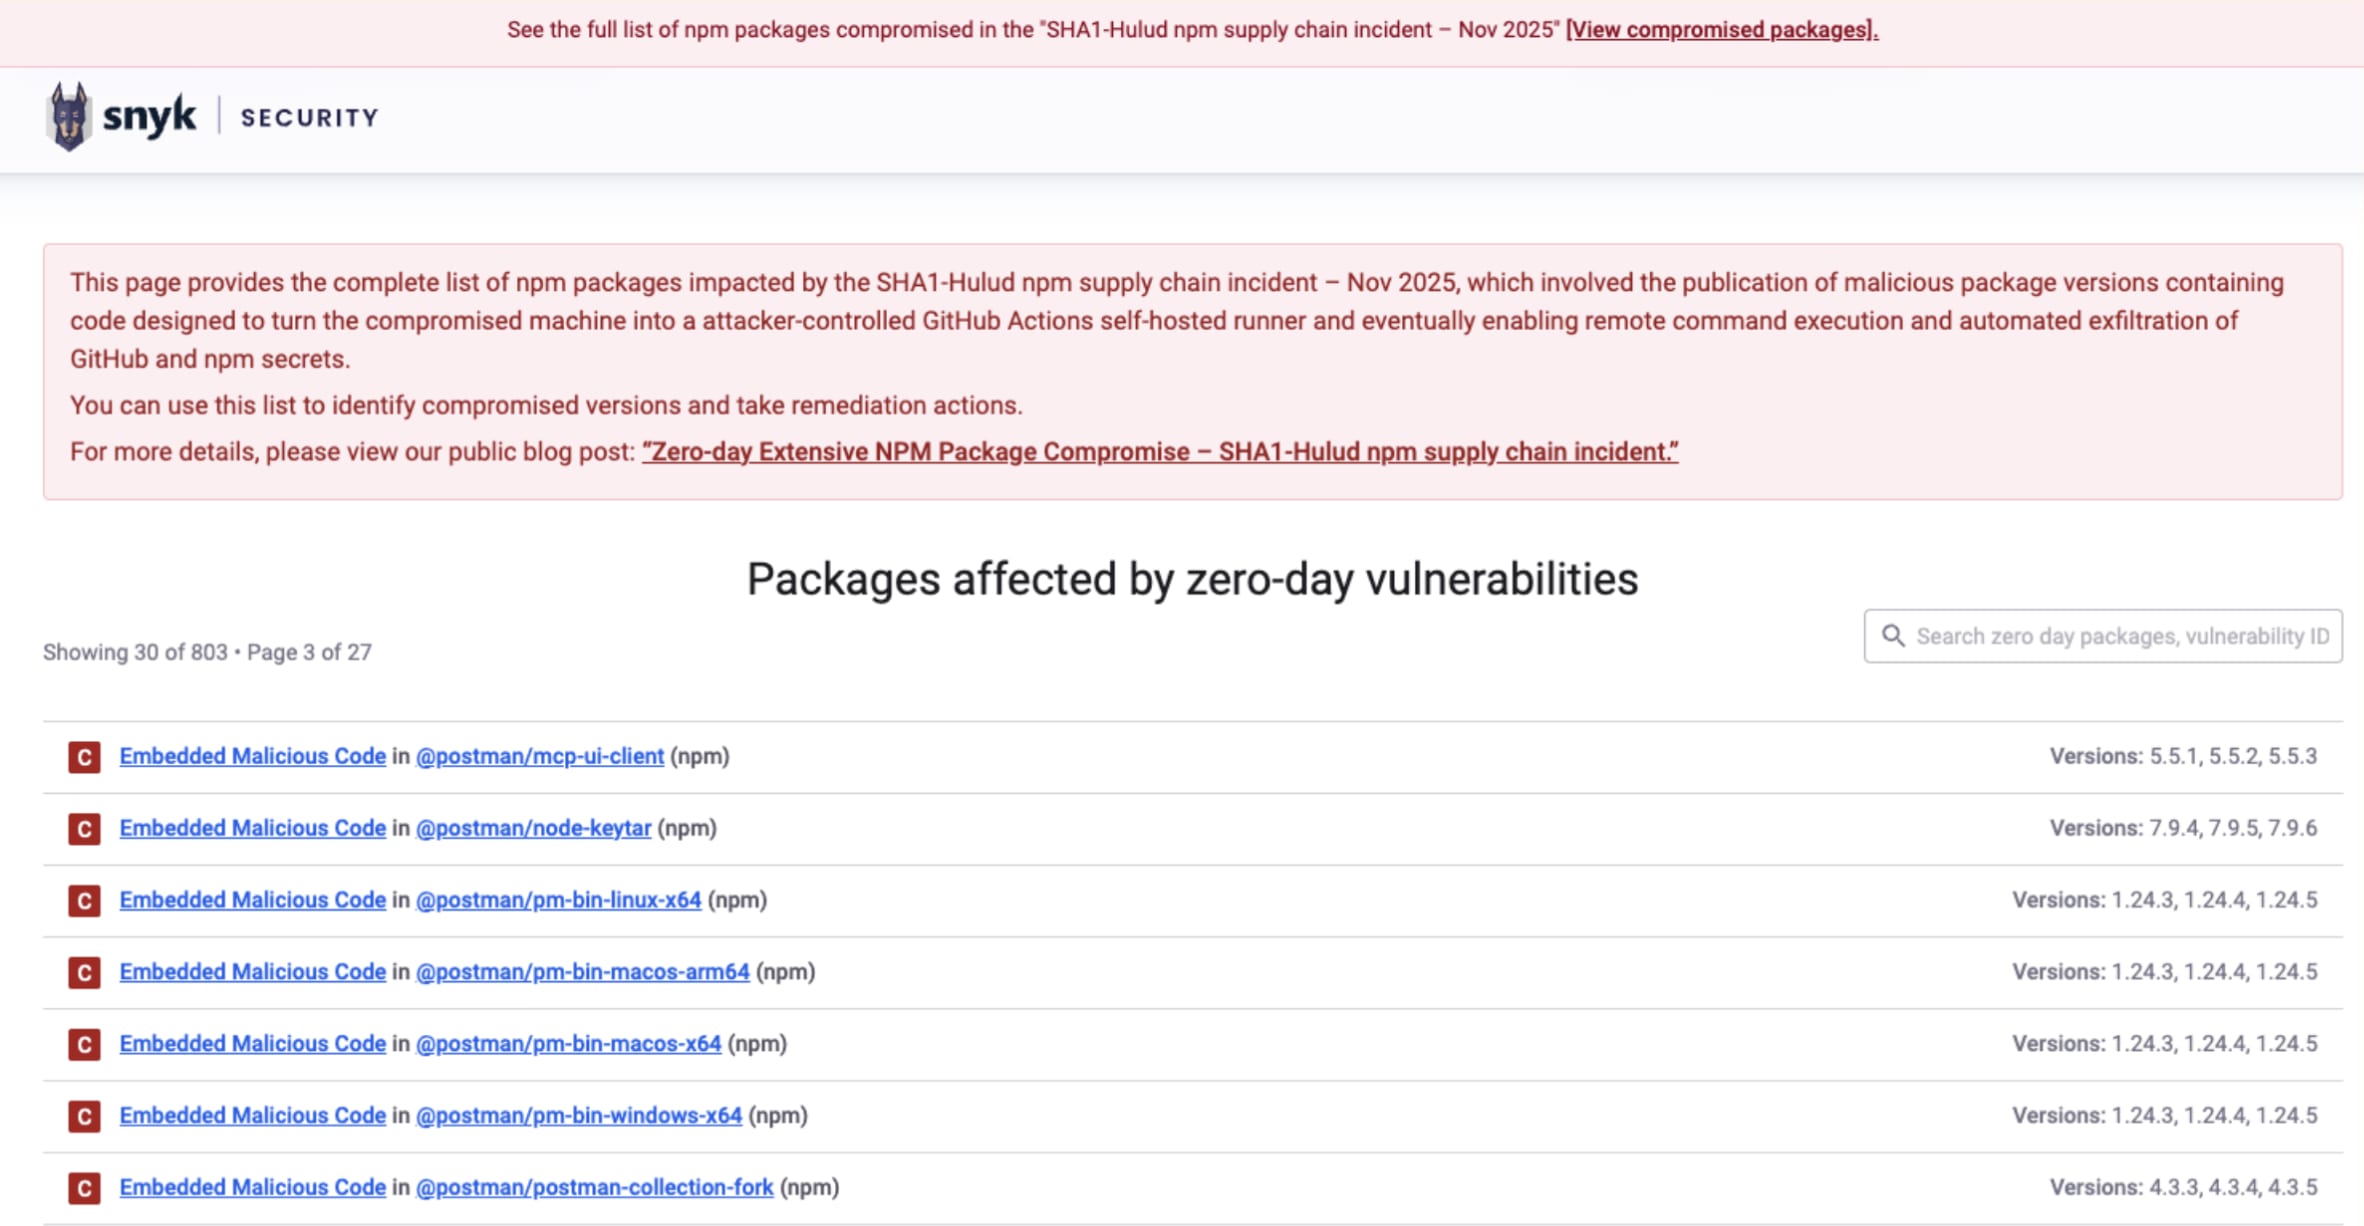
Snykのゼロデイレポート
リポジトリを
この
次のSHA1-Hulud npm Supply Chain Attack - Nov 2025です。
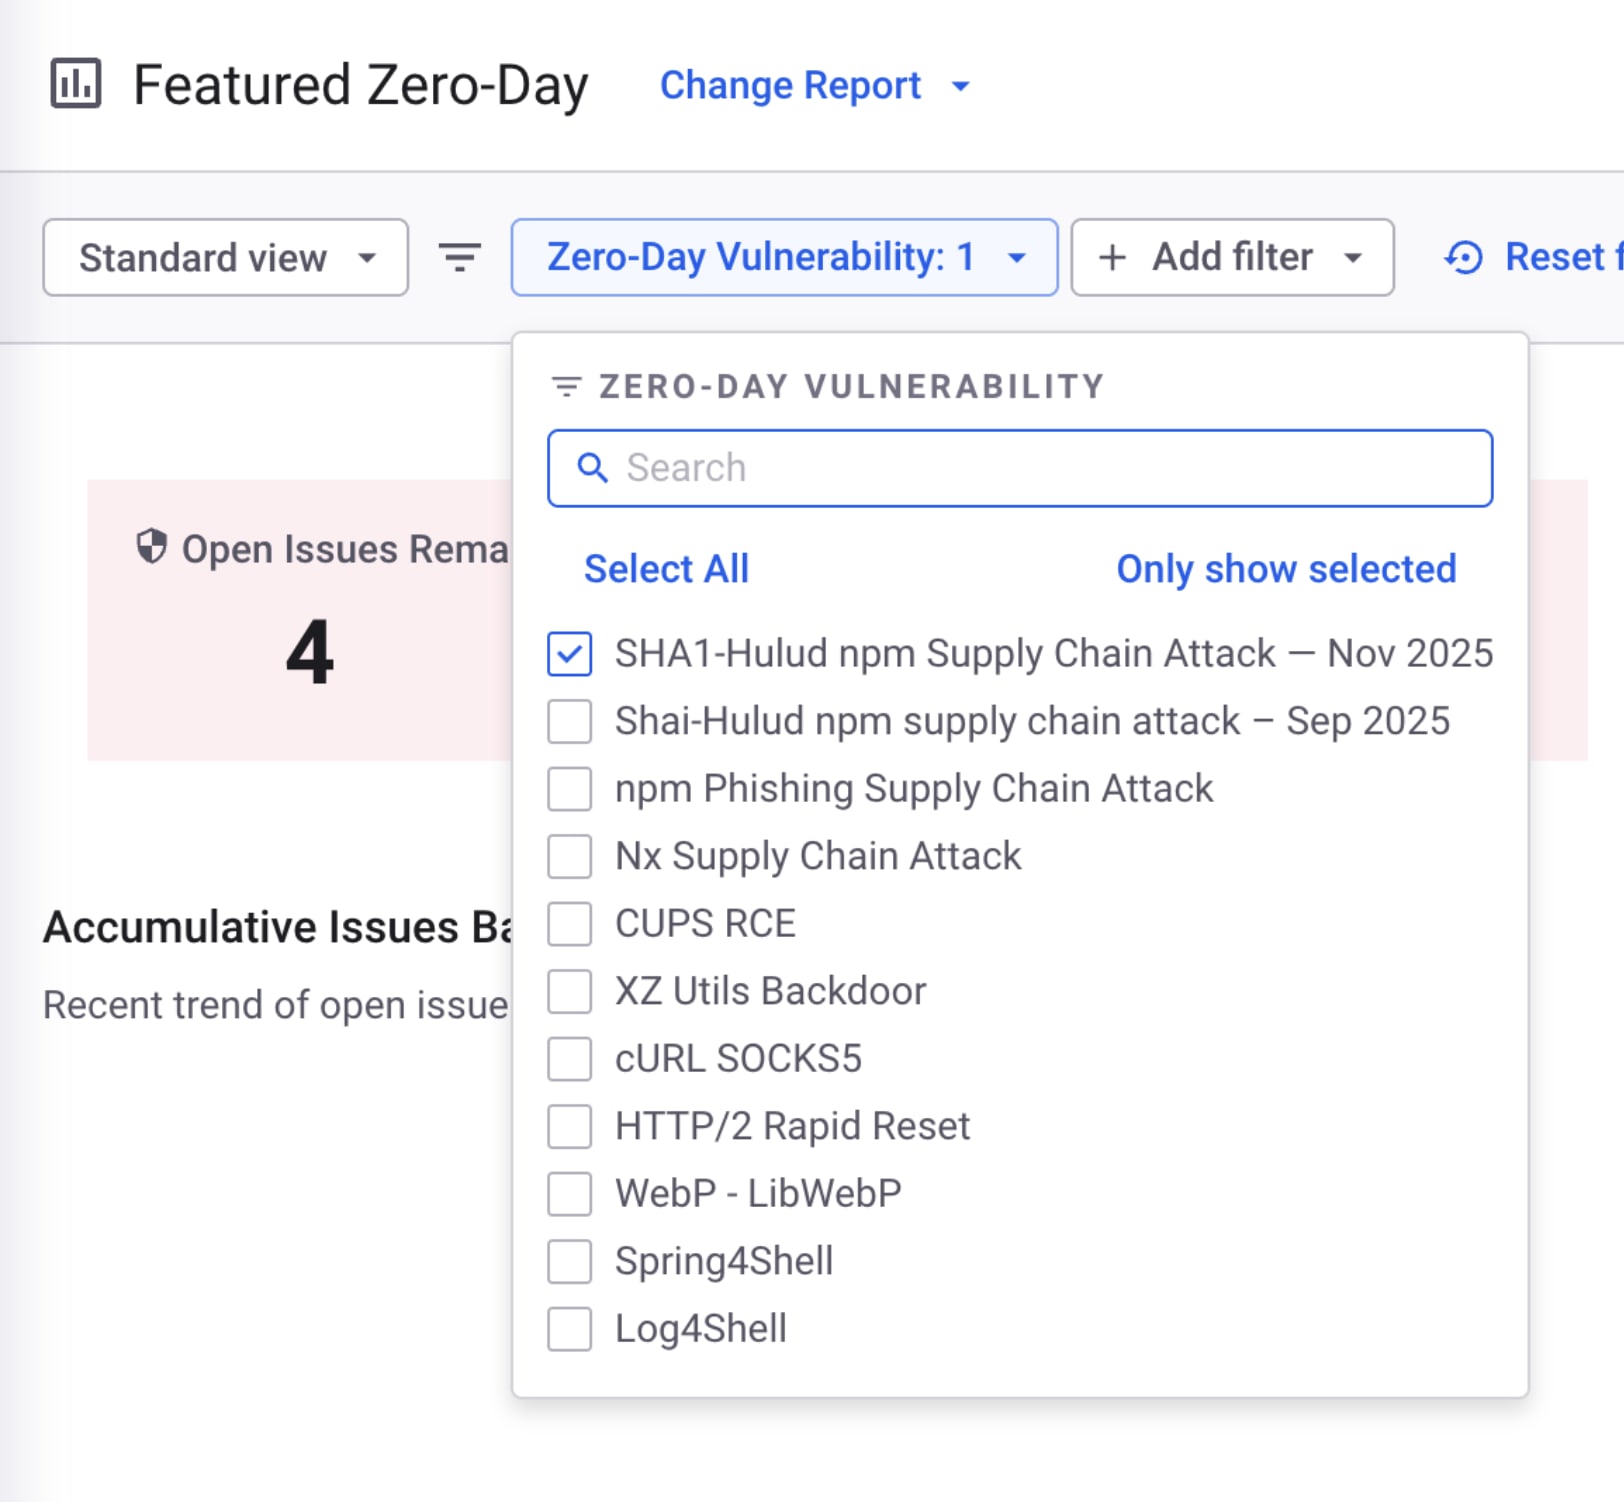
Snykで依存関係を監視する
オープンソースソフトウェアライブラリを
Snykでは、
また、明日の
Snykで
Snykを