NPMパッケージへの大規模なゼロデイ侵害 — Shai-Huludサプライチェーン攻撃

2025年9月15日
13 分で読めますこれは
Snykの
要点(2025年9月17日)
202
更新(2025年9月16日)
Snykの
初回更新(2025年9月15日)
202ngx-bootstrapおよびng2-file-upload npmパッケージのpostinstallスクリプトbundle.js)が
当初のngx-bootstrapに@ctrl/tinycolor npmパッケージにも@ctrlおよび@nativescript-communityの
ngx-bootstrapとは?なぜ重要なのか
ngx-bootstrapは、npm install中に
現時点で判明していること
影響を受けるパッケージは数百に上る可能性
このngx-bootstrapおよび@ctrl/tinycolor以外の@crowdstrikeなど、
以下は
影響を
影響を受けたngx-bootstrapのパッケージとバージョン
コミュニティのngx-bootstrapのbundle.jsをpostinstallフックが
20.0.4, 20.0.5, 20.0.619.0.318.1.4
また、20.0.3にもbundle.jsがpostinstallの
注: 執筆時点で
コミュニティからはng2-file-uploadも
タイムライン(UTC)
2025-09-15 — コミュニティから
valor-software/ngx-bootstrapに関する 報告が あり、 新しい バージョンに 悪意の ある postinstall/bundle.jsが含まれている ことを 指摘。 トークン窃取の 試みと、 影響を 受けた バージョンが npmから 取り下げられた ことが 報告されました。 2025-09-15 — GitHub Advisory Databaseが
ngx-bootstrapの「マルウェア」に 関する アドバイザリGHSA-6m4g-vm7c-f8w6を 公開し、 インストールした ホストを 侵害された ものとして 扱うよう 案内しました。
(保守担当者や
影響評価
影響を
受けるのは? 一覧に 記載された バージョンをインストールした開発者、 CIエージェント、 エンドポイント。 または、 該当バージョンが 公開されていた 期間に 推移的依存関係を 通じて 取得した 環境。 何が
漏えいした 可能性が ある? 開発環境の シークレットや トークン (npm、 GitHub)、 さらに bundle.jsに記載された 動作から、 クラウド認証情報 (AWS/GCPなど)も 漏えいした 可能性が あります。 また、
新たに 作成された shai-huludという GitHub Actionsワークフローが、 マルウェアに よって 作成された 侵害の 痕跡 (IoC)と して 確認されています。 深刻度
: 重大(インストール時の 悪意ある コード実行、 認証情報の 窃取・外部流出)。 GitHubの アドバイザリは、 全面的な侵害対応を 明示的に 指示しています。
Snykでゼロデイのnpmマルウェアを検出するには?
Snykアプリの
Enterpriseプランを
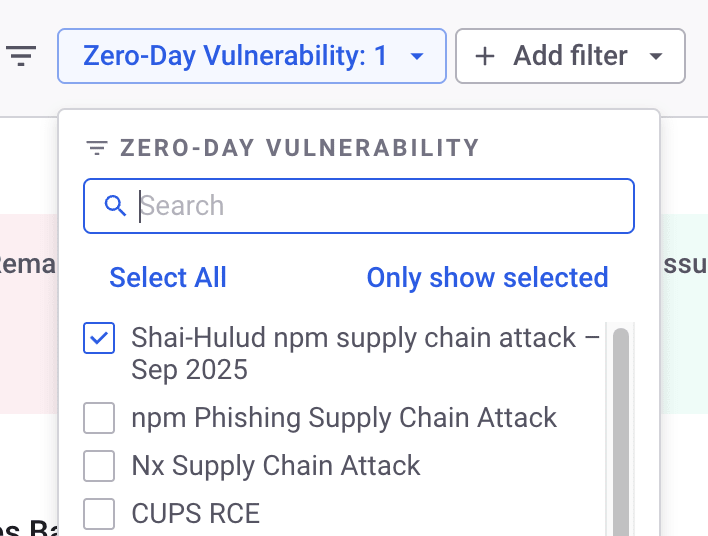
検出とトリアージの対応手順
リスクへの
曝露状況を 迅速に 特定する 環境が
影響を 受けた バージョンを 取得していないか 確認します。 npm ls ngx-bootstrap(プロジェクトごと)ロックファイル
( package-lock.json、pnpm-lock.yaml、yarn.lock)でngx-bootstrap@18.1.4、19.0.3、20.0.4–20.0.6を確認し、2025-09-15以降に 行われた インストールが ないか 調べます。
node_modules/ngx-bootstrap/package.jsonにpostinstallエントリがないか 確認します。 また、 ベンダーアーカイブや キャッシュを 管理している 場合は、 パッケージの ルートに bundle.jsファイルがないか 調べます。
インシデント対応中は
スクリプトの 実行を 停止する 残っている
ライフサイクルフックの 実行を 防ぐ ため、 スクリプトを 無効に して 再インストールします。 npm ci --ignore-scriptsまたはnpm install --ignore-scripts.npmrcにignore-scripts=trueを設定する 方法も あります。
フォレンジック調査
インストール時に
ビルドエージェントや 開発者ホストから 発生した外向きの 接続を 確認します。 GitHub(アクセストークンの
一覧、 最近の セキュリティログ)、npmトークン、クラウドプロバイダーの 認証情報の 使用状況に 異常が ないか 監査します。 GitHub Actionsも 監査してください。 GitHub Advisoryの
案内に 従い、 影響を 受けた バージョンの インストールを 実行した ホストは、 すべて 侵害された ものとして 扱ってください。
直ちに封じ込めと修復を行う
影響を
受けた バージョンを 削除する node_modulesと、悪意の ある バージョンを 参照する ロックファイルを 削除し、 既知の 安全な バージョンを 固定して再インストールします。 不正な
tarballが 残っている 可能性の ある プライベートレジストリ、 キャッシュ、 アーティファクトを すべて 消去します。
クリーンな
マシンから シークレットを ローテーションする GitHub: 個人アクセストークンと
SSHキーを 失効させ、 きめ細かな アクセス許可の トークンを ローテーションします。 OAuthアプリと デバイスの 認可も 確認してください。 npm: レジストリトークンを
失効させます。 クラウド
(AWS/GCPなど) : アクセスキーと サービスアカウントキーを ローテーションし、 有効期限の 長い 認証情報を 無効化します。
再ビルドと
再デプロイ ローテーション後、
まず ライフサイクルスクリプトを 無効に した クリーンな 環境から 再ビルドし、 必要に 応じて スクリプトを 再度 有効に します。
ユーザー/テナントへの
連絡 該当期間中に
ビルドした ソフトウェアを 配布している 場合は、下流の 利用者に 通知し、 アップグレードや 再ビルドを 案内してください。
サプライチェーンセキュリティ攻撃について
今回の
ESLint/Prettierメンテナーの
アカウント侵害 (202 5年7月) : フィッシングと タイポスクワッティング( npnjs.com)により npm認証情報が 窃取され、 人気パッケージに マルウェアが 仕込まれました。 メンテナーアカウントを 2FAで 保護する 重要性を 改めて 示す 事例です。 Nxの
悪意ある パッケージの セキュリティインシデント:AIコーディングエージェントを 悪用して マルウェアを 拡散 (202 5年8月) オープンソースの
メンテナーアカウント侵害に よる npmサプライチェーン攻撃 (202 5年9月)
Snykで
回答者の