静的アプリケーション・セキュリティ・テスト(SAST)スキャン
メリット、デメリット、導入方法、最適なSASTツールの選び方
著者

0 分で読めます
SASTが重要な理由:要点
脆弱性の大半はソースコードに起因します。
SASTは、安全な開発プラクティスを求めるPCI DSS、HIPAA、ISO 27001などのコンプライアンスフレームワークへの対応を支援します。
SASTを活用すれば、セキュリティを後回しにせず、SDLCに直接組み込むことができます
適切な静的アプリケーション・セキュリティ・テスト(SAST)ツールを選ぶには、カバレッジ、精度、開発者のワークフローのバランスを取る必要があります。
Snykのような最新のAIネイティブSASTツールは、機械学習や大規模言語モデルを活用し、ルールベースのスキャナーでは見逃されがちな複雑な脆弱性も検出できます。
静的アプリケーション・セキュリティ・テスト(SAST)は、静的コード解析やホワイトボックステストとも呼ばれ、ソフトウェア開発ライフサイクルの早期に脆弱性を特定する効果的な方法の一つです。毎年、安全でないコードが数千件ものデータ侵害の一因となっています
—しかし、デプロイ前にソースコードをスキャンすれば、脆弱性が高額なセキュリティインシデントに発展する前に発見できます。
静的アプリケーションセキュリティテスト(SAST)とは?
静的アプリケーションセキュリティテスト(SAST)は、静的コード解析の一種であり、脆弱性を特定して、アプリケーションが悪意ある攻撃にさらされるリスクを明らかにするためにソースコードを解析します。SASTでは、ソースコードとバイトコードに重点を置いた脆弱性スキャンを行い、インジェクション攻撃やメモリ管理の問題などのセキュリティ上の問題を検出します。コードが実行可能になる前にスキャンを行うため、ホワイトボックステストとも呼ばれます。SASTツールを活用することで、アプリケーションを潜在的なセキュリティ脅威からより確実に保護できます。
アプリケーションセキュリティにSASTが重要なのはなぜですか?
開発者は、あれこれ悩まずにソースコードを安全に保ちたいと考えています。しかし、安全でないプログラミングパターンを避ける方法、安全なAPIの使い方、複数のチームが開発したアプリケーションの複数の要素にまたがる問題を検出する方法など、セキュリティの知識が十分でない場合も少なくありません。
SASTがソースコードの脆弱性を分析するため、開発者が自分で調べる必要はありません。継続的インテグレーションの(CI)パイプラインや統合開発環境の(IDE)にプラグインを使ってSASTを早期に組み込めば、コーディング中にリアルタイムでコードをチェックし、コードベースにセキュリティ上の問題が入り込むのを防げます。
実行中のアプリケーションで問題を検出する動的テスト(DAST)とは異なり、SASTは開発中に弱点を特定します。修正が迅速かつ低コストで済む早い段階で、開発者が問題に対処できます。
アプリケーションのセキュリティテストスキャンの7段階
SASTスキャンの7つの段階は次のとおりです。

静的アプリケーションセキュリティテスト(SAST)の7つのステージ
開発を続けながらセキュリティを開発プロセスに組み込み、今後のコードに脆弱性が入り込むのを防ぎます。あらゆる段階にセキュリティを組み込むには、コードレビュー、マージの運用、ブランチポリシー、安全なコーディングガイドライン、コンプライアンス管理が含まれます。また、新たな脅威やルールセットの更新、ツールのアップグレードも継続的に監視しましょう。新規コードだけでなく、リファクタリングしたレガシーコードも継続してスキャンしてください。
リアルタイムまたはほぼリアルタイムの静的解析(IDE、コミット前フック、初期段階のCIパイプライン)を使って、コードの作成中にコードをスキャンします。構文、スタイル違反、安全でないAPIの使用、リスクが高いことで知られるコーディングパターン(例:サニタイズされていない入力、ハードコードされたシークレット、脆弱な暗号化)をチェックします。
検出した脆弱性の深刻度と影響に基づいて、優先順位を付けてトリアージします。問題を検出したら、深刻度(例:CVSSや社内スコア)、悪用可能性、アプリケーションやビジネスへの影響、攻撃対象領域への露出、到達可能性などに基づいて分類します。トリアージでは誤検知やノイズも除外し、意味のあるリスクに注力できるようにします。
スキャンデータを確認して関連するリスクレベルを評価し、発見された脆弱性の性質を把握します。特定された問題を詳しく調査し、根本原因、データフロー、制御フロー、依存関係の相互作用を理解します。デプロイ環境で脆弱性が実際にどのようなリスクをもたらすかを判断します。
スキャン結果から学び、同様の脆弱性を今後防ぎます。これには、安全なコーディング標準の導入、開発者の教育、コードレビューのチェックリストの更新、スキャンルールの改善が含まれます。よくあるミスが繰り返されにくくなるようポリシーを実施します。セキュアな相互レビューやコーディングワークショップを実施したり、新しい脆弱性の種類についてトレーニングを行ったりすることも有効です。
スキャンで見つかった脆弱性を、コードにパッチを適用するなどの対策で修正します。コードの変更、脆弱なライブラリの削除や置き換え、設定の変更(例:入力検証、出力エンコード)、モジュールの再設計が必要になる場合もあります。問題によっては緩和策で十分な場合もあれば、完全な修正が必要な場合もあります。機能を損なったり、新たな問題を引き起こしたりしないよう、修正を十分にテストしてください。
再度スキャンして、修正が有効だったことを検証します。修正後にSASTを再実行し、変更箇所(差分スキャン)またはコードベース全体(ベースラインスキャン)をチェックして、脆弱性が解消され、意図しない副作用や新たな問題が発生していないことを確認します。脅威につながる経路が遮断されたことを検証します。
SASTの7段階 — 技術的な要点とベストプラクティス
段階 | 主な課題 | ベストプラクティス |
|---|---|---|
スキャン | IDEなどで使う場合、ツールは書きかけのコードや構文エラーのあるコードにも対応する必要があります。 複数の言語、最新のフレームワーク、生成コード、コードマクロなどへの対応。 開発の初期段階で過剰な誤検知が発生しないようにする。 | 早期検出のため、IDE、コミット前フック、プルリクエストにSASTを組み込みます。 |
深刻度と影響に基づく優先順位付けとトリアージ | ビジネスへの影響を判断するには、資産の機密性、露出状況(公開API、ユーザー入力)、デプロイのコンテキストを理解する必要があります。 深刻度や影響度の低い問題が多すぎると、アラート疲れが起こるおそれがあります。 | 深刻度、悪用可能性、露出状況、ビジネス上の背景を組み合わせたトリアージ基準を策定します。 事前トリアージを自動化し、関連性や影響度の低いカテゴリを除外します。 タグやメタデータ(CWE、到達可能性、環境、コンポーネントの重要度)を活用します。 深刻度の区分ごとに、問題の修正またはエスカレーションに関するSLAを定めます。 |
レビューとリスク評価 | ツールが検出する問題には、到達可能性、サニタイズ、アーキテクチャ上の制御など、実行時やコンテキストに関する情報が不足していることがよくあります。 根本原因やデータフローが複数のモジュールにまたがったり、サードパーティライブラリを経由したりすると、問題の理解が難しくなります。 特定の実行条件を満たさない限り理論上の問題にとどまる脆弱性もあり、それを見分けるのは容易ではありません。 | コールグラフ、制御フロー、データフローの分析を使って、悪用経路を検証します。 検出結果を脅威モデルやアーキテクチャ図に対応付けます。 脆弱性が外部ライブラリと独自コードのどちらに存在するかを確認し、ライブラリのバージョンに修正が含まれるか、パッチが適用されているかを検証します。 到達可能性の分析を取り入れ、実行されない経路や到達不能な経路を除外します。 |
脆弱性から学び、再発を防ぐ | 開発者が、安全なコーディングプラクティスやフレームワーク固有の脆弱性を把握していない場合があります。 開発文化にプラクティスが根付いていなければ、定着させるのは困難です。 | 社内の安全なコーディング標準やガイドラインを維持し、新たな検出結果に応じて更新します。 開発者向けのトレーニングを実施し、安全なコードの相互レビューを行います。 繰り返し発生する問題に基づいて、カスタムルールや検出パターンを更新または作成します。 |
修正 | 問題によっては、アーキテクチャの変更、依存関係のアップグレード、安全でないAPIの置き換えが必要です。 影響を受けるすべてのコードパスにパッチや変更が適用されていることを確認します。 特に時間に追われているときは、修正の速さと徹底性のバランスを取る必要があります。 | 修正ごとに担当者を割り当て、セキュリティチームと開発チームが連携できるようにします。 修正した機能の自動テストや統合テストを作成します(脆弱性につながる経路のテストケースも含めます)。 依存関係については、上流の修正を監視し、アップグレード時には慎重にテストします。 |
再スキャンで修正を検証 | 修正を正しく検証できるよう、スキャン設定(ルール、バージョン、スキャン範囲)に一貫性を持たせます。 修正によって生じた意図しない副作用やデグレードを検出します。 ツールのバージョンやルールの変更によって、スキャン結果が変わる可能性があります。 | 修正のマージ後に、CI/CDやプルリクエストのマージ時に再スキャンを自動実行します。 差分スキャンだけでなく、ベースラインスキャンも定期的に実施します。 スキャンルールとツール設定のバージョンを管理します。 テストカバレッジやコードパスカバレッジの指標を使って、修正した経路がテストされていることを確認します。 |
継続的なコーディングとセキュリティの統合・予防 | 新たな脆弱性を防ぐには、コードレビューやブランチポリシーなど、あらゆる開発ワークフローにセキュリティを組み込む必要があります。 言語やフレームワークの進化に合わせて、セキュリティツール、ルール、脅威モデルを最新の状態に保つ必要があります。 強固なセキュリティプラクティスを前提に構築されていないレガシーコードや技術的負債に対処します。 セキュリティ対応で開発者に過度な負担をかけず、生産性を維持します。 | シフトレフト戦略:SASTを開発の早い段階から頻繁に(IDE、CI、PRに)組み込みます。 開発チームに「セキュリティチャンピオン」を置き、安全なプラクティスの定着を支援してもらいます。 脆弱性密度、平均修復時間(MTTR)、誤検知の傾向などの指標を継続的に追跡し、改善を測定します。 脅威モデリングや監査を定期的に実施し、ツールと安全なコーディング標準を更新します。 サードパーティの依存関係やフレームワークも含め、ルールパックと検出モデルを最新の状態に保ちます。 |
SAST導入のベストプラクティスチェックリスト
役割と責任者を定義し、文書化する
早期から頻繁にスキャンを開始する(シフトレフト)
IDEやコミット前フックにSASTを組み込み、開発者がコーディング中にフィードバックを得られるようにする
プルリクエストや機能ブランチでスキャンを自動実行する
ベースラインスキャン全体を定期的に実行する(例:毎晩、毎週)
ルールセットと設定を調整する
使用する言語、フレームワーク、アーキテクチャに合わせてルールセットをカスタマイズする
深刻度のしきい値(クリティカル、高、中など)を明確に定め、クリティカルや高深刻度の問題をゲートで制御できるようにする
検出結果の優先順位を適切に設定し、賢くトリアージする
悪用可能性、ビジネスへの影響、露出状況、コードパスの到達可能性などの指標を活用する
問題を一貫して分類できるよう、トリアージのプロセスや基準を維持する
検出結果に担当者を割り当て、修正のSLAを設定する(例:クリティカルな問題はX日以内に修正する)
品質ゲートを設けてCI/CDパイプラインに組み込む
ビルド工程やプルリクエストにSASTを追加し、特定の脆弱性を含むコードのマージやデプロイを防ぐ
変更されたコードに差分スキャンを実施し、処理速度とフィードバックの迅速さを向上させる
クリティカルな深刻度やしきい値の超過を検出した場合に、CI/CDツールがビルドに警告を出す、または失敗させるよう設定する
効果的なフィードバックと修正ガイダンスを提供する
ファイルパス、行番号、コンテキスト、悪用可能性、推奨される修正方法を含むレポートを作成する
開発者が作業する環境にフィードバックを組み込む
よくある脆弱性パターンと緩和策に関するドキュメントや社内ナレッジベースを維持する
誤検知への対応とツールの保守を行う
誤検知と見逃しを定期的に確認する
最新の攻撃手法に対応できるよう、SASTツール、ルールデータベース、検出エンジンを最新の状態に保つ
組織で使用しているすべての言語、フレームワーク、ビルドシステムにツールが対応していることを確認する
継続的に監視・測定し、改善する
修正までの時間、脆弱性密度、誤検知率、深刻度別の傾向などのKPIを定義し、追跡する
スキャン範囲とルールの有効性を定期的に監査する
スキャンデータを活用して、開発者向けトレーニングやコーディング標準の更新を行う
コンプライアンス、脅威モデル、リスクの背景との整合性を確保する
SASTの検出結果を、対象とするドメインやアプリケーション環境に固有のリスクモデルや脅威プロファイルに対応付ける
スキャン結果をコンプライアンス対応に活用できるようにする(例:レポート、証拠、トレーサビリティ)
ルールの選択やポリシーの定義にあたって、規制の枠組みや標準化団体(例:OWASP、CWE、NIST SSDF)を考慮する
パフォーマンスと開発者エクスペリエンスを最適化する
プルリクエストやコミットでのフィードバックを迅速化するため、差分スキャンを使用する
適切に、関連性のないコード(生成コード、テストファイル、安定しているかパッチ適用済みのベンダー製またはサードパーティライブラリなど)を除外する
深度と速度のバランスを取る(例:開発の初期段階では迅速なフィードバックを優先し、スケジュール済みのビルドやリリースビルドでは詳細なスキャンを行う)
静的アプリケーションセキュリティテストの5つのメリット
SASTには、ソフトウェア開発ライフサイクル(SDLC)において、コード品質の向上や、アプリケーションセキュリティの確保にかかる全体的なコストと労力の削減など、多くのメリットがあります。
SASTを導入するメリットを5つご紹介します。
開発の早い段階でスキャンできる:多くのSASTツールはソースコードのみを対象とし、ベストプラクティスに照らしてチェックします。そのため、コードを書いている段階からSASTを適用できます。SASTツールのIDEプラグインは一般的で、コードがバージョン管理に登録される前に問題を検出します。これは、技術の性質上、これまでにない速さでコードにエラーやハルシネーションを持ち込む可能性があるAIコーディングツールを使用する場合に特に重要です。
問題のあるコードの場所を示し、検出した問題を説明する:SASTは、すべての脆弱性の正確な位置を示し、データフローを説明します。そのため、各問題を容易に理解し、修正できます。
テストケースが不要:動的アプリケーションセキュリティテスト(DAST)などのAppSecツールでは、何をテストするかを決める必要があります。一方、SASTツールはコードベースにすべてのルールを適用します。
これらのルールは、SASTツールの開発者やコミュニティが手動で実装できます。多くの場合、数多くのプロジェクトや長年のプログラミング経験をもとに作られているため、ルールの開発者にはさまざまな分野の知識が求められます。こうしたルールを使うことで、存在すら知らなかった脆弱性も検出できます。アプリケーションの実行が不要:SASTはアプリケーションの実行前にソースコードを解析するため、他のアプリケーションテストスイートよりもはるかに速くスキャンできます。
自動化が容易:SDLCのどの段階でも、ソースコードファイルを自動でスキャンできます。そのため、SASTをあらゆる段階でセキュリティゲートとして活用できます。
SASTの3つの制約とその克服方法
多くのメリットがある一方で、静的アプリケーションセキュリティテストには、特定の脆弱性を検出できないなどの制約もあります。SASTの主な制約は次のとおりです。
誤検知と見逃し:SASTツールはソースコードを解釈する際に、一定の前提を適用する必要があります。そのため、実際には問題がない箇所を問題として検出する「誤検知」が発生することがあります。従来型のSASTツールでは誤検知率が50~80%に達することもあり、ノイズの中から本当の問題を見つけるのが困難で、SASTのROIにも疑問が生じかねません。そのため、検出結果を絞り込んで優先順位を付け、カスタマイズ機能も備えた、より高精度な最新のSASTを使うことが重要です。
コンテキストの不足:サニタイズされていないユーザー入力は大きなセキュリティリスクであり、ソフトウェアコンポーネントに取り込まれるたびに修正すべきです。フロントエンドのサニタイズされていない入力は、バックエンドで修正されてリスクが軽減されることも少なくありません。フロントエンドとバックエンドのコードが同じリポジトリにない場合、SASTツールはサニタイズ処理を検出できず、問題のない箇所を開発者に修正するよう促してしまうことがあります。
言語への依存:SASTはコードへの依存度が高い技術です。JavaやC#など、広く使われているプログラミング言語向けのSASTツールは数多くありますが、ReScriptやNimなどのニッチな言語向けのツールはほとんどありません。
他のAppSecツールとの比較
他のAppSecツールとの比較
アプリケーションセキュリティにはさまざまなツールがあるため、組織に最適なものを選ぶには、SASTと他のアプリケーションセキュリティテストツールの違いを理解することが重要です。適切なAppSecツールを組み合わせれば、コードレベルの欠陥を早期に検出し、後の段階で実行時の脆弱性を検証し、それぞれの強みを活かして強固なセキュリティ体制を構築できます。
比較項目 | 主な違い | 最適なユースケース |
|---|---|---|
SASTとDASTの比較 | 分析対象:SASTはソースコードやバイトコードを解析するホワイトボックステストです。一方、DASTは実行中のアプリケーションをテストするブラックボックステストです。 SDLCにおけるタイミング:SASTは開発の早い段階で実施し、DASTはその後(ステージングや本番環境)に実施します。 可視性/カバレッジ:SASTは内部ロジックや制御フロー、データフローを把握します。DASTは実行時の動作、設定の問題、外部に露出した攻撃対象領域を確認します。 | 早期検出を重視する、成熟したCI/CD環境。規制やコンプライアンスへの対応。コーディング慣行が重要となる大規模なコードベース(ここではSASTが特に効果的)。 ステージング/本番前/本番環境でDASTを使い、実行時やデプロイ時の問題を検出する。外部公開アプリケーションのテストや、実行時の動作が安全であることの検証にも有効です。 両方を組み合わせることで、多層的なカバレッジを実現できます。 |
SASTとIASTの比較 | 計測方法:IASTはエージェントやセンサーをアプリケーションの実行環境に組み込み、静的解析と動的解析の知見を組み合わせます。SASTは静的解析のみを行います。 実行時のコンテキスト:IASTは実際のリクエストやテスト中の実行経路とデータフローを可視化できますが、SASTにはできません。 カバレッジと速度のトレードオフ:SASTは実行されていない経路も含めてコードベース全体をスキャンできますが、時間がかかり、ノイズが多くなる場合があります。IASTは特定の状況ではより速く動作しますが、実行された箇所しか確認できません。 | 機能テストや統合テストがあるテスト環境/本番前環境に最適です。より高い精度とコンテキストを求め、誤検知を減らしたい場合に有効です。 十分なテストカバレッジを確保しているチームでは、IASTを活用しましょう。 幅広いカバレッジを得るためにIDEやコミット前の段階でSASTを使い、その後IASTで補完しましょう。 |
SASTとSCAの比較 | 対象範囲:SASTは自社のコードを検査し、コードレベルの欠陥を検出します。SCAはオープンソースやサードパーティのコンポーネント、依存関係を解析し、既知の脆弱性やライセンス上の問題を検出します。 脆弱性の種類:SCAはコンポーネントの脆弱性データベース(CVEなど)にすでに報告されている脆弱性やライセンスリスクを特定します。SASTは新たな独自コードの脆弱性を検出します。 依存関係の可視性:SCAは多くの場合、推移的依存関係も対象にします。SASTは、ライブラリがスキャンに含まれているか、ライブラリのコードを参照できない限り、その脆弱性を見逃すことがあります。 | サードパーティやオープンソースの依存関係を多用する環境、ライセンスコンプライアンスが必要な場合、サプライチェーンリスクの管理において、SCAは不可欠です。 開発の早い段階でのロジック上の欠陥の検出や、独自コードのセキュリティ確保にはSASTが重要です。 SASTとSCAを併用し、独自コードとサードパーティの脆弱性の両方をカバーしましょう。 |
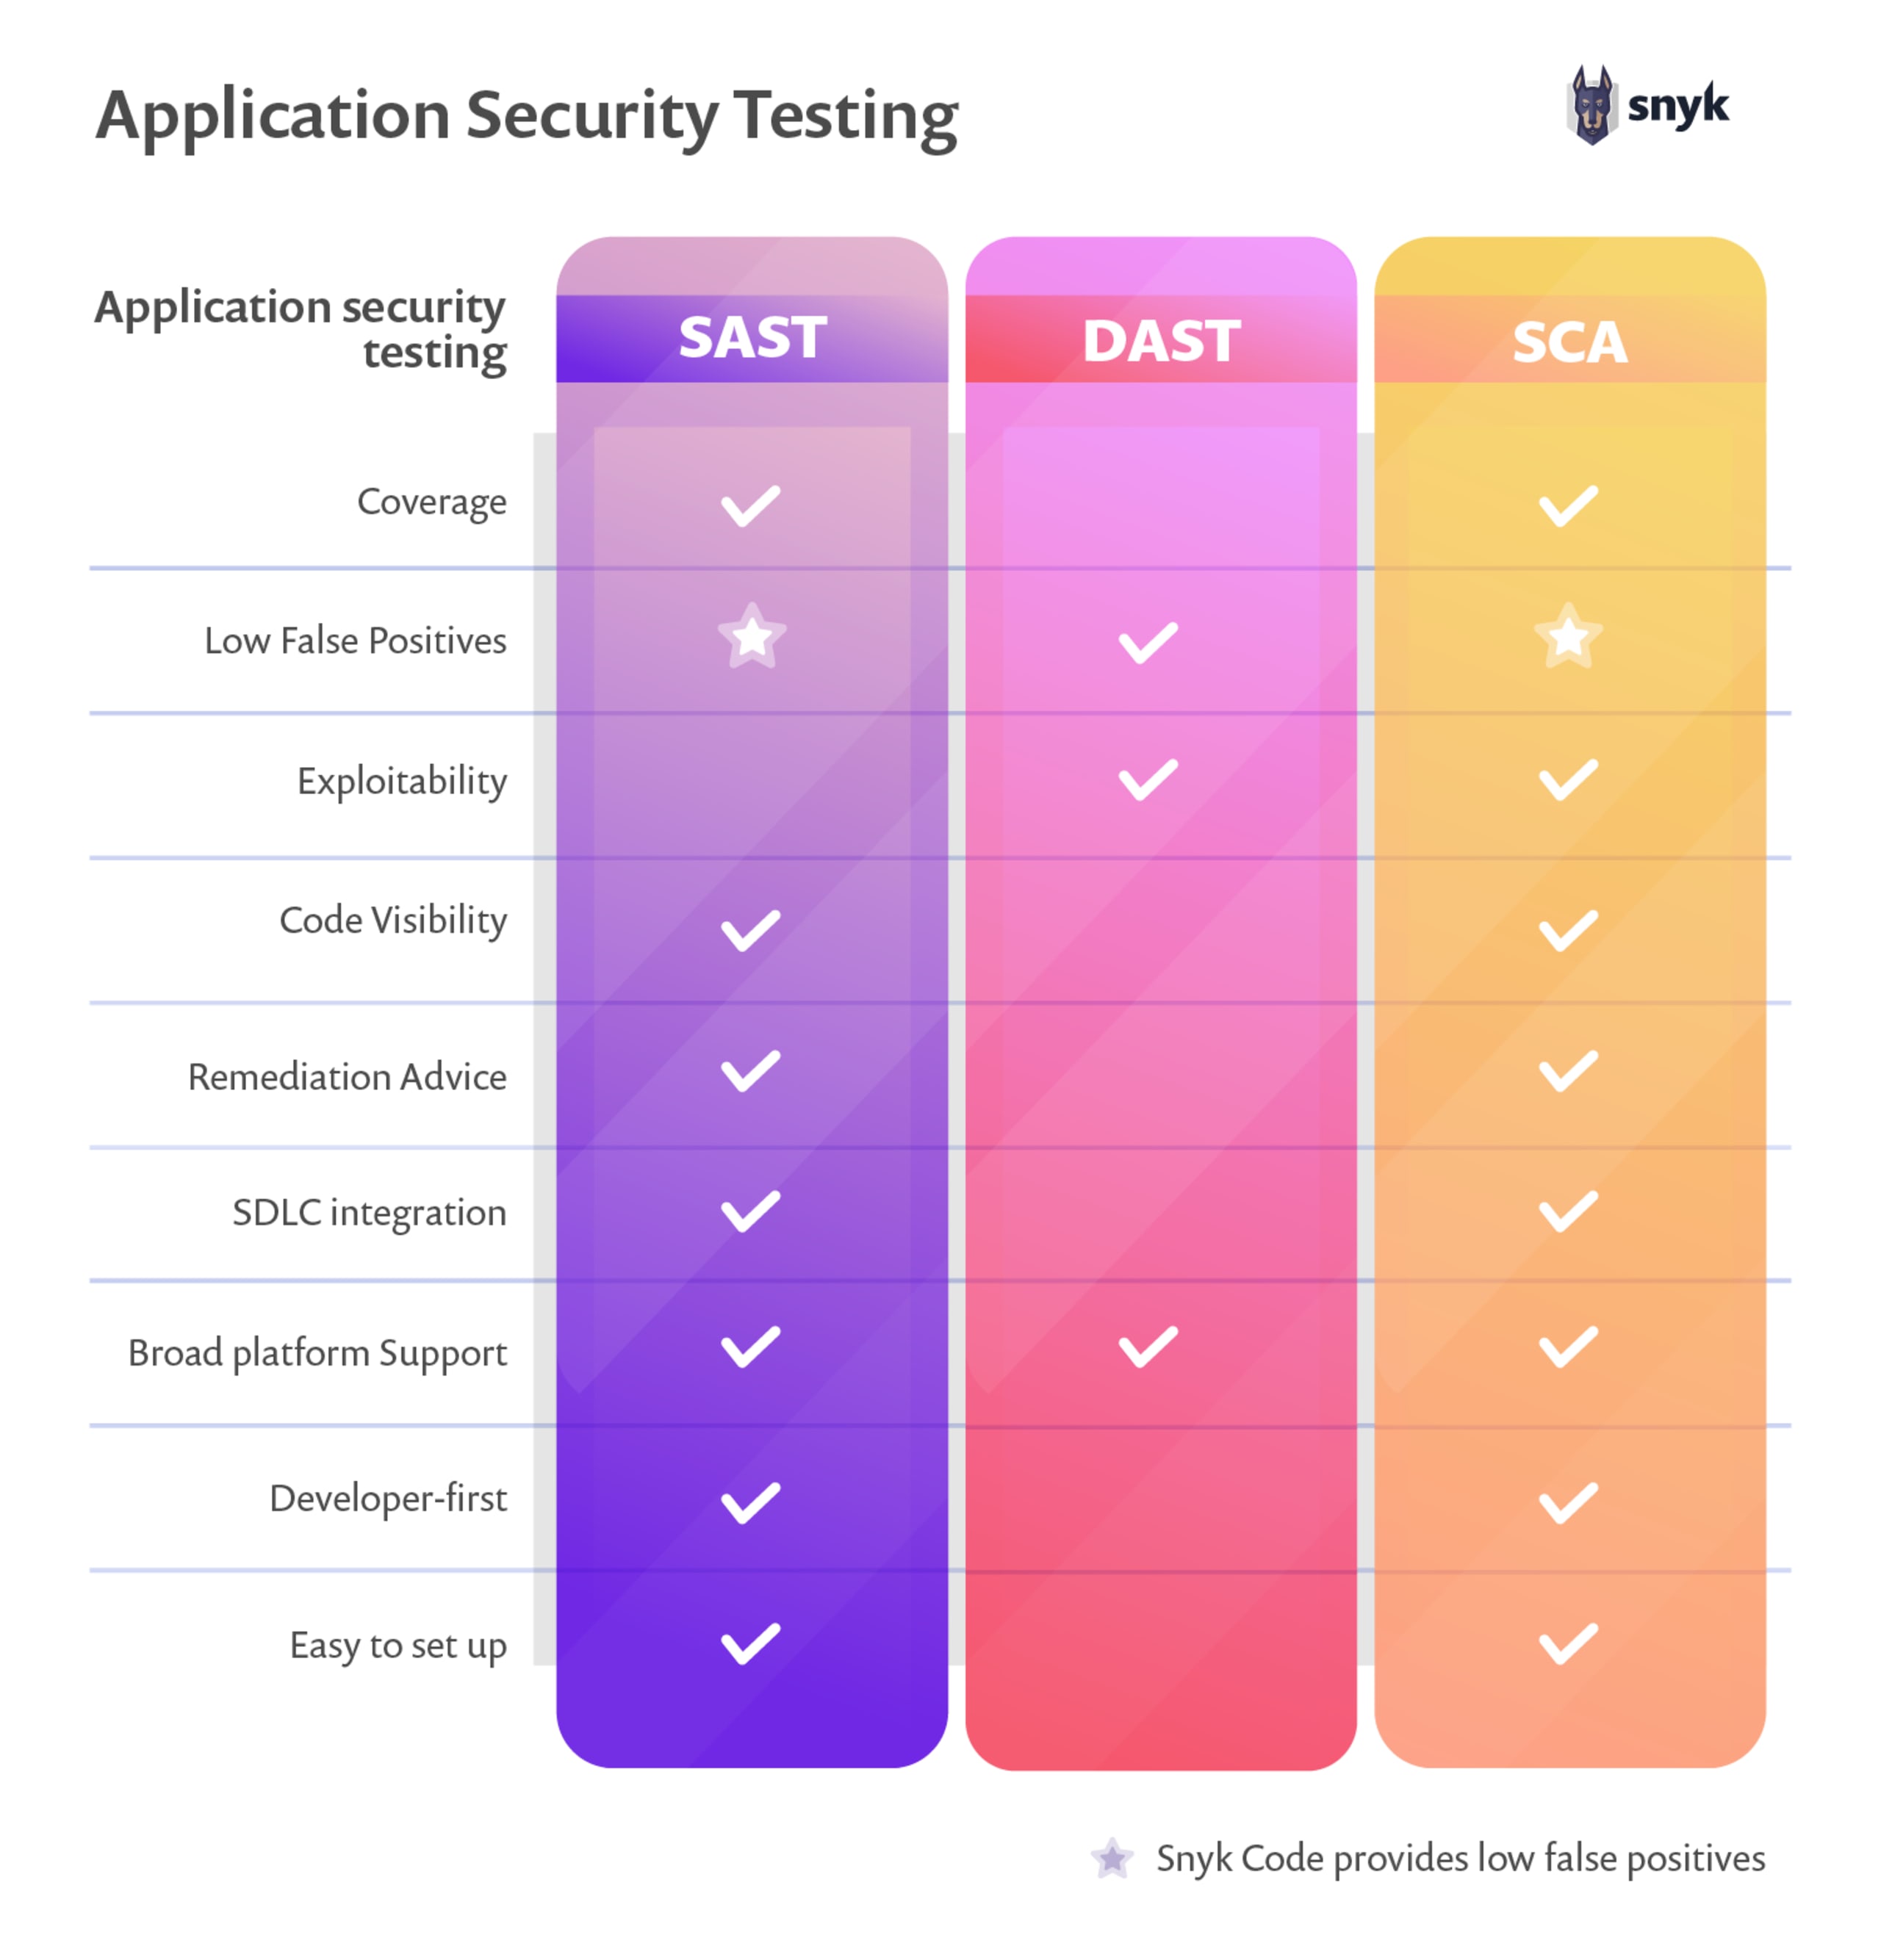
SASTとDASTとSCAの比較
SASTとDASTの比較
SASTがホワイトボックステストであるのに対し、DASTはブラックボックステストの手法です。DASTは実行時のアプリケーションをテストし、CIパイプラインの後半で適用されます。DASTはリグレッションの防止に有効で、SASTとは異なり、プログラミング言語に依存しません。
ファジングは、アプリケーションに負荷をかけて予期しない動作やクラッシュ、リソースリークを引き起こすDASTの手法です。これにより、開発者はアプリケーションの動作や脆弱性を包括的に把握できます。
最適な成果を得るためのSASTとDASTの違いと組み合わせ方について、詳しくはこちらをご覧ください。
SASTとIASTの比較
インタラクティブアプリケーションセキュリティテスト(IAST)は、アプリケーションの潜在的な脆弱性についてリアルタイムのフィードバックを提供する、新しいアプリケーションセキュリティテストの手法です。
IASTは、SASTとDASTの要素を組み合わせ、コードとアプリケーションの実行環境を可視化できるため、非常に高精度だと考えられています。
IASTは対話的に利用できるため、脆弱性の修正も効率化できます。開発者は問題の詳細を把握し、普段のワークフローの中で直接対処できます。
SASTとSCAの比較
ソフトウェア構成分析(SCA)は、アプリケーションのサードパーティ製コードの依存関係に焦点を当てます。SASTよりもオープンソースコンポーネントに関する詳細(ライセンス情報やバージョン履歴など)を検出できるため、サードパーティの依存関係の保護に適しています。
SCAは多くのオープンソースライブラリを使用するアプリケーションで非常に効果的です。開発で多数のオープンソースライブラリを使うことは一般的であり、SCAの重要性はこれまで以上に高まっています。ただし、この手法もプログラミング言語に依存します。
安全なソフトウェアをリリースするためのSASTとSCAの比較や、両者の組み合わせ方について詳しくはこちらをご覧ください。
SASTとその他のAppSecツール
SAST、DAST、SCA、IASTはいずれも、開発ライフサイクルのセキュリティ体制を異なる視点から評価する、重要なアプリケーションセキュリティテストの手法です。
これらのツールは互いに補完し合うため、組み合わせて使うことで、アプリケーションのセキュリティを包括的に評価できます。
SASTツールの仕組みと選び方
SASTは、ソースコードを実行せずに評価する手法です。プログラムの構造や構文を調べ、コーディングミス、セキュリティ上の脆弱性、パフォーマンスのボトルネックなどの潜在的な問題やエラーを特定します。ソースコードを解析して抽象構文木を構築し、さまざまな分析手法を適用して問題を検出します。コードに潜む問題について早期にフィードバックを提供することで、ソフトウェアの品質を高め、エラーやセキュリティ上の脆弱性が発生する可能性を低減できます。

5種類のSAST解析
SASTツールで検出できる脆弱性
SASTツールは、ソースコード内のさまざまなセキュリティインシデントや脆弱性を検出します。主な検出対象は次のとおりです。
データフローの問題
意味上のエラー
設定ミス
制御フローの問題
構造上の欠陥
メモリの問題
SASTでクラウドセキュリティテストを自動化する方法
SASTをCI/CDパイプラインに直接統合すると、デプロイ前に脆弱性を検出して対処でき、クラウドセキュリティテストを自動化できます。ソースコードを継続的にスキャンしてセキュリティ上の欠陥を探すことで、クラウドセキュリティのベストプラクティスへの準拠を維持し、クラウド環境を脅威にさらす設定ミスを防止します。開発者に使いやすい自動化を備えた最新のSASTツール(Snyk Codeなど)は、リアルタイムのスキャンと迅速な修正を可能にし、セキュリティ上の問題によって開発が遅れるリスクを軽減します。
ソフトウェア開発ライフサイクル(SDLC)を保護する適切なSASTツールの選び方
SASTはソフトウェア開発ライフサイクルの保護に欠かせない要素です。そのため、次のような機能を備えたツールを選ぶことが重要です。
リアルタイムスキャンやさまざまな環境での自動修正など、開発者にとって使いやすい機能。セキュリティ担当者以外にも理解しやすく、使いやすいUI。
開発プロセスを遅らせない高速なスキャン機能。
チームが修正すべき高リスクおよび重大な問題に優先順位を付けられるレポート機能。
自動修正(「オートフィックス」)機能。開発者がワンクリックで正確な脆弱性修正を適用でき、その修正によってコードに新たなセキュリティ問題が生じないことを確認できます。
誤検知率が低いこと。結果の手動確認や検証にかかる開発者の時間と労力を削減できます。
既存のCI/CDパイプラインに簡単かつ迅速に統合できること。
こうした機能を備えたSASTツールを活用することで、組織はセキュリティを考慮しながらソフトウェアを開発し、脆弱性のリスクを減らして、アプリケーション全体のセキュリティを強化できます。
Snykの開発者ファーストなSAST
SASTツールを使えば開発プロセスの早い段階でセキュリティ上の問題を検出できるため、納期に追われている場合でも、開発者はコーディング中にセキュリティのベストプラクティスを常に気にする必要がありません。ただし、ソフトウェア開発ライフサイクルの遅い段階でSASTを実行すると、運用に乗せるまでに多くの労力がかかります。
従来のSASTツールでは誤検知が多く、開発者がその選別に時間を取られます。また、ニッチなプログラミング言語で書かれたシステムの場合、セキュリティ上の問題に対処できるSASTツール自体が存在しないこともあります。こうした課題を解決し、よりシームレスで効率的なプロセスを実現するのが、開発者第一の、モダンなAIネイティブSASTツールです。セキュリティ上の問題をリアルタイムで検出・修正するモダンなツールを使えば、開発者はAIコーディングツールを安心して活用できます。開発のスピードを落とすことなく、問題を発生時に検出できるからです。こうしたメリットを備えた先進的なSASTツールは、セキュリティを重視するすべての開発者と組織にとって、欠かせないものです。
Snyk Codeは、開発者第一のモダンなSASTです。従来のツールより50倍高速なリアルタイムスキャンと、平均12秒で修正を完了する自動修正機能を、開発者自身の作業環境で利用できます。この速度に加え、業界をリードする精度と、人間参加型AIを活用した最先端のナレッジベースも備えています。AIでアプリケーションセキュリティを手軽に実現しましょう。今すぐSnyk Codeを無料で使い始める。
最先端のインテリジェンスでコードを保護
わずか30分で、Snyk CodeのSAST機能を幅広くご紹介します。