Headshot of Liran Tal

Liran Tal

Director of Developer Relations, Snyk

Développeur logiciel primé, chercheur en sécurité et fervent défenseur de l’open source au sein de la communauté JavaScript. Il contribue à la formation des développeurs en matière de sécurité, notamment en dirigeant des projets OWASP, en créant des outils de sécurisation de la chaîne d’approvisionnement, en participant aux initiatives de la CNCF et de l’OpenSSF, et en écrivant des ouvrages comme Serverless Security, publié chez O’Reilly.

Affichage 205 - 216 sur 332 enregistrements
Article

Pourquoi la gouvernance de l’open source est essentielle à la sécurité

26 avril 2022

Article

Dépendances logicielles : gérer les dépendances à grande échelle

26 avril 2022

Article

La sécurité de l’open source expliquée

26 avril 2022

blog hero iac drift purple
Article

L’importance du Policy as Code dans votre stratégie de conformité

25 avril 2022

blog hero pentesting green
Article

Comprendre les techniques de test en boîte grise

13 avril 2022

Prioritisation header
Article

Les bases du test en boîte blanche : repérer les risques de sécurité tôt dans le cycle de développement logiciel

13 avril 2022

feature peacenotwar node ipc
Blog

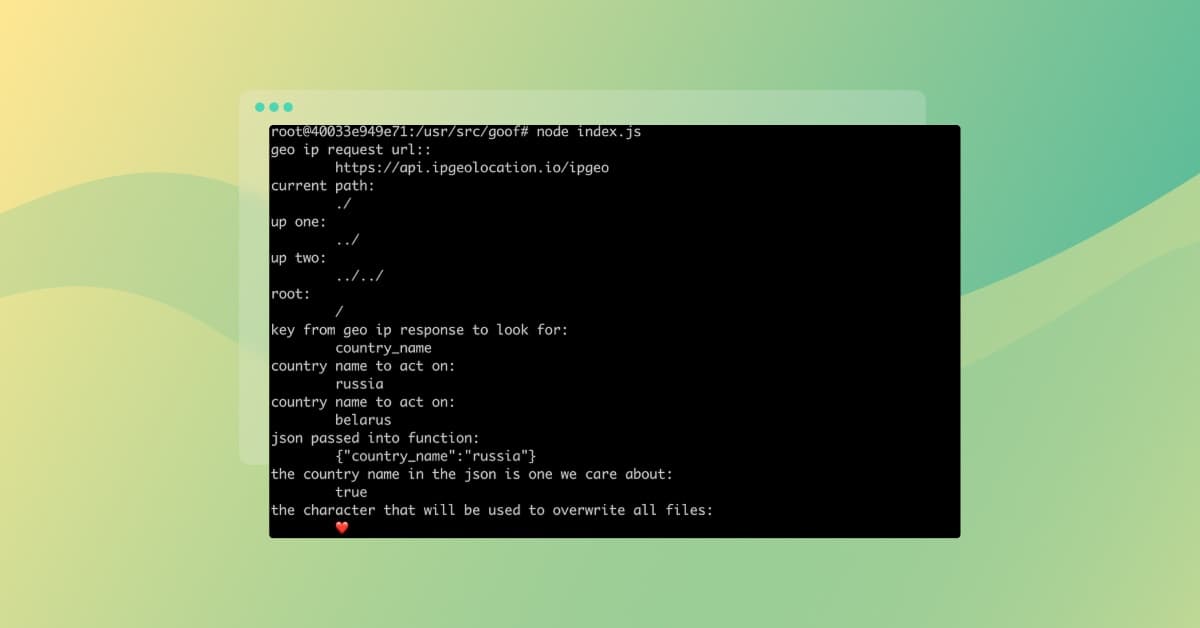
Alerte : le module peacenotwar sabote les développeurs npm via le package node-ipc pour protester contre l’invasion de l’Ukraine

16 mars 2022

blog feature snyk open source party
Blog

Créer une nomenclature logicielle (SBOM) pour sécuriser la chaîne d’approvisionnement logicielle open source

14 mars 2022

Feature Ukraine
Blog

Célébrons les belles innovations open source venues d’Ukraine

8 mars 2022

blog hero global service
Article

Nomenclature logicielle (SBOM) : pourquoi les SBOM sont essentiels à la cybersécurité

2 mars 2022

featured big fix
Blog

Rejoignez « The Big Fix » pour sécuriser vos projets avec Snyk et gagner des cadeaux exclusifs

9 février 2022

blog hero shift left dev purple
Article

SDLC agile : avantages et mise en œuvre

9 février 2022