Snyk @ RSAC 2025

Snyk Team
12 mai 2025
0 minutes de lectureÀ RSAC 2025, Snyk s’est intéressé à l’avenir de la cybersécurité, et plus particulièrement aux répercussions de l’IA générative sur la sécurité logicielle. Nous avons échangé avec des leaders et des partenaires clés pour faire avancer la réflexion et anticiper les prochaines évolutions en 2025.
Les temps forts des activités de Snyk à RSAC 2025
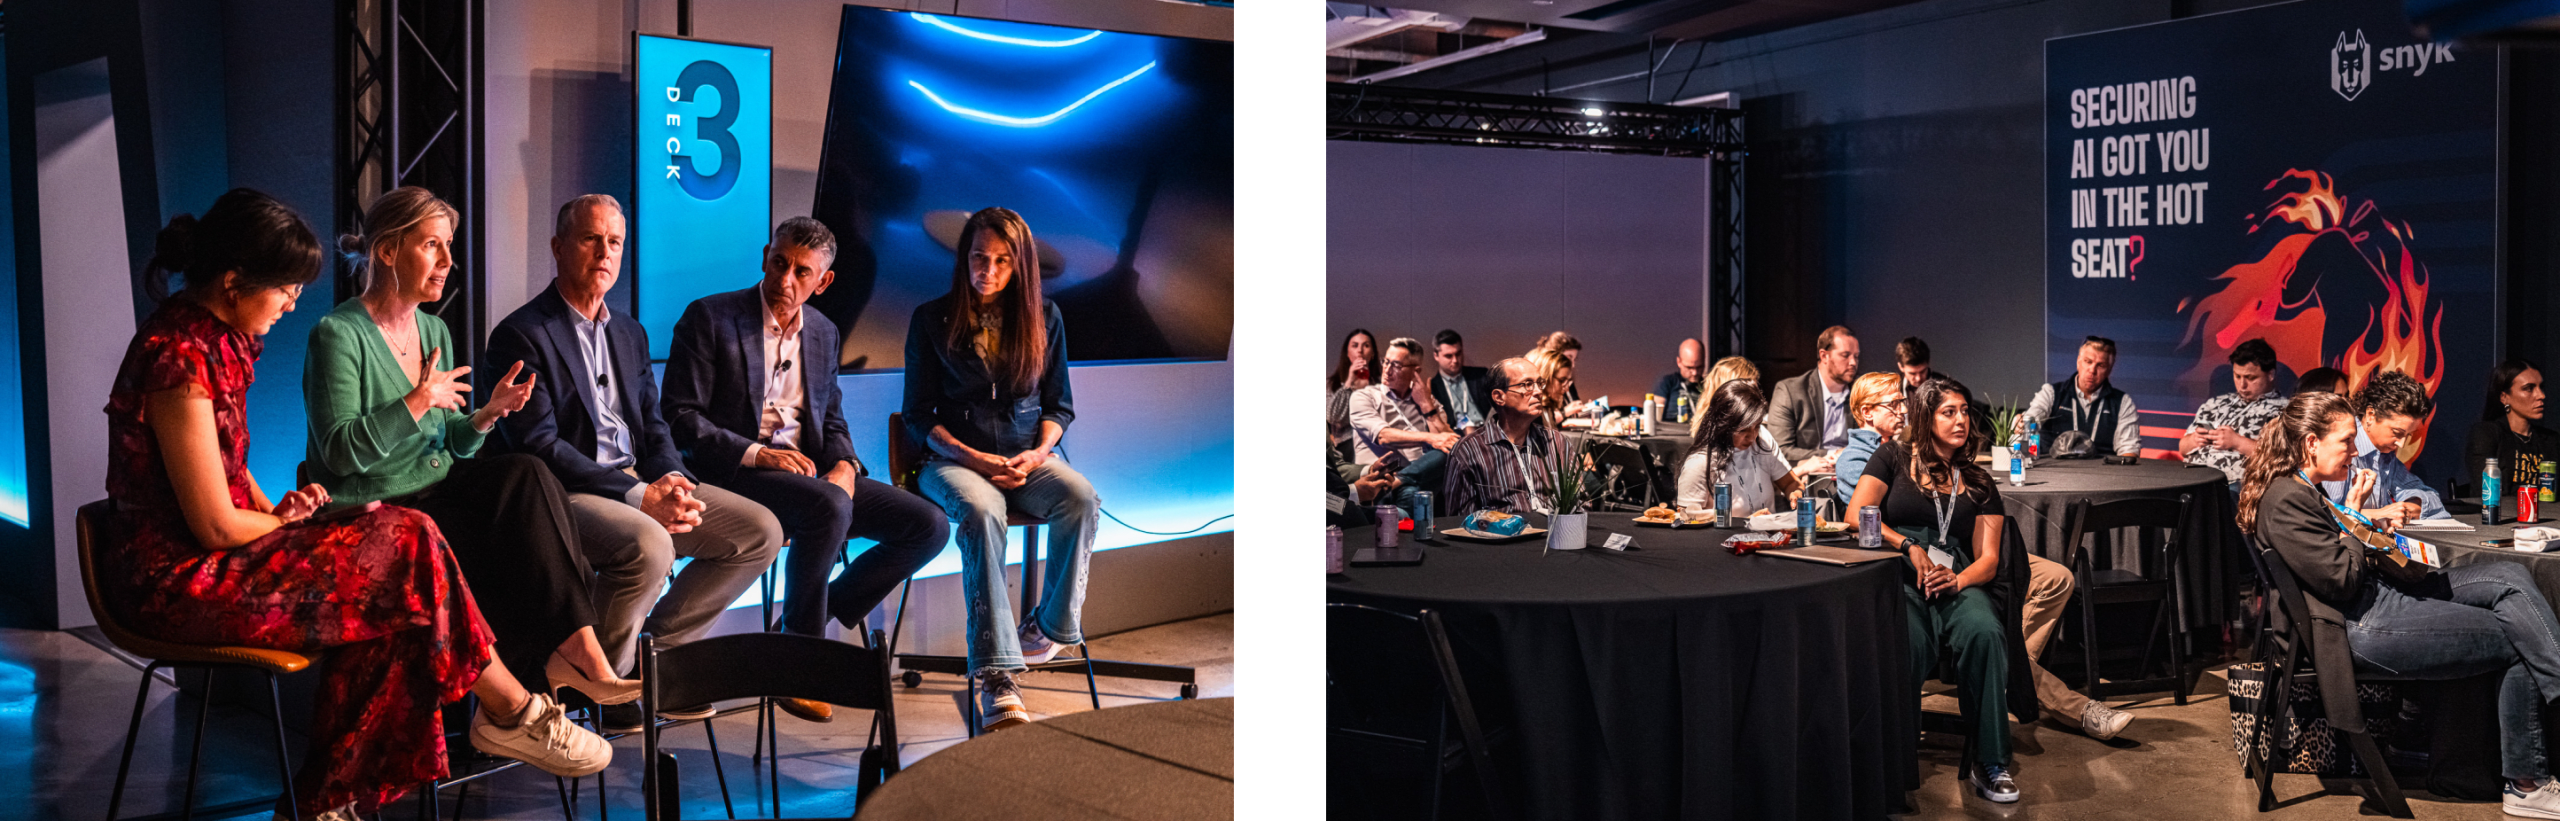
La présence de Snyk à RSAC 2025 a marqué une étape importante, avec des temps forts qui promettent de transformer le paysage de la sécurité. L’un des phénomènes les plus marquants de cette édition a été la place centrale de l’intelligence artificielle (IA) dans la cybersécurité. Les échanges et les démonstrations autour de l’IA ont donné un aperçu de la manière dont cette technologie va révolutionner la conception et la sécurisation des logiciels. L’engagement de Snyk à intégrer l’IA à ses solutions s’est illustré lors de sessions captivantes et de démonstrations de pointe, qui ont suscité un vif intérêt chez les participants et les spécialistes du secteur.
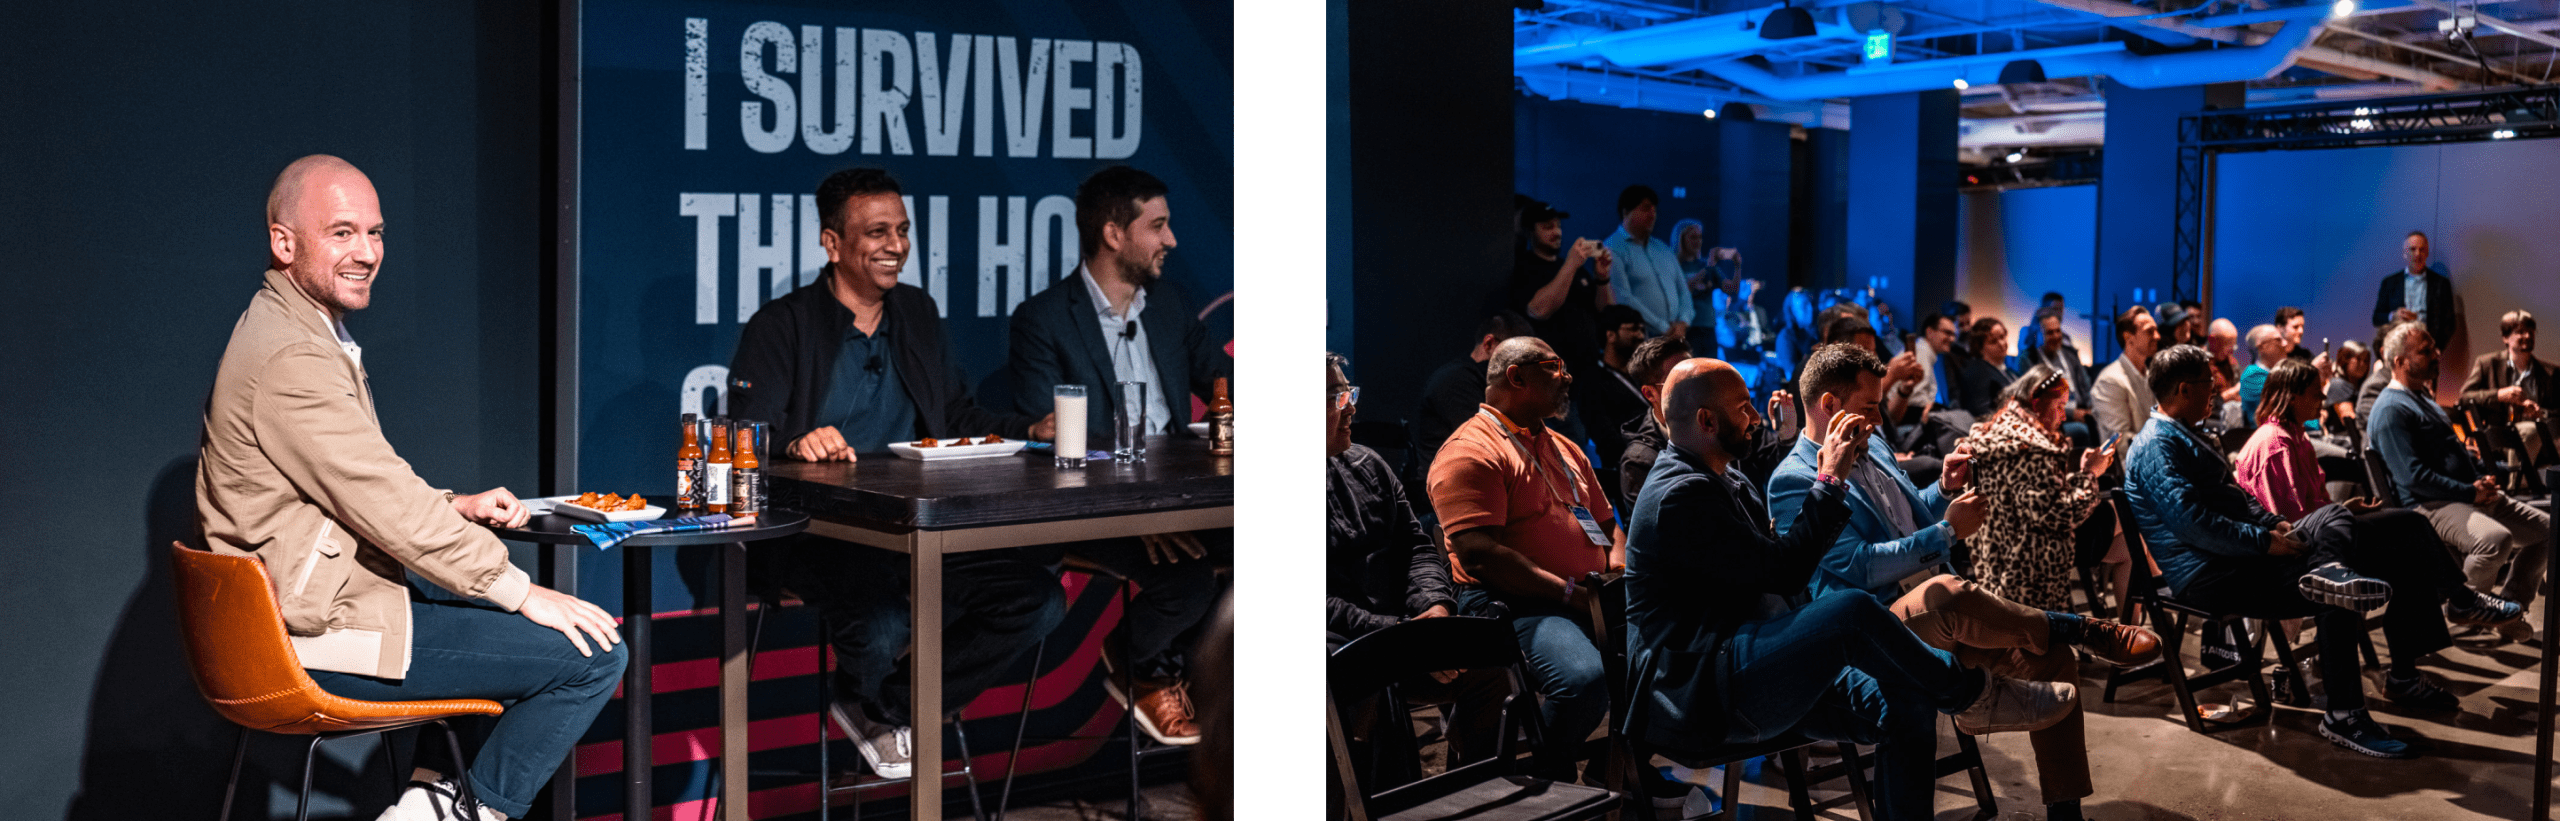
La soirée « Don’t Sweat Security », avec Sean Evans, a été un temps fort du programme de Snyk. Elle a permis aux membres de la communauté de la cybersécurité de réseauter dans une ambiance conviviale. La présentation de Sean a fait de cette soirée un moment mémorable et a permis d’aborder des sujets importants dans un cadre moins formel.
La dégustation de saké « Zen » a été une autre occasion précieuse pour Snyk de rencontrer des partenaires clés, notamment Amazon Web Services (AWS), Deloitte et Orca Security. Cet événement a favorisé les échanges sur l’avenir de la cybersécurité et la collaboration nécessaire pour faire face aux menaces émergentes.
Snyk en action
À RSAC 2025, nous avons invité les participants à assister à des sessions en salle, consacrées à des présentations approfondies de la plateforme comme à des défis de jeu interactifs. Nous avons montré comment les outils Snyk s’intègrent aux workflows de développement et fournissent des informations de sécurité en temps réel, sans perturber le processus de développement. Les participants ont pu voir comment Snyk API & Web détecte et corrige les vulnérabilités, démontrant ainsi une approche complète de la sécurisation des API et des applications web.
Lors de la conférence, Snyk API & Web a reçu un Global InfoSec Award pour la solution de sécurité des API la plus innovante. Ce prix récompense les capacités de Snyk API & Web et la confiance acquise au sein de la communauté de la cybersécurité. Le produit a également été désigné parmi les 20 nouveaux produits de cybersécurité les plus remarquables de CRN, confirmant ainsi sa pertinence sur le marché. Snyk continue de faire progresser les solutions de sécurité des API et d’aider les organisations à gérer les menaces émergentes de manière proactive.
Consciente de l’influence croissante de l’IA générative, Snyk a rejoint la Coalition for Secure AI (CoSAI). Cette alliance rassemble des leaders du secteur, des universitaires et des responsables publics qui œuvrent pour un développement sûr et éthique de l’IA générative. En participant à CoSAI, Snyk réaffirme son engagement en faveur d’un avenir où innovation technologique et sécurité vont de pair.
Snyk et la communauté
Au-delà des stands et des présentations, RSAC offre de précieuses occasions de réseautage et d’apprentissage, et Snyk contribue activement à renforcer la communauté. Face à l’évolution rapide de la cybersécurité, Snyk reconnaît l’importance de l’innovation technologique autant que du facteur humain. Snyk s’engage à favoriser un environnement plus diversifié et inclusif, notamment en faisant entendre la voix des femmes qui occupent des postes de direction dans le secteur.
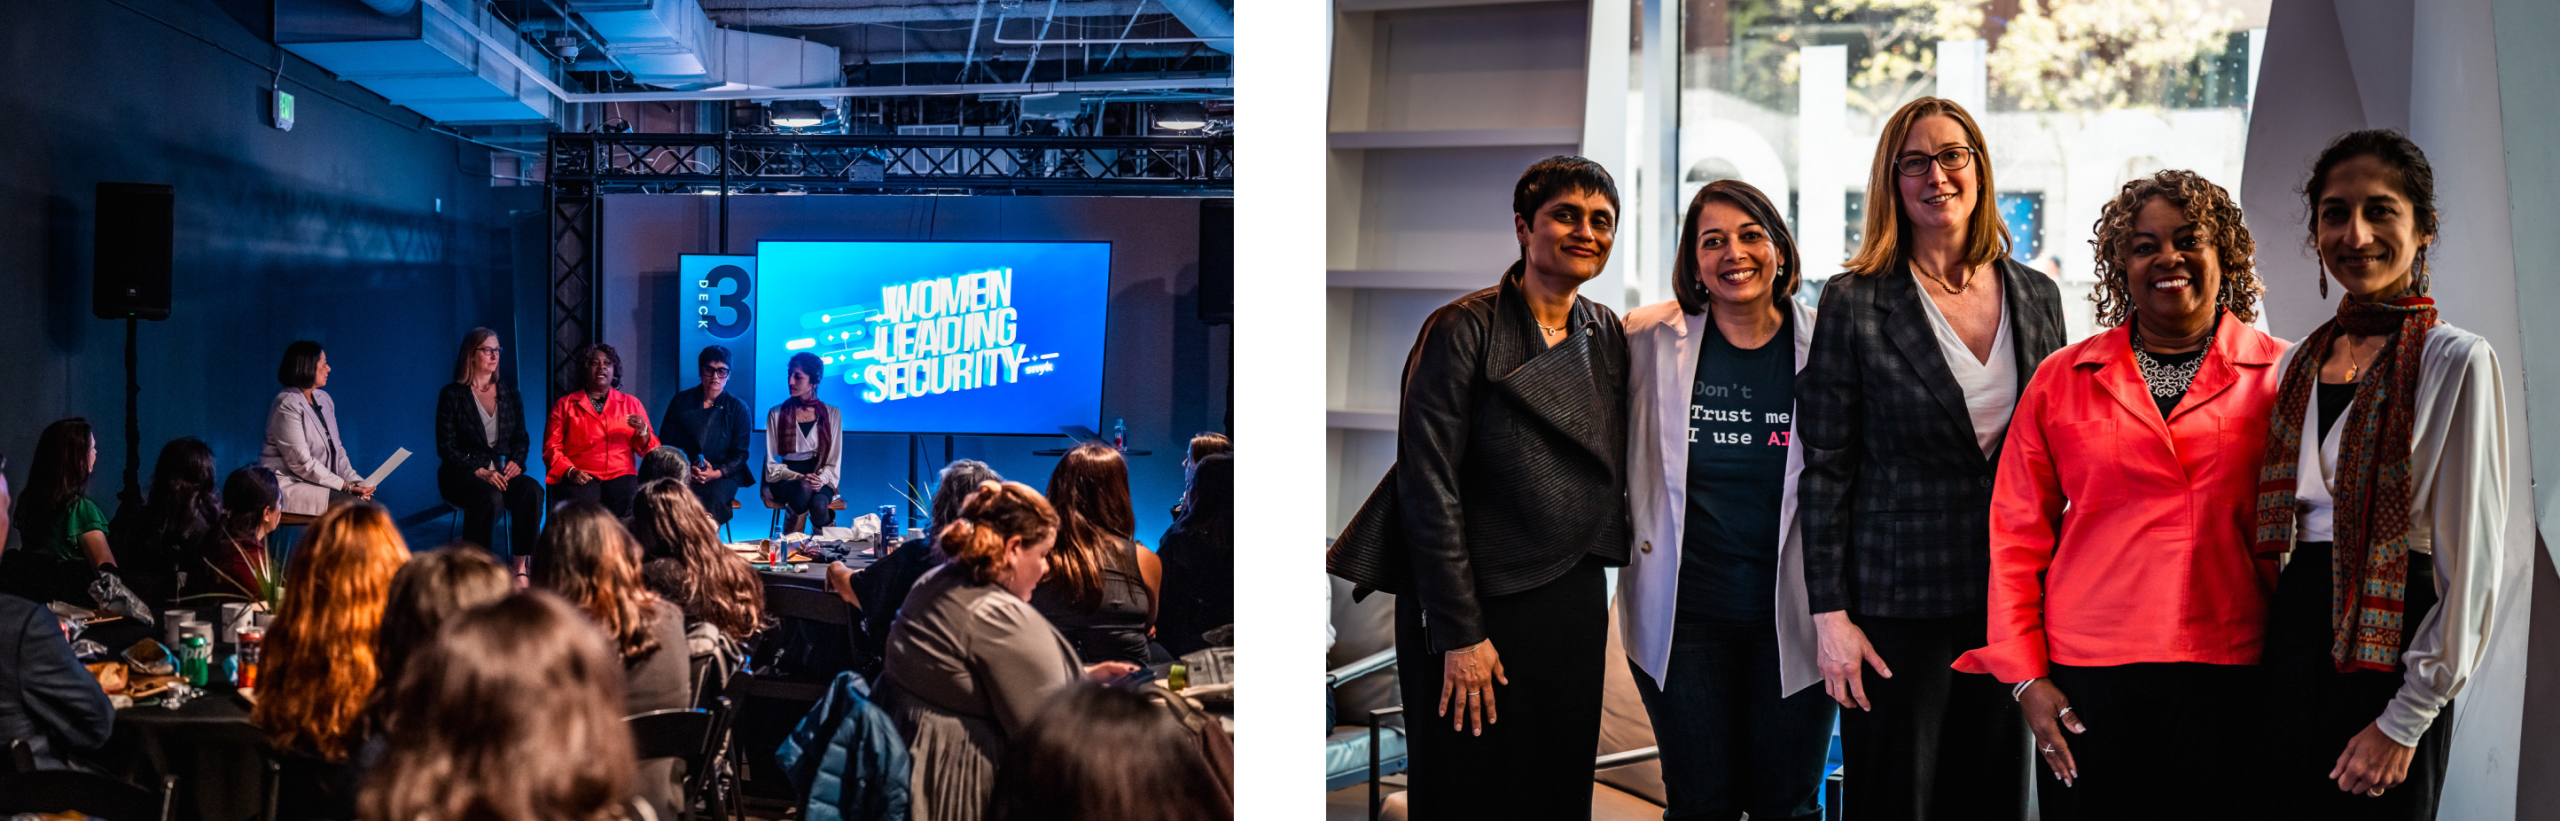
À RSAC, nous avons organisé une table ronde et un déjeuner « Women Leading Security » avec Alyssa Robinson de HubSpot, Diana Elaine de The Walt Disney Company, Rupa Parameswaran de Handshake et Shuchi Rana de ServiceNow, sous la modération de Jonaki Egenolf de Snyk. Cet événement a favorisé la création d’une communauté où les participants, des professionnels chevronnés aux personnes en début de carrière, ont pu échanger leurs connaissances et rencontrer leurs pairs.
En créant ces espaces inclusifs, Snyk veille à ce que les participants acquièrent de précieuses connaissances et développent un réseau professionnel solidaire.

En route vers Snyk Launch
L’IA générative et les technologies associées transforment le développement et la maintenance des applications, de la génération automatique de code à la détection avancée des menaces. L’un des principaux défis consiste à garantir que les gains de rapidité et d’efficacité ne se fassent pas au détriment de la sécurité. Snyk Launch 2025 entend relever ce défi en posant des bases solides pour un développement et des opérations sécurisés.
Inscrivez-vous dès maintenant pour réserver votre place et participer à cet échange essentiel. L’avenir du développement sécurisé des applications est là, et Snyk ouvre la voie. Rejoignez-nous pour découvrir comment développer en toute confiance et en toute sécurité dans un environnement en pleine évolution.
Sécurisez votre avenir avec l’IA à Snyk Launch 2025
Participez à Snyk Launch pour découvrir comment poser les bases d’un développement sécurisé et en toute confiance à l’ère de l’IA.


