Solution du CTF Fetch the Flag 2023 de Snyk : Silent Cartographer

30 novembre 2023
0 minutes de lectureMerci d’avoir joué à Fetch avec nous ! Félicitations aux milliers de joueurs qui nous ont rejoints pour le CTF Fetch the Flag. Si vous avez participé à Fetch the Flag 2023 de Snyk et cherchez la solution du défi Silent Cartographer, vous êtes au bon endroit. Découvrons la solution ensemble !
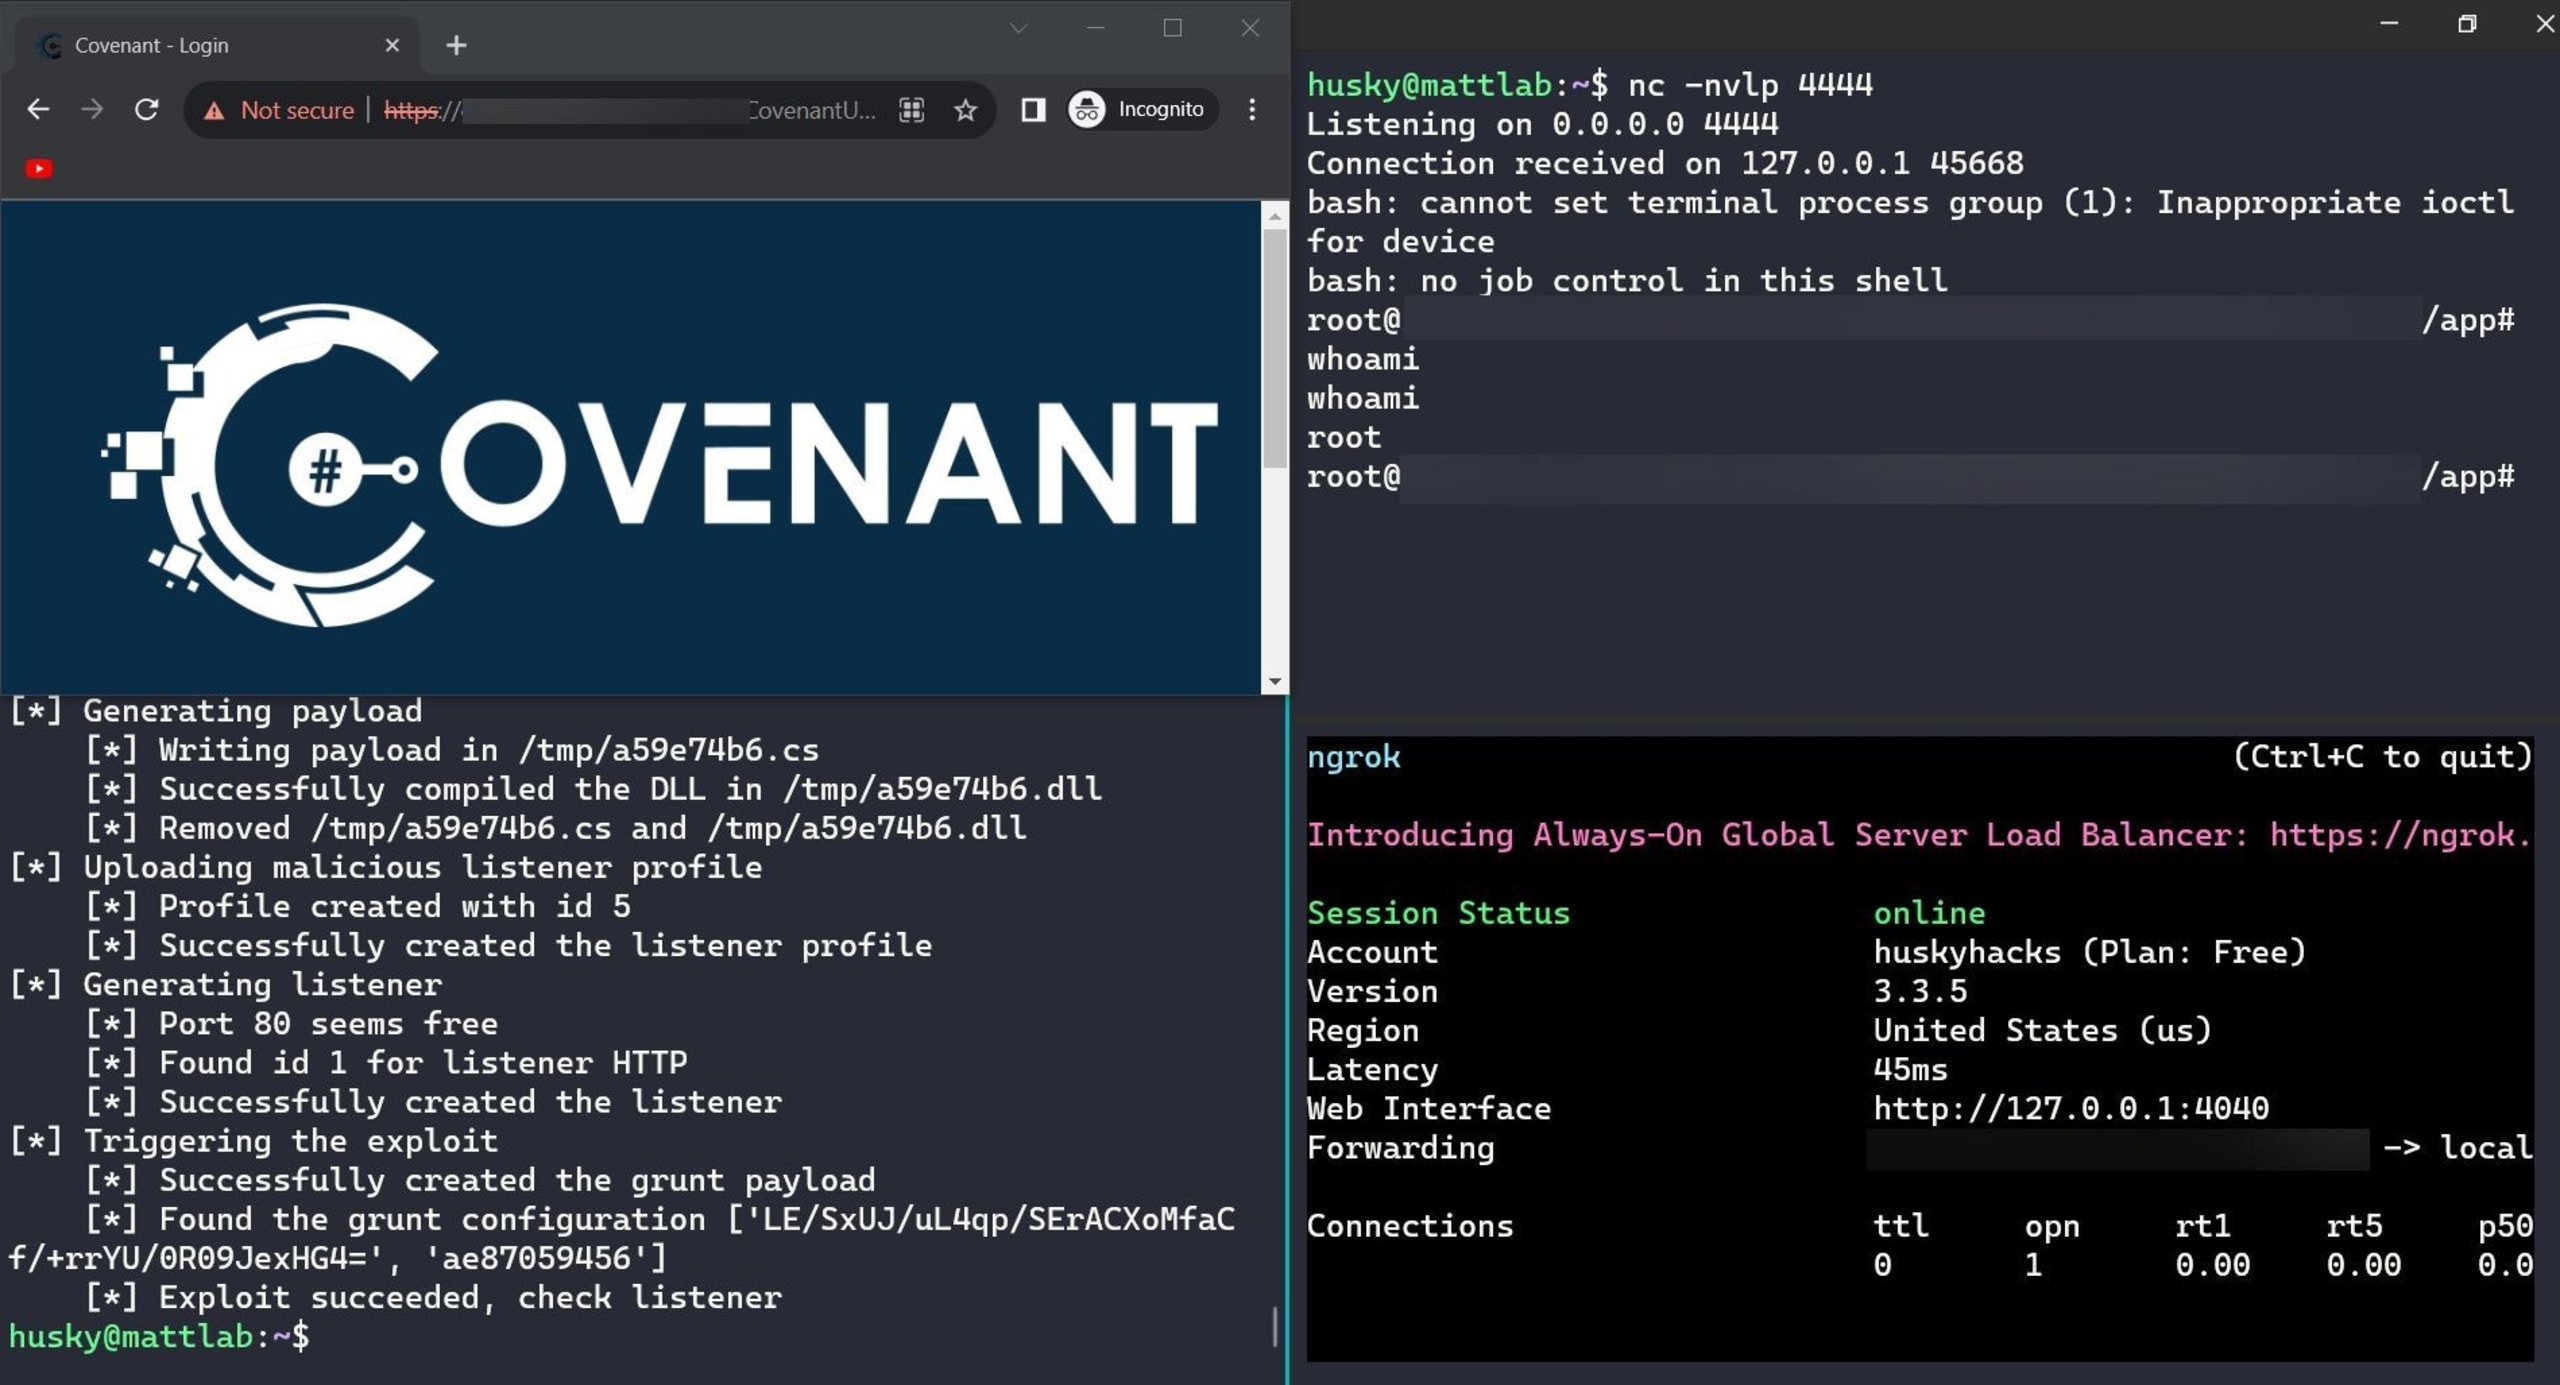
Silent Cartographer est un défi d’exploitation d’application web de type point-and-pwn. L’application web en question est le framework C2 Covenant. D’après cette page d’exploitDB et cet article de blog, les versions de Covenant antérieures à la version 0.5 utilisaient toutes la même clé secrète JWT dans leurs versions par défaut. Le JWT de Covenant sert à authentifier les utilisateurs dans l’interface web de Covenant, qui leur permet de créer et de contrôler des agents C2. Si un utilisateur peut fabriquer un JWT à l’aide de la clé secrète JWT divulguée, il peut s’attribuer des identifiants d’administrateur, se connecter et semer le chaos sur le serveur.
Silent Cartographer consiste simplement à identifier l’application utilisée (Covenant), à rechercher les exploits connus qui la ciblent, à adapter le POC publié, à exécuter le POC et à gérer le shell inversé entrant. À noter que les API du défi n’exposent que les ports 7443 (la console d’administration Covenant), 80 et 443. L’exploit crée un nouvel écouteur sur le serveur, qui se lie aléatoirement à un port de la plage des 8000. Cela ne fonctionnera pas : nous devons créer un grunt et le faire communiquer avec le nouvel écouteur exploité, et nous ne pouvons utiliser que le port 80. Pour cela, nous pouvons modifier le code de l’exploit afin de forcer le nouvel écouteur à se lier au port 80.
Comme pour de nombreux autres défis CTF, le point de terminaison vulnérable est accessible sur Internet. Pour gérer correctement un shell entrant, il faut donc utiliser un tunnel comme Ngrok afin de créer un écouteur avec redirection de port.
Merci d’avoir rendu Fetch possible !
Un immense merci à toutes les équipes de Fetch the Flag 2023 ! C’était un plaisir de vous y retrouver. Vous pouvez toujours me retrouver sur YouTube.
Voici les solutions des autres défis de 2023. À vous de jouer !