Prioriser les vulnérabilités des conteneurs grâce à la maturité des exploits

9 septembre 2020
0 minutes de lectureVous avez peut-être déjà découvert le lancement par Snyk de fonctionnalités de priorisation disponibles dans l’ensemble de notre gamme de produits. Si ce n’est pas le cas, nous vous invitons à lire notre article de blog sur la fonctionnalité Priority Score et sur la façon dont Snyk utilise les informations Kubernetes pour influer sur la priorisation des vulnérabilités. Aujourd’hui, nous souhaitons vous présenter une autre information sur les vulnérabilités que Snyk ajoute pour vous aider à déterminer lesquelles corriger dans vos conteneurs : la maturité des exploits pour les vulnérabilités Linux.
Ces nouvelles données vous aident à décider rapidement sur quelles vulnérabilités concentrer vos efforts, ce qui est particulièrement important dans l’écosystème des conteneurs, où il n’est pas rare de trouver des centaines de vulnérabilités dans une seule image. Nous sommes ravis d’annoncer que ces données sur la maturité des exploits sont désormais disponibles dans l’analyse des vulnérabilités de Snyk Container et qu’elles sont intégrées aux calculs de notre nouveau Priority Score.

Qu’est-ce que la maturité des exploits dans les conteneurs et quelle est son incidence sur le risque associé à une vulnérabilité ?
L’équipe de sécurité de Snyk a commencé à ajouter des informations sur la maturité des exploits aux vulnérabilités open source en 2019, afin d’aider les développeurs à déterminer quels problèmes corriger en priorité. Le concept n’est donc pas nouveau. Nous utilisons la maturité de tout code d’exploitation (ou maturité de l’exploit) pour mesurer dans quelle mesure une vulnérabilité est réellement exploitable dans le monde réel, en tenant compte des éléments suivants :
La publication de l’exploit (est-il « utilisé dans la nature » ?) ;
La réelle « utilité » des exploits publiés, c’est-à-dire si ces publications permettent effectivement d’exploiter plus facilement la vulnérabilité.
Autrement dit, en l’absence d’exploit disponible, il sera plus difficile de tirer parti d’une vulnérabilité. À l’inverse, même si un exploit est disponible, cela ne signifie pas nécessairement qu’il est facile de compromettre le système sans un certain niveau d’expertise.
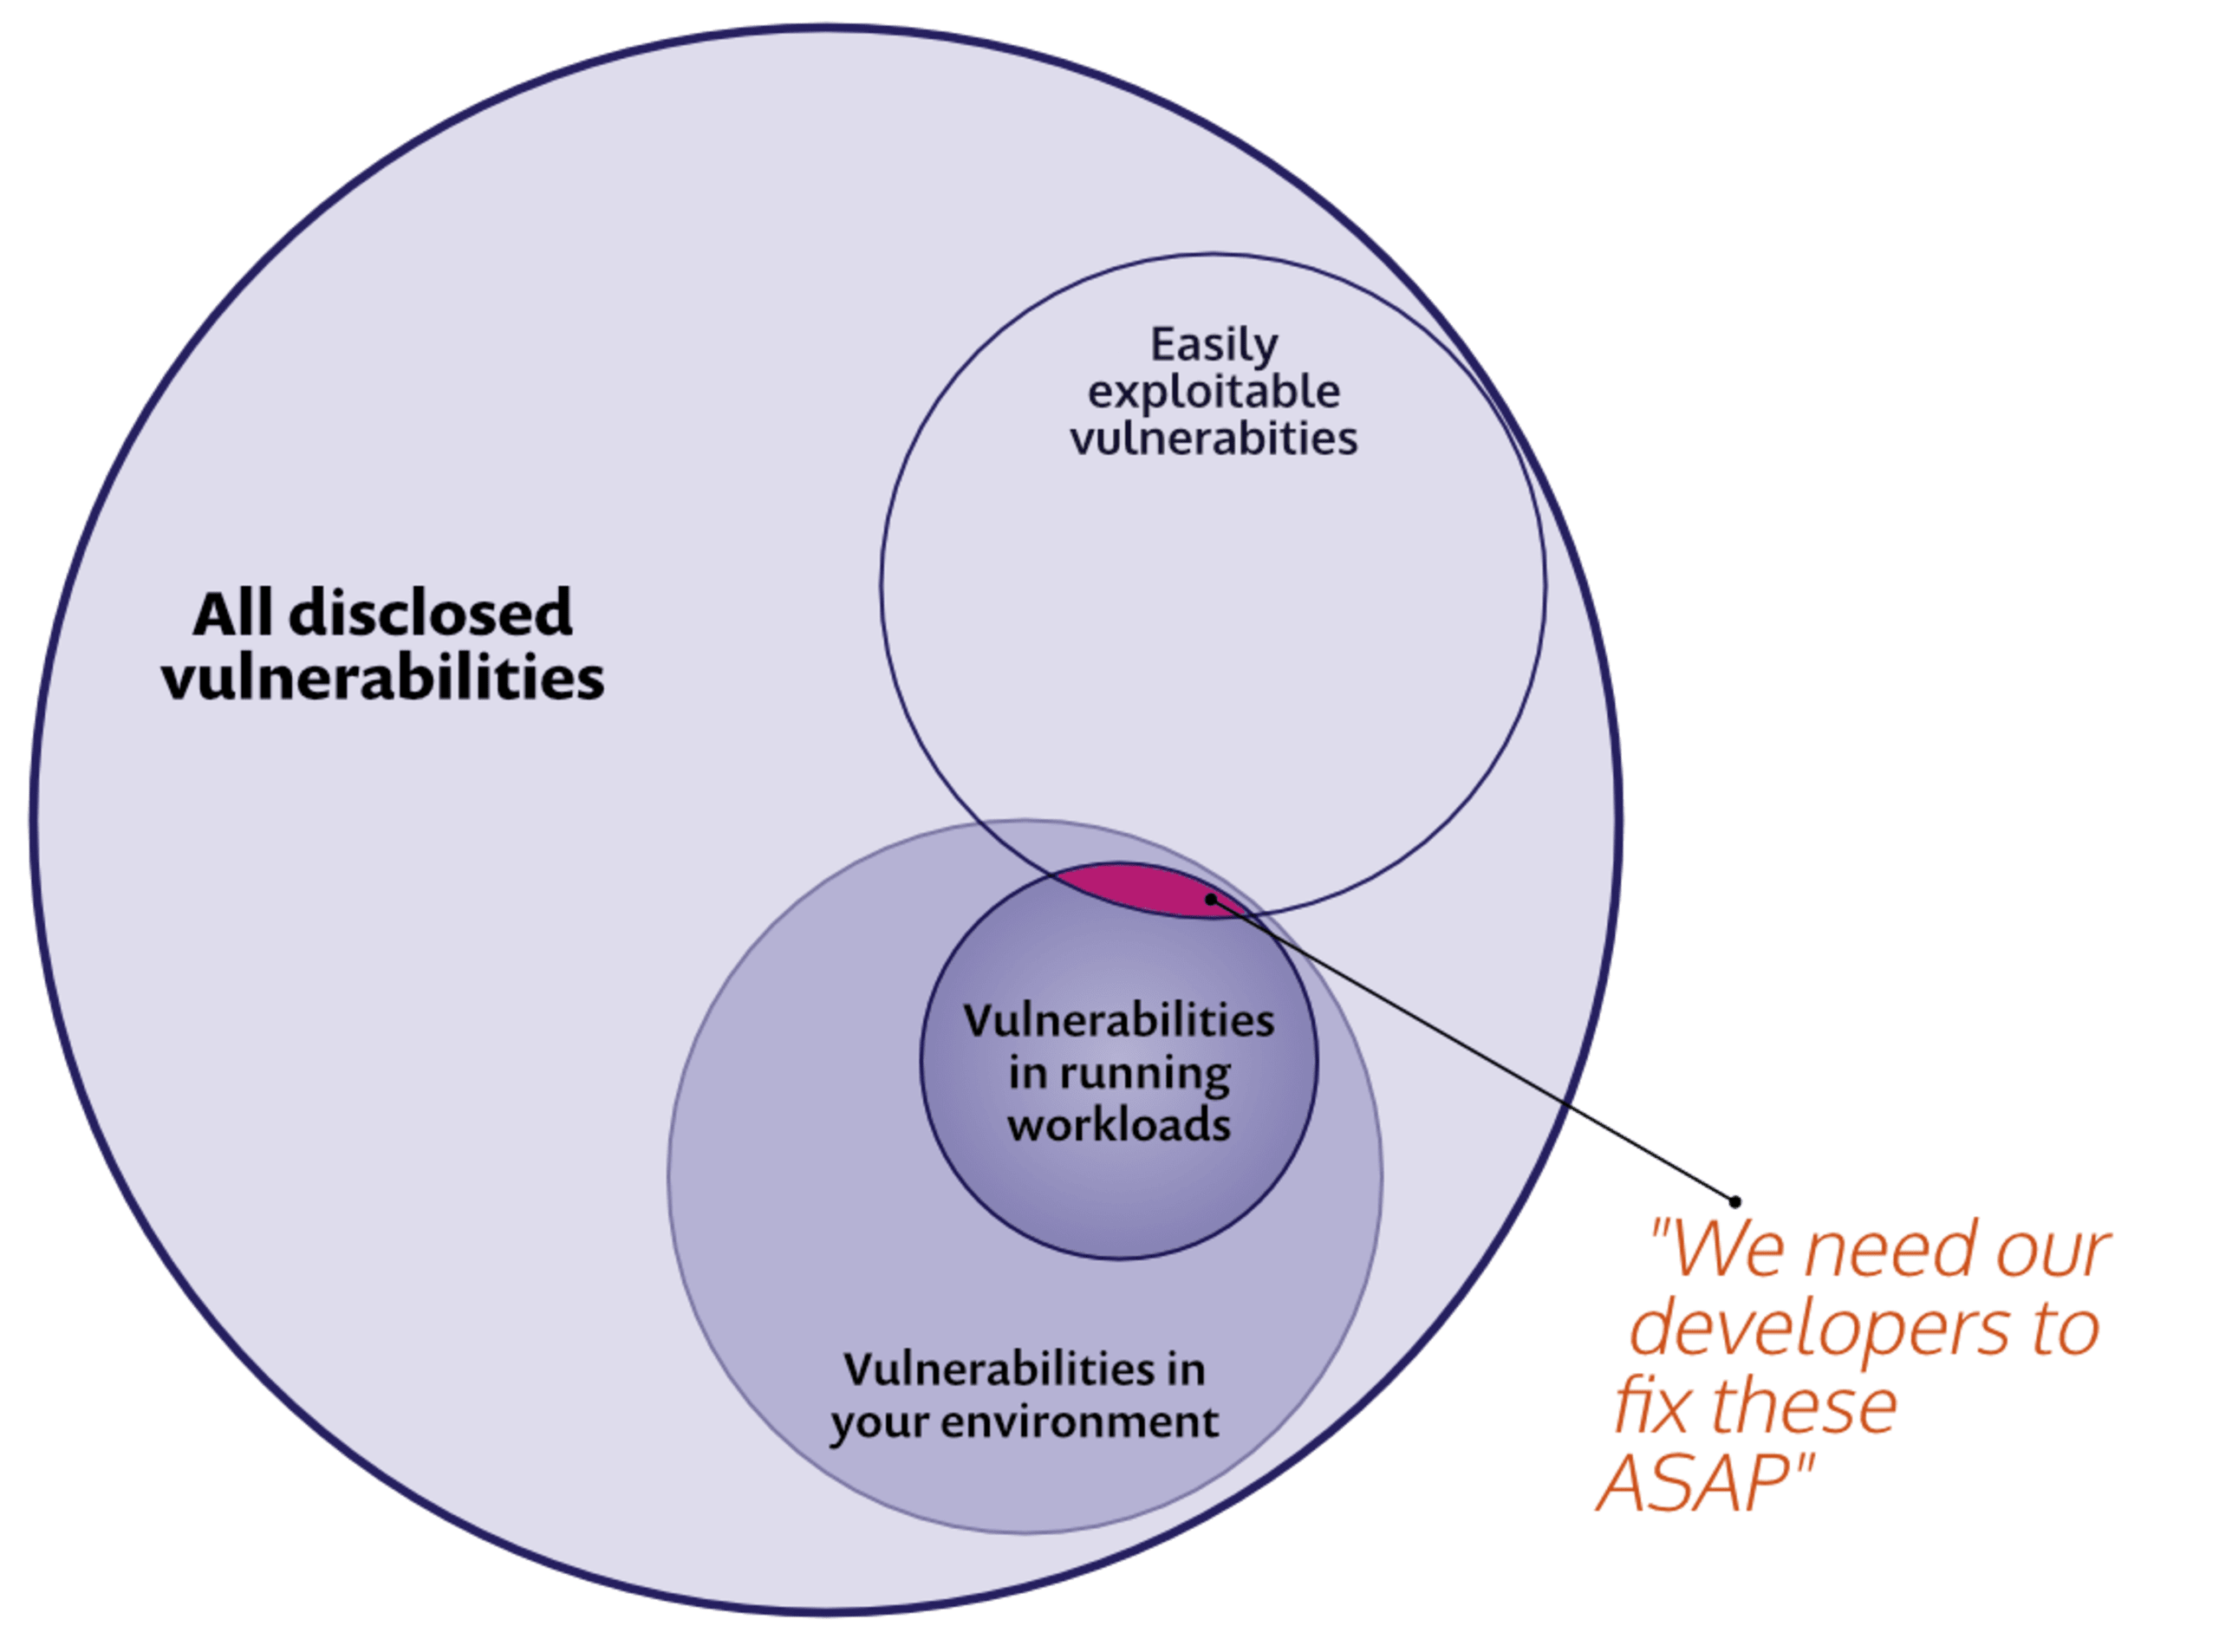
Si vous connaissez le système de notation CVSS, vous vous demandez peut-être pourquoi les informations supplémentaires de Snyk sur la maturité des exploits sont importantes. Tout est une question de facilité d’utilisation et de capacité à agir pour les développeurs. Le score CVSS tient compte d’un grand nombre de points de données. Nos chercheurs en sécurité ajoutent à notre base de données des informations sur la maturité des exploits, fondées sur leurs propres analyses. Vous pouvez ainsi prioriser facilement les rapports d’analyse des vulnérabilités des conteneurs et des applications selon la présence d’exploits et leurs implémentations.
Intégrer la maturité des exploits de Snyk Container à votre workflow
Prenons un cas d’utilisation courant pour voir comment la nouvelle fonctionnalité de priorisation Linux peut s’intégrer à vos workflows. On nous dit souvent que la première consultation d’un rapport sur les vulnérabilités d’un conteneur peut être… quelque peu intimidante. Une même image peut présenter des centaines de vulnérabilités. Avec Snyk, nous commencerions par identifier l’image de base et vous aiderions à en choisir une autre, car c’est l’un des moyens les plus rapides d’éliminer de nombreuses vulnérabilités à la fois.
Il peut toutefois rester de nombreuses vulnérabilités. Pour mieux cibler vos efforts, demandez à vos équipes applicatives de se concentrer sur les vulnérabilités présentes dans les workloads actifs exécutés dans vos clusters Kubernetes et associées à des exploits matures. Ensuite, vous pouvez obtenir des résultats similaires dans le cadre des tests de votre pipeline, afin de signaler les vulnérabilités des images de conteneurs associées à des exploits « Mature » et présentant une gravité « High ».
Rechercher et filtrer les vulnérabilités de sécurité des conteneurs selon la maturité des exploits
La première étape consiste à cibler les workloads en cours d’exécution pour lesquels des exploits matures ou des preuves de concept sont disponibles. Après tout, ils sont actifs dans nos clusters et constituent donc un vecteur d’attaque particulièrement dangereux.
Snyk vous permet de consulter facilement vos vulnérabilités en combinant les données sur la maturité des exploits pour les vulnérabilités Linux avec les informations de configuration des workloads Kubernetes. Dans l’exemple ci-dessous, j’ai commencé par générer un rapport pour mon organisation qui affiche uniquement les vulnérabilités qui :
s’exécutent dans mon cluster (filtre Projects) et
sont associées à un exploit Mature ou Proof of concept.
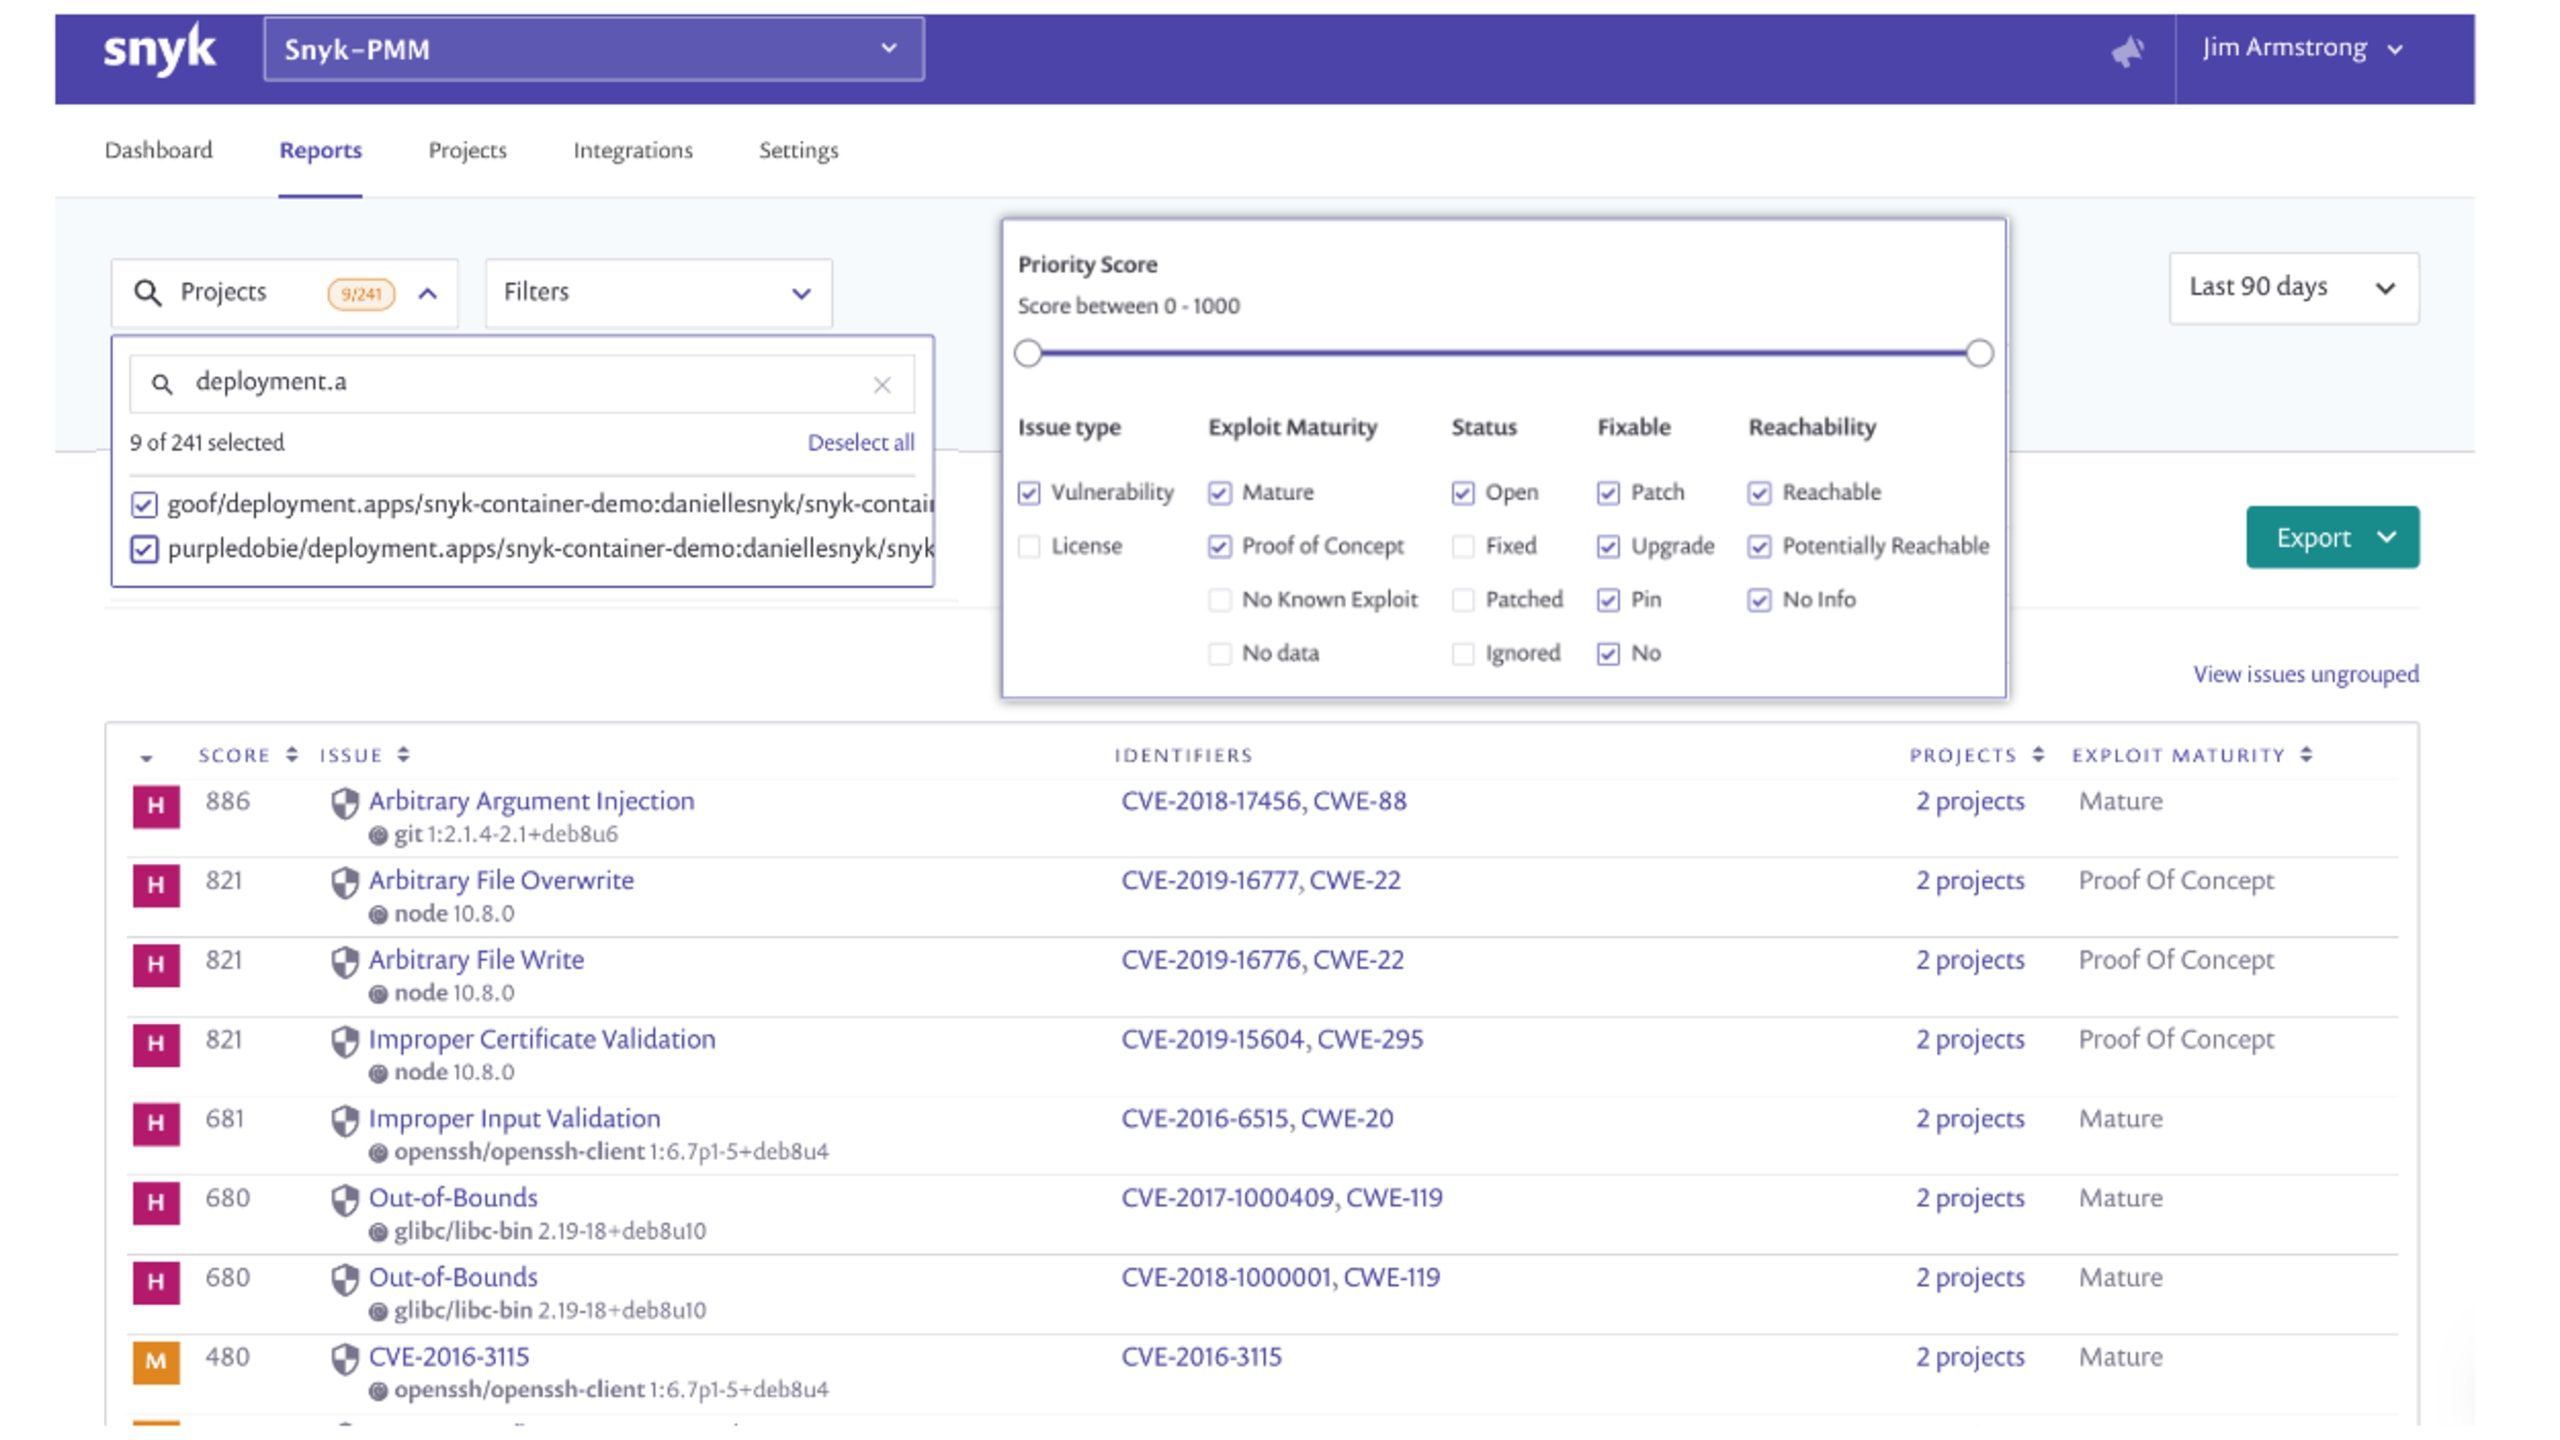
Dans cet exemple, mon rapport affiche de nombreuses détections correspondant à ces critères. Je peux examiner l’un de ces projets plus en détail, comme illustré ci-dessous. Dans la vue du projet, vous pouvez voir que j’ai de nouveau appliqué le filtre Exploit Maturity (à gauche de l’écran) et que le résultat comporte un indicateur supplémentaire signalant la maturité de l’exploit. Ces informations, combinées à d’autres facteurs comme la configuration des pods actifs dans le cluster, contribuent également au calcul du Priority Score de Snyk.

Pour commencer
Si vous avez un compte Snyk et que vous avez commencé à utiliser notre produit Snyk Container, vous pouvez dès maintenant exploiter les données de maturité des exploits Linux. La maturité des exploits est incluse dans tous les forfaits Snyk ! Si vous n’avez pas encore essayé Snyk Container, vous pouvez aussi commencer gratuitement.
Découvrez la visite guidée de Snyk Container sur Snyk Solutions Center.
Consultez la documentation de Snyk Container.
Restez en sécurité !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.