Hiérarchiser les vulnérabilités dans les déploiements Kubernetes

6 août 2020
0 minutes de lectureSnyk a récemment lancé un score de priorité pour hiérarchiser les vulnérabilités détectées et vous aider à identifier les problèmes les plus importants à traiter.
Hiérarchisation et Snyk Container
Le nouveau score de priorité est entièrement pris en charge dans Snyk Container. Toutes vos images de conteneurs sont évaluées en fonction de la gravité des vulnérabilités, des données dont nous disposons sur les exploits disponibles et de l’existence de correctifs pour ces problèmes. Cette nouvelle fonctionnalité vous aide encore davantage à corriger les problèmes les plus importants au sein de vos équipes.
Informations supplémentaires provenant de Kubernetes
Dans le cas de Kubernetes, nous disposons d’encore plus d’informations pour nous aider à hiérarchiser les vulnérabilités. Si vous utilisez notre intégration Kubernetes depuis quelque temps, vous connaissez probablement les informations que nous affichons sur la configuration des charges de travail Kubernetes (déploiements, tâches cron, contrôleurs de réplication, etc.).
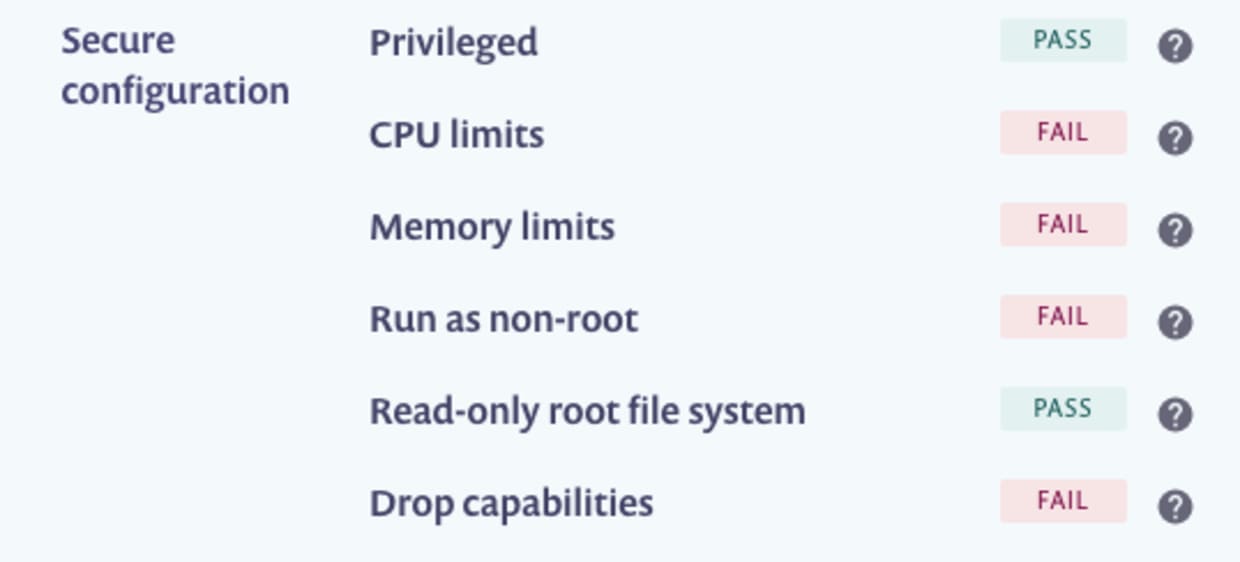
La configuration de Kubernetes est complexe, et certaines options peuvent entraîner des problèmes de sécurité.
Nous disposons également de nombreuses données sur les vulnérabilités elles-mêmes. Le système CVSS comprend un vecteur (comme AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:N/A:L) qui encode de nombreuses informations sur la vulnérabilité et les conditions nécessaires à son exploitation. Et la liste CWE répertorie les types de vulnérabilités de manière structurée.
Changez de contexte, changez de priorité
Dans l’intégration Kubernetes de Snyk Container, nous tenons compte de ces informations de configuration et des données détaillées sur les vulnérabilités pour calculer le score de priorité. Une vulnérabilité présente dans une charge de travail mal configurée obtient un score plus élevé que dans une charge de travail bien configurée. Une vulnérabilité nécessitant des autorisations élevées obtiendra un score inférieur dans une charge de travail bien configurée qui limite les fonctionnalités et ne peut pas s’exécuter en tant que root. Les changements peuvent être minimes, mais, pris en compte à l’échelle de toutes vos charges de travail, ils peuvent vous aider à décider plus facilement par quoi commencer grâce à un simple calcul du risque.
Une vulnérabilité présente dans une charge de travail mal configurée obtient un score plus élevé que dans une charge de travail bien configurée.
Le score ci-dessus (639) correspond à une vulnérabilité dans un déploiement Kubernetes mal configuré. Dans ce cas, la vulnérabilité en question peut entraîner une attaque par déni de service. Les limites de processeur et de mémoire ne protègent peut-être pas le conteneur lui-même, mais elles peuvent contribuer à réduire les risques pour le nœud et les autres services associés. Améliorons la configuration de notre déploiement :
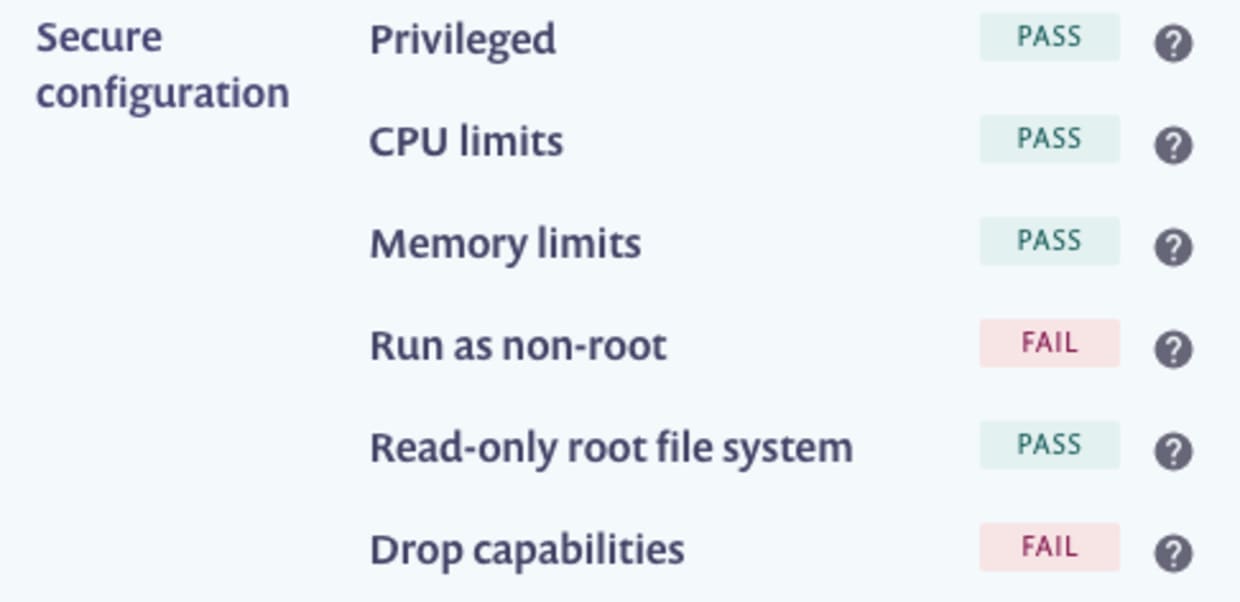
Une fois notre charge de travail Kubernetes mise à jour, Snyk détecte automatiquement la nouvelle configuration. Ici, nous voyons que les limites de processeur et de mémoire sont désormais définies.
Comme cela réduit légèrement le risque associé à cette vulnérabilité, nous abaissons le score de priorité.
Score de priorité dynamique des images de conteneurs dans Snyk Container
Les avantages de la hiérarchisation contextuelle
Dans Snyk, la priorité est relative. Il ne s’agit pas tant d’une valeur absolue pertinente pour une vulnérabilité donnée que d’un moyen de vous aider à déterminer quoi faire ensuite parmi toutes vos vulnérabilités. Le CVSS, en revanche, est une mesure absolue qui ne varie pas selon votre contexte particulier. Ces deux approches sont utiles à des fins différentes. Lorsque vous êtes confronté à de nombreuses vulnérabilités et que vous disposez d’informations précises sur leur emplacement dans vos systèmes, vous pouvez utiliser le score de priorité Snyk pour déterminer les problèmes les plus importants à traiter en premier.
Lancez-vous dans les challenges Capture The Flag
Apprenez à résoudre des challenges Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


