Snyk s’intègre à Amazon EventBridge pour sécuriser le développement d’applications à grande échelle

David Schott

12 juin 2023
0 minutes de lectureDans l’écosystème applicatif très dynamique d’aujourd’hui, le nombre et l’ampleur des problèmes de sécurité que les développeurs doivent traiter ont considérablement augmenté. Il est donc essentiel que les équipes de développement modernes disposent d’un système automatisé pour gérer les événements de sécurité dans chaque composant applicatif.
Les notifications déclenchées par des événements permettent aux développeurs d’étendre la plateforme Snyk et de créer des intégrations et des workflows de réponse, aidant ainsi les entreprises à traiter les problèmes de sécurité de leurs applications sans mobiliser d’importantes ressources d’ingénierie.
C’est pourquoi Snyk a travaillé en étroite collaboration avec AWS pour créer une intégration avec Amazon EventBridge. Les équipes de développement peuvent ainsi gérer plus facilement les journaux d’audit et les problèmes de sécurité détectés par Snyk, en créant des workflows de notification et de réponse via le service EventBridge.
Reconnu par Gartner comme un leader dans le Magic Quadrant™ 2023 pour les tests de sécurité des applications et classé n° 20 du classement Cloud 100 de Forbes en 2022, Snyk propose une plateforme de sécurité adaptée aux développeurs qui aide les équipes de développement et de sécurité à détecter et corriger les vulnérabilités dans le code propriétaire, les dépendances open source, les conteneurs et l’infrastructure as code (IaC), tout au long du cycle de développement logiciel (SDLC). Elle s’intègre aux services utilisés par les développeurs pour créer leurs applications.
Les avantages de Snyk et d’Amazon EventBridge
Notifications de vulnérabilités en temps réel
Grâce à cette intégration, les équipes de sécurité reçoivent des notifications en temps réel lorsque Snyk détecte de nouvelles vulnérabilités. L’intégration à EventBridge peut être configurée pour déclencher des notifications par e-mail ou dans un outil de chat, ou même appeler une fonction AWS Lambda afin d’exécuter automatiquement des tâches de correction.
Suivi des pistes d’audit
La plateforme Snyk génère des événements d’audit lorsque les paramètres de configuration sont modifiés ou que des membres sont ajoutés à Snyk ou en sont supprimés. En intégrant Snyk à EventBridge, les équipes de sécurité peuvent créer une piste d’audit en enregistrant tous les événements d’audit Snyk dans un compartiment S3, à des fins de conformité ou d’analyse forensique.
Workflows de correction automatisés
Les équipes de sécurité peuvent utiliser EventBridge pour créer des workflows personnalisés à partir des événements de sécurité déclenchés par Snyk. Par exemple, lorsqu’un nouvel événement de correction est détecté, une fonction AWS Lambda peut être automatiquement appelée pour appliquer les mesures de correction, voire créer un ticket Jira afin de suivre le processus.
La configuration de l’intégration de Snyk à Amazon EventBridge prend 15 minutes ou moins et ne nécessite que quelques étapes simples :
Dans AWS :
Activez « Amazon EventBridge ».
Autorisez Snyk en tant que partenaire à envoyer des résultats.
Dans Snyk :
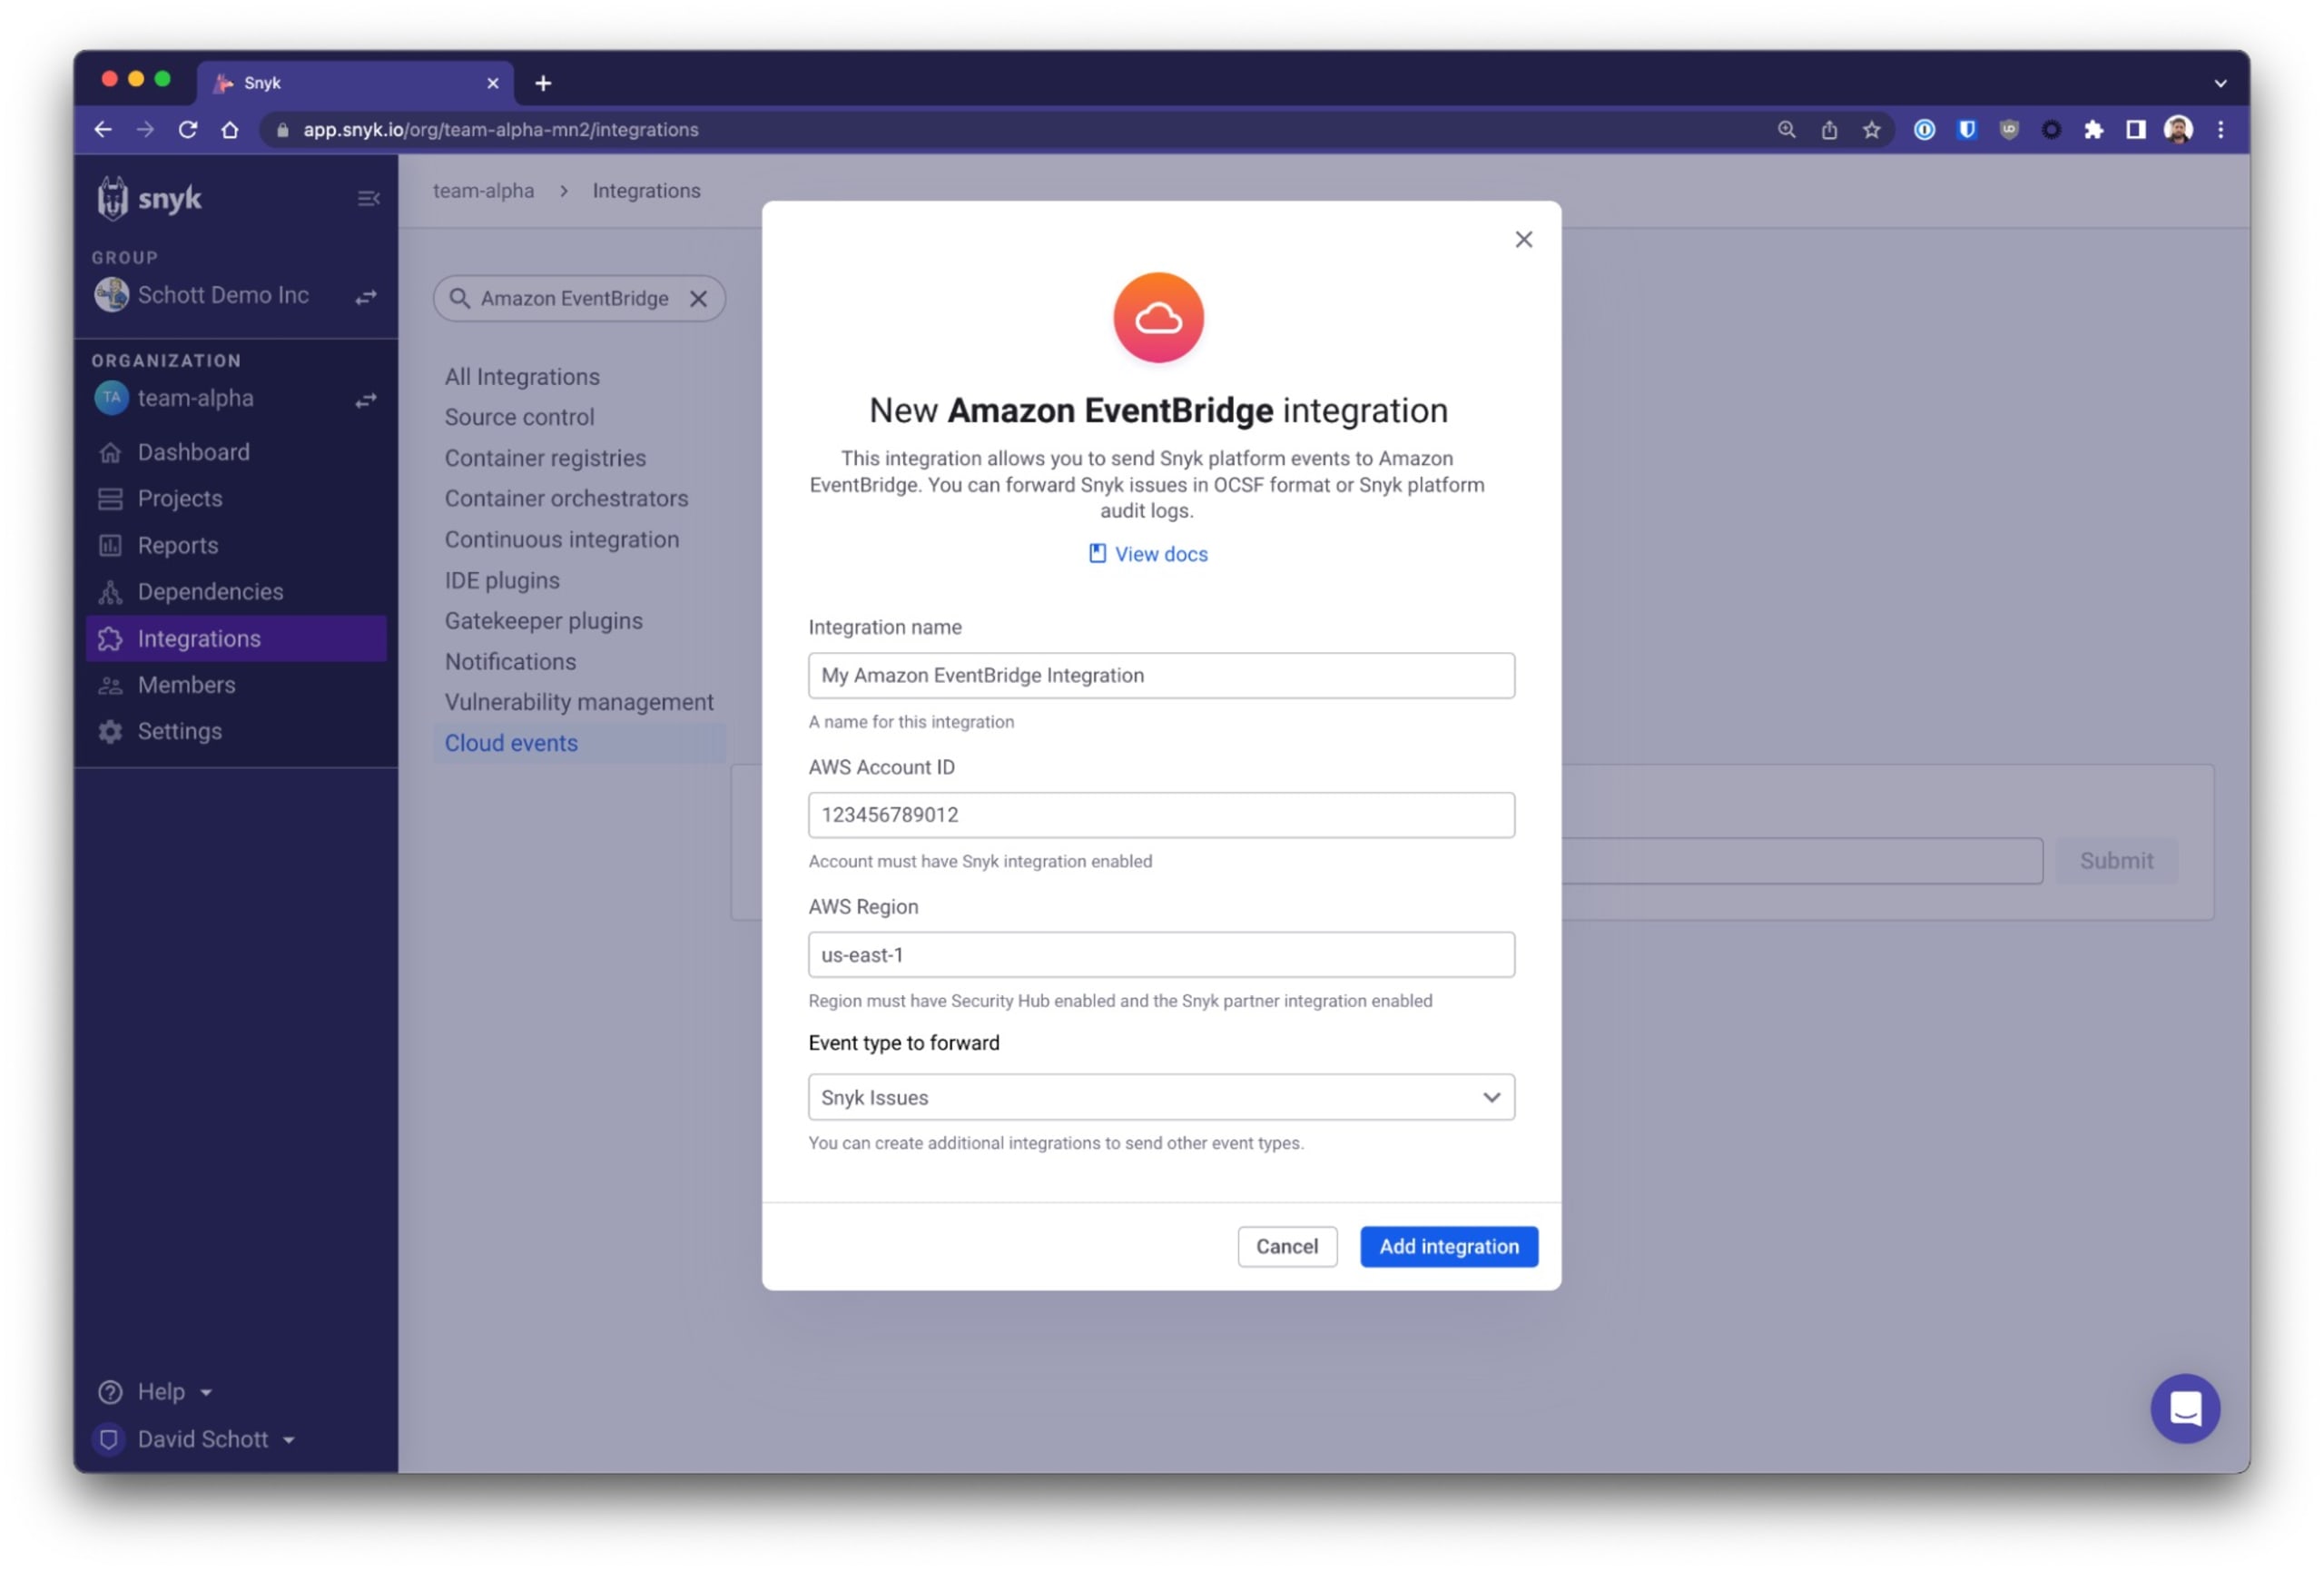
Accédez à la page des intégrations Snyk et recherchez « Amazon EventBridge ».
Ajoutez une « inscription » EventBridge à votre organisation Snyk en indiquant les informations suivantes :
Région AWS
ID de compte AWS
Nom de l’inscription
Sélectionnez Journaux d’audit Snyk ou Problèmes Snyk.
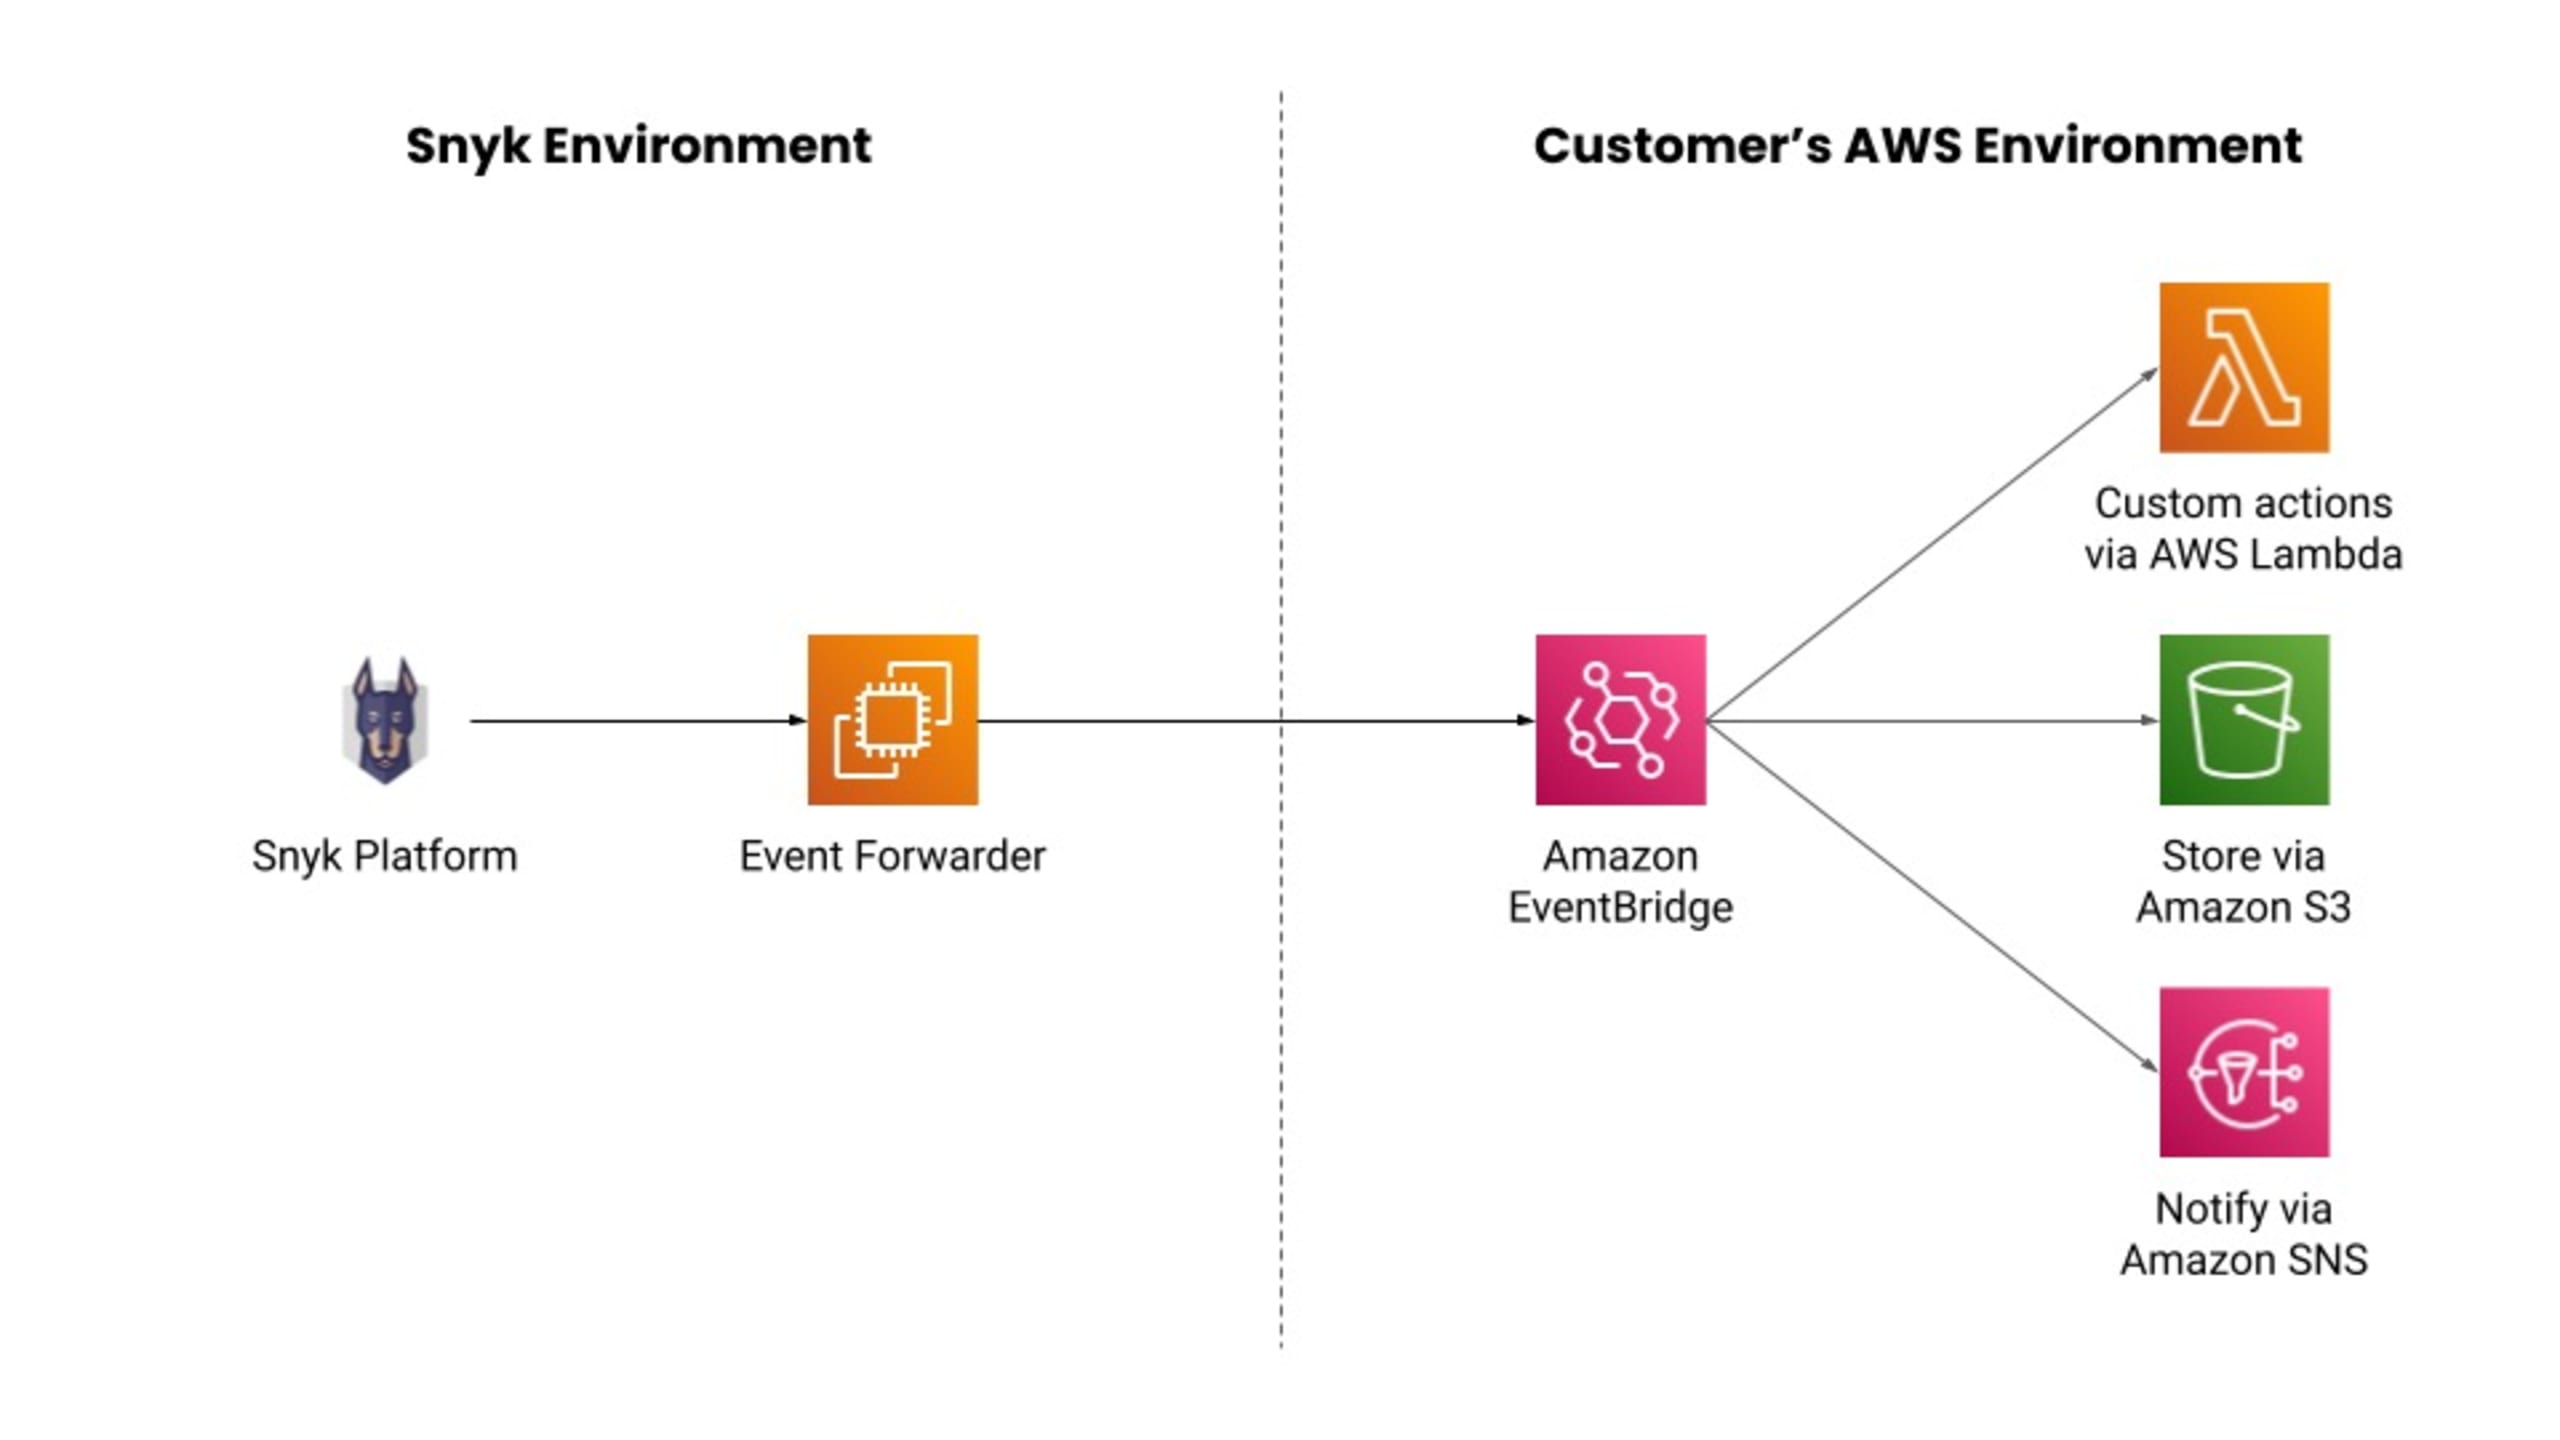
Une fois l’inscription configurée, Snyk envoie les journaux d’audit ou les problèmes de sécurité à Amazon EventBridge. Les équipes d’ingénierie peuvent ainsi capturer des événements tels que :
Les modifications apportées aux politiques de sécurité, aux paramètres et aux appartenances des utilisateurs Snyk
Un problème de sécurité ignoré
Des vulnérabilités critiques détectées dans une charge de travail en production
De nouvelles corrections pour des vulnérabilités applicatives
Amazon EventBridge reçoit les problèmes de sécurité de Snyk au format Open Cybersecurity Schema Framework (OCSF). Ce format commun facilite la corrélation des résultats provenant de plusieurs fournisseurs, simplifie les requêtes sur les données et permet aux clients de créer facilement des modèles de données et des rapports personnalisés à partir de résultats de sécurité issus de différentes sources.
Les clients peuvent ensuite utiliser EventBridge pour faire correspondre les événements et les envoyer vers différentes cibles AWS ou tierces afin de stocker les données, et créer des alertes ou des workflows personnalisés entre des services comme Amazon Simple Storage Service (S3), Amazon Simple Notification Service (SNS) et AWS Lambda.
Snyk et AWS
Snyk est une plateforme de sécurité adaptée aux développeurs qui aide les clients AWS à détecter et corriger les risques de sécurité dans le code, les dépendances open source, les conteneurs et les configurations IaC. Grâce à son intégration étroite à différents IDE, outils de gestion du code source et pipelines CI/CD, Snyk accompagne les développeurs et les professionnels de la sécurité dans leurs environnements de travail, notamment AWS CodePipeline, Amazon EKS, AWS Security Hub, AWS CloudTrail Lake, Amazon Inspector et plusieurs autres services AWS !
Ensemble, Snyk et AWS favorisent les pratiques DevSecOps modernes : ils sécurisent le code dès sa création, ainsi que la conception de l’infrastructure cloud native et des conteneurs, sans oublier l’environnement cloud en production. Partenaire stratégique d’AWS, Snyk a été validé sur le plan technique pour fonctionner de manière transparente dans les environnements AWS publics et privés. La plateforme s’intègre aux services AWS utilisés par les clients pour créer et exploiter leurs applications.
Vous souhaitez en savoir plus sur les contrôles de sécurité de Snyk, conçus pour les développeurs, et découvrir comment ils peuvent vous aider à gagner en efficacité opérationnelle dans le cloud tout en réduisant les risques de sécurité ? Découvrez notre démonstration de la plateforme sur AWS pour la voir en action, ou prenez rendez-vous avec votre représentant Snyk !