Snyk s’intègre à AWS CloudTrail Lake pour simplifier les audits de sécurité


David Schott
1 février 2023
0 minutes de lectureDepuis que les organisations du monde entier ont commencé à investir plus activement dans leur transformation numérique en migrant et en modernisant leurs applications dans le cloud, la valeur des journaux d’audit a évolué. Autrefois cantonnée à des secteurs comme la finance et la santé, elle concerne désormais presque toutes les entreprises ayant une stratégie numérique. Des journaux d’audit exhaustifs permettent aux organisations modernes de garantir leur conformité aux réglementations internes et sectorielles, d’auditer les événements de sécurité, de résoudre les problèmes système et même de recommander de nouvelles procédures administratives.
AWS a donc créé un service appelé AWS CloudTrail Lake, un lac de données de sécurité et d’audit géré qui permet aux utilisateurs d’agréger et de stocker les événements de manière immuable, puis de les interroger. Ces événements sont transmis par des tiers tels que Snyk, et bénéficient d’une durée de conservation par défaut de 7 ans pour aider les clients à répondre à leurs exigences de conformité internes et externes.
Chez Snyk, nous sommes ravis d’annoncer notre intégration à AWS CloudTrail Lake, qui permet à nos clients de simplifier et d’accélérer la consolidation des événements d’audit. Les auditeurs et les spécialistes de la sécurité bénéficient ainsi d’une vue enrichie de l’activité d’audit Snyk dans l’ensemble de leurs environnements et applications.
Avec AWS CloudTrail Lake, les clients peuvent ingérer et analyser les événements provenant d’AWS et de sources tierces comme Snyk afin de simplifier les audits, les investigations de sécurité et tout dépannage opérationnel nécessaire.
Snyk propose déjà un point de terminaison de journal d’audit qui permet aux utilisateurs de récupérer leurs journaux d’audit via HTTP et l’API Snyk. Les clients peuvent utiliser cette API pour analyser a posteriori toute activité inattendue, savoir quand un nouvel utilisateur est ajouté ou surveiller les changements de rôle des utilisateurs afin de détecter rapidement tout comportement inhabituel. Snyk consigne également un événement lorsqu’un compte de service est créé, modifié ou supprimé, ainsi que lorsqu’une personne change la politique de licence Snyk.
Grâce à l’API PutAuditEvents, récemment lancée pour CloudTrail Lake, les clients peuvent désormais capturer et consolider toutes les activités utilisateur et tous les événements d’audit de Snyk, sans avoir à gérer des pipelines de traitement de données distincts couvrant plusieurs équipes et produits. L’API propose également une expérience SQL intégrée qui facilite l’interrogation des données dans AWS CloudTrail. CloudTrail Lake fournit même des exemples de requêtes pour aider les clients à démarrer et à rédiger des requêtes adaptées aux scénarios courants, afin d’accélérer les audits.
Les clients de Snyk et d’AWS peuvent facilement activer cette intégration en accédant directement à la console AWS CloudTrail Lake. Ils seront guidés pas à pas pour diffuser les événements depuis Snyk et analyser l’activité de sécurité consolidée de l’ensemble de leur parc applicatif, puis y répondre.
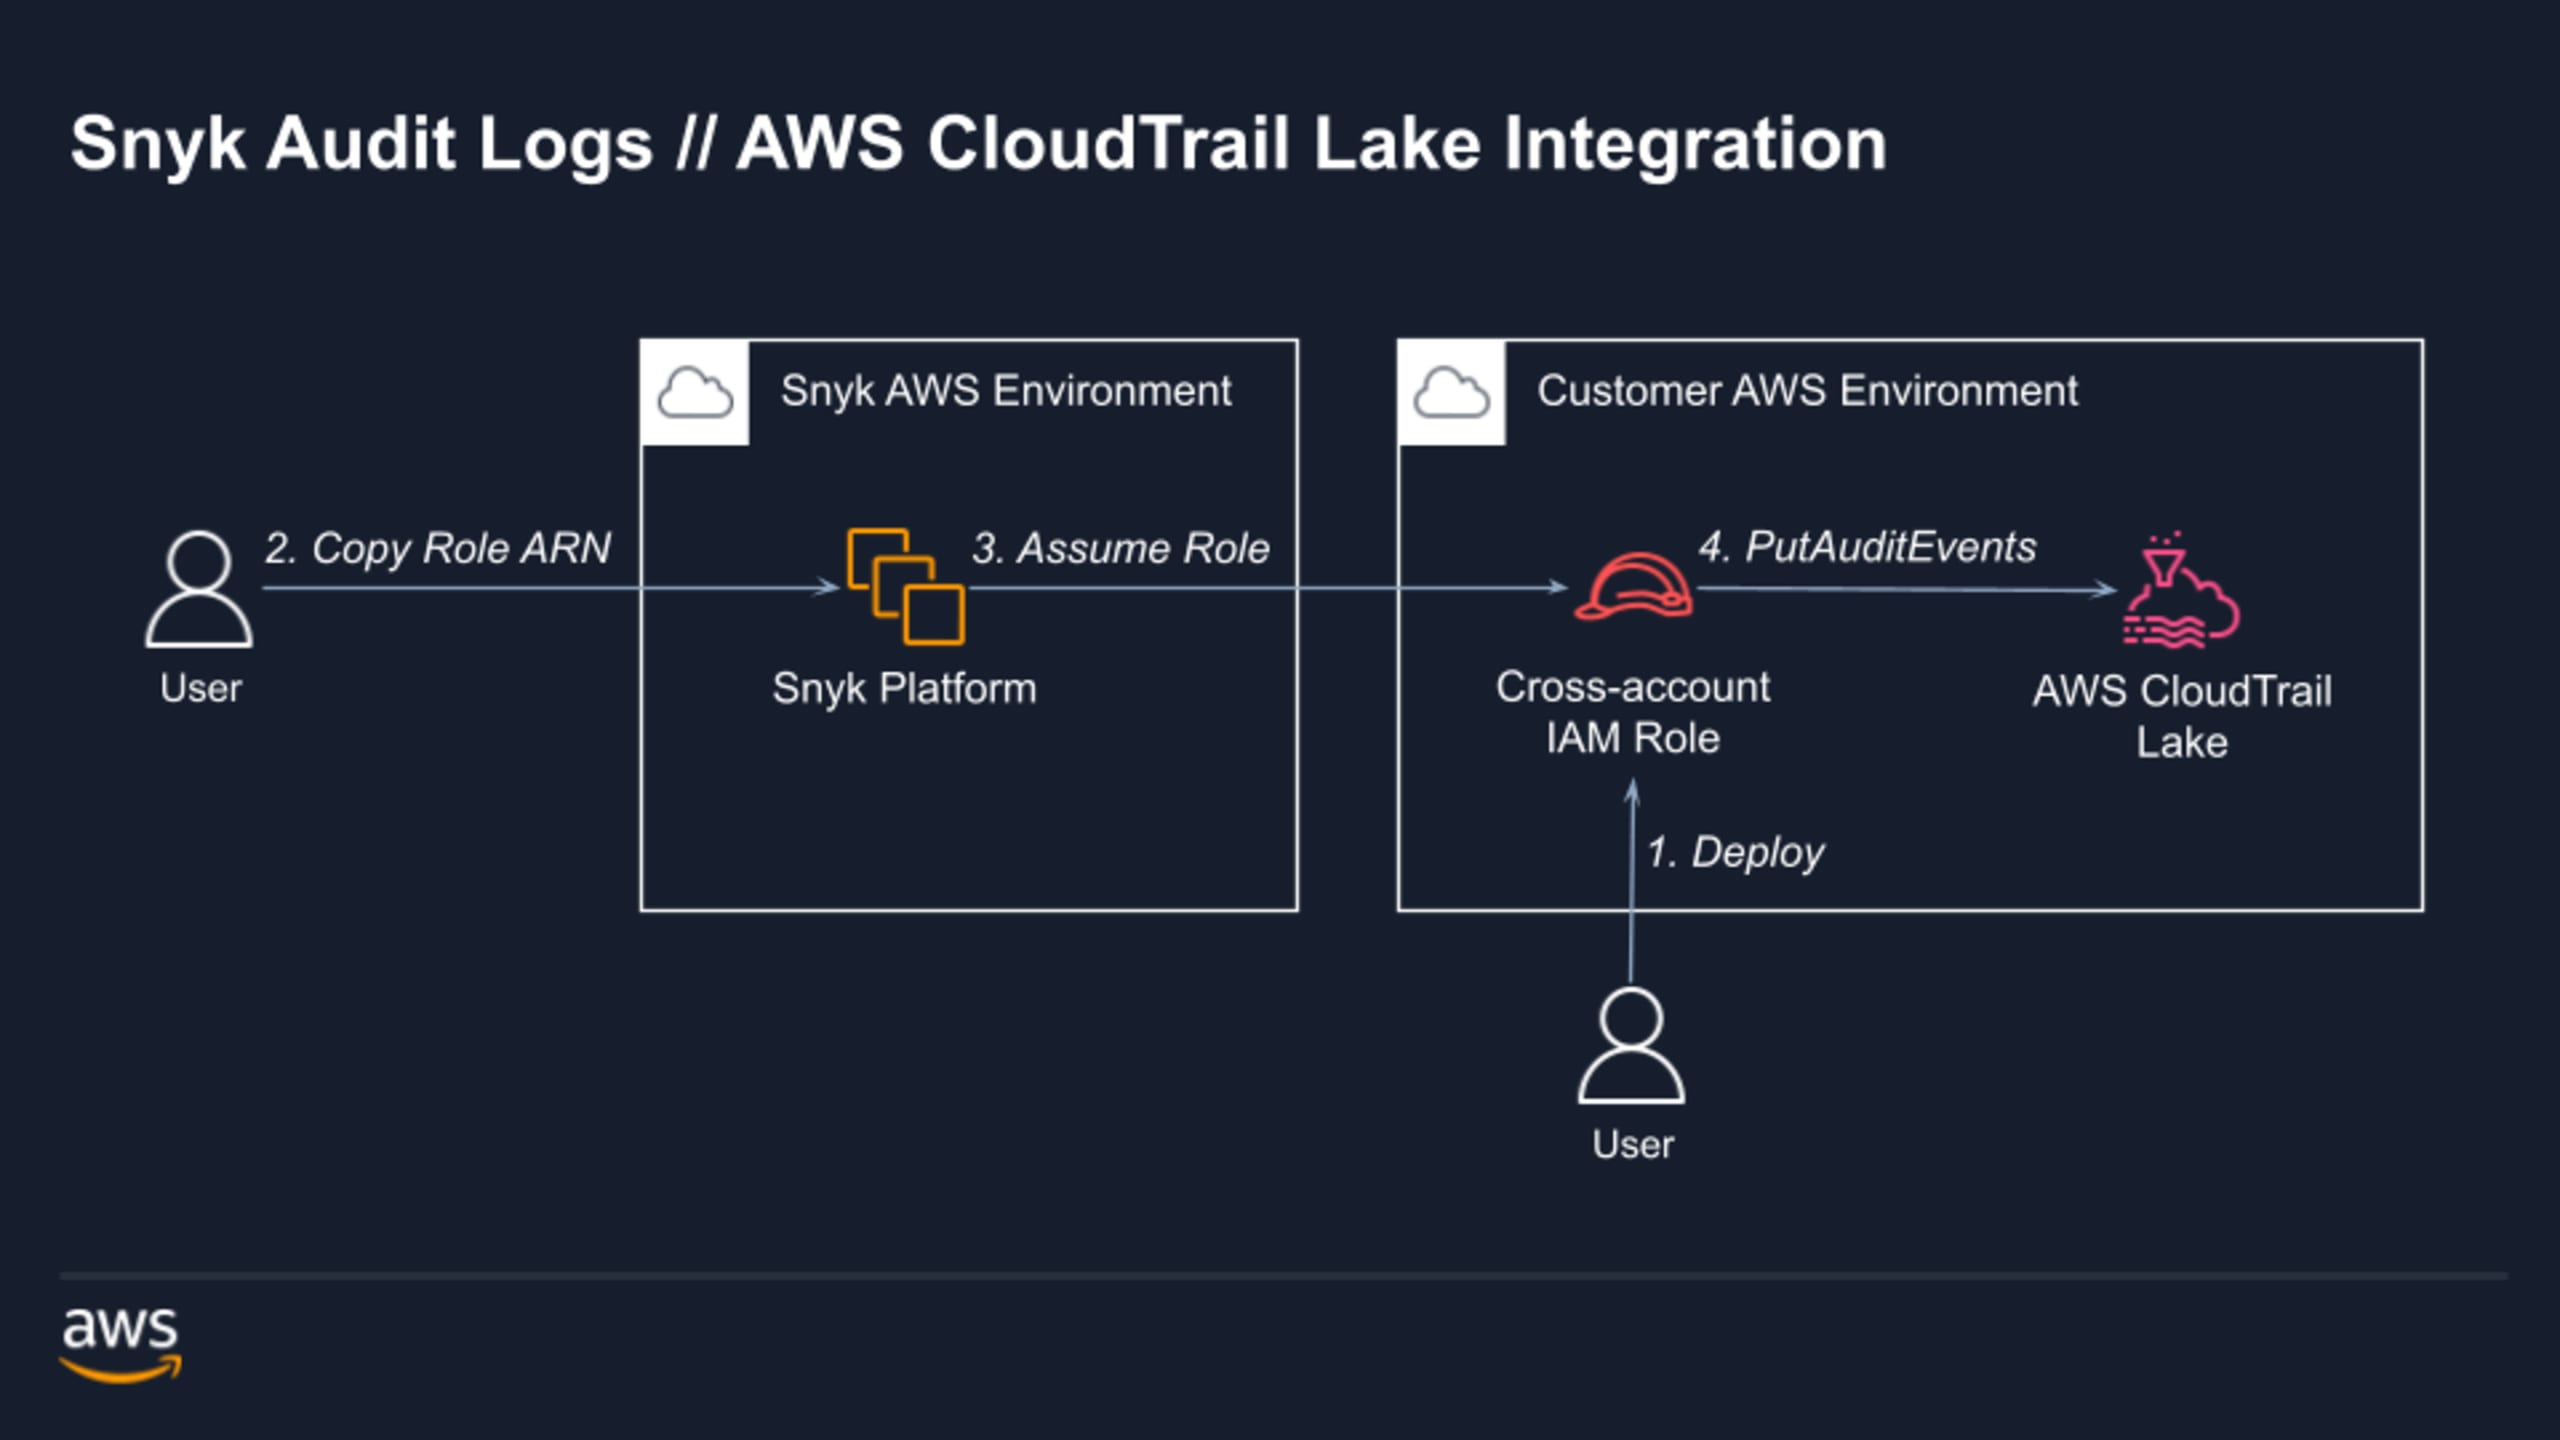
Le schéma ci-dessous présente une vue d’ensemble de l’architecture.
Snyk et AWS
En tant que partenaire technologique avancé d’AWS, titulaire de plusieurs compétences AWS, dont la compétence AWS en sécurité, et bénéficiaire de validations AWS Service Ready, Snyk travaille en étroite collaboration avec AWS pour proposer des intégrations fluides aux services AWS tout au long du cycle de vie des applications. Les clients peuvent ainsi facilement automatiser les contrôles de sécurité dans l’ensemble du SDLC lorsqu’ils créent des applications à l’aide des services AWS.
Réservez dès aujourd’hui une démo avec un expert pour découvrir comment Snyk sécurise votre SDLC propulsé par AWS, du code au cloud !
Une sécurité IaC pensée pour les développeurs
Snyk sécurise votre infrastructure en tant que code, du cycle de développement logiciel à l’exécution dans le cloud, grâce à un moteur unifié de politiques sous forme de code. Chaque équipe peut ainsi développer, déployer et exploiter ses applications en toute sécurité.