Snyk obtient le statut AWS Security Competency

30 novembre 2021
0 minutes de lectureNous sommes ravis d’annoncer que Snyk a obtenu le statut AWS Security Competency, confirmant ainsi davantage notre engagement en faveur de l’excellence en matière de sécurité dans le cadre de notre partenariat avec AWS !
Testé et approuvé par AWS
Les programmes AWS Competency, comme AWS Security Competency, attestent que des partenaires tels que Snyk ont démontré leur maîtrise technique et leur capacité à satisfaire leurs clients dans des domaines comme la sécurité, le DevOps, les conteneurs et bien d’autres. Pour obtenir cette distinction, Snyk a suivi un processus rigoureux de validation technique et commerciale portant sur la sécurisation des applications tout au long du cycle de développement logiciel (SDLC). Cette validation AWS Security Competency offre aux clients AWS un haut niveau de confiance lorsqu’ils choisissent des solutions de sécurité parmi les dizaines de milliers proposées sur AWS Partner Network.
La distinction AWS Security Competency reconnaît l’expertise technique approfondie de Snyk et la satisfaction éprouvée de ses clients en matière de sécurisation des applications exécutées sur AWS. Elle distingue Snyk en tant que partenaire stratégique de sécurité proposant une approche agile, qui aide les entreprises à adopter, développer et déployer des applications sur AWS en toute sécurité.
En tant que Advanced Technology Partner avec AWS, et bénéficiaire de plusieurs autres AWS Competencies et validations AWS Service Ready, Snyk collabore étroitement avec AWS pour offrir des intégrations fluides aux services AWS tout au long du cycle de vie des applications. Les clients peuvent ainsi facilement automatiser les contrôles de sécurité sur l’ensemble du SDLC lors de la création d’applications avec les services AWS.
Les risques de sécurité modernes exigent des solutions modernes
Pour les applications cloud native, le code personnalisé ne constitue plus la majorité du SDLC. Les équipes de développement s’appuient désormais plus que jamais sur des composants open source, des conteneurs, l’infrastructure as code (IaC) et d’autres technologies. Si la sécurité n’est pas intégrée à l’ensemble du SDLC, ces composants supplémentaires créeront de nouveaux vecteurs d’attaque dans les charges de travail applicatives.
Les clients choisissent AWS pour ses technologies éprouvées, qui stimulent l’innovation et évoluent selon leurs besoins métier. Ils restent toutefois responsables de la sécurité de leurs applications, y compris de tous ces composants et d’autres encore.
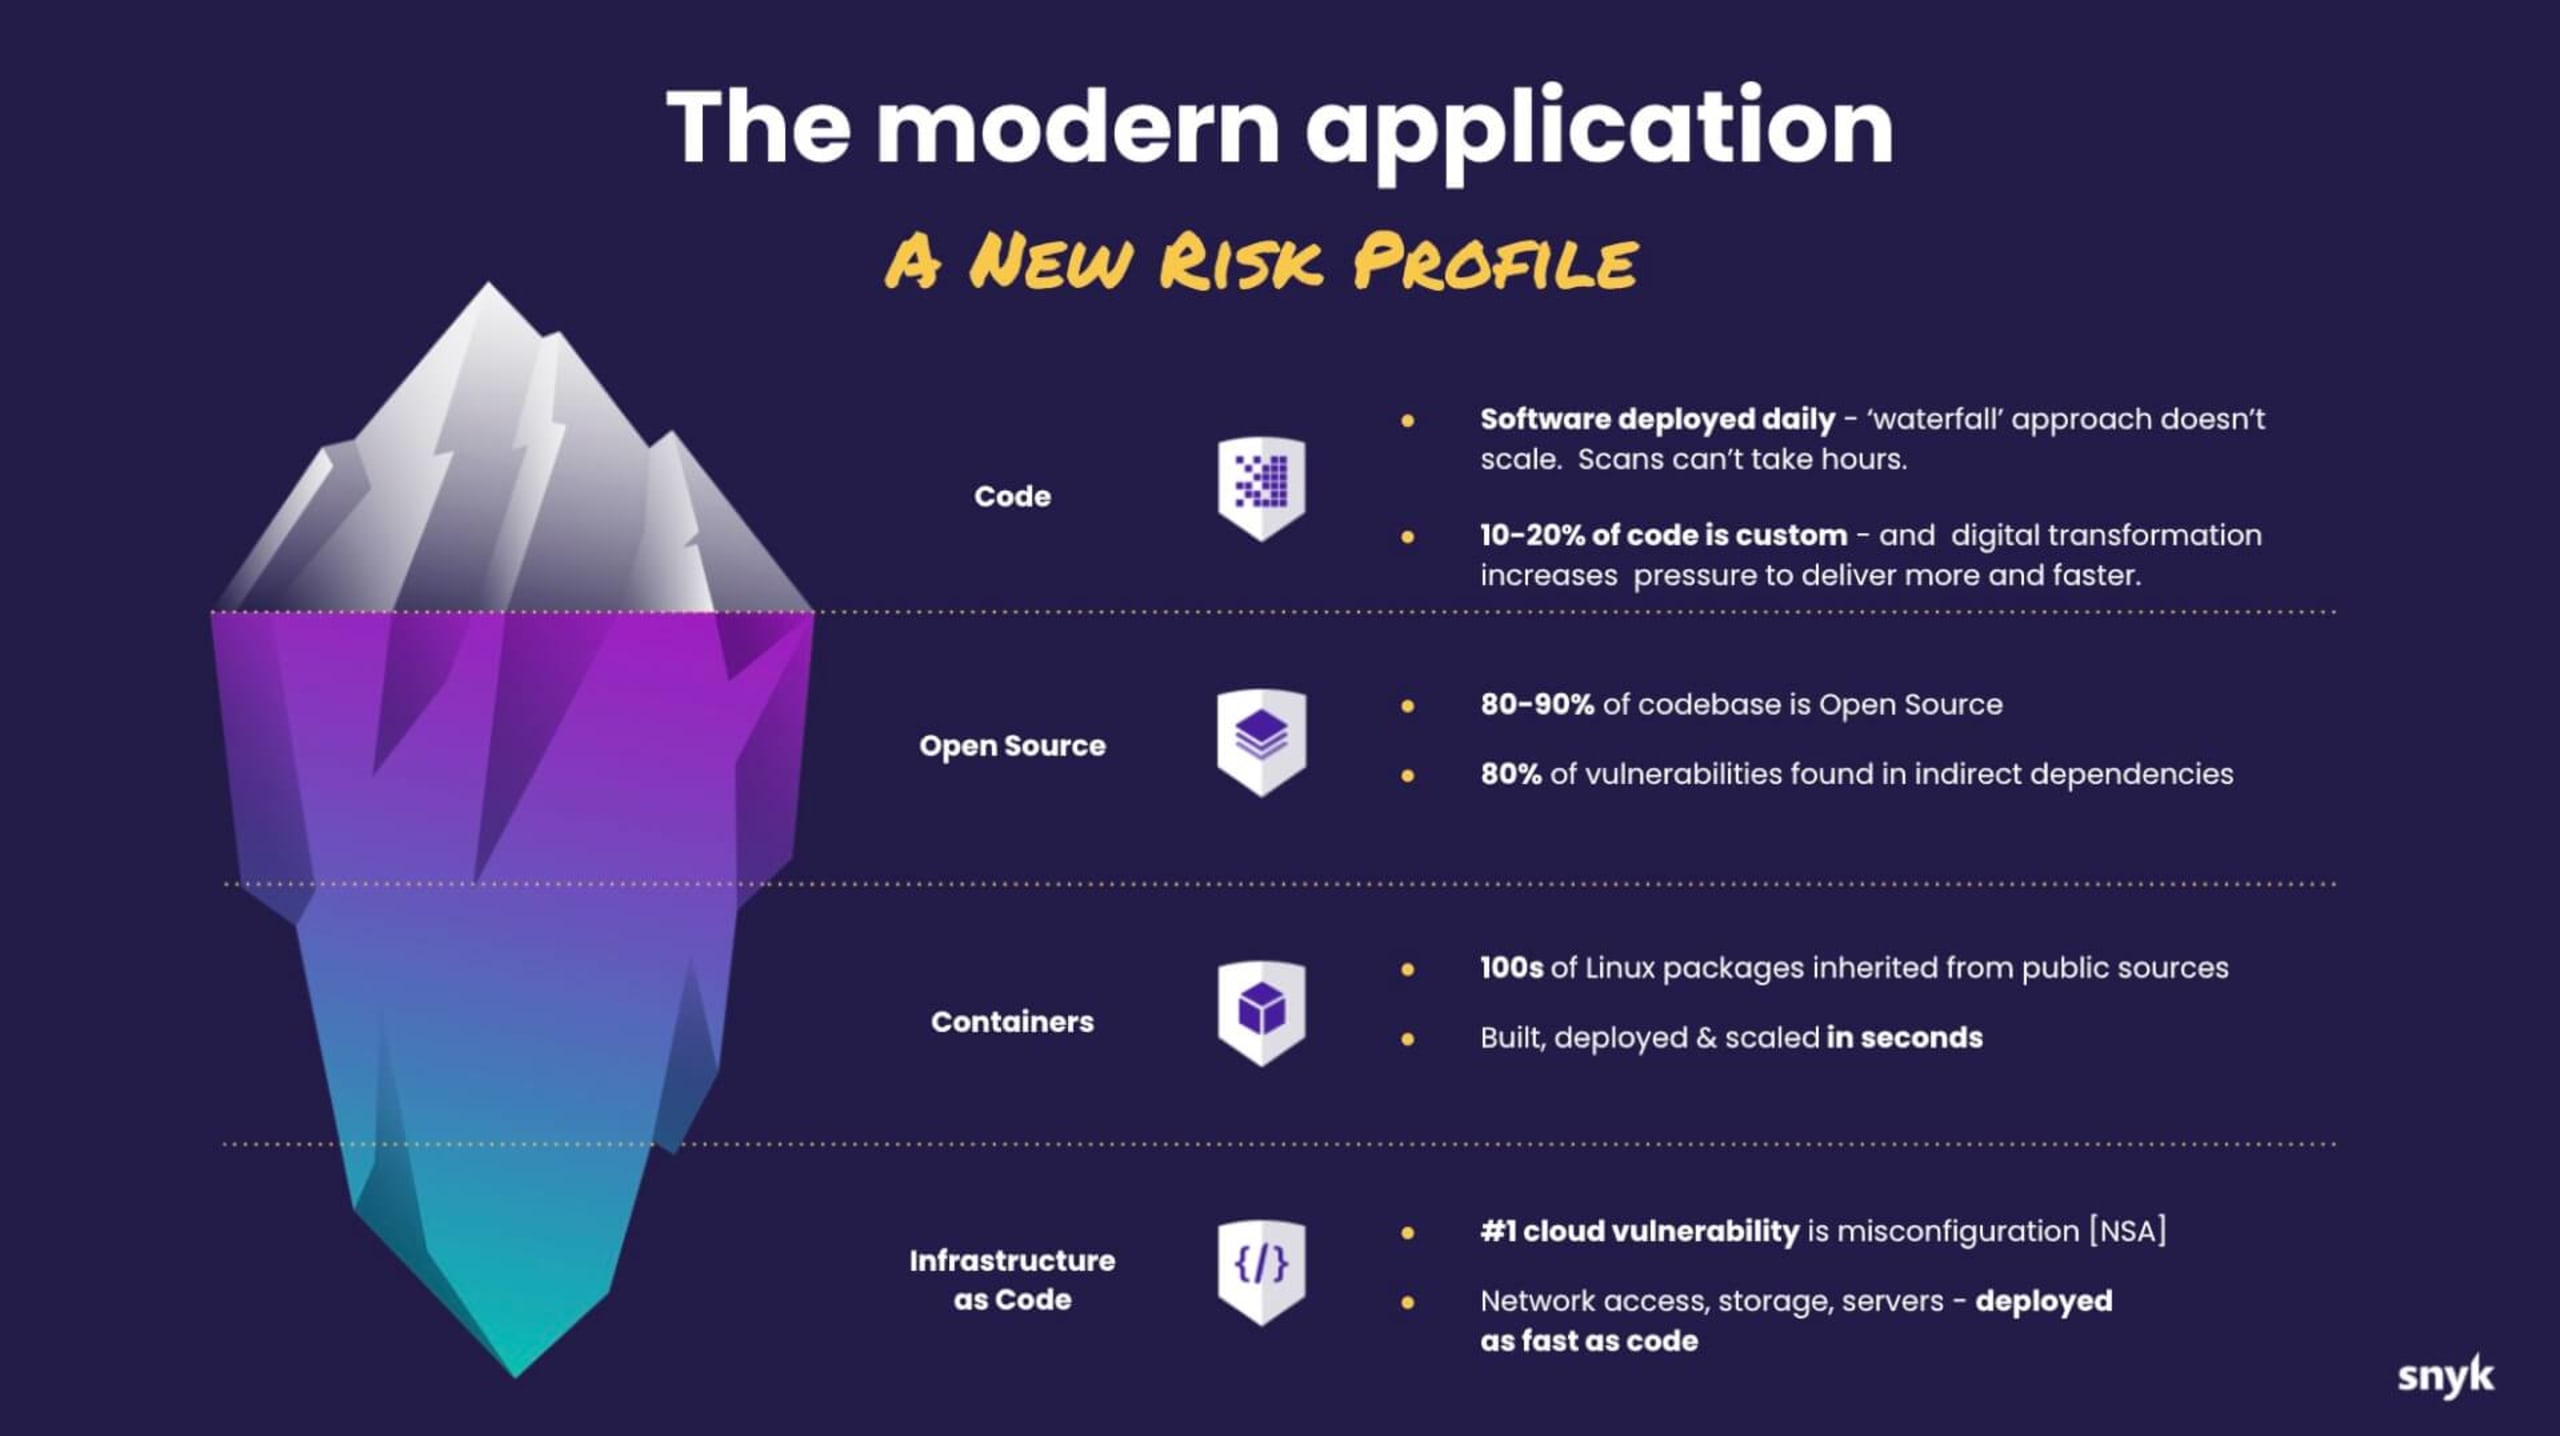
Chez Snyk, nous aimons comparer une application à un iceberg : ce qui est visible en surface, comme le code propriétaire, ne représente pas à lui seul l’ensemble de notre cycle de développement logiciel. De nombreux composants supplémentaires doivent désormais être pris en compte et sécurisés tout au long du processus de développement.
Pour sécuriser ces composants, Snyk s’intègre parfaitement aux services AWS afin d’assurer une couverture complète de la pile applicative cloud native. Nos intégrations facilitent la détection précoce des problèmes de sécurité dans le processus de développement et leur correction à grande échelle.
Les intégrations de Snyk aux services AWS tout au long du SDLC
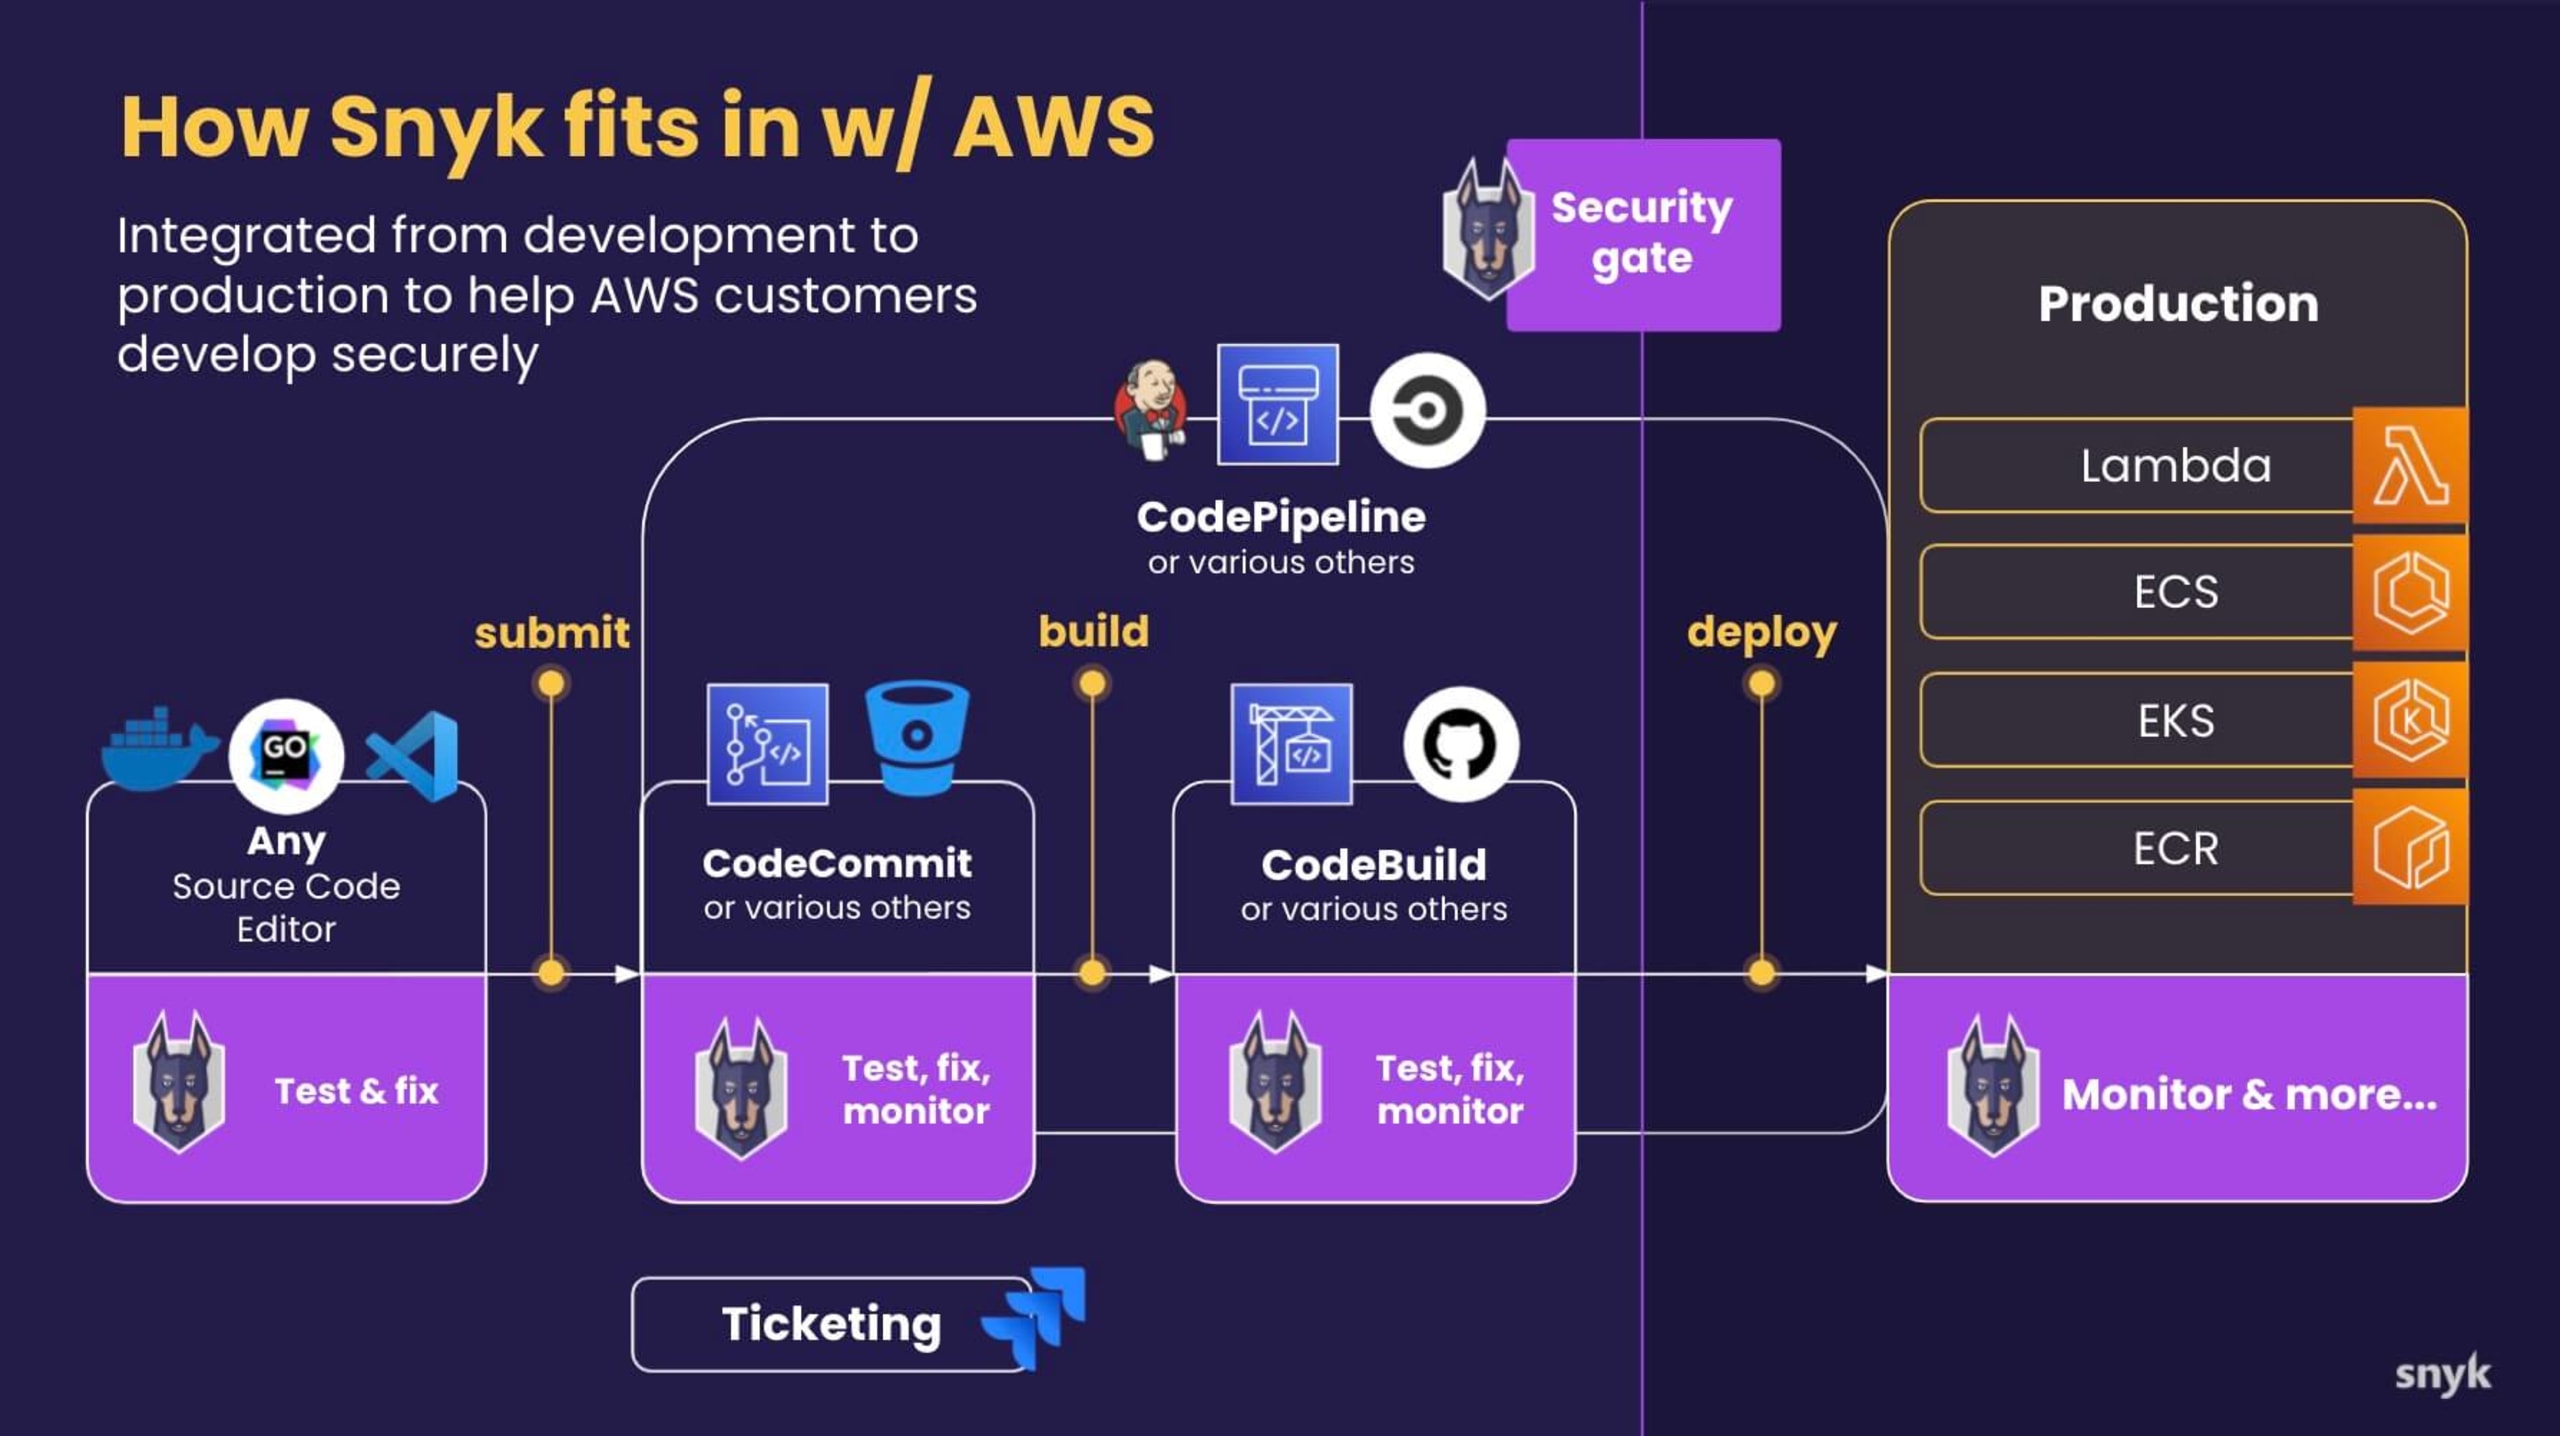
Dans cet univers cloud native, la sécurité commence par les développeurs. C’est pourquoi la mission de Snyk est de faciliter la sécurité pour les équipes de développement. Snyk a créé de nombreux points d’intégration avec les principaux outils de développement, permettant aux développeurs d’intégrer la sécurité à l’ensemble du SDLC. En plus des plugins IDE, Snyk couvre les dépôts de code, les outils CI/CD et plusieurs autres services tout au long du cycle de vie des applications, afin de limiter tous les risques de sécurité dès le départ. La plateforme de sécurité destinée aux développeurs de Snyk a été conçue pour ressembler aux outils qu’ils utilisent aujourd’hui et s’y intégrer naturellement. Elle est également intégrée aux services AWS afin que les utilisateurs d’AWS puissent automatiser facilement les contrôles de sécurité tout au long du SDLC lors de la création d’applications sur AWS.
Snyk pour les utilisateurs d’AWS CodeCommit
AWS CodeCommit est un service de contrôle de code source géré qui héberge des dépôts Git privés dans le cloud. La prise en charge d’AWS CodeCommit par Snyk aide les développeurs à détecter automatiquement les vulnérabilités avant la fusion du nouveau code dans le dépôt central du code source. Les développeurs peuvent ainsi créer des applications sécurisées dès le départ. Les utilisateurs d’AWS peuvent mettre la solution en pratique grâce à un atelier soigneusement conçu.
Snyk pour les utilisateurs d’AWS CodeBuild
AWS CodeBuild est un service d’intégration continue entièrement géré qui facilite la compilation et les tests du code. La prise en charge d’AWS CodeBuild par Snyk permet aux équipes de développement d’automatiser l’analyse des vulnérabilités pendant le processus de compilation. Les développeurs peuvent ainsi corriger les vulnérabilités avant le déploiement des applications.
Snyk pour les utilisateurs d’AWS CodePipeline
AWS CodePipeline est un service de livraison continue automatisé couvrant toutes les phases du processus de développement. Snyk propose une intégration native à AWS CodePipeline afin que les développeurs puissent effectuer des analyses de vulnérabilités sans quitter la console AWS. Les équipes de développement peuvent ainsi intégrer automatiquement la sécurité aux phases de compilation, de test et de déploiement, sans quitter la console AWS.
Snyk pour les utilisateurs d’AWS Lambda et d’AWS Fargate
AWS Lambda est un service de calcul serverless qui permet d’exécuter du code sans avoir à provisionner ni à gérer des ressources cloud. De même, AWS Fargate est un service de calcul serverless spécialement conçu pour les conteneurs. La prise en charge de ces services AWS par Snyk simplifie la gestion des vulnérabilités dans le code open source dont peuvent dépendre les déploiements serverless.
Snyk pour les utilisateurs d’Amazon ECR
Amazon ECR est un registre de conteneurs géré qui permet de stocker, partager et déployer des images de conteneurs. L’intégration de Snyk à Amazon ECR permet aux équipes de développement de surveiller les conteneurs stockés dans le registre géré pour y détecter d’éventuelles vulnérabilités. La sécurité des conteneurs est ainsi centralisée, et les équipes de développement disposent d’une source fiable d’images de conteneurs à utiliser dans leurs applications.
Snyk pour les utilisateurs d’Amazon EKS
Amazon EKS est un service de conteneurs géré permettant d’exécuter et de faire évoluer des applications Kubernetes dans le cloud ou sur site. Le contrôleur Snyk pour EKS permet aux équipes de détecter les vulnérabilités dans les images de conteneurs et les fichiers de configuration. Les charges de travail EKS sont ainsi surveillées pour repérer les problèmes de sécurité lors du déploiement de nouvelles images ou de la modification des configurations Kubernetes.
Snyk pour les utilisateurs d’AWS CloudFormation
AWS CloudFormation est un service IaC permettant de provisionner et de gérer des ressources cloud AWS et tierces. L’intégration de Snyk à AWS CloudFormation détecte les erreurs de configuration dans les fichiers de modèles YAML et JSON à partir d’un ensemble de règles de sécurité AWS. Les organisations peuvent ainsi appliquer une approche de sécurité intégrée en amont — c’est-à-dire plus tôt dans le processus de livraison des applications — aux déploiements AWS CloudFormation.
Snyk a également récemment publié une extension officiellement prise en charge dans le registre AWS CloudFormation. Le registre AWS CloudFormation vous permet de gérer les extensions utilisables dans votre compte CloudFormation. Les extensions publiques de fournisseurs tiers, comme Snyk Container, sont disponibles dans le registre et peuvent être utilisées par tous les utilisateurs de CloudFormation, au même titre que celles publiées par Amazon.
Snyk pour AWS Control Tower
AWS Control Tower aide les clients à mettre en place une gouvernance à grande échelle en assurant la sécurité des environnements multicomptes. Snyk est désormais disponible en tant que solution pour AWS Control Tower. Pour en savoir plus, consultez notre guide de mise en œuvre.
Snyk pour AWS Service Catalog
AWS Service Catalog propose aux clients un catalogue sélectionné et approuvé de solutions que leur organisation a autorisées pour le déploiement sur AWS. Les solutions Snyk sont désormais disponibles dans AWS Service Catalog. Les clients peuvent ainsi analyser et corriger les images de conteneurs dans Amazon ECR, les charges de travail Kubernetes exécutées sur Amazon EKS et les fonctions serverless sur AWS Lambda. D’autres solutions seront ajoutées au cours de l’année 2022.
Snyk Security Intelligence dans Amazon Inspector
Amazon Inspector est un service automatisé d’évaluation de la sécurité qui contribue à améliorer la sécurité et la conformité des applications déployées sur AWS. Une fois activé, Amazon Inspector détecte en continu et automatiquement toutes les instances Amazon EC2 en cours d’exécution, ainsi que les images de conteneurs présentes dans Amazon ECR. Il génère ensuite des résultats de sécurité qui peuvent être transmis à AWS Security Hub et à Amazon EventBridge, afin d’aider les clients à automatiser davantage leurs processus de correction.
Snyk Security Intelligence est désormais la principale source de renseignements sur les vulnérabilités pour ce nouveau service Amazon Inspector. Il aide les développeurs et les équipes de sécurité à améliorer la précision de la détection des vulnérabilités liées aux dépendances transitives en enrichissant les résultats d’Inspector. Il aide également les professionnels à prioriser la gestion des problèmes de sécurité afin d’éviter tout impact sur leurs charges de travail en production. Depuis l’interface Amazon Inspector, les utilisateurs peuvent accéder facilement à la page de la vulnérabilité Snyk correspondante pour en savoir plus sur le problème et réduire le délai moyen de correction (MTTR).
Déployer Snyk sur AWS grâce à des déploiements de référence automatisés
Les applications cloud native modernes se composent de nombreux éléments et services différents. Il est donc essentiel d’intégrer automatiquement la sécurité à l’ensemble du SDLC. C’est pourquoi Snyk a créé des déploiements de référence automatisés qui aident les développeurs et les équipes DevOps à déployer les produits Snyk selon les bonnes pratiques d’AWS, en réduisant de longues procédures manuelles à quelques étapes seulement.
Le Snyk Security Quick Start, par exemple, vous aide à déployer Snyk pour créer, déployer et maintenir en toute sécurité des applications serverless ou des images de conteneurs utilisant AWS Lambda ou Amazon ECR.
Vous pouvez également utiliser le Snyk Controller Quick Start pour gérer les risques de sécurité sur Amazon EKS. Snyk Controller pour Amazon EKS vous permet d’importer et de tester vos charges de travail EKS en cours d’exécution afin de détecter les vulnérabilités dans les images et configurations associées qui pourraient réduire leur niveau de sécurité. À mesure que de nouvelles images sont déployées et que les configurations des charges de travail évoluent, Snyk surveille en continu ces charges de travail pour détecter les problèmes de sécurité.
Consultez le catalogue Quick Start d’Amazon pour découvrir d’autres modèles de déploiement Snyk !
Innovez en toute sécurité avec Snyk et AWS
Snyk a été conçu dès le départ pour aider les organisations du monde entier à accélérer leur transformation numérique et à stimuler l’innovation en toute sécurité grâce aux workflows cloud native. Cette distinction AWS Security Competency souligne la valeur du partenariat stratégique de Snyk avec AWS. Elle s’ajoute aux nombreuses validations déjà obtenues, qui témoignent de notre étroite collaboration technique avec le premier fournisseur cloud mondial.
En tant qu’Advanced Technology Partner au sein d’AWS Partner Network (APN), Snyk a également fait l’objet d’une validation technique pour obtenir une AWS DevOps Competency et deux distinctions « Service Ready » pour AWS Lambda et Amazon Linux 2.
Snyk est également un vendeur habilité à proposer des offres privées dans AWS Marketplace. Les clients peuvent ainsi utiliser leurs mécanismes de facturation AWS existants pour acheter nos logiciels, tout en consommant leurs dépenses engagées auprès d’AWS, parfois appelées budget Enterprise Discount Program (EDP).
Pour en savoir plus sur la sécurisation des applications dans l’ensemble de votre pile applicative AWS, consultez notre page partenaire AWS ou créez un compte Snyk gratuit !


