Snyk Container 2021: Containersicherheit konsequent nach links verschieben

22. Dezember 2021
0 Min. LesezeitWie man es auch betrachtet: Der Einsatz von Containern und Kubernetes nimmt weiter rasant zu. Und aktuelle viel beachtete Schwachstellen, deren Namen nicht genannt werden sollen haben gezeigt, wie wichtig Containersicherheit für ein ganzheitliches Anwendungssicherheitsprogramm ist. Ihr eigener Code, Ihre Abhängigkeiten und die von Ihnen genutzten containerisierten Services müssen gleichermaßen geschützt werden.
Die Zeichen für eine weiterhin rasante Einführung von Containern sind überall zu sehen. 2021 führten Snyk-Kunden mehr als 130 Millionen Container-Tests durch – zehnmal so viele wie 2020! Datadog und Sysdig berichten jeweils, deutlich mehr als 1 Milliarde Container zu überwachen. Und Gartner prognostiziert, dass 2022 mehr als 75 % der Unternehmen weltweit containerisierte Anwendungen in der Produktion ausführen werden – gegenüber weniger als 30 % noch im Vorjahr.
Zum Ende des Jahres 2021 werfen wir einen Blick zurück auf die wichtigsten neuen Funktionen in den einzelnen Snyk-Produkten. In diesem Beitrag konzentrieren wir uns auf Snyk Container.
Die Nutzung von Snyk Container steigt 2021 rasant
Wie oben erwähnt, wurde Snyk Container 2021 bislang für mehr als 130 Millionen Container-Tests eingesetzt. Doch Container zu testen, ist nicht das eigentliche Ziel von Snyk Container – das gewünschte Ergebnis ist, Container-Probleme zu BEHEBEN. Das haben wir mit Snyk Container erreicht:
Nutzerinnen und Nutzer von Snyk Container haben 2021 56 Millionen Schwachstellen behoben.
Dafür wurden mehr als 133 Millionen Container-Scans für über 2 Millionen Images durchgeführt und mehr als 111 Millionen eindeutige Container-Schwachstellen erkannt.
* Die Zahl der Schwachstellen ist geringer als die Zahl der Tests, da eine bei wiederholten Tests desselben Images erkannte Schwachstelle nur einmal gezählt wird.
Und es geht nicht nur um das Scannen von Images in Pipelines und Registries. Snyk Container überwachte außerdem 47.000 Kubernetes-Projekte und 352.000 Git-Repositories mit Dockerfiles.
Verbesserungen für Entwicklerinnen und Entwickler in Snyk Container
2021 haben wir Snyk Container um mehrere Funktionen erweitert, damit sich das Produkt in die Workflows von Entwicklerinnen und Entwicklern einfügt. Unser Ziel: Container-Probleme finden und beheben so einfach und intuitiv wie möglich zu machen – so einfach, dass man sie kaum nicht beheben kann.
Eine der wichtigsten neuen Funktionen ist die Möglichkeit, Dockerfiles in Quellcode-Repositories zu scannen und Pull Requests zur Behebung erkannter Probleme zu erstellen. Das ist eine Premiere für ein Containersicherheitsprodukt. Die Auswahl eines guten, sicheren Basis-Images für eine Anwendung ist eine vergleichsweise einfache Möglichkeit, bis zu 90 % der Schwachstellen in einem Container zu vermeiden.
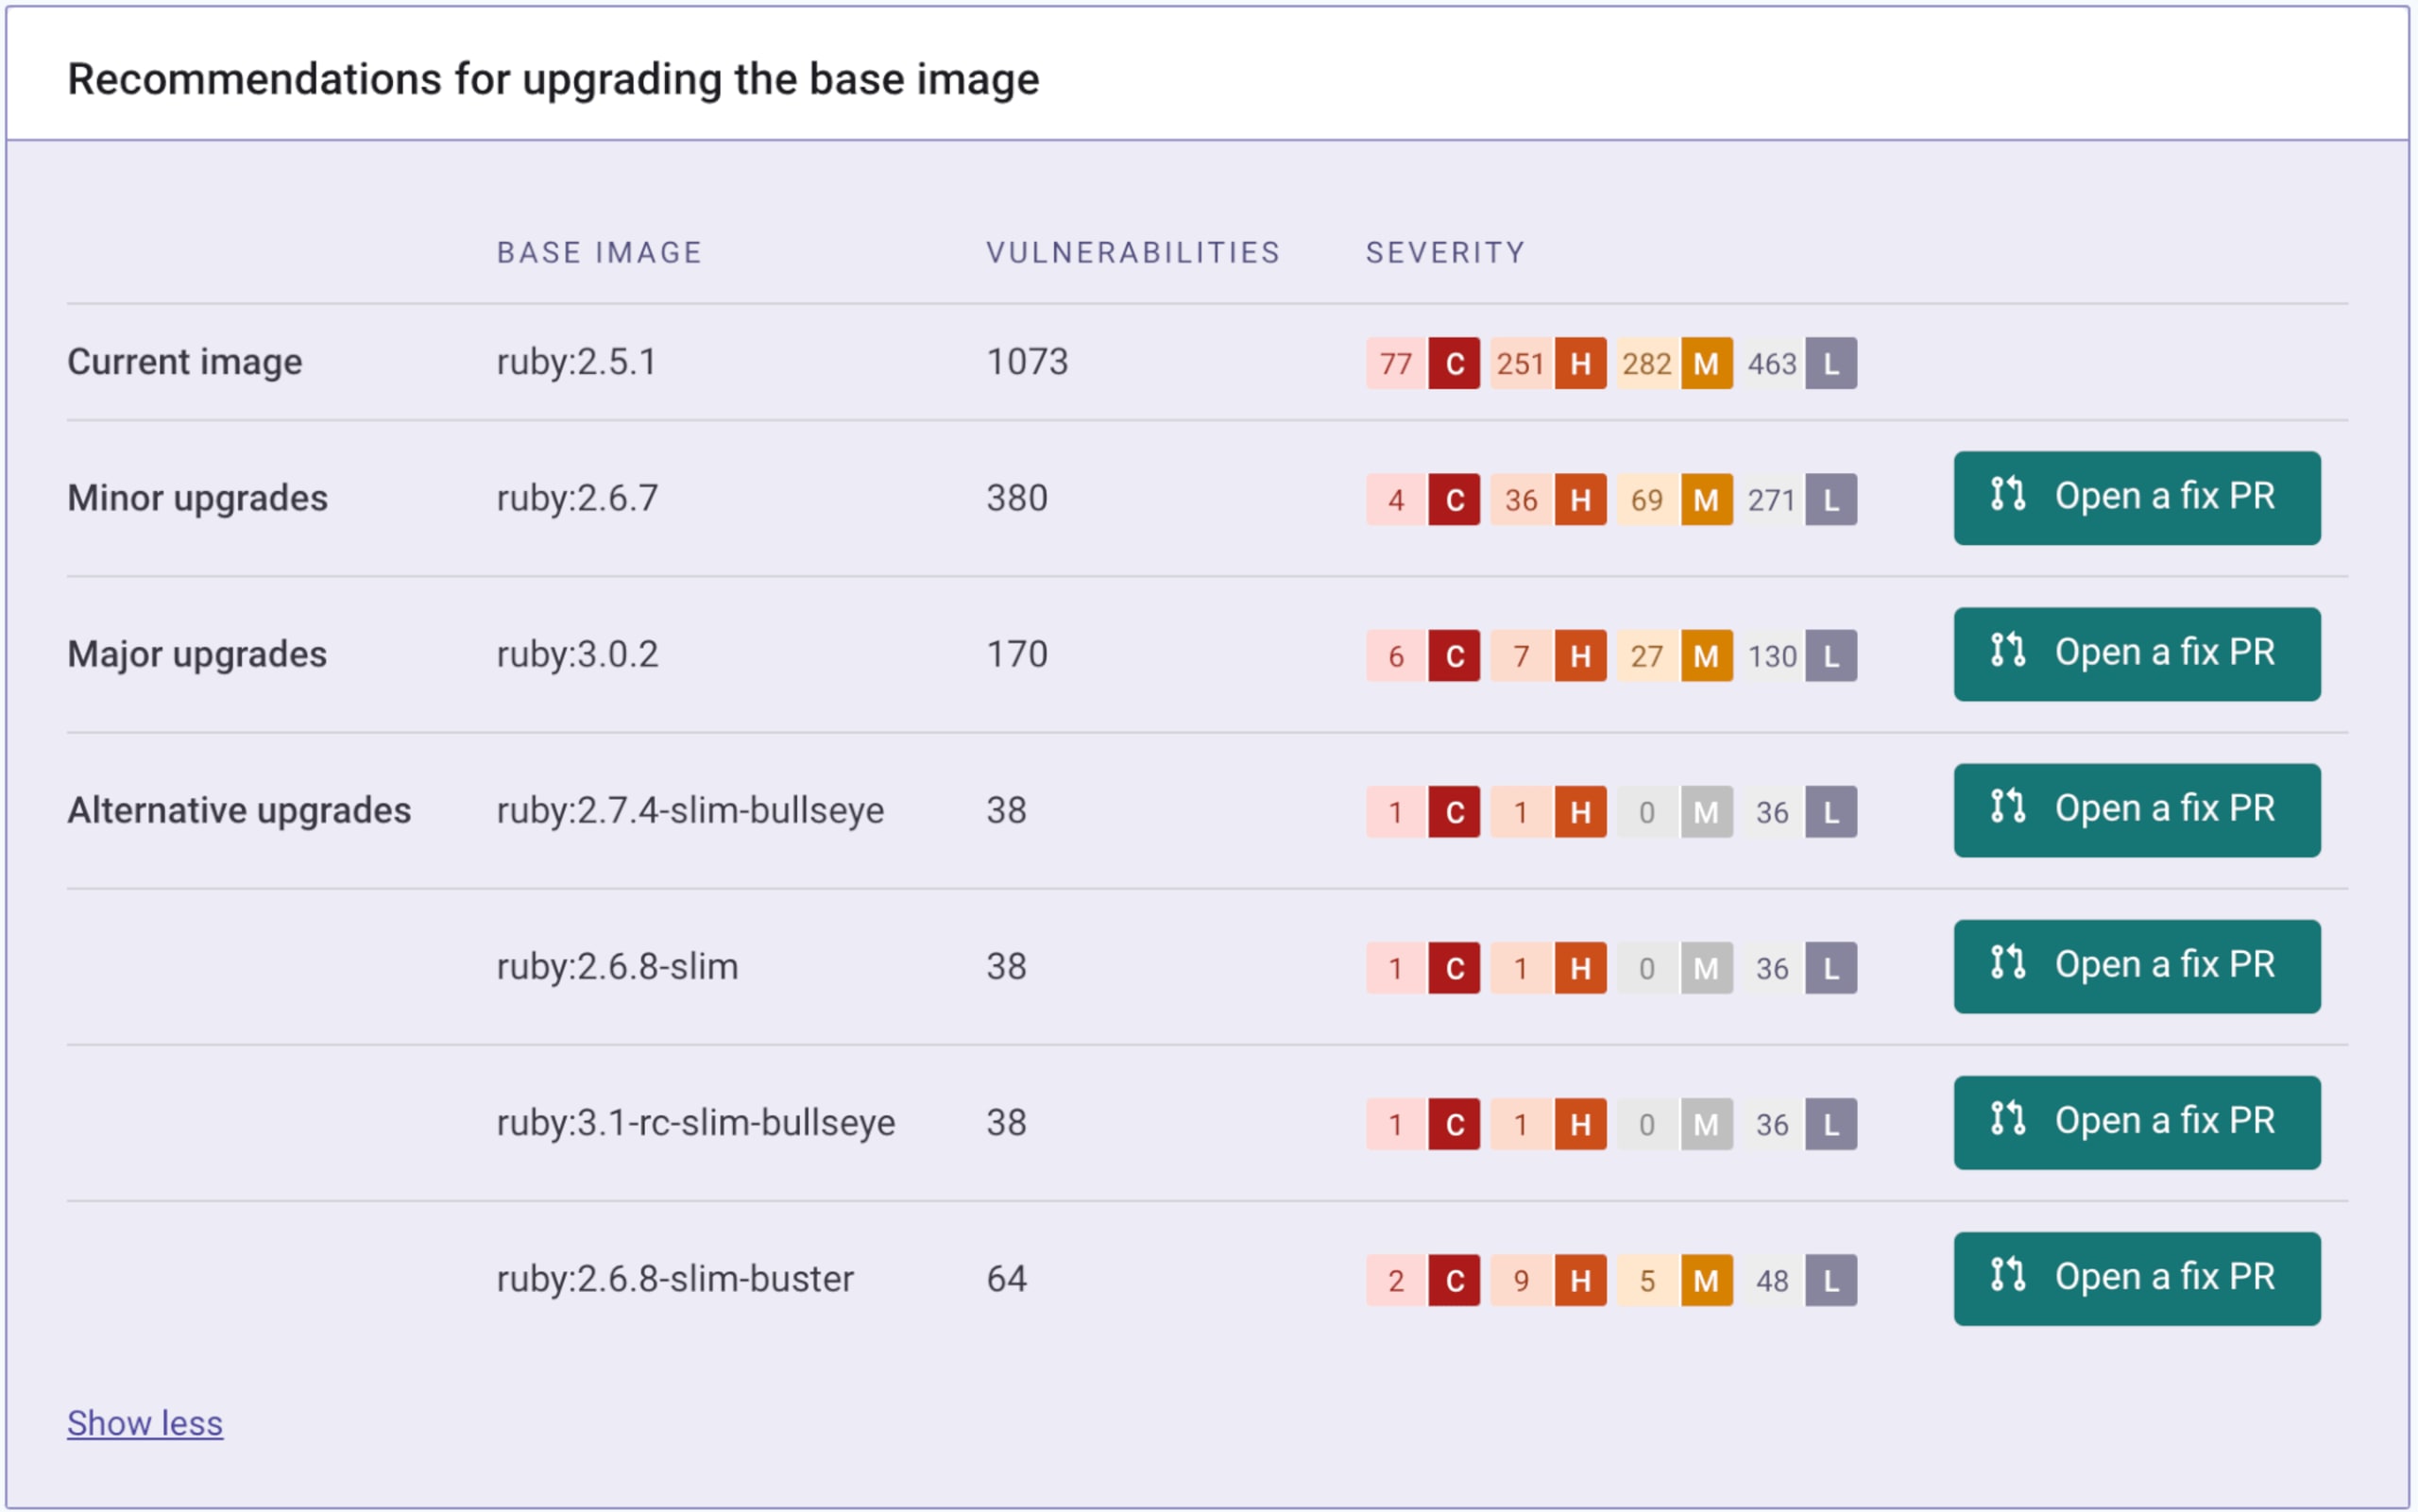
Da die Auswahl eines Parent-Images als Grundlage für den Build so wichtig ist, wollten wir sicherstellen, dass möglichst viele Nutzerinnen und Nutzer Empfehlungen von Snyk zu Basis-Images erhalten – unabhängig davon, an welcher Stelle im Container-Lebenszyklus sie scannen. Deshalb haben wir geändert, wie wir das Parent-Image eines Containers erkennen. Anfang Dezember erhielten bereits deutlich über 80 % aller getesteten Container Empfehlungen zu Basis-Images, gegenüber etwa 25 % im Januar.
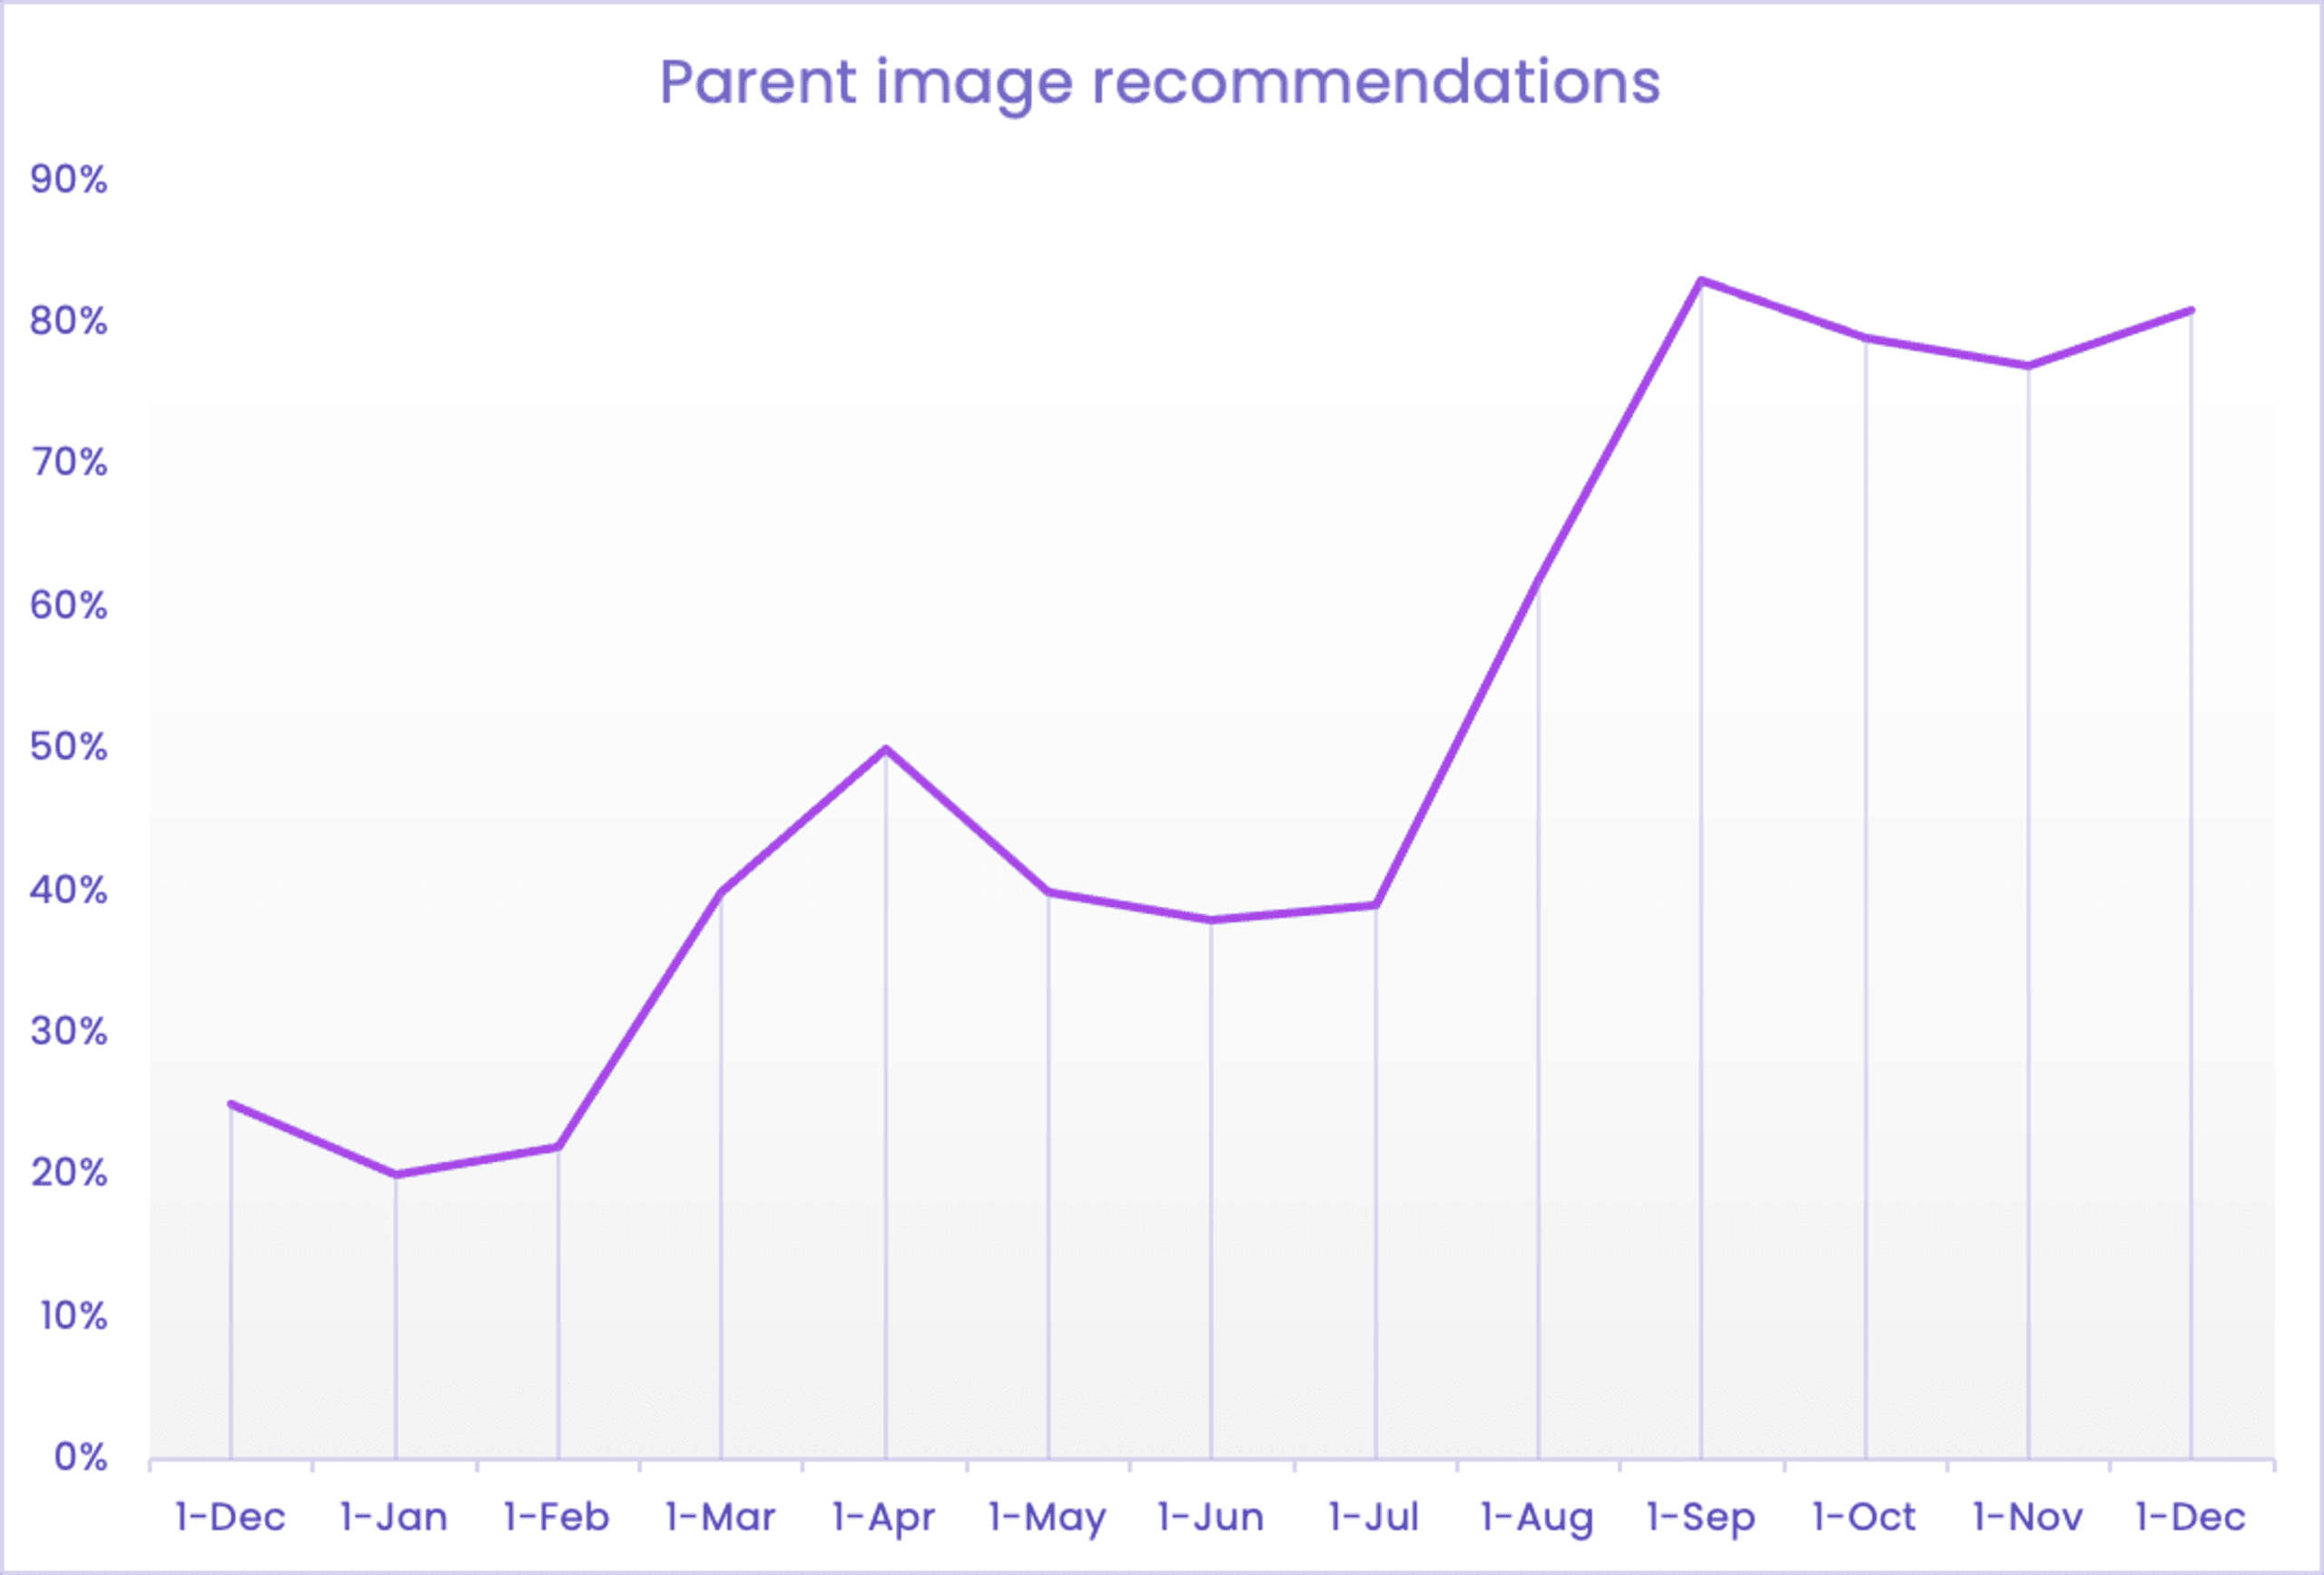
Interessanterweise basiert die Logik von Snyk Container für Basis-Images auf den offiziellen Docker-Images. Die hohen Empfehlungsraten für Parent-Images sind daher ein deutlicher Hinweis auf die anhaltende Beliebtheit und Bedeutung von Docker in der Container-Welt.
Auf der SnykCon haben wir außerdem unsere laufenden Arbeiten an der IDE-Unterstützung für Snyk Container vorgestellt. Zusammen mit unserer fortgesetzten Partnerschaft mit Docker ist das ein vielversprechendes Zeichen für die Zukunft, während wir die Containersicherheit weiter nach links verschieben.
Verbesserungen an Container-Workflows und im Ökosystem
2021 haben wir uns auch vorgenommen, einige hartnäckige Probleme in containerbasierten Workflows anzugehen, die die Behebung von Problemen erschweren können. Außerdem wollten wir unsere Unterstützung für beliebte Container-Tools im stetig wachsenden Ökosystem ausbauen.
Eine ungewöhnliche Schwierigkeit bei Container-Workflows besteht darin, Dockerfile und daraus erstellte Images miteinander zu verknüpfen. Container-Images verfügen über keine integrierte Möglichkeit, das zu ihrer Erstellung verwendete Dockerfile nachzuverfolgen. Dadurch kann es schwierig sein, herauszufinden, wer für einen bestimmten Container verantwortlich ist und welches Dockerfile bearbeitet werden muss, um Probleme zu beheben. Um dies in Snyk Container zu vereinfachen, haben wir uns entschieden, dem OCI-Standard für Container-Labels zu folgen, der diese beiden Artefakte miteinander verknüpft. Wenn Sie in Snyk Container eines dieser OCI-Labels verwenden, können wir Ihnen automatisch anzeigen, welche mit Snyk getesteten Container-Images aus einem bestimmten Dockerfile erstellt wurden. So lassen sich Container-Tests nicht nur miteinander verknüpfen, sondern Sie gelangen auch direkt zum Dockerfile, in dem Sie Änderungen vornehmen können.
Apropos Standards: Wir haben auch die Möglichkeit ergänzt, offene Policy-Standards zu nutzen, um festzulegen, was Snyk in Ihren Kubernetes-Clustern überwacht. Open Policy Agent (OPA) ist eine beliebte Richtlinien-Steuerungsebene für Cloud-native Umgebungen. Wir setzen OPA zusammen mit unserem Kubernetes-Monitor ein, damit Sie festlegen können, welche Workloads automatisch überwacht werden und ob beziehungsweise wann sie gelöscht werden sollen, wenn sie nicht mehr in Ihren Clustern ausgeführt werden.
Außerdem haben wir neue Integrationen für weitere beliebte Tools aus dem Container-Ökosystem hinzugefügt:
Snyk Container unterstützt jetzt alle besonders beliebten Container-Registries – vor Ort und in der Cloud. Im vergangenen Jahr kamen Harbor, Quay, Nexus, Google Artifact Registry, GitHub, GitLab und DigitalOcean hinzu.
Und mit einer CloudFormation-Registry-Erweiterung haben wir die Einrichtung der AWS Elastic Kubernetes-Überwachung vereinfacht.
Weniger Container-Meldungen, mehr Sicherheitsdetails
Auf den ersten Blick mag es widersprüchlich erscheinen, gleichzeitig mehr Sicherheitsinformationen hinzuzufügen und die Flut an Container-Schwachstellenmeldungen zu reduzieren. Doch 2021 ist uns das mit Snyk Container gelungen.
Um die Flut an Sicherheitswarnungen zu Containern einzudämmen und die wichtigsten zu behebenden Schwachstellen zu priorisieren, haben wir unseren Schwachstellen Trends aus sozialen Medien hinzugefügt. Mehr Diskussionen in sozialen Medien können darauf hindeuten, dass im Zusammenhang mit einer Schwachstelle etwas Bösartiges geschieht – und so die Priorisierung erheblich erleichtern.
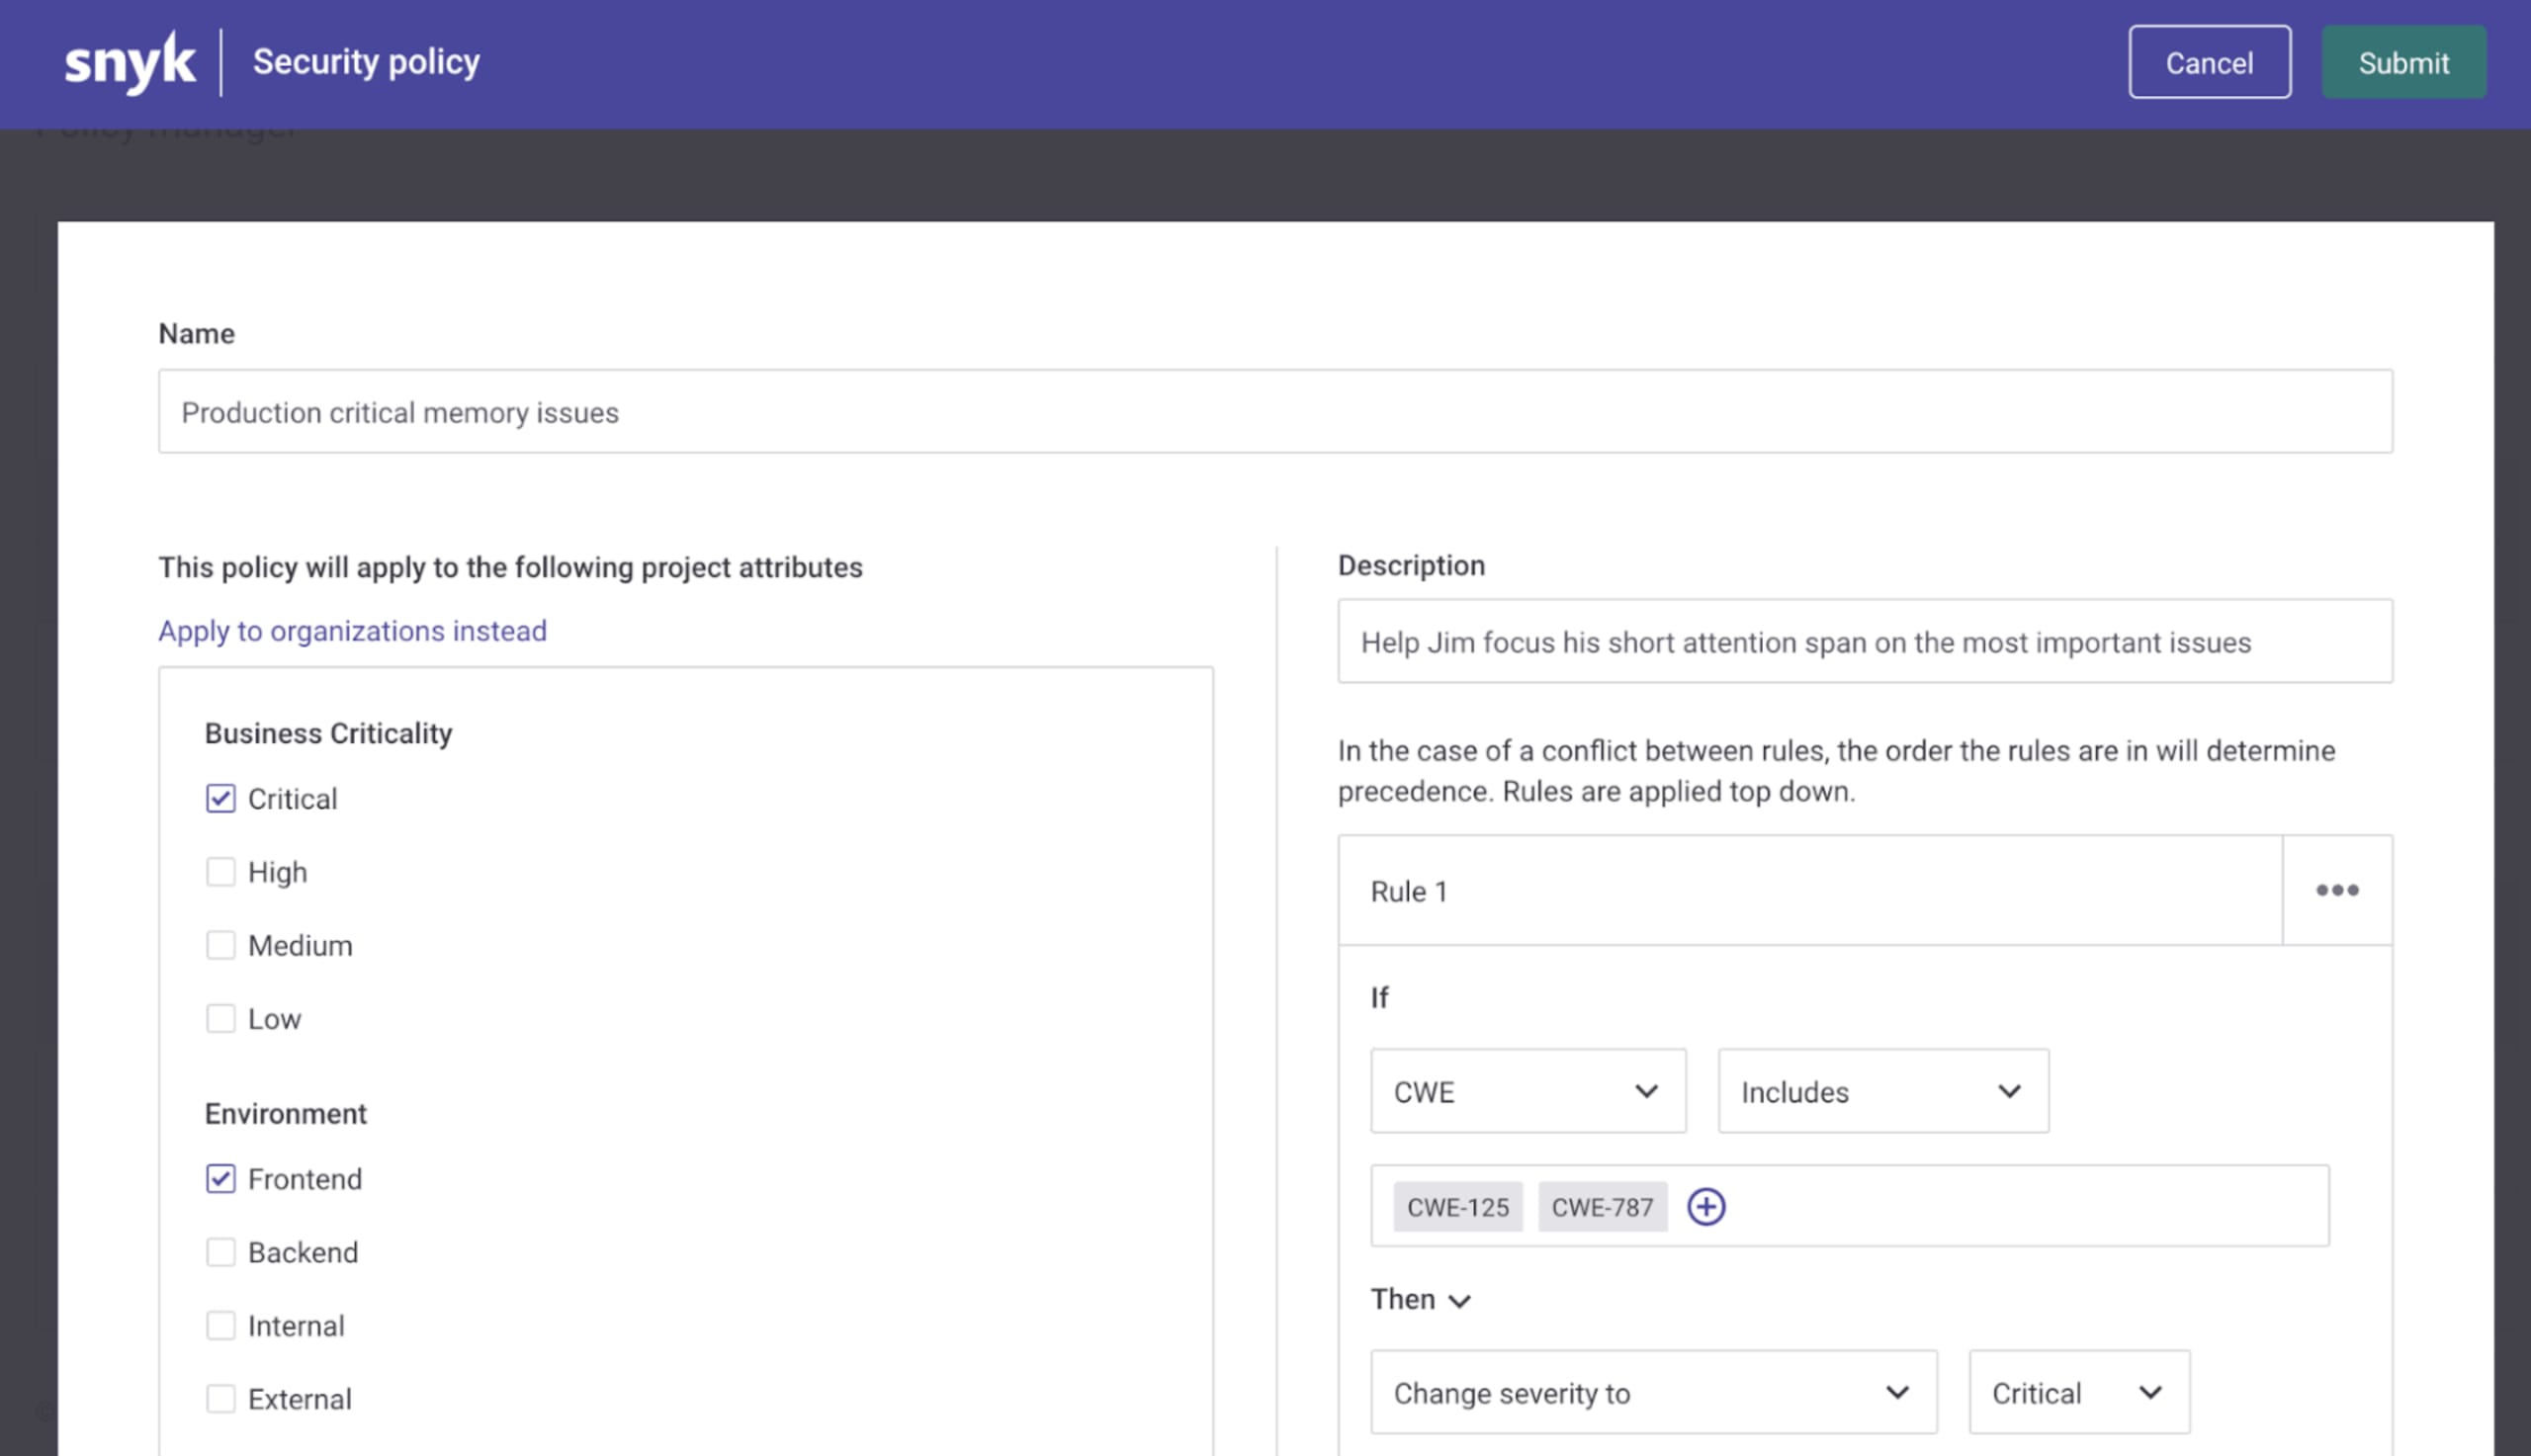
Auch die Funktionen für Sicherheitsrichtlinien auf der Snyk-Plattform haben wir verbessert. So können Sie unternehmensweit den Fokus auf Schwachstellen stärker oder weniger stark gewichten. Beispielsweise möchten Sie möglicherweise die Priorität von speicherbezogenen Schwachstellen für Apps in Ihrer Produktionsumgebung erhöhen. Über die Sicherheitsrichtlinien-Oberfläche von Snyk können Sie eine Richtlinie wie diese festlegen:
Alle Apps mit dem Attribut oder Tag
Production…und Schwachstellen, die CWE 125 (Out-of-bounds-Read) oder CWE 787 (Out-of-bounds-Write) ausnutzen …
werden auf den Schweregrad Kritisch hochgestuft
Und um mehr Sicherheitsinformationen zu Containern bereitzustellen, haben wir die Unterstützung für die neuesten Versionen von Alpine, Debian, Ubuntu, dem neuen CentOS Stream und weiteren beliebten Linux-Distributionen in Containern ergänzt – jeweils sobald sie von den Maintainerinnen und Maintainern veröffentlicht wurden. Außerdem haben wir die Meldung von Schwachstellen für Red Hat Enterprise Linux, Amazon Linux und CentOS Stream angepasst. Dadurch erhalten Sie genauere Angaben zu jeder CVE sowie zusätzliche distributionsspezifische Informationen zu Schweregraden.
Was Sie 2022 von Snyk Container erwarten können
Wie Daniel in unserem Blogbeitrag Snyk Open Source: Rückblick auf 2021 erläutert hat, gewinnt die sichere Software-Lieferkette zunehmend an Bedeutung und Aufmerksamkeit – und Container sind ein wesentlicher Teil davon. Es wird immer wichtiger, alle Komponenten in Ihren eigenen Containern zu kennen, die nach Ihren individuellen Build-Prozessen erstellt wurden. Ebenso wichtig ist es, zu wissen, was in den containerisierten Apps von Drittanbietern enthalten ist, die Sie möglicherweise einsetzen. Ihre Datenbank-Container, Logging-Tools, Such-Tools, Load-Balancer und Gateways und vieles mehr werden wahrscheinlich direkt neben Ihren Anwendungen bereitgestellt und erfüllen wichtige Aufgaben. Sie können jedoch auch gefährliche Schwachstellen enthalten. Sie müssen davon wissen und neue Versionen einführen können, sobald die Maintainerinnen und Maintainer sie bereitstellen.
Auch bei der Priorisierung von Schwachstellen wollen wir noch viel mehr erreichen. Dazu gehören neue Signale dafür, dass ein bestimmtes Paket oder eine Schwachstelle gefährlicher ist, ebenso wie bessere Informationen und skalierbare Richtlinien, mit denen Entwicklerinnen und Entwickler irrelevante, störende Schwachstellenmeldungen ausblenden können. Zusammen können diese Ansätze Nutzerinnen und Nutzern von Snyk Container dabei helfen, von Hunderten bei einem Scan erkannten Schwachstellen zu nur wenigen Schritten zur Behebung der dringendsten Probleme zu gelangen. So nehmen wir dem überlasteten Sicherheitsteam die manuelle Arbeit des Schwachstellenmanagements ab.
Auf ein frohes und sicheres Jahr 2022!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.