Red Hat Quay-Registry-Images mit Snyk auf Schwachstellen überprüfen

1. April 2021
0 Min. LesezeitWir freuen uns, Ihnen mitteilen zu können, dass Sie jetzt mit Snyk Container Container-Images im Quay-Container-Registry von Red Hat und im gehosteten Dienst Quay.io auf Schwachstellen überprüfen können. Snyk Container hilft Ihnen dabei, Schwachstellen in Ihren Container-Images zu finden und zu beheben. Die Integration mit Quay als Container-Registry ermöglicht es Ihnen, Ihre Projekte zu importieren und Ihre Container auf Schwachstellen zu überwachen, wie ausführlich in unserer Snyk Container-Dokumentation beschrieben. Snyk prüft die importierten Projekte in einer von Ihnen festgelegten Häufigkeit auf bekannte Sicherheitslücken. Die Quay-Integration ist in allen unseren Preismodellen verfügbar, auch mit kostenlosen Snyk-Konten (Hinweis: Wenn Sie private Quay-Registries nutzen und Images in Ihrer eigenen Umgebung scannen möchten, benötigen Sie dafür den Snyk Broker, der nur in kostenpflichtigen Tarifen verfügbar ist.)
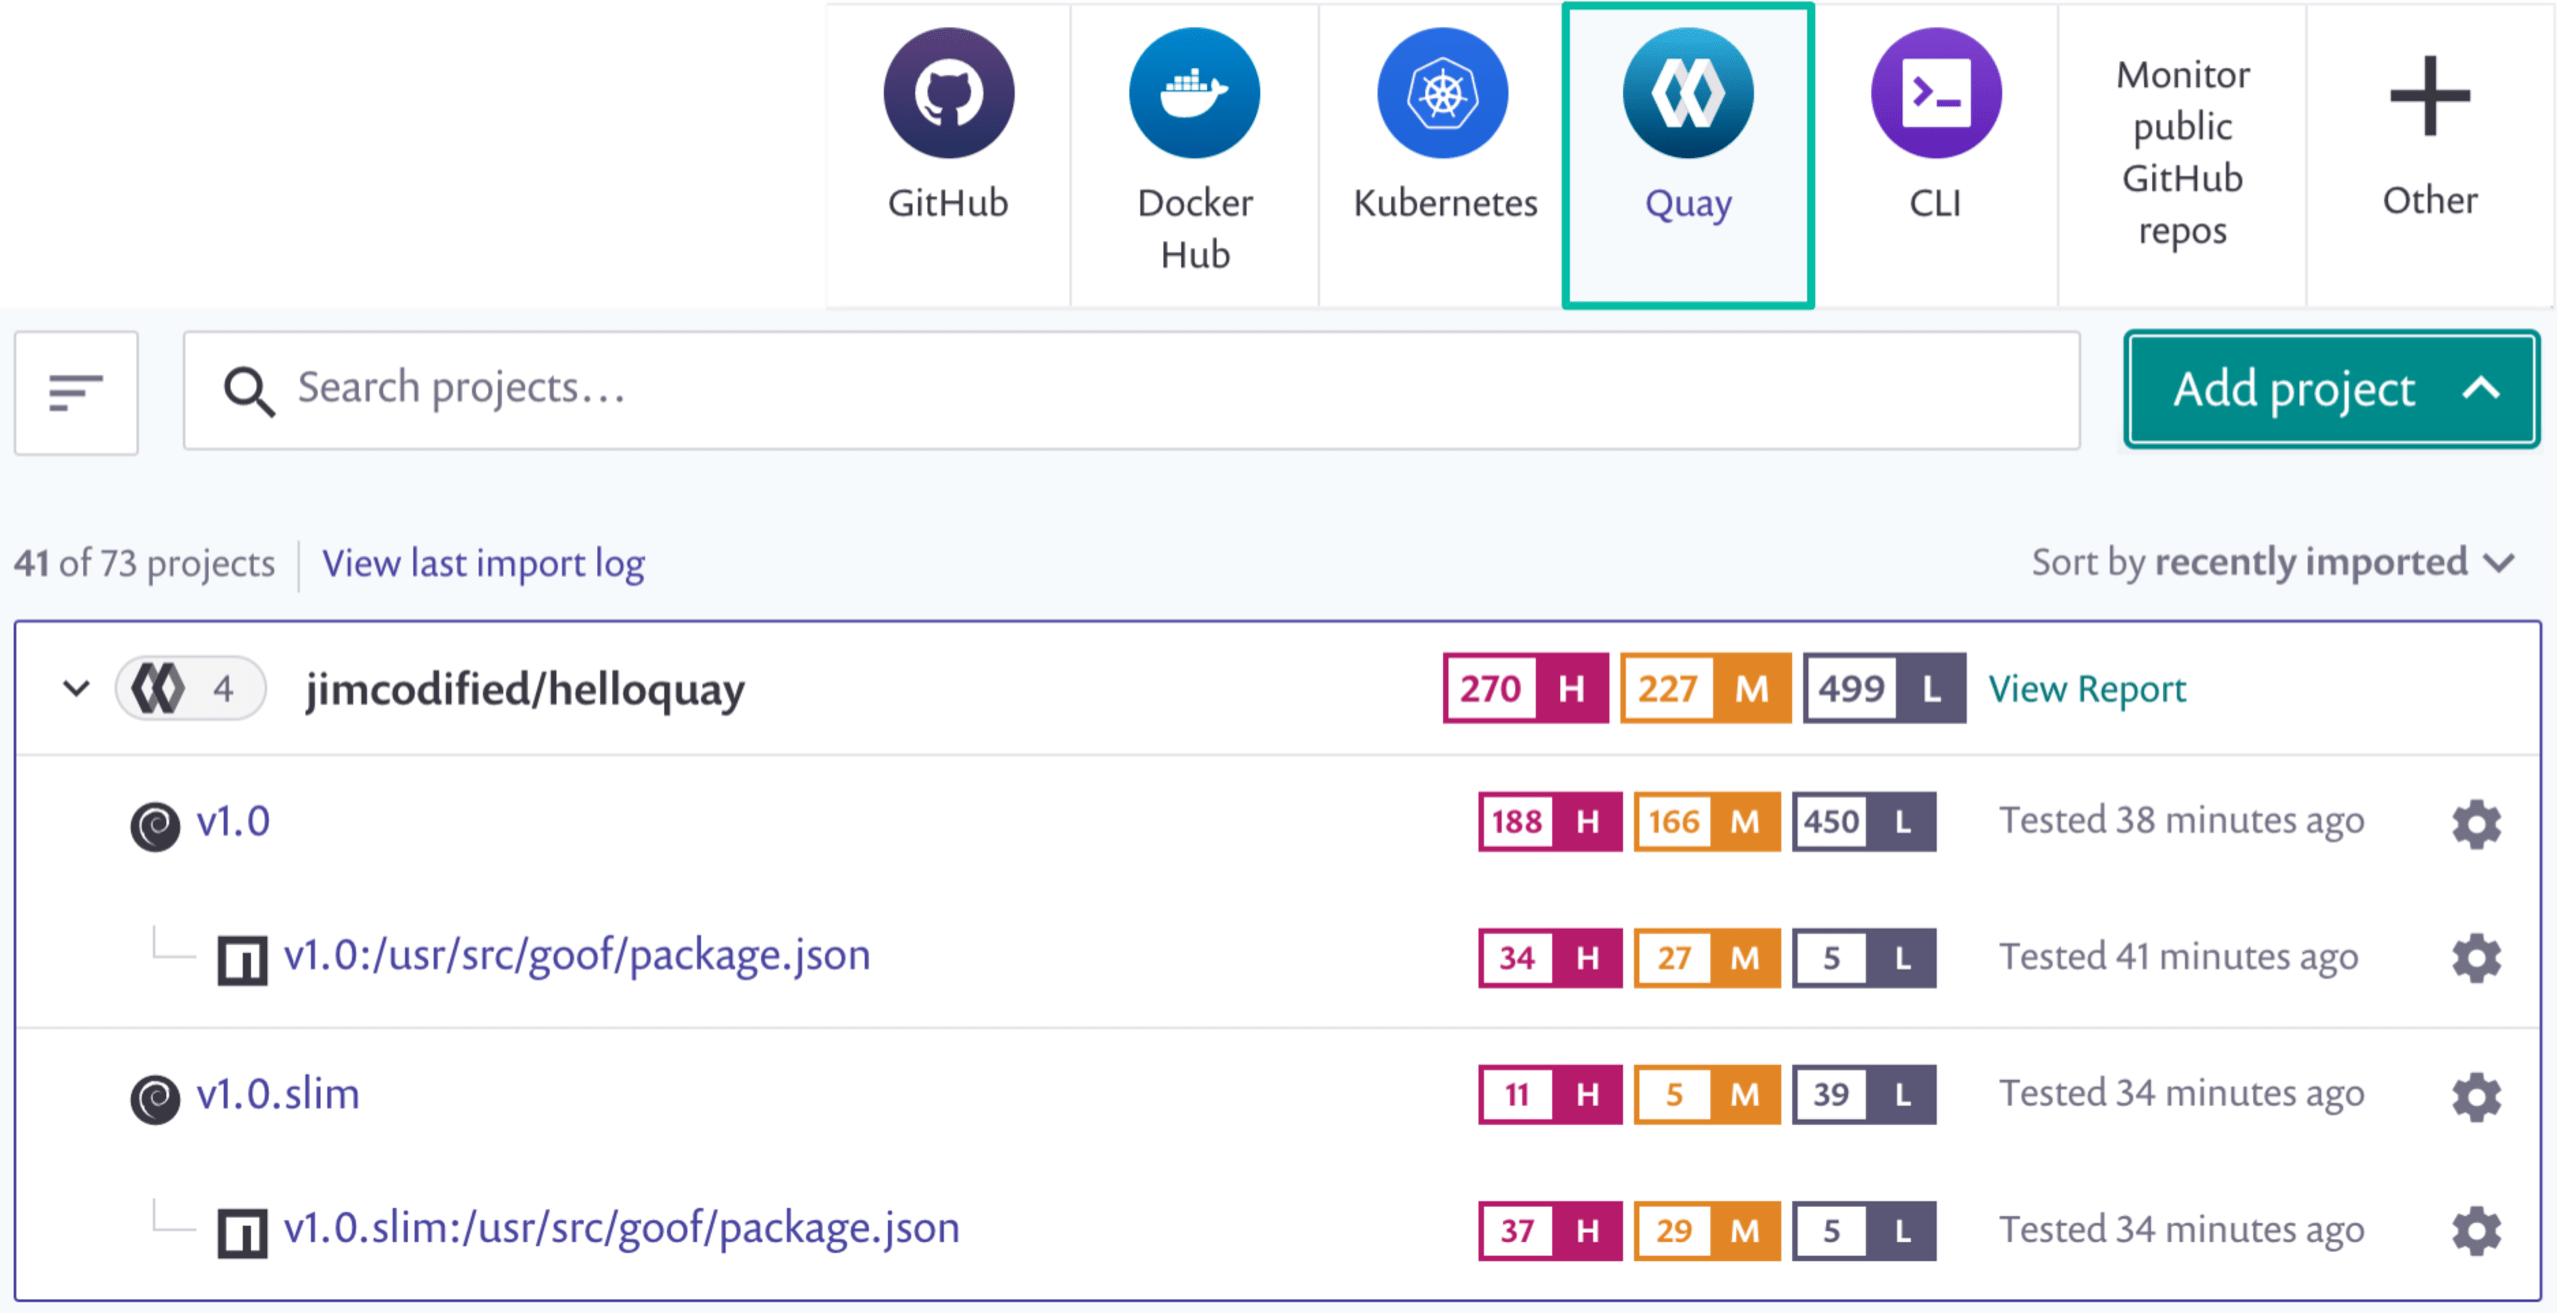
Sobald Sie die Verbindung zu Quay eingerichtet haben und Images hinzufügen, stellt Snyk Container Empfehlungen für Basis-Image-Upgrades bereit. So können Sie die Erstellung Ihrer Container schnell optimieren. Außerdem können Sie mit den integrierten Funktionen zur Priorisierung und Abhängigkeitsanalyse gezielt die problematischsten Schwachstellen in Ihren Images beheben. Sehen wir uns die Funktionen genauer an.
Schwachstellen mit Snyk und Quay reduzieren
Snyk hilft Ihnen dabei, alternative Basis-Images zu finden und auszuwählen, um die Gesamtzahl der Schwachstellen in Ihren Container-Images zu reduzieren. Häufig gibt es mehrere alternative Basis-Images, insbesondere für beliebte offizielle Docker-Images. Snyk Container erkennt das derzeit von Ihnen verwendete Basis-Image und empfiehlt Upgrades mit weniger Schwachstellen.
Das folgende Beispiel zeigt Empfehlungen für Basis-Images eines Container-Images, das auf node:14.1 basiert:
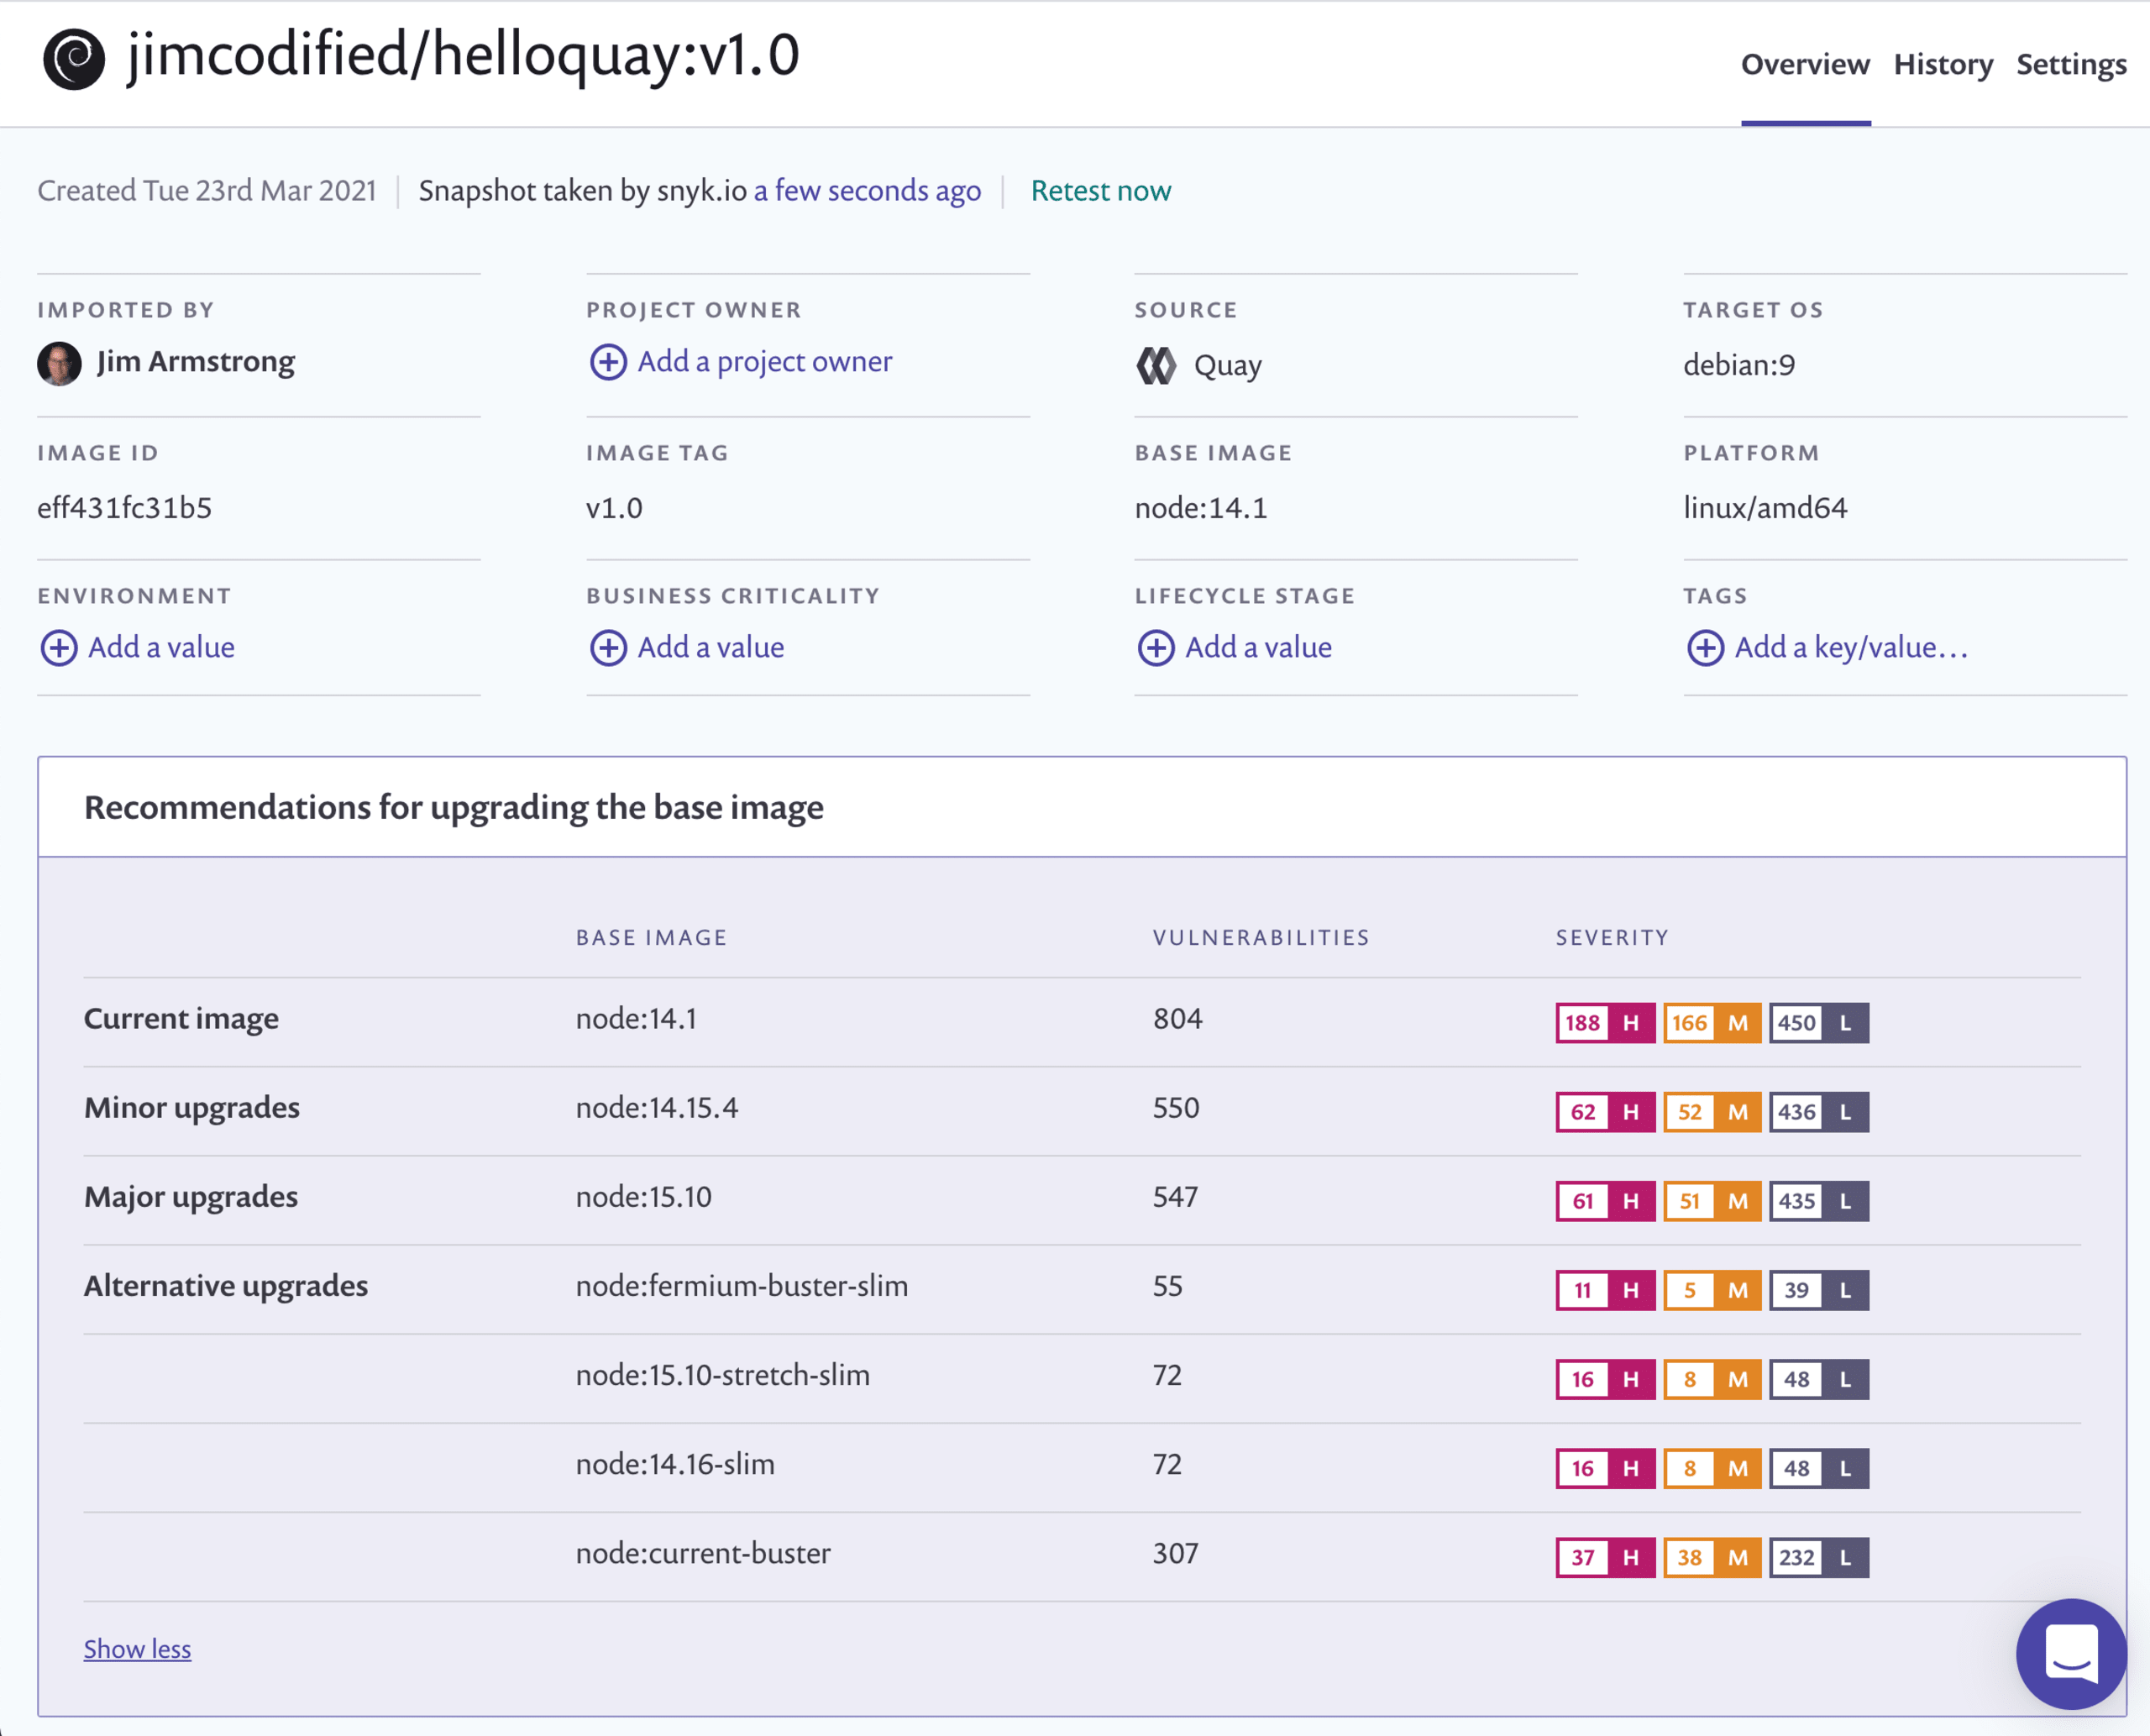
Snyk Container bietet Ihnen je nach Projekt verschiedene Empfehlungen, damit Sie selbst entscheiden können, wie Sie Schwachstellen beheben:
Minor-Upgrades – Kleinere Upgrades lassen sich in der Regel schneller und einfacher umsetzen und führen seltener zu Fehlern beim Build. Mit diesen Empfehlungen behalten Sie dieselbe Hauptversion des Frameworks (in diesem Beispiel Node) und dieselbe Betriebssystemdistribution bei.
Major-Upgrades – Erfordern den Wechsel zu einer neueren Hauptversion des Frameworks oder der Betriebssystemdistribution.
Alternative Upgrades – Bieten alternative Images, die Sie stattdessen verwenden können, wobei sich sowohl das Framework als auch die Distribution ändern können. Diese Alternativen können die Zahl der Schwachstellen erheblich reduzieren, wie im obigen Beispiel. Möglicherweise sind jedoch zusätzliche Tests und Überlegungen erforderlich, um sicherzustellen, dass Ihr Code weiterhin funktioniert.
Behebung von Container-Schwachstellen priorisieren
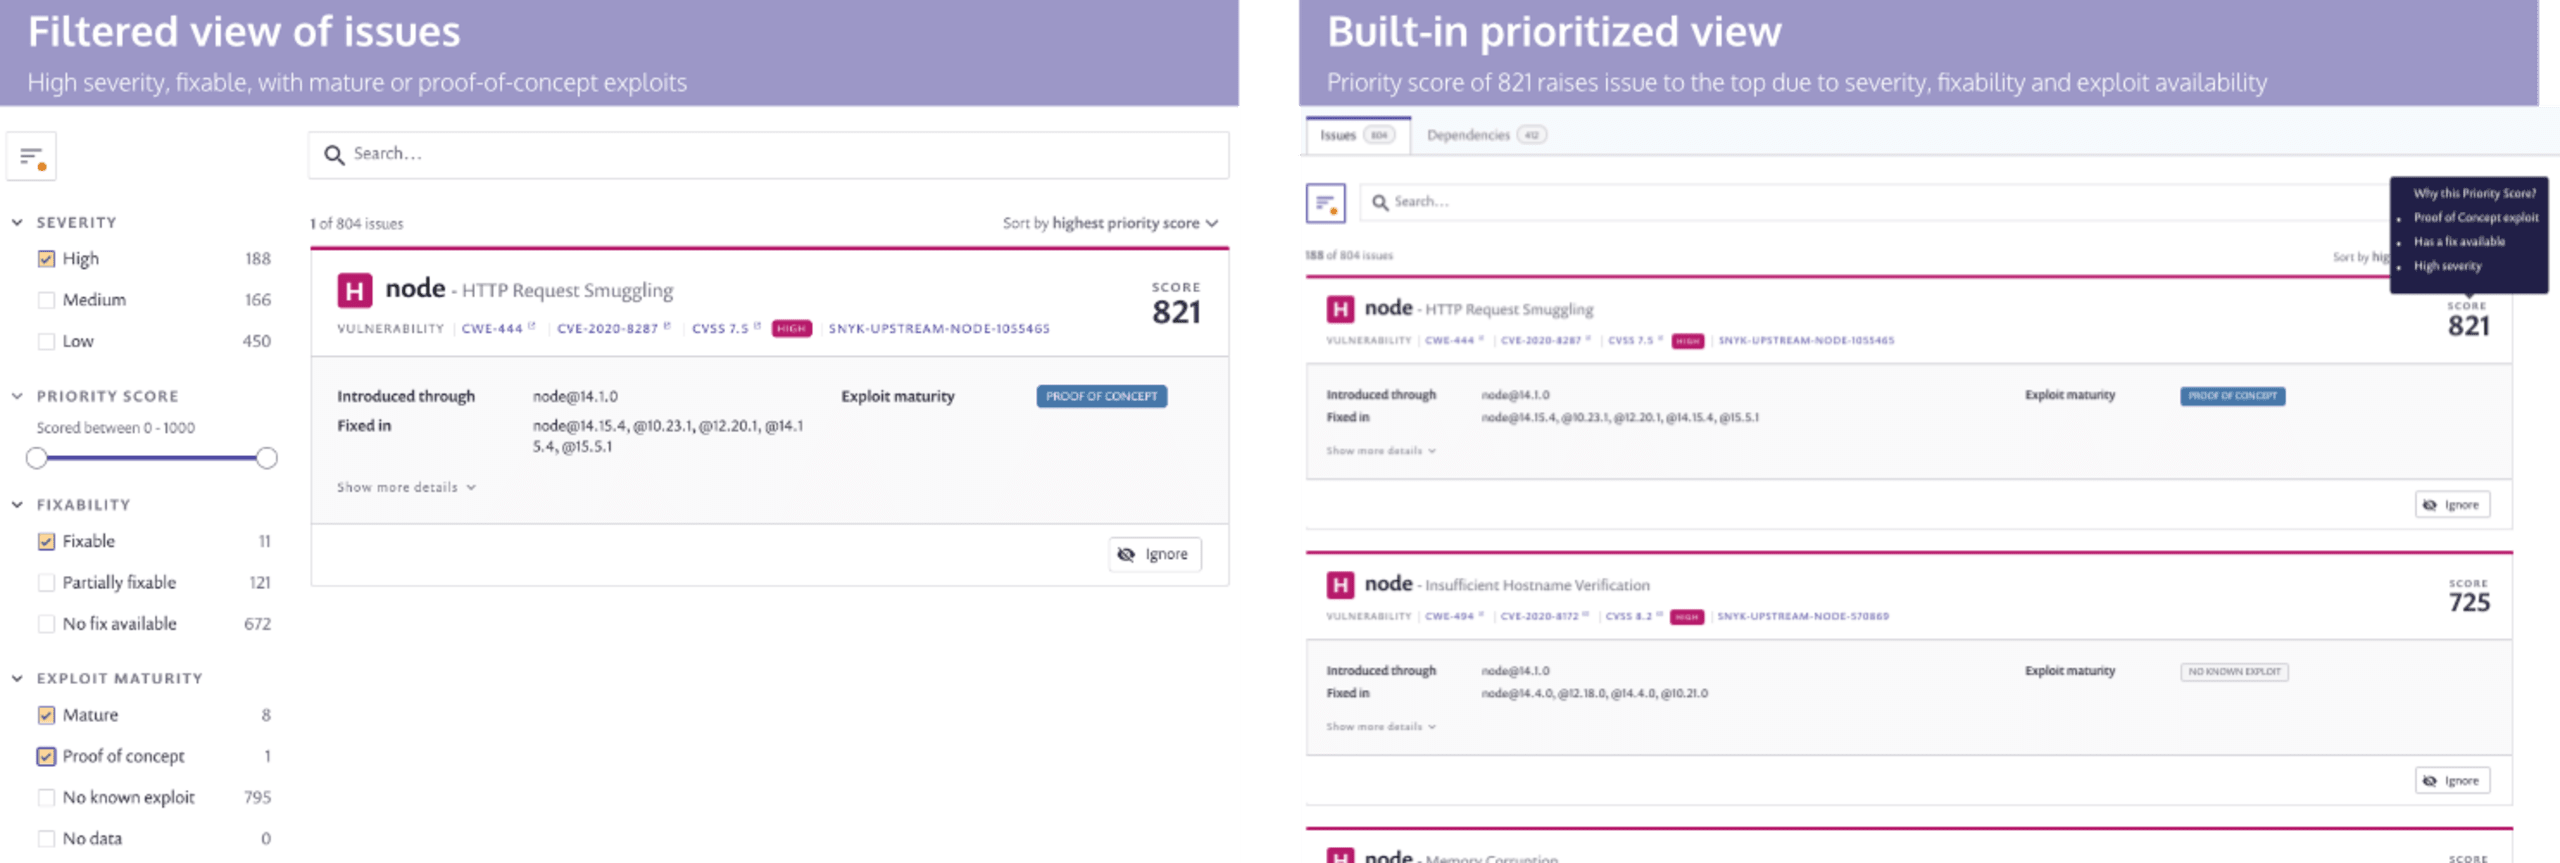
Nachdem Sie Ihr Basis-Image optimiert haben, hilft Ihnen Snyk Container auch dabei, herauszufinden, wo zusätzliche Schwachstellen in Ihren Container-Images entstehen, und zu priorisieren, welche Probleme Sie zuerst beheben sollten. Sie können Ihre Dockerfile zu Snyk hinzufügen. So lassen sich Schwachstellen den Anweisungen zuordnen, durch die sie in den Container gelangen. Dank der vollständigen Abhängigkeitsinformationen von Snyk können Sie Schwachstellen außerdem leicht bis zu ihrer Quelle zurückverfolgen. Die große Anzahl von Schwachstellen in Containern kann mitunter überwältigend sein. Snyk hilft Ihnen deshalb, sich auf die wichtigsten oder risikoreichsten Probleme zu konzentrieren.
Das Bild unten zeigt zwei Möglichkeiten, dieselbe grundlegende Ansicht der Probleme aufzurufen: „Zeigen Sie mir alle behebbaren Schwachstellen mit hohem Schweregrad, für die es bereits irgendeine Form von Exploit gibt.“ In der Ansicht links wählen wir diese Kriterien mithilfe der Snyk-Filter aus. In der Ansicht rechts sorgt der integrierte Priority Score von Snyk dafür, dass dasselbe Problem ganz oben in der Liste erscheint, weil all diese Faktoren das potenzielle Risiko der Schwachstelle erhöhen.
Erste Schritte
Die Quay-Integration ist in allen Snyk-Tarifen verfügbar. Es gibt zwei verschiedene Modelle:
Direkte Integration mit dem Snyk Container-Dienst auf Snyk.io [in allen Snyk-Tarifen verfügbar]
Scans vor Ort für selbst gehostete Registries, die Sie nicht direkt mit dem Snyk-Dienst verbinden möchten [nur in Pro- und Enterprise-Tarifen verfügbar]
Wenn Sie Snyk.io direkt integrieren, können Sie ganz einfach loslegen. Sie benötigen lediglich die passenden Zugangsdaten (mindestens Lesezugriff) und können in wenigen Minuten mit dem Scannen beginnen.
Wenn Sie Quay in einem privaten Netzwerk selbst hosten, müssen Sie den Snyk Broker installieren und sicherstellen, dass diese Funktion für Ihr Konto aktiviert ist. Wenn Sie den Snyk Broker noch nicht verwendet haben, kann Ihr Snyk Customer-Success-Team dafür sorgen, dass alles startklar ist.
Wir freuen uns über die fortlaufende Zusammenarbeit mit Red Hat und setzen uns weiterhin dafür ein, dass Entwickler Probleme während ihrer Arbeit einfach beheben können. Hier finden Sie weitere Ressourcen für den Einstieg:
Workshop-Materialien von Snyk und Red Hat mit Übungen, die Sie durch die Integration von Snyk in Ihre Red Hat-Workflows führen.
Wenn Sie noch kein Snyk-Konto haben, können Sie sich kostenlos registrieren und Snyk nutzen, um sowohl Container-Images als auch Open-Source-Abhängigkeiten zu scannen.
Weitere Informationen dazu, wie Snyk und Red Hat zusammenarbeiten, um Entwickler dabei zu unterstützen, OpenShift-Anwendungen zu schützen, finden Sie hier.
Möchten Sie eine Demo sehen oder Fragen stellen? Wir freuen uns, von Ihnen zu hören.
Bleiben Sie sicher!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.