Jahresrückblick 2018

31. Dezember 2018
0 Min. LesezeitZuallererst wünschen wir Ihnen ein frohes neues Jahr und möchten uns herzlich dafür bedanken, dass Sie sich für Open-Source-Sicherheit einsetzen und uns dabei helfen, die Welt ein wenig sicherer zu machen!
Ein Rückblick auf die Sicherheit
2018 gab es in den verschiedenen Ökosystemen zahlreiche schwerwiegende Sicherheitsvorfälle.
Das Sicherheitsforschungsteam von Snyk machte im Juni eine kritische Schwachstelle öffentlich, durch die sich beliebige Dateien überschreiben lassen und die Tausende Projekte betrifft, darunter Projekte von Amazon, Apache, Pivotal und vielen anderen. Lesen Sie gern unser Forschungsdokument zur kritischen Zip-Slip-Schwachstelle, die möglicherweise die Ausführung von Befehlen aus der Ferne ermöglicht.
Im November löste eine gemeinschaftliche Untersuchung das Rätsel um ein fehlerhaft funktionierendes Paket. Dabei wurde eine schädliche Abhängigkeit entdeckt, die sich in das beliebte Paket event-stream eingeschlichen hatte, um einen ausgeklügelten, gezielten Angriff auf Kryptowährungen auszuführen. Falls Sie den Vorfall verpasst haben, lesen Sie unsere Analyse im Nachgang.
JavaScript-Entwickler erinnern sich vielleicht auch an einen weiteren Vorfall im Juli: Eine schädliche Version von eslint-scope kompromittierte das Konto eines Maintainers. Daraufhin setzte das npm-Team vorsorglich alle Zugriffstokens zurück, die vor dem Vorfall ausgegeben worden waren.
Weitere Sicherheitsvorfälle, die 2018 für Schlagzeilen sorgten:
Eine kritische Schwachstelle in Kubernetes
Eine kritische Schwachstelle in Spring Boot
Angriffe auf FTP-Clients durch Path Traversal, von denen mehrere Anbieter betroffen waren
Wussten Sie, dass Sie einenE-Mail-Server zum Absturz bringen können, indem Sie einfach … eine E-Mail senden?
Immer gut informiert
- Wie viele nutzen Java SE 8 in der Produktion?
- Holt Spring Boot in der Beliebtheit auf?
Im Bericht zum Stand des JVM-Ökosystems 2018, den wir Anfang des Jahres veröffentlicht haben, erfahren Sie mehr über das JVM-Ökosystem. Für den Bericht wurden mehr als 10.000 Teilnehmende zu JDK, Toolchain, Plattform und Anwendungen befragt.

Machen Sie 2019 noch besser: Verschaffen Sie sich einen Vorsprung mit einem unserer Cheat Sheets:
Snyk-Funktionen, die Sie 2018 vielleicht verpasst haben
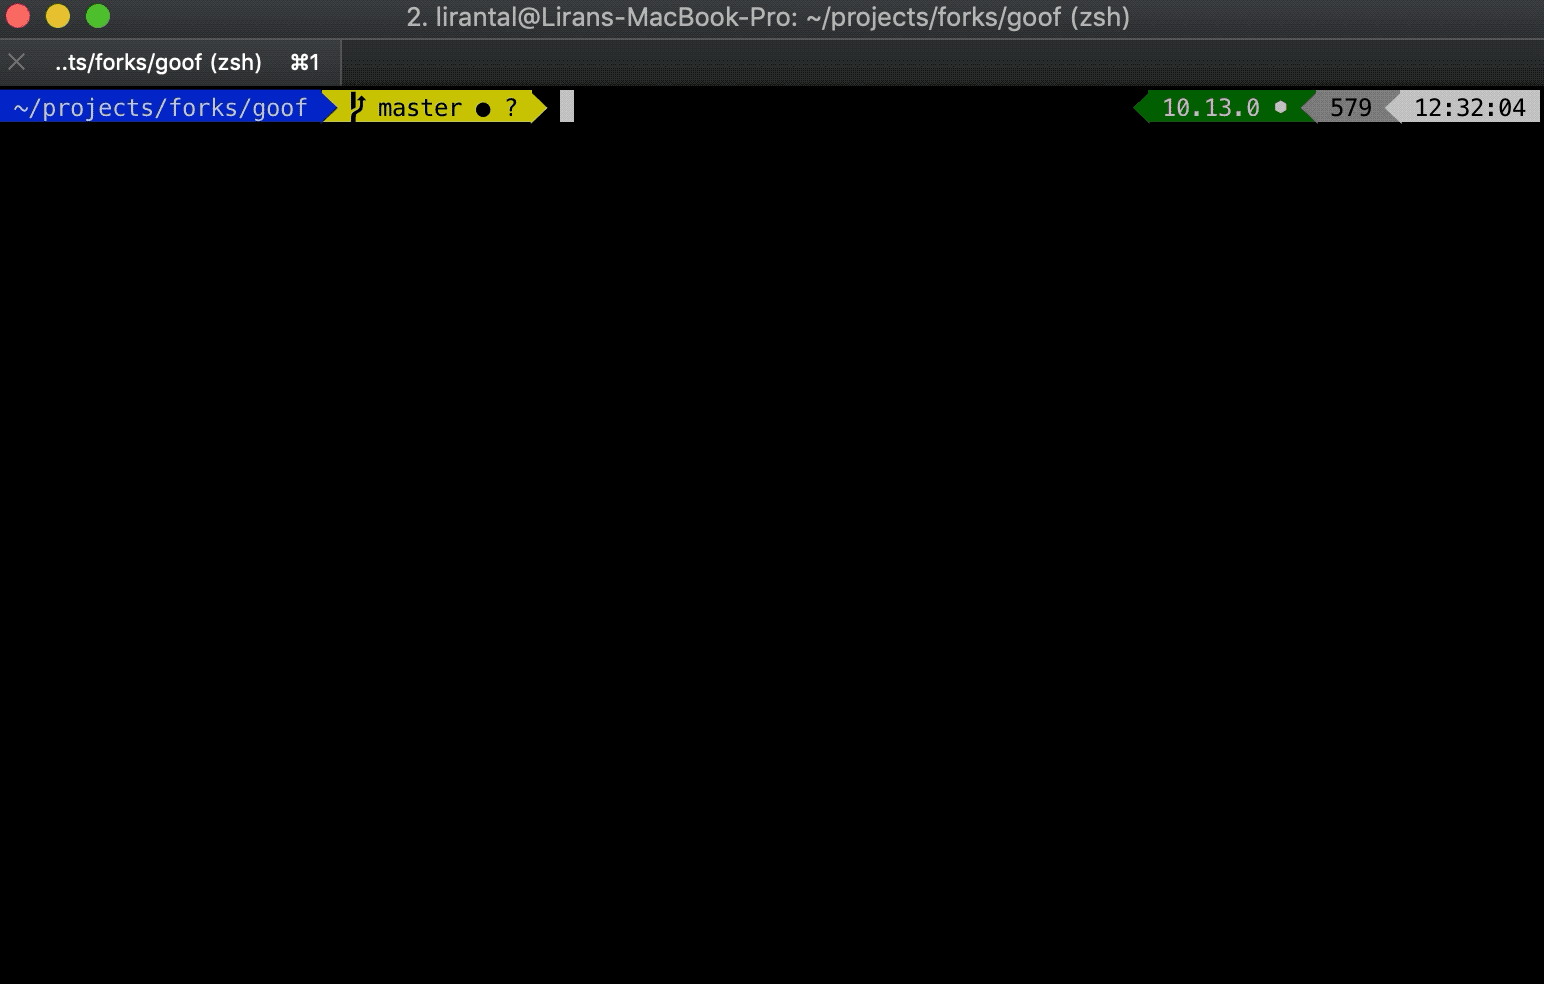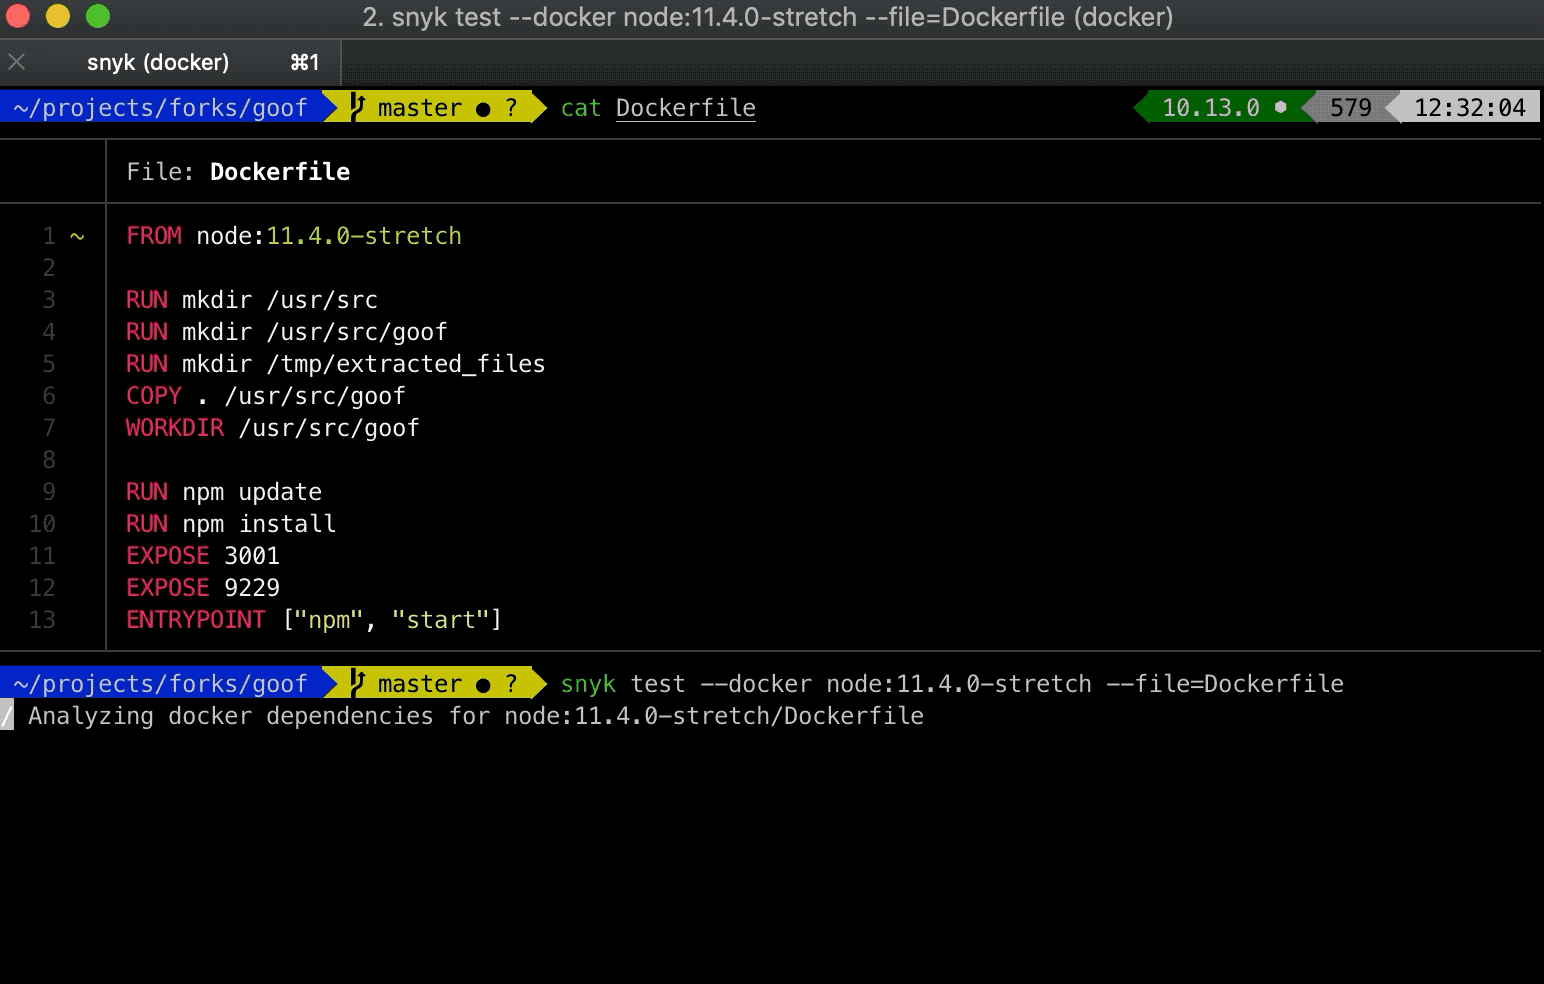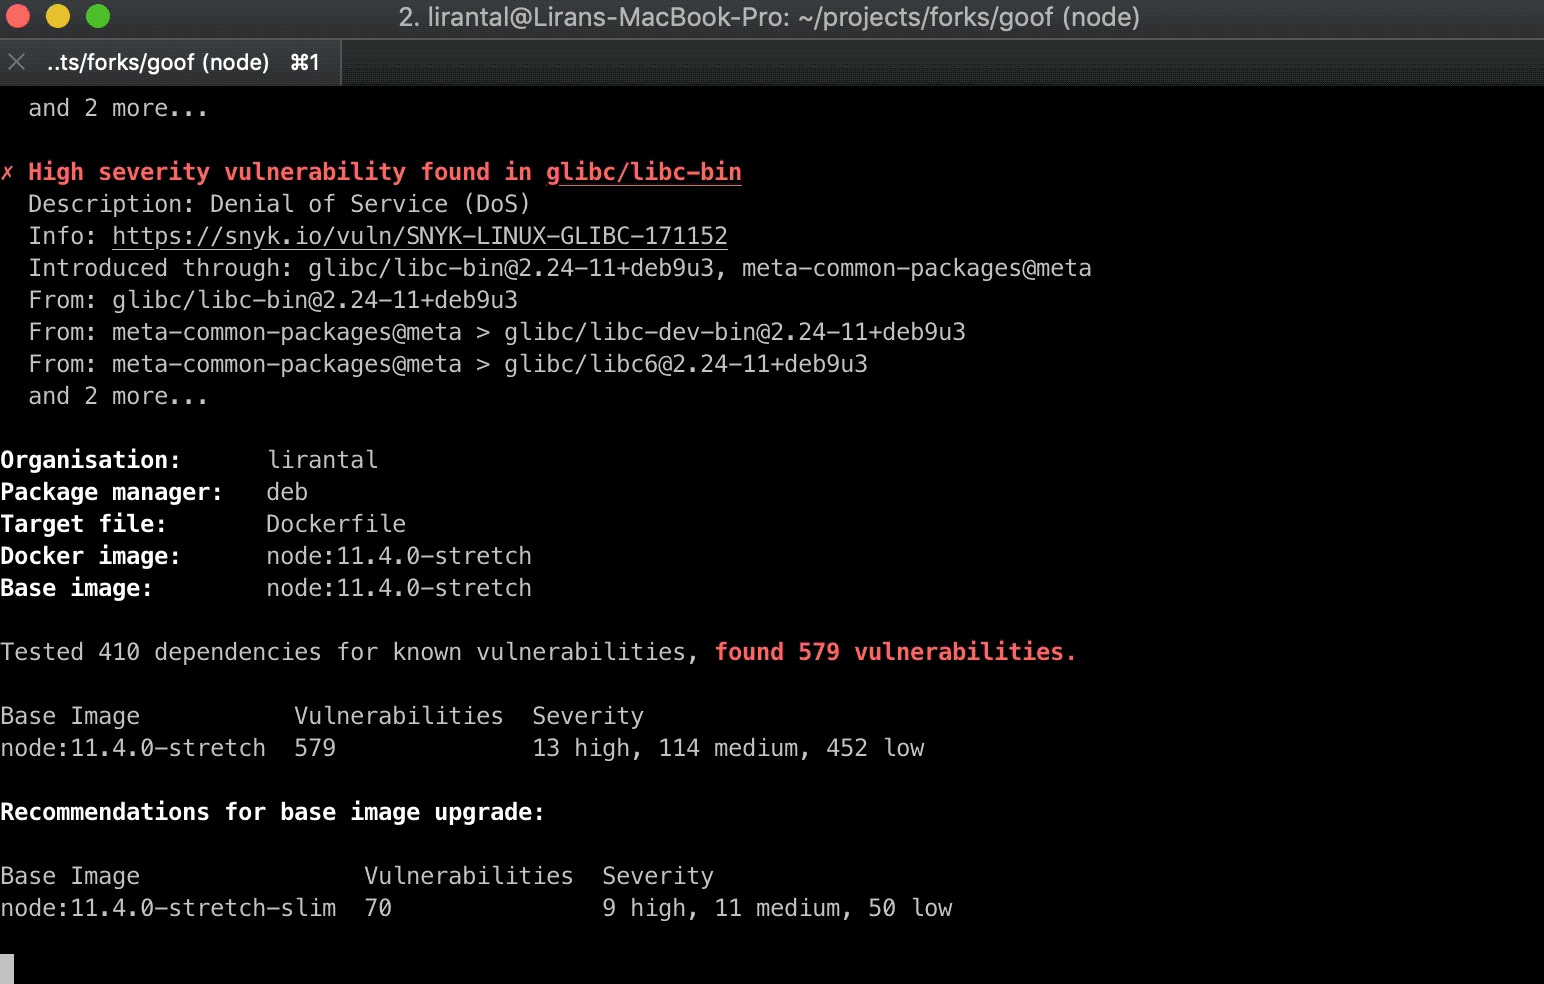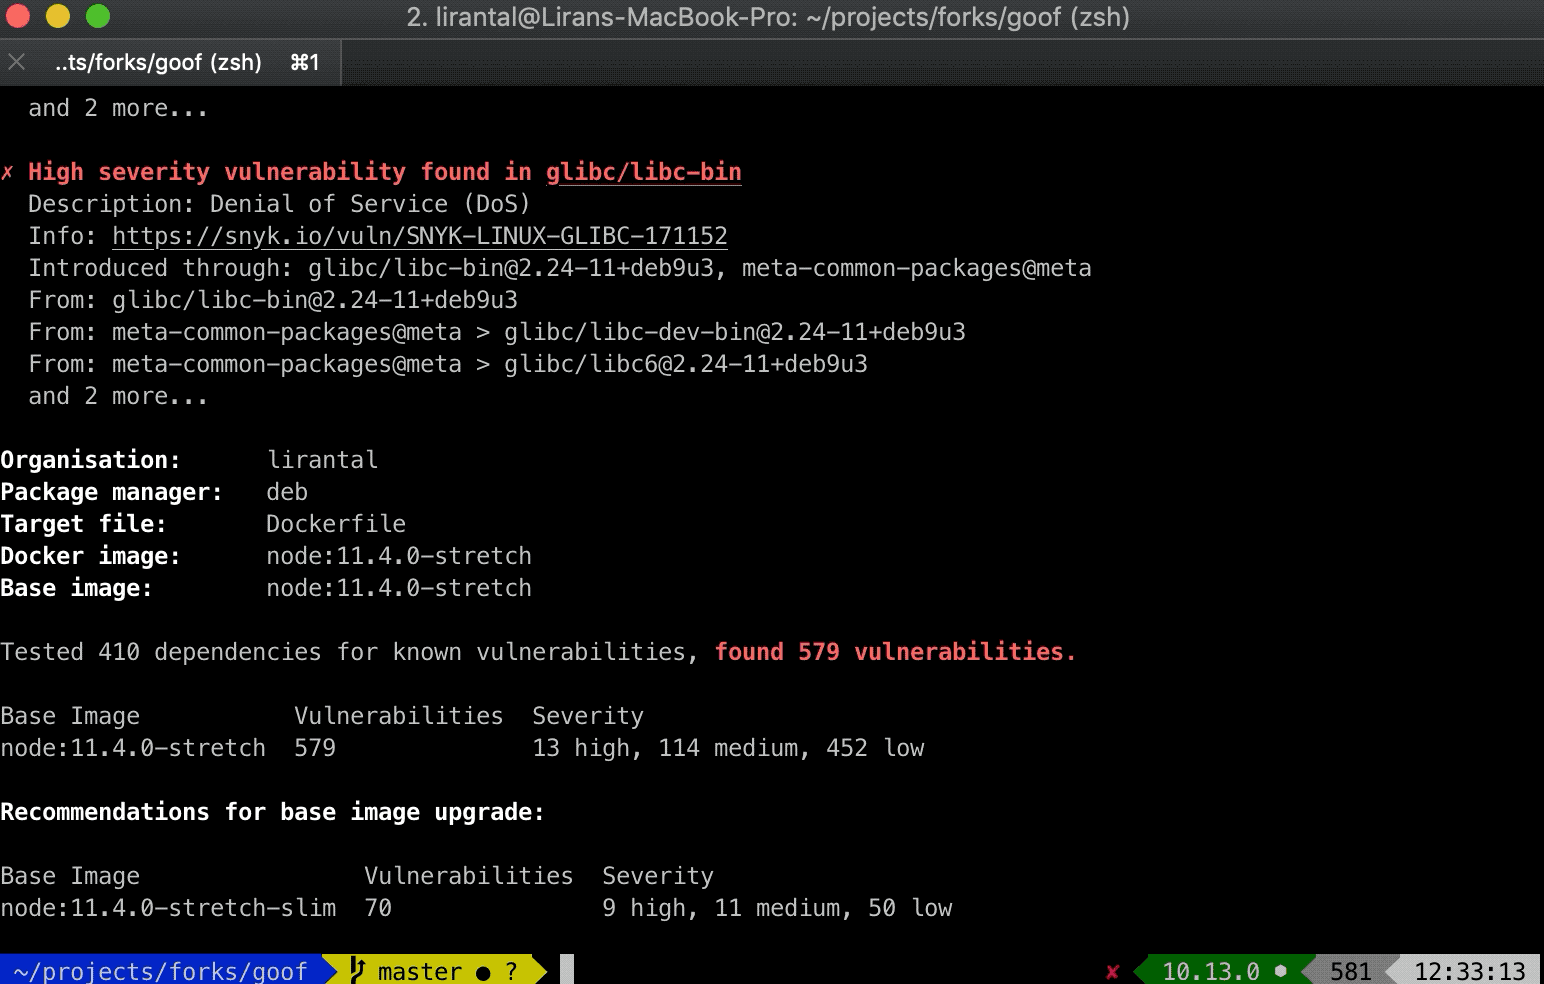
Für alle Docker-Fans: Mit der Snyk CLI können Sie jetzt Ihre Docker-Images auf Schwachstellen untersuchen. Die Empfehlungen von Snyk zur Behebung von Schwachstellen in Docker-Images schlagen Ihnen auf Grundlage Ihrer Dockerfile außerdem Basis-Images mit weniger Schwachstellen in Systembibliotheken vor – für mehr Sicherheit!
Wie bei regulären Projekten können Sie Docker-Images auf neu bekannt gewordene Schwachstellen überwachen. Wir verfolgen diese für Sie auf der Projektseite von Snyk und informieren Sie darüber.
Sie können Docker-Scans im Rahmen des kostenlosen Tarifs mit bis zu 100 Tests in Ihren Open-Source-Projekten ausprobieren. Legen Sie los:
Mit unserem neuen Runtime Monitoring können Sie Sicherheitskorrekturen priorisieren, indem Sie zur Laufzeit anfälligen Code in Ihrer Anwendung erkennen. Sobald wir den Aufruf einer anfälligen Funktion erkannt haben, zeigen wir ihn auf der Problemkarte an. Dort sehen Sie auch die anfälligen Pfade und können sofort Maßnahmen ergreifen, um das Sicherheitsproblem zu beheben.
Die Funktion befindet sich derzeit in der geschlossenen Betaphase und ist für Java- und Node.js-Projekte verfügbar. Wir bieten jedoch einen frühzeitigen Zugang an. Wenn Sie sie ausprobieren möchten, schreiben Sie uns an runtime@snyk.io!

Was wir sonst noch in diesem Jahr gemacht haben:
Unsere API ist für kostenpflichtige Tarife verfügbar und wurde erweitert, sodass Sie alle Sicherheitsprobleme eines Projekts abfragen und eigene Dashboards, Berichte oder andere Integrationen erstellen können. Über die API können Sie sogar alle Ihre Projekte im Bulk-Verfahren importieren.
Wir haben das Lighthouse-Tool von Google integriert, um Sie auf anfällige Frontend-Bibliotheken in Ihrer Webanwendung hinzuweisen. Auch wenn Sie Sonar von Microsoft verwenden, sind wir für Sie da!
IntelliJ-Entwickler mit Begeisterung für neue Tools freuen sich vielleicht über unser Snyk IDE Plugin.
Unsere Quellcodeverwaltungsintegration ist nicht neu, aber wir möchten Sie daran erinnern, wie einfach Sie Ihre Projekte auf GitHub, BitBucket Server oder GitLab verbinden können, um automatisch aktualisierte Pull Requests mit Korrekturen zu erhalten.
Gemeinsam stärker
Es war ein großartiges Jahr: Wir schlossen zwei Finanzierungsrunden mit einem Gesamtvolumen von fast 30 Millionen US-Dollar ab und verzeichneten ein enormes Wachstum bei der Nutzung unserer Produkte:
Mehr als 200.000 Entwickler entscheiden sich für Snyk, um die Sicherheit von Open-Source-Software im Blick zu behalten
Die Snyk CLI wird jeden Monat mehr als 500.000 Mal heruntergeladen
Wir erstellen jeden Monat mehr als 10.000 Pull Requests, um Abhängigkeiten in Projekten abzusichern
Es war uns eine große Ehre, dass Gartner Snyk 2018 als Cool Vendor im Bereich Application and Data Security ausgezeichnet hat und ThoughtWorks Snyk in der jüngsten Ausgabe des Technology Radar hervorgehoben hat. Das unterstreicht den Rückhalt der Community und wie wichtig es ist, Entwickler dabei zu unterstützen, Sicherheit frühzeitig zu integrieren.

Unser Team hat sich 2018 verdreifacht, und vielleicht ist auch ein Platz für Sie frei, wenn Sie Teil des Snyk-Teams werden möchten! Alles in allem war 2018 ein großartiges Jahr. Wir freuen uns darauf, 2019 noch sicherer und erfolgreicher zu machen!
Vielen Dank für Ihre Unterstützung!
- Das Snyk-Team
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.