Participe do The Big Fix: uma transmissão ao vivo de 24 horas dedicada a corrigir vulnerabilidades de segurança nos seus projetos

DeveloperSteve Coochin
21 de fevereiro de 2022
0 minutos de leituraTivemos uma participação incrível de todo o mundo no The Big Fix, nossa campanha de 2022 para ajudar desenvolvedores e profissionais de segurança a corrigir vulnerabilidades em seus aplicativos e projetos de código aberto. Até agora, os desenvolvedores que participam da campanha identificaram mais de 300 mil vulnerabilidades em mais de 28 mil projetos e implementaram mais de 60 mil correções nos repositórios de projetos em todo o mundo. As correções abrangem diferentes linguagens e plataformas, incluindo PHP, Java, Node.js, Ruby, imagens de contêineres Docker e até projetos de Infrastructure as Code (IaC).
Para encerrar o The Big Fix 2022 em grande estilo, vamos realizar uma transmissão ao vivo de 24 horas a partir de 25 de fevereiro, com convidados do mundo todo. Junte-se a esses especialistas para aprender sobre segurança da cadeia de suprimentos, segurança de código aberto, temas de segurança de aplicativos na academia, como criar programas de Security Champions e participar de conversas técnicas aprofundadas sobre como hackear de tudo, de aplicativos Node.js e Java a contêineres Docker e implantações Kubernetes. Tudo ao vivo!
Assista à transmissão ao vivo
Acompanhe a transmissão pelo Twitch ou pelo YouTube em 25 de fevereiro e corrija vulnerabilidades de segurança nos seus projetos com a ajuda dos Developer Advocates da Snyk, especialistas em segurança da comunidade e profissionais de engenharia que, assim como você, se preocupam com segurança.

Quer saber por onde começar? Confira esta breve introdução ao The Big Fix:
O que vai acontecer durante a transmissão ao vivo?
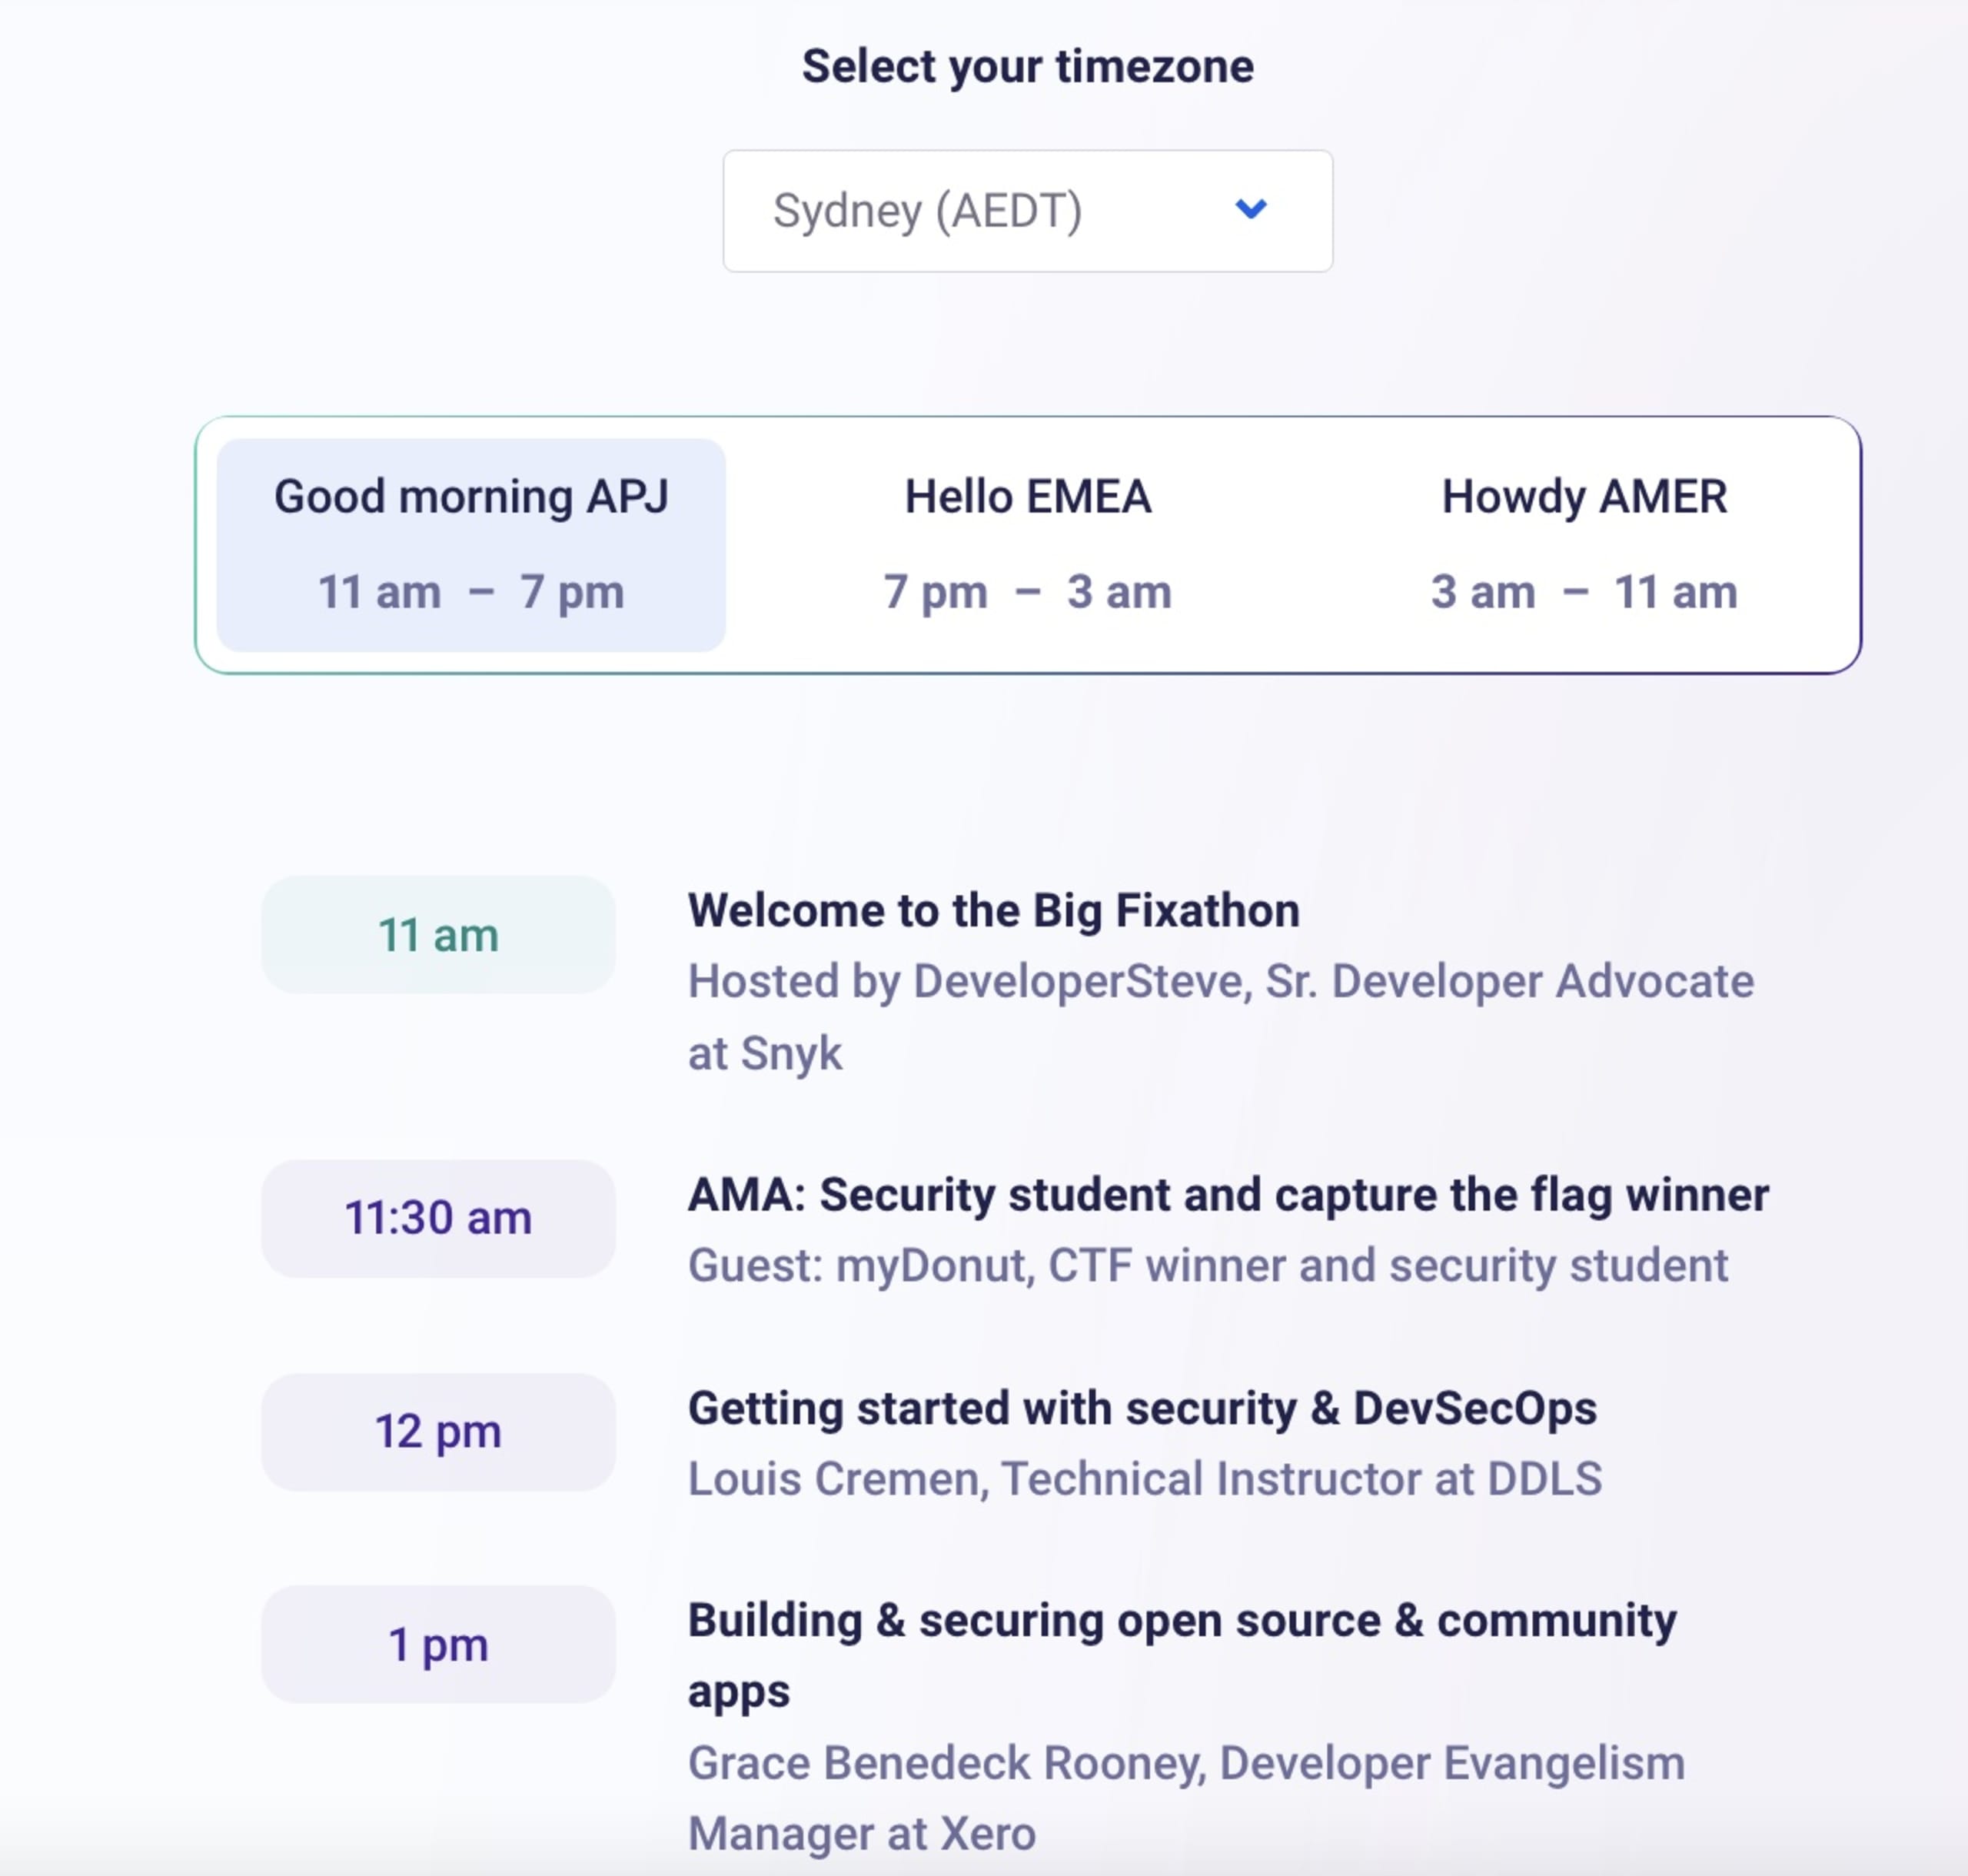
Confira a programação e veja o que preparamos para cada região do mundo!
Ásia-Pacífico (APJ)
A transmissão começa na região da Ásia-Pacífico à 0h GMT (11h AEDT), comigo, DeveloperSteve, como anfitrião. Vou apresentar o evento e destacar algumas das correções que já vimos por aqui. Também vou explicar como você pode participar e começar. Se quiser começar antes, venha participar do nosso Discord e mãos à obra.
Vou apresentar as primeiras nove horas da programação, que contarão com palestrantes incríveis convidados de vários ecossistemas, com diferentes experiências em programação e tecnologia e de diversos países da região APJ.
Nossa primeira convidada será myDonut, estudante de segurança e vencedora de competições Capture the Flag, que vem de uma vitória incrível no Hack The Box no ano passado. mydonut participará da transmissão do The Big Fix em uma entrevista no estilo AMA (ask me anything, ou “pergunte-me qualquer coisa”).
Do estudante ao professor: o próximo convidado da transmissão APJ será Louis Cremen, instrutor técnico especializado em segurança da DDLS. Com Louis, vamos conhecer recursos para ajudar a manter aplicativos e infraestrutura protegidos, além de conversar sobre código e tecnologia, é claro.
"Em seguida, vamos conversar com Grace Benedek Rooney, da Xero Developer, sobre desenvolvimento seguro de aplicativos e conformidade com PCI.
Para explorar o monitoramento de toda a pilha de servidores, Steve Ng será o próximo convidado da transmissão e vai mostrar um pouco do monitoramento em tempo real oferecido pela New Relic.
Depois, Natalie Byrgiotis, da Fl0, vai participar para demonstrar uma plataforma novinha em folha, com uma nova integração da Snyk.
Seguindo pela região APJ, vamos levar a transmissão ao Japão e passar o bastão aos nossos incríveis colegas da Snyk em Tóquio, que conduzirão sessões especiais em japonês. Nosso anfitrião e engenheiro de vendas Toshi Aizawa vai falar sobre segurança de aplicativos e proteção de infraestrutura. Depois, Toshi receberá Yuya Takima, CTO da DIVX, que vai conversar sobre um artigo e uma análise de código publicados recentemente no Qiita (um site japonês de microblogs).
Na próxima parada pela região, teremos Vandana Verma Sehgal, que vai conversar com o experiente profissional de segurança Gopal Gupta, sobre por que é importante proteger seus aplicativos. Em seguida, vamos conversar com Soumen Mukherjee, da Barco, sobre como adotar uma abordagem de segurança em primeiro lugar no SDLC.
Antes de passar a transmissão para Brian Vermeer e a equipe do fuso horário europeu, teremos nossos últimos palestrantes da região APJ: Ashley Wilson, instrutora técnica da Coder Academy e organizadora do meetup Brisbane Tech Newbies, vai conversar sobre como começar a carreira como especialista em DevSecOps.
Nosso último palestrante da região, Solihin Jinata, é diretor da Pixel Onion. Solihin vai conversar conosco sobre comunidade, código e como contribuir com o Drupal.
Europa
Quando o dia da transmissão do The Big Fix começar na Europa, vamos preparar o café para uma programação de dia inteiro. Com uma xícara de Java fresquinha em mãos, Brian Vermeer vai começar com recapitulações, demonstrações e histórias. Em seguida, ele passará o bastão para Liran Tal, da nossa equipe, que vai falar mais sobre como hackear e corrigir vulnerabilidades de segurança no Node.js.
Ao longo do dia, receberemos muitos convidados, incluindo Waleed Arshad, Noa Moshe, Oren Hacohen, Matt Jarvis e Lil Kastilio.
Antes de passar a transmissão ao vivo do The Big Fix para a região da América do Norte, teremos como última palestrante a Developer Advocate da IBM Grace Janssen, que vai conversar conosco sobre “Os conselhos de segurança da Mãe Natureza”.
América do Norte
Na última parada regional da transmissão ao vivo do The Big Fix, Brian Clark dará início à programação na América do Norte. Vamos colocar a mão na massa com Nate Michalov, da própria Snyk, antes da participação de Kayla Underkoffler, tecnóloga sênior em segurança da HackerOne.
Ao longo do dia, receberemos vários palestrantes e apresentadores de empresas como Sysdig, Stripe, Rapid7, StackHawk, Atlassian e Codefresh. Peter McKee, diretor de Developer Relations da Docker, vai falar sobre testes e aquele velho refrão: “mas funcionou na minha máquina!”
Como participar do The Big Fix
Animado para a transmissão ao vivo de 24 horas? O The Big Fix dura um mês inteiro e já está acontecendo. Inscreva-se no evento aqui, conecte a Snyk aos seus projetos e corrija vulnerabilidades de segurança para ganhar uma camiseta grátis!
Não se esqueça de publicar um tweet para a gente usando a hashtag #thebigfix, continuar corrigindo vulnerabilidades e acompanhar a transmissão ao vivo!
