Como a Snyk ajuda a atender às recomendações de cibersegurança da Casa Branca

Jason Lane
23 de março de 2022
0 minutos de leituraNosso mundo digital moderno mostrou que as tensões globais entre países não se limitam ao campo de batalha. Com a proliferação de ataques cibernéticos internacionais e do protestware, o governo Biden-Harris (Casa Branca) instruiu instituições dos EUA, grandes e pequenas, a redobrarem a vigilância contra atividades cibernéticas maliciosas. Em retaliação às enormes sanções econômicas impostas pelos EUA e outros líderes mundiais à Rússia em março de 2022, após a invasão não provocada da Ucrânia, novas informações de inteligência indicam que a Rússia pode estar considerando opções para possíveis ataques cibernéticos.
Em seu comunicado, a Casa Branca publicou uma folha informativa com uma longa lista de práticas recomendadas de segurança que todas as organizações públicas e privadas deveriam “implementar com urgência” para reforçar a cibersegurança e proteger dados e infraestruturas críticas.
Use autenticação multifator em todos os sistemas
Implemente as tecnologias mais recentes de detecção de ameaças
Garanta a segurança dos sistemas e troque as senhas com frequência
Agende backups recorrentes dos dados em ambientes offline
Crie e teste planos de recuperação de desastres
Criptografe todos os dados críticos para impedir seu uso em caso de roubo
Oriente os funcionários sobre táticas comuns de ataques cibernéticos, como e-mails de phishing
Estabeleça relações com o FBI e acesse o site da CISA
Entenda melhor as práticas recomendadas
A folha informativa também apresentou as recomendações de segurança de software abaixo. Como a missão da Snyk é ajudar as empresas a proteger seus softwares, achamos útil mostrar como os recursos dos nossos produtos se alinham a cada recomendação.
1. Incorpore a segurança aos seus produtos desde o início — “integre-a, não a acrescente depois” — para proteger sua propriedade intelectual e a privacidade dos clientes.
Ao desenvolver software, é importante monitorar todas as etapas do ciclo de vida de desenvolvimento de software (SDLC). Vulnerabilidades podem ser introduzidas e descobertas em qualquer momento do processo. A Snyk oferece integrações com as ferramentas mais populares de IDE, CI/CD e Git, uma CLI robusta e a capacidade de monitorar contêineres em execução em qualquer ambiente. Isso permite que desenvolvedores e engenheiros de DevOps criem aplicações seguras desde o início, sem complicações.
2. Desenvolva software somente em sistemas altamente seguros, acessíveis apenas a quem realmente trabalha no projeto. Isso dificulta que um invasor passe de um sistema para outro e comprometa um produto ou roube sua propriedade intelectual.
Além dos sistemas de segurança de endpoints e das políticas de senha da sua organização, os produtos Business e Enterprise da Snyk oferecem suporte a logon único (SSO) para garantir que apenas as pessoas designadas por você tenham acesso aos seus projetos.
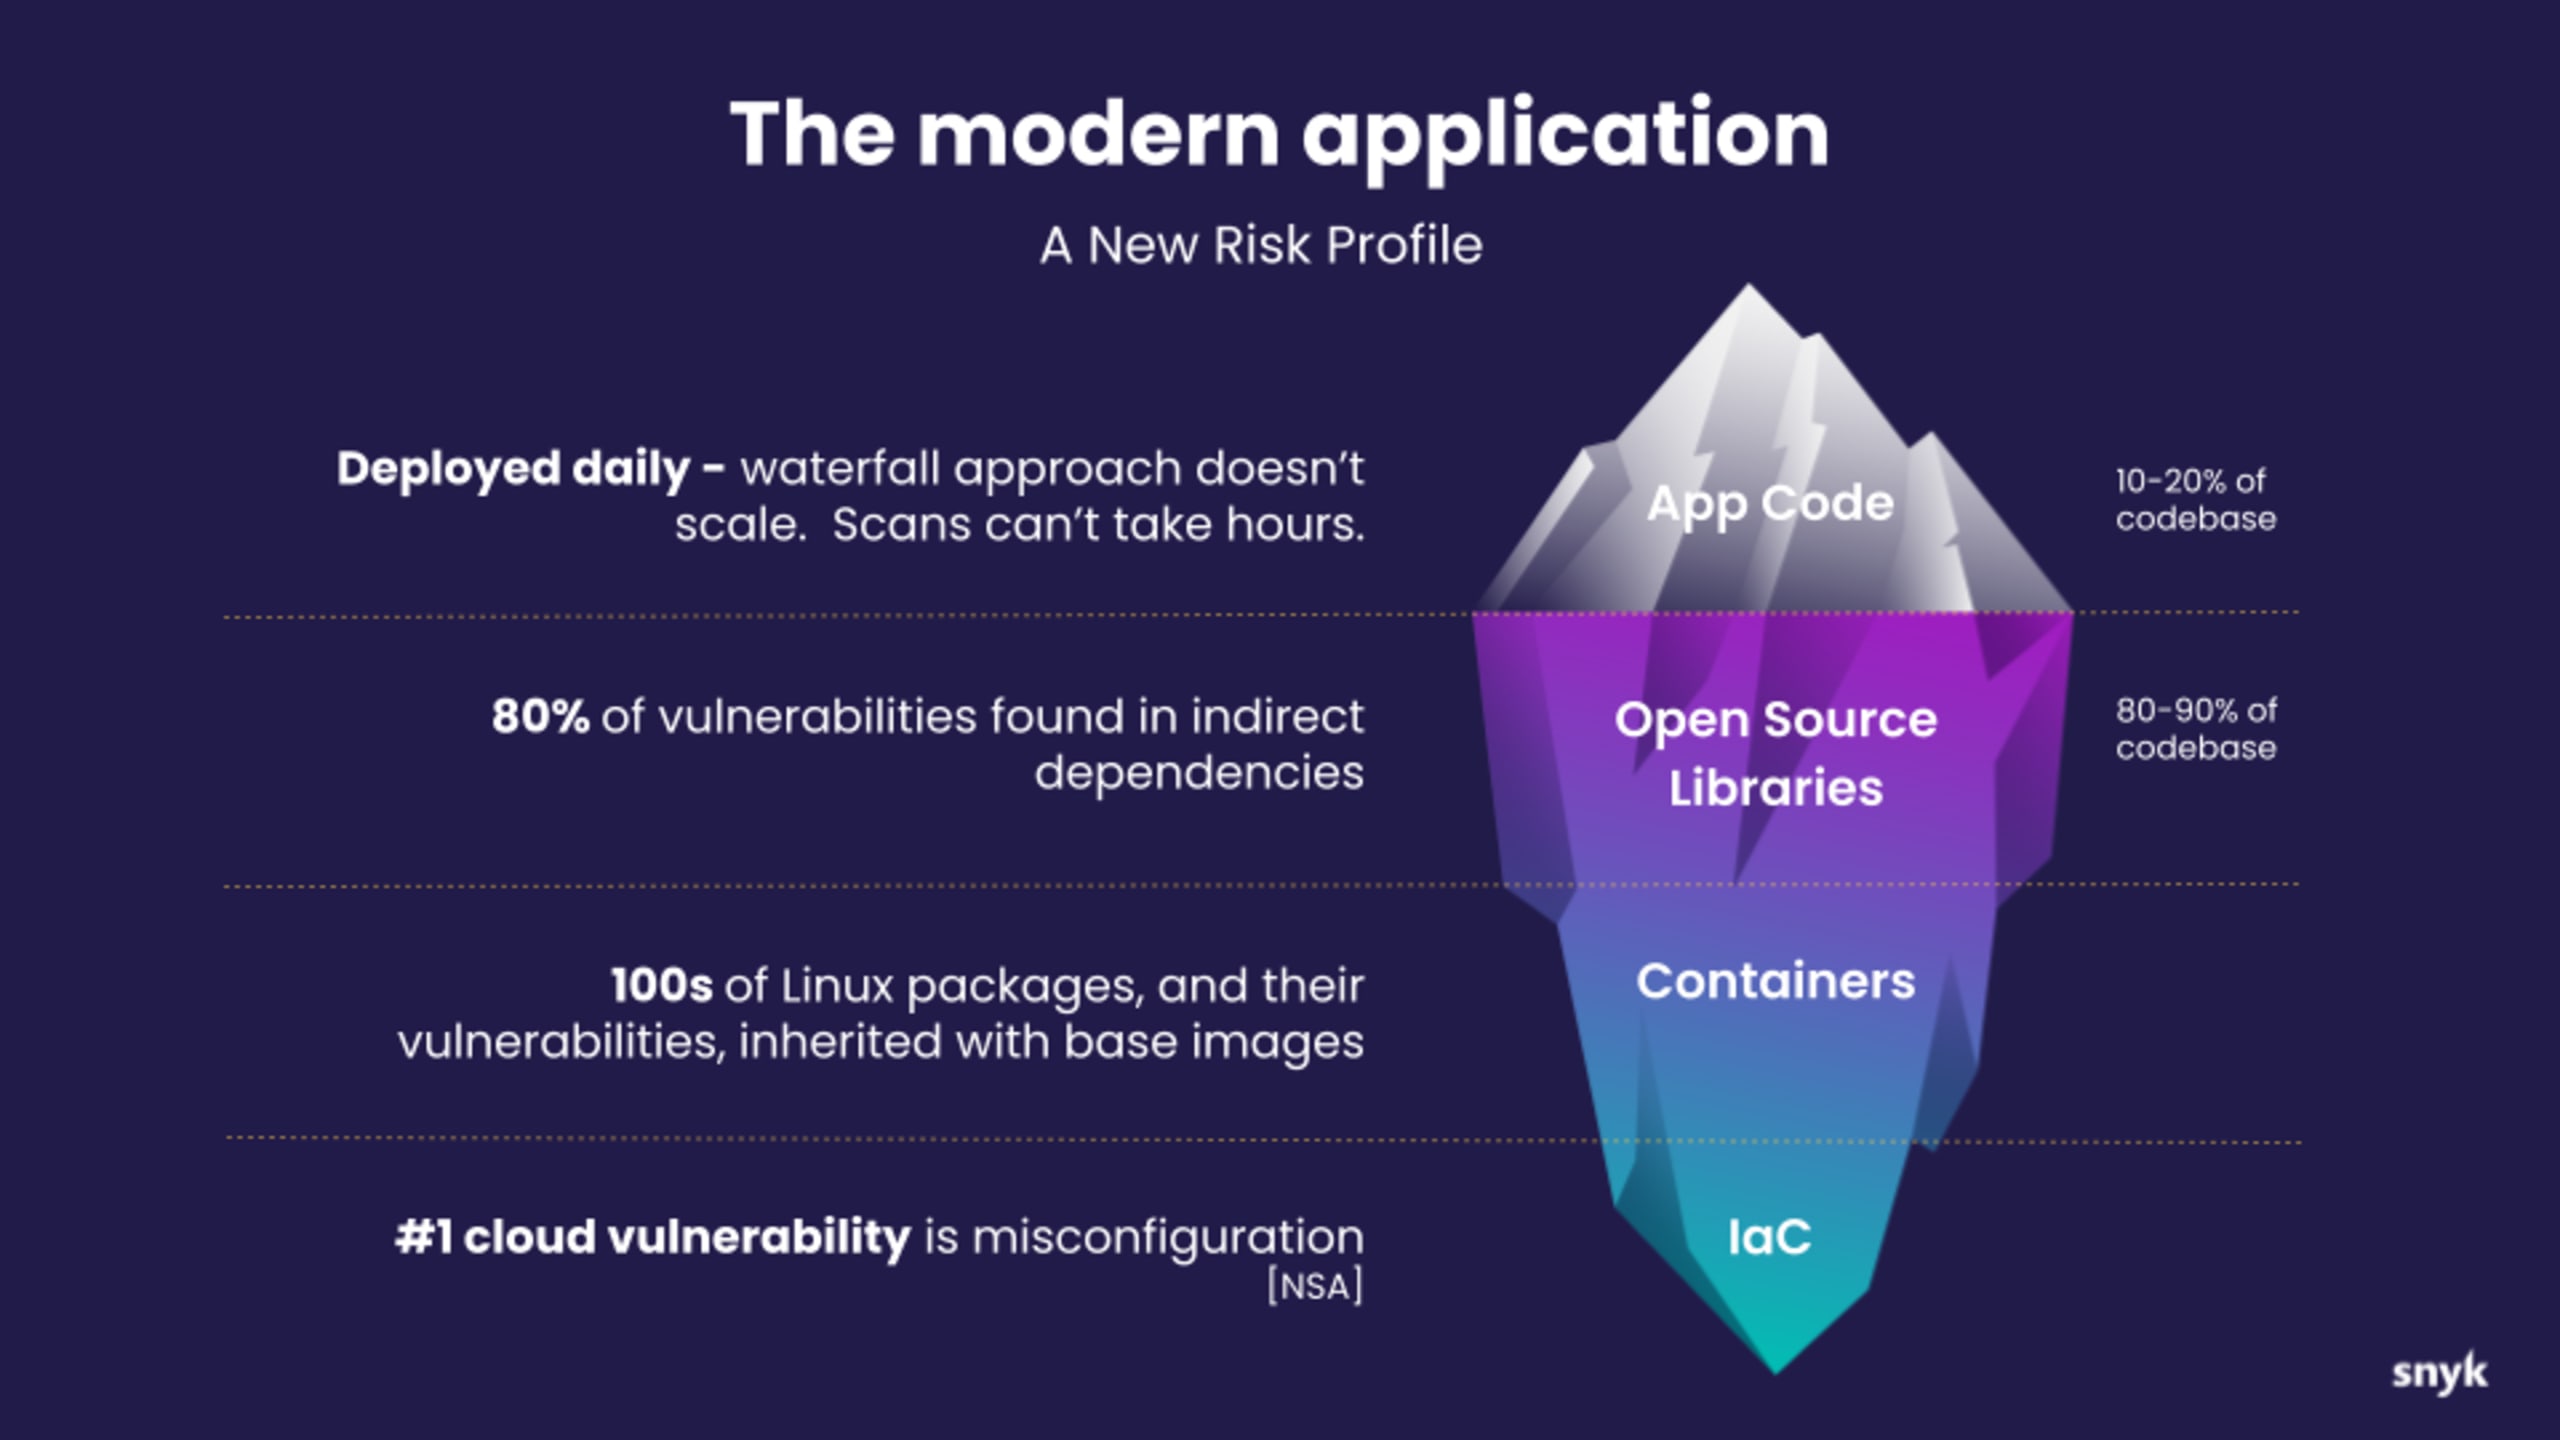
3. Use ferramentas modernas para verificar vulnerabilidades conhecidas e possíveis. Desenvolvedores podem corrigir a maioria das vulnerabilidades de software — se souberem da existência delas. Há ferramentas automatizadas que analisam o código e encontram a maioria dos erros antes que o software seja lançado e que um agente mal-intencionado possa explorá-los.
A Snyk é uma plataforma moderna de segurança de aplicações que facilita para desenvolvedores e profissionais de segurança encontrar, corrigir e monitorar automaticamente as vulnerabilidades em seus softwares.
Ao contrário dos produtos tradicionais de teste estático de segurança de aplicações (SAST) disponíveis no mercado, desenvolvidos principalmente para que as equipes de segurança testem aplicações após o desenvolvimento, o Snyk Code adota uma abordagem revolucionária, centrada nos desenvolvedores, extremamente precisa e rápida o bastante para permitir fluxos de trabalho em tempo real. Ele permite que as equipes encontrem vulnerabilidades comuns em código próprio, como as do OWASP Top Ten.
Snyk Open Source e Snyk Container são produtos de análise de composição de software (SCA) que verificam dependências de código aberto e sinalizam pacotes vulneráveis. A Snyk analisa dependências diretas e transitivas e as exibe em uma árvore com todos os pacotes e suas respectivas versões. As vulnerabilidades identificadas são priorizadas com base em um banco de dados de referência que considera diversos fatores, como tendências da comunidade, pontuações de CVE, maturidade dos exploits e muito mais. Esses dados geram uma pontuação de prioridade para que os desenvolvedores possam se concentrar primeiro na correção das vulnerabilidades mais importantes.
O Snyk Infrastructure as Code (Snyk IaC) ajuda desenvolvedores a criar configurações seguras para HashiCorp Terraform, AWS CloudFormation, Kubernetes e Azure Resource Manager (ARM) antes de chegar à produção. A abordagem da Snyk, centrada nos desenvolvedores, acompanha o trabalho deles e oferece correções que podem ser incorporadas diretamente ao código.
4. Os desenvolvedores de software são responsáveis por todo o código usado em seus produtos, inclusive o código aberto. A maioria dos softwares é criada com diversos componentes e bibliotecas, muitos deles de código aberto. Garanta que os desenvolvedores conheçam a procedência (ou seja, a origem) dos componentes que usam e tenham uma “lista de materiais de software” para poder corrigir rapidamente qualquer vulnerabilidade descoberta posteriormente em um desses componentes.
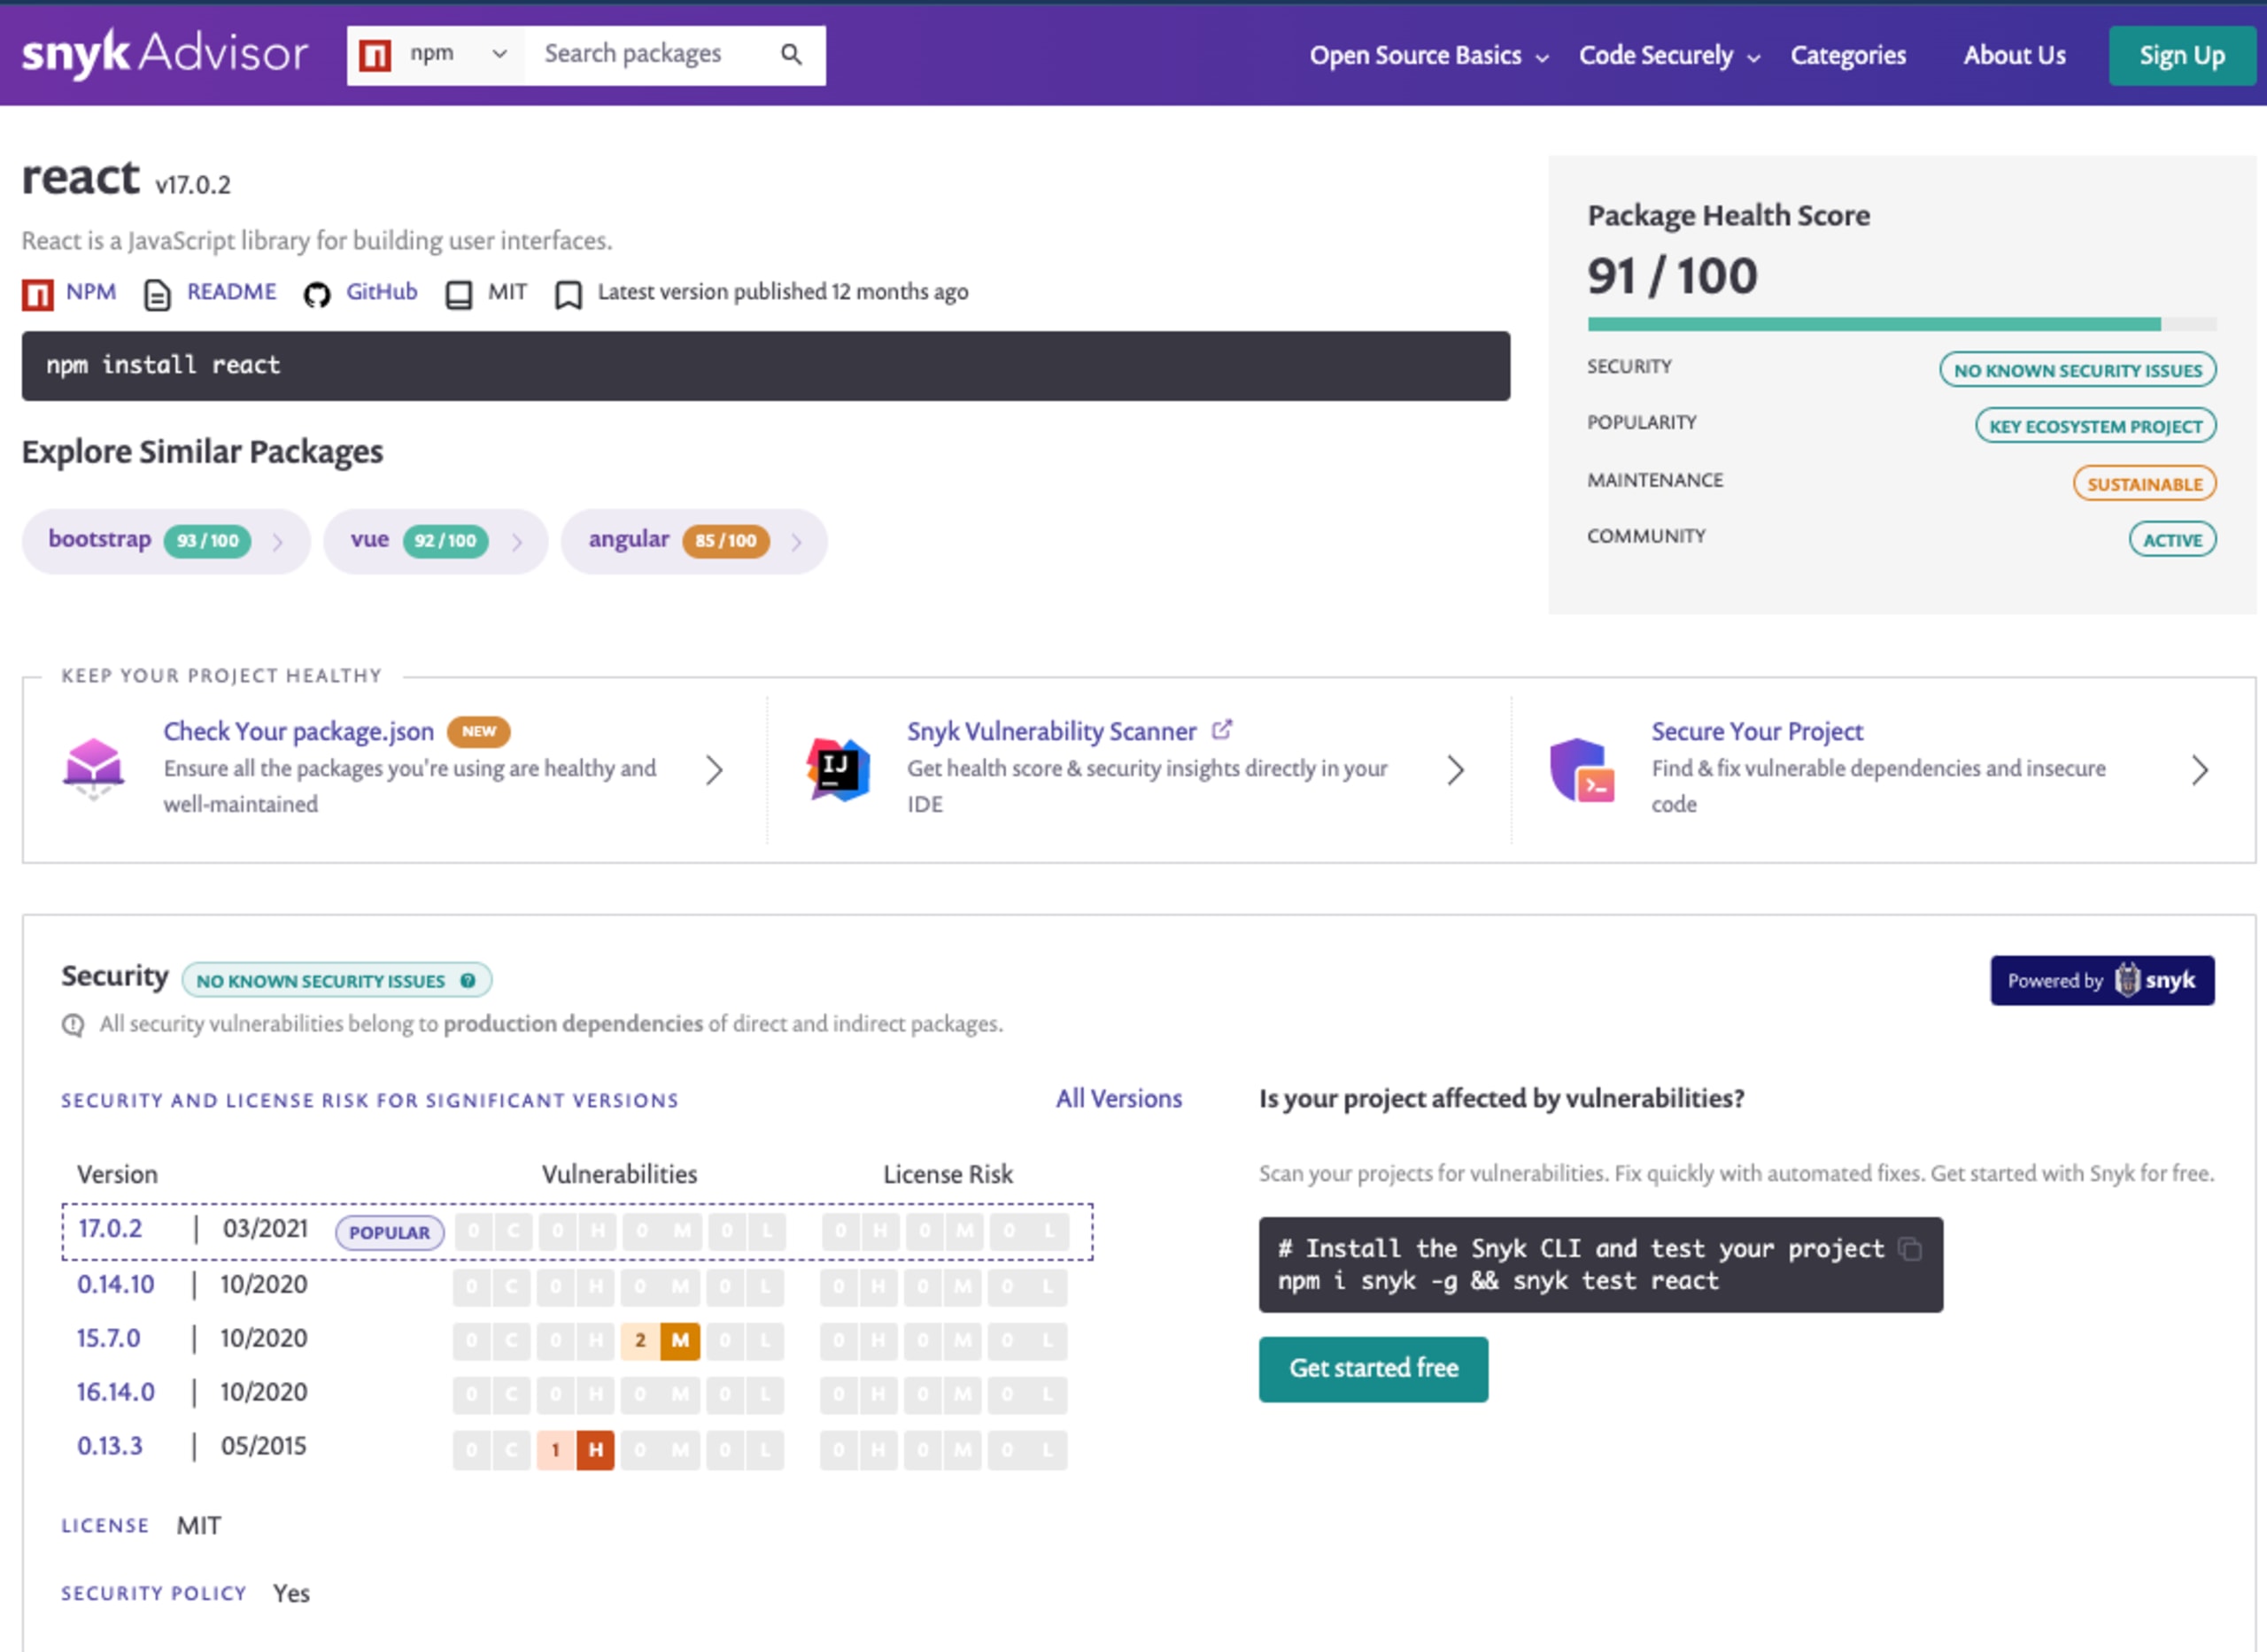
Para encontrar os pacotes de código aberto certos, o Snyk Advisor orienta os desenvolvedores e facilita a busca proativa por pacotes seguros. O banco de dados já conta com mais de 1 milhão de pacotes de código aberto e continua crescendo. Veja alguns dos principais critérios usados para avaliar os pacotes.
Popularidade — Entenda a adoção de um pacote de código aberto com métricas como número de downloads e estrelas no repositório do código-fonte.
Manutenção — Conheça a saúde de uma dependência de código aberto e avalie a sustentabilidade do projeto.
Comunidade — A comunidade do pacote de código aberto usado no seu projeto está ativa ou perdeu o ritmo? Avalie a situação com métricas do projeto.
Segurança (atualmente, apenas vulnerabilidades e licenças) — Avalie rapidamente a postura de segurança de um projeto de código aberto e de suas versões anteriores. Além disso, ao conectar seu projeto à Snyk, você recebe orientações de correção e automação para garantir a segurança em grande escala e com agilidade.
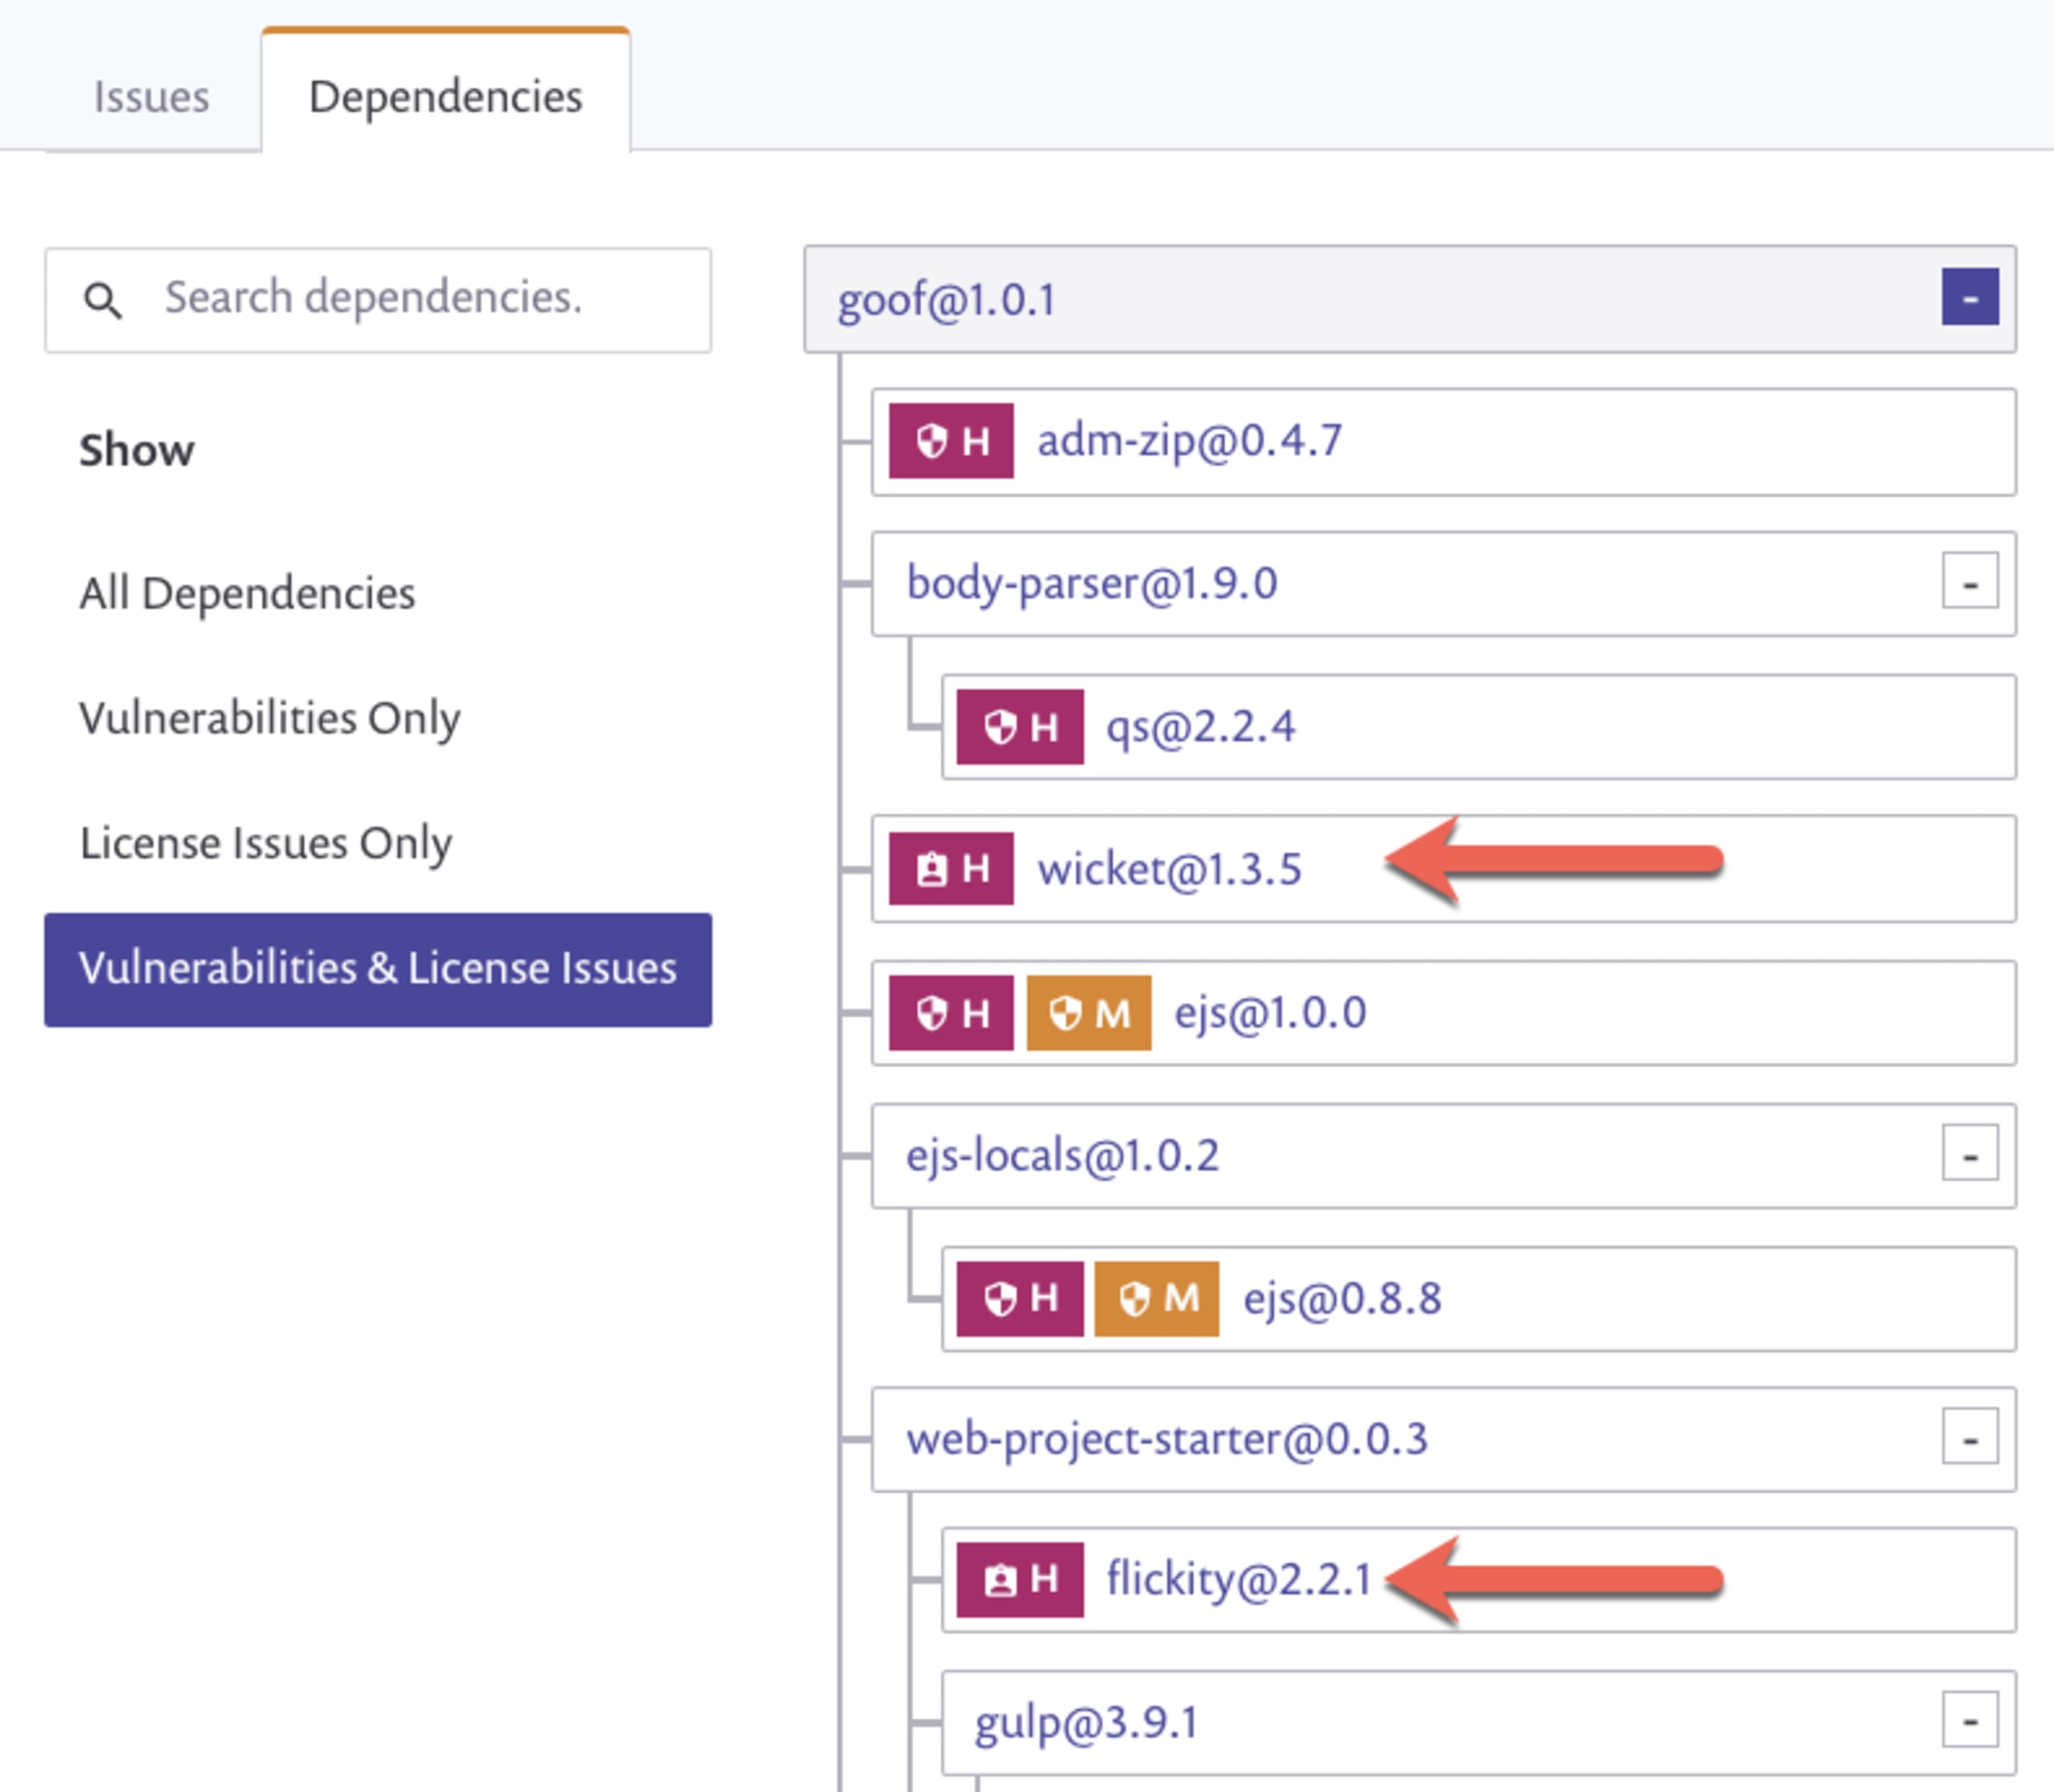
O grafo de dependências da Snyk fornece a lista completa de dependências diretas e transitivas de código aberto incluídas em uma aplicação. Essa lista pode ser consultada no painel do usuário, na CLI ou até exportada no formato padrão SPDX quando um cliente ou parceiro precisa ver os componentes do seu software. A Snyk também tem um projeto experimental chamado snyk2spdx que os clientes podem usar.
5. Implemente as práticas de segurança exigidas pela Ordem Executiva do Presidente para aprimorar a cibersegurança do país. De acordo com essa ordem, todos os softwares adquiridos pelo governo dos EUA agora precisam atender aos padrões de segurança de desenvolvimento e implantação. Recomendamos que você adote essas práticas de forma mais ampla.
Após a publicação da ordem executiva em 2021, abordamos cada tema em detalhes, incluindo listas de materiais de software (SBoMs), ambientes e processos de desenvolvimento seguro, integridade do código aberto, autonomia dos desenvolvedores, automação do SDLC, segurança de código, atestação e relatórios no nível dos componentes.
Mantenha-se atento a ataques cibernéticos
Mais do que nunca, é importante que organizações de todo o mundo protejam seus serviços e infraestruturas contra ataques cibernéticos. A segurança global exige um esforço conjunto, com contribuições que vão de grandes empresas a colaboradores independentes de projetos de código aberto. Por isso, use as melhores ferramentas, siga as melhores orientações e mantenha-se atento e seguro.
A Snyk apoia a ordem do Presidente e está aqui para ajudar todos a fazer sua parte na proteção dos softwares de suas organizações e do mundo contra uma das ameaças mais marcantes do nosso tempo. Cadastre-se gratuitamente.