Proteja sua cadeia de suprimentos de software com a nova integração Snyk Vulnerability Intelligence para SBOM no ServiceNow
Sarah Conway
7 de novembro de 2023
0 minutos de leituraDesenvolvidos internamente ou adquiridos, seus aplicativos podem estar expostos a diversas vulnerabilidades, especialmente por meio de componentes de código aberto amplamente usados no software atual. Uma pesquisa recente constatou que 60% das vítimas de violações de dados foram comprometidas por causa de uma vulnerabilidade conhecida, mas não corrigida. Para prevenir ameaças e gerenciar riscos com eficiência, é preciso entender o perfil de risco de vulnerabilidade de cada componente da sua cadeia de suprimentos de software.
Muitas organizações estão adotando uma lista de materiais de software (SBOM) para acompanhar o conteúdo de seus aplicativos, mas o verdadeiro valor dos SBOMs está em saber quando um desses componentes coloca sua organização em risco devido a uma vulnerabilidade.
A nova integração Snyk Vulnerability Intelligence para SBOM oferece visibilidade dos seus SBOMs no ServiceNow Vulnerability Response, permitindo entender com mais precisão os riscos na cadeia de suprimentos da empresa. A Snyk oferece a primeira e única integração de análise de composição de software (SCA) para o ServiceNow, e estamos muito felizes em dar continuidade à nossa parceria com essa nova colaboração.
Tenha uma visão completa dos riscos dos componentes de software
O app Snyk Vulnerability Intelligence para SBOM leva a inteligência da Snyk sobre vulnerabilidades em pacotes aos SBOMs armazenados no ServiceNow, permitindo entender com mais precisão os riscos na cadeia de suprimentos de software da empresa. Os URLs dos pacotes nesses SBOMs são usados para identificar componentes com vulnerabilidades. Um painel centralizado mostra os riscos de infraestrutura, nuvem, contêineres e aplicativos, enquanto a Snyk identifica a gravidade das vulnerabilidades no contexto dos seus aplicativos e pacotes de software. A Snyk também fornece informações valiosas sobre como corrigir vulnerabilidades em componentes individuais, além de links que ajudam as equipes de desenvolvimento, AppSec e SecOps a entender todo o impacto da vulnerabilidade.
As orientações da Snyk tornam a correção de vulnerabilidades rápida e simples, enquanto os fluxos de trabalho do ServiceNow garantem que nenhuma correção fique para trás. Você pode criar regras para gerar automaticamente itens de aplicativo vulnerável (AVITs) no ServiceNow Vulnerability Response sempre que a Snyk identificar novas vulnerabilidades nos seus SBOMs, de acordo com os requisitos da sua empresa. Esses registros permitem atribuir tarefas de correção aos responsáveis, acompanhar o progresso e notificar as partes interessadas.
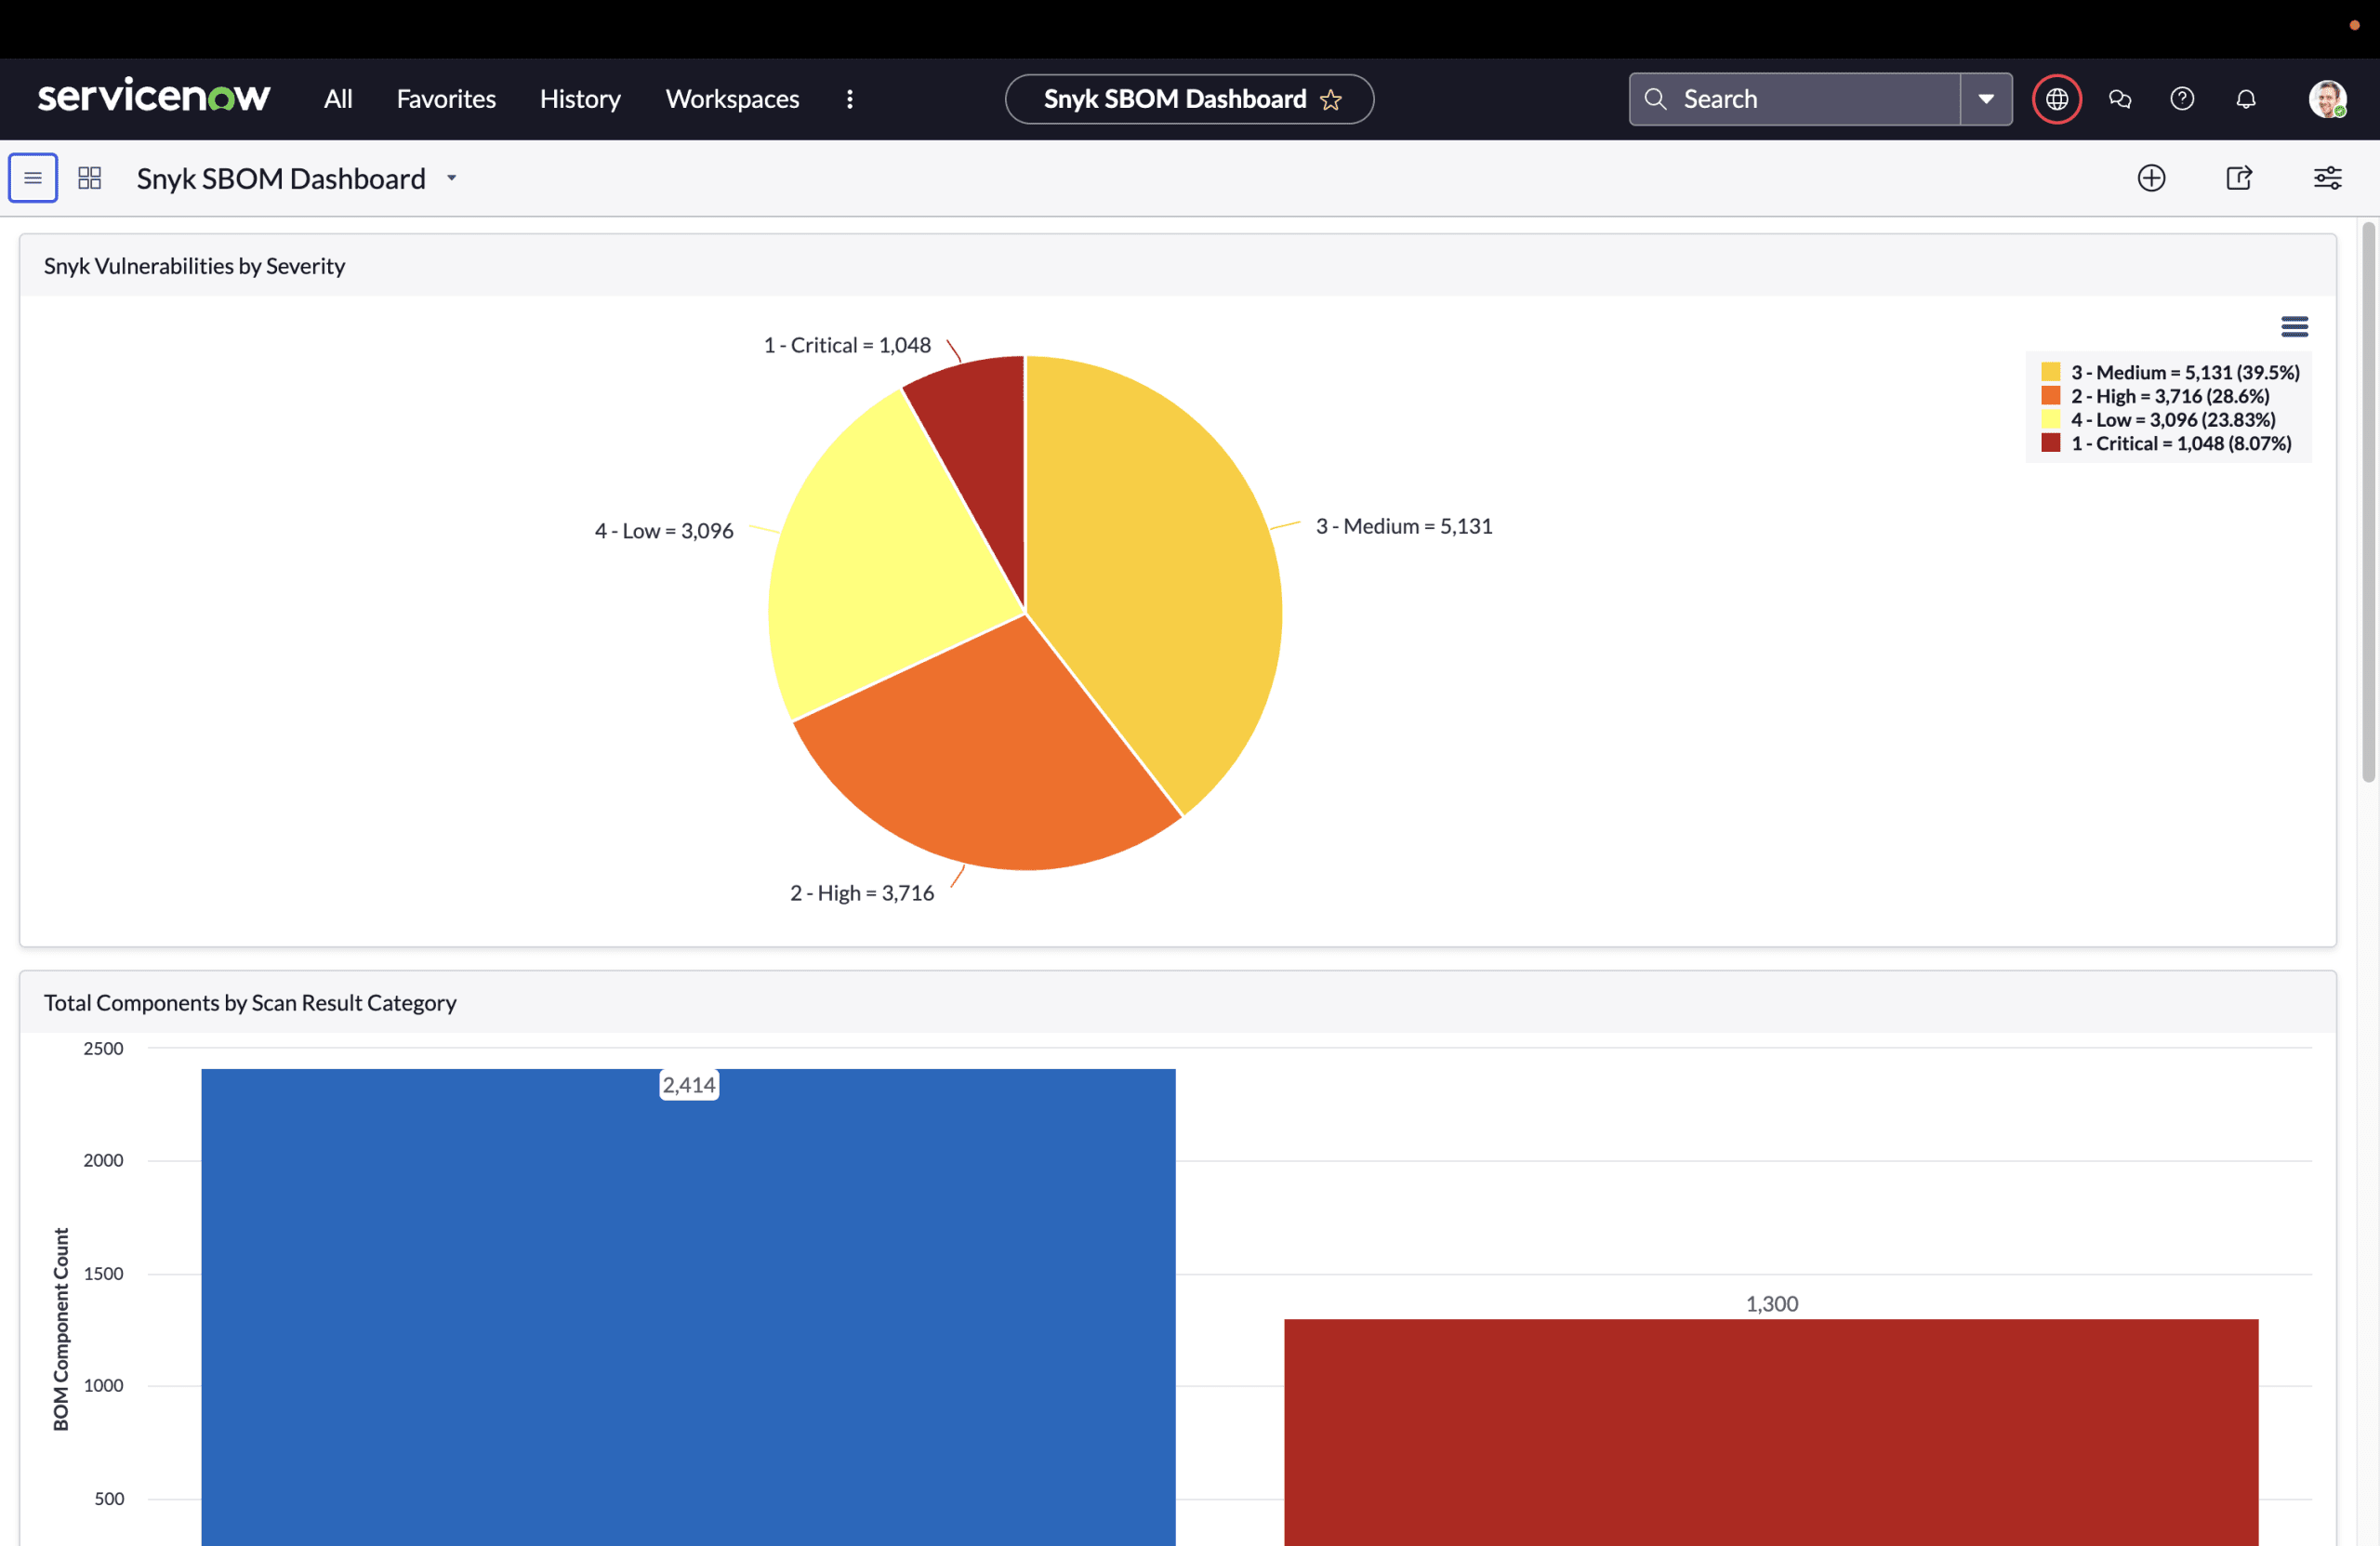
Ao incluir dados da Snyk nos painéis do SBOM Workspace do ServiceNow, fica fácil acompanhar e corrigir riscos em SBOMs usando os fluxos de trabalho de correção do ServiceNow. Para quem não tem conhecimentos técnicos, os elementos visuais oferecem uma visão clara e eficaz do SBOM.
Proteja sua empresa contra as ameaças de segurança mais recentes
A nova integração de SBOM da Snyk também pode desempenhar um papel fundamental no gerenciamento dos riscos introduzidos por novas vulnerabilidades de dia zero. Por exemplo, quando surge uma nova vulnerabilidade de dia zero, como as vulnerabilidades recentes de alta gravidade no http2 ou no curl, você pode pesquisar rapidamente seus SBOMs no ServiceNow para identificar quais aplicativos e componentes foram afetados, além de consultar as recomendações de correção. Depois, para eliminar os riscos dessas vulnerabilidades, você pode usar os fluxos de trabalho conhecidos do ServiceNow Vulnerability Response, sem precisar criar um novo processo.
Entre outros recursos do Snyk Vulnerability Intelligence para SBOM estão a análise de SBOMs de terceiros de aplicativos adquiridos para detectar vulnerabilidades antes da implantação no seu ambiente e a geração de documentação para atender aos requisitos de GRC.
Como começar
Pronto para proteger toda a sua cadeia de suprimentos de software? Baixe a integração Snyk Vulnerability Intelligence para ServiceNow na ServiceNow Store.