Protegendo o ecossistema de skills para agentes: como Snyk e Vercel estão protegendo a nova cadeia de suprimentos de software

17 de fevereiro de 2026
0 minutos de leituraSe você tem acompanhado o universo de ferramentas de IA para desenvolvedores, provavelmente percebeu que algo importante está acontecendo: os agentes de IA já não são apenas chatbots que ajudam você a escrever código. Eles estão evoluindo para sistemas autônomos completos, capazes de ler seus e-mails, implantar seus aplicativos, gerenciar sua infraestrutura e executar comandos arbitrários de shell na sua máquina. Essa evolução abre uma enorme oportunidade para acelerar a inovação agentiva — desde que o setor consiga, ao mesmo tempo, resolver os riscos da cadeia de suprimentos de software.
Hoje, tenho o prazer de anunciar nossa parceria com a Vercel para levar a inteligência de segurança da Snyk diretamente ao novo marketplace skills.sh — um ecossistema aberto de skills para agentes que está rapidamente se tornando a biblioteca padrão para agentes de IA. Sempre que uma nova skill de agente é instalada usando o instalador npx skills, a infraestrutura da Vercel chama a API de alto desempenho da Snyk para fazer uma análise de segurança aprofundada da skill antes que ela chegue à máquina de um desenvolvedor.
Mas, antes de explicar os detalhes de como essa integração funciona, quero dar um contexto sobre a importância disso.
A ascensão das skills para agentes (e por que você deve se importar)
Em 20 de janeiro de 2026, a Vercel lançou skills, uma ferramenta de linha de comando e um ecossistema aberto para instalar e gerenciar pacotes de skills para agentes de IA. Pense nisso como o npm, mas, em vez de bibliotecas JavaScript, você instala recursos que seu agente de IA pode executar por você. O diretório skills.sh funciona como o registro central e o ranking desses pacotes.
A adoção foi impressionante. Nas seis primeiras horas após o lançamento, a skill mais popular já tinha mais de 20 mil instalações. Só o utilitário find-skills já soma mais de 235 mil instalações semanais. Grandes empresas, como a Stripe, lançaram suas próprias skills em poucas horas. Hoje, o ecossistema é compatível com uma ampla variedade de agentes, como Claude Code, Cursor, Windsurf, Goose, GitHub Copilot, Gemini CLI e muitos outros.

Mas aqui está o ponto: quando você executa npx skills add <package>, não está apenas instalando uma biblioteca. Está dando a um agente de IA a capacidade de executar lógica em seu nome.
Esse modelo de confiança é fundamentalmente diferente de tudo o que conhecemos no gerenciamento tradicional de pacotes. Uma skill é mais do que código armazenado no seu diretório node_modules, à espera de ser importado: é código e instruções em linguagem natural que um agente autônomo vai interpretar e executar, possivelmente com acesso ao seu sistema de arquivos, às variáveis de ambiente, às chaves de API e à infraestrutura de produção. É por isso que a parceria entre Snyk e Vercel é tão poderosa.
Como funciona a integração entre Snyk e Vercel

A Vercel está lançando um ranking de segurança em skills.sh para dar aos desenvolvedores visibilidade imediata sobre a postura de segurança das skills que instalam. A Snyk é uma das principais parceiras de lançamento dessa iniciativa e oferece o mecanismo automatizado de auditoria de segurança que avalia envios de skills em grande escala.
Veja uma visão geral da arquitetura:
Análise no momento do envio: quando uma nova skill de agente é instalada usando o instalador
npx skills, a infraestrutura da Vercel aciona uma chamada à API de análise de alto desempenho da Snyk. Isso acontece automaticamente, sem que o autor da skill ou o usuário final precisem fazer nada.Análise profunda em várias camadas: nosso scanner não se limita a procurar strings suspeitas. Ele é baseado no mecanismo de análise agent-scan (também conhecido como mcp-scan), que combina vários avaliadores personalizados baseados em LLMs com regras determinísticas. Essa abordagem dupla é essencial porque as skills para agentes são artefatos híbridos: os componentes executáveis precisam de análise de código tradicional, mas também é necessário entender a linguagem para detectar injeções de prompt e malware em linguagem natural ocultos nas instruções do SKILL.md.
Entendimento contextual: analisamos tanto a lógica de execução quanto as instruções em linguagem natural para detectar o que chamamos de “fluxos tóxicos”: situações em que um prompt aparentemente inofensivo pode ser usado para acionar uma ação maliciosa. Uma ferramenta tradicional de análise estática examinaria o código e não encontraria nada de errado. Nosso sistema entende a intenção das instruções e como elas interagem com os recursos do agente.
Sinais de verificação de segurança: os resultados da análise são exibidos diretamente na página da skill por meio de um selo “Segurança verificada”, que informa rapidamente à comunidade que a skill passou por verificações rigorosas de padrões maliciosos em todas as nossas oito categorias de políticas de segurança.
Monitoramento contínuo: a verificação não acontece uma única vez. As skills são reavaliadas conforme nossos recursos de detecção melhoram e surgem novos padrões de ameaça. O cenário de ameaças muda rapidamente, e nossa infraestrutura de análise foi projetada para acompanhar esse ritmo.
A principal inovação técnica aqui é que nossos detectores de nível CRÍTICO alcançam uma taxa de revocação de 90% a 100% em skills maliciosas confirmadas, mantendo uma taxa de falsos positivos de 0% nas 100 principais skills legítimas do skills.sh. Esse poder de discriminação permite implementar a análise como uma barreira automatizada no momento do envio: assim, você pode bloquear skills realmente maliciosas sem criar obstáculos para desenvolvedores que agem de boa-fé.
Analisamos 3.984 skills para agentes. Veja o que encontramos.
Na Snyk, temos investido bastante em pesquisas sobre segurança de IA agentiva, impulsionadas pela aquisição da Invariant Labs — uma empresa de pesquisa em segurança de IA reconhecida mundialmente, criada a partir da ETH Zurich e pioneira em pesquisas sobre envenenamento de ferramentas, vulnerabilidades de MCP e detecção em tempo de execução para sistemas agentivos.
Como parte desse investimento, nossa equipe de pesquisa concluiu recentemente a primeira auditoria abrangente de segurança do ecossistema de skills para agentes de IA. Analisamos 3.984 skills de grandes marketplaces, como o skills.sh, e publicamos os resultados em um relatório técnico: Exploring the Emerging Threats of the Agent Skill Ecosystem detalhado.
Por que isso importa para todo o ecossistema
Se você trabalha no setor de software há tempo suficiente, essa situação provavelmente parece familiar. O ecossistema atual de skills para agentes lembra os primeiros dias do npm e do PyPI: crescimento explosivo, entusiasmo da comunidade e uma postura de segurança que ainda não acompanhou o ritmo da adoção. Já vimos esse filme com ataques de confusão de dependências, campanhas de typosquatting e protestware em registros tradicionais de pacotes.
Mas as skills para agentes diferem dos pacotes tradicionais em vários aspectos importantes. Primeiro, o impacto potencial é maior. Pacotes npm tradicionais podem executar código, mas geralmente operam em um ambiente relativamente restrito. Já uma skill de agente herda todas as permissões do próprio agente — e os agentes modernos costumam ter acesso ao seu sistema de arquivos, shell, chaves de API, e-mail, infraestrutura de nuvem e muito mais.
Segundo, a superfície de ataque é inédita. As skills para agentes introduzem a linguagem natural como vetor de ataque. Ferramentas tradicionais de SAST não detectam injeções de prompt. Padrões de regex não identificam “fluxos tóxicos”.
Terceiro, o modelo de confiança se inverte. Com pacotes tradicionais, o desenvolvedor decide conscientemente importar e chamar funções específicas. Com skills para agentes, é o agente que decide quando e como usar uma skill com base em instruções em linguagem natural. A pessoa fica um passo distante da decisão de execução, o que faz do agente o novo alvo dos ataques.
É por isso que a Snyk tem investido tanto nessa área. Adquirimos a Invariant Labs justamente porque sua equipe — formada a partir do departamento de ciência da computação da ETH Zurich — desenvolveu a tecnologia fundamental para entender e proteger sistemas agentivos. A tecnologia Guardrails oferece uma camada de segurança transparente no nível dos LLMs e dos agentes, combinando informações contextuais, análises estáticas, monitoramento em tempo de execução, anotações humanas e bancos de dados de incidentes em uma estrutura de segurança unificada.
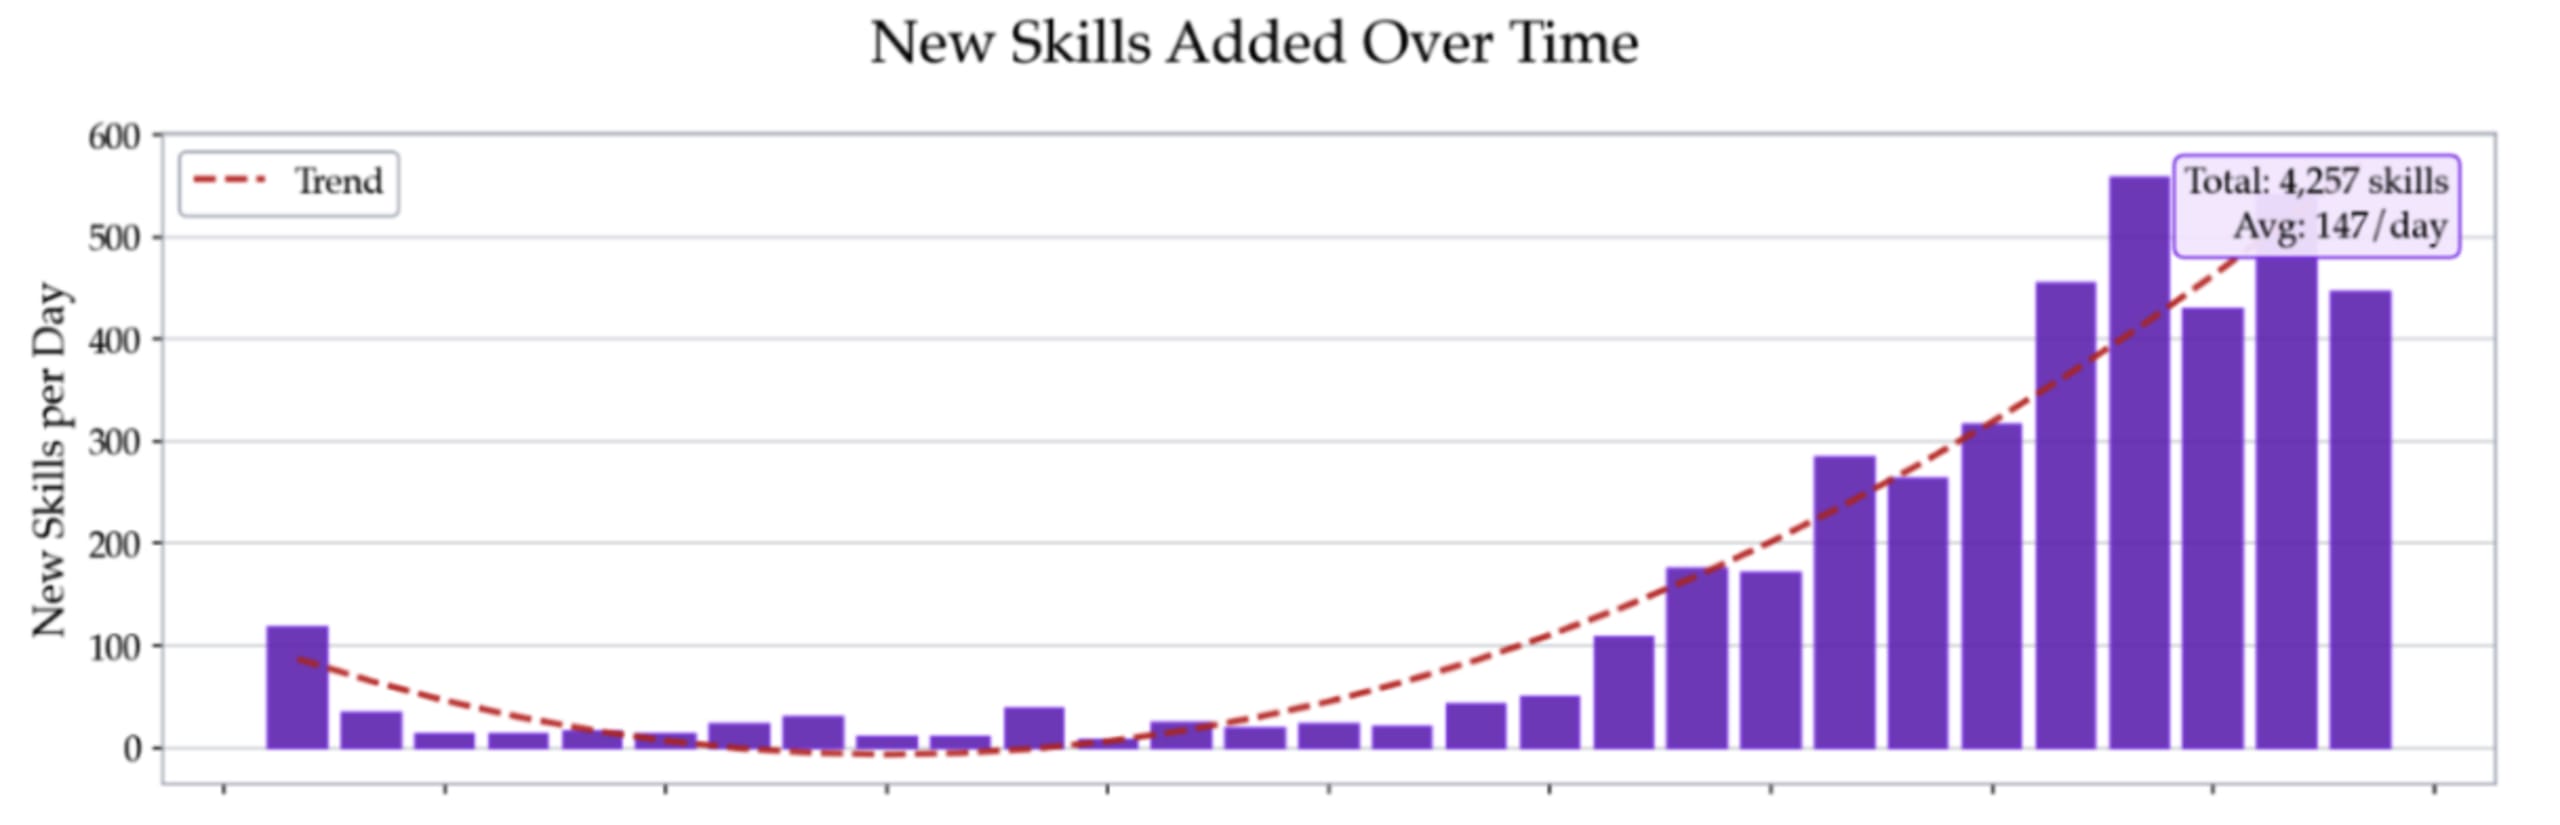
A parceria com a Vercel é uma extensão natural desse trabalho. Com o crescimento do ecossistema de skills — em média, 147 novas skills por dia —, a única estratégia viável é incorporar a segurança diretamente à infraestrutura da plataforma. A análise manual não escala. As denúncias da comunidade são lentas demais. É preciso fazer análises automatizadas, contínuas e abrangentes, que entendam tanto código quanto linguagem, no momento do envio.
O que você pode fazer agora
A boa notícia é que você não precisa esperar que outra pessoa proteja seus fluxos de trabalho agentivos. Disponibilizamos nossa tecnologia de análise por vários canais, todos gratuitos e prontos para você usar.
Experimente o Agent Scan - Skill Inspector: o mesmo mecanismo de análise que sustenta a integração com a Vercel, disponibilizado como um site de autoatendimento. Cole uma skill e receba uma avaliação imediata de segurança em nossas oito categorias de ameaças. É grátis, rápido e uma ótima maneira de verificar as skills antes de instalá-las.

Use o Agent Scan CLI no GitHub: para quem prefere a linha de comando (e, sejamos sinceros, isso inclui a maioria de nós), nossa ferramenta de código aberto mcp-scan pode detectar automaticamente suas configurações de MCP, ferramentas de agente e skills instaladas e, em seguida, analisá-las em busca de injeções de prompt, código malicioso, downloads suspeitos e muito mais. Você também pode usá-la como proxy para monitorar o tráfego de MCP em tempo real e aplicar proteções. Execute uvx mcp-scan@latest --skills para analisar suas skills instaladas agora mesmo.
Conheça o Snyk Labs: nosso braço de pesquisa publica novos experimentos, ferramentas e descobertas. Se você se interessa pelo que há de mais avançado em pesquisa de segurança de IA — da análise de fluxos tóxicos à detecção de vulnerabilidades em servidores MCP —, este é o lugar certo.
Para equipes corporativas: Evo by Snyk transforma as inovações do nosso Labs em recursos agentivos prontos para empresas, integrados diretamente à Snyk AI Security Platform. O Evo oferece visibilidade, aplicação de políticas e orquestração para governar sistemas de IA em diferentes ambientes. O suporte a skills no Evo será lançado em breve.
E, se você quiser conferir todos os detalhes técnicos da metodologia e dos resultados da pesquisa, incluindo exemplos documentados de skills maliciosas encontradas no mundo real, consulte nosso relatório técnico: Exploring the Emerging Threats of the Agent Skill Ecosystem.
Em resumo
O ecossistema de skills para agentes está crescendo rapidamente: já são 4.257 skills, e novas são publicadas a uma média de 147 por dia. Esse crescimento é empolgante e vai aumentar muito a produtividade dos desenvolvedores. Mas também significa que a superfície de ataque está se expandindo na mesma velocidade.
Na Snyk, acreditamos que a segurança deve ser prioridade em todo ecossistema de software, e as skills para agentes não são exceção. A parceria com a Vercel é um passo para tornar a “segurança desde o início” o padrão da era agentiva, e não algo deixado para depois.
Ainda estamos no começo dessa jornada. As ameaças são reais, os riscos são altos e a tecnologia para nos defender desses ataques continua evoluindo. Mas, se aprendi algo em duas décadas trabalhando com segurança, é que quanto mais cedo a segurança for incorporada à base, melhor para todos.
Então, analise suas skills. Audite as configurações dos seus agentes. E, se encontrar algo suspeito, avise a gente. Estamos todos juntos nessa.
GUIA
Unifique o controle da IA agentiva com Evo by Snyk
Evo by Snyk oferece a líderes de segurança e engenharia uma orquestração unificada em linguagem natural para a segurança de IA. Descubra como Evo coordena agentes especializados para oferecer proteção de ponta a ponta em todo o ciclo de vida da sua IA.