Usuários da Snyk não precisam se preocupar com os atrasos da NVD

Hadas Bloom

13 de março de 2024
0 minutos de leituraNota do editor: 19 de setembro de 2024
Atualização: a NVD ainda enfrenta atrasos significativos.
355 CVEs publicados no Snyk Security Database em 2024 ainda não foram analisados pela NVD.
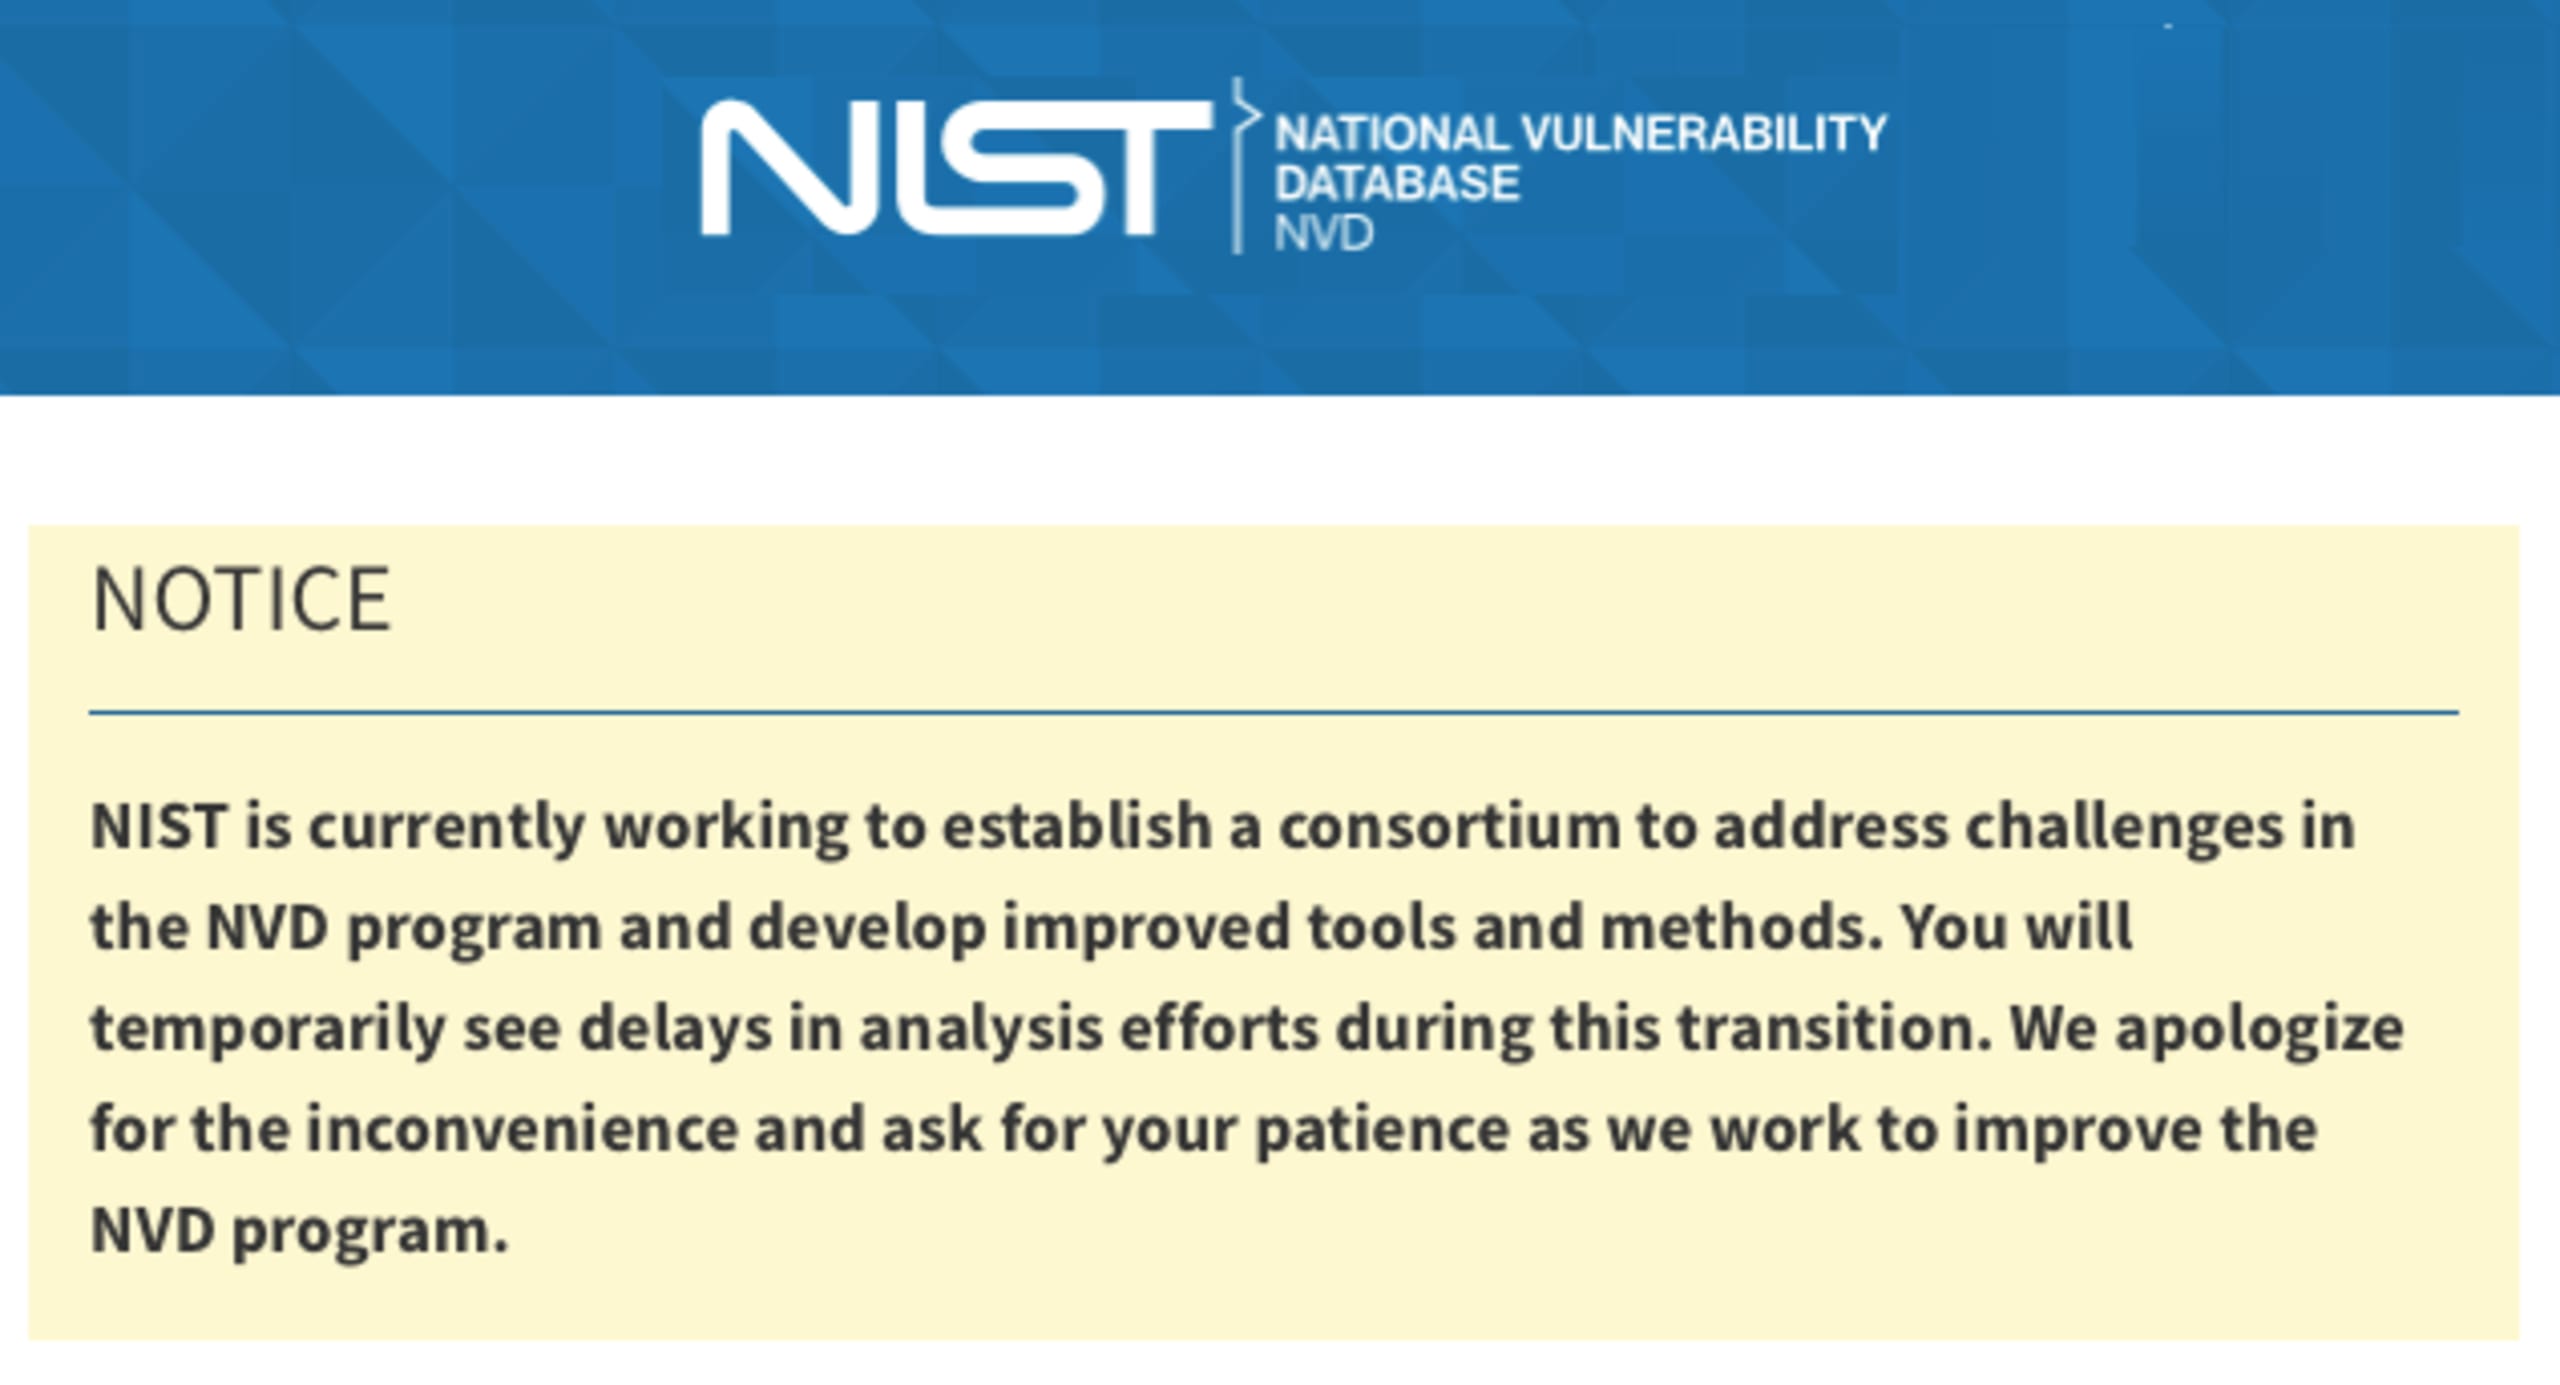
Você talvez tenha visto discussões recentes e o comunicado oficial da NVD (National Vulnerability Database) sobre atrasos no processo de análise. Esta mensagem foi publicada em 13 de fevereiro:
Queremos garantir que esses atrasos não comprometem a integridade nem a eficácia da inteligência de segurança da Snyk, incluindo a Snyk Vulnerability Database.
O que impulsiona a inteligência de segurança da Snyk?
A Snyk Vulnerability Database (VulnDB) deve sua robustez a uma equipe dedicada de analistas de segurança, apoiada por tecnologias avançadas. Essa equipe multidisciplinar, formada por analistas, pesquisadores, gerentes de produto e engenheiros, está na linha de frente de todas as iniciativas de segurança da Snyk. Da pesquisa de vulnerabilidades de dia zero à agregação de fontes estruturadas e não estruturadas sobre vulnerabilidades, o trabalho dessa equipe é fundamental para manter a integridade e a precisão da Snyk Vulnerability Database.
Como funcionam a análise e a triagem da Snyk?
Todos os dias, os analistas de segurança da Snyk analisam minuciosamente inúmeros eventos relacionados a vulnerabilidades para publicar novos avisos com informações precisas e práticas.
O processo de coleta inclui vários tipos de fontes:
Bancos de dados comunitários estruturados de ecossistemas, como o RubySec Advisory DB.
Bancos de dados e avisos oficiais, como a NVD.
Descoberta de vulnerabilidades não divulgadas por meio de algoritmos de machine learning que encontram vulnerabilidades ainda não catalogadas em fóruns públicos ou repositórios de código-fonte.
Divulgações da comunidade e do meio acadêmico, incluindo a colaboração com pesquisadores independentes e instituições acadêmicas.
Pesquisa proprietária e análise de tendências de vulnerabilidades para encontrar vulnerabilidades de dia zero e identificar exploits, como na pesquisa recente Leaky Vessels (vulnerabilidades de escape de contêineres no Docker e no runc).
A inteligência humana, ampliada pela IA, orienta o processo de tomada de decisão. Isso inclui validar se uma ameaça em potencial é uma vulnerabilidade real e garantir que todos os detalhes práticos sejam incluídos. É por isso que as organizações confiam na Snyk: nossa pesquisa aprofundada.
Os avisos do Snyk Open Source não dependem da NVD
Todos os avisos de vulnerabilidade de código aberto da Snyk passam por uma avaliação rigorosa dos analistas de segurança da Snyk, independentemente da análise da NVD — e muitas vezes antes dela. Quando disponíveis, os dados da NVD são apresentados junto com a análise da Snyk. No entanto, a entrega e a qualidade dos nossos dados de vulnerabilidade não são afetadas diretamente por incidentes externos, como atrasos nas análises da NVD.
Mais especificamente, cada aviso de código aberto incluído na Snyk Vulnerability Database traz coordenadas precisas dos pacotes, intervalos de versões vulneráveis, vetores CVSS e análises detalhadas, independentemente das informações fornecidas por outras fontes. Além disso, enquanto a NVD analisa apenas vulnerabilidades com IDs CVE, a equipe de segurança da Snyk analisa vulnerabilidades mesmo que ainda não tenham recebido um ID CVE.
Avisos da Snyk Container
Para os avisos de contêineres, a Snyk usa um processo semiautomatizado que considera várias fontes durante a avaliação. Os detalhes desses avisos se baseiam principalmente nas informações e avaliações fornecidas pelas próprias distribuições Linux, que têm mais contexto sobre os problemas em seus respectivos ambientes. Por isso, os atrasos da NVD também não afetam as coordenadas dos pacotes nem os intervalos de versões vulneráveis desses avisos.
As severidades e pontuações CVSS são definidas com base nas melhores avaliações disponíveis, considerando tanto a avaliação da distribuição Linux quanto a da NVD. Saiba mais na nossa documentação sobre como isso funciona. Os avisos em que a distribuição Linux não fornece sua própria avaliação CVSS nem o nível de severidade (“Importância relativa”) e usa os dados da NVD, ou os repassa, terão atrasos na avaliação CVSS por causa deste incidente.
Vá além da NVD com a Snyk
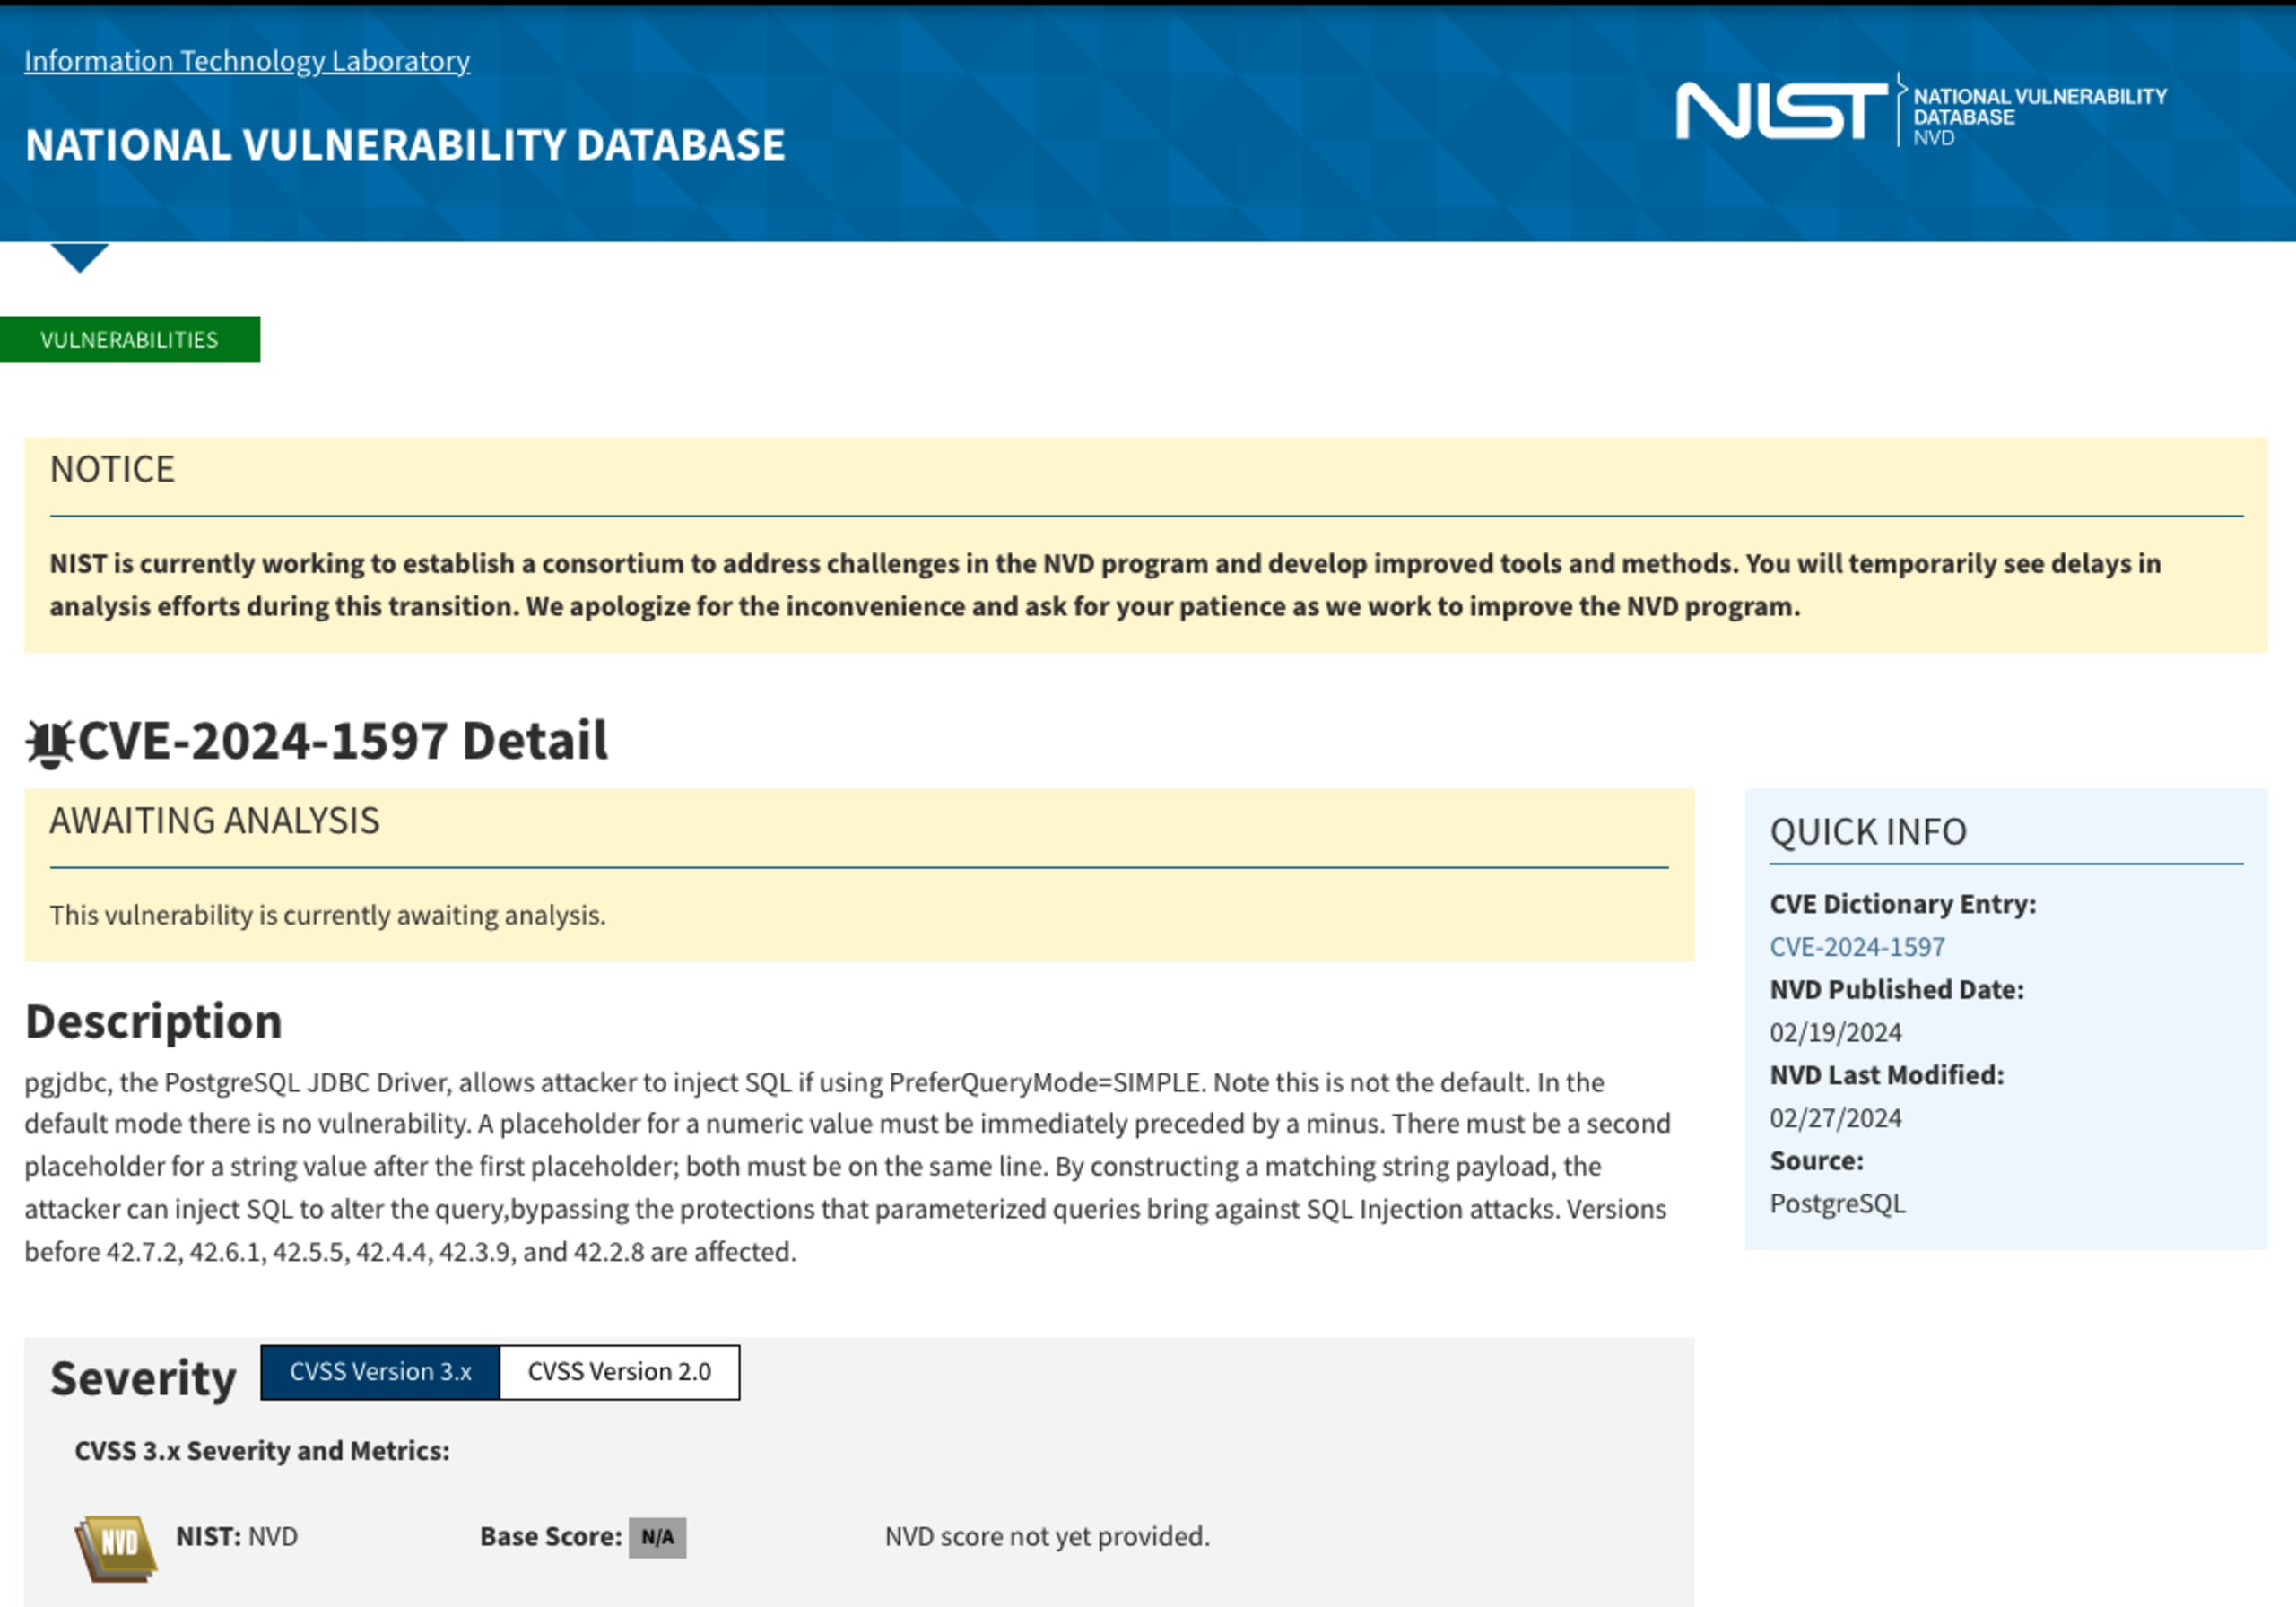
Os dados de vulnerabilidade da Snyk vão muito além dos da NVD e, muitas vezes, chegam antes dela para vulnerabilidades de código aberto. Por isso, quem usa a Snyk não precisa se preocupar com os atrasos da NVD. Em 12 de março de 2024, mais de 500 CVEs exclusivos publicados na Snyk Vulnerability Database em 2023 e 2024 ainda não tinham sido analisados pela NVD. Alguns foram classificados pelos analistas de segurança da Snyk como vulnerabilidades de severidade alta ou crítica, como CVE-2024-22243 (redirecionamento aberto de alta severidade no Spring) e CVE-2024-1597 (injeção de SQL de severidade crítica no PostgreSQL). Ambos já haviam sido publicados e analisados três semanas antes na Snyk Vulnerability Database.
Exemplo de um aviso de severidade crítica aguardando análise:
A missão da Snyk é tornar o mundo mais seguro — inclusive o mundo do código aberto — e ajudar desenvolvedores e equipes de AppSec a proteger ativamente suas bases de código. Nosso objetivo é oferecer inteligência de segurança atualizada, abrangente, prática e precisa, que impulsione toda a plataforma Snyk, sem depender exclusivamente de fontes externas para alcançar esse objetivo. Agende hoje uma demonstração com um especialista e saiba mais sobre nossa inteligência de segurança.