Guia rápido: como atender aos padrões de conformidade em segurança

15 de setembro de 2022
0 minutos de leituraSegurança e conformidade têm um papel fundamental em todas as organizações. Sem a confiança e a lealdade dos clientes, nenhuma empresa prospera. Para muitas delas — de startups em estágio inicial a multinacionais —, conquistar essa confiança começa por demonstrar que os controles de segurança adequados estão implementados.
Padrões de conformidade reconhecidos internacionalmente, como ISO 27001, PCI-DSS e SOC 2, estabelecem objetivos de referência no setor, buscados pela maioria das empresas e organizações. Este guia rápido orienta você sobre como iniciar seu programa de conformidade e apresenta controles alinhados a padrões específicos.
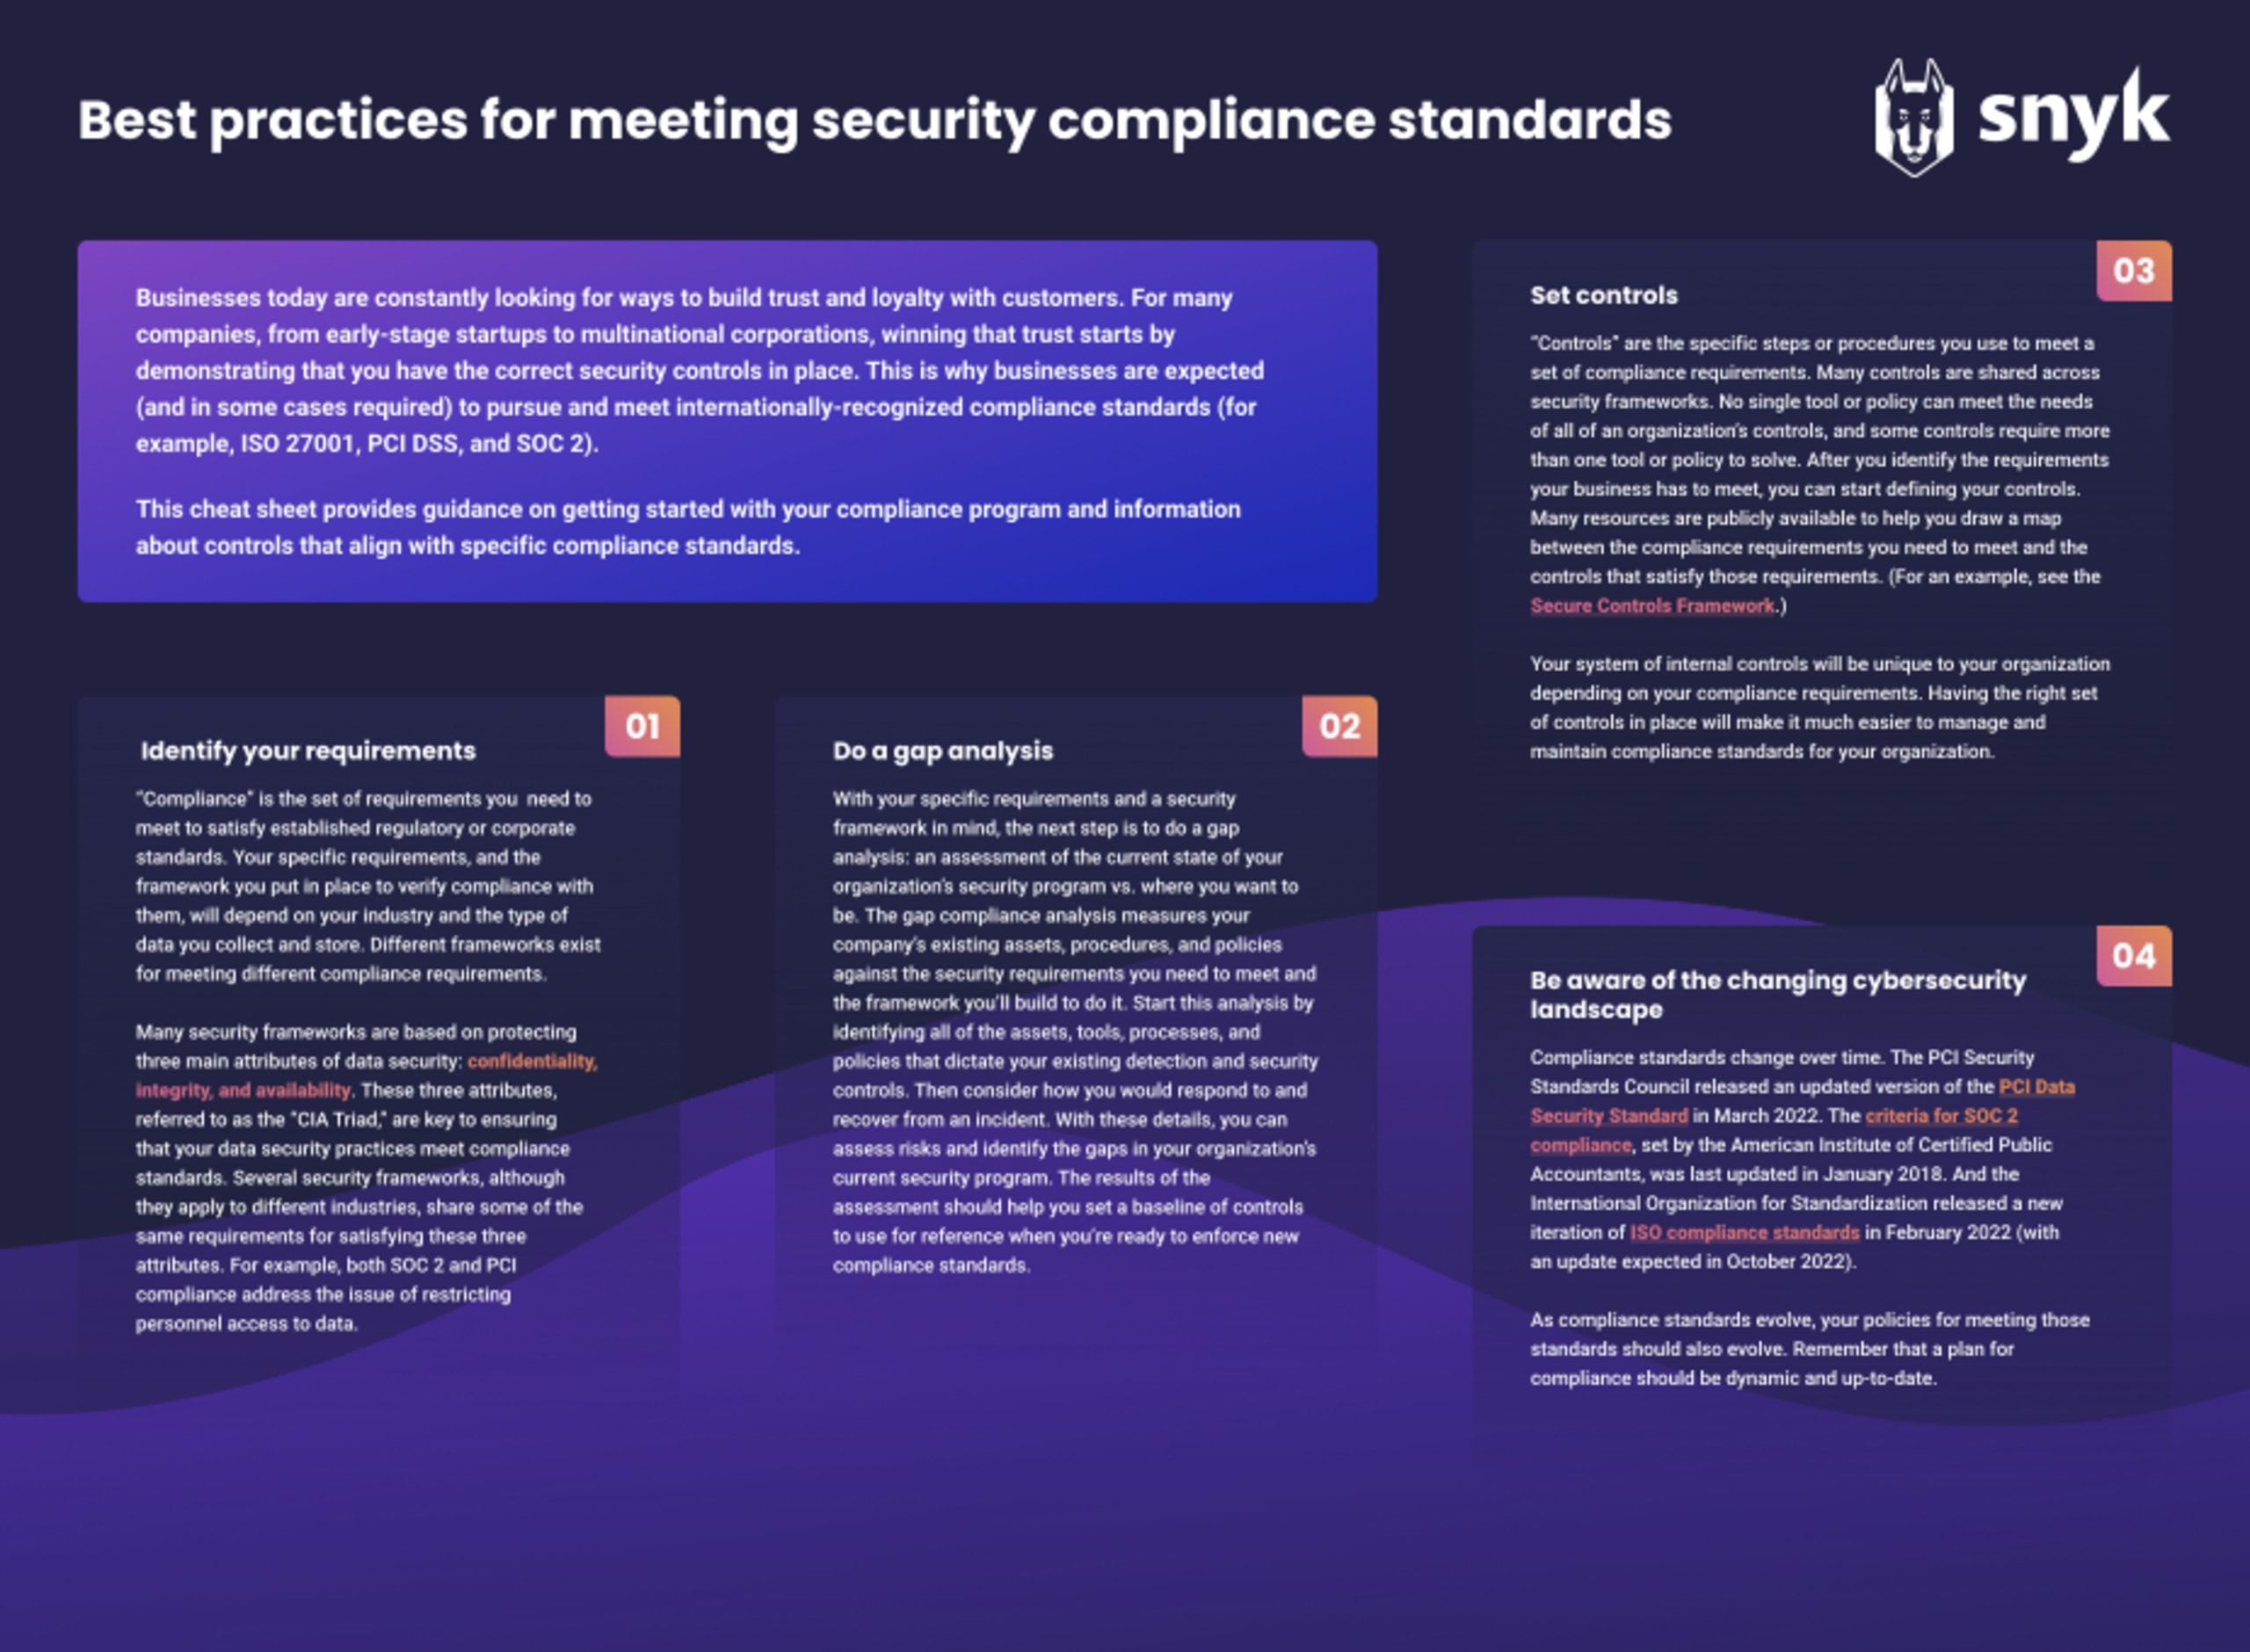
Use as etapas a seguir como guia para criar seu próprio programa de conformidade e consulte o guia rápido no link acima para saber mais sobre como a Snyk pode ajudar você a implementar controles para atender aos requisitos de conformidade de SOC 2, ISO e PCI.
1) Identifique seus requisitos
A conformidade em segurança começa pela identificação dos requisitos que sua organização precisa atender para cumprir normas regulatórias ou corporativas estabelecidas. Essa lista de requisitos e a forma de implementá-los dependem do seu setor, das prioridades da organização, do tipo de dados coletados e de como são armazenados. Não existe uma solução única para a conformidade em segurança, por isso há várias estruturas de referência.
Embora não exista uma fórmula exata para uma estrutura de segurança, os três principais atributos da segurança de dados — confidencialidade, integridade e disponibilidade — são um ótimo ponto de partida. Esses atributos, conhecidos como “Tríade CIA”, são essenciais para garantir que suas práticas de segurança de dados atendam aos padrões de conformidade. Estruturas de segurança comuns costumam compartilhar alguns requisitos para cumprir os padrões de confidencialidade, integridade e disponibilidade. Por exemplo, tanto a conformidade com SOC 2 quanto com PCI aborda a restrição do acesso de funcionários aos dados.
2) Faça uma análise de lacunas
Agora que você conhece seus requisitos específicos e escolheu uma estrutura de segurança a seguir, é hora de fazer uma análise de lacunas. Ela avalia a situação atual do programa de segurança da sua organização em comparação com onde você quer chegar. A análise de lacunas de conformidade compara os ativos, procedimentos e políticas existentes na empresa com os requisitos de segurança que você precisa atender e com a estrutura que vai implementar. Assim, você identifica as etapas já concluídas e o que ainda precisa ser estabelecido.
Comece a análise de lacunas identificando todos os ativos, ferramentas, processos e políticas que definem os controles de segurança e de detecção de vulnerabilidades existentes. Em seguida, use essas informações para avaliar como sua organização reagiria a um incidente de segurança hipotético. Isso ajudará você a fazer uma avaliação de riscos precisa e identificar as lacunas no programa de segurança atual da organização. Essa medição inicial servirá de referência para implementar e avaliar novos padrões de conformidade.
3) Defina os controles
Controles são as etapas ou os procedimentos específicos usados para atender a um conjunto de requisitos de conformidade. Muitos controles comuns, como restringir o acesso a dados pessoais, são compartilhados pelas principais estruturas de segurança. É importante lembrar que nenhuma ferramenta ou política isolada atende a todos os controles de uma organização — especialmente porque alguns exigem várias ferramentas ou políticas.
Agora que você identificou seus requisitos e concluiu a análise de lacunas, pode começar a definir os controles para cobrir as áreas necessárias. Felizmente, há muitos recursos para ajudar você a relacionar os requisitos de conformidade que precisa atender aos controles correspondentes — recomendamos o Secure Controls Framework.
4) Fique de olho nas mudanças no cenário da cibersegurança
Como acontece em grande parte do universo da cibersegurança e do desenvolvimento de software, os padrões de conformidade estão sempre evoluindo. Em março de 2022, o PCI Security Standards Council lançou uma versão atualizada do PCI Data Security Standard. Os critérios de conformidade com SOC 2, definidos pelo American Institute of Certified Public Accountants, foram atualizados pela última vez em janeiro de 2018. E a International Organization for Standardization publicou uma nova versão dos padrões de conformidade ISO em fevereiro de 2022 (com uma atualização prevista para outubro de 2022).
À medida que os padrões de conformidade evoluem, suas políticas para atendê-los também devem evoluir. Lembre-se de que um plano de conformidade deve ser dinâmico e estar sempre atualizado.
Estabeleça padrões de segurança e conformidade com a Snyk
Esperamos que este guia tenha ajudado a simplificar o processo de criação de um programa de conformidade. Os auditores de conformidade querem ver evidências de gerenciamento de riscos no seu SDLC. Para saber mais sobre como os recursos da Snyk podem ajudar você a implementar controles e atender aos requisitos de conformidade de SOC 2, ISO e PCI, baixe o guia rápido de conformidade hoje mesmo e agende uma demonstração para ver a Snyk em ação.
Adorado por desenvolvedores. Confiável para a segurança.
As ferramentas da Snyk, pensadas para desenvolvedores, oferecem segurança integrada e automatizada para atender às suas necessidades de governança e conformidade.