Ampliando a segurança com DevSecOps e uma abordagem de segurança que prioriza os desenvolvedores


21 de janeiro de 2020
0 minutos de leituraA Snyk fecha uma rodada de financiamento de US$ 150 milhões! Leia mais com nosso CEO.
Transformação digital não é uma palavra da moda; é uma força. Praticamente todas as empresas, grandes e pequenas, querem colocar a tecnologia no centro dos negócios e acelerar sua capacidade de se adaptar ao mercado. Ainda assim, enquanto empresas inteiras buscam se transformar para enfrentar esses novos desafios, a segurança fica para trás.
As práticas de segurança continuam iguais às de duas décadas atrás. Elas mantêm as equipes de segurança isoladas e desinformadas, o que resulta em aplicações vulneráveis enquanto as outras equipes seguem em frente. Colocam as equipes de segurança no caminho crítico, atrasando tudo quando os demais tentam ganhar velocidade. E exigem que especialistas em cibersegurança apareçam como num passe de mágica à medida que os negócios digitais crescem, apesar da grave escassez de talentos que já dura mais de uma década.
Esse não é o caminho a seguir. Precisamos de uma nova abordagem para a segurança, baseada na nova realidade — não em um pequeno ajuste ao que fizemos no ano passado. Acredito que essa abordagem é a segurança que prioriza os desenvolvedores e espero que esta publicação faça você pensar da mesma forma.
Se quisermos basear nossa abordagem na nova realidade digital, primeiro precisamos entendê-la: quais são as principais mudanças que ocorrem durante a transformação digital e qual é o impacto delas na segurança? Vamos dividir o tema em três mudanças principais: negócios digitais, nuvem e DevOps.
Negócios digitais: mais software = mais riscos de software
Em essência, transformação digital significa transferir uma parcela maior dos negócios para a tecnologia. Isso envolve usar tecnologia para oferecer valor e inovação que antes eram proporcionados por meios físicos ou manuais. Há muitos exemplos: trocar lojas físicas por compras online, usar robôs para movimentar mercadorias em armazéns no lugar de pessoas ou orientar operações de negociação por algoritmos em vez de corretores.
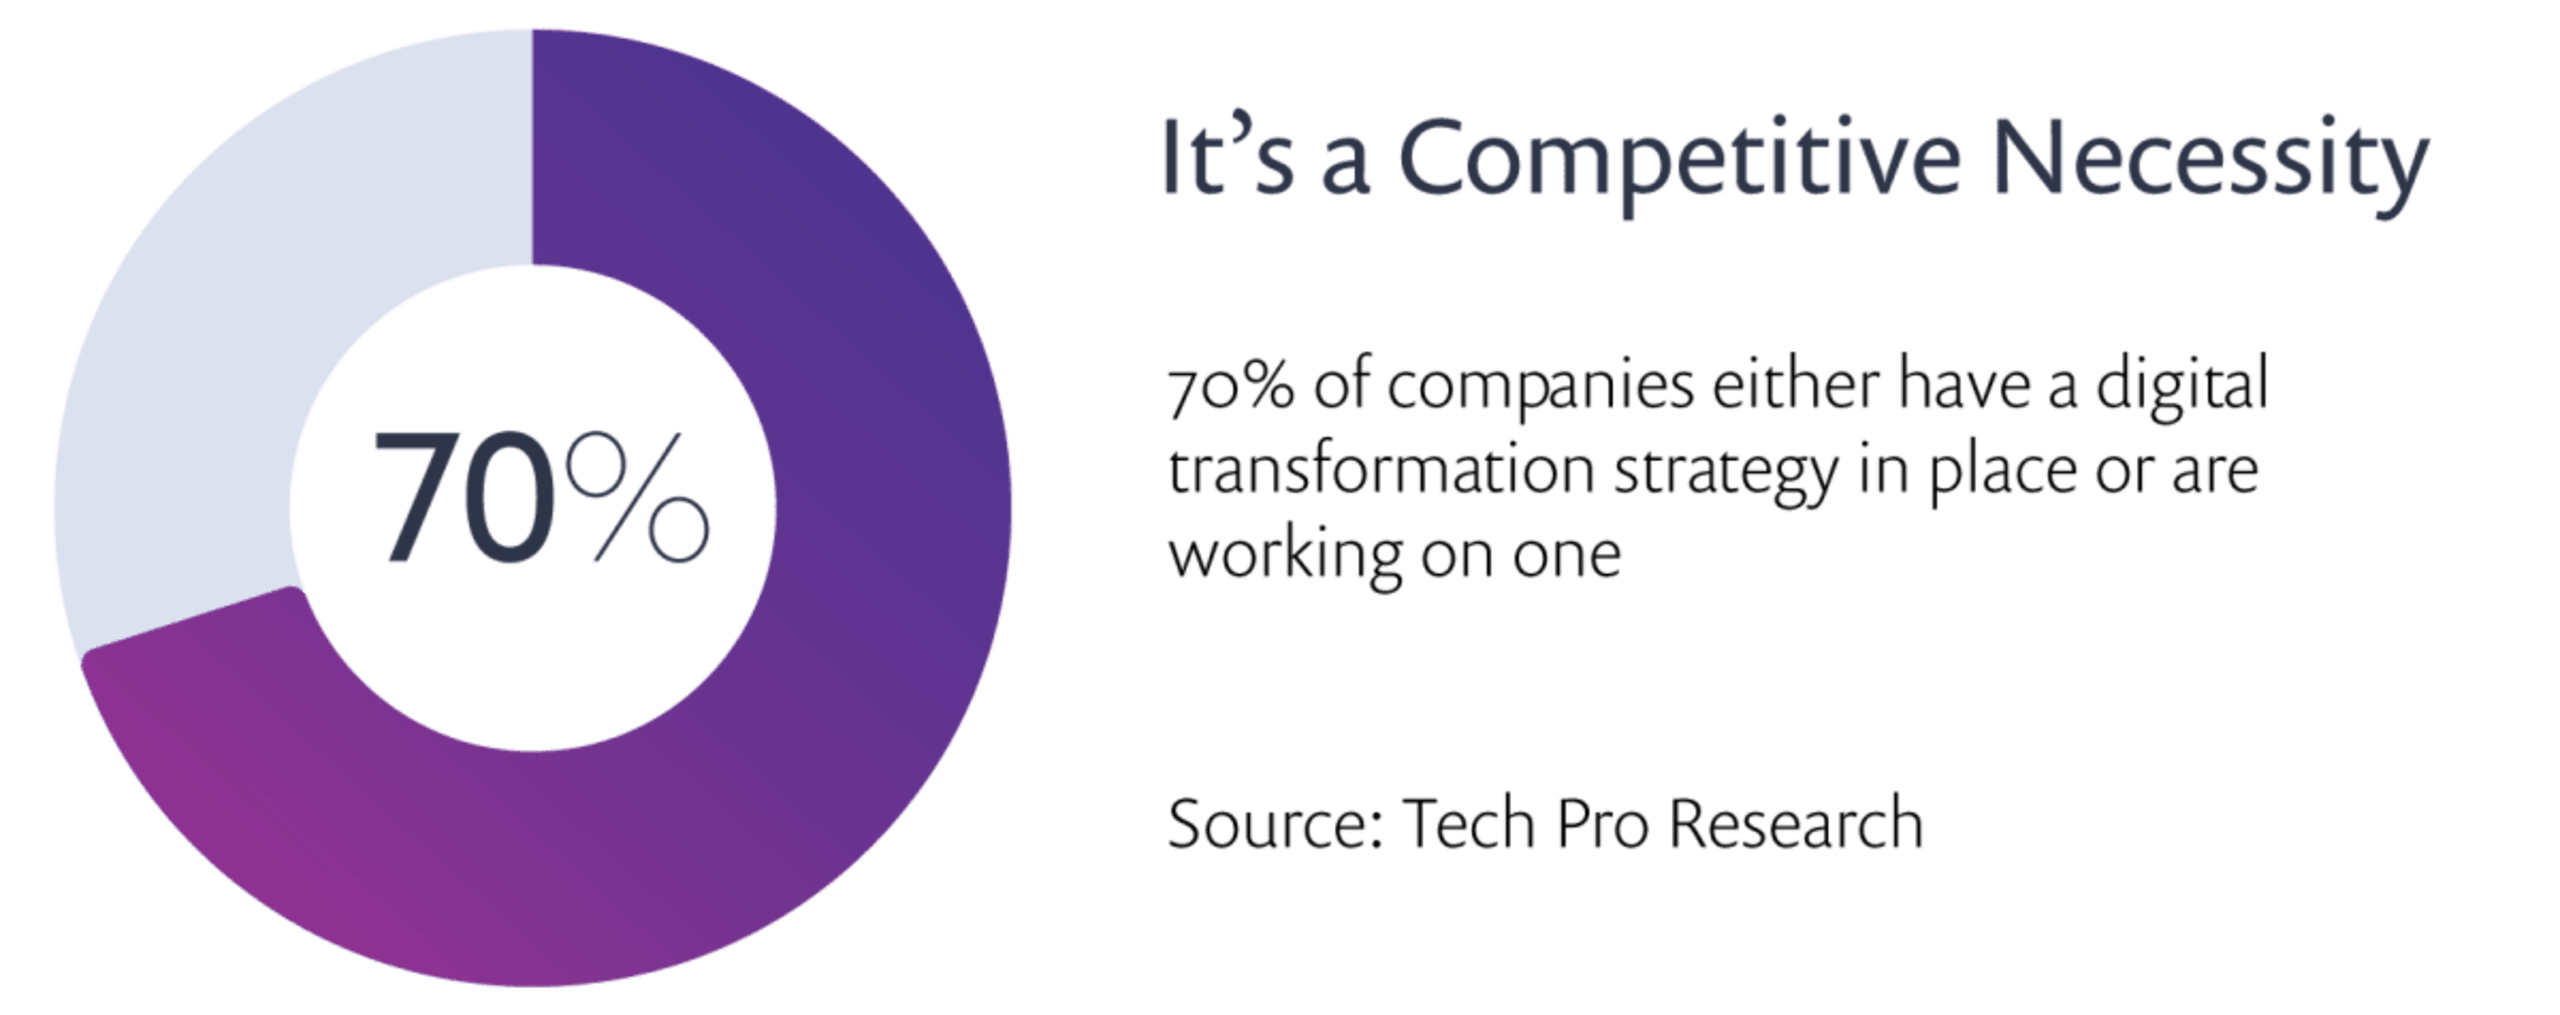
Quando uma parcela maior dos seus negócios se torna digital, mais dos seus riscos também se tornam digitais. Os dados dos clientes são gerenciados por software, seus canais de receita dependem do funcionamento dos seus sistemas e suas fórmulas secretas ficam armazenadas em repositórios de código.
Em poucas palavras: mais software significa mais riscos de software.
Para a segurança, essa mudança significa entender que proteger uma empresa transformada digitalmente exige dar mais atenção à segurança de software. Outros riscos continuam existindo, mas, à medida que mais partes dos negócios se tornam digitais, a segurança precisa acompanhar essa transformação. Isso afeta toda a organização de segurança, incluindo a quem o CISO se reporta, como o orçamento de segurança é dividido, qual é a estrutura da área de segurança e muito mais.
Nuvem: a infraestrutura passa a fazer parte da aplicação
As revoluções comerciais geralmente dependem de inovações disruptivas — e, neste caso, essa inovação é a nuvem. Ao transformar hardware em software sob demanda, a nuvem tornou mais fácil e barato do que nunca adicionar novas tecnologias aos negócios e expandi-las de acordo com a demanda dos clientes. Criar novas aplicações ficou cada vez mais fácil com tecnologias que se apoiaram nesses primeiros avanços da nuvem, como contêineres e serverless.
Essa mudança levantou uma questão sobre quem seria responsável por essa pilha de infraestrutura virtual. No início, as equipes que gerenciavam o hardware próprio também passaram a cuidar da infraestrutura virtual. Muitas práticas eram parecidas, como gerenciar portas abertas e aplicar patches nos servidores, e, em teoria, poderiam simplesmente continuar como antes.
Na prática, porém, a nuvem oferecia mais. A escalabilidade elástica permite iniciar uma máquina sem precisar de um processo para gerenciar a capacidade. Uma VPC (nuvem privada virtual) faz com que um sistema implantado fique naturalmente isolado dos demais, eliminando a necessidade de mapeá-lo no esquema de roteamento de todo o datacenter. A nuvem permite eliminar as interdependências entre aplicações, para que cada uma tome decisões de infraestrutura com mais rapidez. A nuvem não apenas torna a infraestrutura definida por software: ela também permite que a infraestrutura faça parte da aplicação.
Em termos de segurança, isso exige repensar como se proteger contra ameaças relacionadas à infraestrutura. Os riscos não desapareceram: um contêiner pode conter componentes vulneráveis sem patches, assim como um servidor próprio, e o acesso pela rede a dados confidenciais pode ser permissivo demais em qualquer uma das configurações, por exemplo. Mas quem cria e mantém a infraestrutura já não é a equipe central de TI: são os desenvolvedores de aplicações.
DevOps: equipes autônomas e capacitadas
A mudança de responsabilidade pela infraestrutura afeta as operações tanto quanto a segurança e teve um papel fundamental no surgimento do DevOps. O DevOps defende que desenvolvedores e equipes de operações compartilhem a responsabilidade por manter as aplicações funcionando e com bom desempenho. Essa nova mentalidade rompe com práticas consolidadas há muito tempo: o desenvolvimento “jogava o código por cima do muro” para outra equipe operar, enquanto operações dificultava as mudanças para minimizar os riscos associados a elas.
Os benefícios das práticas DevOps, que no início eram apenas teóricos, já foram comprovados estatisticamente. Empresas que adotam DevOps têm maior disponibilidade e melhor desempenho, custos operacionais menores, lançam aplicações mais rapidamente e atraem talentos melhores. Como resultado, essas empresas se adaptam mais rápido às necessidades do mercado e dos clientes e têm desempenho superior ao dos concorrentes.
Transformar uma organização para adotar DevOps não é fácil e é uma parte fundamental da transformação digital. Isso depende muito do conceito de equipes de aplicação autônomas, capazes de assumir a responsabilidade por suas aplicações durante todo o ciclo de vida e avançar rapidamente, sem dependências externas. Muitas equipes de operações também evoluíram para se tornar equipes de “DevOps” ou SRE, atuando como centros de excelência em operações. Essas equipes já não têm como objetivo operar o software por conta própria; em vez disso, dão suporte aos desenvolvedores com ferramentas, conhecimento e experiência para que possam trabalhar com autonomia.
A segurança, porém, não acompanhou essa transformação. As equipes de segurança ficaram de fora dos grupos de DevOps, geralmente se reportando a outra liderança e trabalhando com processos completamente diferentes. Essas equipes continuam fora do fluxo de informações, o que resulta no lançamento de aplicações vulneráveis, pois os especialistas não têm as informações de que precisam. Além disso, quando as equipes de segurança entram em cena para fazer auditorias, elas atrasam as entregas, anulando o objetivo de negócio original. Para piorar ainda mais a situação, as equipes de segurança estão com falta de pessoal — um problema agravado pela grave escassez de talentos na área de cibersegurança.
Segurança que prioriza os desenvolvedores e DevSecOps
A esta altura, esperamos que esteja claro que precisamos de uma nova abordagem para a segurança neste mundo transformado digitalmente, com nuvem e DevOps. Essa nova abordagem, às vezes chamada de DevSecOps (um termo da moda poderoso, mas usado em excesso), precisa estar fundamentada nessas novas tecnologias e metodologias, incorporando a segurança desde o início. Ela deve fortalecer equipes autônomas e acelerar os negócios, em vez de desacelerá-los. Em outras palavras, deve priorizar os desenvolvedores.
Segurança que prioriza os desenvolvedores significa que eles realizam a maior parte do trabalho de segurança. Isso deve incluir a maior parte do design de segurança, dos testes de segurança e das pendências de segurança, além, é claro, da correção de problemas, entre outras tarefas. As equipes de desenvolvimento de aplicações precisam ter autonomia para assumir essas responsabilidades e contar com a confiança da organização — e da equipe de segurança — para isso. Com essa autonomia, os desenvolvedores podem proteger suas aplicações enquanto as criam e no próprio ritmo.
As equipes de segurança têm um papel fundamental nessa transformação. Assim como aconteceu com as equipes de operações, elas precisam se adaptar, deixando de implementar para orientar, de assumir a responsabilidade para dar suporte. É natural que os desenvolvedores tenham menos experiência em segurança, então as equipes de segurança precisam encontrar maneiras de disseminar conhecimento, criar ferramentas e capacitar os desenvolvedores para proteger suas aplicações com sucesso de diferentes formas. Também precisam continuar governando e monitorando a segurança para conhecer a situação atual e ajudar os dois lados a melhorar continuamente.
Essa é uma grande mudança, que exige não apenas uma mudança de atitude, mas também de competências nas equipes de segurança. Justin Somaini, líder moderno de segurança e ex-CISO do Yahoo!, da Box, da SAP e de outras empresas, espera que até um terço ou metade da força de trabalho de segurança passe por uma transição. As novas equipes, porém, poderão aproveitar melhor seus conhecimentos com mais frequência, em vez de travar uma batalha perdida para correr atrás do prejuízo.
Por último, mas não menos importante, é preciso reformular as ferramentas de segurança. São necessárias soluções de segurança que considerem os desenvolvedores seus usuários mais importantes — mesmo que seja a equipe de segurança que assine o cheque. Essas soluções devem se parecer menos com os fornecedores tradicionais de segurança de aplicações de hoje e mais com as empresas de ferramentas para desenvolvedores. Com o tempo, elas substituirão os antigos protagonistas, como aconteceu no mundo DevOps.
Resumo
A transformação digital é uma força que impulsiona os negócios a avançar cada vez mais rápido. As organizações que a adotam, implementando DevOps de forma eficaz e incorporando a nuvem, estão criando uma vantagem competitiva no mercado, enquanto as que ficam para trás talvez nunca consigam se recuperar.
No entanto, a jornada só estará completa quando a segurança também fizer parte dela. Assim como aconteceu com DevOps, as organizações que olharem para o futuro e adotarem DevSecOps e uma abordagem de segurança que prioriza os desenvolvedores terão resultados de negócio melhores do que os concorrentes. Neste momento, é um salto de fé, mas, em alguns anos, será ciência.
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.