Como reportar os riscos de AppSec ao seu CISO


13 de fevereiro de 2024
0 minutos de leituraPara líderes de segurança, construir uma relação de trabalho sólida com o CISO geralmente depende da capacidade de apresentar relatórios claros e resumos concisos dos riscos. Seus relatórios ajudam os CISOs a cumprir uma responsabilidade fundamental: traduzir termos técnicos de segurança em recomendações práticas que reduzam os riscos e elevem a maturidade de segurança em toda a organização. E, em caso de violação ou vulnerabilidade zero-day, pode caber aos CISOs dar más notícias.
No entanto, a complexidade, o tamanho e a natureza dinâmica cada vez maiores das aplicações modernas dificultam que as equipes de segurança tenham visibilidade sobre todas elas e apresentem relatórios relevantes sobre os riscos para o negócio. Em vez disso, acabam se concentrando em medir o número de problemas de segurança identificados e resolvidos. Essa abordagem reativa deixa muitas lacunas de visibilidade, não ajuda os CISOs a avaliar o avanço do programa de segurança de aplicações nem a identificar as principais oportunidades de melhoria.
Para que as equipes de AppSec reportem adequadamente os riscos priorizados ao CISO, elas precisam ter uma visão holística do cenário de segurança de aplicações, incluindo todos os diferentes ativos baseados em código usados para criá-las.
Amplie a visibilidade geral da segurança de aplicações
A visibilidade é essencial para tomar decisões bem informadas sobre riscos e alocação de recursos. Hoje, a maioria das ferramentas de segurança de aplicações centraliza os relatórios nos problemas encontrados e resolvidos, muitas vezes com algum tipo de priorização integrada e não holística. Embora essa abordagem de gerenciamento de riscos tenha funcionado no passado, pontuações simples de vulnerabilidades e contagens de problemas já não são suficientes.
É importante ter em mente que as organizações de hoje podem ter centenas de aplicações e outras tantas equipes de desenvolvimento, cada uma com sua própria cadeia de suprimentos de software. Essa cadeia inclui todas as ferramentas usadas para criar, compilar, empacotar e implantar a aplicação. Trata-se de uma complexa rede de dependências diretas e transitivas que pode comprometer sua aplicação se uma vulnerabilidade for explorada.
Em resumo, o gerenciamento de riscos adequado exige contexto. As aplicações que representam mais riscos para as empresas são aquelas que:
Estão em produção
Estão expostas publicamente
São essenciais para a operação
Contêm vulnerabilidades facilmente exploráveis que permitem a alguém controlar sistemas ou acessar dados
E, no pior dos casos, são aplicações desconhecidas (ou seja, temos visibilidade nula ou apenas parcial sobre elas). A TI sombra é um exemplo desse tipo de aplicação desconhecida.
Embora a ordem ou a prioridade desses fatores de risco possa variar de uma equipe para outra, podemos concordar que precisamos acessar esse tipo de dado contextual para tomar decisões bem informadas sobre a priorização de vulnerabilidades. E, quando temos uma mensuração adequada dos riscos, a pergunta passa a ser: “o que estamos fazendo para lidar com os riscos como parte de um programa coordenado?”, em vez de simplesmente reagir a cada alerta de um problema crítico.
Quando falamos em visibilidade, estamos falando de duas coisas. Primeiro, as equipes de AppSec precisam de uma solução que ofereça visibilidade completa sobre a base de código, detectando novos ativos à medida que são introduzidos. Segundo, a solução precisa contextualizar todas as vulnerabilidades identificadas em um modelo de risco relevante, que aproveite a visibilidade completa dos ativos. Os CISOs são mais eficazes quando as equipes de AppSec oferecem visibilidade ampla e contextualizada.
Como os riscos são introduzidos
Entender a origem dos riscos ajuda a contextualizar e priorizar os investimentos em um programa de AppSec. Um auditor ou invasor não se importa com a forma como um problema chegou a um sistema de produção. Se um problema explorável está ao alcance de invasores, profissionais de AppSec devem presumir que alguém está tentando tirar proveito dele. Mas, ao pensar no gerenciamento do programa de AppSec, como os riscos são introduzidos é uma informação muito útil.
Um aumento no número de problemas em aberto pode ser motivo de preocupação imediata, mas analisar onde estão as tendências nas categorias a seguir permite ter uma visão mais clara:
Base: problemas de base são aqueles identificados quando o código começa a ser monitorado em busca de problemas de segurança. No mundo ideal, o código recém-importado não teria nenhum problema, mas sabemos que isso raramente acontece. Um aumento nos problemas de base representa mais visibilidade e comprova a ampliação da cobertura (falaremos mais sobre isso adiante).
Evitáveis: são problemas que os desenvolvedores poderiam ter evitado se a empresa tivesse implementado ferramentas e processos de shift-left no SDLC. Isso pode incluir testes no ambiente de desenvolvimento local, no fluxo de trabalho de PR ou durante o build. Mas, se não houver barreiras de segurança ou se elas forem contornadas, problemas de risco podem chegar à produção. Com isso, tempo e esforço dos desenvolvedores são desperdiçados corrigindo problemas, em vez de gerar mais valor para o negócio. A ocorrência de problemas evitáveis representa uma grande oportunidade para as equipes de segurança investirem em ferramentas e processos onde são mais necessários.
Não evitáveis: esses problemas surgem com a publicação de novas vulnerabilidades. Seu código pode não ter mudado, mas fatores externos tornam vulnerável ao risco o código que já existe na sua stack. O anúncio de uma vulnerabilidade zero-day de alto risco pode revelar dezenas ou centenas de novos problemas críticos que exigem atenção.
Embora nenhuma dessas categorias seja mais importante que as outras em termos absolutos de risco, classificar os riscos nesses três grupos permite que as equipes de AppSec identifiquem padrões ao longo do tempo e os compartilhem com os CISOs. Assim, elas podem ajudar a orientar as ações das equipes para aprimorar estrategicamente o programa de AppSec e, em última análise, reduzir os riscos.
Como medir seu programa de AppSec
Embora a visibilidade seja essencial para as equipes de AppSec e para a priorização de riscos, ela conta apenas parte da história. Os CISOs também querem informações que os ajudem a tomar decisões estratégicas sobre o programa de AppSec. Por exemplo, saber como cada equipe está avançando em suas metas de maturidade de segurança e redução de riscos pode ajudar um CISO a tomar decisões bem informadas sobre capacitação e alocação de recursos.
As equipes de segurança devem considerar quatro categorias essenciais ao elaborar relatórios para CISOs e líderes de segurança. Essa estrutura ajuda a criar uma visão holística do programa de segurança de aplicações, destacando áreas de sucesso e oportunidades de otimização com próximos passos claros e práticos.
Exposição
A exposição representa o risco potencial para as superfícies da sua aplicação. Essa visão inclui os problemas em aberto que podem levar a incidentes de segurança ou violações. A exposição aumenta quando novos problemas são introduzidos no código, quando aumenta a gravidade ou o grau de explorabilidade das vulnerabilidades ou quando novas vulnerabilidades são identificadas. Ela é gerenciada ou minimizada quando os problemas são corrigidos e as avaliações determinam que o risco não se aplica ou é aceitável para o negócio. A exposição pode ser avaliada em um momento específico (por exemplo, em auditorias) ou ao longo do tempo, como uma tendência que demonstra (esperamos) uma melhora.
Gerenciamento
Os riscos não desaparecem sozinhos. É possível implementar os scanners mais sofisticados e robustos e disponibilizar ferramentas para as equipes de segurança e engenharia. Mas, se ninguém agir sobre os riscos existentes, a exposição aumentará. Medir o gerenciamento dos seus problemas ajuda a entender a eficácia da triagem, avaliação e correção dos riscos que chegam às suas aplicações.
Entender quais aplicações recebem ações mais consistentes e eficazes para corrigir ou aceitar riscos ajuda a identificar o que está funcionando bem. Isso pode ser resultado de uma boa relação com a equipe de segurança ou de um líder de engenharia que reserva uma porcentagem do tempo de cada sprint para corrigir problemas de segurança. Quando falta consistência ou não há ações para reduzir os riscos, fica clara a oportunidade de investir. Diferentes áreas do negócio podem exigir níveis distintos de atenção, e talvez seja necessário avaliar como cada uma gerencia os riscos.
Prevenção
A prevenção representa o sucesso da sua organização em impedir que problemas cheguem aos sistemas de produção. Como mencionamos, nem todos os problemas podem ser evitados. Mas, se as ferramentas usadas para proteger seu SDLC detectarem determinada vulnerabilidade em uma data específica, os desenvolvedores devem poder usá-las para identificar e corrigir o problema antes que ele chegue à produção. Quando não há prevenção, além do aumento da exposição, há também um desperdício significativo do tempo dos desenvolvedores.
Cobertura
A cobertura é um dos aspectos mais fundamentais da segurança, e seu CISO certamente se importa com ela. De todos os ativos — ou seja, qualquer componente, entidade ou atividade no ambiente de segurança de aplicações que exija controles de segurança — que compõem suas aplicações, quantos estão protegidos e com que nível de abrangência? Isso pode incluir diferentes tipos de análise (SCA, SAST, DAST etc.), a frequência do monitoramento, a robustez dos controles em todo o SDLC e muito mais. Se você está satisfeito com o nível de exposição a riscos, a eficácia das equipes na correção de problemas e o sucesso das iniciativas de prevenção, mas só tem visibilidade sobre dois terços das suas aplicações, será que está mesmo tudo bem?
Fazendo as perguntas certas
Até agora, os relatórios da Snyk ajudavam as organizações a identificar e priorizar problemas com base em métricas importantes, como o risco. Essa abordagem tática permite que as equipes ajam rapidamente para resolver os problemas que representam as maiores ameaças. Com o Enterprise Analytics, os clientes da Snyk agora também contam com o apoio estratégico necessário para medir e expandir seus programas de AppSec.
Insights entre grupos
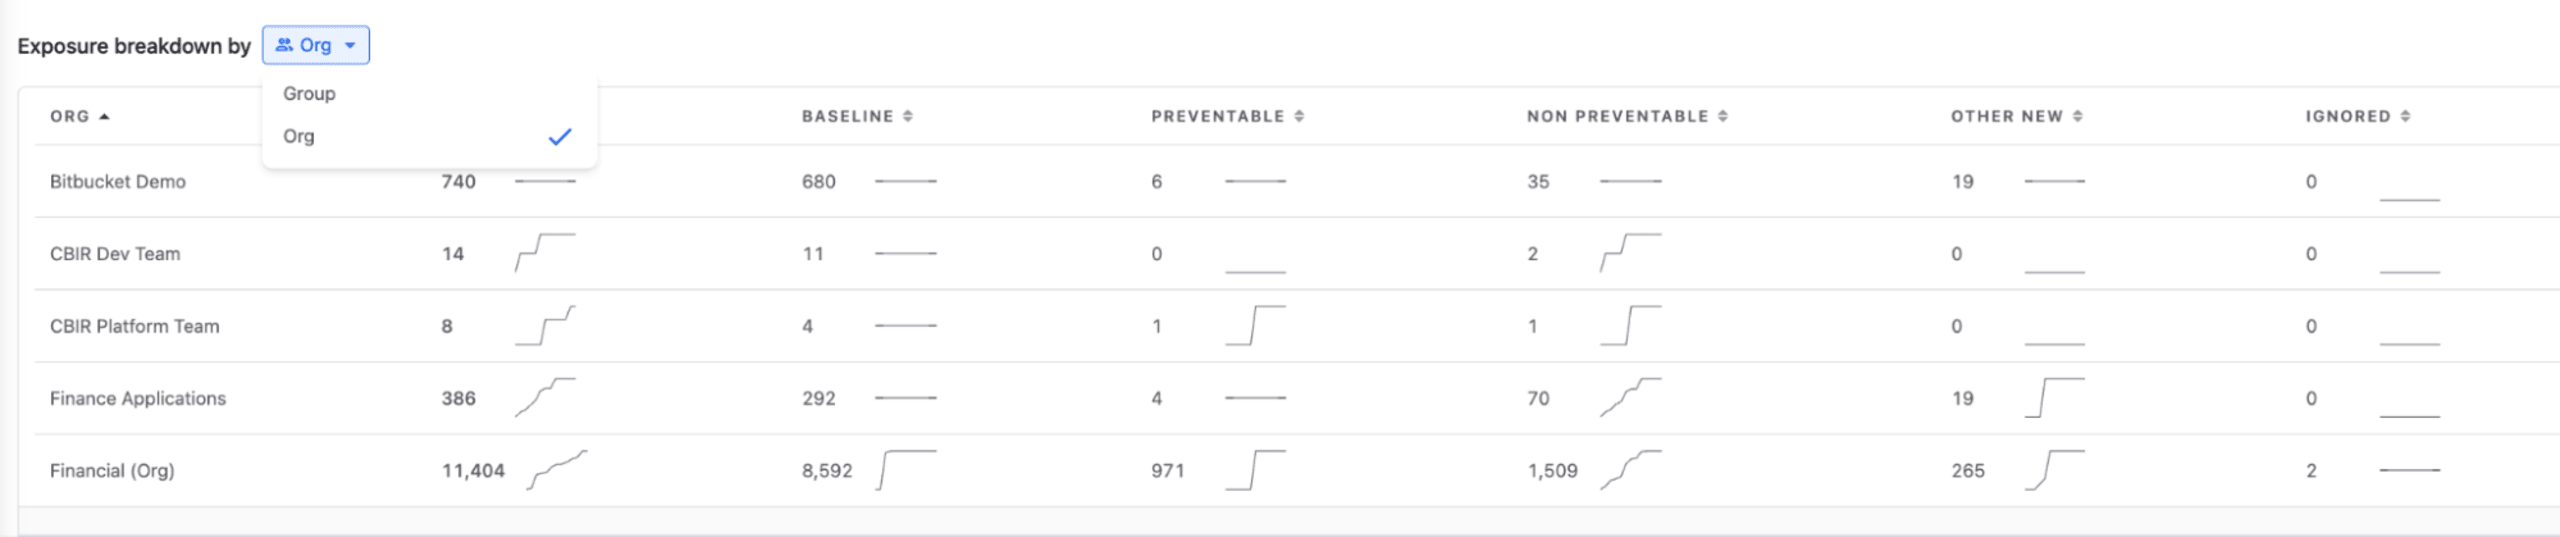
Uma novidade do Enterprise Analytics é a possibilidade de consultar dados de vários grupos na Snyk. Esse recurso ampliado de geração de relatórios permite que os usuários monitorem o que acontece em toda a implementação da Snyk, independentemente do grupo. Ao analisar as informações por grupo, os líderes de segurança podem direcionar esforços de correção e capacitação às equipes que mais precisam deles.
Compartilhamento de insights com as partes interessadas
Demonstrar um gerenciamento de riscos adequado é fundamental para investidores e partes interessadas do negócio. CISOs e líderes de segurança são responsáveis por reportar KPIs e tendências de risco, além de mostrar como suas iniciativas estão lidando com os riscos existentes e reduzindo-os ao longo do tempo.
Com o Enterprise Analytics, os CISOs podem gerar relatórios facilmente sobre tendências de risco, como exposição, gerenciamento, prevenção e cobertura, além de destacar conquistas e oportunidades. Por exemplo, um aumento repentino nos problemas evitáveis pode indicar que as práticas recomendadas da Snyk não foram totalmente adotadas por algumas equipes.
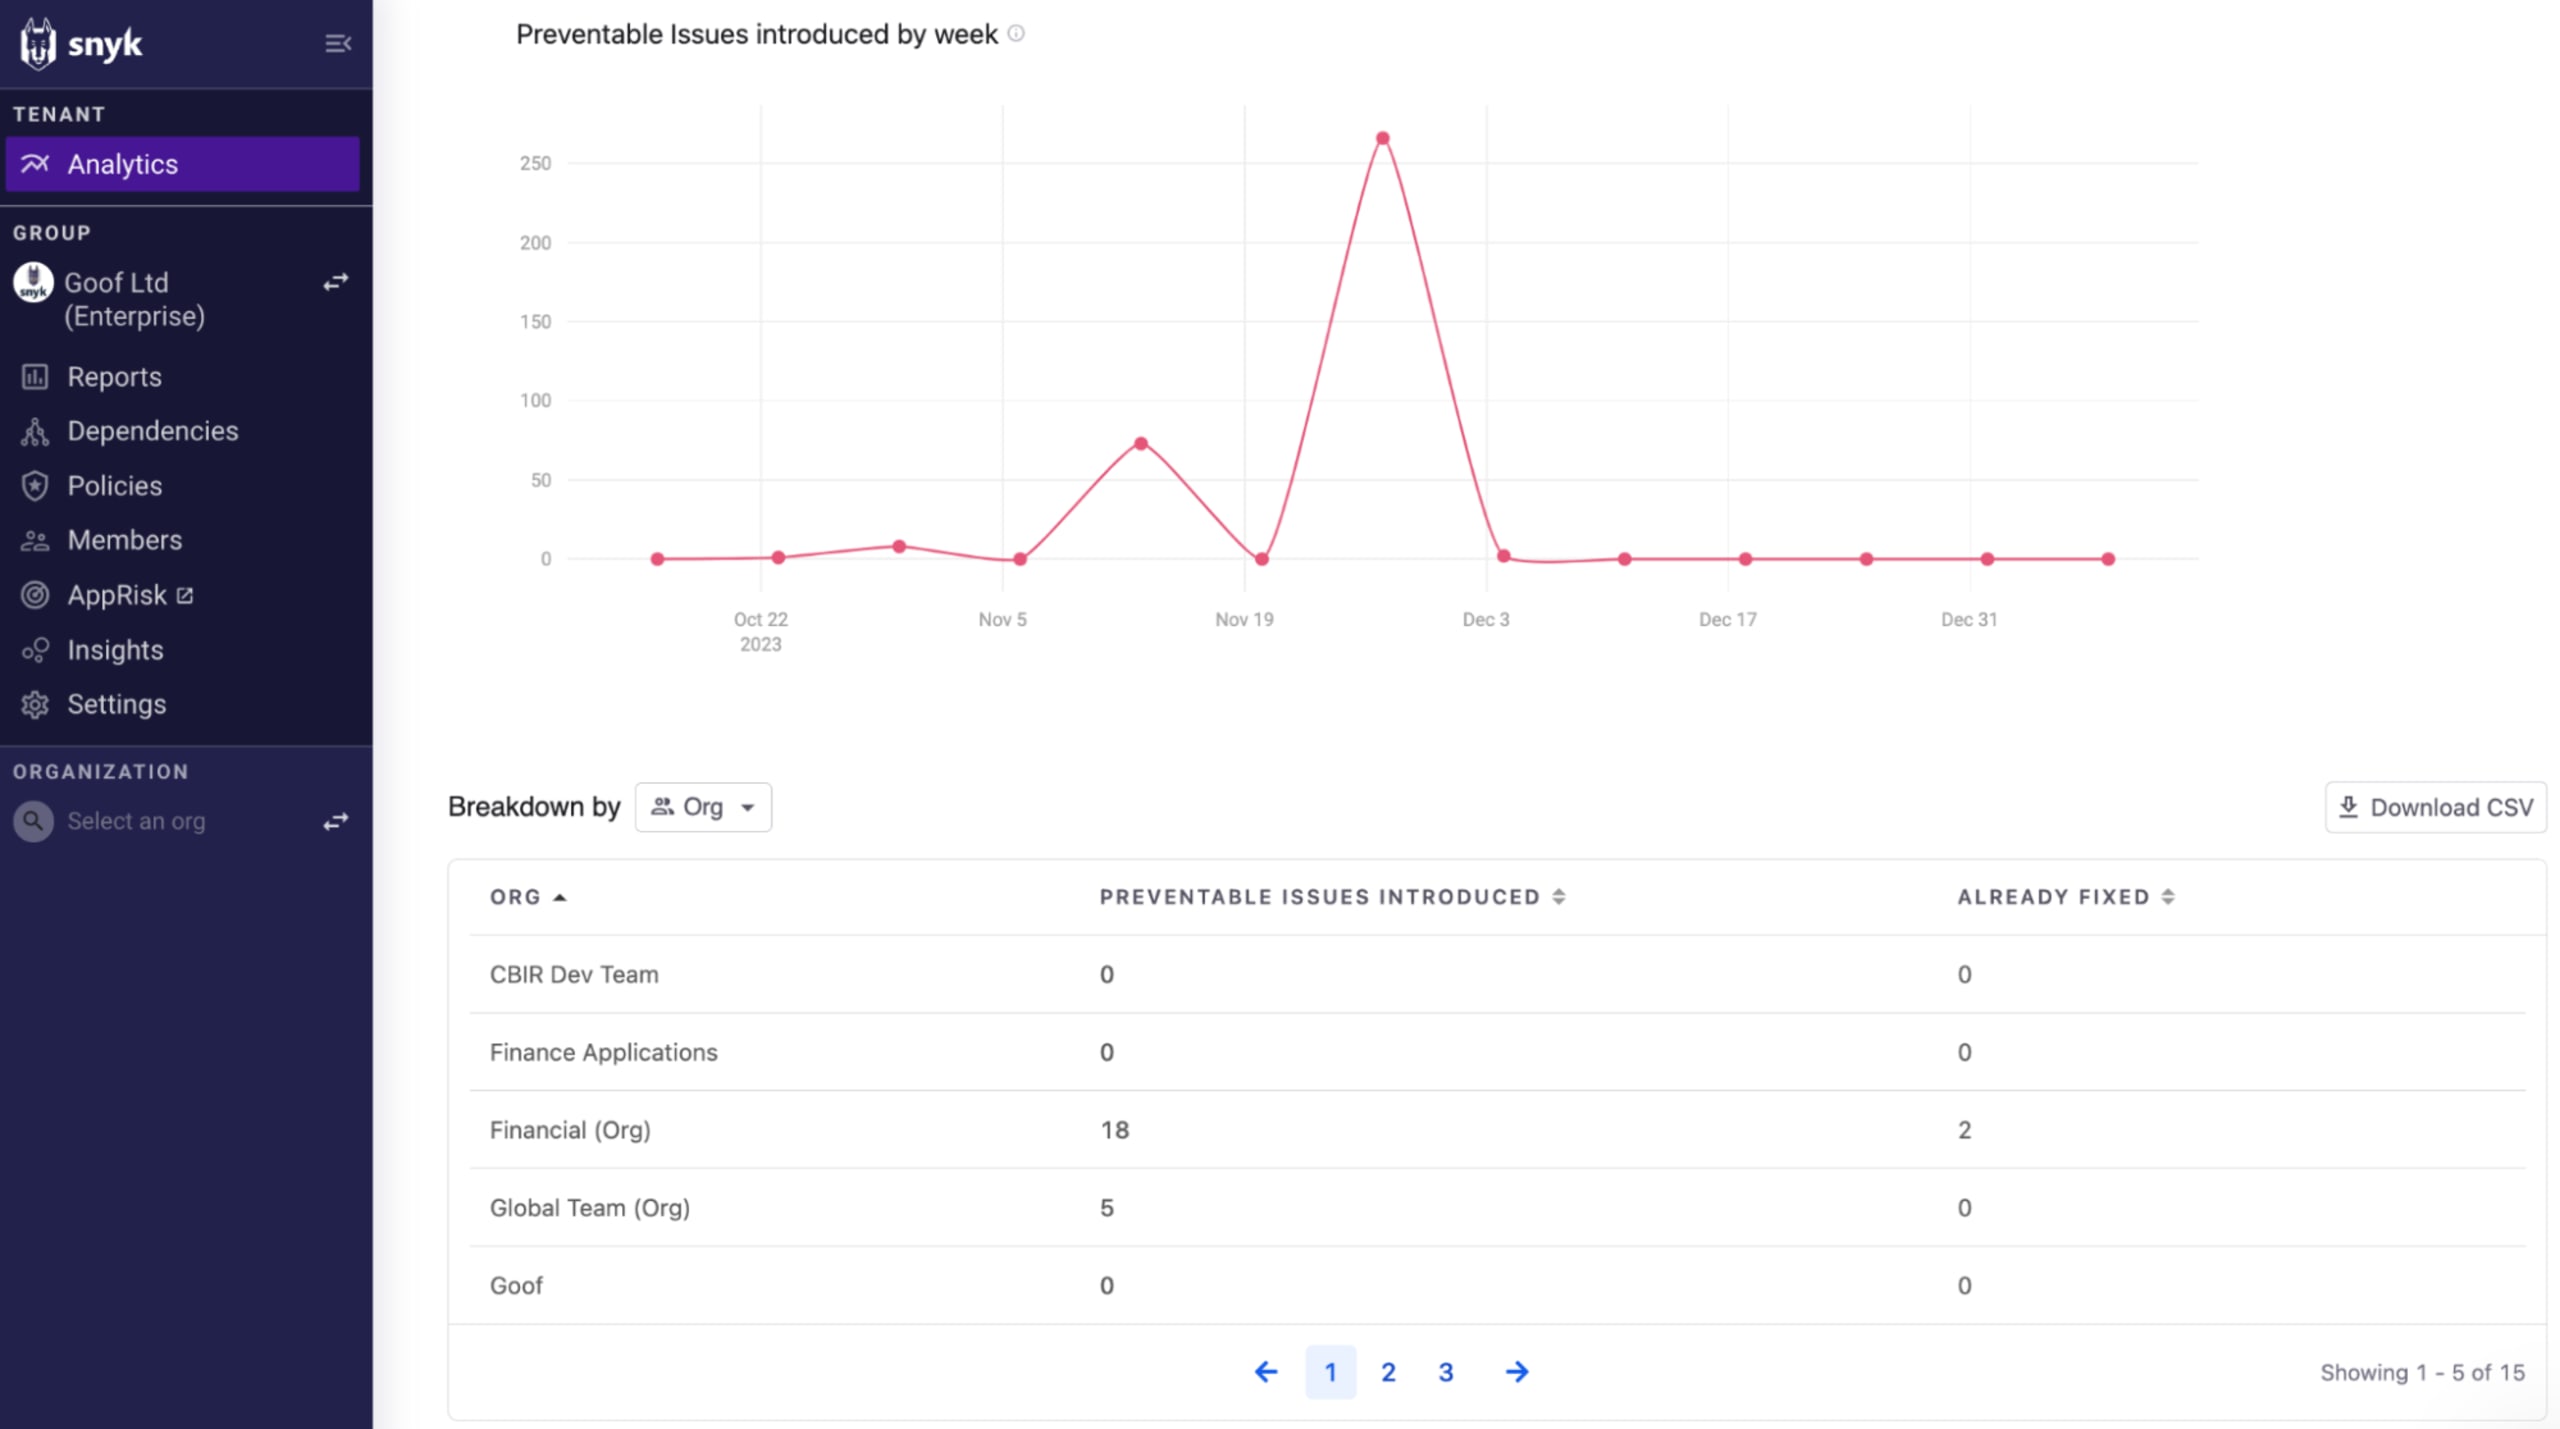
Aqui, vemos um aumento repentino nos problemas evitáveis no fim de novembro, que se estabilizou até 3 de dezembro. Ao apresentar os resultados ao CISO, podemos mostrar como a equipe agiu rapidamente para:
Identificar a equipe que precisava de mais apoio para adotar a Snyk (área financeira)
Oferecer treinamento sobre os produtos para ajudar a equipe a usar PRs de correção e automações da Snyk para reduzir vulnerabilidades evitáveis,
Por fim, reduzir o aumento aos níveis da linha de base (nenhum problema)
Com a Snyk, é fácil compartilhar descobertas com as partes interessadas: basta usar o botão Copiar URL no canto superior direito da página do aplicativo ou exportar relatórios em PDF formatado ou arquivo CSV.
"Adotar a Snyk permite que a Applied Systems alinhe suas metas de segurança e desenvolvimento para gerar mais valor para seus clientes. A Snyk acelera nosso processo de desenvolvimento e garante que nossos engenheiros tenham as melhores informações possíveis para aprimorar a segurança do nosso portfólio de produtos."
— Tanner Randolph, CISO da Applied Systems
Comece a reportar os riscos
Ao reportar riscos ao seu CISO, você precisa: 1) ter visibilidade máxima sobre a segurança dos seus aplicativos; 2) entender como e onde os riscos podem surgir; 3) saber como medir a exposição, a gestão, a prevenção e a cobertura do seu programa de AppSec; e 4) conseguir consolidar essas informações para os executivos. Para fazer tudo isso, você vai precisar das ferramentas certas.
O Enterprise Analytics é o mais recente de uma série de anúncios que demonstram o compromisso da Snyk em oferecer aos clientes visibilidade e análise de ponta dos dados de seus aplicativos. O Enterprise Analytics está disponível em versão beta para todos os clientes da Snyk que têm o plano Snyk Enterprise. Para começar a usar esses novos recursos de análise, basta solicitar acesso ao seu representante da Snyk.
Se você está conhecendo a Snyk agora, solicite uma demonstração com um especialista técnico para começar.