Remediação do Log4Shell com Snyk em números

Escrito por

Jason Lane

blog hero log4shell minimal

4 de fevereiro de 2022

0 minutos de leitura

Estamos a quase dois meses da divulgação do Log4Shell, e nós da Snyk estamos muito felizes com o papel que pudemos desempenhar na identificação e correção dessa vulnerabilidade crítica, que afetou tantas empresas que usam Java. Para começar, ajudamos nossos clientes a remediar o Log4Shell 100 vezes mais rápido do que a média do setor!

Como conseguimos isso? De algumas formas...

  1. Incluindo o Log4Shell o quanto antes no Banco de dados de vulnerabilidades Snyk Intel

  2. Análise em tempo real do Log4Shell em dependências e contêineres

  3. Análise de dependências transitivas (incluindo arquivos JAR não gerenciados e sombreados)

  4. Criação automática de PRs com correções para que as equipes possam mesclar as alterações e seguir em frente

Confira este infográfico prático para saber mais sobre a linha do tempo do Log4Shell, quanto tempo e dinheiro nossos clientes economizaram usando a Snyk e o que alguns deles disseram sobre a experiência.
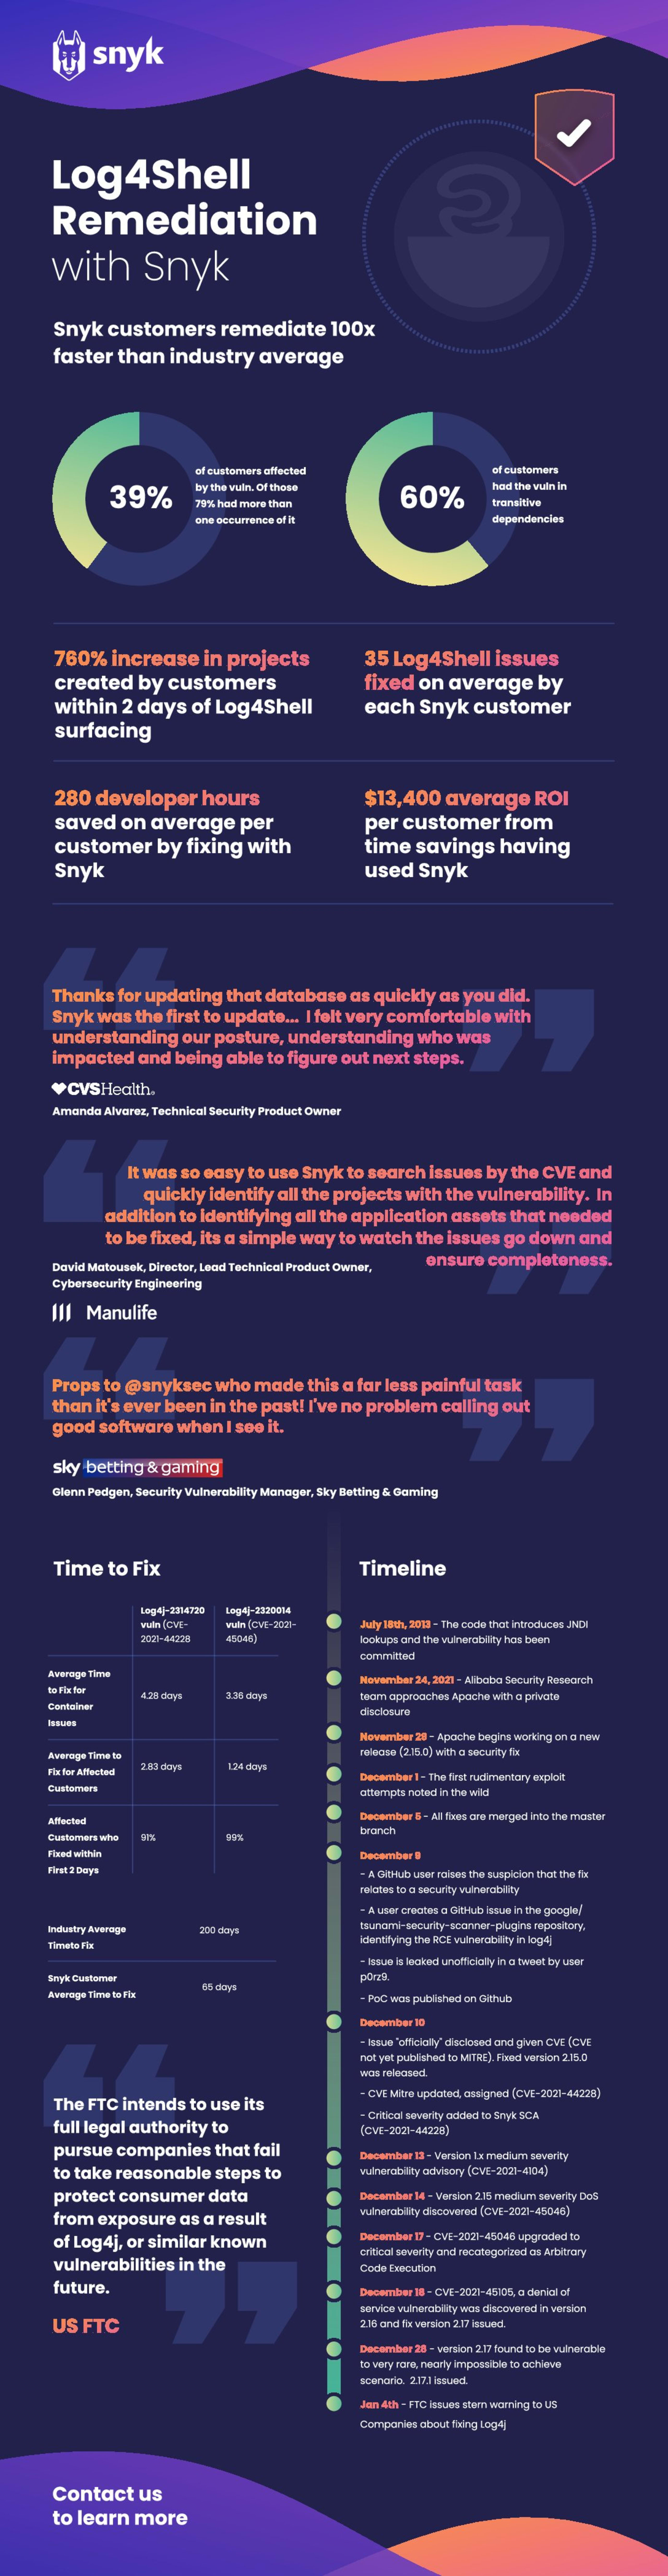
Infográfico sobre a correção do Log4Shell com estatísticas de clientes da Snyk, depoimentos, comparações do tempo de correção e linha do tempo da vulnerabilidade

Baixe o PDF

Comece a participar de desafios de Capture the Flag

Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.


Leia mais

illustration hero ai
Blog

PHP corrige duas vulnerabilidades críticas de RCE sem autenticação (CVE-2026-109618, CVE-2026-109619): atualize agora

Duas falhas críticas no ciclo de requisições do PHP podem permitir execução remota de código sem autenticação. Atualize para uma versão corrigida ou instale um backport do fornecedor para versões mais antigas.

blog feature ai lilac
Blog

Transforme seu backlog de vulnerabilidades em pull requests com remediação agentiva

O Evo Remediation Agent está em Open Preview e traz a resolução automatizada de dependências para o Evo Agentic AppSec. Agora, as equipes de AppSec podem executar campanhas contínuas de remediação

AI Background min crop
Blog

A IA está acionando todos os riscos que você aceitou: sete insights do painel de segurança de IA sem filtros

A IA está tornando os ataques mais baratos e rápidos, expondo riscos que as organizações já carregam. Quatro líderes de segurança explicam por que a defesa na velocidade das máquinas e a correção mais rápida são essenciais.