O caminho prescritivo para operacionalizar a segurança de IA

Brian Rogan

3 de fevereiro de 2026
0 minutos de leituraAo apresentar o AI Security Fabric, mostramos como a segurança precisa evoluir à medida que humanos, modelos e agentes autônomos criam software na velocidade das máquinas. O Fabric define a mudança arquitetônica necessária para gerar confiança na velocidade da IA, viabilizada pela Snyk AI Security Platform.
Agora, vamos nos concentrar na próxima questão: como as organizações podem colocar essa visão em prática.
Operacionalizar a segurança de IA não significa habilitar um único recurso ou implantar uma ferramenta. É preciso aplicar recursos de segurança de forma intencional ao longo do tempo: criar estabilidade, reduzir riscos reais e manter a governança à medida que o desenvolvimento impulsionado por IA ganha escala. O Caminho Prescritivo oferece uma estrutura clara e direcionada para fazer exatamente isso.
É fundamental entender que não é possível percorrer esse caminho com ferramentas de análise fragmentadas. Ferramentas desconectadas criam atritos que interrompem o ciclo de feedback. Para ter sucesso, as organizações precisam de uma plataforma unificada que conecte cada etapa dessa evolução: dominar os fundamentos de DevSecOps, incorporar proteções aos assistentes de programação com IA e projetar as defesas autônomas necessárias para proteger aplicações nativas de IA.
O que é (e o que não é) o Caminho Prescritivo
O Caminho Prescritivo foi criado para tornar a segurança de IA prática. É um modelo operacional direcionado que ajuda as organizações a aplicar recursos de segurança em uma sequência criteriosa, à medida que a adoção de IA transforma a maneira como o software é desenvolvido. O caminho prioriza resultados — gerar confiança, reduzir riscos reais e manter a governança — em vez de ferramentas ou recursos individuais.
Tão importante quanto isso: o Caminho Prescritivo não é um modelo tradicional de maturidade. Ele não determina etapas rígidas, certificações ou listas de verificação. As organizações não “concluem” o caminho nem se formam nele. Em vez disso, o caminho reflete como o foco em segurança muda naturalmente à medida que os ambientes se estabilizam, os riscos se tornam administráveis e a automação aumenta.
O caminho também não corresponde diretamente a produtos, domínios de plataforma ou estruturas organizacionais específicas. Ele abrange toda a Snyk AI Security Platform, orientando quando e como aplicar diferentes recursos para alcançar resultados de segurança relevantes.
Em resumo, o Caminho Prescritivo ajuda as organizações a passar da implantação de ferramentas de segurança para a operação intencional da segurança de IA — com agilidade e confiança.
A estrutura do Caminho Prescritivo
O Caminho Prescritivo se organiza em três fases — Estabilizar, Otimizar e Escalar — cada uma representando uma mudança no foco da segurança à medida que a adoção de IA se acelera.
Em vez de determinar etapas rígidas ou níveis de maturidade, o caminho destaca os resultados que as organizações precisam alcançar para avançar com confiança:
Estabilizar (etapas 1 e 2): gere confiança eliminando pontos cegos e aplicando proteções em todo o SDLC, inclusive no momento em que o código gerado por IA é criado.
Otimizar (etapas 3 e 4): deixe de apenas encontrar vulnerabilidades e passe a corrigi-las. Concentre esforços nos riscos reais e acelere a correção confiável, reduzindo a dívida de segurança mais rápido do que novos riscos são introduzidos.
Escalar (etapas 5 e 6): gerencie e comprove resultados de segurança em escala empresarial, criando a base para orquestração e defesa autônoma em sistemas nativos de IA.
Raramente esse caminho é linear. A segurança é iterativa, e as organizações frequentemente retomam práticas fundamentais para reforçar a estabilidade, mesmo enquanto avançam rumo a níveis mais sofisticados de automação e orquestração. O valor do Caminho Prescritivo não está em marcar itens de uma lista, mas em esclarecer qual deve ser o próximo foco à medida que a IA transforma a forma como o software é desenvolvido, protegido e escalado.
Estabilizar — estabelecer confiança e controle
Antes de avançar rapidamente com IA, as organizações precisam de estabilidade. À medida que a IA acelera o desenvolvimento, os riscos entram nos sistemas mais cedo e com maior frequência — por meio de novos repositórios, dependências, imagens de contêiner, APIs e artefatos gerados por IA. Sem uma base de segurança estável, a velocidade não gera vantagem. Ela amplia os pontos cegos, o ruído e a incerteza. O objetivo do Ato 1 é simples, mas fundamental: entender o que existe e garantir que novos riscos não sejam introduzidos sem controle.
Etapa 1: visibilidade fundamental
Não é possível proteger o que você não consegue ver. A primeira etapa é obter visibilidade completa da cadeia de suprimentos de software — do código-fonte e das dependências de código aberto aos modelos de IA.
Elimine pontos cegos em toda a cadeia de suprimentos de software
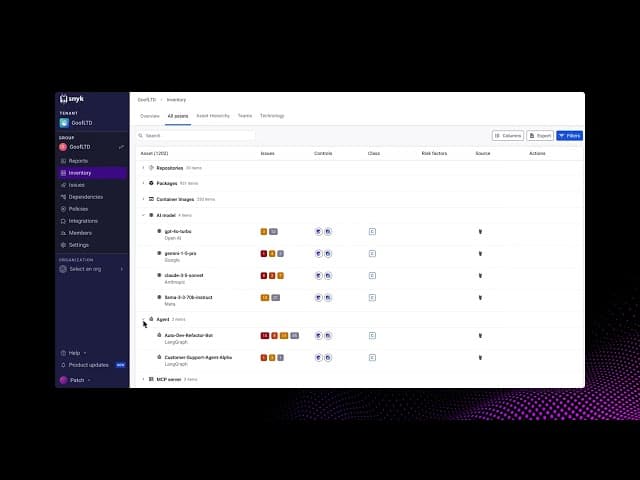
Nos ambientes modernos, o software é criado continuamente. A Snyk oferece um inventário automatizado de ativos, atualizado continuamente, que abrange toda a aplicação: código próprio, dependências de código aberto, imagens de contêiner, infraestrutura, APIs e, agora, componentes nativos de IA.

À medida que a IA passa a fazer parte da cadeia de suprimentos de software, a visibilidade precisa ir além dos ativos tradicionais. Por isso, a Snyk trata componentes de IA — como modelos, servidores MCP e agentes — como ativos de primeira classe, permitindo que as organizações avaliem os riscos de IA com o mesmo rigor aplicado ao código.
O Evo completa o panorama dos ativos de software do seu ecossistema. Se você é cliente da Snyk, está animado com nosso inventário de ativos e quer ampliar essa visibilidade essencial para aproveitar o poder de todo o sistema de orquestração Evo, recomendamos que explore o guia do Evo e saiba mais abaixo.
Garanta que os ativos existentes estejam realmente protegidos
Mas visibilidade, por si só, não basta. Para ter controle, é preciso saber não apenas o que existe, mas também o que está sendo protegido.
A Snyk permite que as equipes apliquem políticas de cobertura para classificar ativos, adicionar contexto de negócios e aplicar requisitos de segurança de forma consistente em toda a organização. Assim, a segurança deixa de depender de análises pontuais e passa a cobrir o ecossistema de forma intencional.

Para reduzir o trabalho manual e eliminar lacunas em escala, a Snyk está ampliando esse recurso com a cobertura automática de segurança, garantindo que novos repositórios, pacotes e imagens de contêiner sejam protegidos por padrão assim que surgirem. A sincronização aprimorada com registros de contêiner garante que novas imagens e vulnerabilidades sejam identificadas assim que aparecem, e não depois.
O resultado é uma base de segurança que acompanha o ritmo do desenvolvimento, sem depender de configuração manual ou conhecimento tácito.
Restabeleça a confiança nos alertas de segurança
A confiança é a base da estabilidade. Quando os alertas de segurança são ruidosos, incompletos ou inconsistentes, a automação falha e a confiança se desgasta.
A Snyk se baseia em mecanismos de segurança de aplicações de ponta para SAST, código aberto, contêineres e muito mais — validados por analistas independentes e confiáveis em escala empresarial. A velocidade reforça essa confiança: as organizações relatam análises 80% mais rápidas com a Snyk, garantindo que análises de segurança aprofundadas nunca se tornem um gargalo.
A Snyk continua investindo nessa área, ampliando a precisão e a cobertura da detecção — inclusive com recursos futuros para identificar segredos antes que passem despercebidos e acabem em bases de código ou conteúdo gerado por IA.
É igualmente importante que esses alertas confiáveis cubram os ecossistemas que as equipes realmente usam — das linguagens de programação e estruturas modernas a sistemas essenciais que estão em operação há muito tempo. O suporte ampliado que está por vir para linguagens como C, C++ e COBOL garantirá que a estabilidade abranja todo o seu ambiente tecnológico.
Etapa 2: prevenção e proteções para IA
A visibilidade revela riscos, mas a prevenção impede que eles aumentem. Nesta etapa, a organização deixa de fazer análises reativas e passa a trabalhar para estabilizar o ambiente de forma proativa, garantindo que a aceleração do desenvolvimento não gere riscos mais rápido do que você consegue corrigi-los.
Aplique proteções para interromper os riscos na origem
Desde sua fundação, a Snyk é uma empresa de segurança que coloca os desenvolvedores em primeiro lugar. Há anos, nossas extensões para IDE permitem que os desenvolvedores testem e corrijam problemas evitáveis localmente, poupando o retrabalho caro que ocorre quando os defeitos só são identificados mais adiante no pipeline.
A Snyk incorpora essas proteções preventivas em todo o SDLC — na IDE, nas solicitações de pull e nos pipelines de CI/CD — para identificar problemas logo no início, antes que se propaguem e ampliem os riscos.
Proteja desde o início contra riscos gerados por IA
Embora essas proteções continuem sendo essenciais, a IA acelera a criação e aumenta o risco de gargalos. Se o código gerado por IA só for verificado na etapa de merge ou build, a segurança se torna um obstáculo. As equipes são forçadas a fazer uma escolha perigosa: atrasar a entrega de valor que gera receita para corrigir problemas ou ignorar a segurança para entregar no prazo.
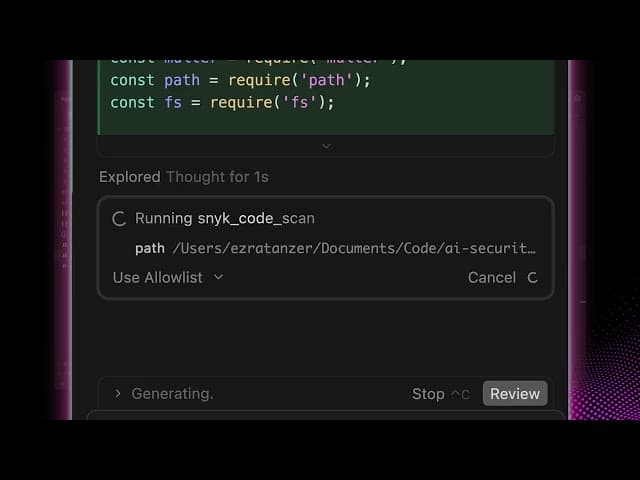
Snyk Studio aplica nossa comprovada filosofia de priorizar desenvolvedores a essa nova era. Assim como nossas extensões para IDE protegem o código escrito por pessoas, o Snyk Studio incorpora proteções de segurança diretamente aos assistentes de programação com IA, oferecendo feedback contextual em tempo real enquanto o código é gerado.
Com apenas alguns cliques, os desenvolvedores podem habilitar essas proteções automatizadas por meio de fluxos de configuração simples para as ferramentas que já usam, como Cursor, Windsurf e Copilot — e, a partir de hoje, também Gemini CLI e Claude Code.
Ao mesmo tempo, as empresas podem definir e distribuir centralmente comportamentos seguros por padrão entre as equipes. A nova documentação completa e as diretrizes para distribuição gerenciada já estão disponíveis, facilitando como nunca a padronização da implantação do Snyk Studio em toda a organização.
Otimizar — concentrar esforços e acelerar as correções
Depois de estabelecer a estabilidade, o desafio muda. Na velocidade da IA, as organizações não ficam sobrecarregadas por falta de dados, mas por terem dados demais. As vulnerabilidades se acumulam mais rápido do que as equipes conseguem priorizá-las. As pontuações de gravidade, por si só, não refletem o impacto no mundo real. E, mesmo quando as prioridades estão claras, as correções emperram se os desenvolvedores não confiam no caminho de remediação. Agora, o objetivo é transformar alertas em ação, concentrando esforços no que realmente importa e acelerando as correções no ambiente de trabalho dos desenvolvedores.
Etapa 3: priorização estratégica
Nem todas as vulnerabilidades têm a mesma importância. Nesta etapa, as organizações usam contexto e análise abrangentes de risco para distinguir riscos teóricos de ameaças reais, garantindo que as equipes se concentrem apenas nos problemas que realmente importam.
Vá além da gravidade e identifique os riscos reais
A priorização tradicional de segurança deixa de funcionar em grande escala. A gravidade indica o quanto algo poderia ser ruim em teoria, não o quanto isso realmente importa para a sua aplicação. Em ambientes acelerados pela IA, essa diferença gera ruído, desperdício de esforço e correções paralisadas.
A priorização da Snyk reúne contexto do mundo real por meio da pontuação de risco, que combina gravidade com maturidade da exploração, possibilidade de exploração no contexto da aplicação e contexto de negócios. Assim, as equipes se concentram nas vulnerabilidades que representam riscos reais, e não em exposições teóricas.
Para ajudar os desenvolvedores a tomar decisões, estamos trabalhando para disponibilizar essas informações diretamente na IDE e na CLI, antecipando a priorização e reduzindo atritos nos fluxos de trabalho.
A possibilidade de exploração no contexto da aplicação tem um papel fundamental aqui. Ao responder a uma pergunta simples — o código vulnerável dessa dependência pode realmente ser executado nesta aplicação? —, esse recurso reduz drasticamente o ruído e torna o foco mais preciso. A ampliação do suporte para outros ecossistemas além de Java, JavaScript, TypeScript e C#, incluindo Python, garante que esse sinal seja relevante para uma ampla variedade de tecnologias modernas.

Especificamente para os riscos de código aberto, a Snyk reformulou a priorização para focar nas dependências, não em CVEs individuais — ajudando as equipes a identificar atualizações de alto impacto que resolvem vários problemas de uma só vez. Essa abordagem simplificada já está gerando resultados concretos:

Tenha confiança na correção, não apenas na prioridade
Mesmo quando sabem o que corrigir, as equipes ainda hesitam. A dívida de segurança persiste quando os desenvolvedores não confiam que uma correção possa ser aplicada com segurança. O receio de interromper a produção atrasa a remediação, especialmente em árvores de dependências complexas.
Para resolver esse desafio, a Snyk vai apresentar o Breakability Risk para atualizações sugeridas de dependências open source. Ao analisar o impacto de uma atualização em uma base de código específica, a Snyk ajuda as equipes a distinguir entre correções seguras para aplicar e aquelas que exigem mais cautela.
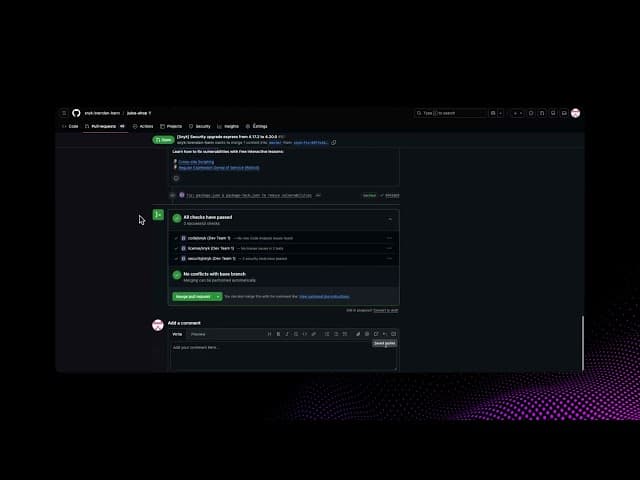
Isso transforma a remediação de uma aposta de alto risco em um processo previsível e baseado em confiança, permitindo que as equipes integrem mais correções com mais rapidez e menos receio de causar uma quebra.
Etapa 4: remediação acelerada por IA
Quando as equipes confiam tanto na prioridade quanto na correção, a remediação pode finalmente ganhar velocidade. Aqui, deixamos os patches manuais para trás e adotamos a remediação assistida por IA, que permite aos desenvolvedores resolver problemas com segurança e autonomia, sem sair do fluxo de trabalho.
Acelere a remediação onde os desenvolvedores trabalham
Com a Snyk, as correções chegam diretamente ao ambiente de trabalho dos desenvolvedores, por meio do Snyk Agent Fix no IDE e na pull request. Essa proximidade faz diferença: encontrar e corrigir problemas no início do processo, no IDE, resulta em uma redução de 75% no tempo de remediação.

Com a remediação inteligente no Snyk Studio, basta pedir ao assistente de IA que resolva um problema com a Snyk. Agora, isso ficou ainda mais simples com os novos Remediation Workflows, que podem acionar um playbook de remediação de ponta a ponta em uma base de código. Em vez de orientar um agente de IA passo a passo durante uma correção, os desenvolvedores só precisam digitar /snyk-fix e deixar o Studio cuidar do resto.
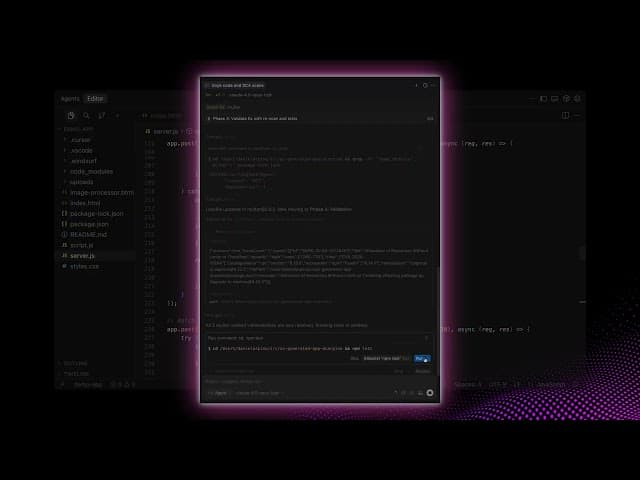
No futuro, essa mesma base permitirá fluxos de trabalho de remediação mais autônomos, nos quais agentes poderão planejar, validar e preparar correções seguras de ponta a ponta, com o nível adequado de supervisão humana.
Valide riscos em tempo de execução com sinais determinísticos
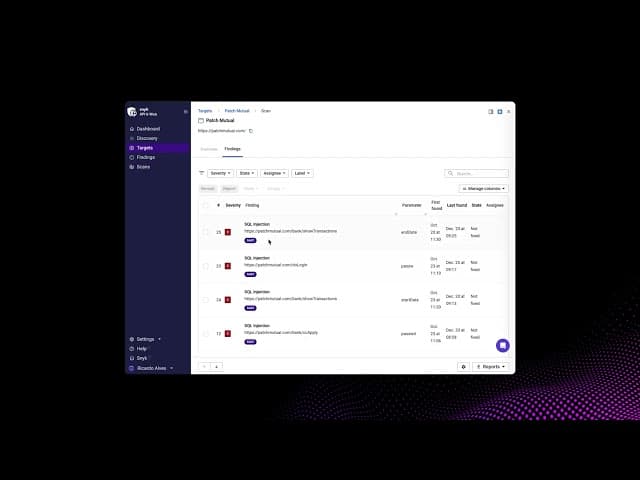
Para achados de DAST em tempo de execução, a remediação exige uma camada adicional de confiança. Ao correlacionar nossos mecanismos de SAST e DAST, referência no setor, a Snyk agora pode vincular automaticamente os alvos em tempo de execução aos repositórios de código correspondentes, sejam eles um único monólito ou microsserviços distribuídos por cinquenta repositórios. Ao associar os achados em tempo de execução diretamente às linhas de código responsáveis, os desenvolvedores podem ir direto da detecção à correção, sem precisar procurar nem fazer suposições.
Escalar: governar, comprovar e orquestrar
À medida que a segurança fica mais rápida e automatizada, surge o desafio final: escalar. Na velocidade da IA, não basta detectar e corrigir riscos com eficiência. As organizações precisam governar a segurança de forma consistente, comprovar o impacto em termos de negócios e ampliar a automação com segurança à medida que o desenvolvimento impulsionado por IA se expande entre equipes, aplicações e agentes. O objetivo do Ato 3 é escalar os resultados de segurança com confiança, garantindo que governança, mensuração e automação se reforcem mutuamente, em vez de introduzir novos riscos.
Etapa 5: governar, mensurar e comprovar
Para escalar a segurança, as revisões manuais precisam dar lugar à aplicação automatizada de políticas. Nesta etapa, as organizações comprovam a conformidade continuamente, definindo e aplicando políticas em toda a fábrica de software para garantir que a velocidade nunca comprometa o controle.
Governe a segurança sem desacelerar as equipes
À medida que a remediação ganha velocidade, as organizações precisam de diretrizes claras para garantir que as decisões sejam intencionais, revisadas e auditáveis — especialmente em ambientes regulamentados. A Snyk permite que as equipes de segurança definam e apliquem políticas de forma consistente nos fluxos de desenvolvimento, sem criar novos atritos.
Recursos como o Ignore Approval Workflow garantem que, quando os desenvolvedores solicitam ignorar um problema, a exceção seja documentada, justificada e governada — preservando a visibilidade e a responsabilidade mesmo quando as equipes trabalham mais rápido.

Esse equilíbrio é fundamental: a segurança precisa permitir que os desenvolvedores ajam com rapidez e, ao mesmo tempo, dar aos líderes a confiança de que os riscos estão sendo gerenciados de forma consciente.
Comprove o impacto com relatórios focados em resultados
Uma segurança consistente exige comprovação — não apenas para atender aos requisitos de governança, mas também para celebrar conquistas e reforçar os comportamentos positivos que impulsionam a mudança cultural.
Cada vez mais, espera-se que líderes de segurança respondam a perguntas simples:
Nossas diretrizes estão funcionando de verdade?
Os riscos estão diminuindo ou apenas mudando de lugar?
A IA está aumentando a produtividade sem ampliar a exposição a riscos?
Para ajudar, a Snyk aprimorou significativamente a experiência de análise e geração de relatórios. Uma ampla biblioteca de relatórios prontos oferece visibilidade imediata sobre a postura de risco, o status de conformidade e o desempenho do programa, além de permitir personalizações para criar um verdadeiro centro de controle de segurança.

Para organizações com ambientes de dados complexos, a extensibilidade por meio de APIs e integrações permite analisar os dados da Snyk junto a métricas de negócios mais amplas, garantindo que os resultados de segurança estejam visíveis nos processos de tomada de decisões estratégicas.
Conecte prevenção, capacitação e resultados
Escalar a segurança não significa apenas corrigir problemas: também significa preveni-los. Para organizações que usam o Snyk Learn, os novos relatórios de impacto e oportunidades conectam a capacitação de desenvolvedores diretamente aos resultados de segurança, mostrando como os treinamentos influenciam a remediação e a prevenção em todas as equipes.
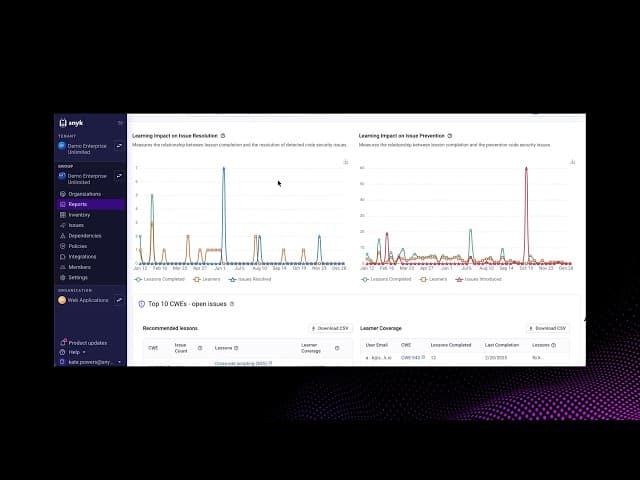
No futuro, a Snyk ampliará esse foco com novos relatórios de prevenção, criados para quantificar quanto risco é barrado antes mesmo de chegar à produção — transformando a prevenção em um retorno sobre o investimento mensurável.
Da mesma forma, os próximos relatórios do Snyk Studio mostrarão como as diretrizes de segurança para IA são aplicadas em toda a organização, oferecendo visibilidade sobre adoção, eficácia e comportamentos seguros por padrão em escala.
Juntos, esses recursos permitem que os líderes vão além das métricas de atividade e gerenciem a segurança com base em resultados. Quando a segurança pode ser mensurada e repetida, torna-se possível avançar para a orquestração agentiva.
Etapa 6: orquestração agentiva
A orquestração é o ponto culminante do Caminho Prescritivo. Ela só é possível graças à estabilidade e à otimização alcançadas nas etapas 1 a 5: não é possível automatizar o que não se consegue enxergar, nem orquestrar a defesa com segurança sem uma remediação confiável. Com essa base estabelecida, a segurança finalmente pode acompanhar o ritmo da inovação nativa em IA.
Trate os sistemas de IA como ativos essenciais das aplicações
As aplicações nativas em IA não são estáticas. São sistemas dinâmicos, compostos por modelos, prompts, agentes e ferramentas que mudam continuamente em tempo de execução. Para protegê-las, a segurança precisa ir além da infraestrutura e tratar os componentes de IA como ativos essenciais das aplicações.
Nesta etapa, o sistema de orquestração da Evo cria continuamente um mapa dinâmico de como as aplicações de IA são compostas e evoluem. Isso elimina os pontos cegos das análises tradicionais e dá às equipes uma visão em tempo real de como os sistemas de IA realmente funcionam, e não apenas de como estão configurados.
O AI Asset Discovery da Evo mostra como os líderes de segurança podem finalmente obter controle e gestão em tempo real de seus ambientes de IA.

Governe o comportamento da IA, não apenas a configuração
Em sistemas agentivos, o risco não vem apenas de configurações incorretas estáticas: ele também surge do comportamento. À medida que os agentes tomam decisões, acionam ferramentas e acessam dados, a segurança precisa governar as intenções, não apenas as configurações.
A orquestração na Evo permite que as equipes definam e apliquem políticas sobre o que os sistemas de IA podem fazer, avaliando continuamente esses controles durante o desenvolvimento e em tempo de execução. Assim, as organizações podem gerenciar a imprevisibilidade inerente aos sistemas autônomos sem desacelerar a inovação.
Da visibilidade à inteligência e, por fim, à ação
A etapa final é passar da conscientização à autonomia. Ao correlacionar sinais de visibilidade, governança e comportamento, a Evo permite que os sistemas de segurança atuem como uma camada de defesa ativa. Em vez de apenas sinalizar problemas, a Evo conecta a detecção diretamente à remediação e permite respostas na velocidade das máquinas. O resultado é uma postura de segurança que se adapta continuamente e não atua apenas como um guardião, mas também como um facilitador escalável da inovação segura impulsionada por agentes. Dê hoje o primeiro passo rumo à descoberta e encontre componentes de IA ocultos na sua base de código. A maneira mais rápida de começar a usar a Evo hoje é acessar nossa CLI AI-BOM gratuita.
Do caminho à prática
O Caminho Prescritivo oferece uma maneira clara de colocar a segurança de IA em prática, mas não existe isoladamente. Nas três fases, as organizações aplicam os recursos da Snyk AI Security Platform para alcançar os resultados definidos pelo AI Security Fabric.
A plataforma oferece sinais unificados, diretrizes, automação e governança. O caminho estrutura a aplicação deliberada desses recursos, na ordem certa, à medida que a adoção de IA se acelera. Juntos, eles possibilitam uma mudança fundamental na forma como a segurança funciona:
Da detecção reativa à prevenção aplicada
De filas de pendências ruidosas a uma remediação direcionada e acelerada
De controles fragmentados a uma segurança governada e mensurável em escala
Essa eficiência operacional se traduz diretamente em valor para os negócios. Segundo a Forrester, organizações que usam a Snyk obtêm um retorno sobre o investimento de 288%, com retorno em menos de seis meses. É assim que a segurança se torna resiliente na velocidade da IA: integrada à própria criação, em vez de ser adicionada depois.
O desenvolvimento impulsionado por IA não vai desacelerar. As organizações que terão sucesso serão aquelas que forem além da experimentação e adotarem uma abordagem intencional para protegê-lo — consolidando a confiança, otimizando a redução de riscos e ampliando a segurança com confiança rumo à automação e à orquestração.
Veja o Caminho Prescritivo em ação
Se você está pronto para passar da estratégia à execução, o próximo passo é ver como esse caminho funciona em fluxos reais de desenvolvimento.
Inscreva-se no evento de lançamento da Snyk em 11 de fevereiro para saber mais sobre como a Snyk AI Security Platform oferece o AI Security Fabric — e como o Caminho Prescritivo ajuda as organizações a colocar a segurança de IA em prática com confiança.
11 de fevereiro de 2026
Conheça o novo AI Security Fabric
Participe para descobrir como aproximar a velocidade impulsionada pela IA da governança de segurança e incorporar confiança a cada linha de código, modelo e agente.