Retrospectiva do InCyber Forum Europe: 4 dicas de especialistas em DevSecOps

14 de agosto de 2024
0 minutos de leitura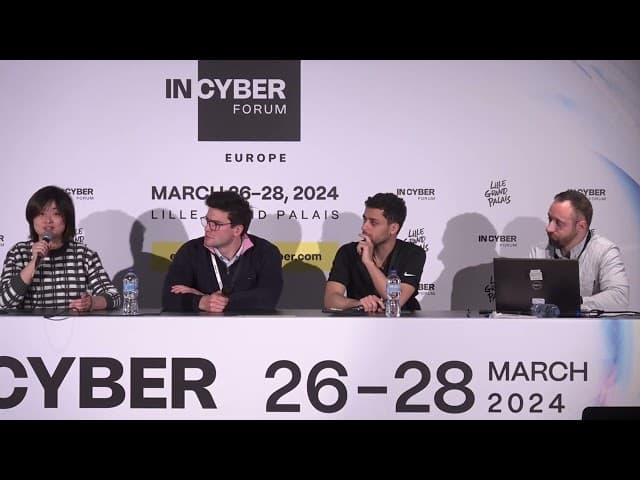
Ao pensar em como antecipar a segurança no ciclo de desenvolvimento e promover a responsabilidade compartilhada pela correção de problemas, pode ser difícil saber por onde começar. Quais ferramentas funcionam melhor com os processos que você já usa? Quais são as melhores maneiras de conscientizar as pessoas sobre a importância da segurança de aplicações? E, depois de escolher as ferramentas, como fazer com que os desenvolvedores realmente as utilizem?
Três especialistas se reuniram para responder a essas perguntas no InCyber Forum Europe. Entre os palestrantes estavam Grace Law, da Manulife, cliente da Snyk; Eric Fourrier, da GitGuardian, parceira da Snyk; e Chaaban Barakat, da própria Snyk. Cada especialista trouxe uma perspectiva única sobre como escolher as ferramentas e os processos certos, conscientizar as equipes e promover a adoção efetiva de DevSecOps. Confira as principais dicas para organizações que querem transformar DevSecOps de uma ideia em realidade.
Escolha ferramentas de segurança alinhadas à cultura da empresa
Escolher as ferramentas certas é um dos
maiores desafios para as organizações que querem adotar uma abordagem DevSecOps. Como muitas equipes de segurança sabem, adquirir ferramentas de segurança de aplicações é uma coisa; fazer com que as equipes de desenvolvimento realmente as usem é outra bem diferente.
Segundo Chaaban Barakat, a adesão dos desenvolvedores se torna um grande desafio quando as ferramentas não se encaixam na cultura da organização nem promovem o senso de responsabilidade pelas tarefas relacionadas à segurança. Ele disse: “Muitas vezes, as ferramentas de [segurança] já estão disponíveis, mas não são adotadas… e há dois motivos para isso. Ou o problema está na ferramenta — é difícil demais integrá-la ou usá-la, ela é lenta, gera muitos falsos positivos ou dificulta a correção… ou o problema está na cultura ou nas pessoas, porque ninguém assume a responsabilidade por DevSecOps.”
Para enfrentar esse desafio, as organizações precisam escolher estrategicamente ferramentas que se integrem aos fluxos de trabalho existentes e não gerem ruído desnecessário. Nas palavras de Grace Law: “Há muitas ferramentas que identificam 100 vulnerabilidades, mas também geram 1.000 falsos positivos. No fim, ninguém leva o relatório a sério. Isso também aumenta muito a pressão sobre as equipes de segurança, que precisam validar as vulnerabilidades uma por uma.”
Além de serem precisas, as ferramentas devem se integrar perfeitamente aos fluxos de trabalho existentes para incentivar o senso de responsabilidade. Segundo Eric Fourrier, a compatibilidade com os fluxos de trabalho de desenvolvimento é essencial para promover uma abordagem de responsabilidade compartilhada. Quando uma ferramenta se integra perfeitamente aos pipelines de desenvolvimento existentes, os desenvolvedores não precisam interromper seu fluxo de trabalho para executar testes de segurança.
Ele disse: “Hoje, os desenvolvedores precisam dominar muitas tecnologias — front-end, back-end e infraestrutura. Além disso, esperamos que sejam engenheiros e líderes de segurança. E, no outro extremo, há um engenheiro de segurança para cada 100 desenvolvedores. Por isso, é essencial fazer com que trabalhem juntos… [orquestrando] as políticas de segurança e oferecendo aos desenvolvedores ferramentas que se integrem aos fluxos de trabalho deles.”
As soluções da Snyk colocam esses princípios em prática ao oferecer ferramentas de segurança pensadas para desenvolvedores, que se integram facilmente aos ambientes de desenvolvimento existentes. A adoção da Snyk pela Manulife mostra como escolher a ferramenta certa pode aprimorar significativamente as práticas de segurança sem interromper os fluxos de trabalho.
Comunique, comunique, comunique
Depois de escolher uma ferramenta de segurança, é essencial implementar estrategicamente ações de conscientização e capacitação em segurança para as equipes de desenvolvimento da organização. Nas palavras de Law: “A conscientização é muito, muito importante. A comunicação é muito, muito importante. Precisamos mudar a mentalidade dos desenvolvedores e lembrá-los de que a segurança está aqui para ajudar. A segurança não é alguém que vai impedir você de colocar sua aplicação no ar… por isso, nos comunicamos bastante com eles desde o início. E nos apresentamos como uma equipe que pode trabalhar junto com eles.”
No entanto, os planos para capacitar e conscientizar as equipes de desenvolvimento devem levar em conta o histórico da organização com ferramentas de segurança. Barakat disse: “Isso depende do nível de maturidade da empresa. Às vezes, trabalhamos com empresas acostumadas a usar ferramentas de segurança… [a comunicação] é mais difícil quando os desenvolvedores não estão acostumados a corrigir problemas ou a lidar com ferramentas de segurança. Então, precisamos apresentar algo novo e conscientizá-los. Isso pode ser feito dentro da própria empresa. Você pode ter líderes de segurança conduzindo os programas.
Também gostamos de conscientizar as pessoas realizando atividades de hacking ao vivo.”
A Snyk apoia essas iniciativas de comunicação oferecendo informações claras e práticas sobre vulnerabilidades. Essa abordagem ajuda equipes como a da Manulife a mostrar aos desenvolvedores a importância da segurança e como corrigir problemas com eficiência, fazendo da segurança uma responsabilidade compartilhada em toda a organização.
Acompanhe os KPIs certos
Os palestrantes também destacaram a importância de acompanhar os KPIs certos ao iniciar a jornada de DevSecOps. Fourrier recomendou começar com uma abordagem de “conter o problema”, focada em impedir que “novos segredos e novas vulnerabilidades entrem na base de código. E você pode fazer isso com o que discutimos: antecipar a segurança no ciclo de desenvolvimento, promover a adoção e capacitar os desenvolvedores. Esse é o primeiro KPI que tentamos otimizar.”
Mas, no fim das contas, as principais métricas de segurança da organização devem refletir suas prioridades e sua estrutura específicas. Barakat disse: “Cada empresa tem seus próprios objetivos iniciais. Se a sua empresa nunca conseguiu analisar todos os repositórios porque a ferramenta que usava era lenta demais ou difícil de implementar… talvez o primeiro objetivo seja analisar todos os repositórios que você tem.”
Fique de olho nas novas tendências de AppSec
Na prática, o trabalho de DevSecOps nunca termina. Novas tecnologias e processos surgem o tempo todo e podem ajudar a aprimorar sua abordagem. Os palestrantes abordaram algumas das principais tendências que, na opinião deles, vão melhorar a segurança de aplicações, incluindo:
gerenciamento da postura de segurança de aplicações (ASPM), que oferece às lideranças uma visão ampla de como os riscos estão sendo mitigados em toda a organização
Mais atenção à experiência do desenvolvedor: as organizações analisam como os controles de segurança afetam o dia a dia das equipes de desenvolvimento e garantem que a segurança interfira o mínimo possível nas práticas existentes.
Priorizar a correção em vez de apenas relatar: as organizações capacitam os desenvolvedores para corrigir problemas no código, em vez de apenas compilar uma lista de vulnerabilidades para cumprir requisitos de conformidade.
Como a Snyk apoia a adoção de DevSecOps
A Manulife usa Snyk Open Source, Snyk Code e Snyk Container para aprimorar suas práticas de DevSecOps. A abordagem de segurança da Snyk, pensada para desenvolvedores, ajuda as organizações a implementar ferramentas que funcionam junto às práticas de desenvolvimento existentes e reduzem riscos em escala. Nossas soluções se integram facilmente às IDEs, aos repositórios e aos pipelines de CI/CD existentes, permitindo que os desenvolvedores testem e corrijam o próprio código em cada pull request. Também oferecemos recomendações práticas de correção na CLI para que os desenvolvedores resolvam vulnerabilidades em minutos.
Com Snyk Open Source, a Manulife identifica e corrige vulnerabilidades nas dependências de código aberto. Snyk Code ajuda os desenvolvedores a detectar problemas de segurança no código proprietário desde o início do ciclo de desenvolvimento, enquanto Snyk Container protege as aplicações conteinerizadas desde o começo.
Além disso, nossa solução de ASPM, Snyk AppRisk, oferece às lideranças uma visão completa dos riscos das aplicações e permite mitigar proativamente as ameaças mais críticas às aplicações e operações essenciais para os negócios.
Confira a apresentação completa do InCyber para saber mais sobre como iniciar um programa de DevSecOps eficaz.