Corrija vulnerabilidades de código aberto diretamente no Eclipse IDE


25 de julho de 2019
0 minutos de leituraTemos o prazer de anunciar que agora os desenvolvedores podem testar e monitorar seus projetos em busca de vulnerabilidades de código aberto diretamente no Eclipse IDE (ambiente de desenvolvimento integrado).
Em geral, os desenvolvedores de software trabalham principalmente em seu IDE favorito, que costuma ser aquele que se integra bem ao fluxo de trabalho que já usam. Na Snyk, também acreditamos que as ferramentas devem se integrar perfeitamente ao processo de desenvolvimento de software existente para garantir a máxima eficiência.
Por isso, lançamos um plugin da Snyk que você pode instalar diretamente no Eclipse. Depois de instalado, ao executar a ferramenta de análise de segurança, a Snyk analisa as dependências diretas e indiretas dos seus projetos, identifica vulnerabilidades de segurança e problemas de licença e apresenta informações essenciais para que você possa corrigi-los com mais rapidez e facilidade.
O poder da Snyk CLI
Para implementar o plugin do Eclipse IDE, usamos os recursos existentes da nossa CLI para analisar os projetos no seu workspace — oferecendo análises completas, recomendações de correção e suporte aos seus projetos, independentemente da linguagem ou do gerenciador de pacotes.
A principal atividade da Snyk é encontrar e corrigir vulnerabilidades nas dependências dos seus projetos. Com a nossa CLI, a Snyk analisa diferentes projetos, criados em diferentes ecossistemas, diretamente no seu ambiente de desenvolvimento local. Em seguida, a Snyk detecta automaticamente o tipo de projeto (linguagem e gerenciador de pacotes), cria uma árvore de dependências para analisar todas as dependências diretas e indiretas e verifica essas dependências em nossa base de dados proprietária de vulnerabilidades. Com base nessa análise, mostramos se uma dependência direta ou transitiva contém uma vulnerabilidade e indicamos a correção mais recomendada disponível para o problema.
Configure o Eclipse com o plugin da Snyk de forma simples
É fácil instalar o Snyk Vulnerability Scanner para Eclipse. Procure por Snyk no Eclipse Marketplace, clique em instalar, siga as instruções e pronto.
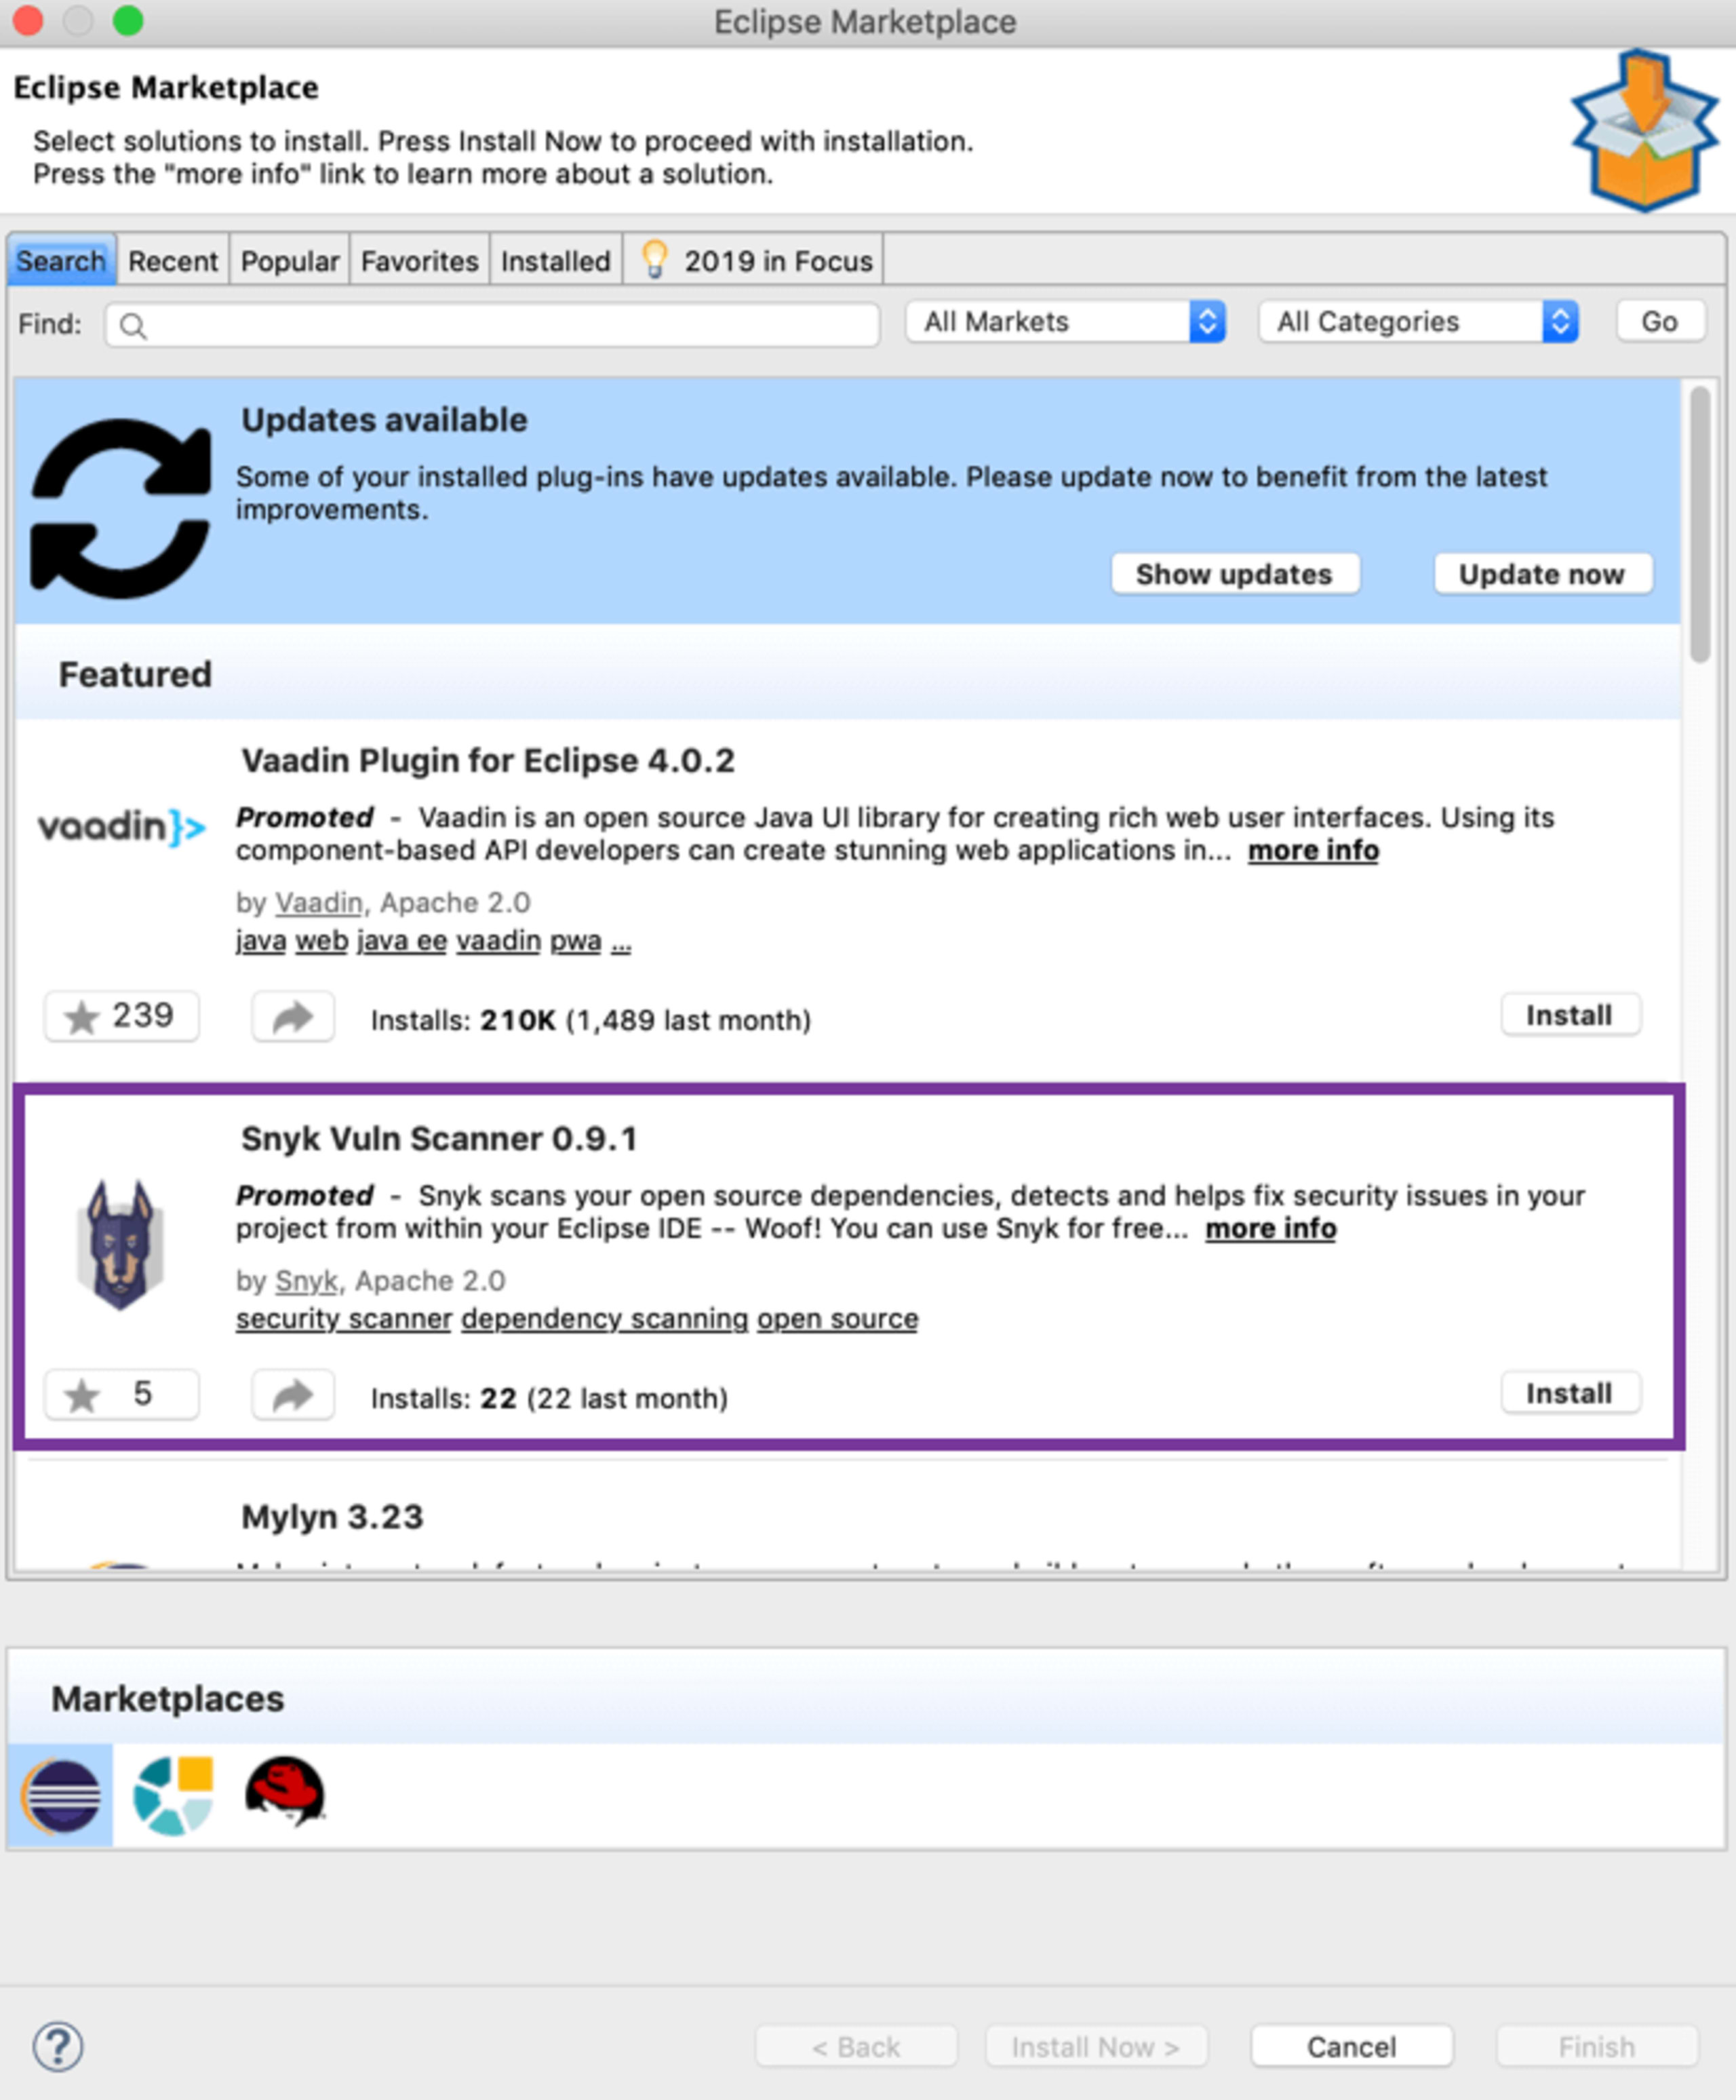
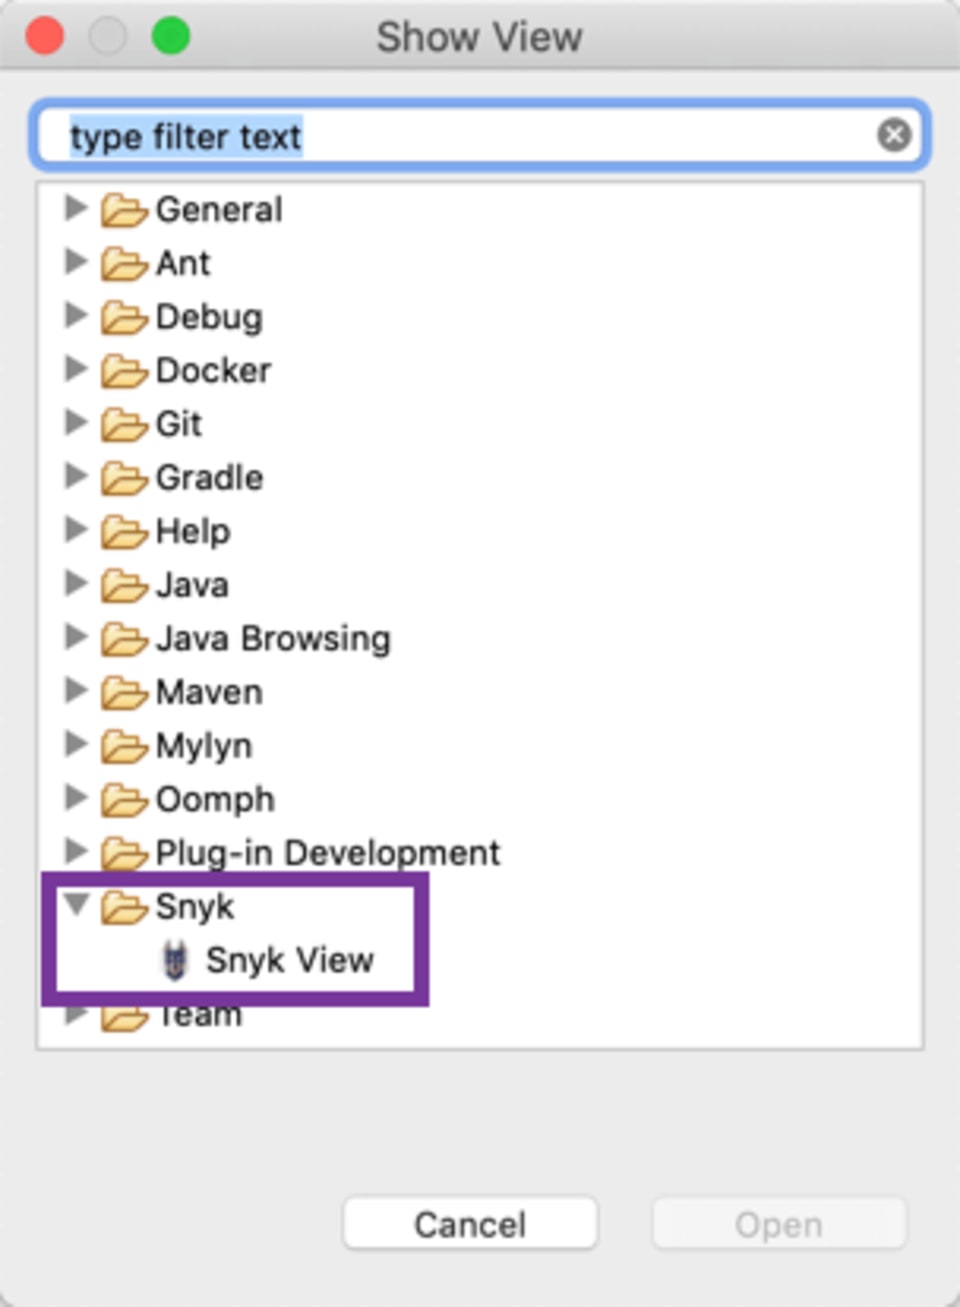
Depois de instalar o plugin, abra a visualização da Snyk:
Em seguida, autentique a instalação do plugin Snyk para Eclipse com sua conta da Snyk na janela de preferências da Snyk:
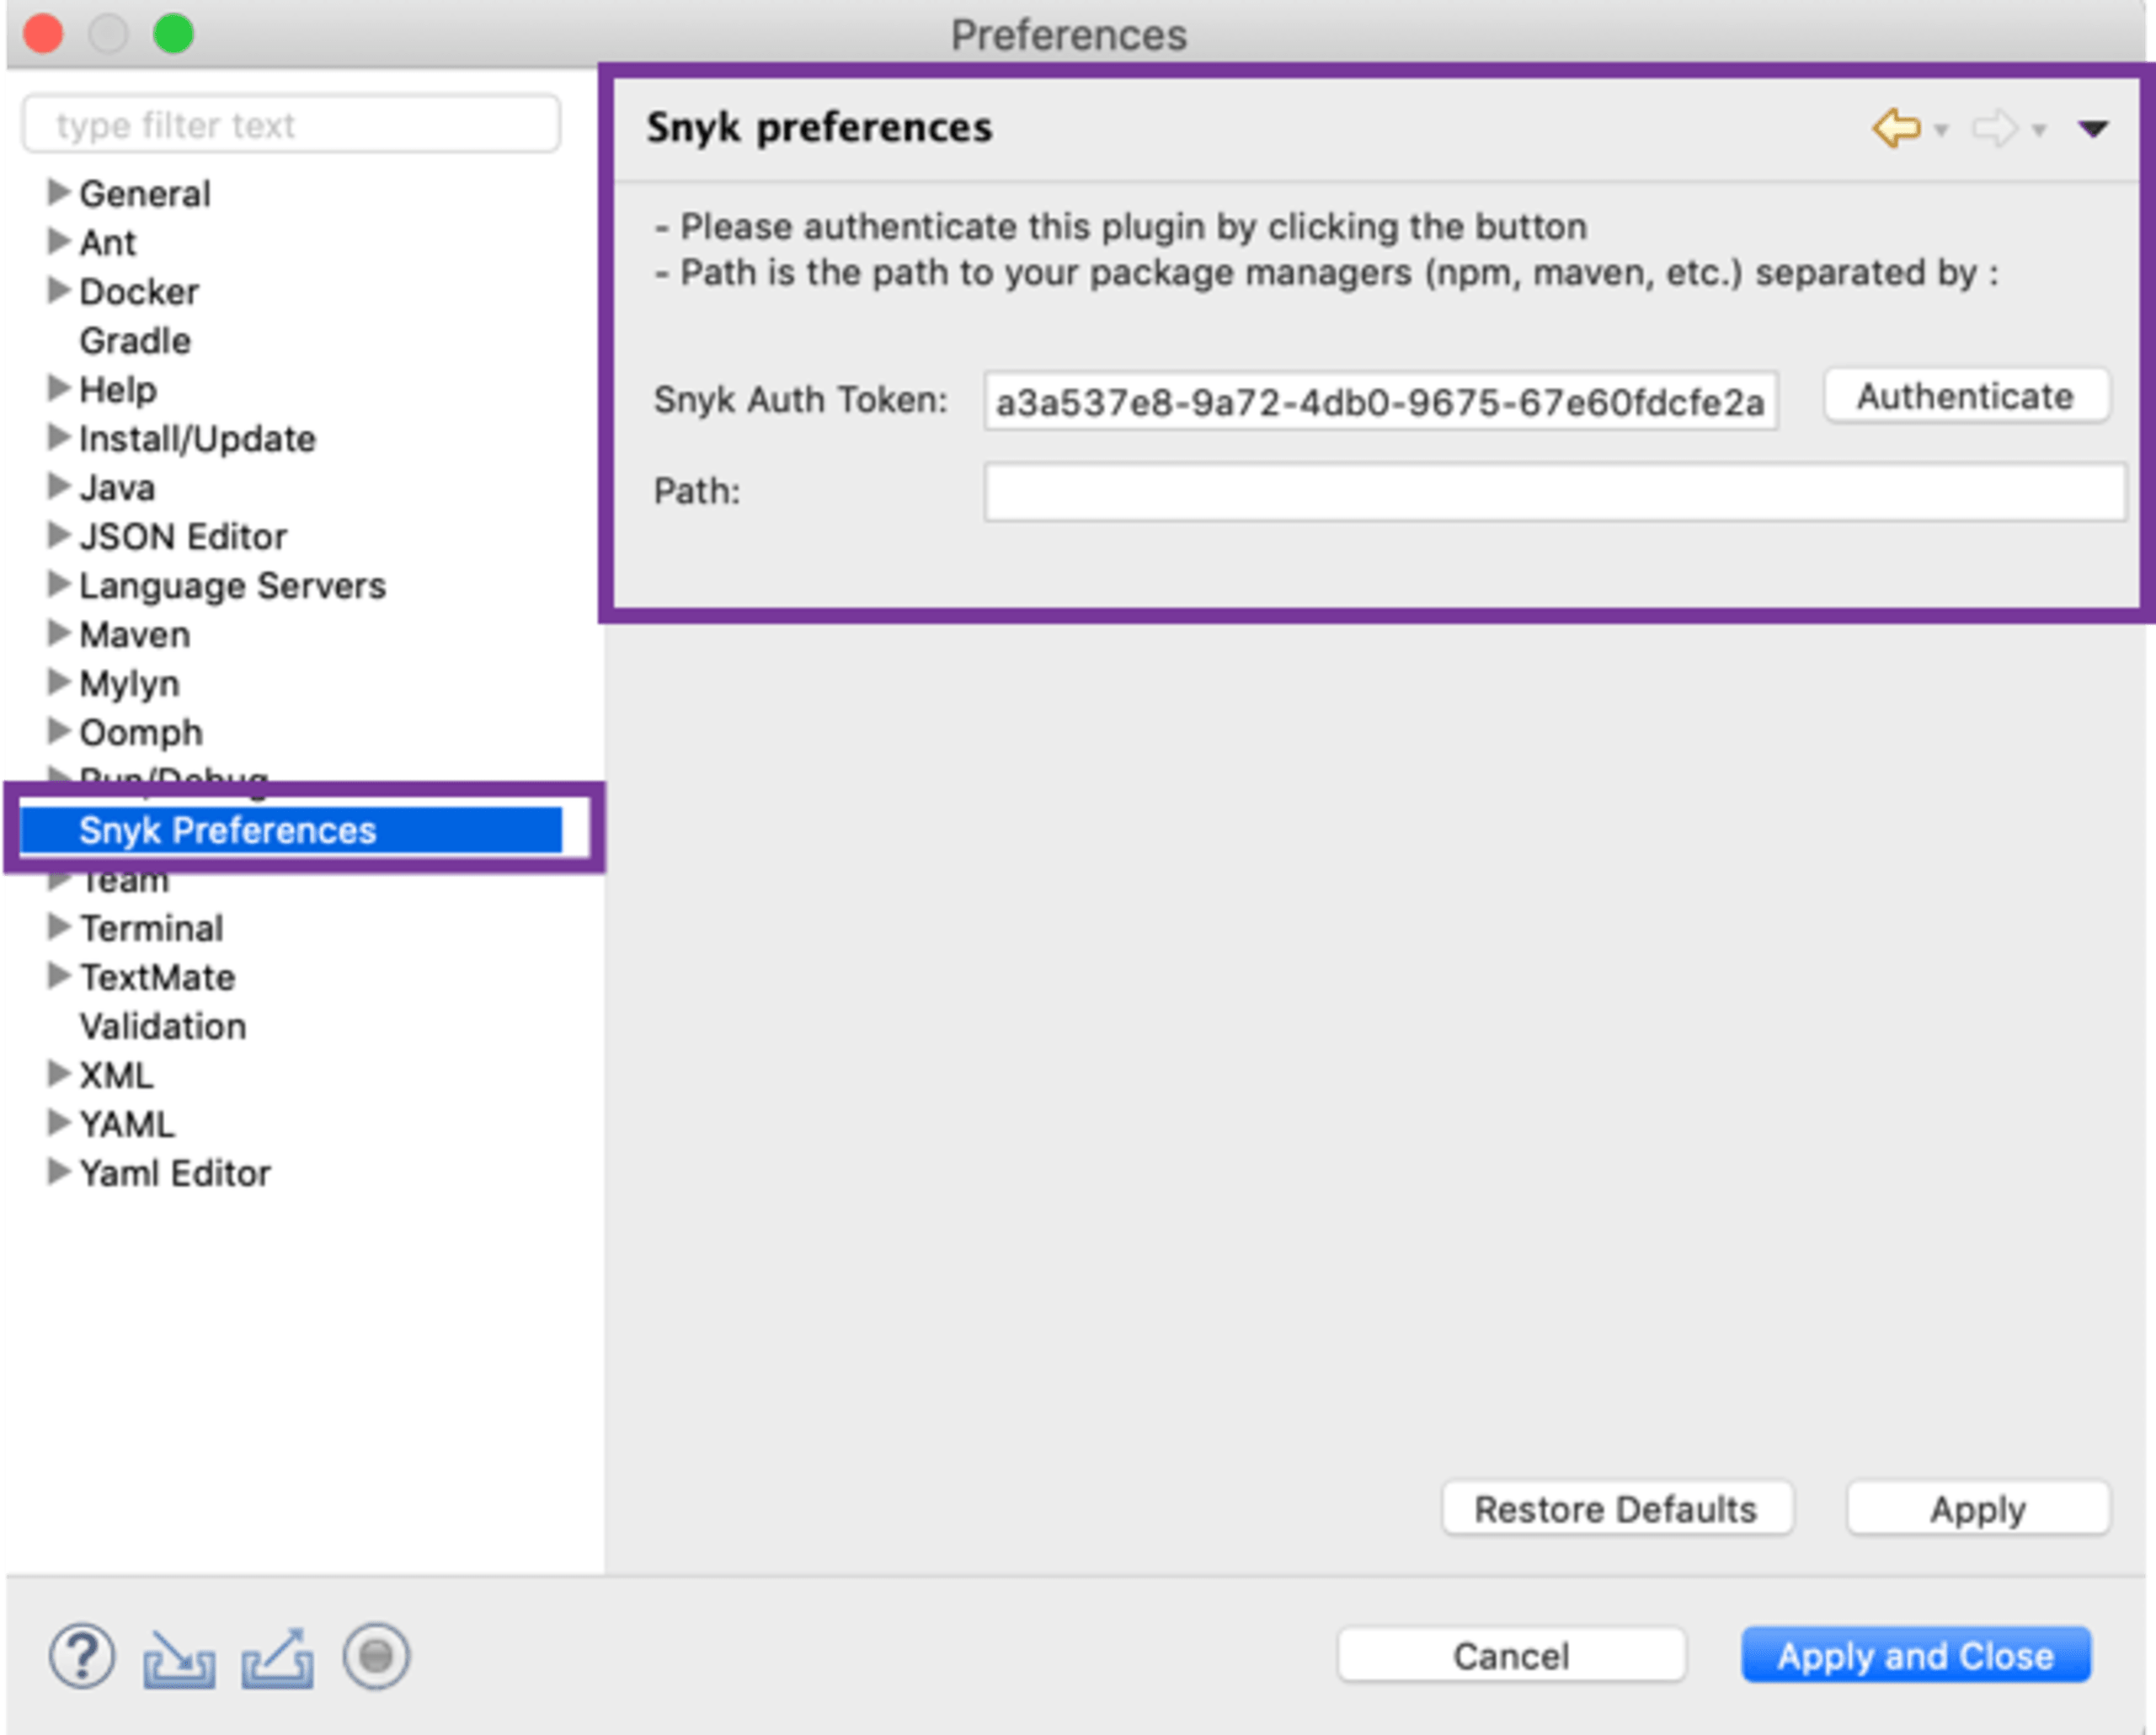
Se o gerenciador de pacotes usado no seu projeto não estiver no caminho do sistema, você pode adicionar diretórios extras ao caminho.
Detecção nativa de vulnerabilidades no Eclipse
Depois de configurar, clique no botão de reprodução na visualização da Snyk para analisar todo o seu workspace e ver os resultados de todos os projetos abertos. Outra opção é clicar com o botão direito em um projeto na pasta raiz e selecionar Snyk test.
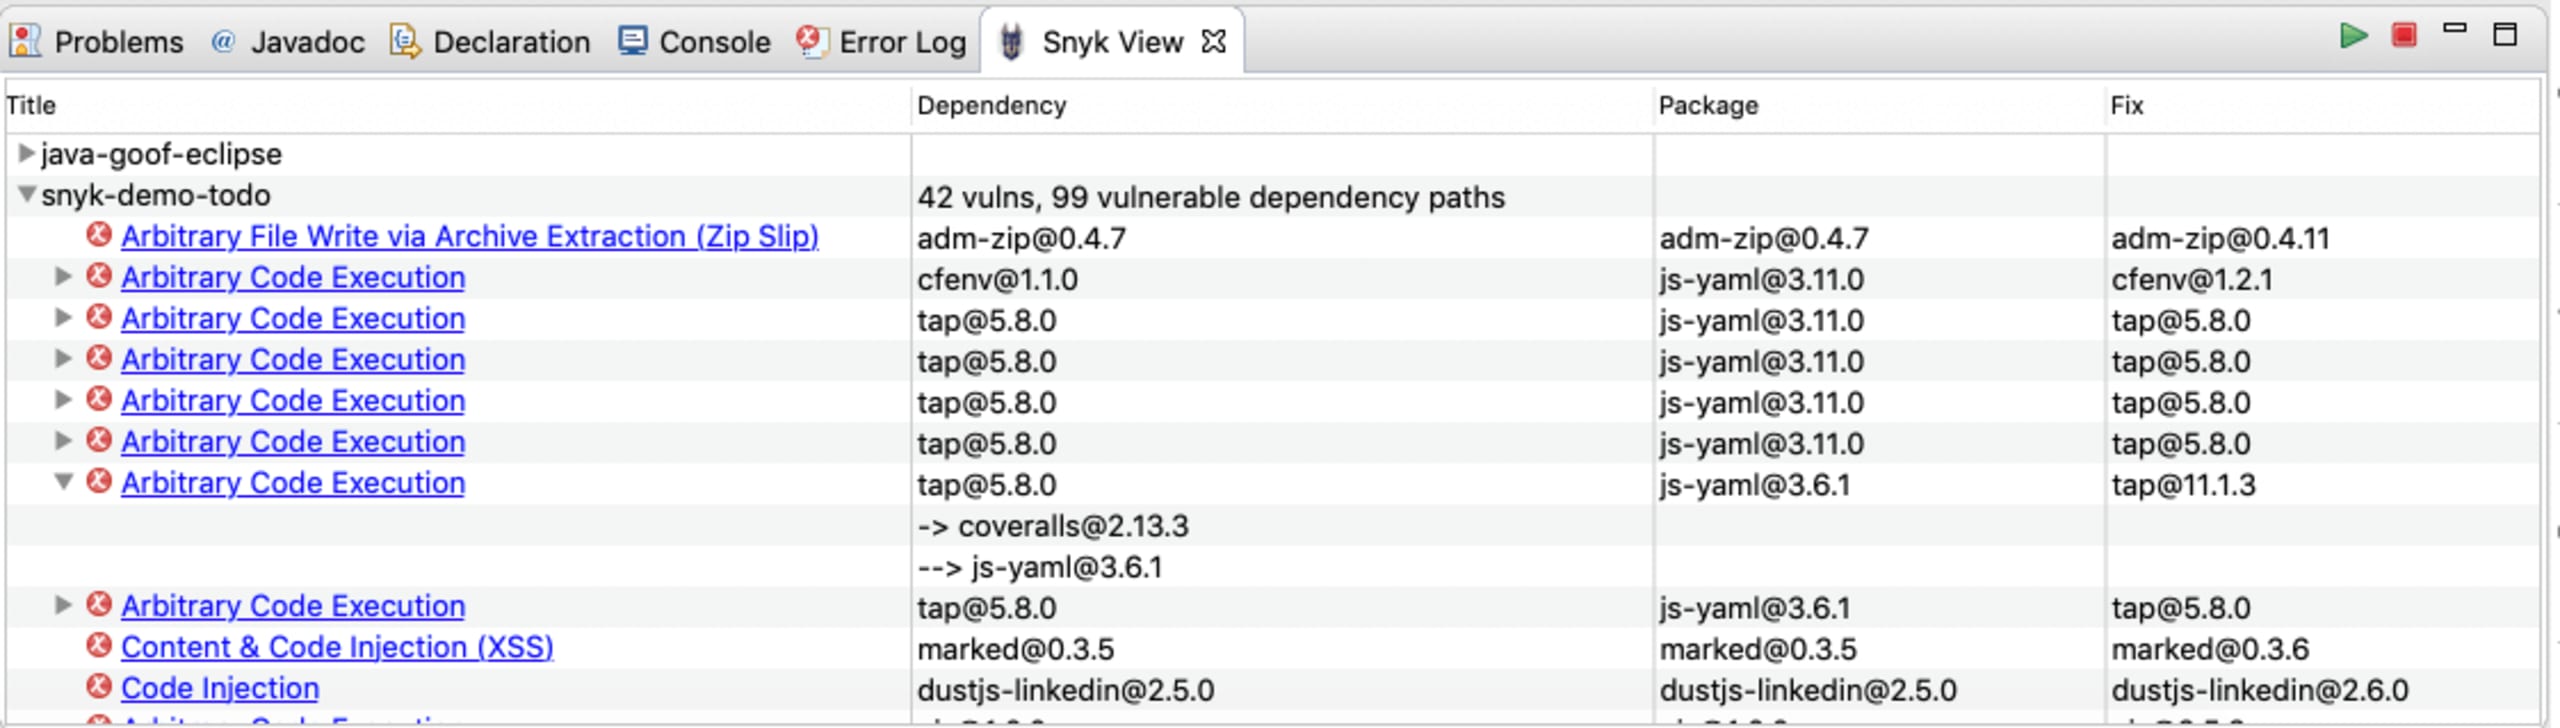
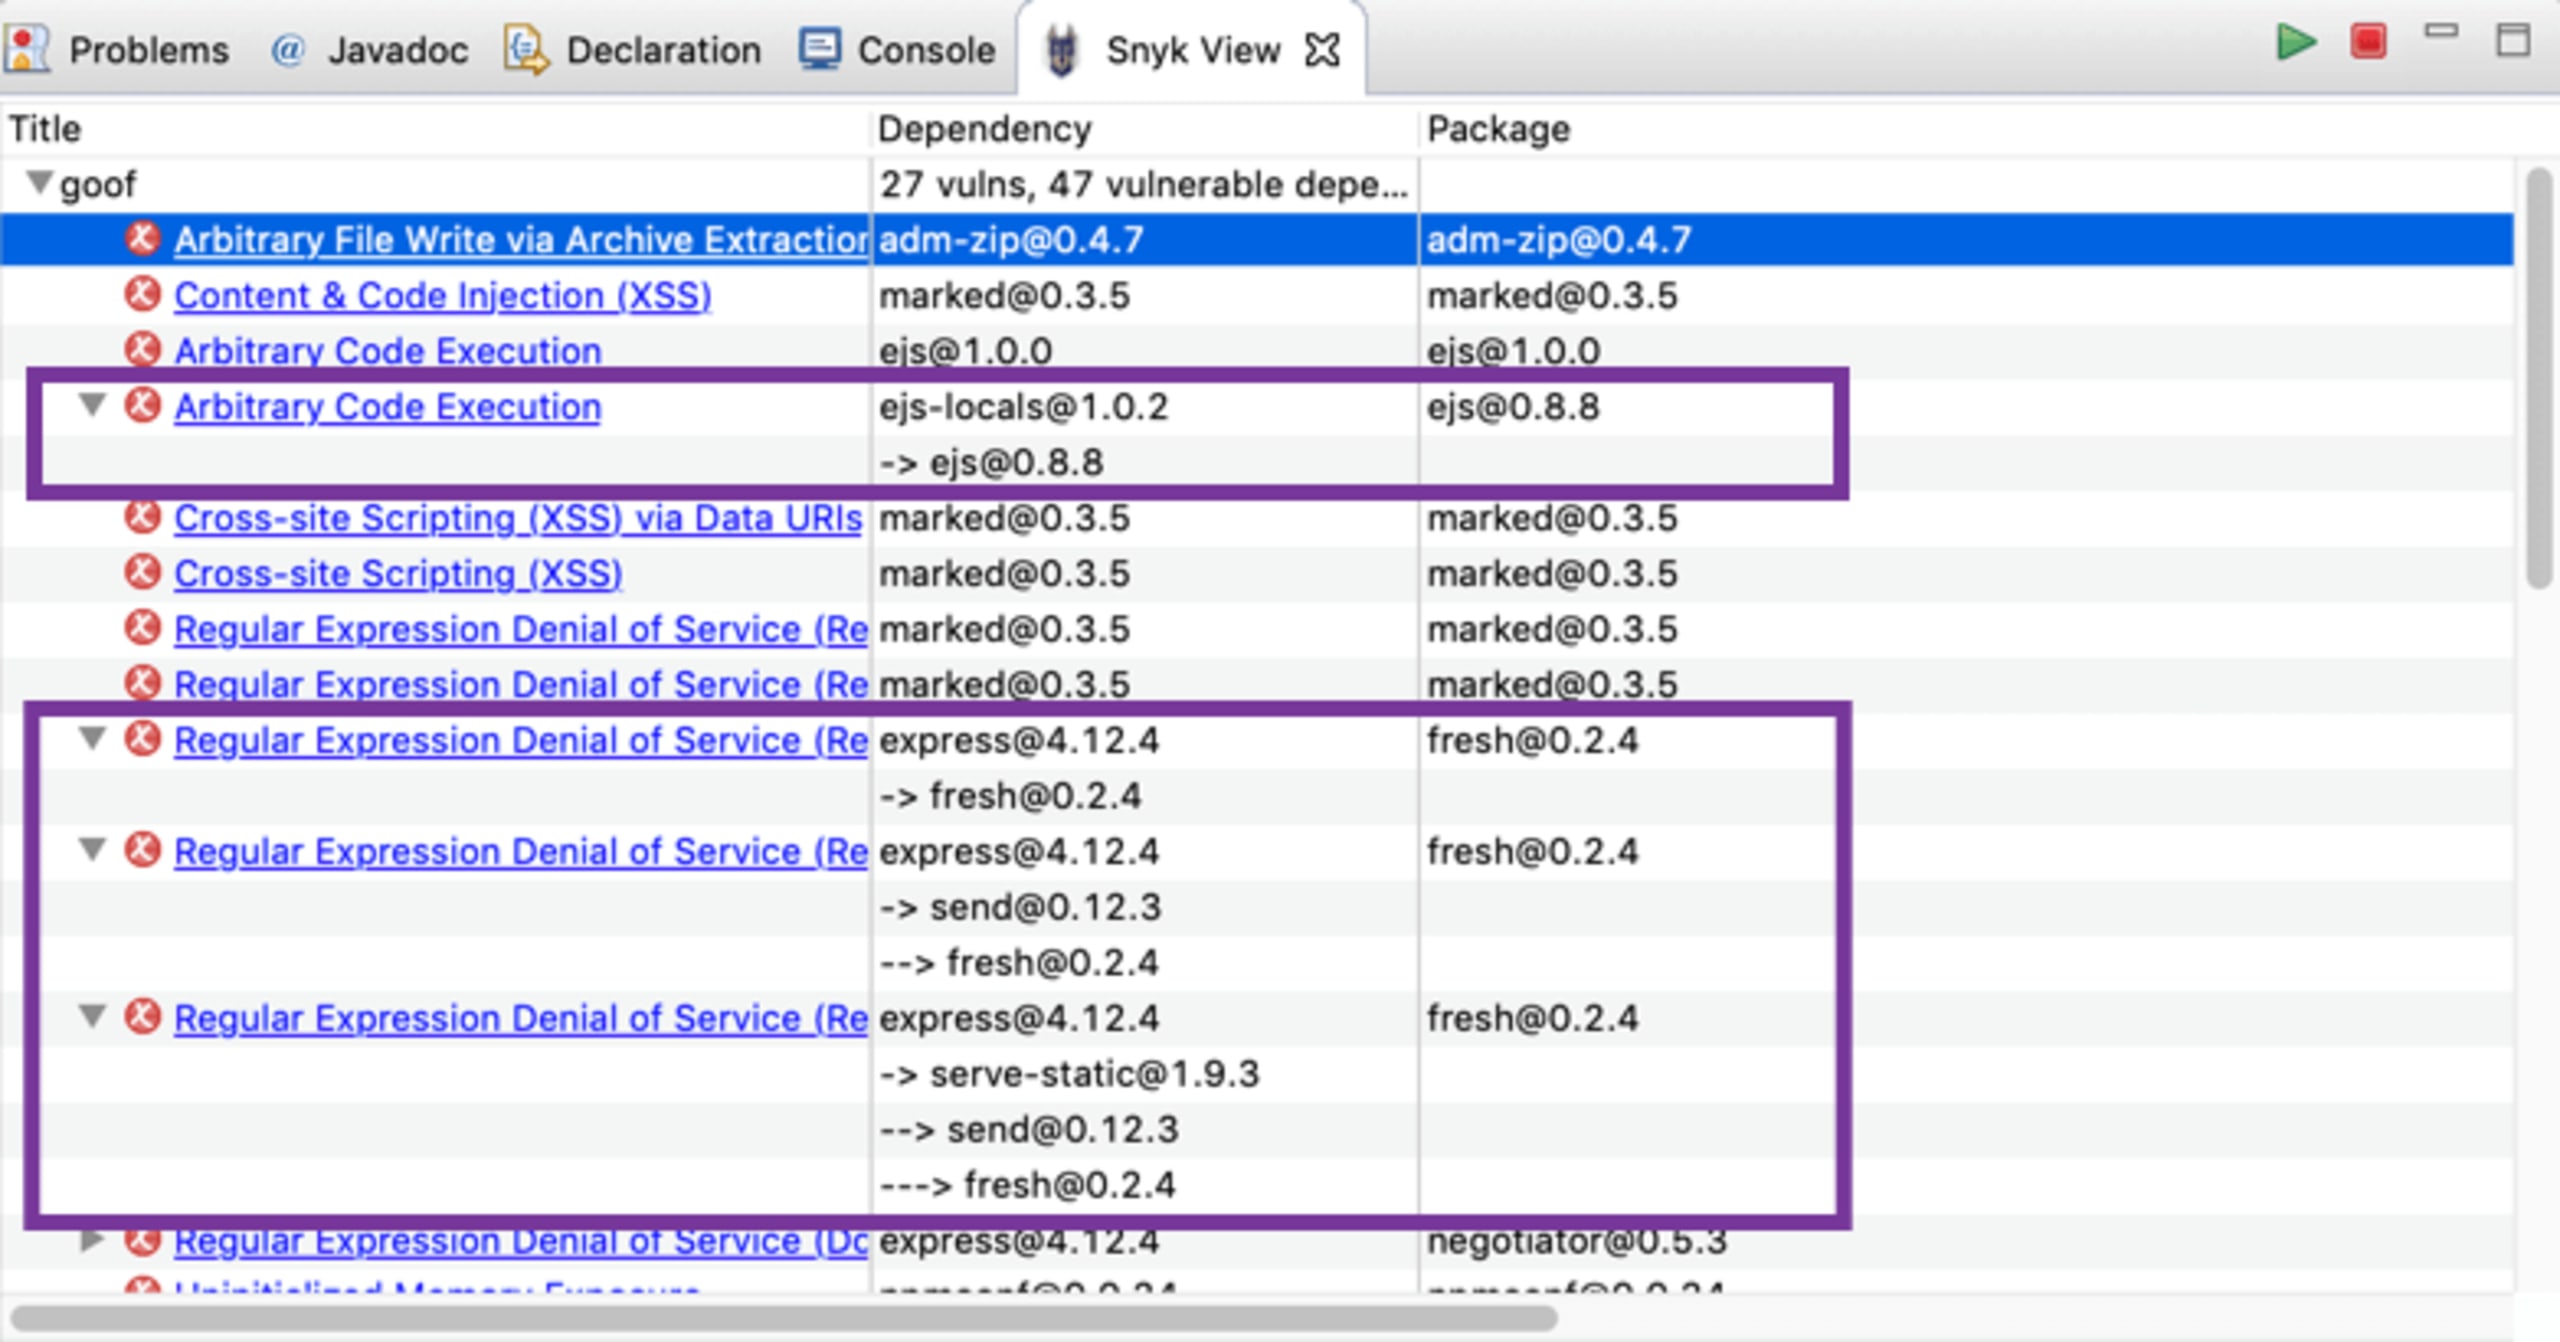
As vulnerabilidades encontradas em cada projeto analisado aparecem na guia Snyk View. Os resultados são agrupados por projeto e cada ocorrência de vulnerabilidade é listada separadamente, indicando qual dependência direta do projeto foi afetada.
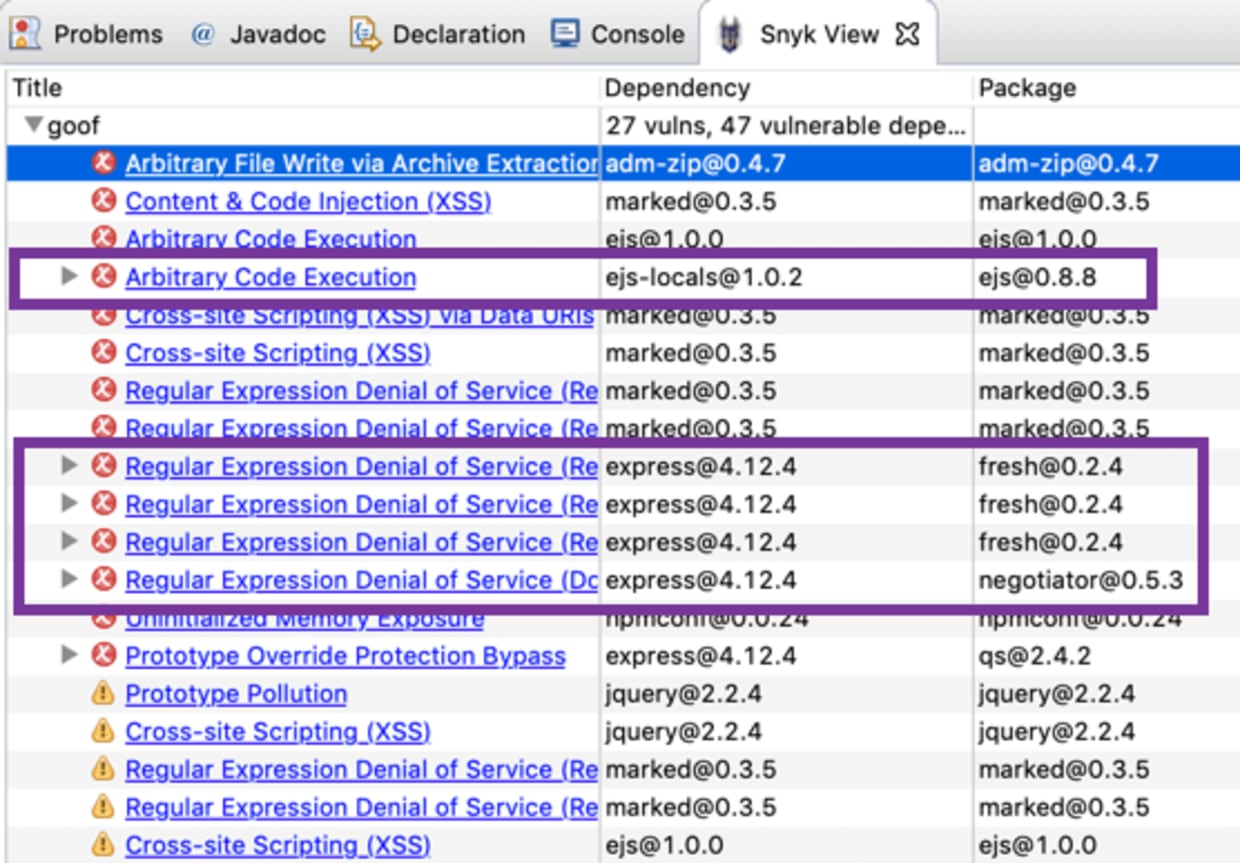
Para dependências indiretas, também é exibido todo o caminho de dependências pelo qual a vulnerabilidade ou o problema foi introduzido.
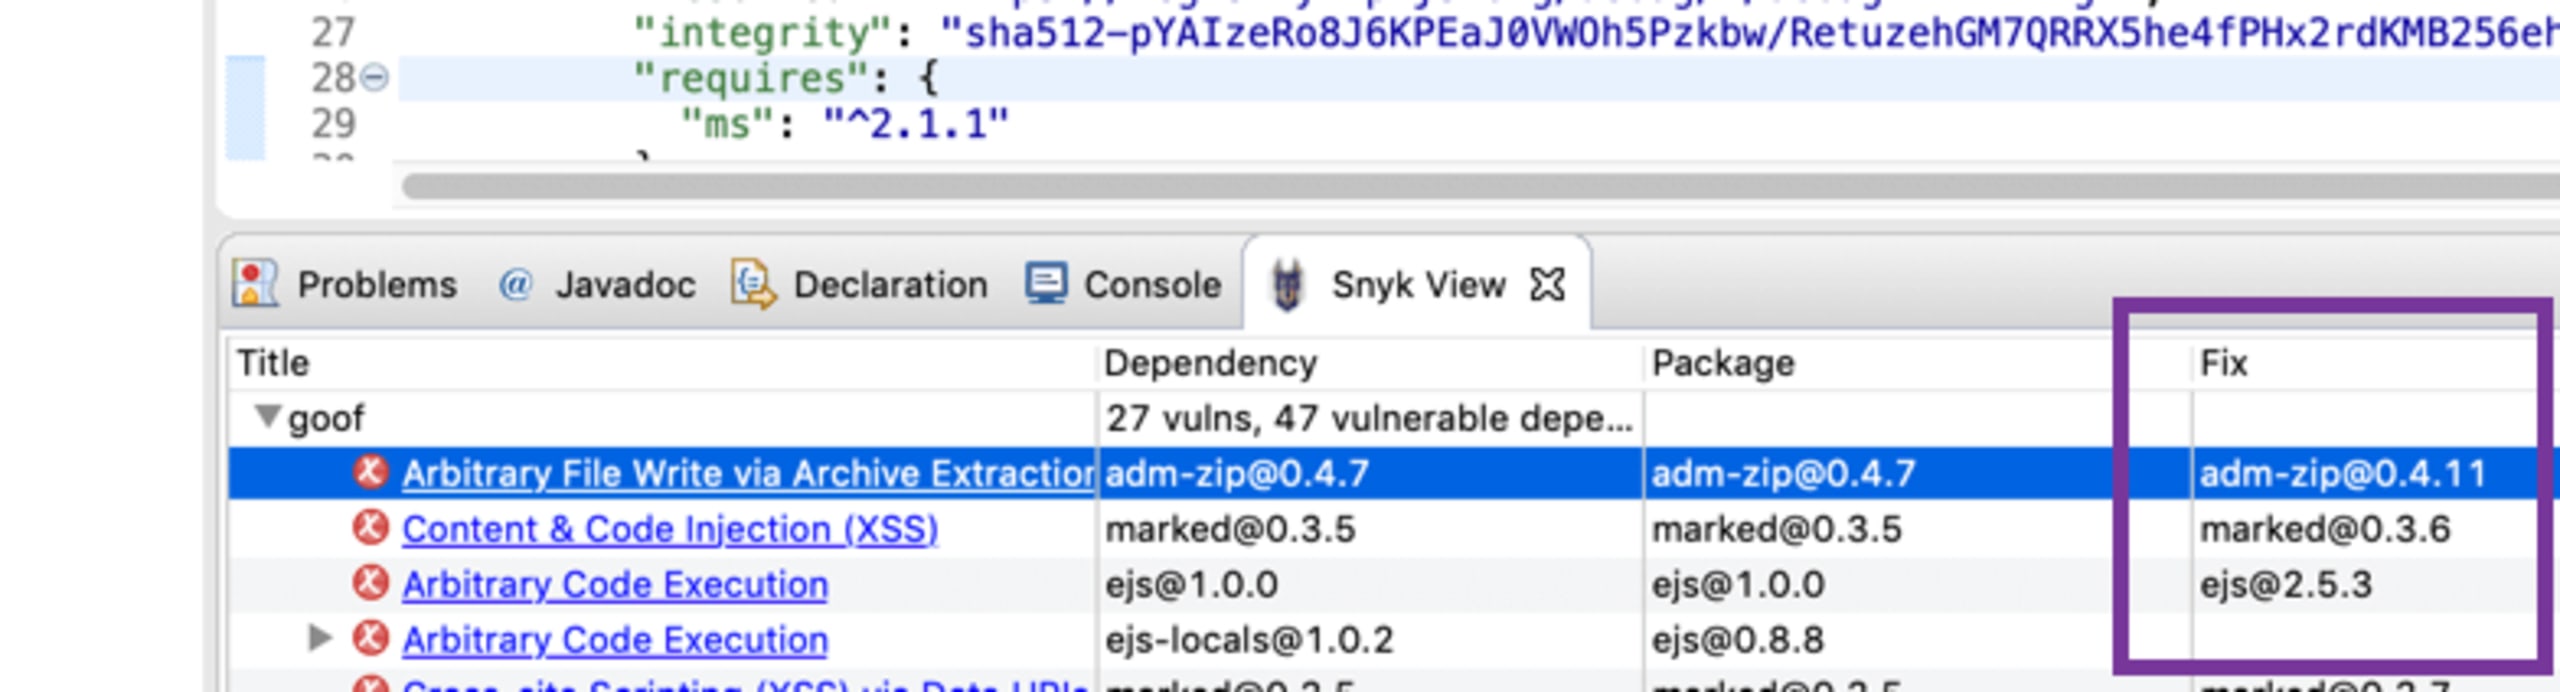
Por fim, a coluna Fix mostra uma atualização recomendada, quando disponível. A Snyk sempre recomenda a menor atualização possível para a dependência direta, eliminando a vulnerabilidade com o mínimo de risco.
Incorpore a segurança ao seu fluxo de trabalho
Assim como os plugins de testes unitários e qualidade de código se integram perfeitamente ao Eclipse e facilitam seu fluxo de trabalho, o plugin da Snyk é uma ferramenta poderosa para ajudar desenvolvedores a criar software mais seguro. Ao identificar e evitar dependências vulneráveis durante o desenvolvimento, diretamente no Eclipse IDE, a segurança é incorporada desde o início — sem mudar a forma como você trabalha!
Comece agora
Adicione o novo plugin da Snyk no Eclipse. Saiba mais sobre ele em nossa visão geral do plugin Snyk para Eclipse.
O que vem por aí
Próximos passos: assim como fazemos com muitas das nossas integrações, planejamos adicionar ao Eclipse um recurso de correção automatizada, baseado nas correções recomendadas para as vulnerabilidades encontradas.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.