Detecte vulnerabilidades em Dockerfiles diretamente do Git

Danielle Inbar

12 de novembro de 2020
0 minutos de leituraTemos o prazer de anunciar a mais recente melhoria do Snyk Container: a detecção de Dockerfiles diretamente dos repositórios Git, para fortalecer ainda mais a segurança desde o início do desenvolvimento.
Com esse novo recurso, agora você pode fazer uma verificação simples e antecipada do seu Dockerfile, antes mesmo de criar uma imagem. Assim, é possível antecipar a segurança e identificar vulnerabilidades na imagem-base, ajudando você a escolher a melhor opção para iniciar seu projeto.
Com o enorme aumento no uso de contêineres que observamos nos últimos anos, a importância da segurança de contêineres também cresceu. Para alinhar todo mundo e dar um pouco de contexto, o Docker pode criar imagens automaticamente ao ler as instruções de um Dockerfile. Um Dockerfile é um documento de texto que contém um conjunto de comandos necessários para configurar a imagem. Depois, essa imagem pode ser executada como um contêiner.
Os Dockerfiles são poderosos: simples e diretos, funcionam em qualquer lugar sem exigir pré-requisitos específicos. Como são arquivos de texto simples, estão por toda parte e podem ser compartilhados com facilidade — um dos motivos pelos quais o Docker é tão útil para desenvolvedores. Mas, se você criar sua aplicação com base em uma imagem-base desatualizada ou repleta de vulnerabilidades, pode ser difícil corrigir esses problemas depois, quando as mudanças talvez comprometam o funcionamento da aplicação.
Explore seu Dockerfile
A detecção automática de Dockerfiles no seu repositório de código-fonte está alinhada ao nosso objetivo de facilitar a segurança de contêineres para desenvolvedores e torna o Dockerfile um elemento de destaque no Snyk. Até agora, você podia anexar manualmente um Dockerfile a uma imagem verificada pelo Snyk, mas isso exigia criar a imagem primeiro e, depois, voltar para anexar o Dockerfile e verificar se havia problemas de segurança. Agora, podemos separar essas etapas e oferecer insights sobre seus Dockerfiles mais cedo.
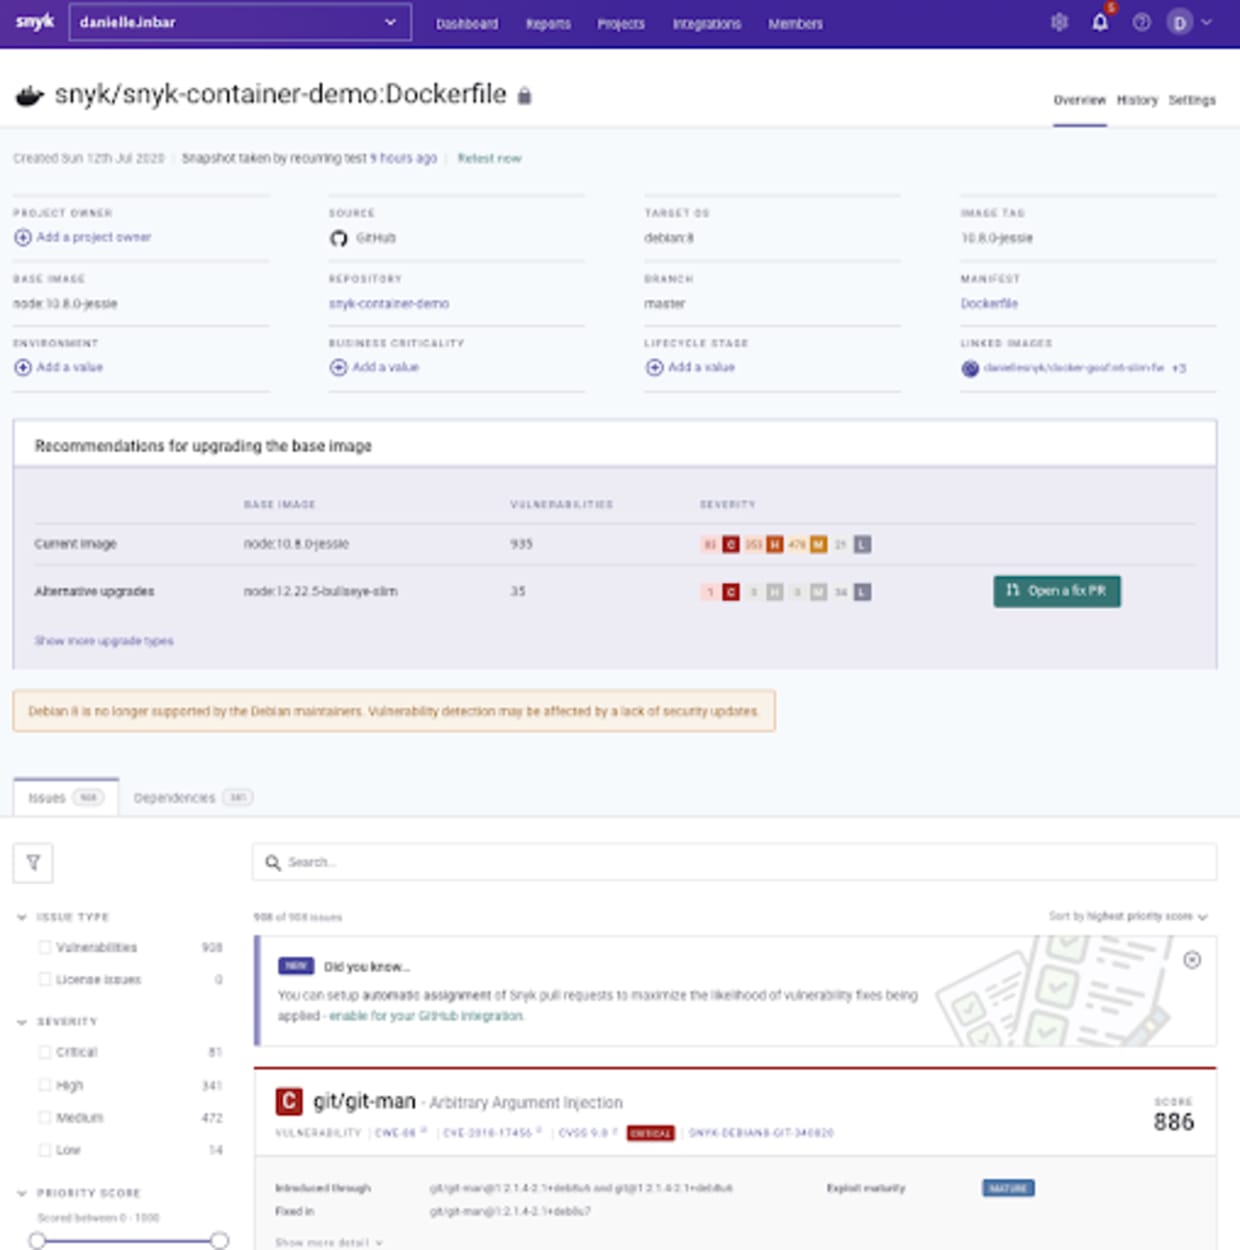
Com esse novo recurso, basta importar seus repositórios Git para o Snyk. Vamos identificar os Dockerfiles automaticamente e oferecer mais visibilidade sobre os problemas de segurança na imagem-base. Na imagem abaixo, você pode ver os resultados da verificação de um Dockerfile importado de um repositório do GitHub. Com base no Dockerfile, identificamos a imagem-pai node:10.8.0-jessie e mostramos detalhes sobre o conteúdo e as vulnerabilidades presentes nessa imagem-base, incluindo informações relevantes, como o nível de maturidade da exploração.
Mantenha sua imagem-base sempre atualizada com facilidade
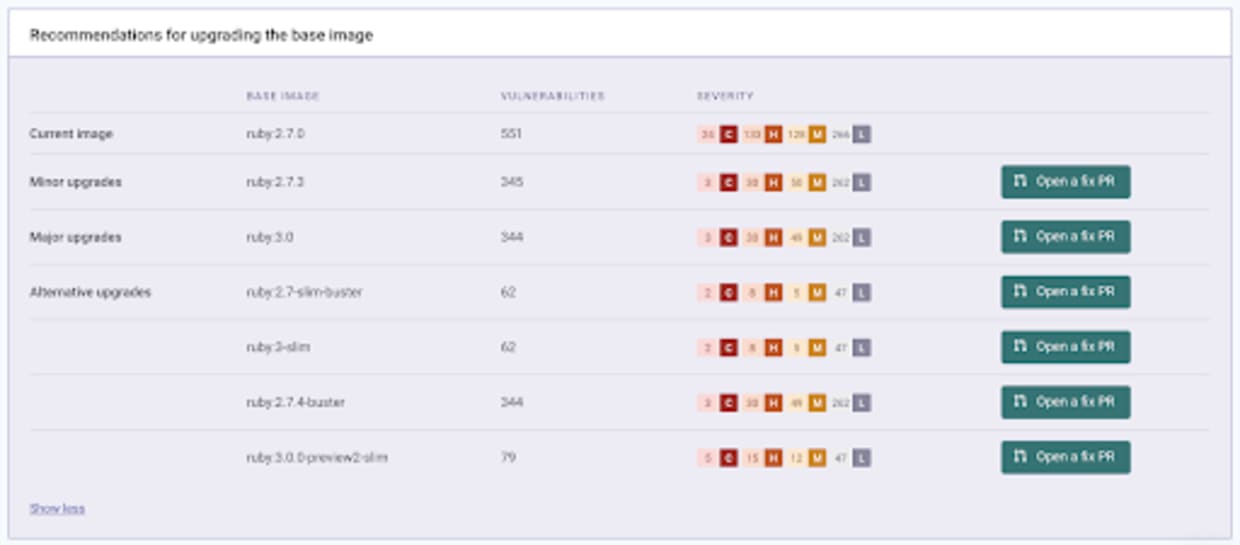
Sabemos que não é fácil manter as imagens-base atualizadas, mas não se preocupe: agora ficou muito mais simples. Depois que um Dockerfile é detectado, analisamos a imagem-base usada nele. Além de apontar as vulnerabilidades, o Snyk verifica se há outras imagens-base, com menos vulnerabilidades, que atendam às suas necessidades. Em seguida, recomendamos essas alternativas para ajudar você a reduzir a exposição a vulnerabilidades e manter a imagem-base atualizada, como no exemplo abaixo:
Vínculo entre Dockerfile e imagem
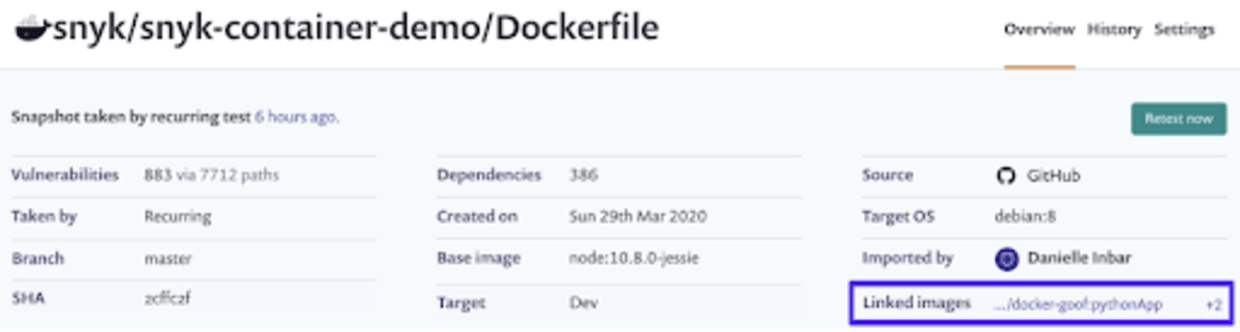
O novo recurso inclui uma série de funcionalidades exclusivas para ajudar você a entender o impacto dos problemas no Dockerfile em todos os seus projetos. Uma funcionalidade importante é a possibilidade de vincular um Dockerfile a todas as imagens de contêiner criadas a partir dele. Isso permite avaliar o impacto na segurança dos aplicativos em execução e identificar quais imagens podem ser protegidas melhor caso você decida agir e atualizar a imagem-base do Dockerfile. Também ajuda a organizar de forma lógica as conexões entre suas imagens e os conjuntos de comandos usados para criá-las. Há algum tempo, manter o vínculo entre um Dockerfile e as imagens criadas a partir dele é um desafio para os usuários. Esse novo recurso ajuda a resolver o problema e aprimora a higiene dos seus contêineres.
Para concluir
Como você já deve ter percebido, com o Snyk Container é muito fácil verificar seus Dockerfiles e detectar problemas. Além disso, você pode aproveitar esse recurso imediatamente: confira as recomendações de imagens-base e use-as para corrigir problemas antes mesmo de criar as imagens. O novo recurso já está disponível no Snyk e é compatível com todas as nossas integrações Git, tanto locais quanto na nuvem:
Repositórios do Azure
GitHub
GitLab
Bitbucket Server
Bitbucket Cloud
GitHub Enterprise Server
Para saber mais, consulte nossa documentação.
Conte para a gente o que você achou
Estamos sempre trabalhando para aprimorar o Snyk em todas as integrações e valorizamos muito o feedback contínuo. Conte para a gente o que você achou e se há algo específico que gostaria de ver em seguida.
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.