Atualizações de segurança na nuvem que você precisa conhecer da re:Invent 2022
Shilpi Bhattacharjee
21 de dezembro de 2022
0 minutos de leituraDepois de dois anos (virtual em 2020 e híbrida em 2021), a AWS re:Invent voltou a ser presencial este ano, em grande estilo. Mais de 52 mil pessoas participaram — mais do que o público da RSA (26 mil) e da Blackhat USA (21 mil) juntas neste ano.
A re:Invent teve mais de 2.000 sessões, com palestras principais, sessões de liderança, chalk talks, sessões paralelas, workshops e outras atividades para entreter e ensinar todos os participantes (e já abordamos algumas delas no nosso blog sobre os principais destaques da re:Invent 2022). A maioria das sessões está disponível no YouTube, com exceção das chalk talks e dos workshops. Então, no ano que vem, se você quiser aproveitar melhor o seu tempo, participe das chalk talks e dos workshops que interessarem e assista às outras sessões on-line depois.
E, na nossa opinião (que também é compartilhada por Corey Quinn), vale a pena aproveitar ao máximo a oportunidade de conhecer pessoas! Esse é o momento ideal para trocar ideias e aprender, já que essa conferência reúne desenvolvedores, profissionais de segurança, lideranças, empreendedores e muito mais em torno do interesse comum por tudo relacionado à AWS.
Palestras principais da re:Invent
Ao contrário de outras conferências, a re:Invent não tem apenas uma ou duas palestras principais. Não: são seis. Então, se você costuma sair das palestras para tomar um café, vai consumir cafeína de sobra.
O evento começou na noite de segunda-feira com a palestra principal de Peter DeSantis, vice-presidente sênior de AWS Utility Computing, que falou sobre como a AWS não abre mão de nada na disputa entre baixo custo, alto desempenho e segurança.
Também houve uma palestra principal de Swami Sivasubramanian, vice-presidente de Dados e Machine Learning da AWS, que falou sobre como a AWS pode ajudar as organizações a transformar dados em insights relevantes e ações para os negócios. Se você tem interesse nos avanços da AWS em dados e machine learning, vale muito a pena assistir.
Ruba Borna, vice-presidente de canais e alianças globais da AWS, fez uma palestra principal sobre como os parceiros da AWS estão em uma posição privilegiada para acelerar as transformações dos negócios de seus clientes.
Porém, se você tem interesse na área de segurança da AWS, as duas palestras principais mais relevantes foram as de Adam Selipsky, CEO da AWS, e Dr. Werner Vogels, vice-presidente e CTO da Amazon.com.
Resumo da palestra do CEO
A palestra de Adam Selipsky abordou bastante a sustentabilidade, a nuvem como caminho para reduzir custos, como os dados estão no centro de tudo e, claro, a segurança. Adam contou que a AWS se comprometeu a operar com 100% de energia renovável até 2025 e já alcançou 85% dessa meta. A empresa quer ser referência em eficiência hídrica entre os provedores de nuvem e ter um balanço hídrico positivo até 2030.
Adam reconheceu que estamos vivendo tempos incertos e disse: “se você está planejando reduzir gastos, a nuvem é o melhor lugar para isso”. Como exemplo, citou a Airbnb, que conseguiu reduzir os gastos com a nuvem em US$ 63,5 milhões em um período difícil. Adam explicou que a nuvem permite inovar com mais rapidez e eficiência, gastando menos — e que é preciso inovar mesmo em tempos incertos.
Na palestra, também se falou bastante sobre dados. Em outras palavras, há cada vez mais dados, e esse volume continua crescendo. Por isso, a segurança na nuvem está cada vez mais relacionada à proteção desse volume crescente de dados.
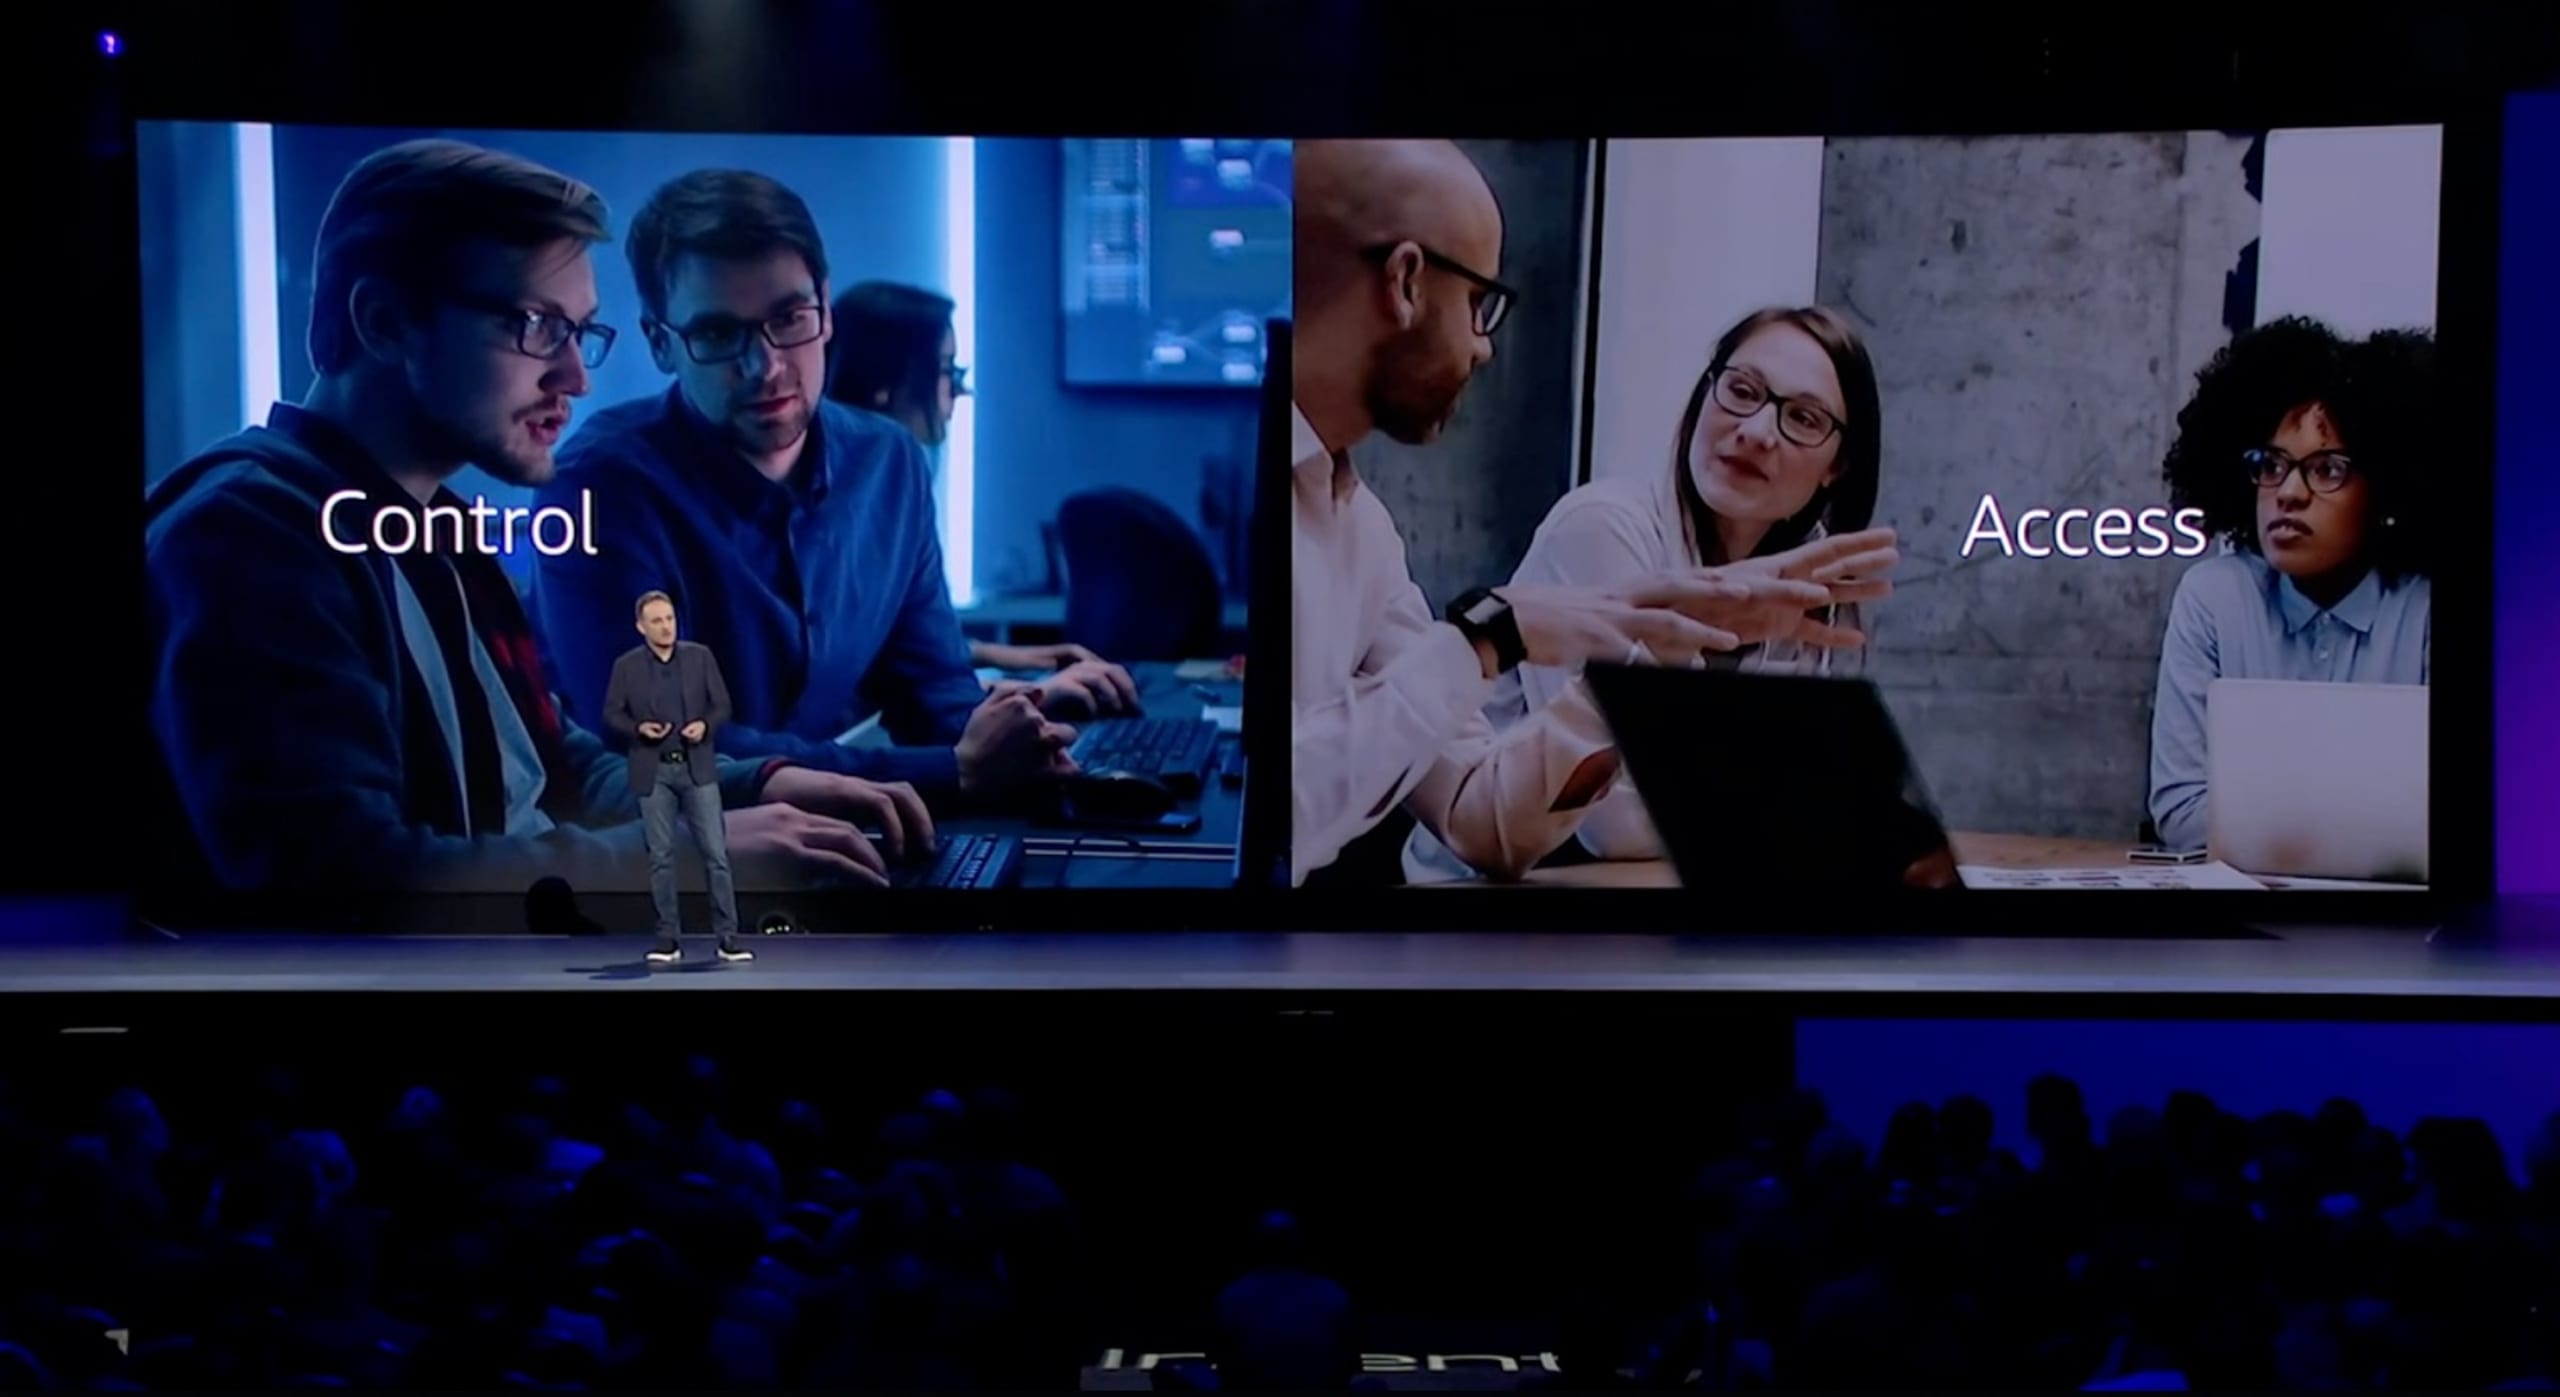
Adam descreveu a segurança como encontrar o equilíbrio certo entre controle e acesso e afirmou que ela é a principal prioridade da AWS desde o início. Segundo ele, a segurança deve nos dar a confiança para explorar. Na palestra, Adam afirmou que a AWS é reconhecida como um ambiente altamente seguro. Uma prova disso é a Options Clearing Corp (OCC), que funciona como câmara central de compensação para todas as opções de ações listadas nos EUA. A OCC vai migrar suas principais cargas de trabalho para a nuvem e executá-las na AWS. Ele chamou essa decisão tecnológica de uma oportunidade única em uma geração.
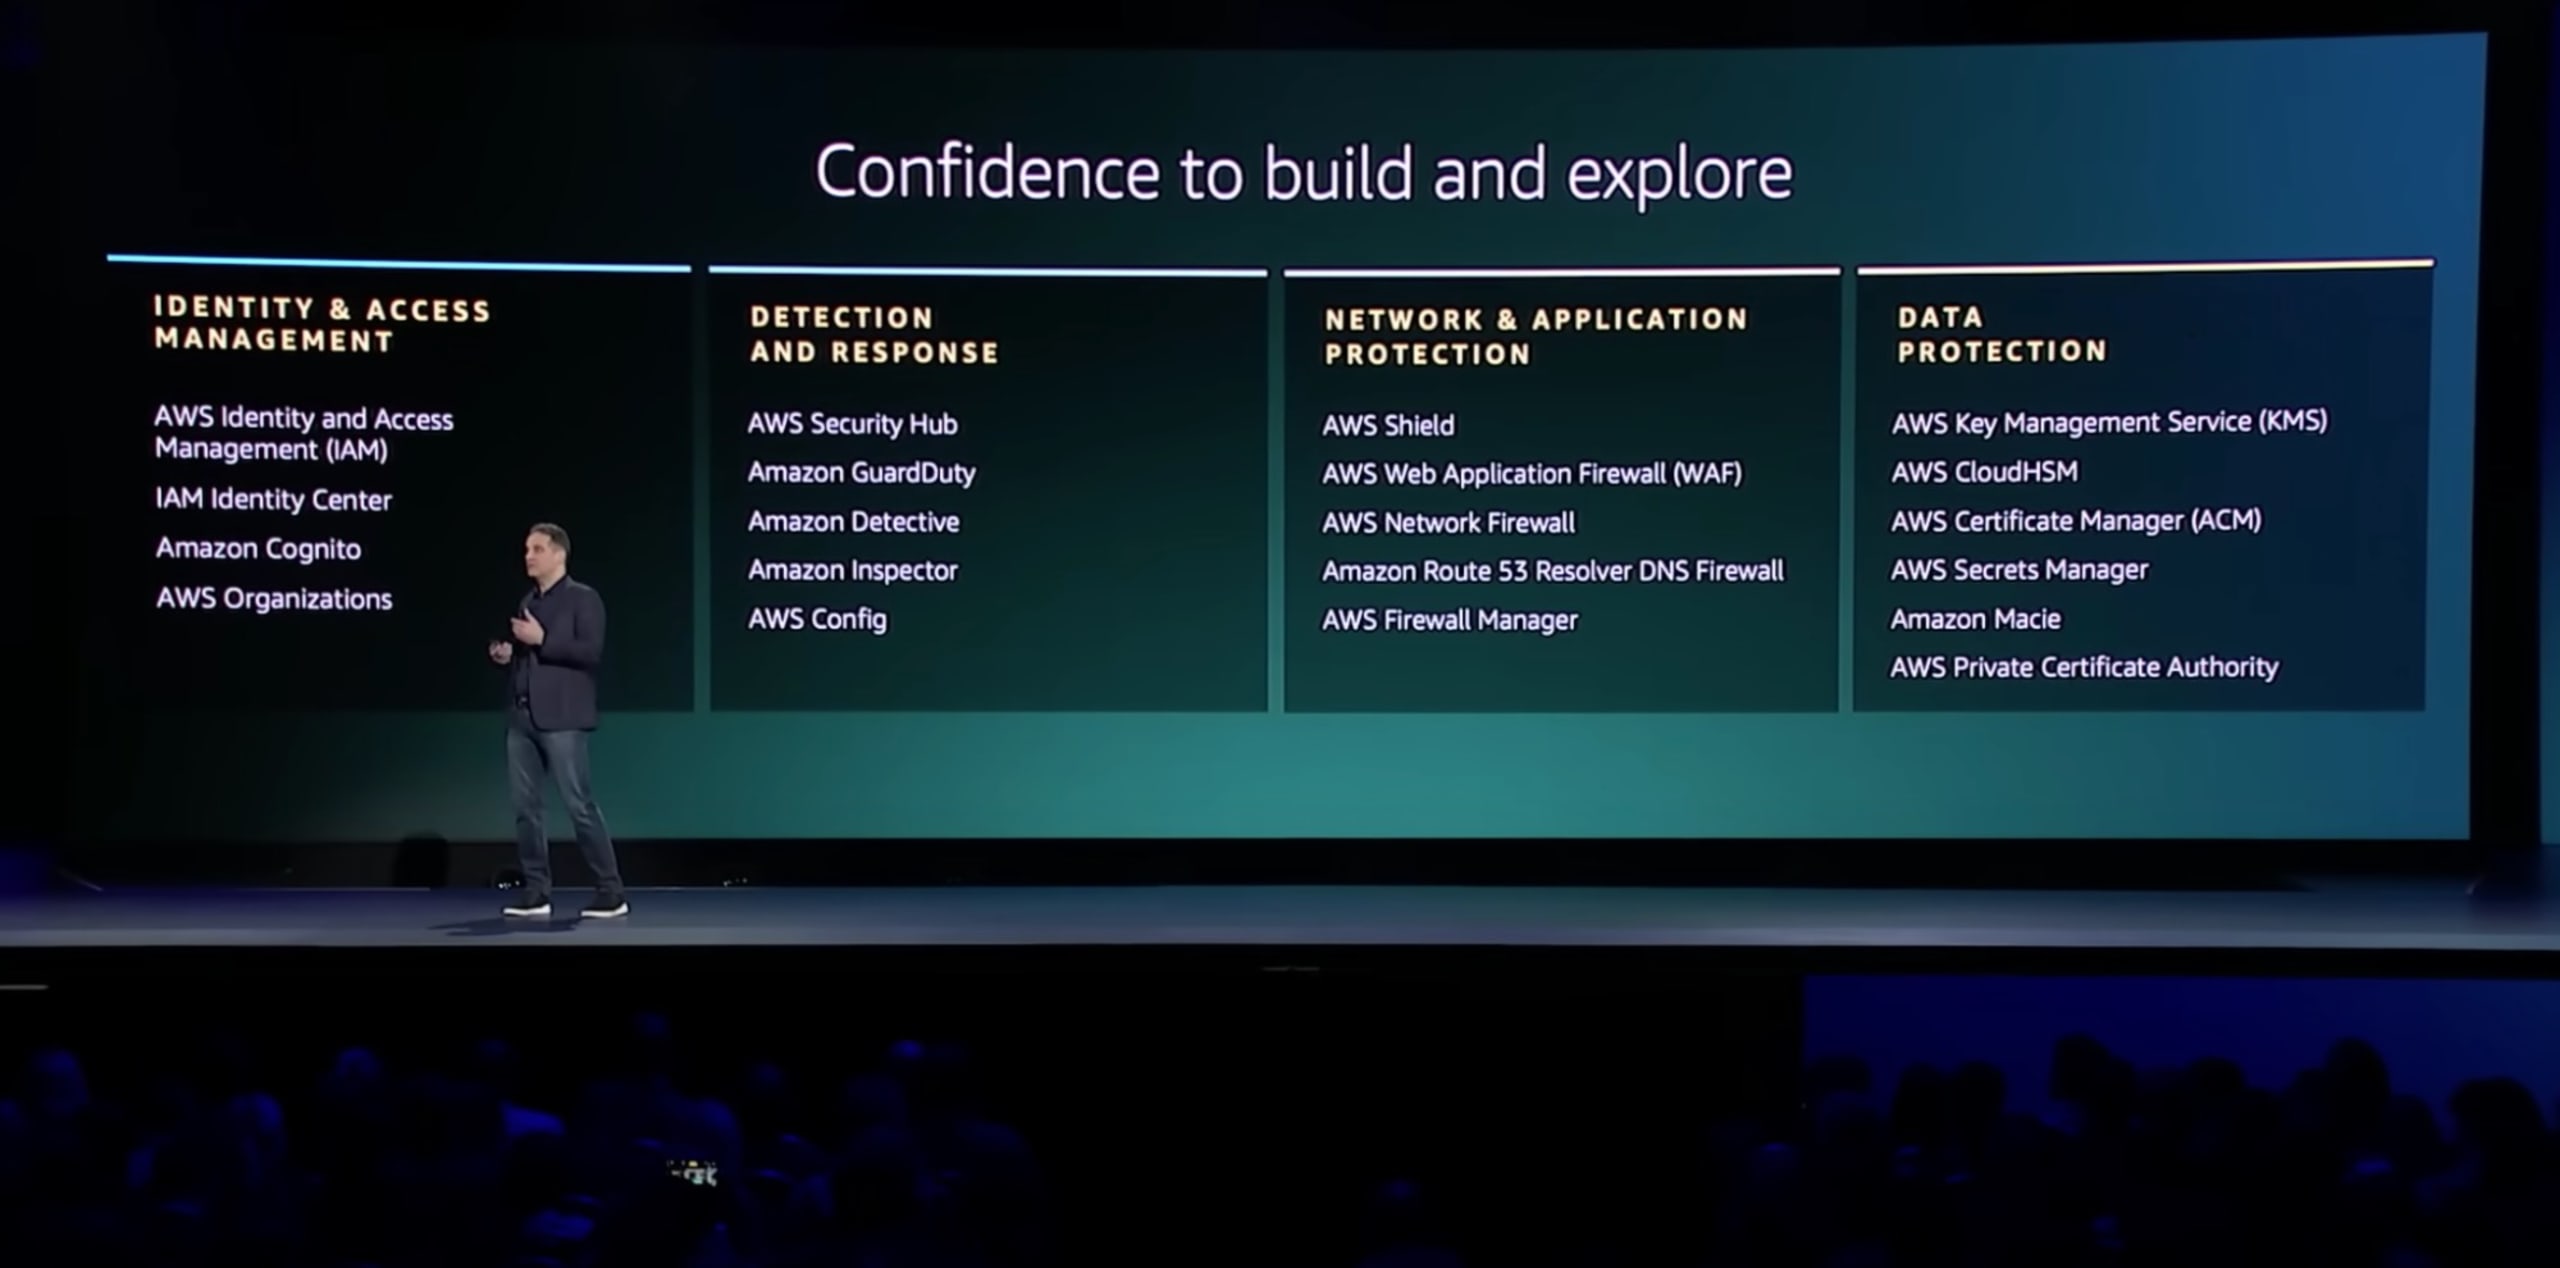
Segundo Adam, desenvolver com segurança é o caminho de menor resistência. Ele apresentou a ampla variedade de serviços da AWS voltados à segurança — 20, para ser exato.
Adam também comentou a crescente popularidade dos contêineres e disse que é preciso contar com as ferramentas certas para mantê-los seguros. (Pela cara que nosso editor está fazendo, acho que é hora de mencionar o Snyk Container.)
Resumo da palestra do CTO
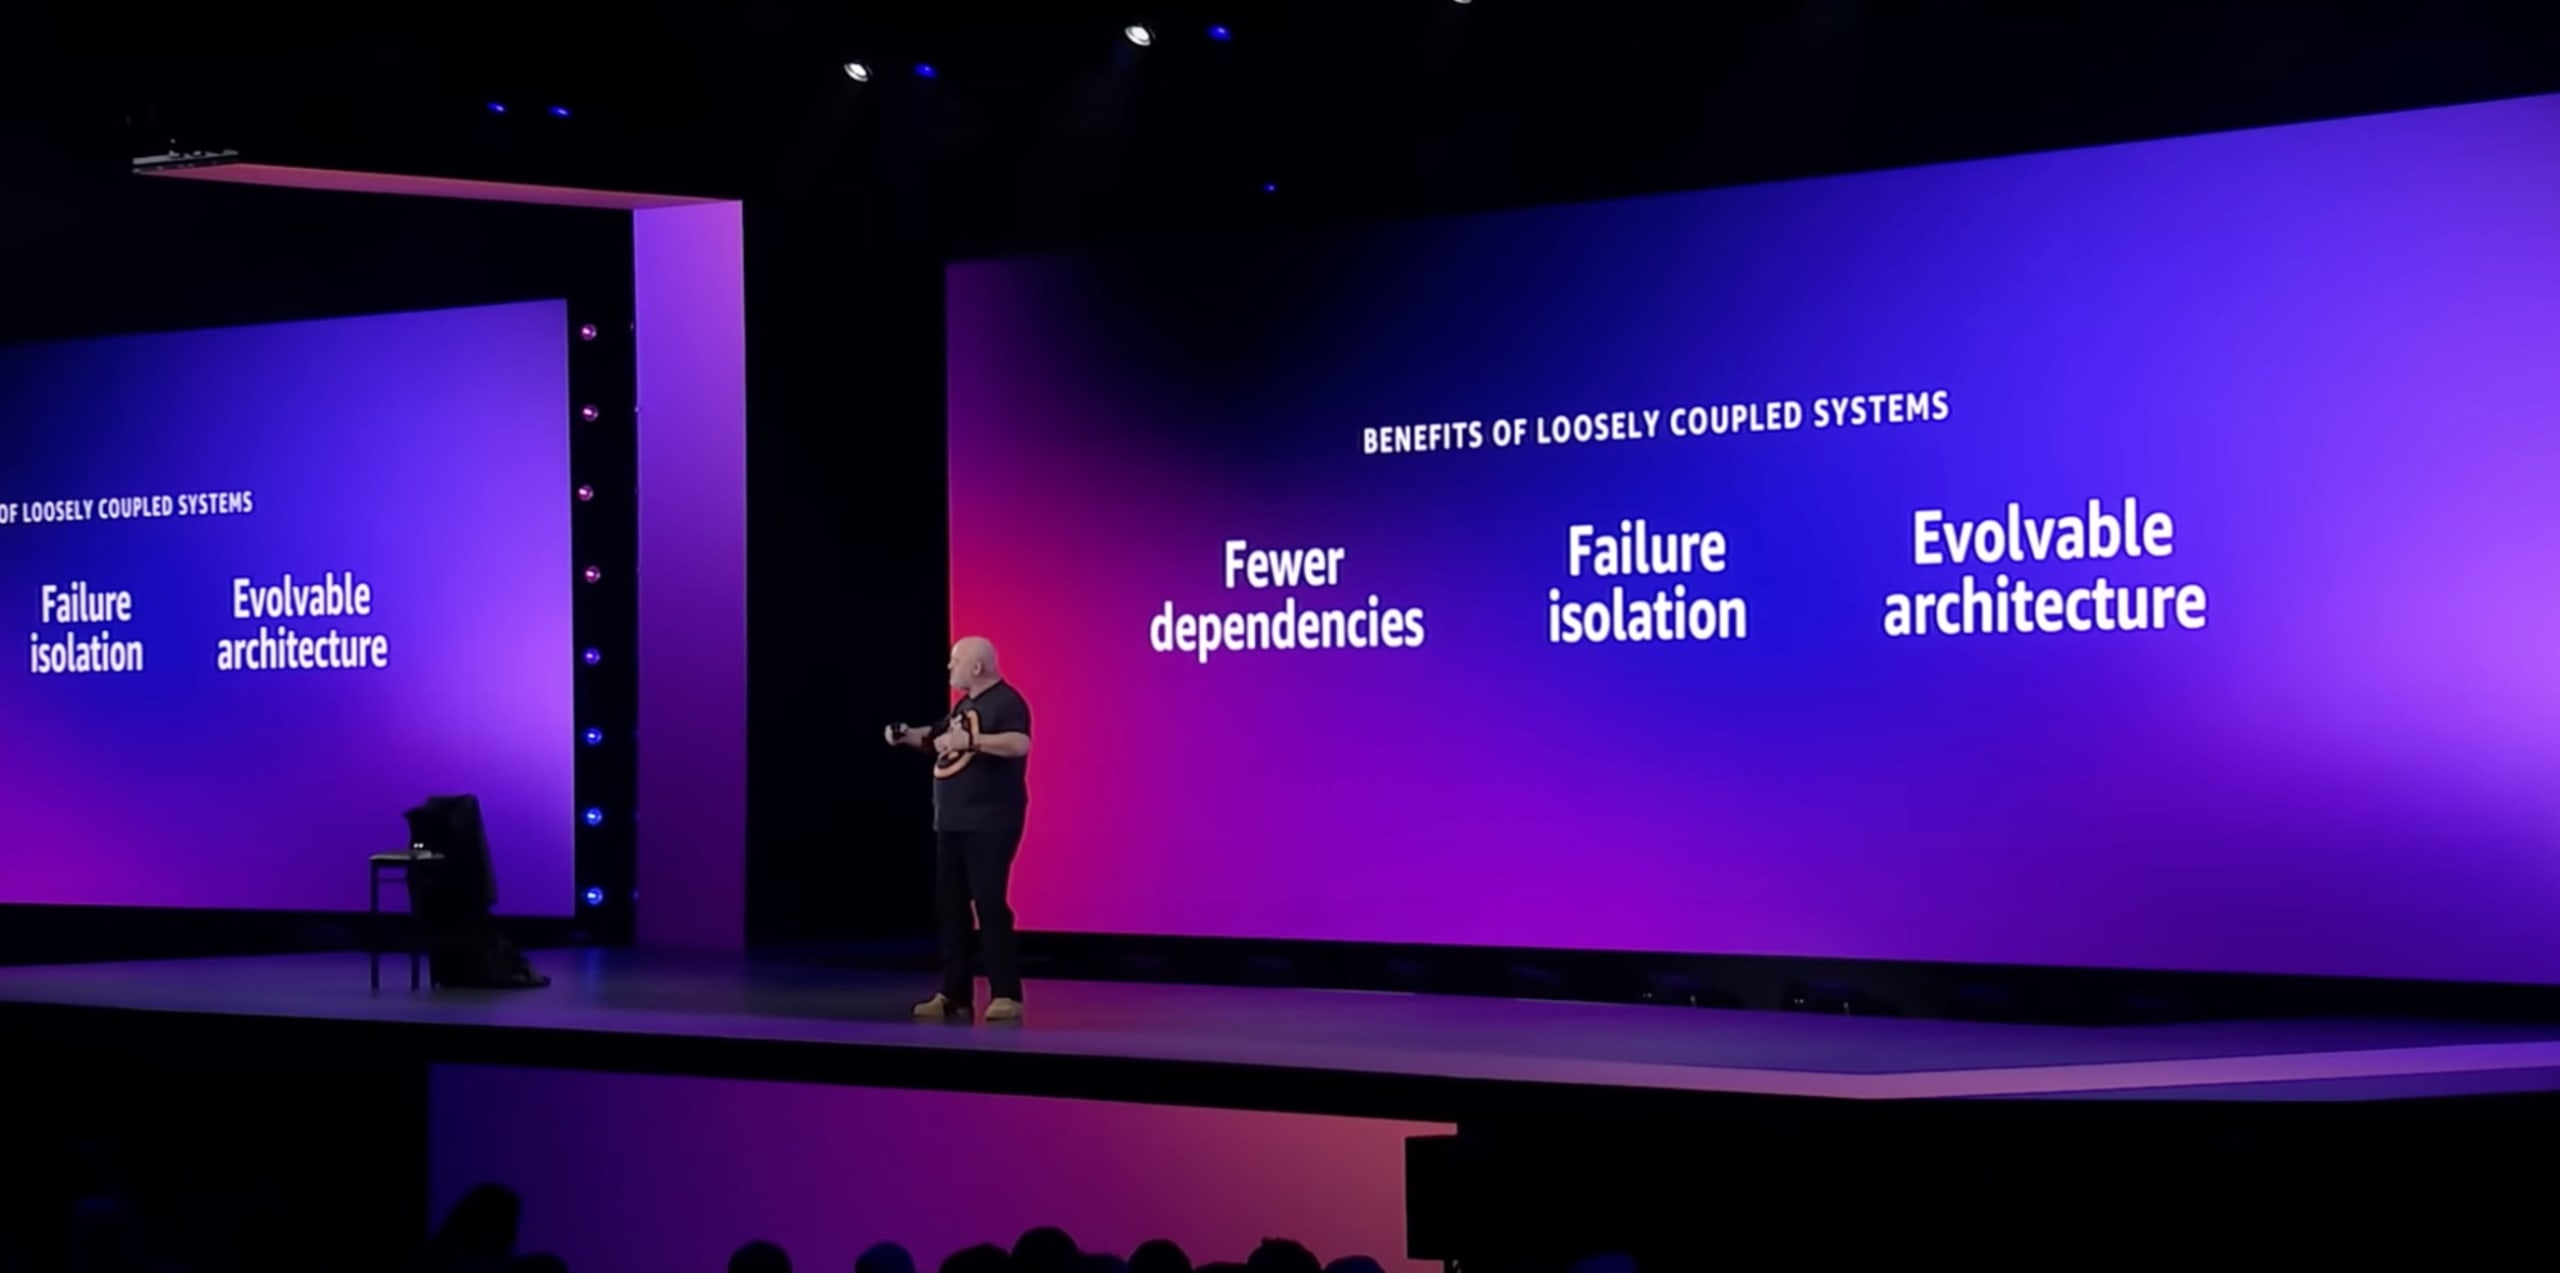
Dá para dizer que Werner Vogel é o Steve Jobs da AWS: suas palestras costumam ser as favoritas do público. Inspirado no universo da franquia Matrix, Dr. Vogel falou sobre as vantagens de criar sistemas assíncronos e pouco acoplados, e sobre como a arquitetura orientada a eventos possibilita a escala global.
Ele explicou como a nuvem permite que os clientes criem experiências mais imersivas usando 3D e como a simulação ajuda a experimentar e inovar de novas maneiras. Também falou sobre Amazon EventBridge Pipes, AWS Application Composer e Amazon Code Catalyst, que têm implicações para a segurança. Vamos falar sobre eles abaixo, na seção de atualizações de segurança.
Atualizações de segurança da re:Invent 2022
Neste ano, na re:Invent, a AWS deixou claro o quanto a segurança continua sendo importante ao anunciar uma série de novos produtos, atualizações e recursos de segurança. Prepare-se: vamos lá!
Lançamentos de produtos de segurança da AWS (novos produtos de segurança da AWS)
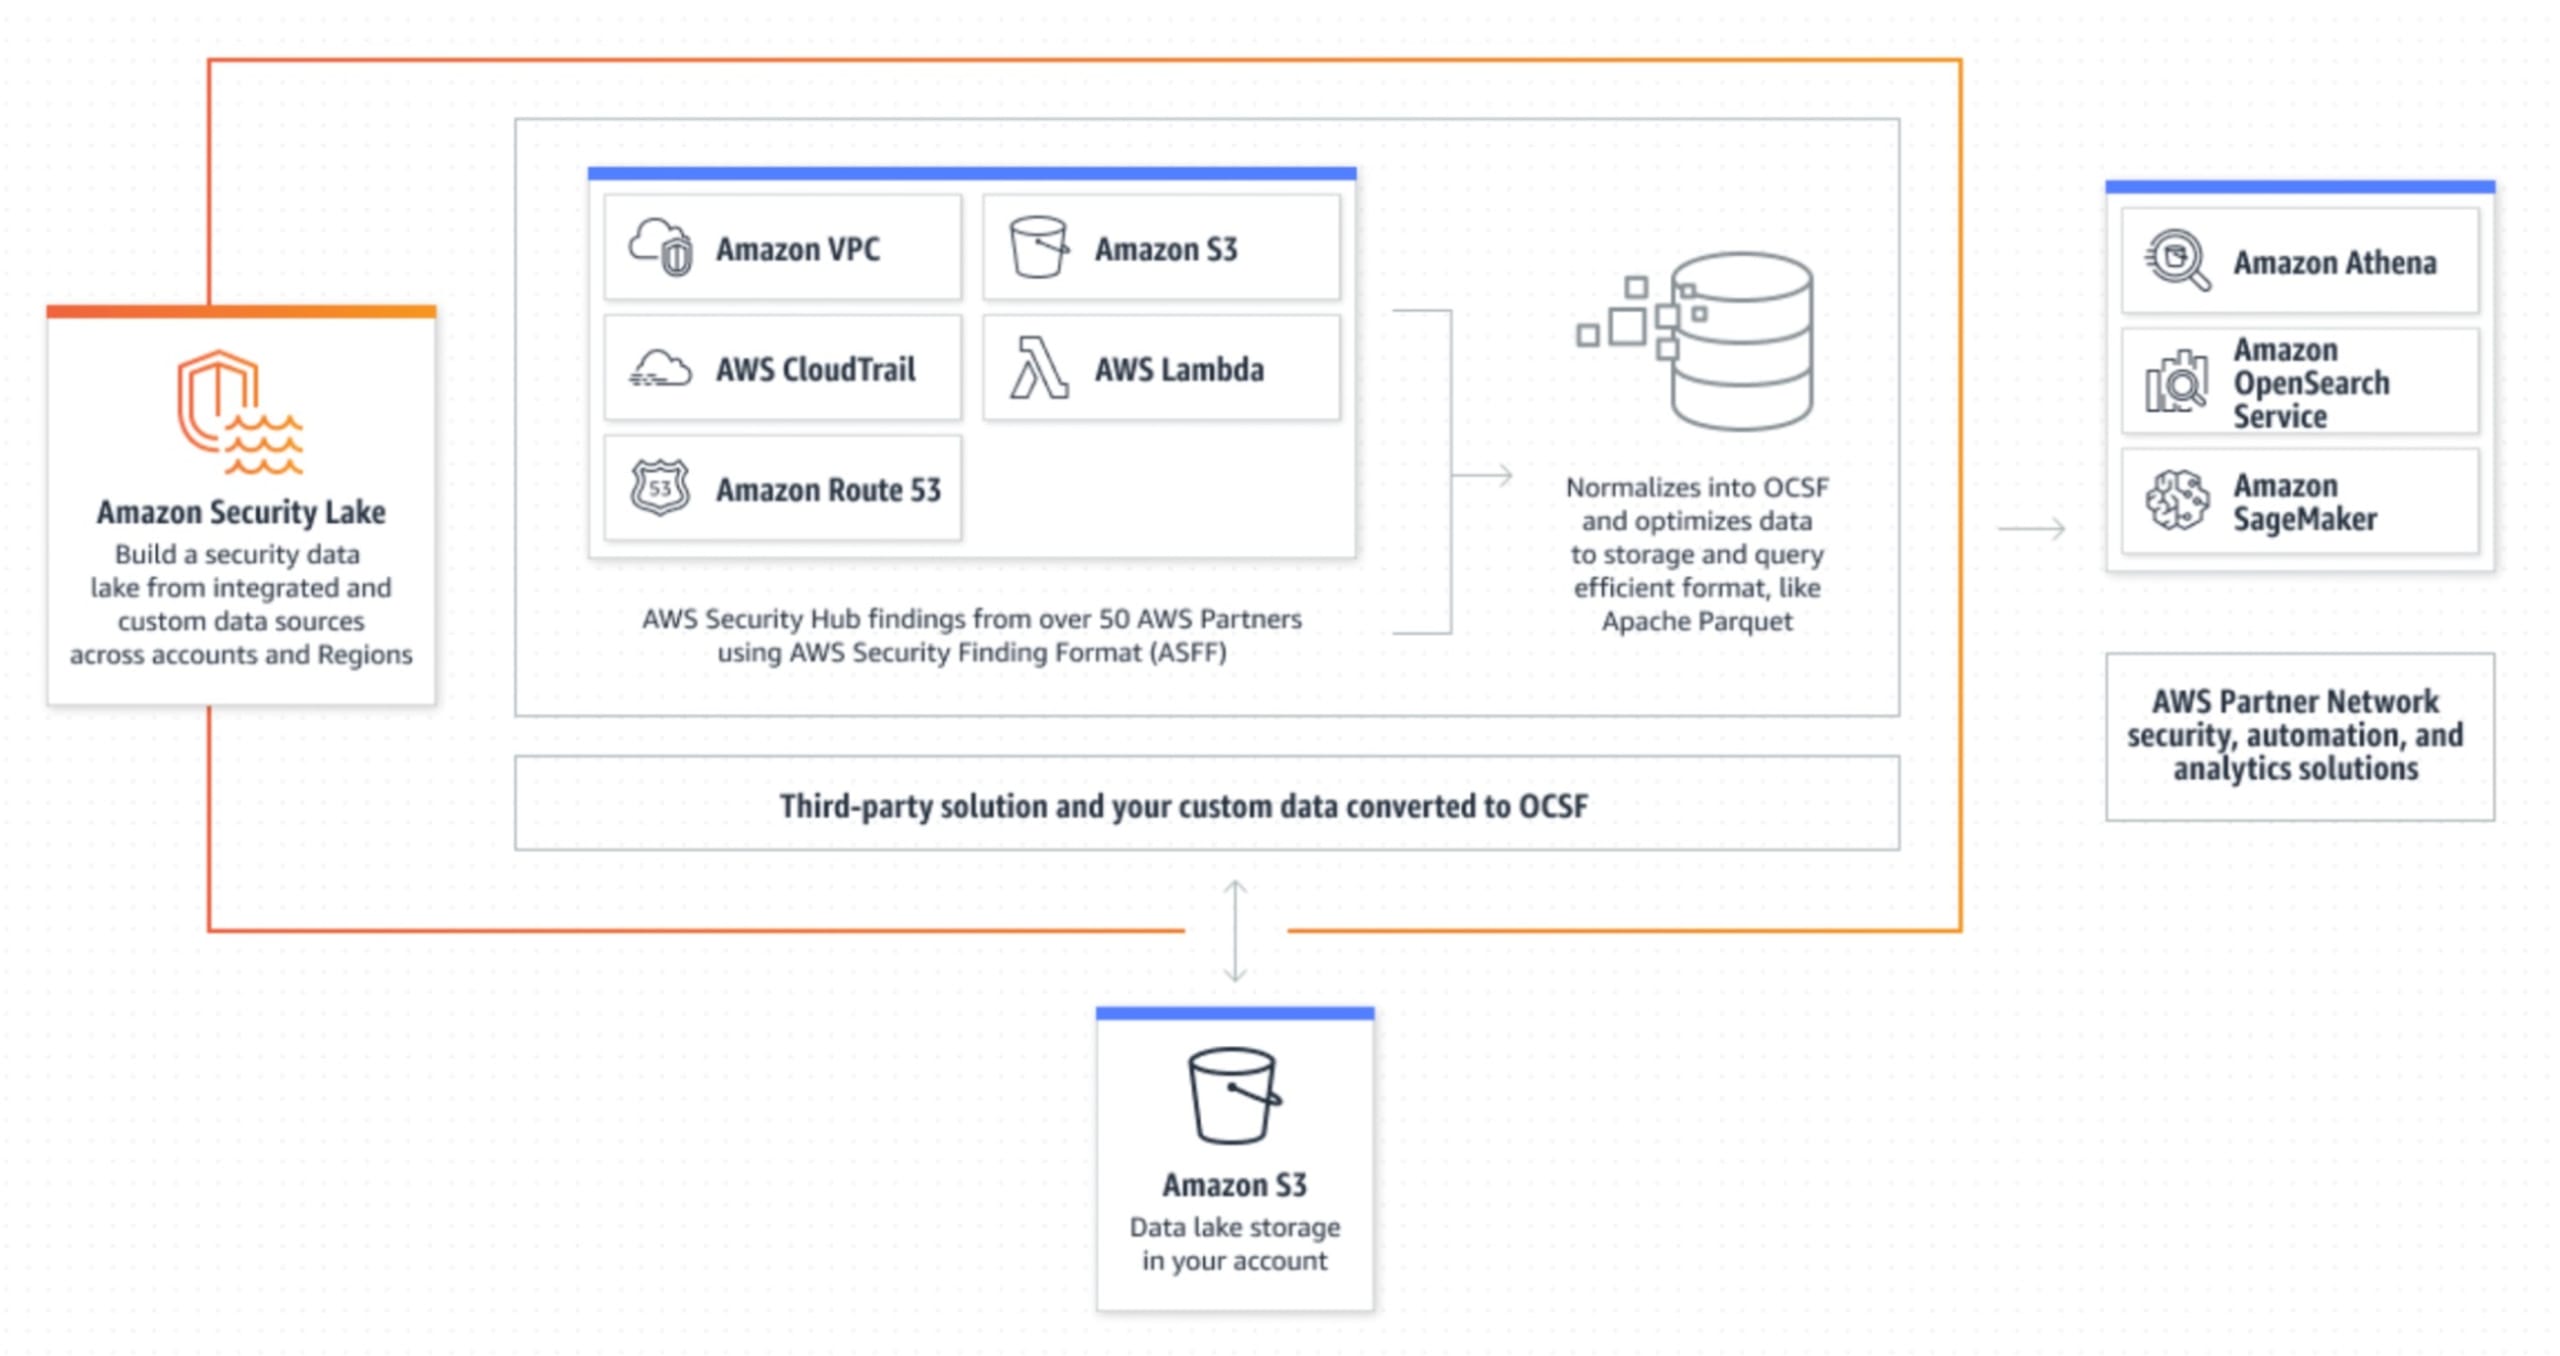
AWS Security Lake lançado em versão prévia– Este pode ser um dos serviços que mais despertaram o interesse do público. É um data lake de segurança gerenciado que reúne vários conjuntos de dados de segurança (da AWS ou de fontes externas) e os controla e transforma.
O Security Lake usa o Open Cybersecurity Schema Framework (um projeto de código aberto que oferece uma estrutura extensível para desenvolver esquemas, além de um esquema central de segurança independente de fornecedores). Ele oferece suporte a integrações da AWS com o Security Hub e coleta dados diretamente de logs de VPC, CloudTrail e Route53.
AWS Verified Access em versão prévia– Este novo serviço de conectividade segura permite habilitar o acesso seguro a aplicativos, local ou remotamente, sem usar uma VPN.
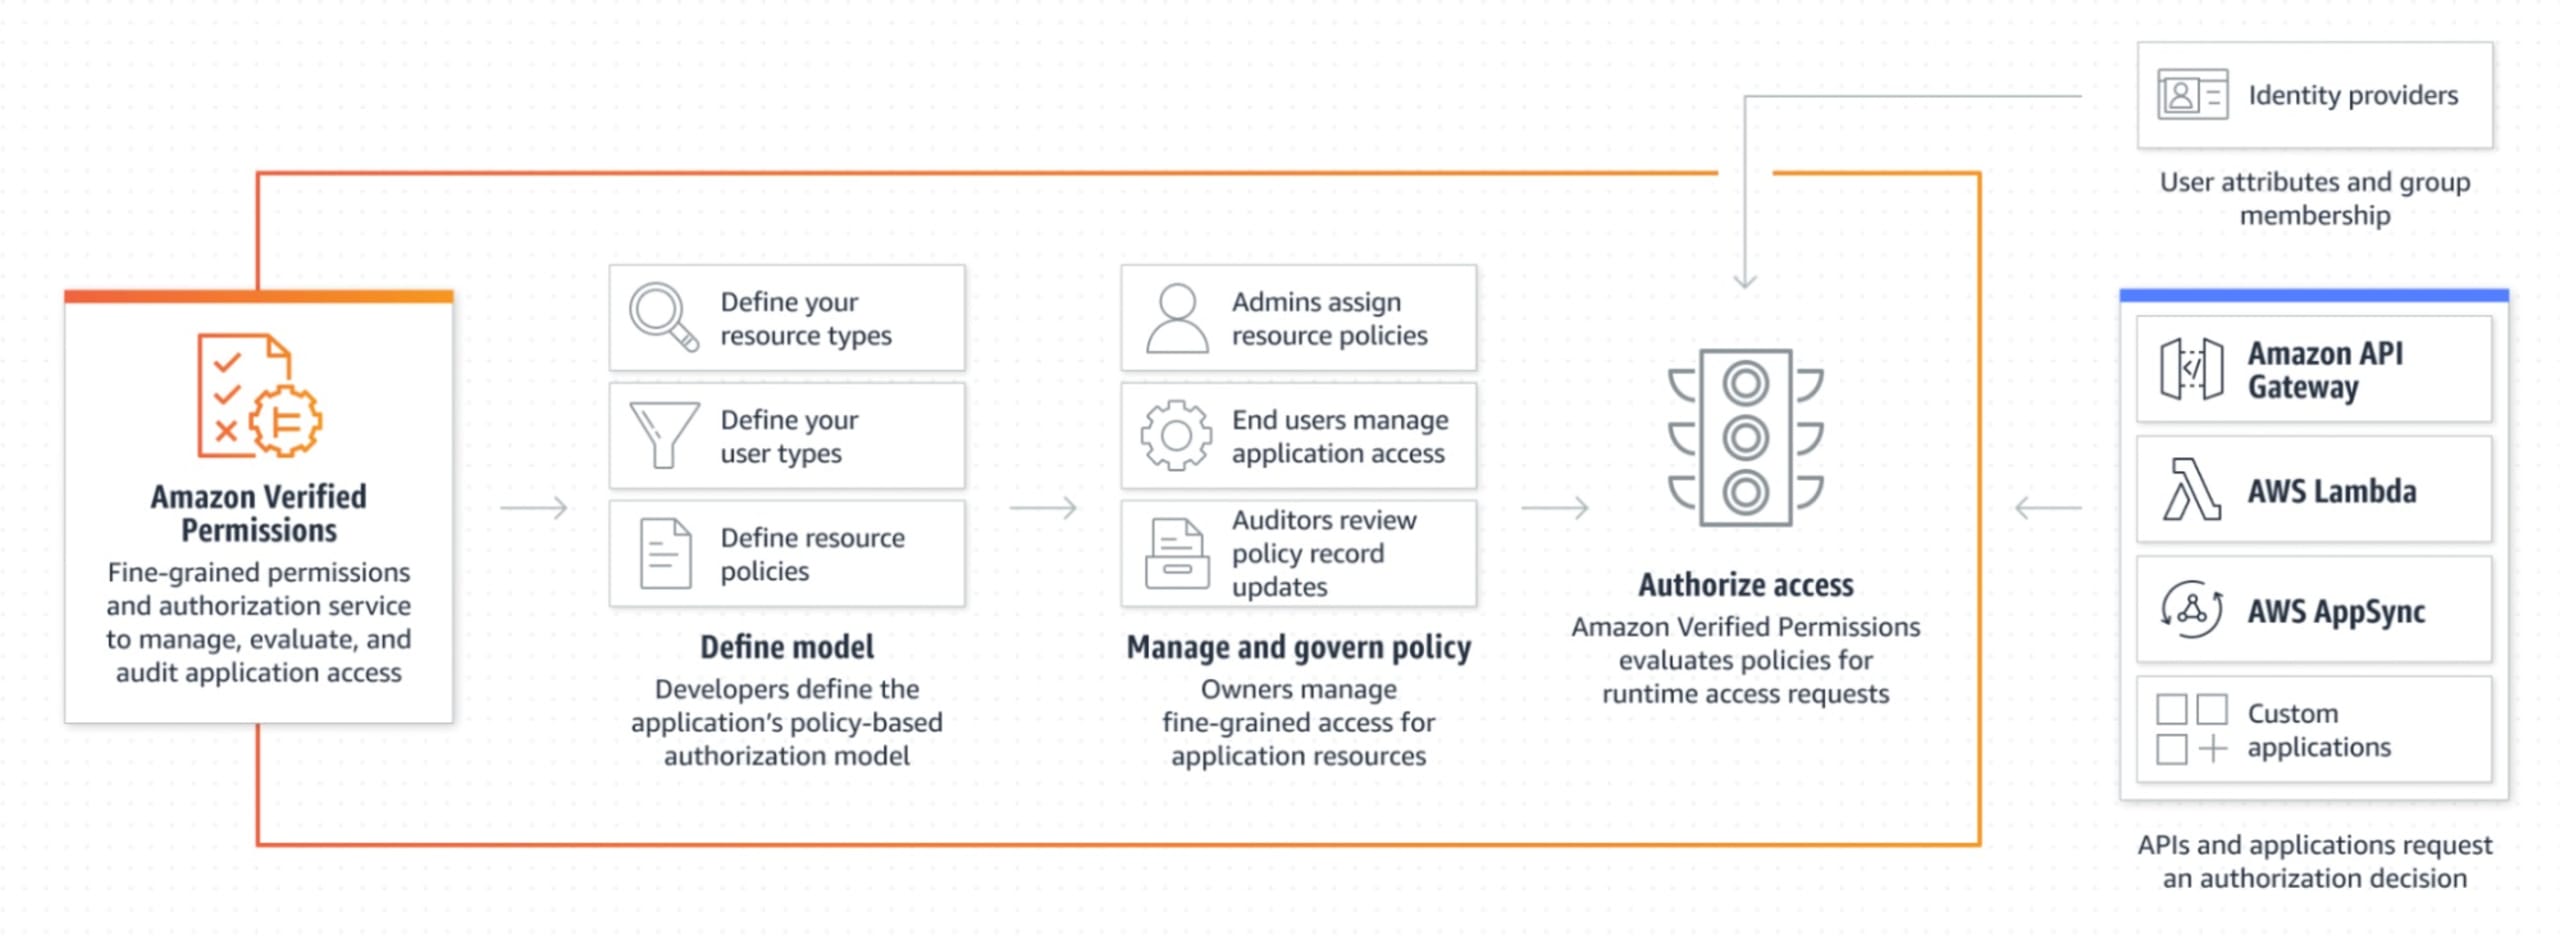
Amazon Verified Permissions em versão prévia – Permite gerenciar permissões e autorizações granulares em aplicativos personalizados. O controle granular combina os pontos fortes de RBAC e ABAC (controle de acesso baseado em função e em atributo, respectivamente). Algumas pessoas dizem que pode ser uma alternativa interessante ao OPA (Open Policy Agent).
Atualizações nos produtos de segurança da AWS (novos recursos para produtos de segurança existentes)
Amazon Inspector agora verifica funções do AWS Lambda em busca de vulnerabilidades – O Amazon Inspector é o serviço automatizado de gerenciamento de vulnerabilidades da AWS para aplicativos e configurações, como as do EC2. Antes, ele era usado para analisar cargas de trabalho variadas (incluindo instâncias do EC2, imagens de contêiner e funções do Lambda) em busca de vulnerabilidades comuns, e era necessário usar ferramentas da AWS e de terceiros. Agora, você pode fazer tudo na AWS e verificar vulnerabilidades quase em tempo real. A comunidade de segurança recebeu a mudança com entusiasmo.
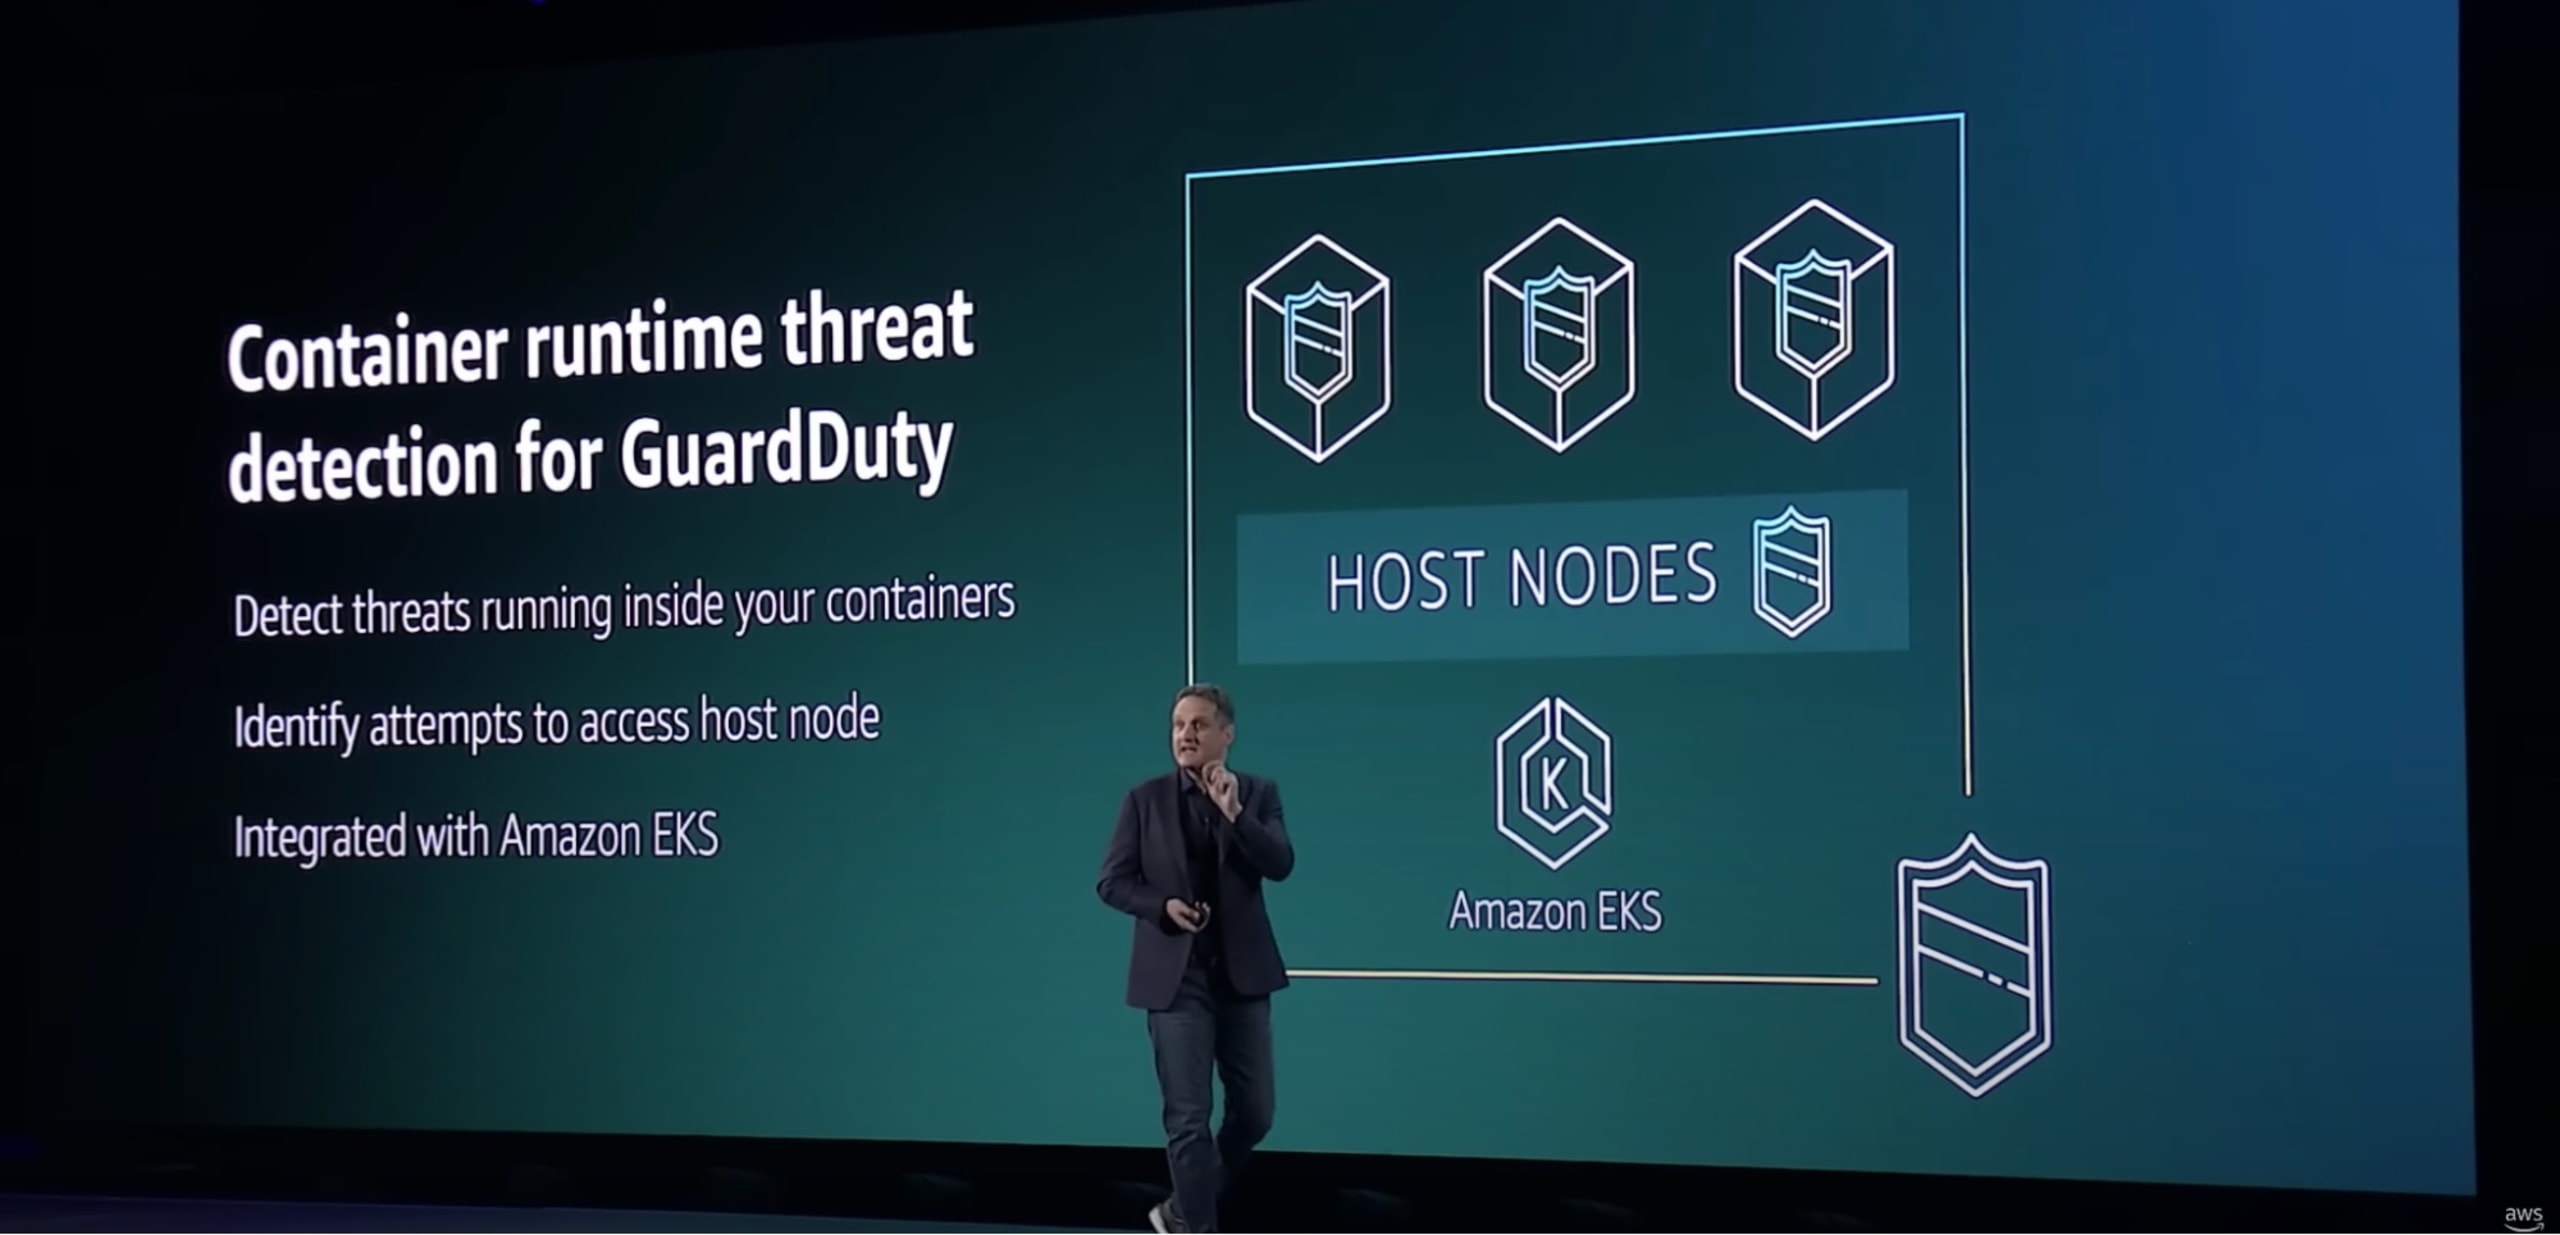
Amazon GuardDuty RDS Protection (em versão prévia), com detecção de ameaças em tempo de execução para contêineres (em breve) – O Amazon GuardDuty é o serviço de detecção de ameaças que verifica todo o seu ambiente AWS. Ele monitora a atividade de acesso aos bancos de dados da sua conta e usa machine learning para detectar logins suspeitos. Agora, também detecta ameaças no Amazon Aurora (que oferece segurança integrada, backups contínuos e computação sem servidor) para identificar ameaças aos dados armazenados no Aurora. Foram adicionados alguns tipos de descoberta, mas apenas algumas versões do RDS Aurora têm suporte.
Com a detecção de ameaças em tempo de execução para contêineres, você pode detectar ameaças diretamente nos contêineres (com o Amazon GuardDuty runtime threat detection). Esse agente de segurança leve e totalmente gerenciado monitora o comportamento do sistema operacional no host, como acesso a arquivos, execução de processos e conexões de rede.
Se você se lembra do nossoresumo da AWS re:Inforce 2022,a AWS fez várias melhorias no GuardDuty este ano, começando com oAmazon GuardDuty EKS protection +Amazon GuardDuty Malware Protection para volumes EBS e com as integrações com o Security Hub anunciadas anteriormente na re:Inforce.
Descoberta automatizada de dados para Amazon Macie– O Amazon Macie é o serviço de segurança de dados da AWS. Esta atualização permite saber onde estão os seus dados confidenciais no Amazon S3 por um custo menor. O Amazon Macie também recebeu outra atualização na re:Inforce: a inclusão danova capacidade de validação de objetos do Amazon S3.
Novos controles no AWS Control Tower (em versão prévia) – O AWS Control Tower permite aplicar e gerenciar regras de governança no seu console. Agora há uma nova seção de biblioteca de controles com mais de 300 controles disponíveis para aplicar medidas gerenciadas de prevenção, detecção e ação proativa. Você também pode ativar controles de detecção do Security Hub pelo AWS Control Tower. Se você acompanhou as atualizações da re:Inforce no início deste ano,o AWS Control Tower também adotou o registro organizacional do AWS CloudTrail.
Regras do AWS Config agora oferecem suporte à conformidade proativa – No console, você pode selecionar o modo proativo no modelo de recurso padrão para testar a conformidade antes da implantação. Isso complementa a atualização doAWS Config feita no início deste ano, que passou a oferecer suporte a pontuações de conformidade.
AWS KMS (serviço de gerenciamento de chaves) External Key Store (XKS) – Se você precisa usar e armazenar suas chaves de criptografia localmente ou fora da AWS por exigências regulatórias, agora pode fazer isso.
Amazon VPC (Virtual Private Cloud) agora oferece o VPC Lattice em versão prévia– Esta é uma maneira padronizada de conectar, proteger e monitorar a comunicação entre seus serviços.
Amazon CloudWatch agora oferece observabilidade entre contas – O Amazon CloudWatch permite monitorar toda a sua infraestrutura e automatizar ações com alarmes, logs e eventos. Com esta atualização, você pode observar e monitorar recursos e aplicativos na AWS, em ambientes locais e em outras nuvens, além de pesquisar, analisar e correlacionar dados de telemetria entre contas.
Recursos de segurança da AWS para produtos existentes (recursos de segurança para produtos que não são de segurança)
Administrador delegado para AWS Organization– Agora você pode delegar o gerenciamento das políticas de governança da sua organização, garantindo mais agilidade e descentralização.
AWS Backup agora permite anexar uma pilha do AWS CloudFormation às políticas de proteção de dados. (incluindo recursos sem estado na pilha, como AWS IAM e Amazon VPC) e também oferece suporte ao Amazon Redshift (proteja seus dados com snapshots automáticos e manuais).
Amazon EventBridge Pipes agora está disponível para todos – Isso permite criar integrações ponto a ponto entre produtores e consumidores de eventos de maneira mais simples, consistente e econômica. Agora, o EventBridge vai além de barramentos de eventos e agendamentos. Descrito por muitos como tubos turbinados, ele permite conectar facilmente serviços da AWS e criar integrações avançadas com rapidez.
Lançamentos de produtos da AWS que não são de segurança e seus impactos na segurança
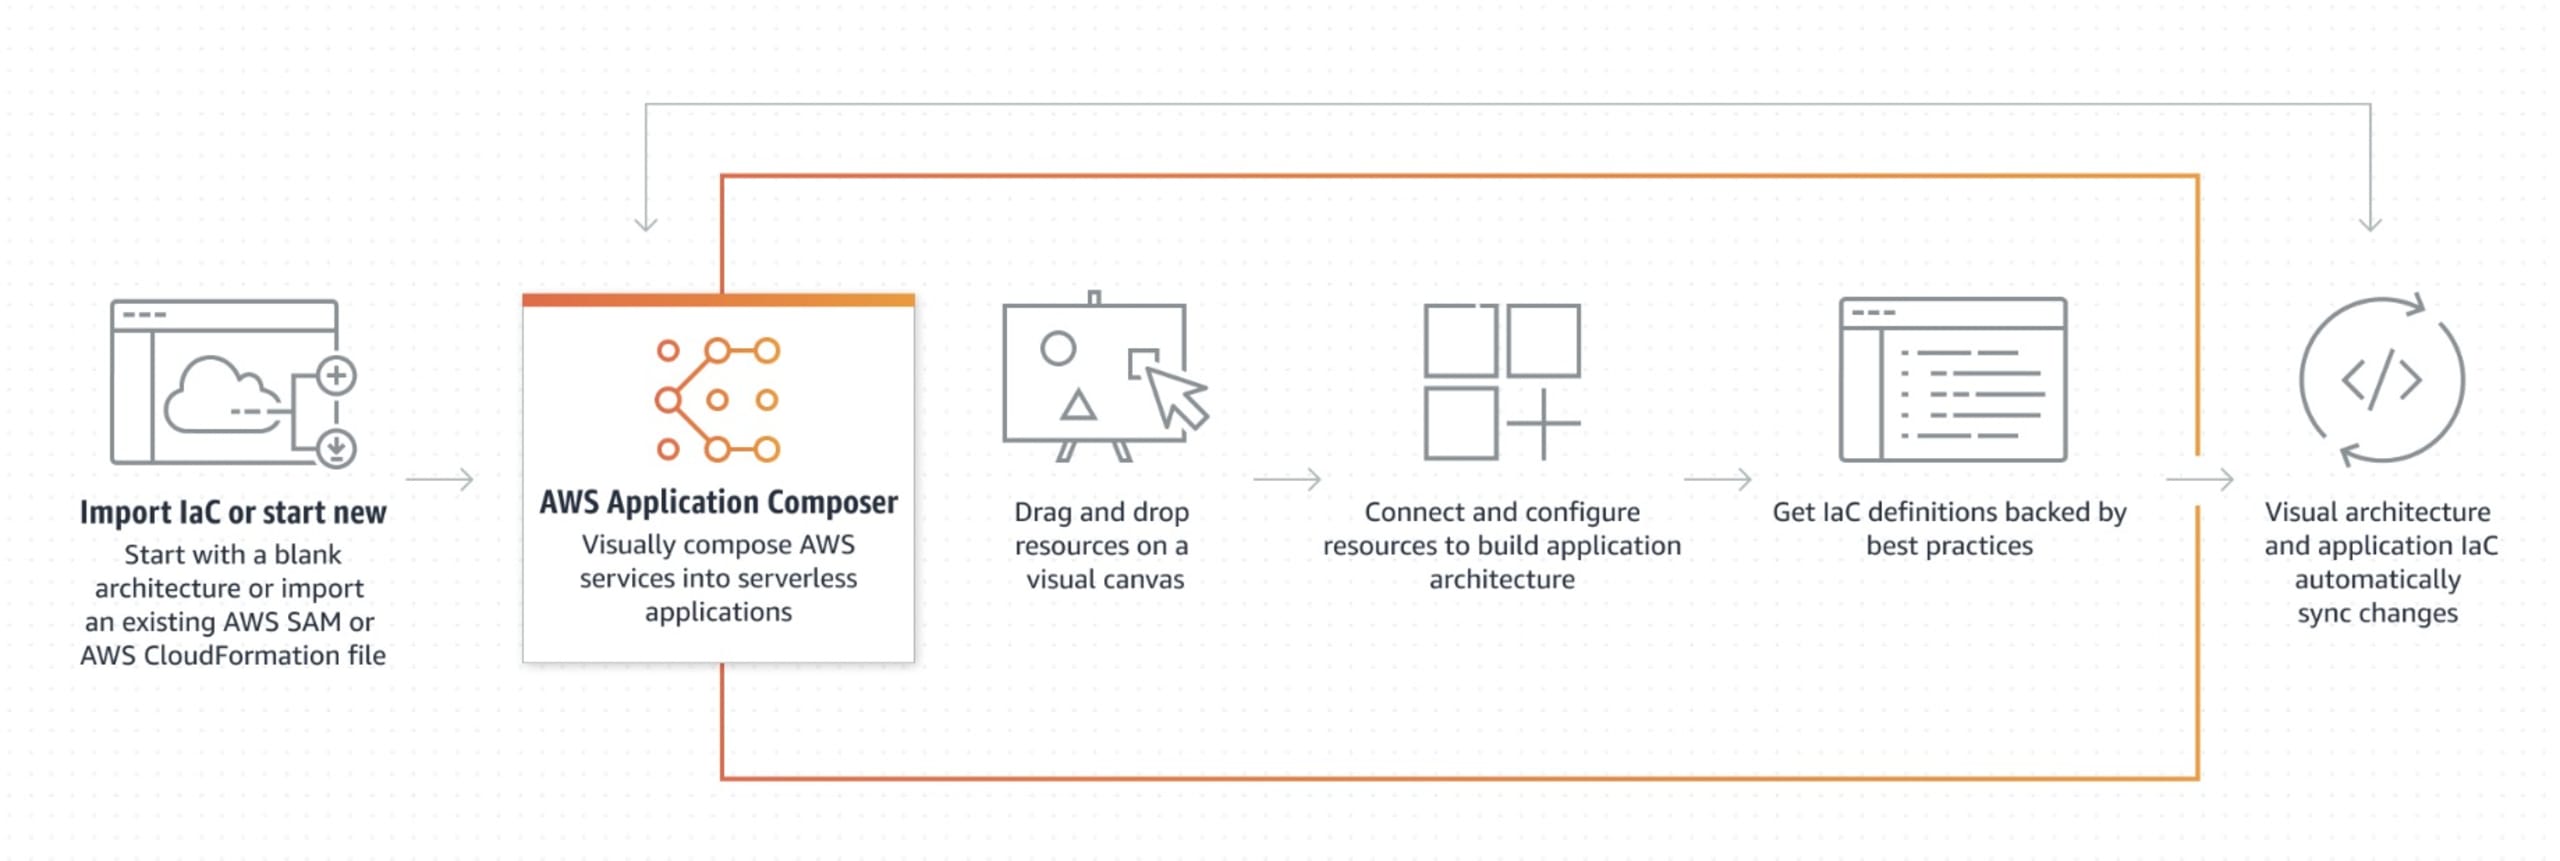
AWS Application Composer (em prévia)– O Application Composer é uma ferramenta baseada no navegador que permite compor visualmente aplicações, com uma experiência de arrastar e soltar, usando IaCs existentes (arquivos SAM ou CloudFormation) ou começando por uma nova arquitetura. No navegador, você pode arrastar e soltar os diversos componentes da sua nova aplicação e conectá-los. O resultado é uma infraestrutura como código (IaC) pronta para implantação.A ferramenta foi criada para eliminar as suposições na composição de aplicações com serviços da AWS prontos para serverless e ajudar usuários a gerar configurações e IaC prontos para implantação para cada serviço da arquitetura.
Há poucas informações sobre integrações com ferramentas populares de gerenciamento de código-fonte e com o Terraform, especialmente quando a empresa já tem modelos do Terraform para implantar aplicações.
Amazon CodeCatalyst (em prévia) – Amazon CodeCatalyst é um serviço unificado de desenvolvimento de software que oferece às equipes uma experiência de projeto integrada, reunindo as ferramentas necessárias para planejar, programar, compilar, testar e implantar aplicações na AWS.
O serviço oferece integrações com repositórios GitHub existentes, GitHub Actions, Jira e muito mais. Pode ser uma tentativa da AWS de se tornar a fonte central de tudo relacionado a código, em vez de depender de ferramentas personalizadas ao longo de todo o pipeline de CI/CD de uma aplicação. Há um nível gratuito, mas o serviço não é totalmente gratuito.
No entanto, se você já usa serviços que funcionam bem, talvez isso não faça sentido — embora possa ser uma boa opção para novos projetos. A solução tem potencial para simplificar todo o processo de desenvolvimento e implantação de aplicações, desde o gerenciamento do código até os pipelines e a implantação das aplicações.
Nossas sessões favoritas do AWS re:Invent 2022
Agora que você já está por dentro das atualizações de segurança, queremos compartilhar algumas das nossas sessões favoritas até agora.“Algumas” porque foram tantas que não dá para listar todas aqui, e ainda estamos tentando acompanhar as mais de 2.000 sessões. Aproveite: há muito para aprender e compartilhar.
Seus dados: como, onde e quando você precisa deles (DAT224-L) - Disney Streaming, Intuit
Desenvolvendo e ampliando uma estratégia de modernização (ENT214) - Baker Tilly US, LLP
Implementando controles de tráfego de saída em ambientes de produção (SEC312) - Robinhood
Repensando implantações em várias contas para garantir segurança e agilidade (NFX305) - Netflix
Segurança com foco no desenvolvedor: do código à nuvem e de volta ao código (PRT291) - Neiman Marcus
Como monitorar aplicações em várias contas (COP316) - JP Morgan Chase
Pilar de segurança do AWS Well-Architected Framework: segurança na nuvem em escala (SUP309) - Molex
Práticas recomendadas para organizar e operar na AWS (COP305) - Warner Bros Discovery - HBO Max
Desenvolva com segurança na AWS: insights da alta liderança (SEC332) - Delta Airlines, Asurion
Da ideia à produção no Amazon SageMaker, com a Thomson Reuters (AIM208)
Como o NAB transformou a experiência de autoatendimento com o Amazon Connect e ML (BIZ207)
Como o Commonwealth Bank simplificou o processo de conformidade (COP312)
Executando serviços sem acesso aos dados (SEC327) - palestra da AWS
Além dessas favoritas, há várias playlists de “palestras favoritas” feitas pelos palestrantes que você pode conferir. E, se quiser ainda mais, confira o episódio sobre segurança na nuvem do podcast Cloud Security.
E não perca os vilões da segurança na nuvem que fizeram sua primeira aparição no re:Invent!
Se você esteve no re:Invent este ano, esperamos que tenha se divertido. Se não esteve, comece a assistir pelos links acima. Houve conteúdo de segurança bom demais para você perder!