Resumo do AWS re:Inforce 2022
Shilpi Bhattacharjee
8 de agosto de 2022
0 minutos de leituraQuer saber o que aconteceu no AWS re:Inforce deste ano? Este blog é para você. Houve muitos anúncios importantes, incluindo novidades empolgantes sobre segurança na nuvem.
Neste post, vamos revisar rapidamente os objetivos da conferência e quem deve participar, antes de destacar os principais momentos das palestras de abertura, as atualizações de software e os recursos úteis.
O que é o AWS re:Inforce?
Em 2019, algumas coisas interessantes estavam acontecendo no campo da segurança na nuvem. O Cloud Security Podcast estreou, e a AWS decidiu que precisava de uma conferência dedicada à segurança na nuvem da AWS: o AWS re:Inforce. O evento de dois dias reuniu profissionais de segurança para discutir serviços, recursos e ferramentas da AWS e serviu como plataforma para o lançamento de novos produtos, serviços e recursos de segurança pela AWS. A conferência foi cancelada em 2020 devido à pandemia, aconteceu virtualmente em 2021 e voltou a ser presencial em 2022.
Participamos do AWS re:Inforce 2022 esta semana em Boston e, como a AWS é um dos principais provedores de nuvem pública, obtivemos insights úteis para o futuro da segurança na nuvem com os destaques e as atualizações da palestra principal.
Quem deve participar?
Se você está se perguntando se deve participar da próxima edição do re:Inforce, a conferência é voltada a profissionais de nível 200 a 400 (intermediário a especialista) e é uma ótima oportunidade para conhecer profissionais de segurança na nuvem de todos os tipos: de engenheiros e arquitetos a CISOs que já usam ou pretendem usar a AWS como parte de sua estratégia de nuvem.
É uma ótima oportunidade para conversar com especialistas da AWS e saber o que eles estão observando no setor, além de conhecer as tendências e preocupações mais comuns que os clientes compartilham com eles — algumas delas apresentadas em palestras durante o evento. Com certeza, você vai encontrar momentos interessantes que ajudarão a se sentir menos só no mundo da segurança.
Então, se você é apaixonado por segurança, já trabalha com a AWS ou quer saber mais sobre como ela pode ajudar a resolver desafios de segurança, vale a pena participar dessa conferência. Embora as palestras sejam disponibilizadas online logo após o evento, as conversas com especialistas nos corredores e as sessões presenciais de discussão já são motivos suficientes para participar.
Além disso, o fwd:cloudsec — uma das maiores e mais conhecidas conferências independentes da comunidade de segurança na nuvem — geralmente acontece no dia anterior ao AWS re:Inforce. É uma ótima semana para absorver muitos conhecimentos e insights sobre segurança na nuvem. Também pode rolar um Cloud Security Meetup por perto.
Agora que você já sabe o que é o AWS re:Inforce e talvez tenha se convencido a participar, confira os principais aprendizados e as atualizações que podem ter passado despercebidos este ano.
Principais aprendizados da palestra principal do AWS re:Inforce
A segurança deve estar integrada desde o início
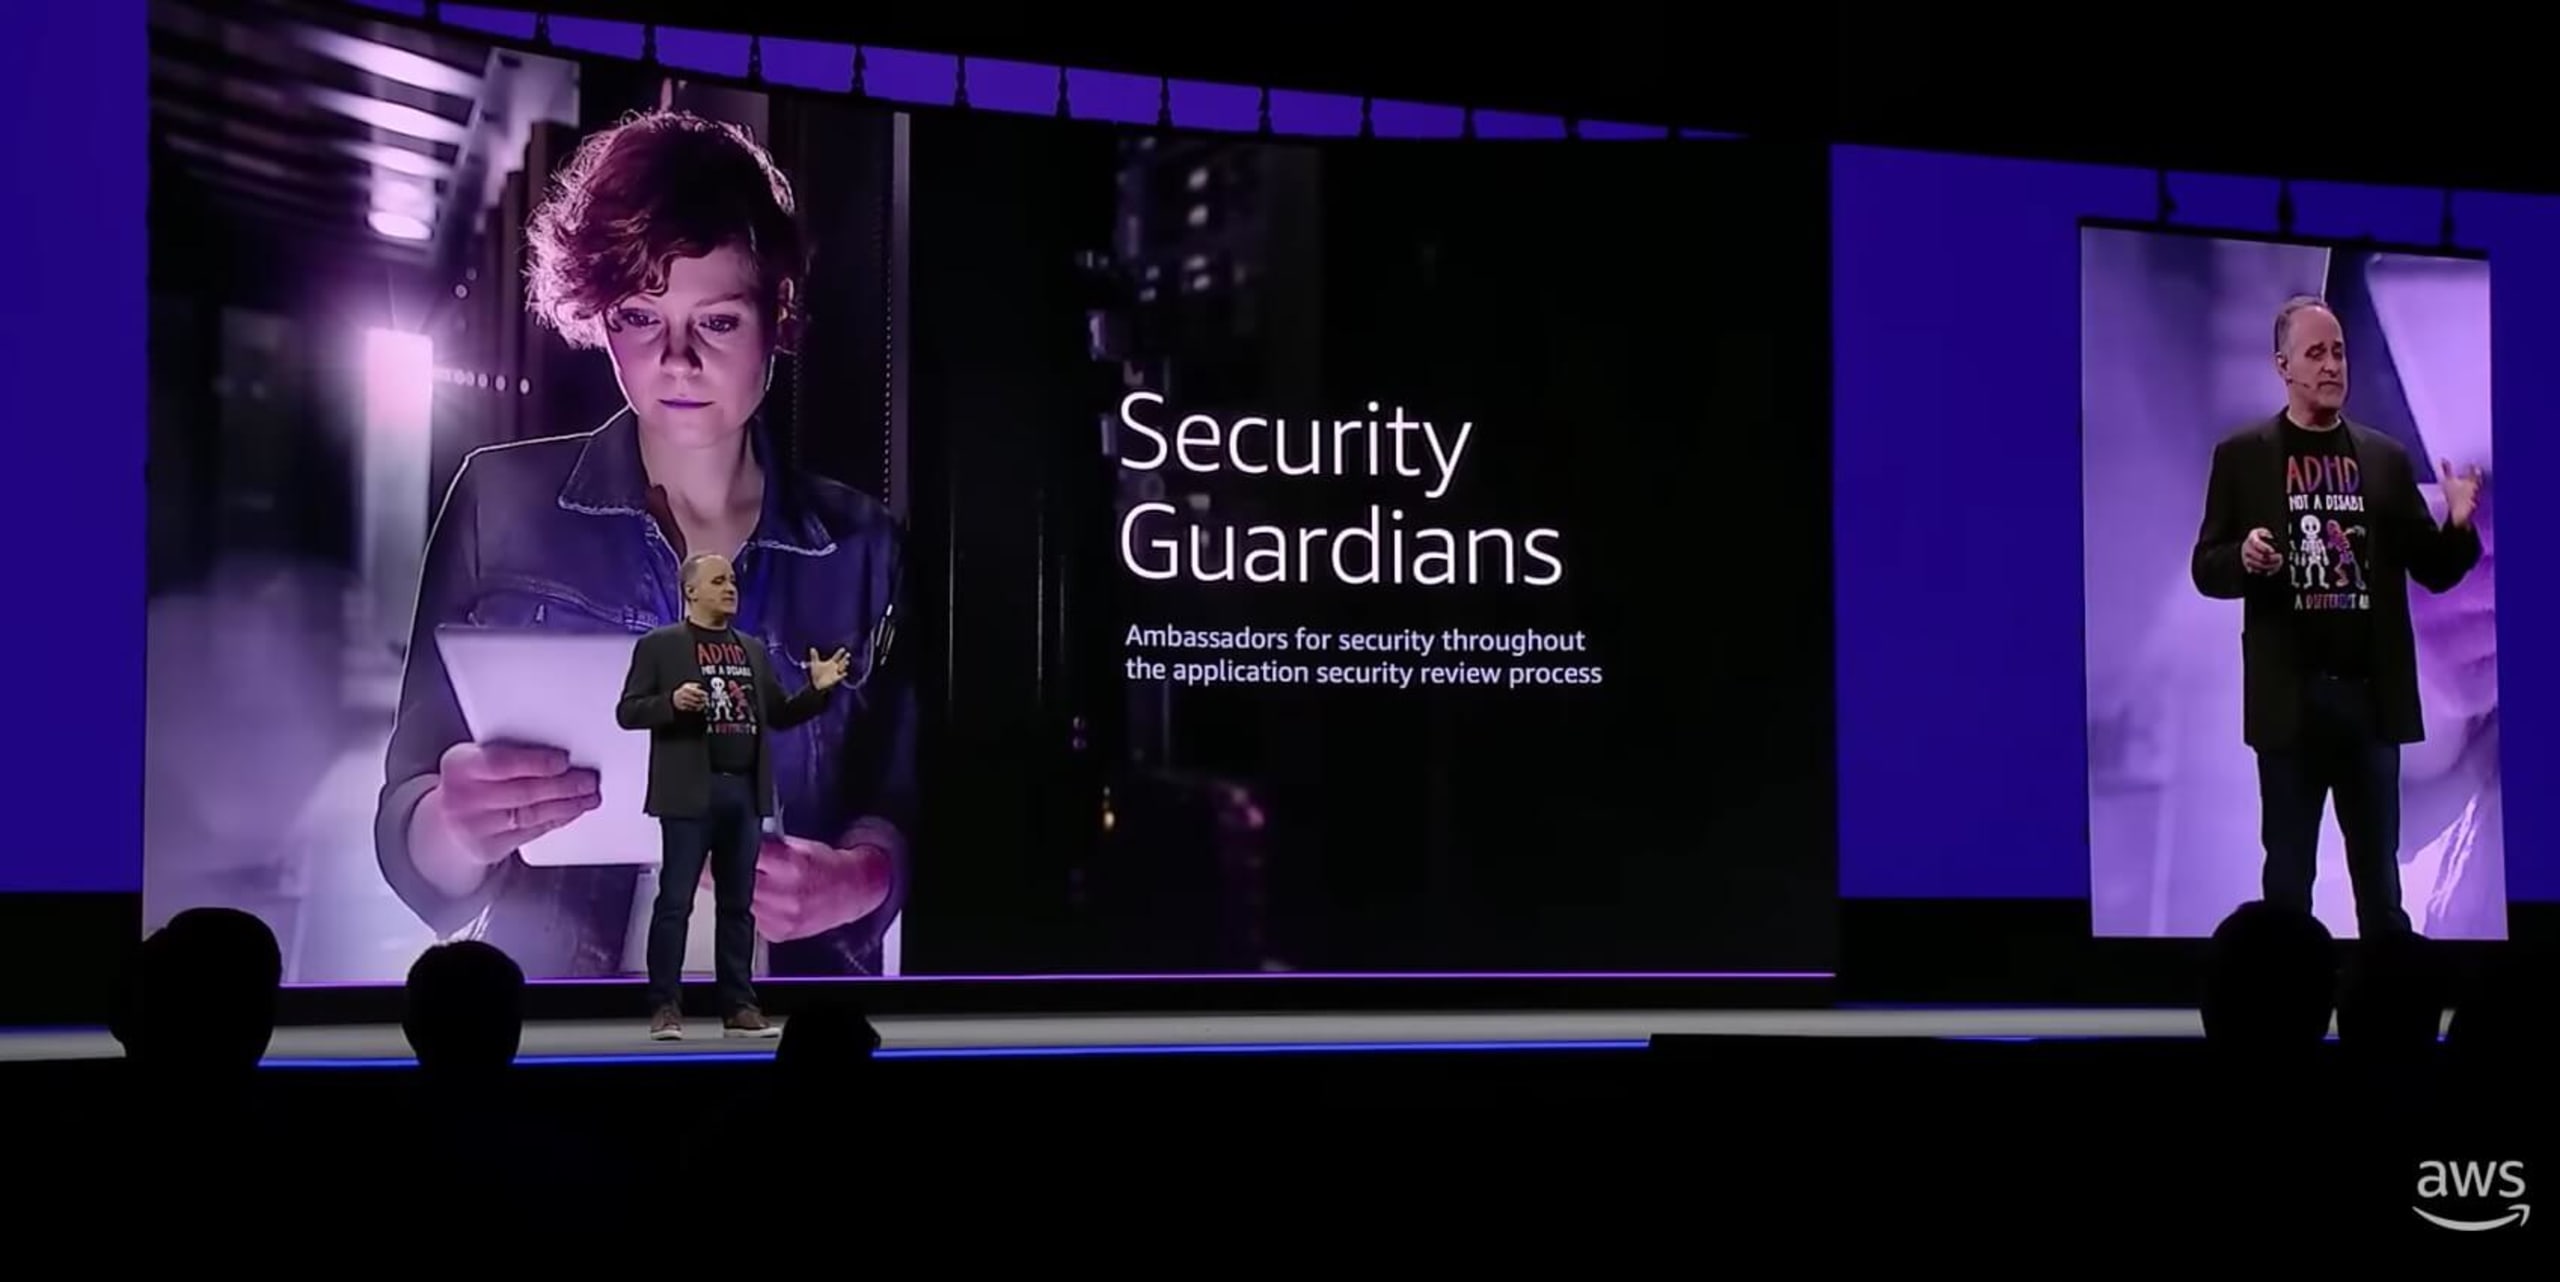
Stephen Schmidt, diretor de segurança da Amazon, destacou que a segurança deve estar integrada aos produtos e serviços. A segurança de infraestrutura como código (IaC), a segurança com foco em desenvolvedores, a análise de composição de software e a verificação de segredos serão prioridades para o setor de segurança na nuvem nos próximos anos. A segurança abrangente não é algo que se adiciona depois de criar uma solução: ela precisa ser prioridade desde o início do processo — por isso, a AWS a recomenda como prática recomendada aos clientes.
Ele falou sobre ter engenheiros de desenvolvimento de software como guardiões da segurança, sem que eles se reportem às equipes de segurança da organização. Isso funcionaria de forma muito parecida com o programa de Security Champions que a Snyk incentiva, parte dos programas de DevSecOps ou de segurança de aplicações com foco em desenvolvedores que sua empresa já tem.
Nas conversas com profissionais e especialistas em segurança na nuvem durante o evento e, depois, em diferentes fóruns, como o espaço no Twitter sobre o resumo do AWS re:Inforce 2022, ficou claro que o clickops e a mudança de uma segurança descentralizada para uma centralizada são uma evolução natural para o setor de nuvem — junto com a automação para reduzir o tempo gasto nessas tarefas.
Leena Smart, da MongoDB, também compartilhou sua experiência com um programa de Security Champions bem-sucedido, mantido por mais de dois anos, e deu dicas sobre as etapas que outras equipes podem seguir para obter os mesmos benefícios.
Políticas baseadas em identidade e permissões adequadas
As conversas sobre gerenciamento de identidade e acesso (IAM) e privilégio mínimo — ou, em termos gerais, saber quem tem acesso a quê e por quê — sempre foram importantes no contexto da nuvem.
Schmidt resumiu o tema perfeitamente ao dizer: “um ambiente permissivo demais é garantia de dor de cabeça”. No evento, houve interesse pela tecnologia de grafos e pela capacidade das soluções de segurança na nuvem de oferecer uma visão clara e fácil de entender das permissões complexas de identidade. CJ Moses, vice-presidente e diretor de segurança da informação da AWS, reforçou essa ideia na palestra principal e afirmou que integrar a segurança ao pipeline de CI/CD e ao SDLC tornará as análises de segurança mais rápidas e tranquilas.
Quais são meus dados confidenciais e como posso encontrá-los?
Depois das violações e vulnerabilidades que vieram à tona este ano (estou falando com você, Log4J), muita gente está se perguntando quais são seus dados confidenciais, como encontrá-los e garantir que estejam devidamente protegidos. Schmidt afirmou — e concordamos — que os dados armazenados devem ser controlados intencionalmente e criptografados.
É essencial ter contexto sobre as vulnerabilidades enquanto o setor enfrenta a escassez de recursos e a fadiga de alertas causada pelo excesso de notificações e painéis. As pessoas querem mais automação e priorização para entender o que é crítico neste momento e quais recursos estão em risco caso não cumpram a política de segurança da organização.
Mais fortes juntos e com defesa em camadas
O tema de sermos mais fortes juntos — como organização e comunidade — ficou bem evidente na palestra principal. CJ Moses acrescentou que vencemos e perdemos juntos e que a cultura de segurança deve enfatizar que todos são responsáveis. Ele explicou que a segurança não deve ser o “departamento do não”, mas sim uma parceira que diz “sim, mas”.
Isso provavelmente também se aplica aos provedores de segurança na nuvem. Mas, como alguém me disse certa vez, a responsabilidade compartilhada sem funções bem definidas pode significar que ninguém assume a responsabilidade.
Também houve um chamado por uma abordagem verdadeiramente holística. As organizações precisam adotar uma estratégia de defesa em camadas, já que qualquer controle isolado pode falhar facilmente. Ao adotar a segurança na nuvem, as organizações podem esperar várias camadas de defesa e uma boa compreensão da responsabilidade compartilhada.
As atualizações e o que elas significam para profissionais de segurança na nuvem
Há muitos motivos para participar do AWS re:Inforce, mas também é lá que são anunciados novos produtos e recursos de segurança da AWS.
Então, o que foi anunciado este ano e o que isso significa na prática? Embora não tenha havido grandes lançamentos de novos serviços, alguns foram renomeados e relançados, além de várias adições aos serviços existentes. Apesar de algumas limitações apontadas (por exemplo, o Malware Detection do GuardDuty só faz a verificação depois de detectar um problema, sem realizar uma verificação paralela), as mudanças foram bem recebidas por representarem passos rumo à democratização da segurança para organizações sem grande experiência em segurança na nuvem.
Proteção contra malware do Amazon GuardDuty para volumes EBS + integrações com o Security Hub
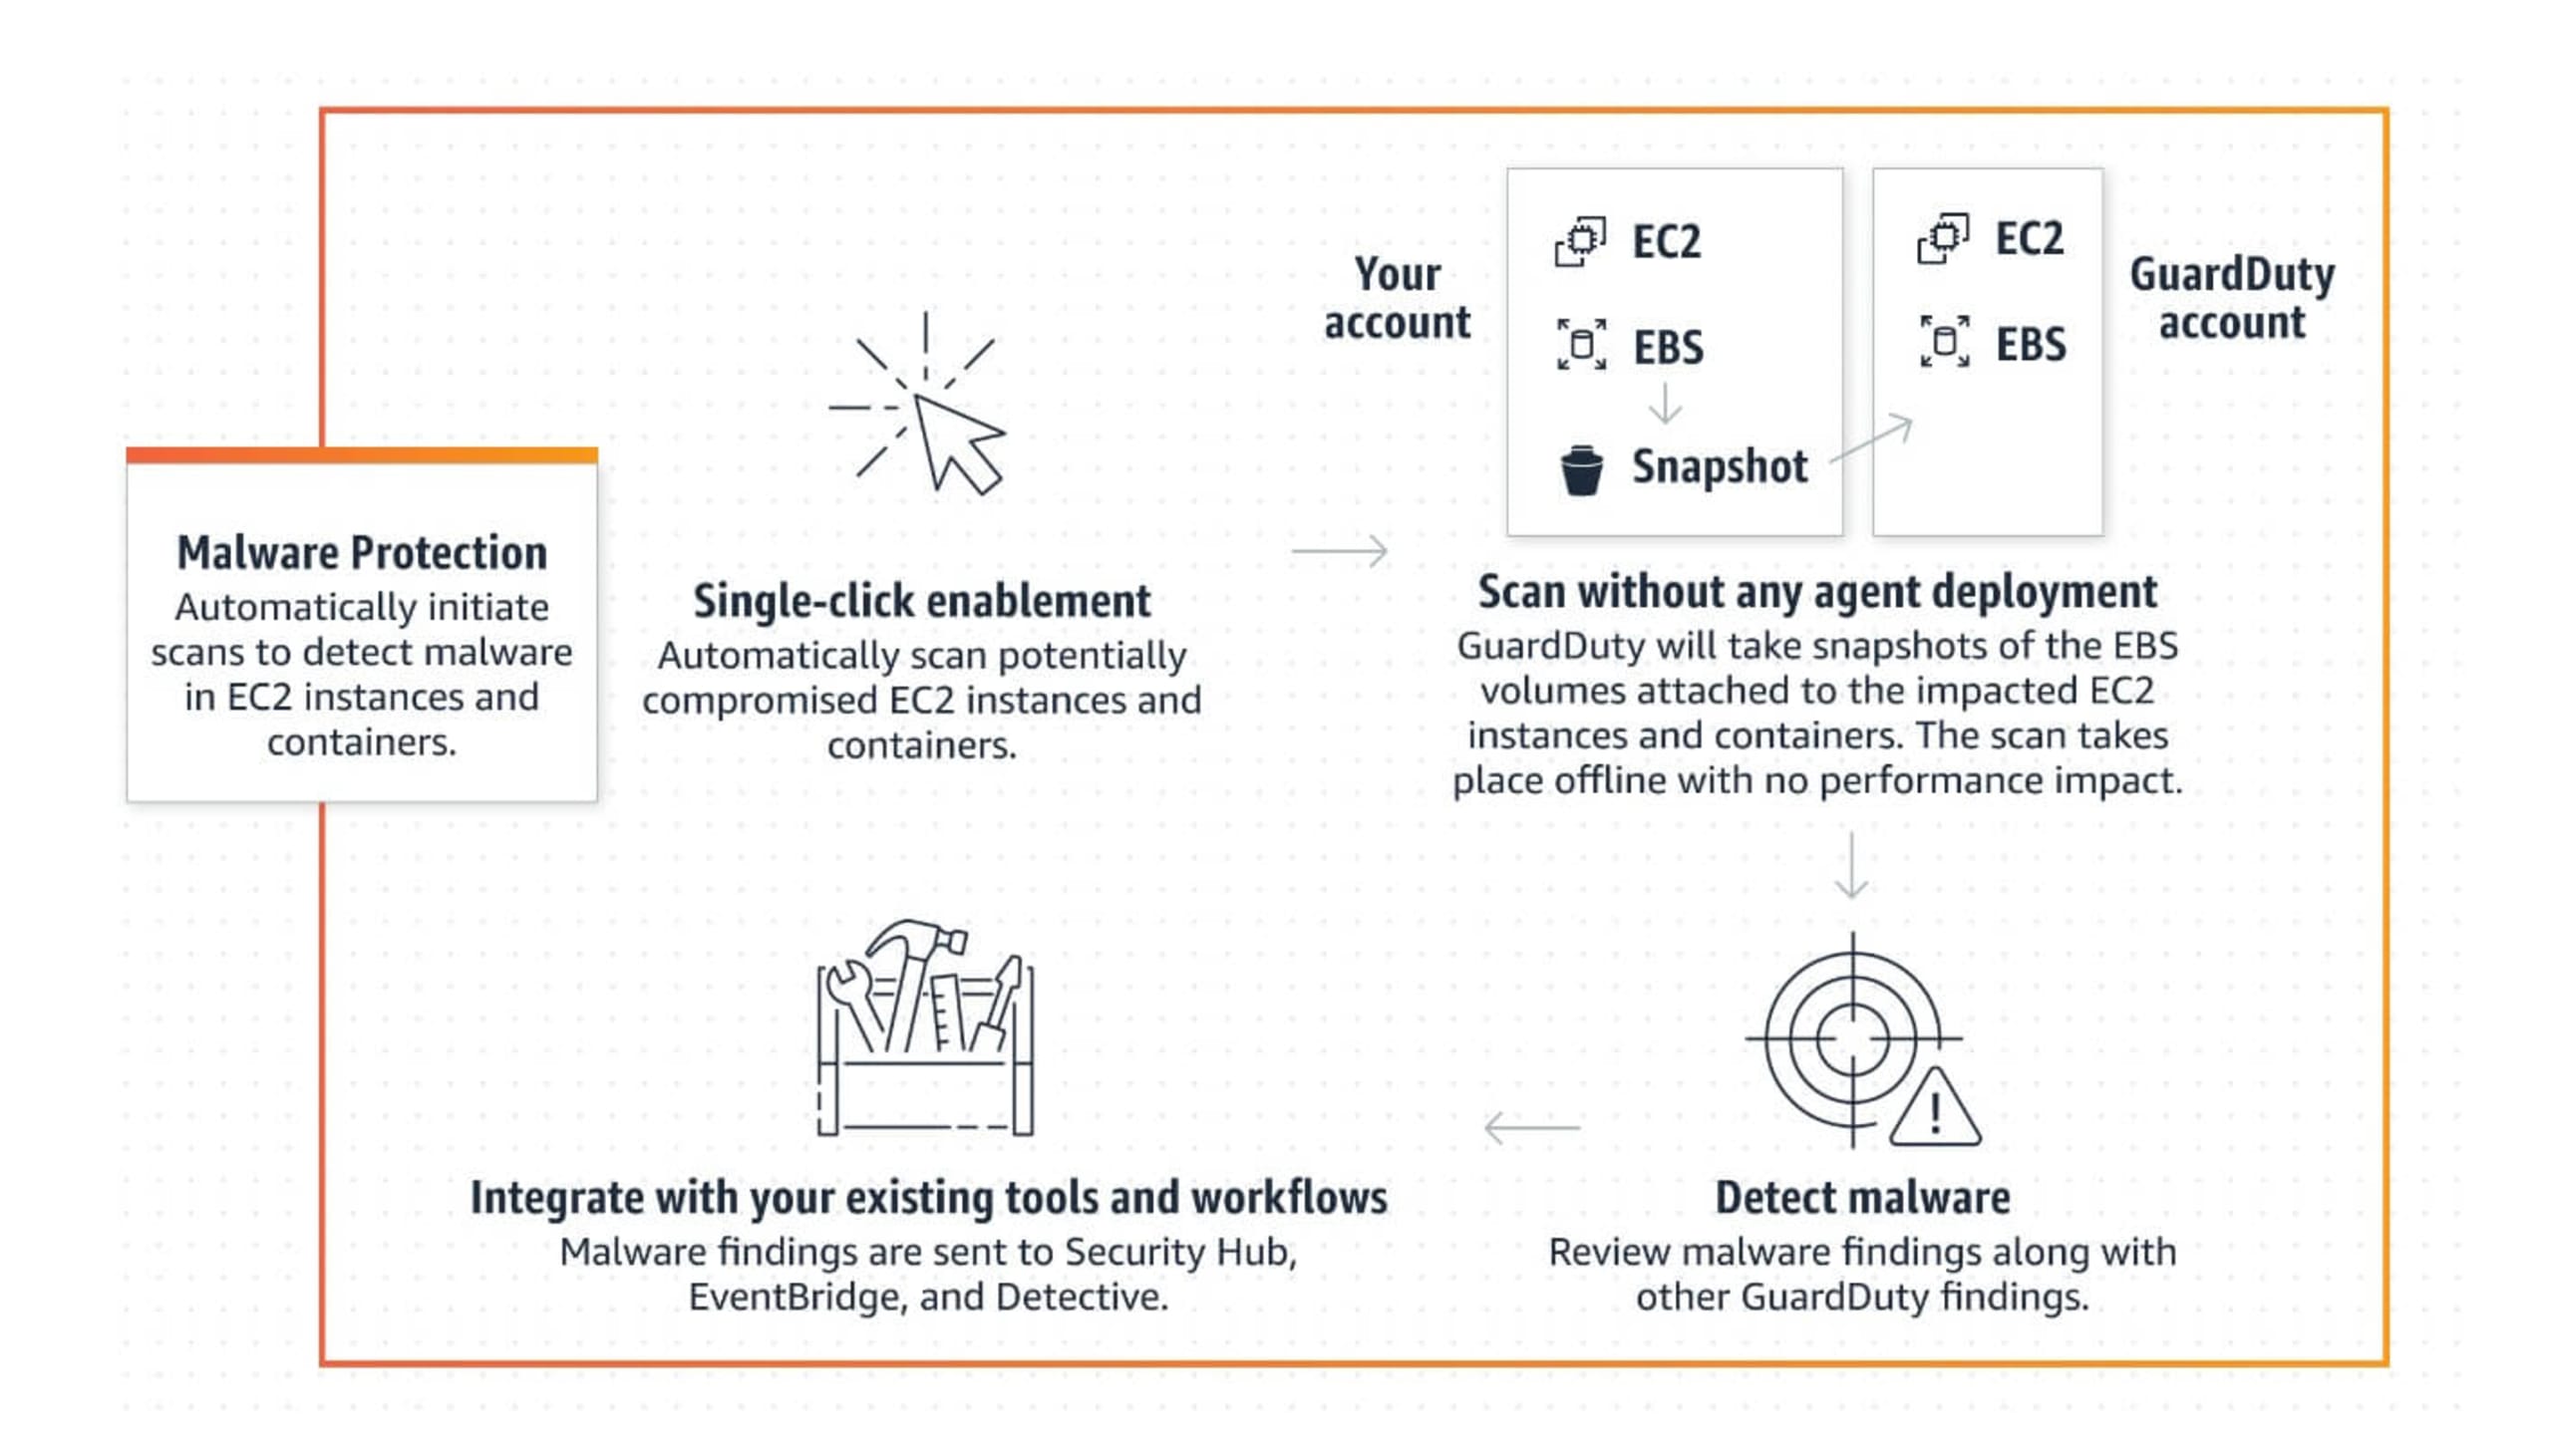
O Amazon GuardDuty existe desde 2017 e foi projetado para detectar ameaças de forma inteligente nas contas da AWS. Seu serviço de detecção de ameaças monitora continuamente as contas e cargas de trabalho da AWS em busca de atividades maliciosas e apresenta descobertas de segurança para facilitar a visibilidade e a correção. Não confunda com o Amazon Inspector, a ferramenta de análise de vulnerabilidades que identifica possíveis problemas de segurança nas suas instâncias EC2. A Amazon anunciou a adição da proteção contra malware sem agente ao Amazon GuardDuty. O Amazon GuardDuty já monitorava atividades maliciosas, mas agora também pode detectar se alguma instância EC2 ou carga de trabalho em contêineres executada no EC2 está realizando atividades maliciosas. Essas descobertas são enviadas automaticamente ao console do GuardDuty e, em seguida, por meio do Amazon EventBridge (serviço sem servidor para eventos), ao AWS Security Hub (serviço de gerenciamento da postura de segurança na nuvem) e ao AWS Detective para investigação de incidentes.
Se você está se perguntando qual é a diferença em relação ao AWS Inspector, não é o único. Eles foram criados para se complementar e oferecer proteção em diferentes camadas. O AWS Inspector protege contra vulnerabilidades que podem servir de porta de entrada para invasores, enquanto o Amazon GuardDuty Malware Protection protege contra malware em cargas de trabalho ativas.
Perspectiva de quem atua na área:
Em algumas organizações, os desenvolvedores costumam receber tarefas de segurança para atender aos requisitos de conformidade. Anúncios de atualizações como essa podem ajudar a ampliar a adoção de serviços como o AWS GuardDuty.
Amazon Detective para o Elastic Kubernetes Service (EKS)
Para quem acompanha o assunto, a versão de prévia do Amazon Detective foi lançada no primeiro re:Inforce, em 2019 e, mais tarde, ficou disponível para todos em março de 2020. É um serviço totalmente gerenciado da AWS que reúne AWS CloudTrail, VPC Flow Logs e Amazon GuardDuty.
Esses três serviços registram o que acontece na sua conta da AWS. Mas, quando surge um problema de segurança, ainda é preciso interpretar os registros para entender o que realmente aconteceu — e é aí que o Amazon Detective entra em cena. Ele combina os registros desses três serviços e aplica um pouco (ou talvez bastante) de aprendizado de máquina, análise estatística e teoria dos grafos para oferecer uma resposta útil.
O AWS Cloud Trail basicamente informa quem fez o quê no seu ambiente, registrando a atividade da conta, o uso de APIs e as ações em toda a infraestrutura.
Os VPC Flow logs registram informações sobre o tráfego de IP que entra e sai das interfaces de rede na sua Virtual Private Cloud.
Agora, o serviço também foi expandido para o EKS. Isso significa que você pode usar essas mesmas ferramentas para encontrar a causa raiz de problemas de segurança e atividades suspeitas nos seus clusters EKS — mesmo com a crescente adoção do Kubernetes para implantar cargas de trabalho na AWS.
Perspectiva de quem atua na área:
Agora, quem usa o EKS não precisa recorrer a soluções improvisadas para começar a inspecionar os registros dos ambientes Kubernetes. Também pode usar o AWS Detective nas instâncias EKS para obter métricas adicionais.
AWS SSO (Single Sign-On) passa a se chamar IAM Identity Center
Considerando a importância do privilégio mínimo, isso faz sentido. As práticas recomendadas de IAM sugerem segmentar cargas de trabalho e ambientes em contas separadas da AWS. No entanto, não tínhamos acesso às ferramentas necessárias para fazer isso, e alguns usuários recorreram ao AWS SSO para alcançar esse objetivo.
Com essa mudança de nome, a AWS incentiva mais usuários a seguir esse caminho e torna o IAM Identity Center o local central para gerenciar o acesso em toda a AWS.
O Identity Center agora também oferece suporte a permissões, limites e políticas do IAM gerenciadas pelo cliente, e o AWS Lambda agora oferece suporte à autorização baseada em tags. Isso permite adaptar o acesso a contas específicas e melhorar o gerenciamento de permissões em grande escala.
Perspectiva de quem atua na área:
Essa é uma mudança pequena, mas significativa, na criação do gerenciamento de identidade e acesso. Usar o Single Sign-On como mecanismo de identidade reduz o uso de usuários do AWS IAM e de chaves de acesso expostas, frequentemente associadas a violações de segurança.
Novo recurso de validação de objetos do Amazon S3 para o Amazon Macie
Amazon Macie é o serviço totalmente gerenciado de segurança e privacidade de dados da Amazon. Ele usa machine learning e correspondência de padrões para descobrir e proteger seus dados confidenciais na AWS. Agora, permite recuperar temporariamente, com um clique, até 10 exemplos de dados confidenciais encontrados no Amazon Simple Storage Service.
Na prática:
Antes, você só conseguia ver a localização dos dados confidenciais. Agora, é possível ver a localização e o conteúdo dos objetos do S3 identificados como confidenciais.
AWS Config agora oferece suporte a pontuações de conformidade
A AWS também anunciou que o AWS Config agora oferece suporte a pontuações de conformidade como um aprimoramento dos pacotes de conformidade. Com isso, você pode saber quais recursos estão em conformidade com um conjunto de requisitos definido no escopo de um pacote de conformidade. As pontuações de conformidade são enviadas como métricas do Amazon CloudWatch, permitindo acompanhar sua evolução ao longo do tempo.
Na prática:
Se você já usa o AWS Config e não usa uma ferramenta de CSPM ou similar para medir pontuações de conformidade, essa é uma mudança bem-vinda.
AWS Control Tower adota o registro de logs da organização do AWS CloudTrail
O AWS Control Tower agora inclui o registro de logs da organização do AWS CloudTrail como parte da versão 3.0 da landing zone. A versão anterior, lançada no re:Inforce em 2019, oferecia uma landing zone para configurar e gerenciar um ambiente AWS seguro com várias contas. Agora, uma trilha do AWS CloudTrail será implantada na sua conta de gerenciamento para registrar automaticamente as ações de todas as contas-membro da organização.
Na prática:
Muitas pessoas ainda acreditam que o Control Tower não acompanha as melhores práticas de segurança. No entanto, para algumas organizações — especialmente as pequenas e médias, que podem ter recursos e experiência limitados —, ele permite controlar as próprias contas e configurar barreiras de proteção.
AWS Wickr (em prévia)
A Amazon adquiriu o Wickr em junho do ano passado e anunciou a disponibilidade do AWS Wickr em prévia. Trata-se de um serviço de comunicação empresarial com criptografia de ponta a ponta, que permite colaborar com segurança por meio de mensagens, chamadas de voz e vídeo, compartilhamento de arquivos e compartilhamento de tela.
Na prática:
Essa pode ser uma aposta interessante no mundo do trabalho remoto, que está evoluindo rapidamente. Pela página inicial, o Wickr parece ter como público-alvo militares, órgãos governamentais, empresas e pessoas físicas — possivelmente nessa ordem.
AWS Marketplace Vendor Insights (em prévia)
Para simplificar o complexo processo de avaliação de riscos de softwares de terceiros, os vendedores agora podem disponibilizar informações de segurança e conformidade pelo AWS Marketplace. Na área de segurança, o AWS Marketplace Vendor Insights verifica um total de 150 credenciais de segurança e exibe certificações de segurança e outras informações em tempo real.
Na prática:
As certificações de segurança dos vendedores do Marketplace seriam atualizadas a cada 7 dias. Essa é uma adição bem-vinda para lidar com o risco cada vez maior de uma cadeia de suprimentos digital comprometida.
Relançamento do AWS Security Competency para parceiros
O AWS Security Competency para parceiros existe há bastante tempo, mas a AWS acaba de relançar o programa com oito novas categorias consolidadas. Essas categorias refletem os problemas de segurança mais comuns enfrentados pelas empresas, por isso não surpreende encontrar temas como IAM, proteção de dados, resposta a ameaças e segurança de aplicações.
Na prática:
Agora, profissionais poderão identificar possíveis parceiros de trabalho com conjuntos de habilidades específicos, em vez de recorrer à competência ampla que costumava gerar confusão para muitos clientes da AWS.
Resumo do re:Inforce
O AWS re:Inforce 2022 foi aguardado por muito tempo pelos entusiastas de segurança da AWS e por profissionais que queriam se conectar com outras pessoas que usam a AWS para resolver desafios de segurança.
Implementar a segurança desde o início do ciclo, priorizar o princípio do menor privilégio, IAM, visibilidade dos dados e segurança foram os principais aprendizados da conferência — temas reforçados pela reformulação da marca, pelo relançamento e pela inclusão de novos recursos. Não houve grandes anúncios, mas quem acompanha o assunto de perto acredita que foram dados passos na direção certa. O caminho passa por democratizar a segurança e reforçar que ela deve ser responsabilidade de mais pessoas na organização, não apenas de algumas.
Para saber mais sobre segurança na AWS, confira a série sobre AWS do podcast Cloud Security ou nosso episódio sobre o resumo e os destaques do AWS re:Inforce 2022.
Você sabia? A Snyk mantém uma parceria estreita com a AWS para oferecer integrações perfeitas com serviços como AWS CodePipeline, Amazon ECR e Amazon EKS, aplicando soluções de segurança escaláveis em todo o seu fluxo de desenvolvimento. Saiba mais aqui.


