Inclua segurança no seu pipeline do Azure DevOps


Hayley Denbraver
16 de dezembro de 2019
0 minutos de leituraO Azure Pipelines permite que você dedique mais tempo à criação de aplicações ao facilitar a automação de builds, testes e implantações. Especificamente, a tarefa Tasks for Azure Pipelines permite personalizar e automatizar um fluxo de trabalho de CI/CD do Azure Pipelines com um conjunto de tarefas prontas para uso, que podem ser inseridas nos pipelines pela interface do Azure Pipelines.
À medida que a responsabilidade pela segurança de aplicações passa a ser assumida mais cedo no desenvolvimento, torna-se essencial incorporar políticas de segurança ao Azure Pipeline.
Snyk para Azure Pipelines
A Snyk se integra a todo o conjunto de ferramentas do Azure, do Azure Repos ao Azure DevOps e ao Azure Functions, além do Azure Container Registry e do Azure Kubernetes Service, na área de contêineres. Temos o prazer de anunciar que agora a Snyk também se integra ao Azure Pipelines, parte do conjunto de ferramentas para desenvolvedores do Azure DevOps. A tarefa do Azure Pipelines Snyk Security Scan verifica as dependências da sua aplicação e as imagens de contêiner em busca de vulnerabilidades de segurança em código aberto e pode ser adicionada facilmente ao seu fluxo de trabalho de integração contínua e entrega contínua (CI/CD).
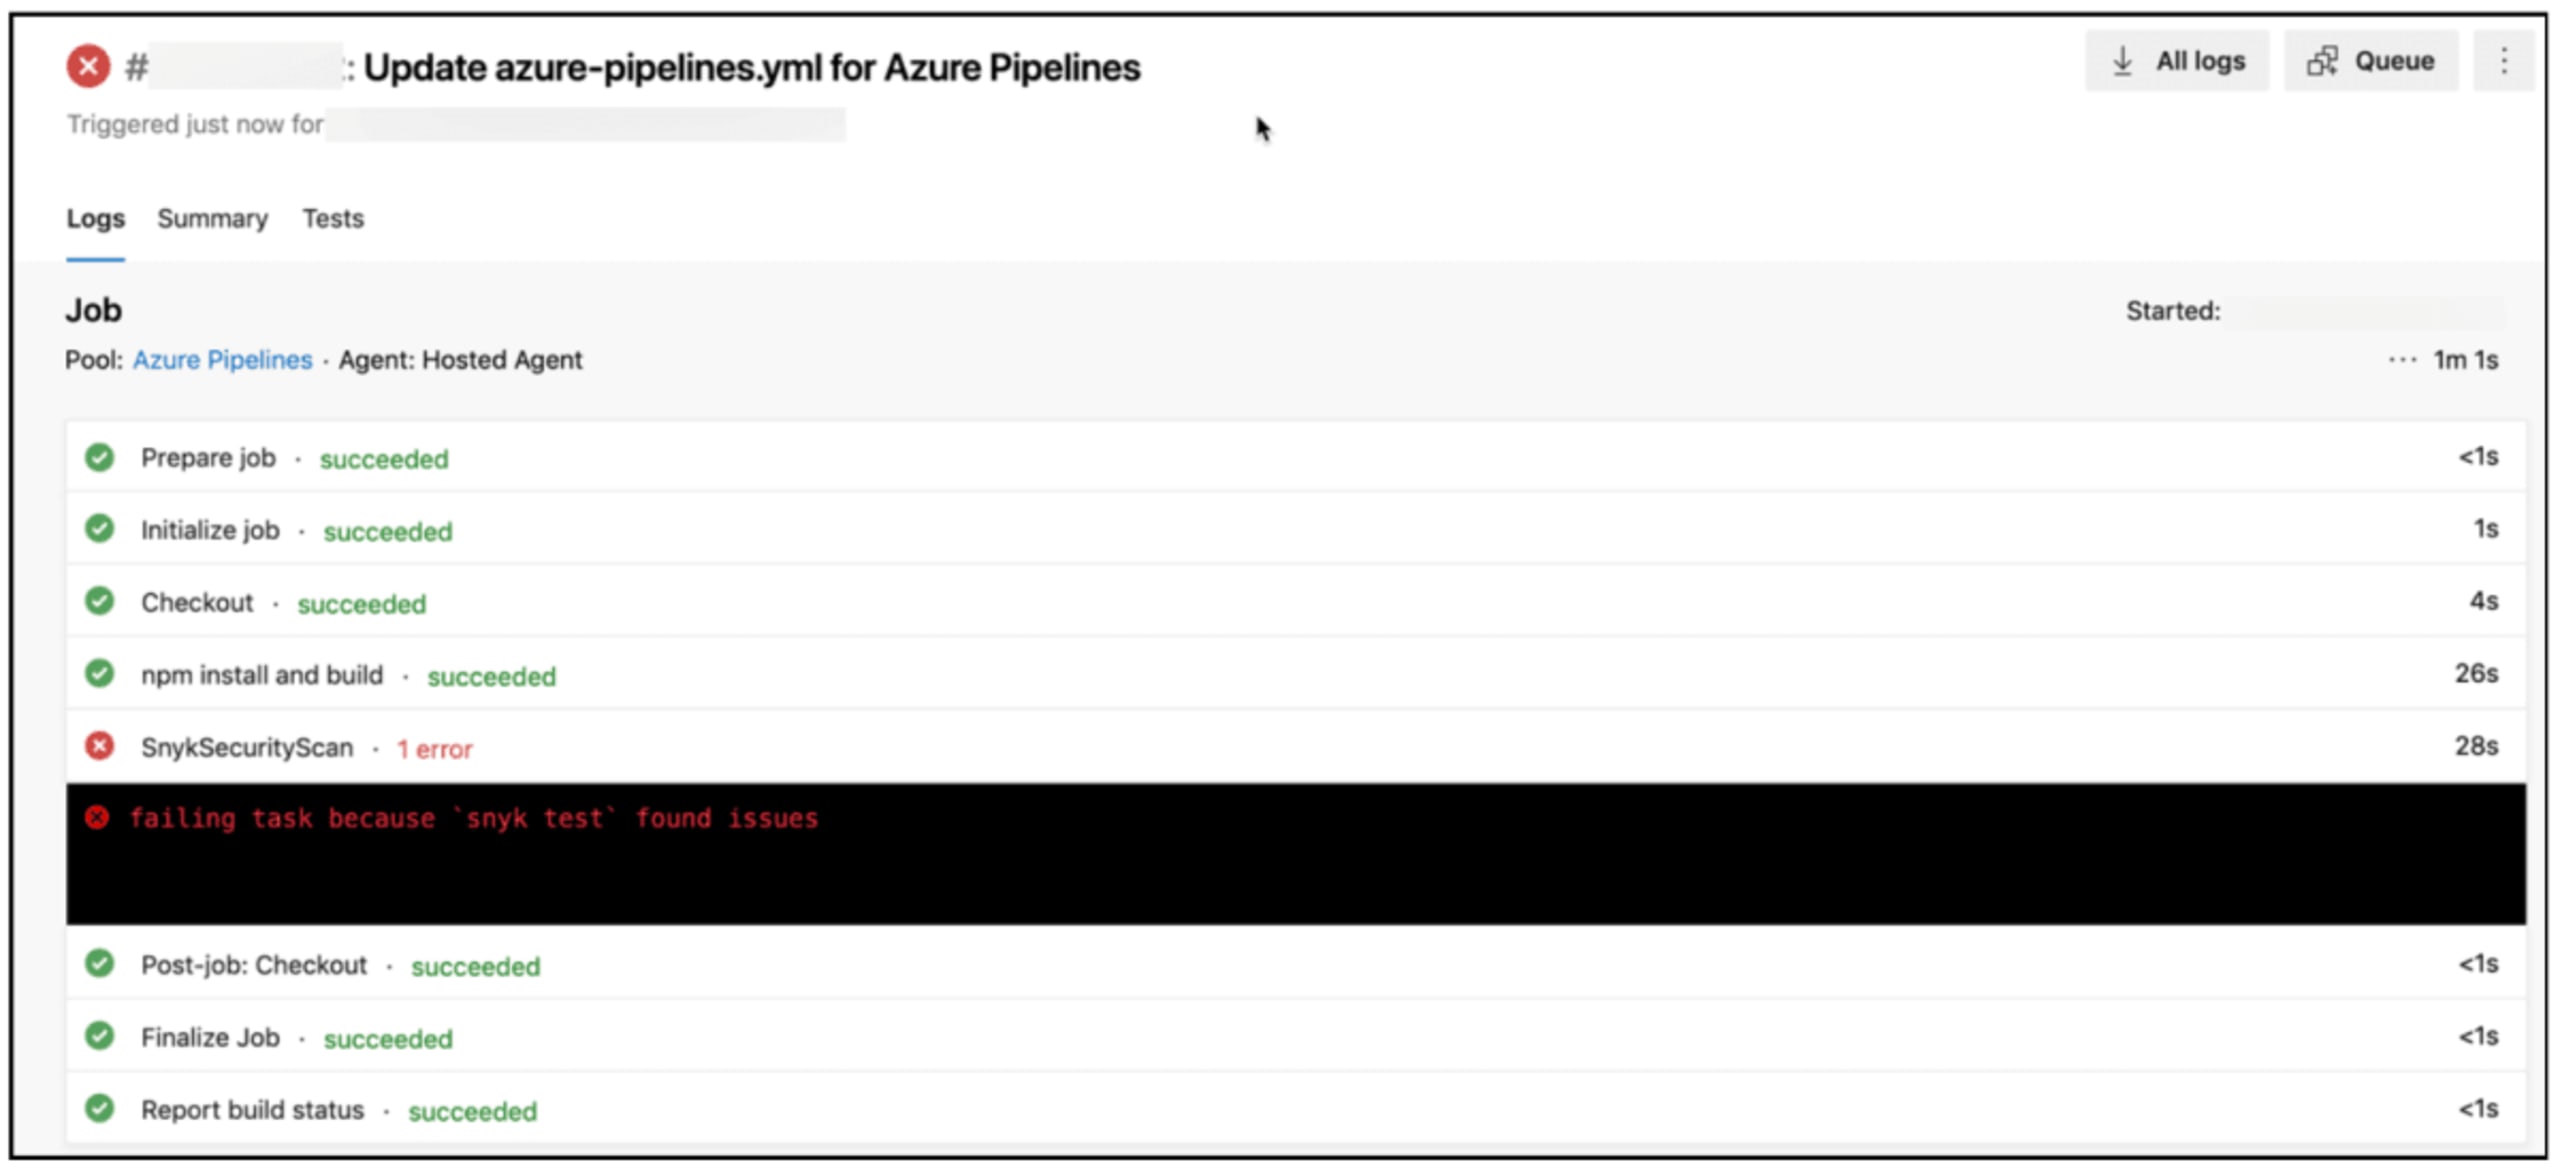
A tarefa da comunidade Snyk, criada por Jesse Houwing, da parceira da Microsoft Xpirit, foi descontinuada. Recomendamos que os usuários migrem para a tarefa publicada e mantida pela própria Snyk.
Confira este breve vídeo que mostra como instalar o Snyk Security Scan usando a interface do Azure Pipelines:
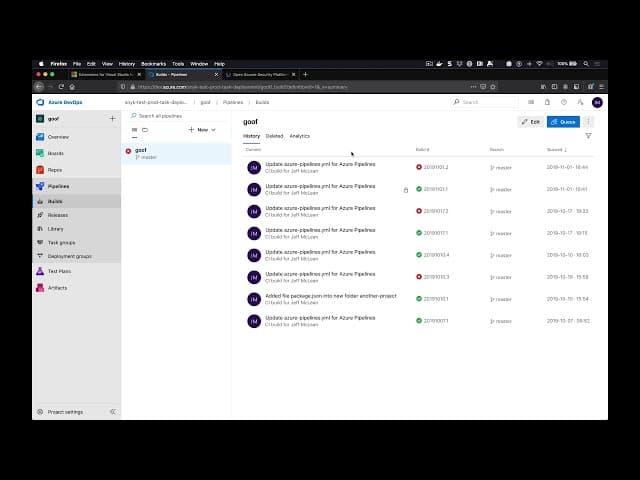
Com a tarefa Snyk Security Scan para Azure Pipelines, você pode adicionar rapidamente a análise da Snyk aos seus pipelines para testar e monitorar vulnerabilidades durante o fluxo de trabalho de CI/CD. Os resultados são exibidos na saída do Azure Pipelines e também podem ser acompanhados na interface do Snyk.io.
Saiba mais na nossa página de documentação, comece a usar no Azure DevOps Marketplace e mantenha-se protegido!
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.


