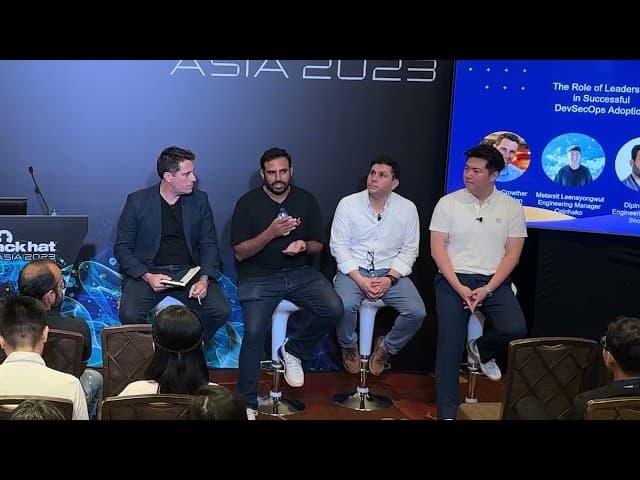
Resumo do painel de clientes da Black Hat Asia: como liderar a adoção de DevSecOps

Brian Piper
18 de setembro de 2023
0 minutos de leituraDevSecOps tem tudo a ver com colaboração: promover uma parceria sólida entre as equipes de desenvolvimento e segurança. No entanto, esses esforços de colaboração não terão sucesso sem o apoio da liderança. As equipes de desenvolvimento e segurança precisam de apoio de cima para baixo para definir metas mensuráveis, criar um pipeline de CI/CD seguro e estabelecer uma cultura DevSecOps.
Três especialistas se reuniram na Black Hat Asia 2023 para discutir como a liderança pode contribuir para promover o sucesso da segurança. O painel contou com Pablo Reyes, líder de AppSec na Woolworths; Dipin Thomas, gerente de engenharia na Shopback; e Metarsit Leenayongwut, gerente de engenharia na Coinhako. Eles compartilharam cinco dicas para líderes que estão à frente das iniciativas DevSecOps de suas organizações.
Concentre-se em promover mudanças culturais gradualmente
Segundo os participantes do painel, os líderes devem se concentrar em promover uma cultura DevSecOps em toda a empresa. Pablo Reyes disse: “Na maioria das vezes... nos concentramos nas ferramentas, na automação por scripts e esquecemos o aspecto mais importante: as pessoas, a cultura... [os líderes] precisam demonstrar compromisso e fortalecer uma cultura que adote as práticas [de DevSecOps].”
Mas, ao estabelecer uma cultura DevSecOps, os líderes precisam lembrar que a mudança leva tempo. Metarsit Leenayongwut disse: “DevSecOps é um processo vivo... é iterativo, e você pode aprimorá-lo com o tempo.”
Estabeleça uma comunicação eficaz desde o início
O sucesso de DevSecOps também exige uma base de boa comunicação. Os líderes precisam estabelecer ciclos de feedback e planejar implementações estratégicas. Segundo Dipin, comunicar-se com as partes interessadas certas, pelos canais adequados, garante “que todos estejam de acordo. Isso é o mais importante. Depois disso, quando implementamos as ferramentas, tudo flui... Isso também garante que tenhamos as práticas de [comunicação] certas. Podemos dar feedback aos desenvolvedores mais rapidamente e garantir que tudo esteja funcionando bem.”
Também é essencial adaptar a comunicação a cada grupo de partes interessadas. Por exemplo, CISOs geralmente querem saber quais tipos de vulnerabilidade foram encontrados e quanto tempo leva para corrigi-los. Já a gestão quer conhecer a taxa de adoção de DevSecOps e saber se os desenvolvedores estão satisfeitos com as ferramentas escolhidas. As equipes de desenvolvimento querem provas de que as práticas DevSecOps vão agregar valor e se encaixar nos fluxos de trabalho existentes. Dipin recomenda que as equipes de segurança trabalhem em estreita colaboração com as equipes de engenharia e as convidem a “testar” em pequena escala os recursos das ferramentas de segurança. Essa experiência prática é uma ótima maneira de demonstrar o valor de DevSecOps.
Colete as métricas certas
Às vezes, parece que cada pessoa tem uma definição diferente de “sucesso de DevSecOps”. Os líderes devem alinhar todos, estabelecendo metas concretas e indicadores de referência. Os participantes do painel recomendam focar em dados concretos, como taxa de adoção, satisfação dos desenvolvedores, número de vulnerabilidades e falsos positivos.
A equipe da Woolworths também acompanha métricas relacionadas à compilação de aplicações e ao processo de correção. A equipe de Pablo faz perguntas como: “Com que frequência estamos compilando? E qual é a taxa de falha dos nossos pipelines de compilação?... com que frequência fazemos implantações? Outra pergunta é: ‘Se houver um erro, quanto tempo levamos para nos recuperar ou voltar ao estado anterior?’”
Essas métricas permitem que as equipes de segurança de aplicações e engenharia avaliem o sucesso. Elas também ajudam a liderança a acompanhar o progresso e observar as melhorias ao longo do tempo.
Faça da segurança uma aliada, não uma fiscalizadora
Nas décadas passadas, os profissionais de segurança abordavam a correção de problemas com uma mentalidade de “lista de verificação”. Para promover o sucesso de DevSecOps, as lideranças devem incentivar os especialistas em segurança a atuar como facilitadores. As equipes de segurança precisam remover os obstáculos que impedem os desenvolvedores de participar plenamente das iniciativas de segurança.
Segundo Metarsit, uma maneira de promover essa cultura facilitadora é “sempre integrar suas ferramentas de segurança de ponta a ponta... muitas pessoas já ouviram histórias assustadoras sobre a equipe de segurança chegar com um calhamaço de vulnerabilidades e dizer: ‘vocês vão corrigir estas mil vulnerabilidades’. Mas, ao [integrar suas ferramentas] e colaborar, todos podem participar da correção.”
Adote uma abordagem adaptável e flexível
Se há algo em comum entre os programas DevSecOps de diferentes empresas, é a imprevisibilidade. Todo líder deve estar preparado para se adaptar e responder ao inesperado. Para Metarsit, a adaptabilidade é uma característica de um bom líder: manter-se aberto a novas ideias e adotar uma mentalidade de melhoria contínua em DevSecOps. Ele disse: “Todos os dias surgirão novas ferramentas, tecnologias e metodologias. Entenda-as e esteja aberto a elas.”
Os líderes também devem considerar contratar pessoas com essa mesma mentalidade. Pablo disse: “Ao contratar, inclua as habilidades interpessoais entre os critérios de seleção... as pessoas precisam ser muito flexíveis e estar dispostas a aceitar falhas.”
Saiba mais sobre como liderar iniciativas DevSecOps
Embora a implementação bem-sucedida das práticas DevSecOps dependa do apoio de toda a organização, a liderança define o tom de todo o processo. Para ouvir mais dicas de liderança dos especialistas da Woolworths, Shopback e Coinhako, assista à apresentação completa. Além disso, saiba mais sobre segurança nas cadeias de suprimentos de software atuais acessando o hub de conhecimento DevSecOps da Snyk.