Como a Axel Springer National Media and Tech alcançou a segurança contínua com a Snyk

3 de setembro de 2024
0 minutos de leitura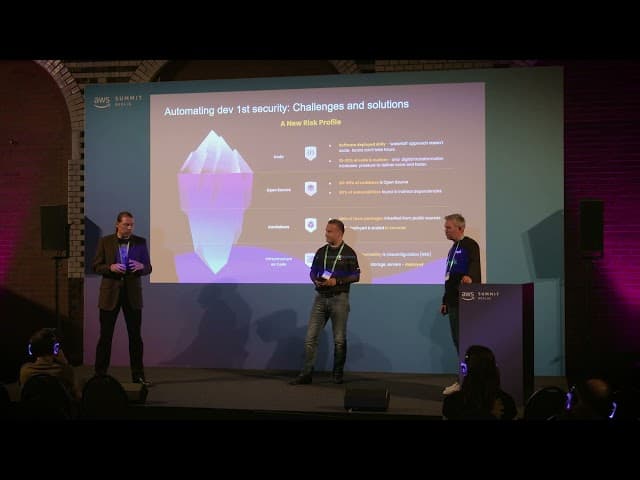
No AWS Summit deste ano, em Berlim, a equipe da Snyk teve a oportunidade de conversar com o cliente Michael Steiner, CISO da Axel Springer National Media and Tech. A conversa abordou a parceria com a equipe de Steiner, incluindo a decisão de adotar a Snyk após o Log4Shell, a implementação de Snyk Code e Snyk Open Source nos processos de desenvolvimento existentes e os resultados específicos que a equipe acompanha atualmente. Continue lendo para saber mais sobre a jornada da Axel Springer rumo à segurança antecipada no ciclo de desenvolvimento.
Visão geral da Axel Springer National Media and Tech
A Axel Springer é uma das principais editoras digitais da Europa. Sua unidade de negócios National Media and Tech oferece serviços de tecnologia e produtos digitais para jornais e outras marcas de mídia. Mais de 600 marcas usam as soluções de jornalismo digital da Axel Springer, e mais de 3 milhões de usuários únicos utilizam seus produtos e aplicativos digitais.
A equipe da Axel Springer adotou uma estrutura organizacional horizontal, atribuindo às equipes de desenvolvimento responsabilidade compartilhada pela garantia de qualidade, TI e segurança. Acreditam que, por estarem mais próximas de seus próprios produtos, as pessoas desenvolvedoras sabem melhor como integrar essas etapas de forma fluida. Como parte desse modelo horizontal, as pessoas desenvolvedoras da Axel Springer gerenciam principalmente sua própria infraestrutura como código (IaC) na AWS.
“Não temos uma grande equipe de segurança nem um SOC”, explicou Steiner. “Acreditamos que as pessoas desenvolvedoras podem fazer esse trabalho. A ideia é ter ferramentas que ajudem a corrigir vulnerabilidades o mais cedo e com a maior eficiência possível, além de dar suporte a processos automatizados.”
O desafio de processos e ferramentas de segurança inconsistentes
Antes de implementar a Snyk, a Axel Springer não tinha um processo consistente, adotado por toda a empresa, para encontrar e corrigir vulnerabilidades no código. A equipe usava algumas ferramentas de AppSec de código aberto, como o SonarCloud, mas elas não foram disponibilizadas para toda a empresa. Além disso, essa abordagem oferecia análise estática de código apenas para algumas equipes e deixava de contemplar outros aspectos importantes da estrutura de desenvolvimento de aplicativos da organização, como IaC, código aberto e contêineres.
Além disso, a equipe da Axel Springer não tinha visibilidade de ponta a ponta sobre seus aplicativos, o que dificultava identificar as vulnerabilidades presentes nos repositórios. As equipes de desenvolvimento também conduziam todos os processos de segurança manualmente, o que exigia muito tempo e esforço. Por exemplo, em resposta ao Log4Shell, compilaram manualmente em uma planilha os dados de uso em toda a organização e, com base nas descobertas, tomaram medidas de correção.
“Não tínhamos um processo de verdade, pelo menos não em toda a empresa… Também não tínhamos visibilidade das vulnerabilidades. Nem as próprias equipes sabiam quantas vulnerabilidades havia em seus repositórios.”
— Michael Steiner, CISO e chefe do Centro de Competência em Qualidade e Segurança de TI, Axel Springer
Antecipando a segurança com Snyk Code e Snyk Open Source
Enquanto a maioria das equipes da Axel Springer National Media and Tech usava processos manuais para encontrar casos da vulnerabilidade Log4Shell, uma delas estava realizando uma prova de conceito (POC) com a Snyk. Essa equipe viu a Snyk em ação: identificou rapidamente o uso do Log4Shell em seus repositórios e tomou providências em uma fração do tempo.
Segundo Steiner, “Com a [POC] da Snyk, foi muito fácil descobrir onde essa equipe havia sido afetada pela vulnerabilidade. Esse foi o caso de uso que apresentamos à gestão para dizer: ‘Precisamos desse tipo de ferramenta para ter essa transparência — especialmente quando surge uma vulnerabilidade.’”
Após esse incidente, a equipe da Axel Springer implementou Snyk Code e Snyk Open Source, capacitando as pessoas desenvolvedoras a encontrar e corrigir vulnerabilidades o mais cedo possível no pipeline.
“Atualmente, usamos Snyk Code e Snyk Open Source em mais de 700 repositórios, na verdade… e 300 pessoas desenvolvedoras usam essas ferramentas. A implementação está nos IDEs, nos pipelines, nas integrações com o Jira e em várias automações — tudo graças à Snyk.”
— Michael Steiner, CISO e chefe do Centro de Competência em Qualidade e Segurança de TI, Axel Springer
A equipe da Snyk integrou-se a todo o ciclo de vida de desenvolvimento de software da Axel Springer com as seguintes etapas:
Análise no ambiente de desenvolvimento integrado (IDE) e sugestões de correção em pull requests
Análise no pipeline de CI/CD com um scanner de interface de linha de comando (CLI)
Sincronização de todos os repositórios existentes com a Snyk para identificar vulnerabilidades nas etapas posteriores do pipeline e alertar as equipes responsáveis
Identificação de vulnerabilidades em produção (por exemplo, vulnerabilidades de dia zero e novas ameaças)
Transparência total em segurança na Axel Springer
Hoje, a equipe da Axel Springer National Media and Tech tem cobertura de análise de segurança superior a 90% dos repositórios relevantes. Graças a essa ampla cobertura, a equipe tem total transparência sobre as vulnerabilidades no código existente e no código aberto, e pode corrigir continuamente novas vulnerabilidades ao longo do SDLC.
Steiner afirmou: “Agora temos essa transparência e podemos motivar as equipes a implementar processos para corrigir vulnerabilidades continuamente. Isso é importante porque analisar vulnerabilidades de vez em quando não basta. Essa transparência também nos ajuda a levar esses assuntos à gestão. Na minha opinião, ter essa transparência é o valor mais importante, e a Snyk nos proporciona isso.”
Daqui para a frente, a equipe espera usar com mais frequência os recursos de conformidade de licenças do Snyk Open Source. Eles ajudarão a decidir quais produtos ou repositórios vender a outras empresas, de acordo com os requisitos de licenciamento dos possíveis clientes.
Além disso, no futuro, a equipe pretende adotar uma abordagem mais orientada a riscos. O objetivo é começar a classificar projetos por criticidade para os negócios e priorizar vulnerabilidades com base em uma pontuação de risco que classifique com precisão o possível impacto na organização. Assim, será possível priorizar as correções mais importantes de acordo com a localização exata de cada vulnerabilidade. A equipe planeja adotar o Snyk AppRisk para apoiar essas iniciativas.


