Conheça os controles de acesso personalizados baseados em funções da Snyk

29 de junho de 2022
0 minutos de leituraTemos o prazer de anunciar os novos recursos de gerenciamento de acesso baseado em funções da Snyk, que dão aos administradores mais flexibilidade para gerenciar o acesso à Snyk na sua organização!
À medida que suas equipes de desenvolvimento e segurança crescem, é fundamental garantir que cada pessoa que usa a Snyk tenha apenas as permissões necessárias para realizar seu trabalho. Você precisa garantir que todos consigam trabalhar com facilidade, sem gerar problemas de segurança ou conformidade. Um desenvolvedor, por exemplo, precisa encontrar e corrigir vulnerabilidades no código, mas não deve poder alterar os dados de cobrança da Snyk.
A Snyk já oferece funções de usuário prontas para uso, que determinam quais ações os usuários atribuídos a elas podem realizar na plataforma: Group Admin, Group Member, Org Admin e Org Collaborator. Essas funções são predefinidas e não podem ser alteradas. Como cada organização tem uma estrutura diferente, esse modelo pode ser rígido demais. Alguns clientes podem considerar uma função permissiva demais, enquanto outros podem querer ampliar as permissões dessa mesma função.
Então, o que há de novo?
Atendendo a pedidos e seguindo o princípio do menor privilégio, a Snyk está adotando um modelo de controle de acesso baseado em funções (RBAC) mais personalizável. Agora, os Group Admins da Snyk podem conceder às pessoas as permissões necessárias para realizar seu trabalho em toda a plataforma Snyk — e somente essas permissões — criando funções personalizadas e atribuindo permissões específicas a elas. Assim, as pessoas certas têm acesso aos recursos certos, no momento certo, de acordo com a estrutura interna e as políticas de acesso da organização.
Principais recursos disponíveis:
Fácil de usar - Os Group Admins podem criar funções personalizadas por conta própria na interface da Snyk, com apenas alguns cliques.
Flexível - Restrinja os privilégios das funções personalizadas usando uma lista abrangente de permissões predefinidas no nível da organização.
Suporte a contas de serviço - Os Group Admins podem atribuir funções personalizadas tanto a contas de serviço da organização quanto aos membros da organização.
Suporte a SSO personalizado - As novas funções personalizadas podem ser usadas com sua configuração personalizada de SSO sem exigir configurações adicionais.
Importante!Esta versão permite personalizar funções para organizações e atribuí-las a membros e contas de serviço da organização. Na próxima fase, a Snyk oferecerá suporte ao acesso no nível do grupo (por exemplo, políticas, gerenciamento de membros do grupo, relatórios etc.).
Crie funções personalizadas de acordo com suas necessidades
Criar uma nova função na Snyk é simples.
Como Group Admin, você poderá acessar a nova página Member Roles em Group Settings.
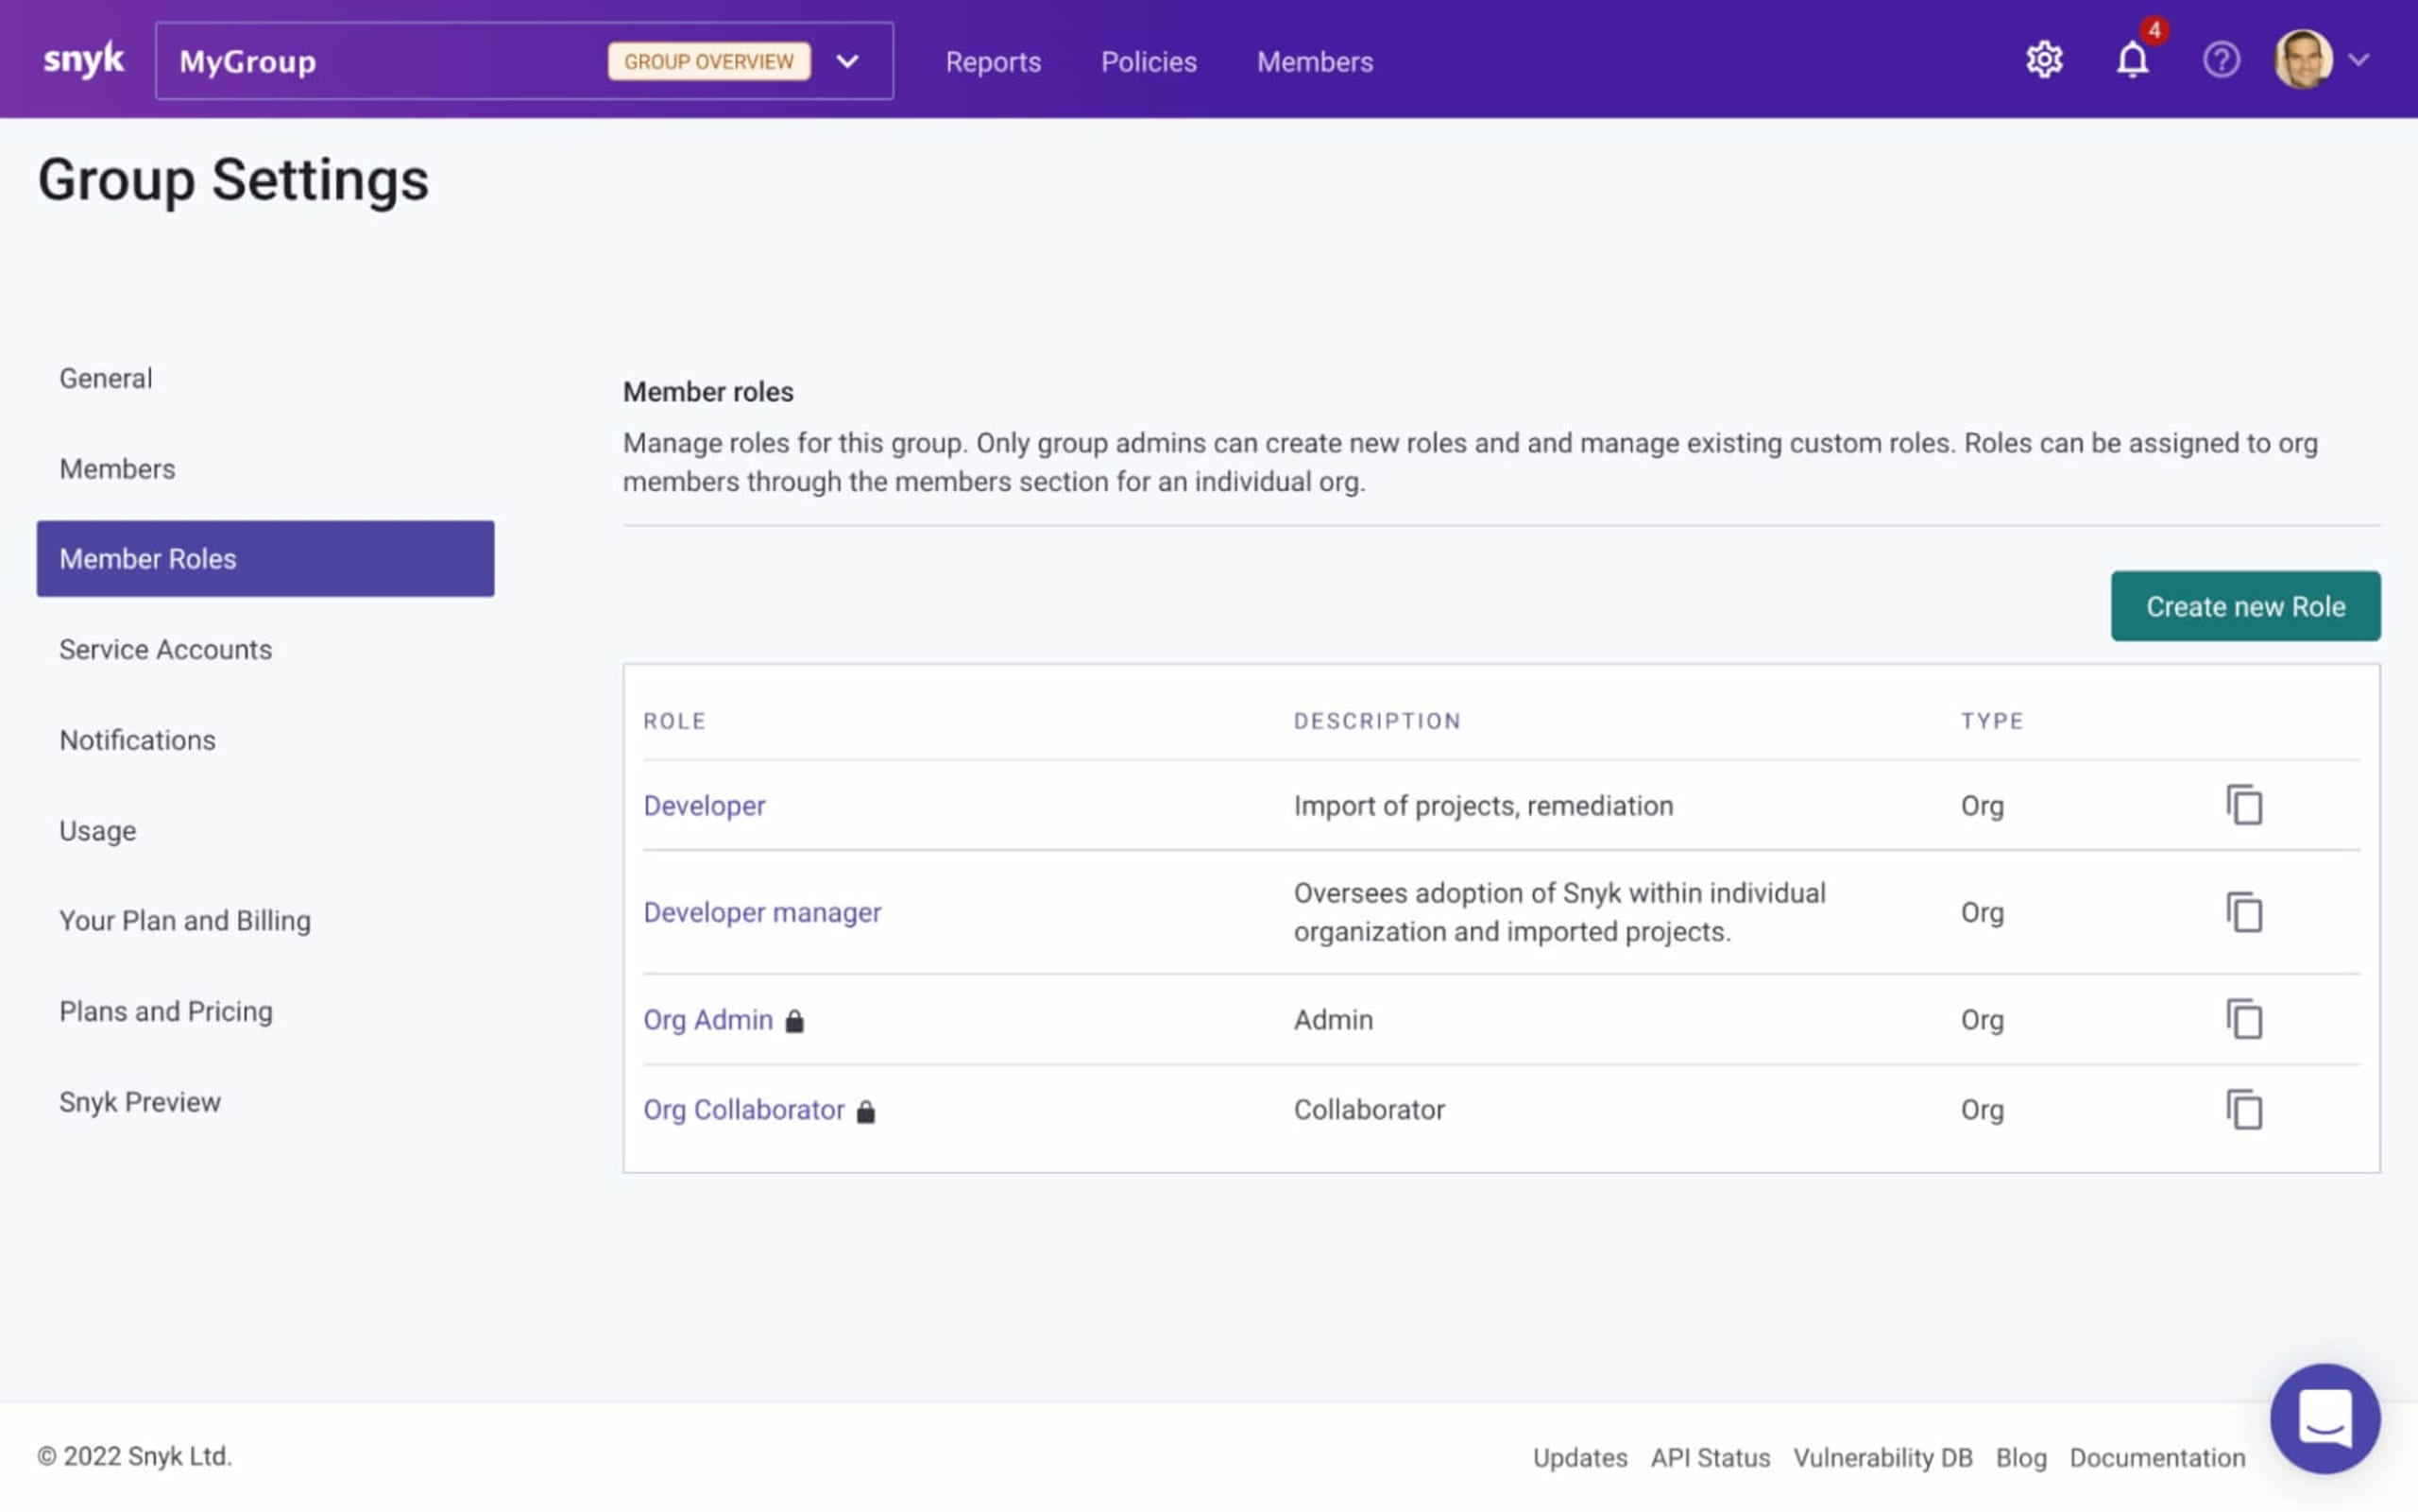
Você verá uma lista das funções padrão da Snyk — Org Admin e Org Collaborator. Ao clicar em uma delas, será aberta outra página com a lista de permissões atribuídas, que não podem ser alteradas.
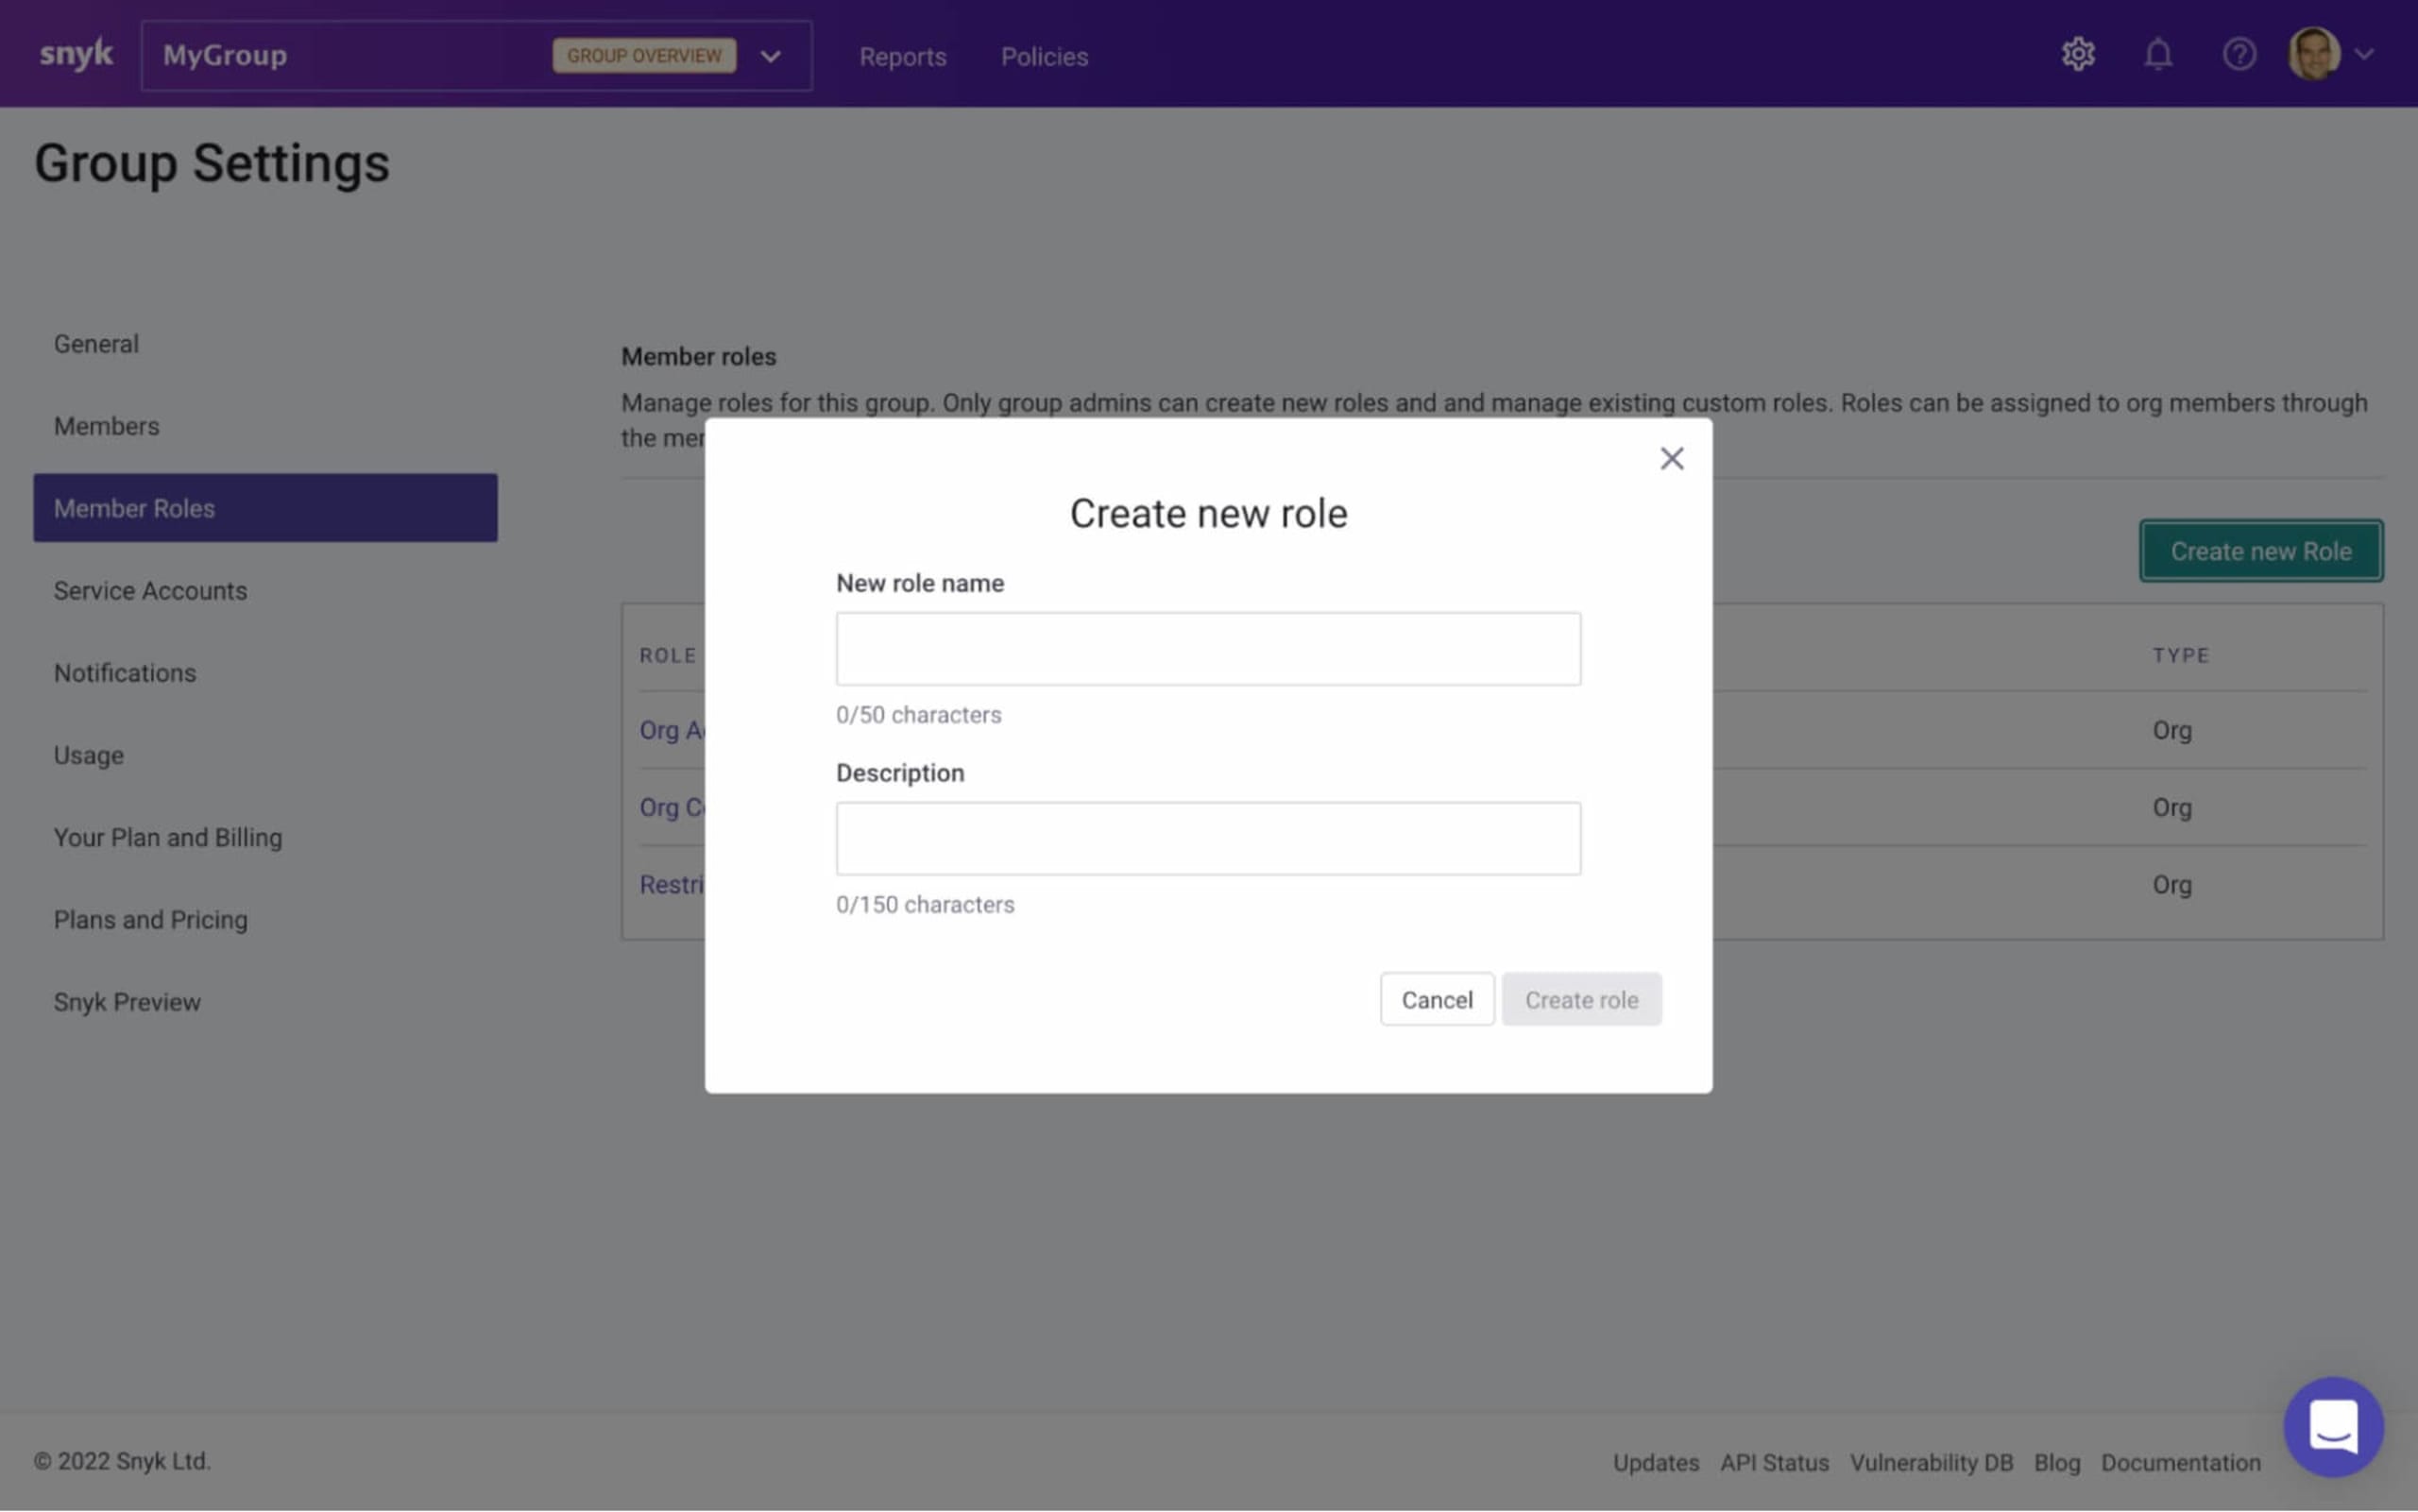
Para criar sua própria função, basta clicar no botão Create new role e, na janela que aparecer, dar um nome e uma descrição à função (os nomes das funções devem ser exclusivos):
Em seguida, selecione as permissões que deseja atribuir à função.
As permissões são agrupadas por categoria. Por exemplo, na categoria Organization Management, você verá permissões para criar, editar e remover uma organização. Já na categoria Project Ignore Management, você verá permissões que concedem acesso aos recursos de ignorar problemas da Snyk.
Por padrão, seguindo o princípio do menor privilégio, nenhuma categoria ou permissão aninhada vem selecionada. Para associar permissões específicas à nova função, basta selecioná-las:
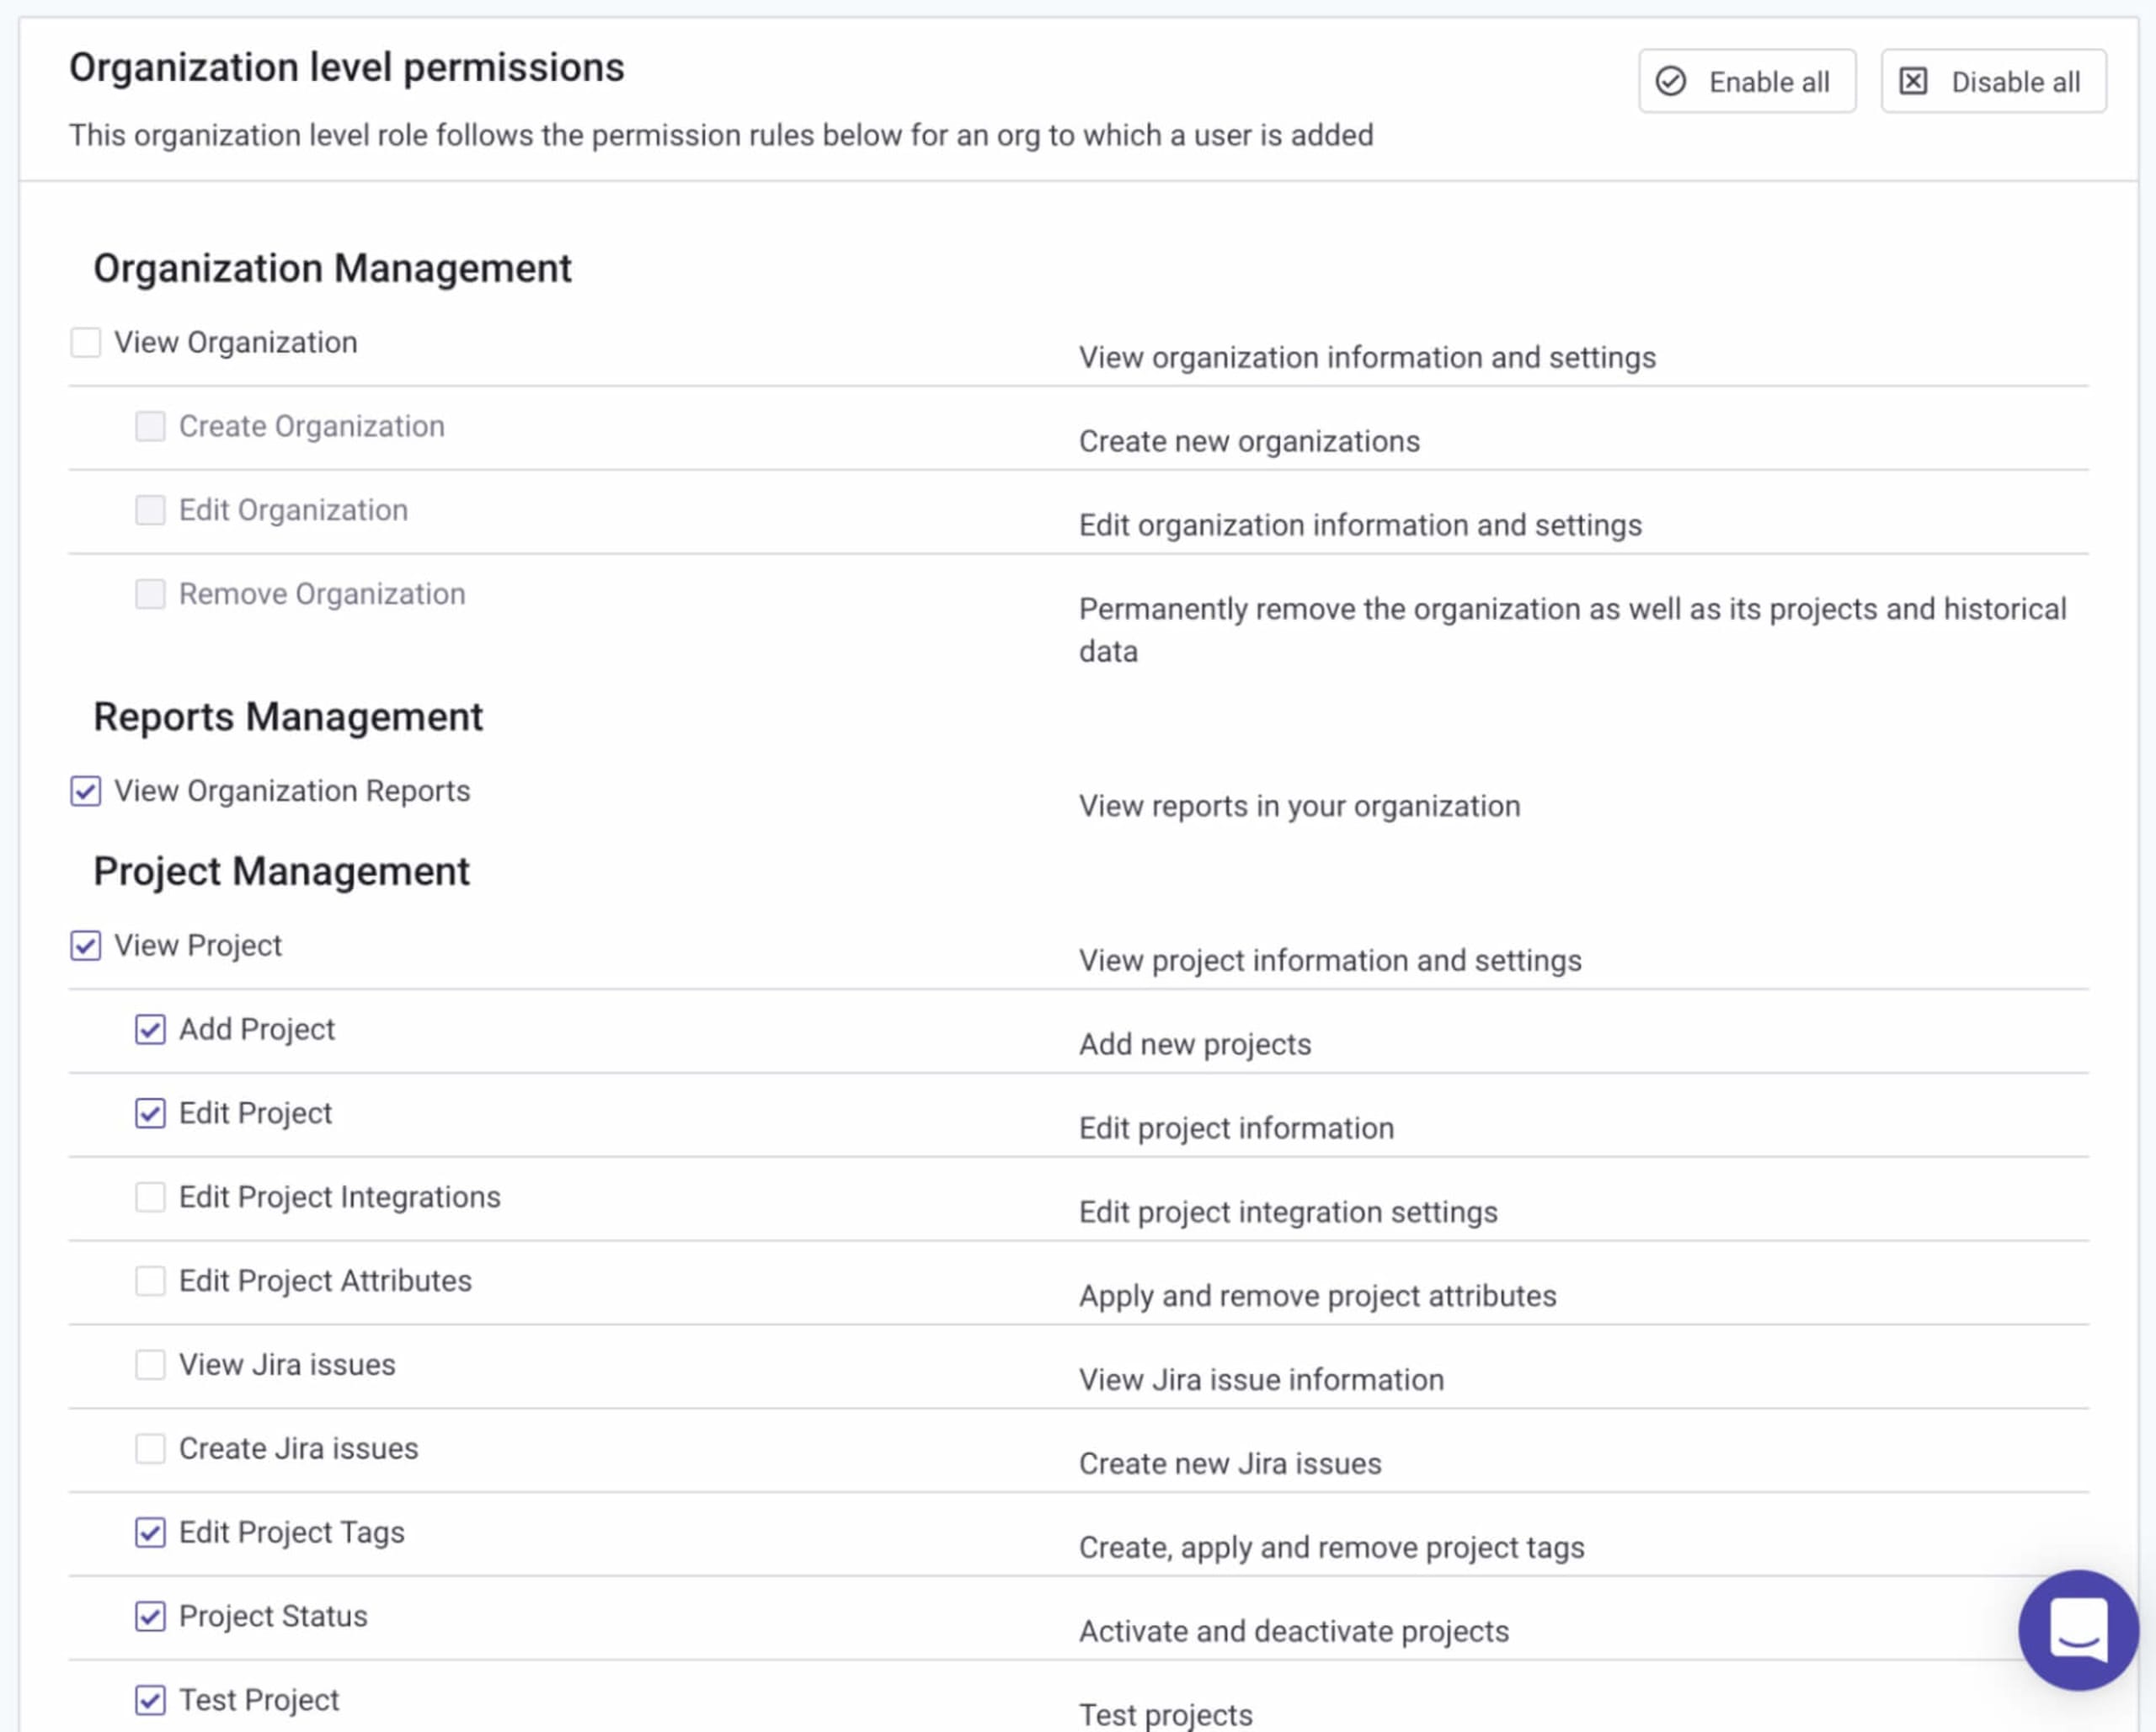
Agora, basta clicar em Update role permissions na parte inferior da página. A nova função será criada com as permissões selecionadas e aparecerá na página Member Roles.
Você pode editar essa função a qualquer momento para atribuir novas permissões ou revogar as que já foram atribuídas.
Atribuir funções personalizadas a usuários
Depois de criar sua função personalizada, há várias maneiras de atribuí-la a um membro de uma organização da Snyk.
Na interface da Snyk, selecione a organização em que deseja atribuir as funções e abra a guia Members.
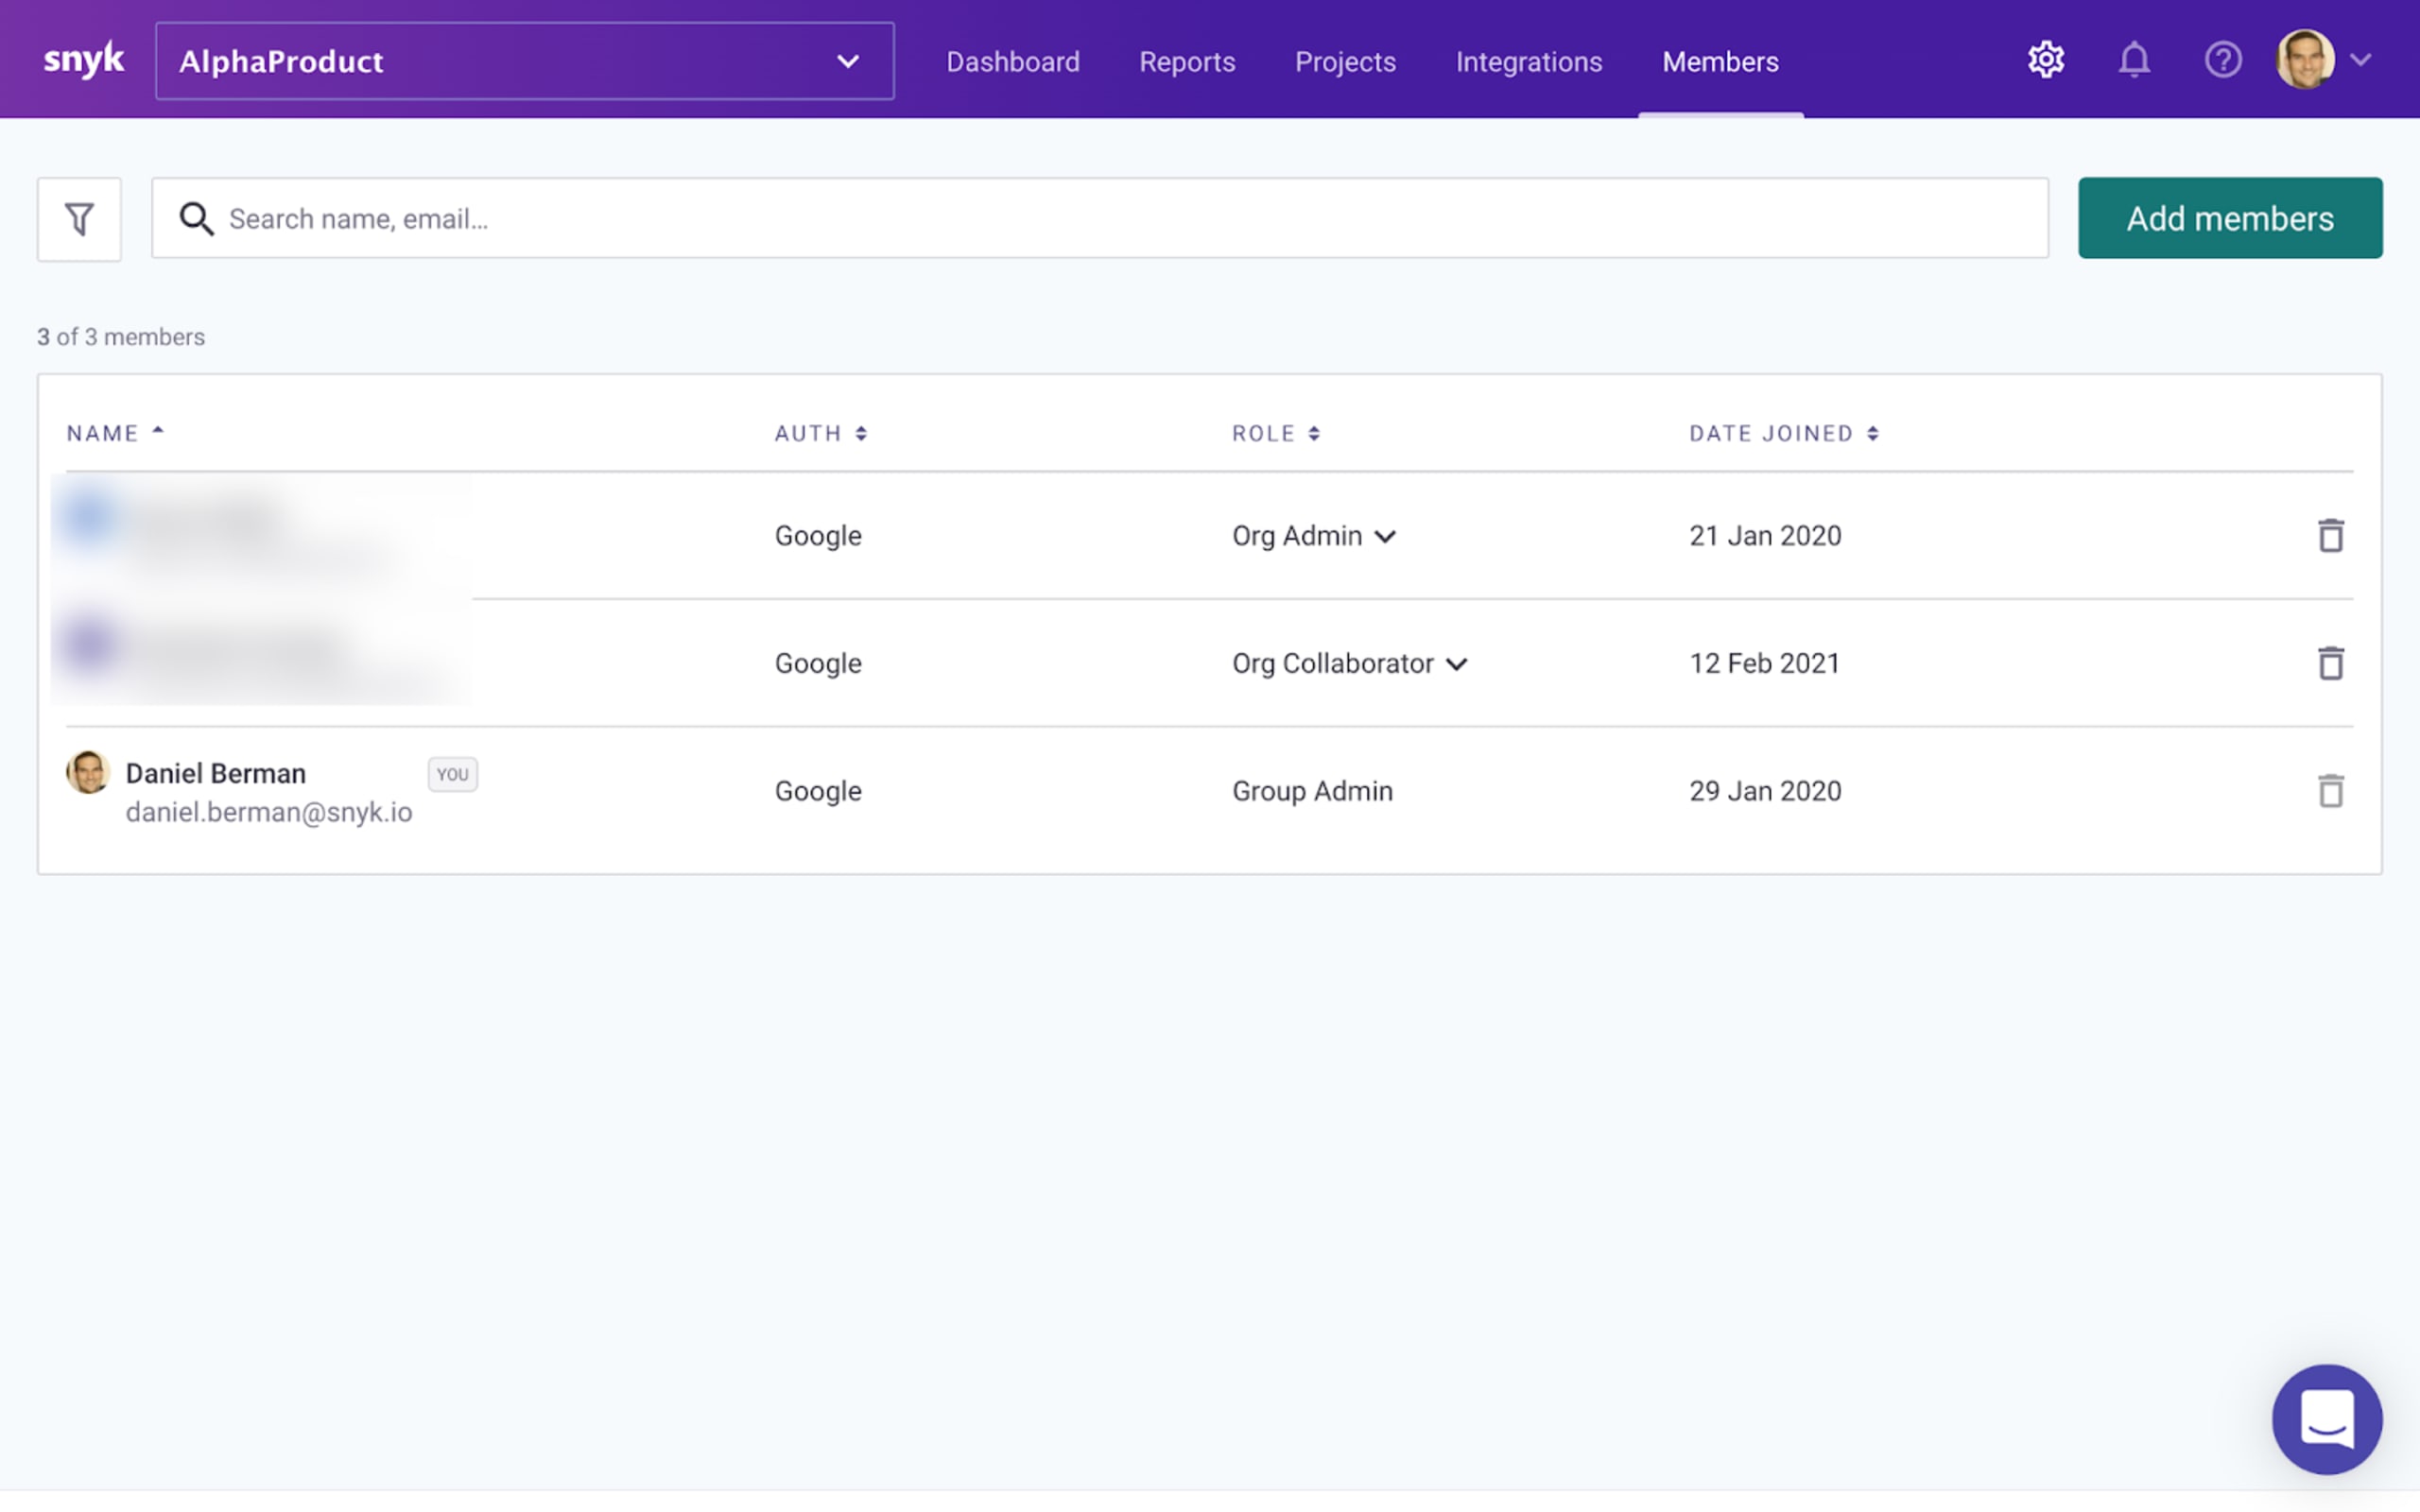
Para atualizar a função de um membro existente, basta clicar na função atribuída a ele na coluna Role e selecionar sua função personalizada no menu suspenso.
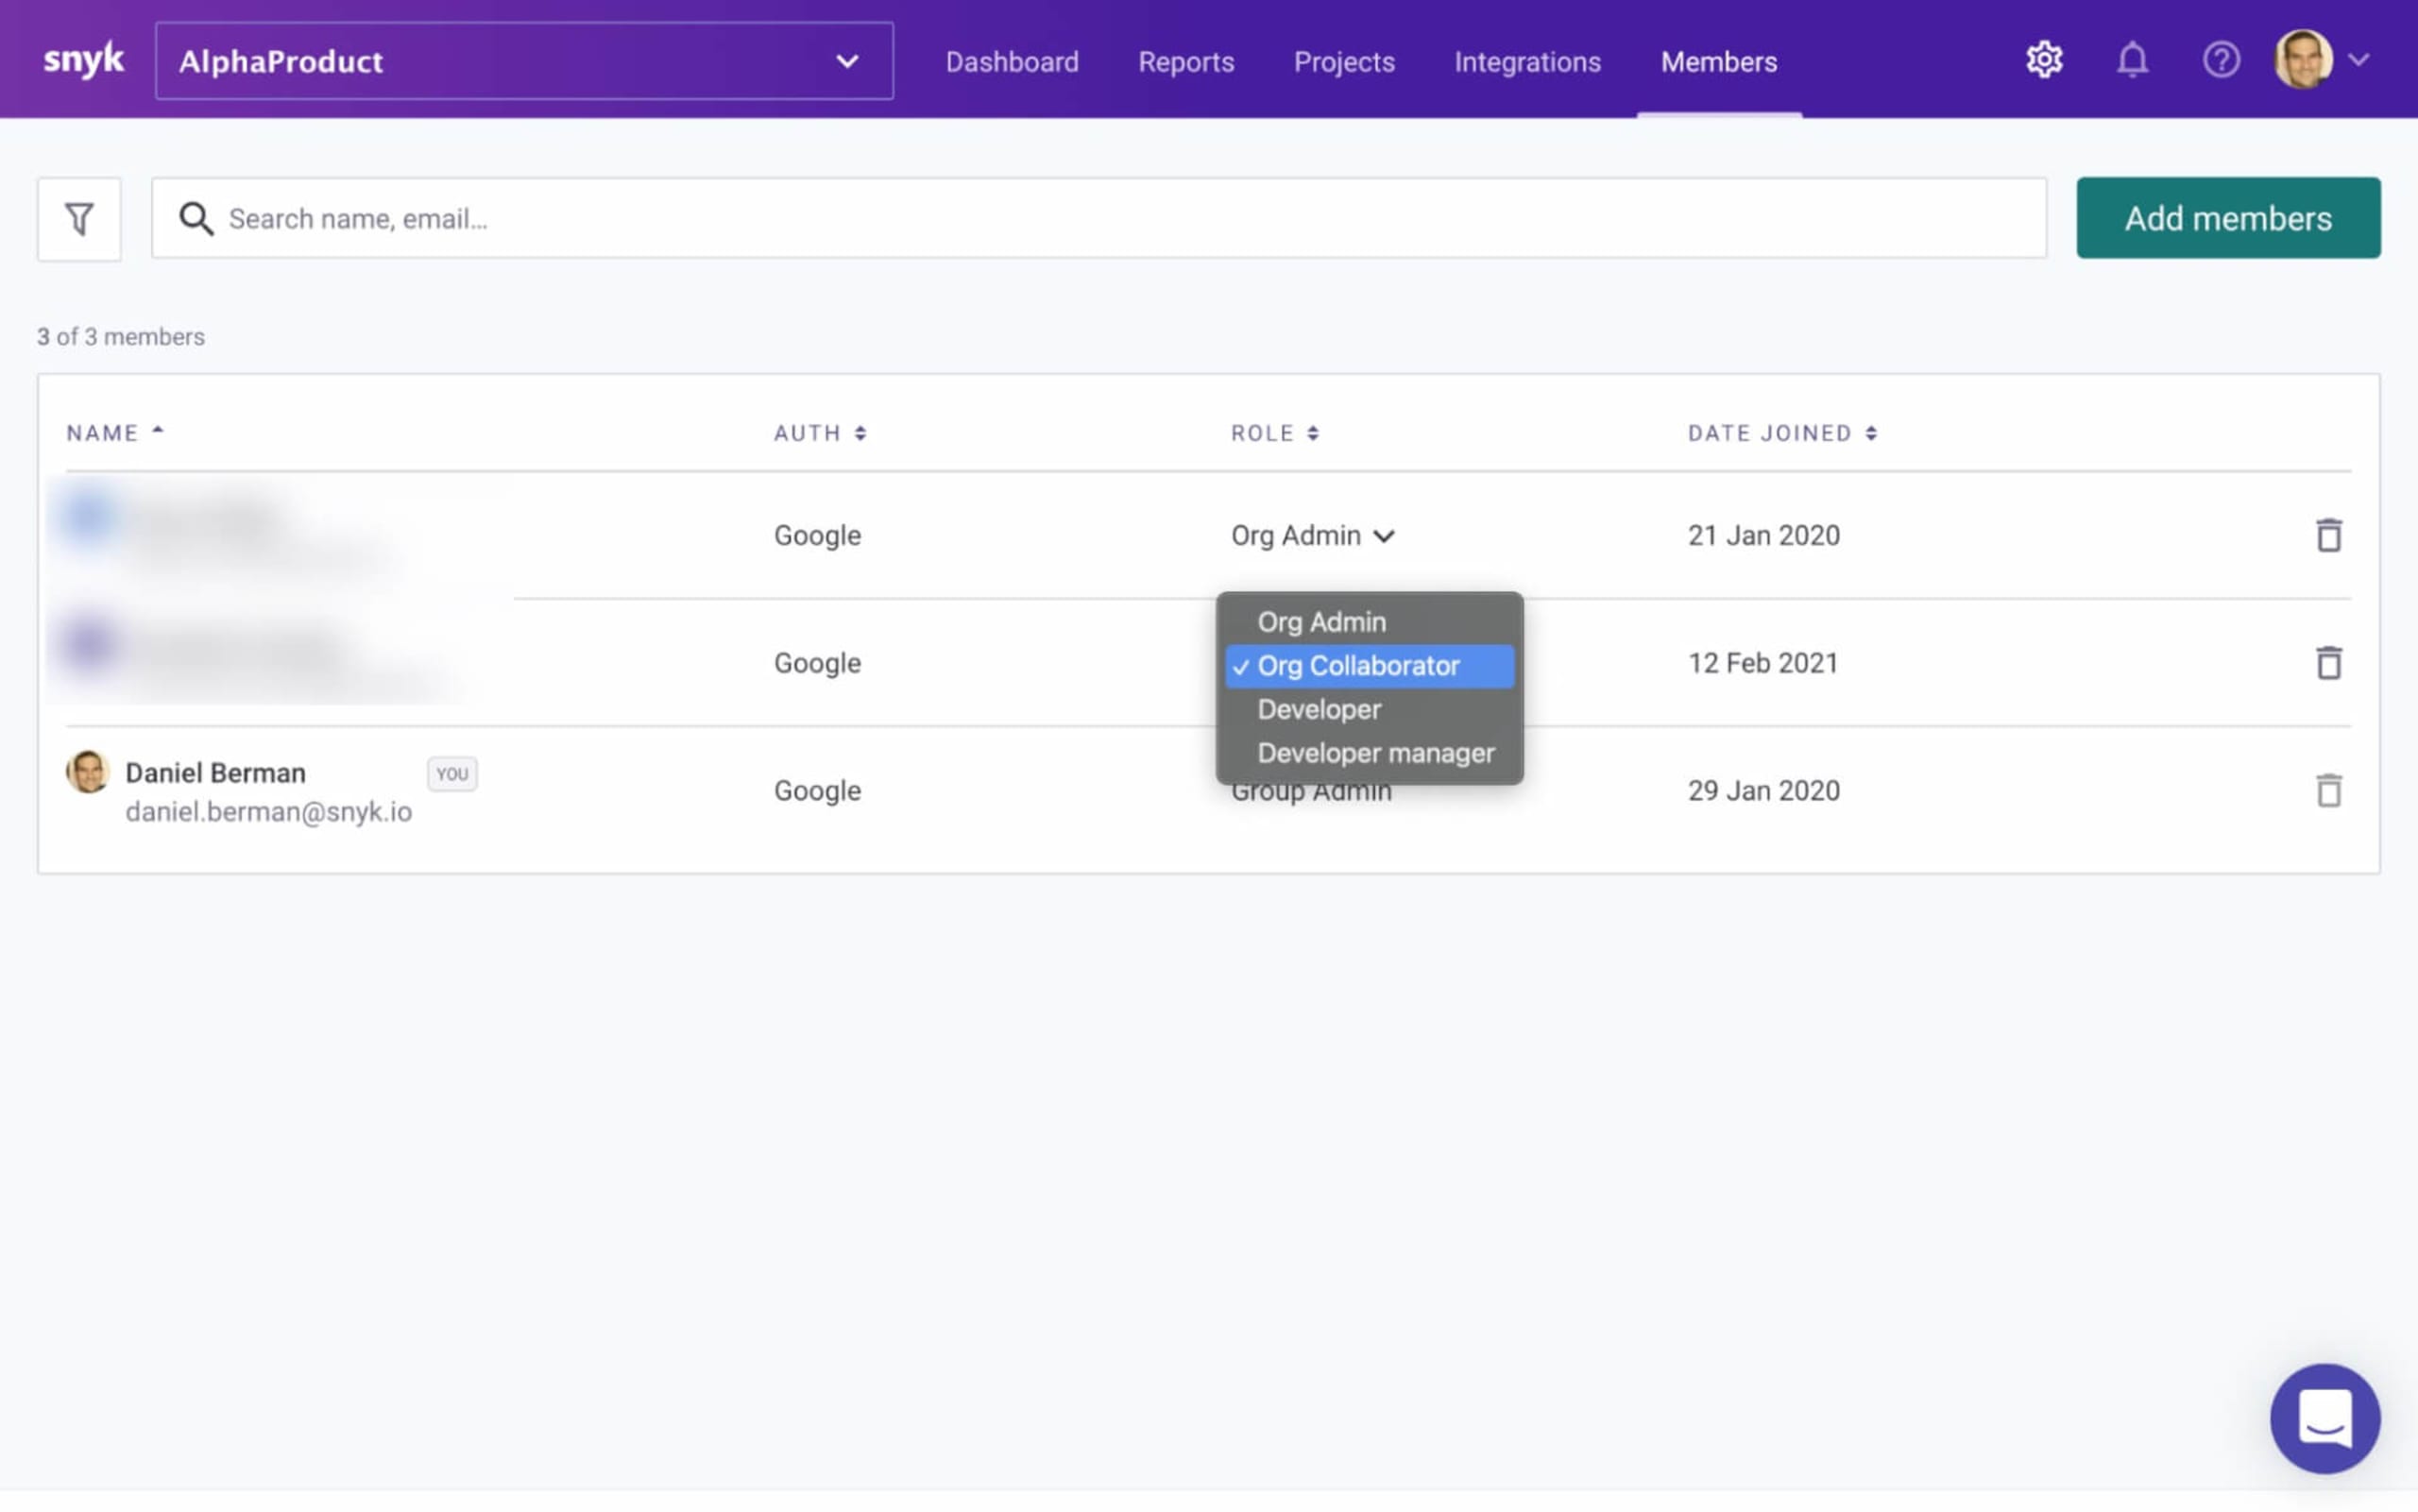
Você também pode atualizar a função de um membro existente pela API da Snyk.
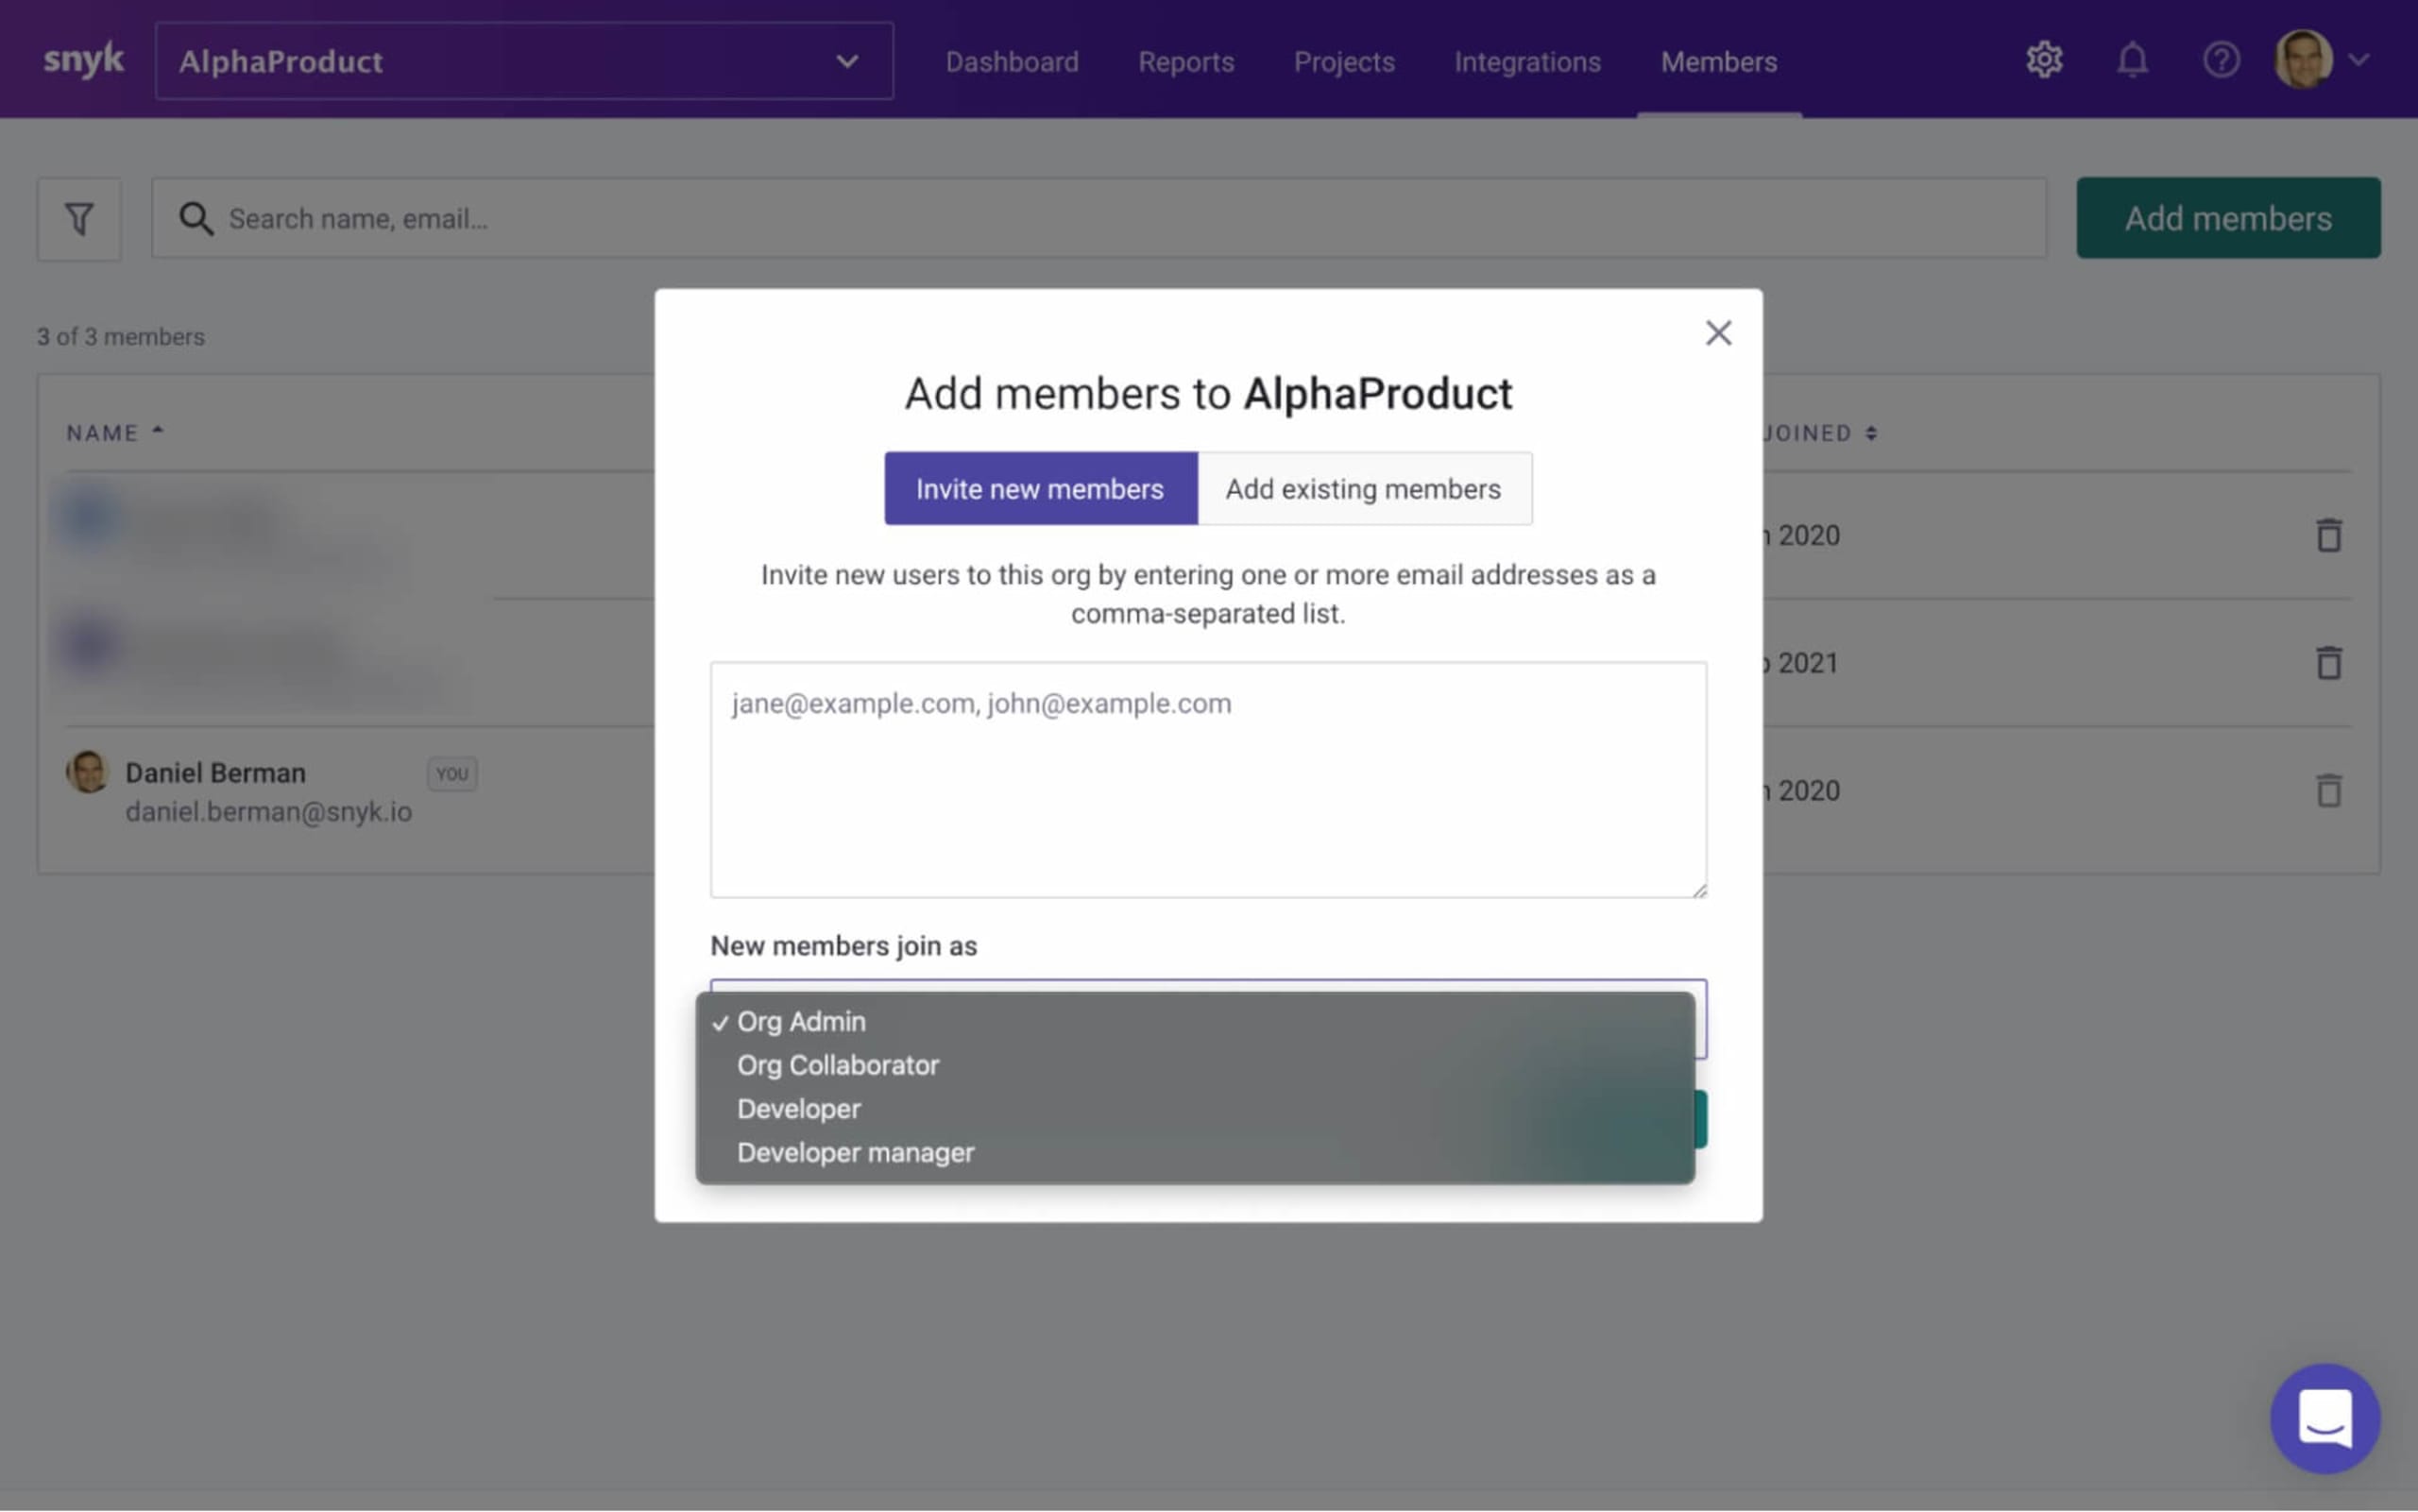
E quanto aos novos membros? Você pode atribuir facilmente sua nova função personalizada a qualquer novo membro ao adicioná-lo à organização.
Clique em Add members e use o menu suspenso New members join as para atribuir sua função personalizada.
Exemplos de funções de usuário personalizadas
Cada organização tem uma estrutura própria, com diferentes tipos de equipes, usuários e responsabilidades. É isso que torna tão poderosa a possibilidade de criar funções personalizadas: como Group Admin, você pode adaptá-las à estrutura específica da sua organização. Confira alguns exemplos, mas lembre-se: são apenas exemplos. No fim das contas, cabe a você definir essas funções e atribuir as permissões!
A função de desenvolvedor
Para encontrar, priorizar e corrigir problemas, os desenvolvedores precisam ter acesso completo aos projetos e aos problemas identificados pelos testes da Snyk. Em algumas organizações, porém, eles não podem ignorar problemas. E certamente não precisam ver as informações de cobrança da Snyk, certo? Assim, é possível criar uma função de desenvolvedor com permissões específicas, garantindo o nível de acesso adequado à plataforma Snyk para que cada pessoa faça seu trabalho.
A função de gerente de desenvolvimento
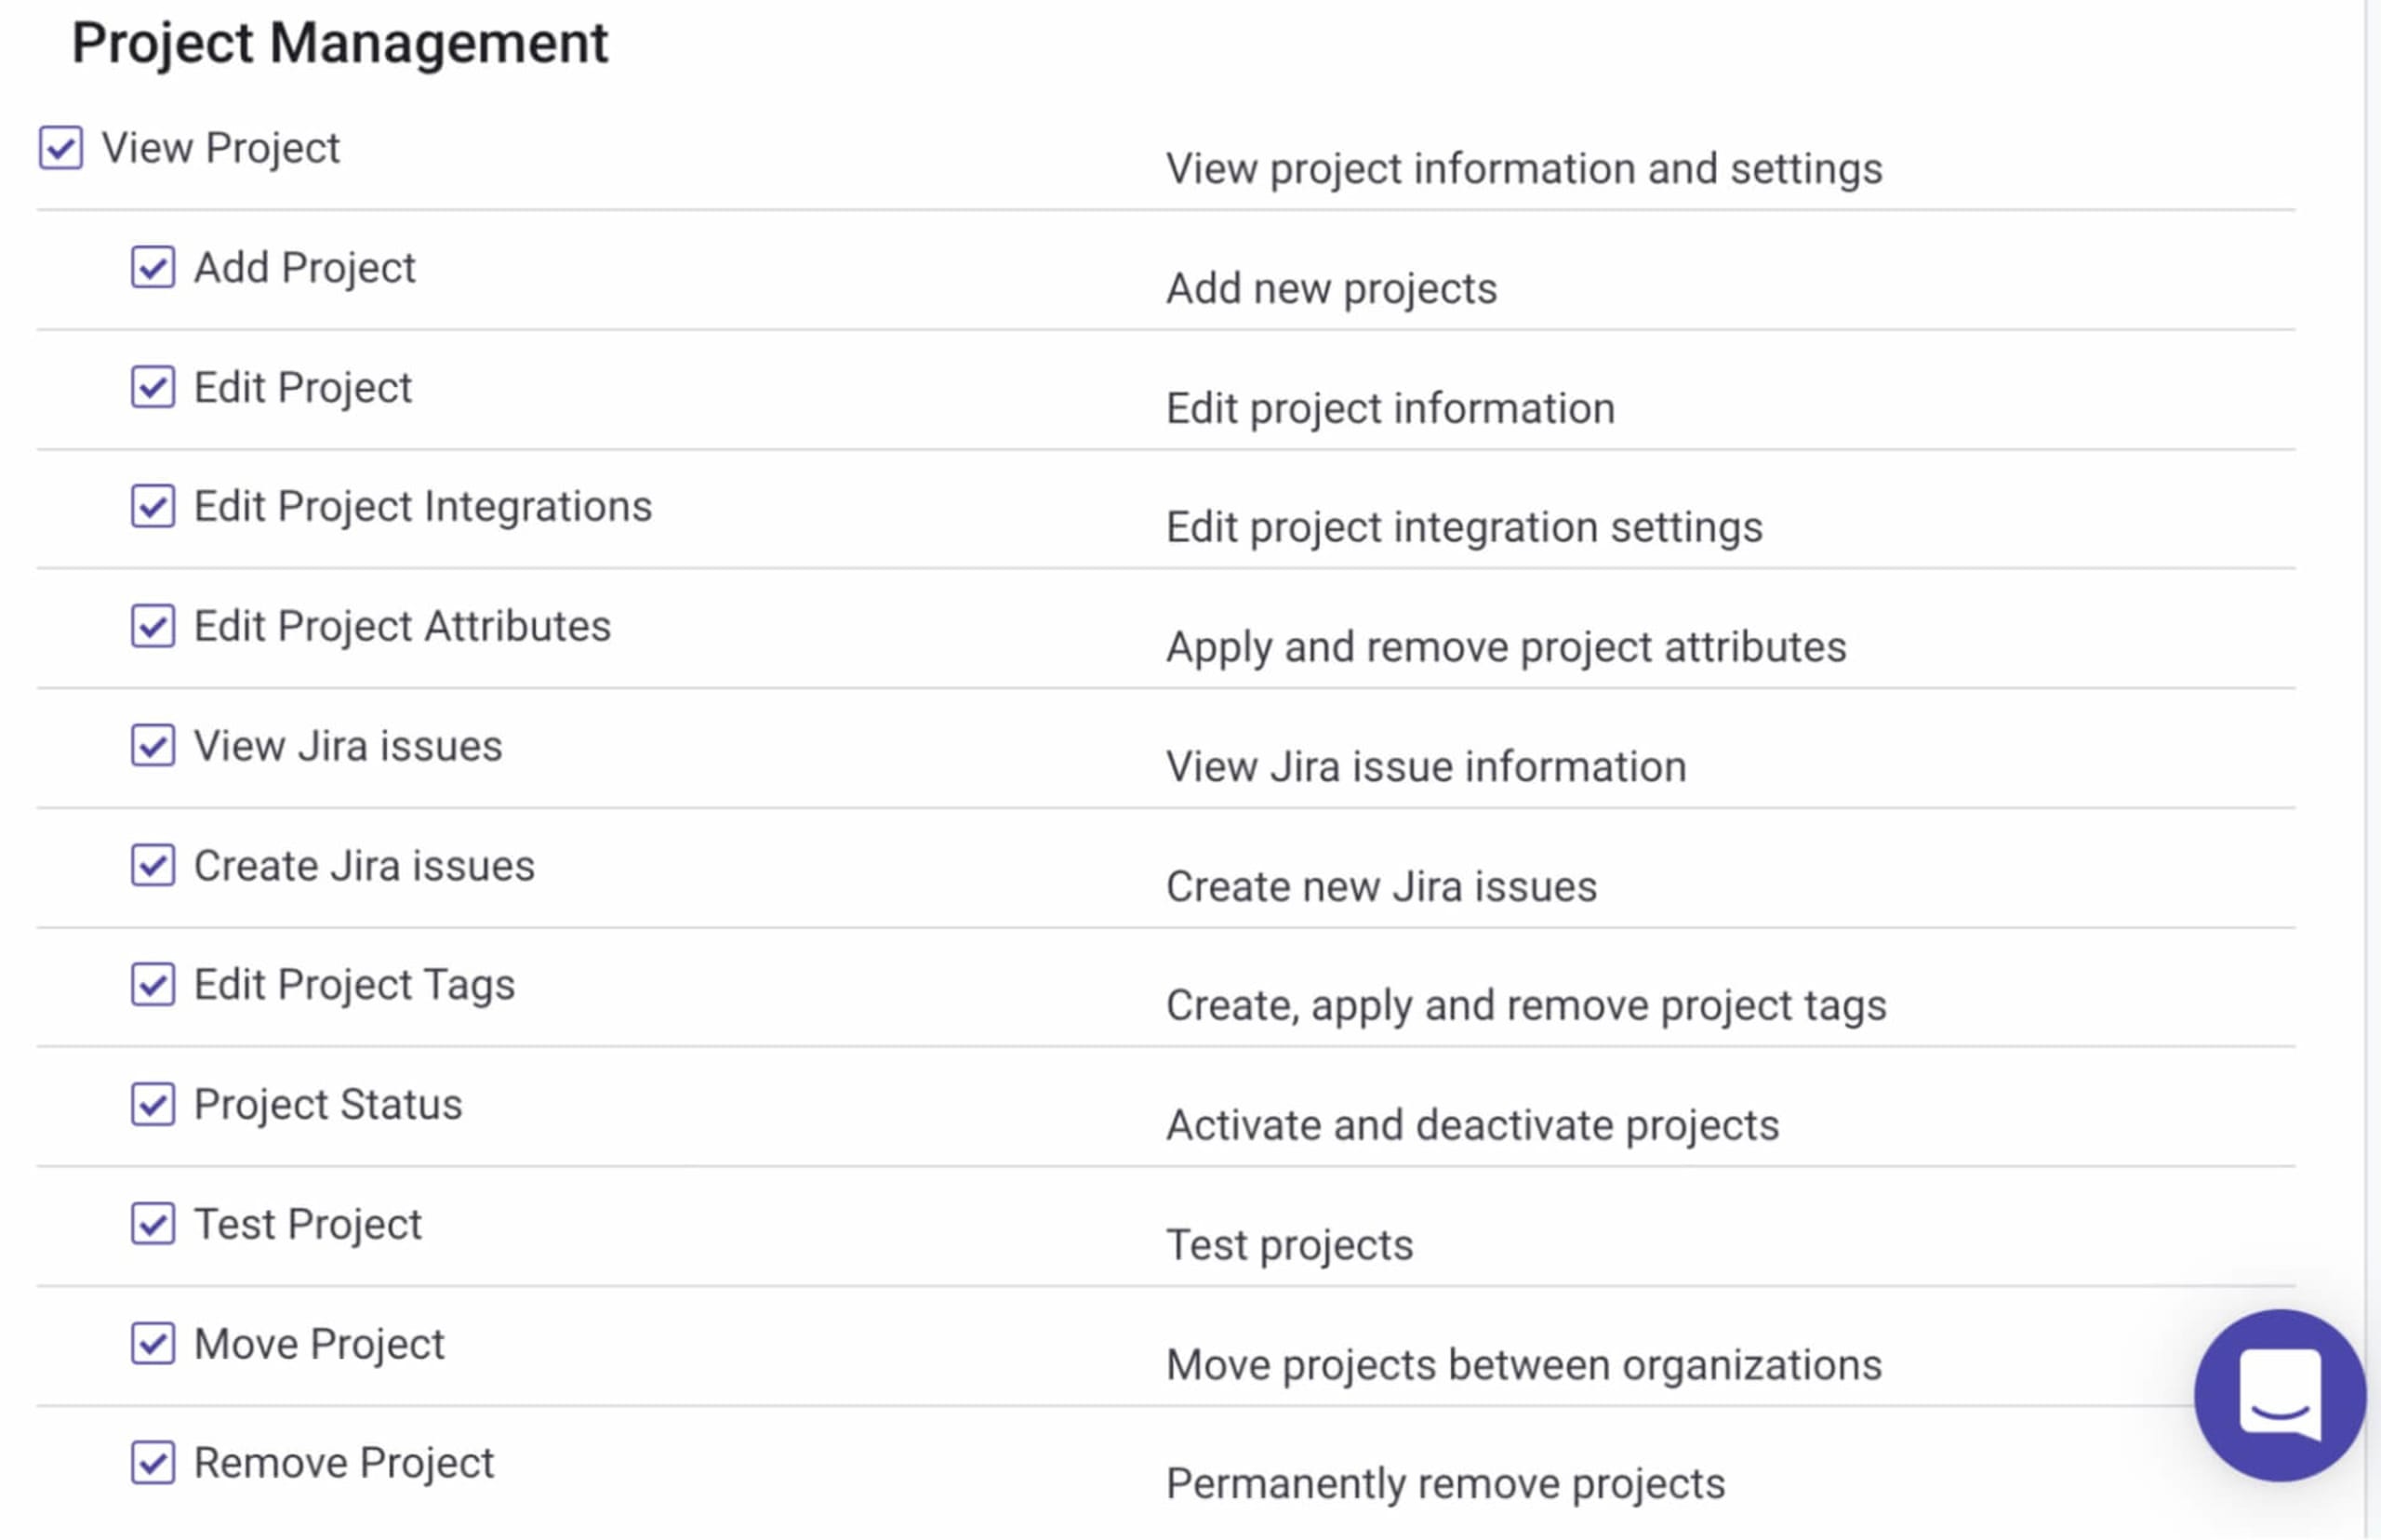
Para quem gerencia uma equipe de desenvolvedores, o conjunto de permissões provavelmente será mais amplo. Isso varia de empresa para empresa e depende da maturidade e da estrutura do programa de segurança de aplicações, mas provavelmente será necessário ter permissões mais detalhadas de gerenciamento de projetos. Por exemplo, editar projetos e criar problemas no Jira pode fazer parte da função de gerente de desenvolvimento, embora essas tarefas não sejam necessariamente esperadas de cada desenvolvedor.
A função de segurança de aplicações
Em organizações nas quais a equipe de segurança de aplicações supervisiona a implantação da Snyk, pode ser necessário ter permissões relacionadas ao gerenciamento de organizações, projetos e usuários. Além disso, essa função precisa permitir acompanhar como as equipes de desenvolvimento usam a Snyk e monitorar o progresso geral do programa de segurança de aplicações. É provável que ela inclua permissões para gerar relatórios e ignorar problemas identificados pela Snyk.
Governança em larga escala
Desde o início, a visão da Snyk é capacitar desenvolvedores a assumir mais responsabilidade pela segurança de suas aplicações, enquanto as equipes de segurança os orientam nesse processo.
Recursos como políticas, relatórios e, agora, a possibilidade de personalizar funções de usuário oferecem às equipes de segurança o controle e a visibilidade necessários para garantir que os desenvolvedores usem a plataforma Snyk para encontrar e corrigir problemas em suas aplicações com eficiência, respeitando os limites definidos e os requisitos internos da organização.
Encontrar esse equilíbrio é um desafio, mas foi justamente para ajudar você a alcançá-lo que a plataforma de segurança para desenvolvedores da Snyk foi criada.
Como sempre, contamos com seu feedback. Entre as melhorias previstas estão o suporte a permissões no nível do grupo, a vários grupos e à API. Mas, se houver algum recurso específico de que você precise, fale com a gente pelos canais habituais de comunicação da Snyk.
Os novos recursos de RBAC personalizado da Snyk estão disponíveis para clientes do plano Enterprise. Experimente agora!