Adicione testes de segurança às solicitações de pull no Azure Repos

Edward Thompson
6 de maio de 2019
0 minutos de leituraEsta publicação destaca a prática recomendada nº 7 — adicionar testes de segurança às solicitações de pull — da nossa série com 8 práticas recomendadas de segurança para o Azure Repos.
Adicione testes de segurança às solicitações de pull no Azure Repos
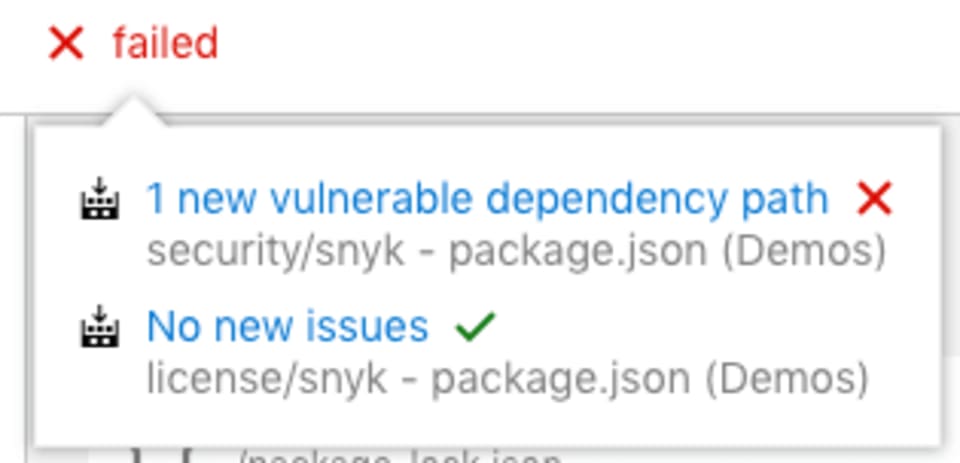
Ao adicionar a integração nativa do Snyk com o Azure Repos, cada solicitação de pull será testada para garantir que novas vulnerabilidades não sejam introduzidas na base de código. É possível definir políticas para configurar o nível de gravidade de uma vulnerabilidade que impedirá o merge. A imagem a seguir mostra uma solicitação de pull reprovada por causa das novas vulnerabilidades que ela teria introduzido:
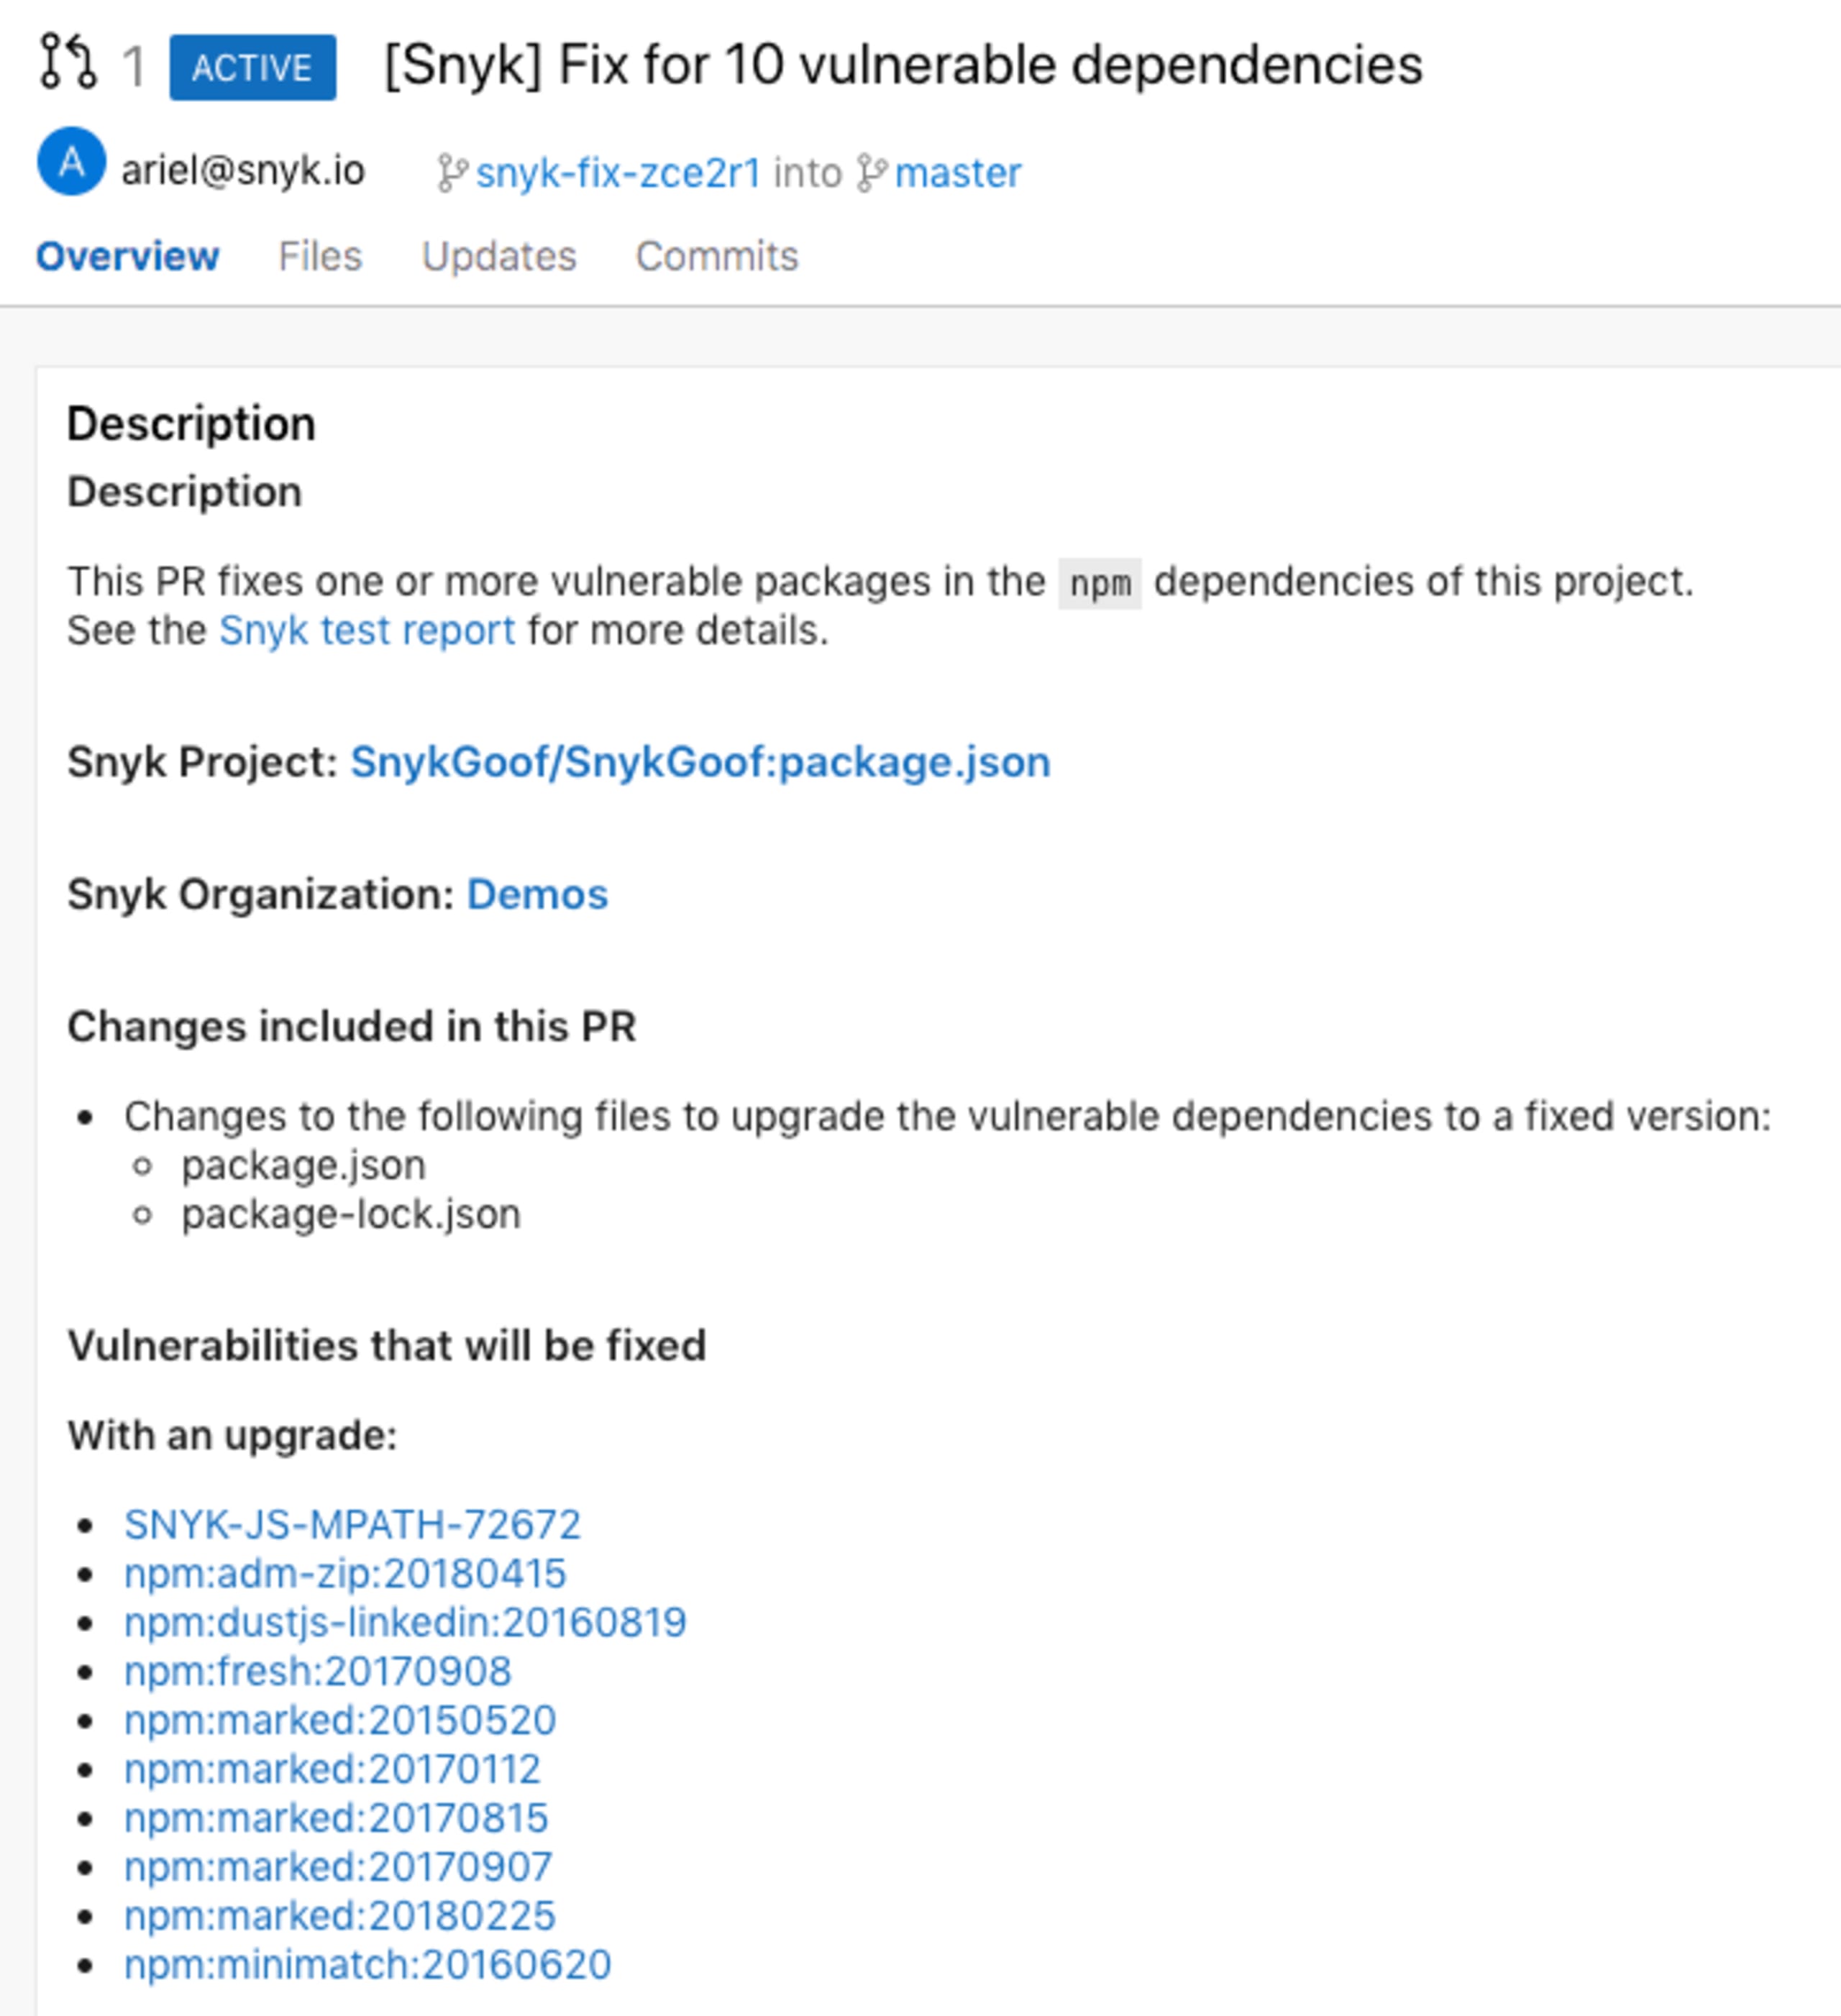
Quando o Snyk encontra uma vulnerabilidade, ele oferece aos desenvolvedores as ferramentas necessárias para analisar e corrigir os problemas. O Snyk calcula a correção necessária para dependências diretas e transitivas e preenche automaticamente uma solicitação de pull de correção com as atualizações ou os patches necessários, tudo no fluxo de trabalho do Azure Repos. A imagem a seguir mostra uma solicitação de pull de correção criada pelo Snyk.
* Os recursos de solicitação de pull de correção e teste de novas solicitações de pull estão em beta fechado. Entre em contato conosco se quiser participar.
Continue lendo a lista de 8 práticas recomendadas de segurança para trabalhar com o Azure Repos:
Nunca armazene credenciais como código ou configuração no Azure Repos
Remova dados confidenciais dos arquivos e do histórico do Azure Repos
Se ainda não fez isso, baixe esta folha de consulta agora e deixe-a à vista para tomar decisões mais seguras no futuro.
