Os 5 princípios da experiência do desenvolvedor da Snyk


26 de março de 2026
0 minutos de leituraNa era do desenvolvimento impulsionado por IA, velocidade é o novo padrão. Mas, à medida que agentes de IA aceleram o ritmo da programação, também ampliam o risco de gargalos de segurança. Na Snyk, acreditamos que uma experiência do desenvolvedor (DX) superior é a única maneira de proteger essa nova fronteira. A DX não é apenas uma camada sobre o produto. É a base que permite aos desenvolvedores liberar a inovação com IA de forma segura.
Enxergamos a DX como um sistema de decisões que se acumulam ao longo do tempo. Cada interação, cada configuração padrão e cada informação que chega aos desenvolvedores influencia a eficácia com que eles usam nossa plataforma.
Os cinco princípios que surgiram da nossa jornada de evolução e aprimoramento da plataforma Snyk agora são a base para oferecer uma excelente DX. Eles orientam continuamente milhares de pequenas decisões em todo o produto e reforçam nosso compromisso com esse processo contínuo.
1. Esteja onde os desenvolvedores trabalham; não peça que eles venham até você
O desafio mais comum nas ferramentas para desenvolvedores é presumir que um painel bonito é o principal destino. A experiência mostra que os desenvolvedores priorizam os fluxos de trabalho que já conhecem e vêm aprimorando há anos: IDE, terminal, fluxo de Git e processo de pull request (PR). Sair desses fluxos para alternar de contexto tem um custo enorme.
Vimos isso acontecer na Snyk. Criamos uma interface detalhada de descobertas na plataforma Snyk, com listas priorizadas de vulnerabilidades, orientações de correção e rastreamentos completos do fluxo de dados. Os desenvolvedores não a acessavam. Aprendemos que até os dados mais valiosos muitas vezes são ignorados quando exigem uma mudança de contexto. Ao levar a segurança para a conversa do PR, nos alinhamos ao fluxo natural dos desenvolvedores.
Mudamos nosso modelo. Paramos de pedir que os desenvolvedores viessem até a Snyk e passamos a levar a Snyk até eles. As descobertas de segurança passaram a fazer parte da conversa do pull request, exibidas diretamente no SCM, no mesmo tópico em que a revisão de código já acontecia. As mesmas informações. Nenhuma mudança de contexto, mas uma adoção muito maior.
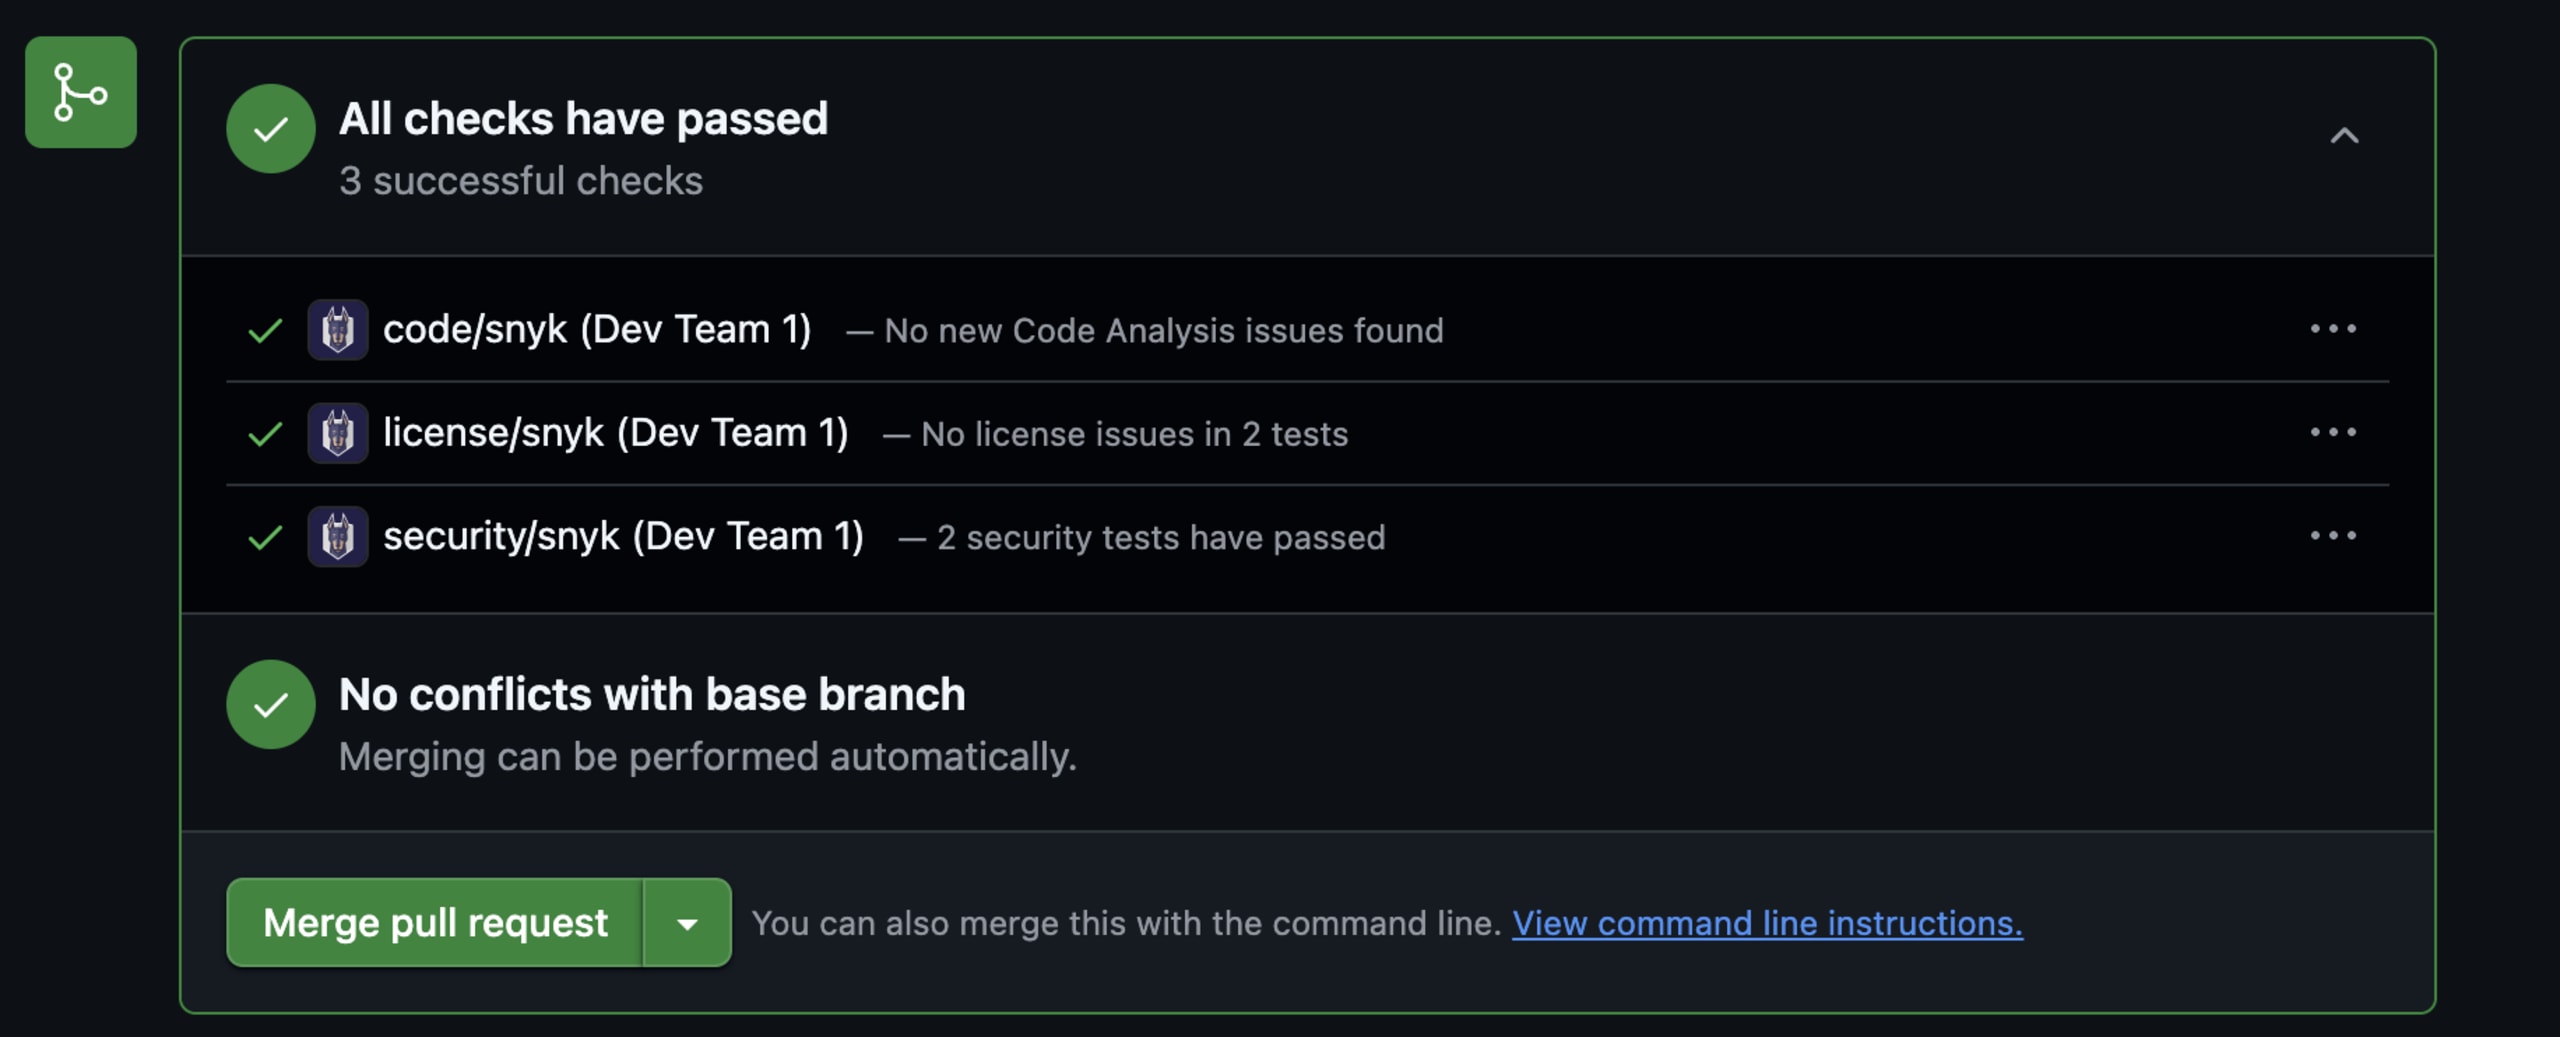
Esse princípio vai além dos PRs. É por isso que investimos tanto em plugins para IDEs, assistentes de programação com IA, integrações de CLI e etapas de CI/CD. A pergunta que fazemos é sempre a mesma: onde o desenvolvedor já está trabalhando e como podemos estar presente ali?
Uma transformação mais ampla está em curso: dos IDEs tradicionais para ambientes de desenvolvimento agentivo. Na velocidade impulsionada pelos assistentes de programação com IA, a mudança de contexto se torna um gargalo muito maior, pois o aumento da produtividade dos agentes amplia o custo de interromper o fluxo de trabalho. À medida que as plataformas agentivas se tornam parte essencial dos fluxos de trabalho dos desenvolvedores, a Snyk já está integrada a esses ambientes para proteger o código gerado por IA desde o início.
2. Desenvolvedores não são especialistas em segurança: fale a linguagem deles
Ao criar as descobertas de segurança nos PRs, otimizamos a experiência para a forma como os desenvolvedores pensam. Pontuações CVSS e classificações CWE faziam sentido para profissionais de segurança, mas, para os desenvolvedores, eram jargões que precisavam ser traduzidos.
Exibimos uma descrição contextual em linguagem natural, gerada a partir da análise própria de fluxo de dados da Snyk. Por exemplo, em uma vulnerabilidade de injeção de SQL, em vez de citar um alerta genérico, explicaríamos que uma entrada não sanitizada do usuário, vinda do corpo da solicitação HTTP, é interpolada diretamente em uma string de consulta SQL, identificando a origem, o destino e o mecanismo no próprio código do desenvolvedor.
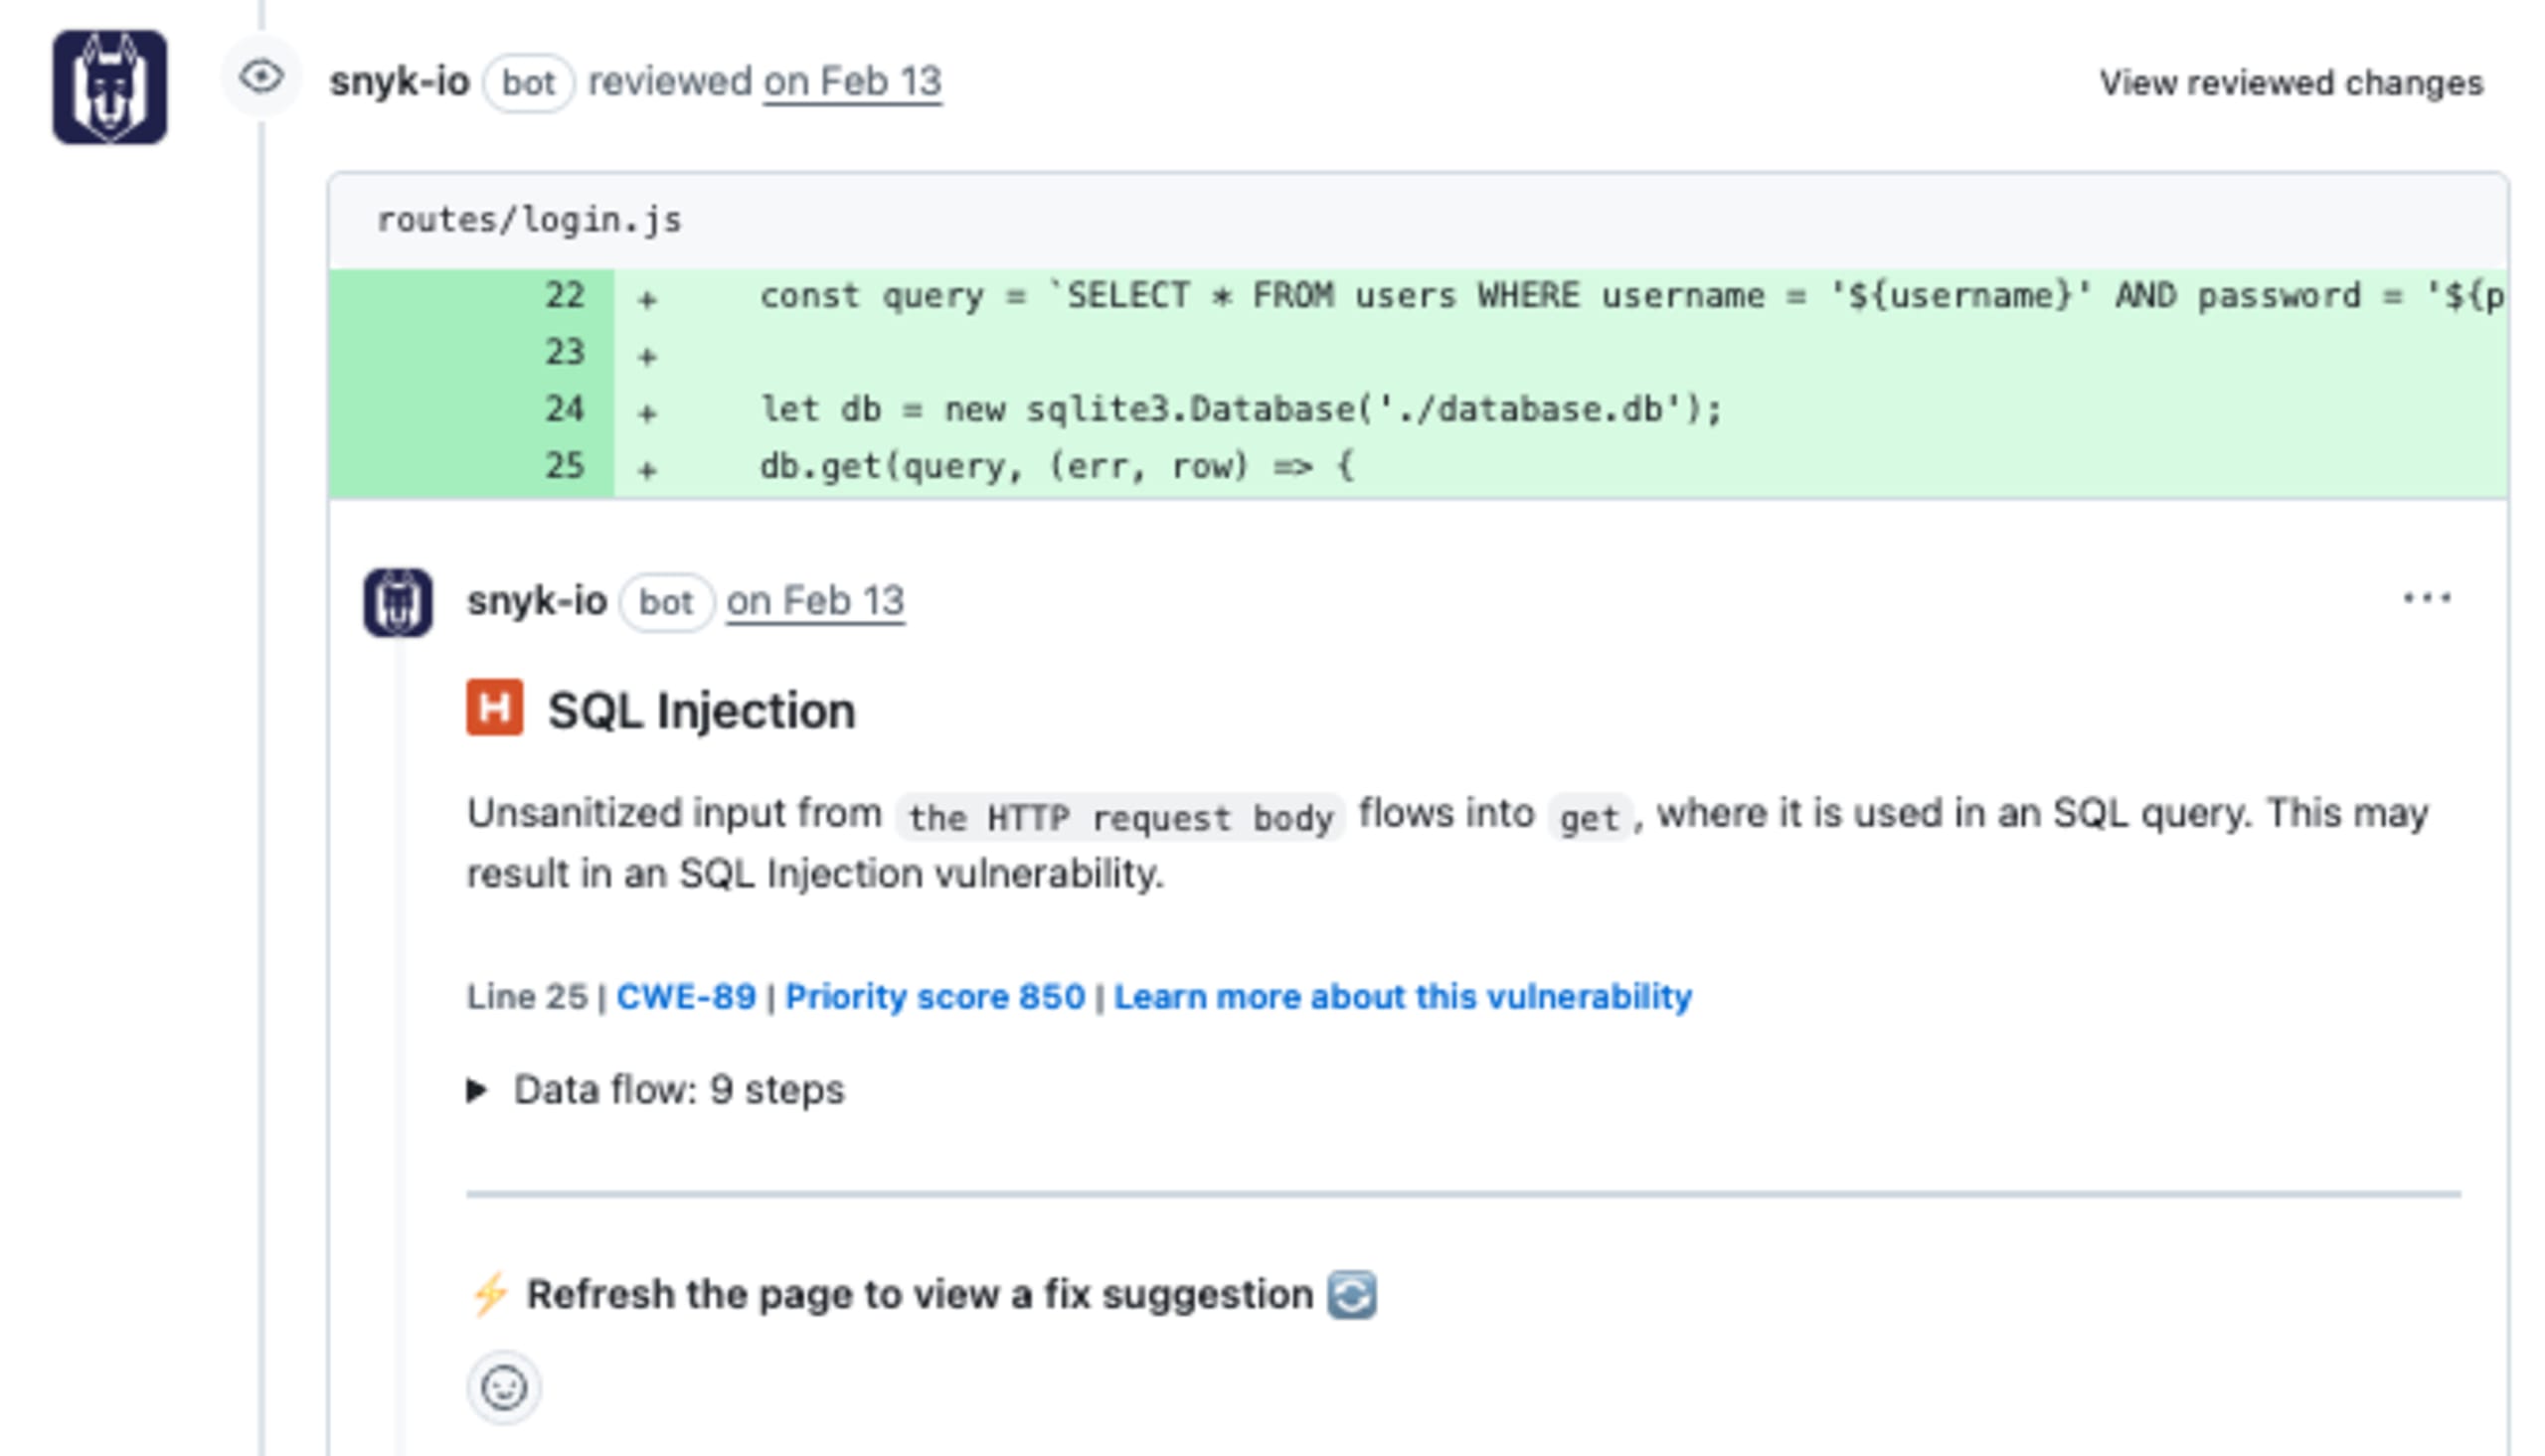
Essa única frase mostra ao desenvolvedor, que muitas vezes não é especialista em segurança, exatamente qual é o problema e onde ele está — até o arquivo e a linha exatos — usando termos que ele já entende. O rastreamento completo continua disponível para quem quiser consultá-lo. Mas a maioria dos desenvolvedores não precisa se aprofundar. Precisa entender o suficiente para agir.
E cada parte do produto Snyk busca aplicar esse princípio. Nosso objetivo é responder: "O que este desenvolvedor precisa entender neste momento, considerando o que já sabe?"
3. Toda informação é sinal ou ruído — não há meio-termo
As ferramentas de segurança tendem a exibir tudo. Isso parece abrangente, mas muitas vezes sobrecarrega em vez de ajudar. Ao analisar nossa experiência nos PRs, reformulamos a questão: quais informações realmente devem estar na tela do desenvolvedor?
Optamos por agir com critério. O que mostramos depende do fluxo de trabalho. Na prevenção, os desenvolvedores precisam de orientações rápidas e práticas. Na correção, precisam de profundidade e mais opções quando o objetivo é reduzir riscos. Em um PR, cada informação deve responder a uma pergunta imediata ou permitir um próximo passo claro. Esse contexto é muito importante, pois, em um PR, os desenvolvedores estão concentrados em entregar a funcionalidade. Resolver vulnerabilidades fica em segundo plano. Isso é muito diferente do contexto de um backlog, em que corrigir problemas é a tarefa principal.
A divulgação progressiva também ajuda a encontrar esse equilíbrio. A visualização principal destaca o problema, a gravidade e o próximo passo. Camadas mais detalhadas oferecem contexto adicional, como fluxos de dados, quando necessário. Assim, a experiência permanece objetiva e sem ruído.
4. O produto não é detectar: é resolver
Por muito tempo, as ferramentas de segurança mediram o sucesso pelo que encontravam. Quanto mais vulnerabilidades exibiam, mais completas pareciam. Mas essa métrica deixava de lado o que realmente importava: se as vulnerabilidades eram corrigidas.
A maioria dos desenvolvedores não quer apenas saber que há um problema. Quer saber o que fazer em seguida. Um relatório de vulnerabilidade sem um próximo passo claro é apenas ruído com uma pontuação de gravidade — e, com toda razão, os desenvolvedores aprendem a tratá-lo assim.
A ideia de incluir sugestões de correção diretamente na experiência do PR era fechar o ciclo: não apenas identificar vulnerabilidades, mas corrigi-las sem sair do fluxo de trabalho. Quando a Snyk detecta uma vulnerabilidade no código, ela não se limita a sinalizá-la. Propõe uma correção concreta, gerada por IA, como um diff no próprio PR, em um comentário de revisão: linhas removidas em vermelho, linhas adicionadas em verde, prontas para serem aplicadas em um commit com uma única ação.
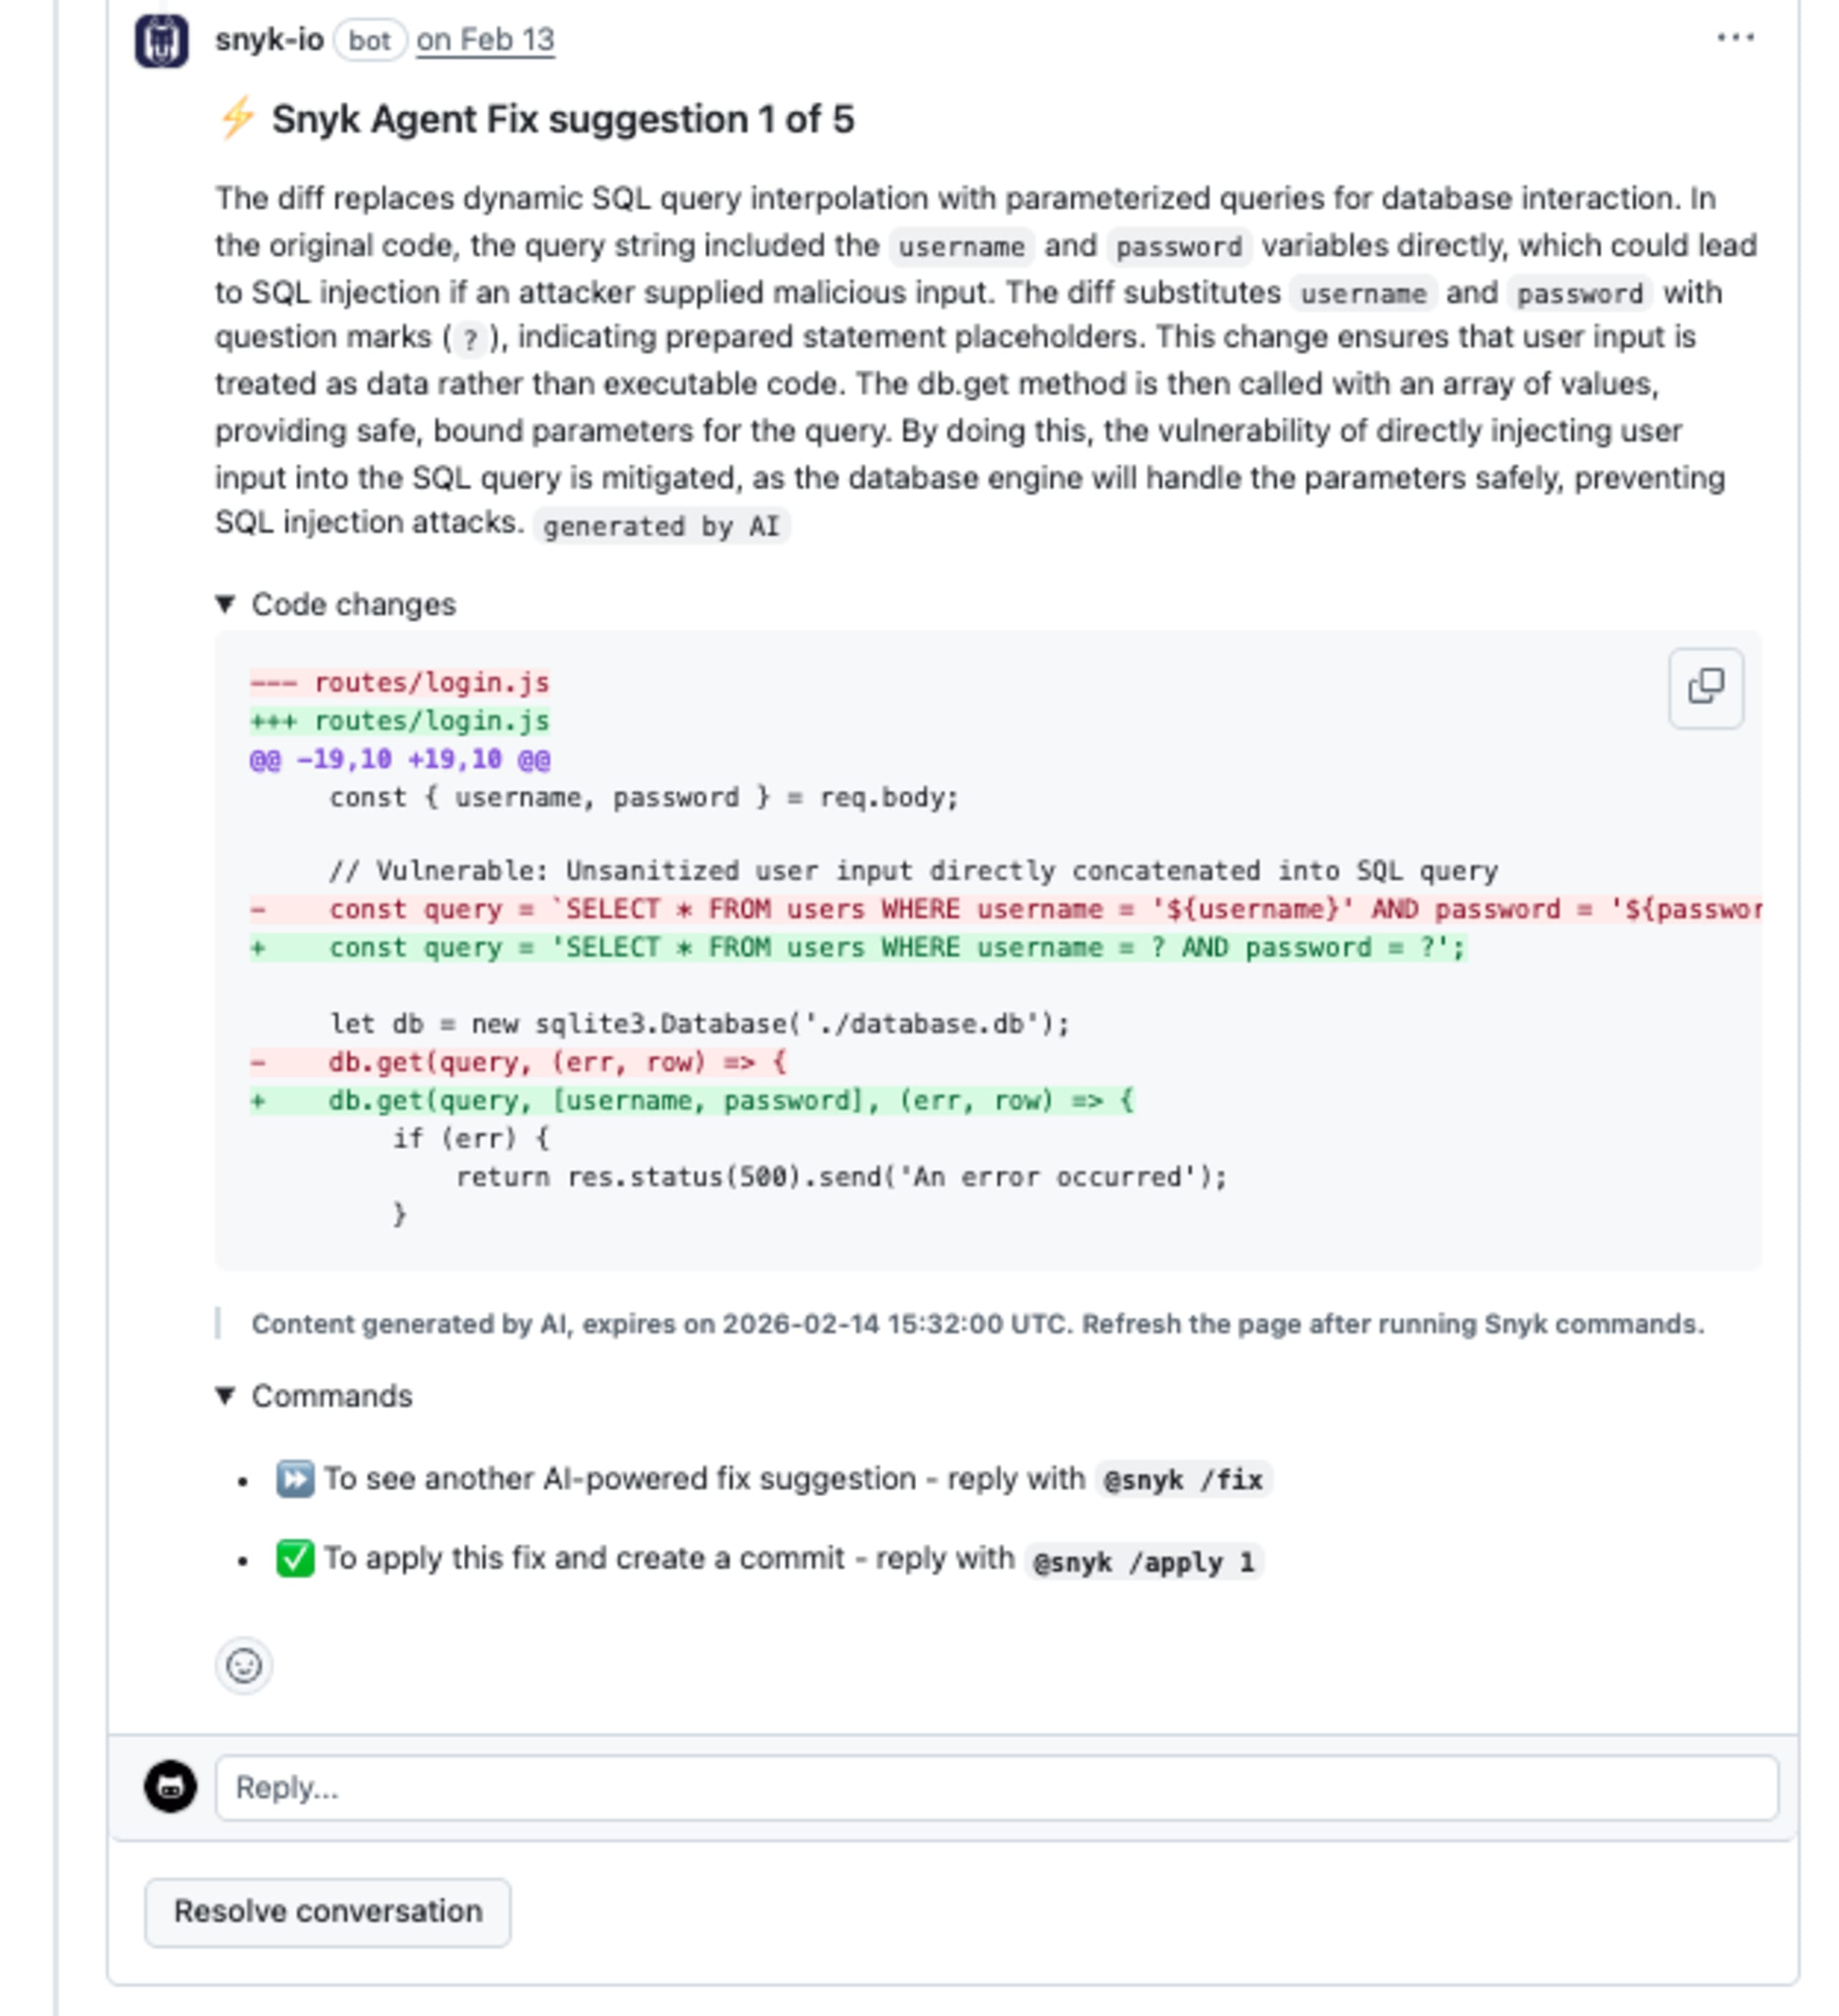
No exemplo da injeção de SQL, em vez de sinalizar a interpolação da string e deixar o desenvolvedor descobrir a solução, a sugestão de correção com IA a substitui por uma consulta parametrizada. O desenvolvedor não precisa pesquisar práticas seguras de SQL: a correção já está ali. O caminho para resolver o problema passa a ser o padrão.
Uma boa DX mostra como corrigir um problema; uma DX excelente faz da correção o caminho padrão.
5. A confiança se constrói quando os desenvolvedores entendem o porquê, não apenas o quê
Quando lançamos a correção sugerida, um padrão se repetiu no feedback dos desenvolvedores: a pergunta não era "a correção funciona?", mas "por que ela funciona?". Os desenvolvedores aplicavam as sugestões e depois tinham dificuldade para explicá-las aos colegas. A correção resolvia o problema imediato, mas criava outro.
Por isso, adicionamos algo que acabou sendo uma das mudanças mais relevantes que fizemos na experiência da verificação de PRs: uma explicação simples e direta de por que exatamente a alteração sugerida elimina a vulnerabilidade. Não um link para a documentação. Não uma referência à CVE. Uma explicação, baseada nas particularidades do código, de como a correção resolve a vulnerabilidade.
No exemplo da injeção de SQL, a explicação mostraria como substituir a interpolação dinâmica de strings por consultas parametrizadas garante que a entrada do usuário seja tratada como dado, e não como código executável — e por que essa diferença elimina a vulnerabilidade.
A combinação desses dois recursos — a correção sugerida e sua explicação — reproduz a forma como um engenheiro sênior de segurança revisaria o código com um colega: primeiro, garantindo que ele entenda o problema; depois, mostrando como fazer do jeito certo.
A confiança se constrói com explicações. Sempre que a Snyk explica seu raciocínio, oferece aos desenvolvedores ferramentas para desenvolver o próprio senso de segurança — o resultado mais duradouro de todos.
Uma ótima experiência do desenvolvedor não acontece por acaso
Esses cinco princípios se consolidaram ao observar o que não funcionava, entender por quê e mudar nossa abordagem.
Uma ótima experiência do desenvolvedor exige princípios como esses, capazes de orientar milhares de pequenas decisões em produto, engenharia e design. À medida que avançamos para um futuro em que desenvolvedores e IA colaboram cada vez mais, esses princípios garantem que a segurança seja um impulso, não um obstáculo. Na Snyk, estamos sempre buscando melhorar: uma decisão, uma correção e uma implantação bem-sucedida de cada vez.
Veja como a experiência do desenvolvedor criada pela Snyk pode acelerar seu programa. Agende uma demonstração hoje mesmo.
Comece a proteger o código gerado por IA
Crie sua conta gratuita da Snyk e comece a proteger o código gerado por IA em minutos. Ou agende uma demonstração com um especialista para ver como a Snyk pode atender às necessidades de segurança dos seus desenvolvedores.