190 mil usuários afetados por violação de segurança no Docker Hub. E agora?

29 de abril de 2019
0 minutos de leituraNa quinta-feira, 25 de abril de 2019, o Docker Hub divulgou por e-mail uma violação de segurança, informando sobre o acesso não autorizado a um banco de dados que afetou cerca de 190 mil usuários. O Docker Hub também publicou uma seção de perguntas frequentes sobre a violação: https://success.docker.com/article/docker-hub-user-notification
E-mail completo enviado aos usuários do Docker Hub. Recomendo fortemente verificar os registros de segurança do GitHub em busca de atividades suspeitas. pic.twitter.com/MtsIDyW8jM
— Kenn White (@kennwhite) 27 de abril de 2019
Em nosso relatório recém-lançado, Docker: antecipando a segurança, compartilhamos os riscos de segurança de imagens Docker distribuídas com vulnerabilidades conhecidas e descobrimos que cada uma das duas imagens base Docker mais populares tem mais de 500 vulnerabilidades.
Se você usa imagens Docker, pode testá-las gratuitamente com o Snyk, diretamente pelo Docker Hub ou com praticidade pela linha de comando. Faça um teste gratuito para verificar se suas imagens Docker contêm vulnerabilidades e receber orientações de correção para seus projetos e imagens base.
Quais informações pessoais foram afetadas pela violação de segurança?
As seguintes informações confidenciais podem ter sido expostas ao invasor:
Nomes de usuário do Docker Hub
Senhas do Docker Hub em formato hash. No entanto, não temos informações sobre como os hashes foram gerados e só podemos torcer para que tenha sido usada uma função de hash criptográfica segura para proteger os dados de cada senha.
Tokens do GitHub e do Bitbucket
Que medidas o Docker Hub tomou para proteger você?
O Docker Hub pode ter redefinido os dados da sua conta se detectou que ela foi afetada pela violação de dados.
Além disso, para reduzir possíveis danos decorrentes da integração entre o pipeline do seu repositório e o Docker Hub por meio de tokens, o Docker Hub redefiniu todos os tokens de compilação automática afetados.
O que pode acontecer?
Com tokens, os desenvolvedores costumam integrar o pipeline de CI/CD ao Docker Hub para iniciar compilações automáticas de imagens e publicar novas imagens diretamente no repositório do Docker Hub como parte do fluxo de trabalho de CI/CD. Se os invasores conseguirem descobrir a senha com hash de uma conta ou acessarem projetos usando os tokens obtidos e alterarem as imagens Docker em compilação, poderão comprometer essas imagens. Além disso, se conseguirem acessar imagens base usadas para criar muitas imagens Docker, poderão comprometer efetivamente uma grande base de usuários.
Até o momento, não temos conhecimento de nenhum ataque à cadeia de suprimentos que tenha comprometido imagens Docker com sucesso. Além disso, o Docker Hub informou que nenhuma das imagens oficiais do Docker foi comprometida.
O que devo fazer para proteger meu código?
1. Redefina a senha da sua conta
Recomendamos redefinir sua senha do Docker Hub para garantir que o invasor não consiga acessar sua conta. Acesse https://cloud.docker.com/settings e atualize sua senha:
2. Redefina os tokens da sua conta
Considere redefinir os tokens da sua conta nestes casos:
Se você compartilhou seus tokens do GitHub com o Docker Hub, verifique seus repositórios no GitHub para confirmar que pessoas não autorizadas não fizeram commits neles.
Você pode consultar os registros de auditoria de segurança do GitHub em https://github.com/settings/security para revisar os logs e verificar se houve ações não autorizadas.
Mesmo que você tenha emitido tokens do GitHub somente para leitura para o Docker Hub, eles ainda podem ser usados para ler dados proprietários em repositórios privados. Recomendamos revogar todos os tokens existentes e criar novos.
Se você armazena credenciais no código-fonte, em texto simples ou criptografadas, redefina-as para evitar que dados confidenciais sejam expostos por meio dos seus tokens do GitHub.
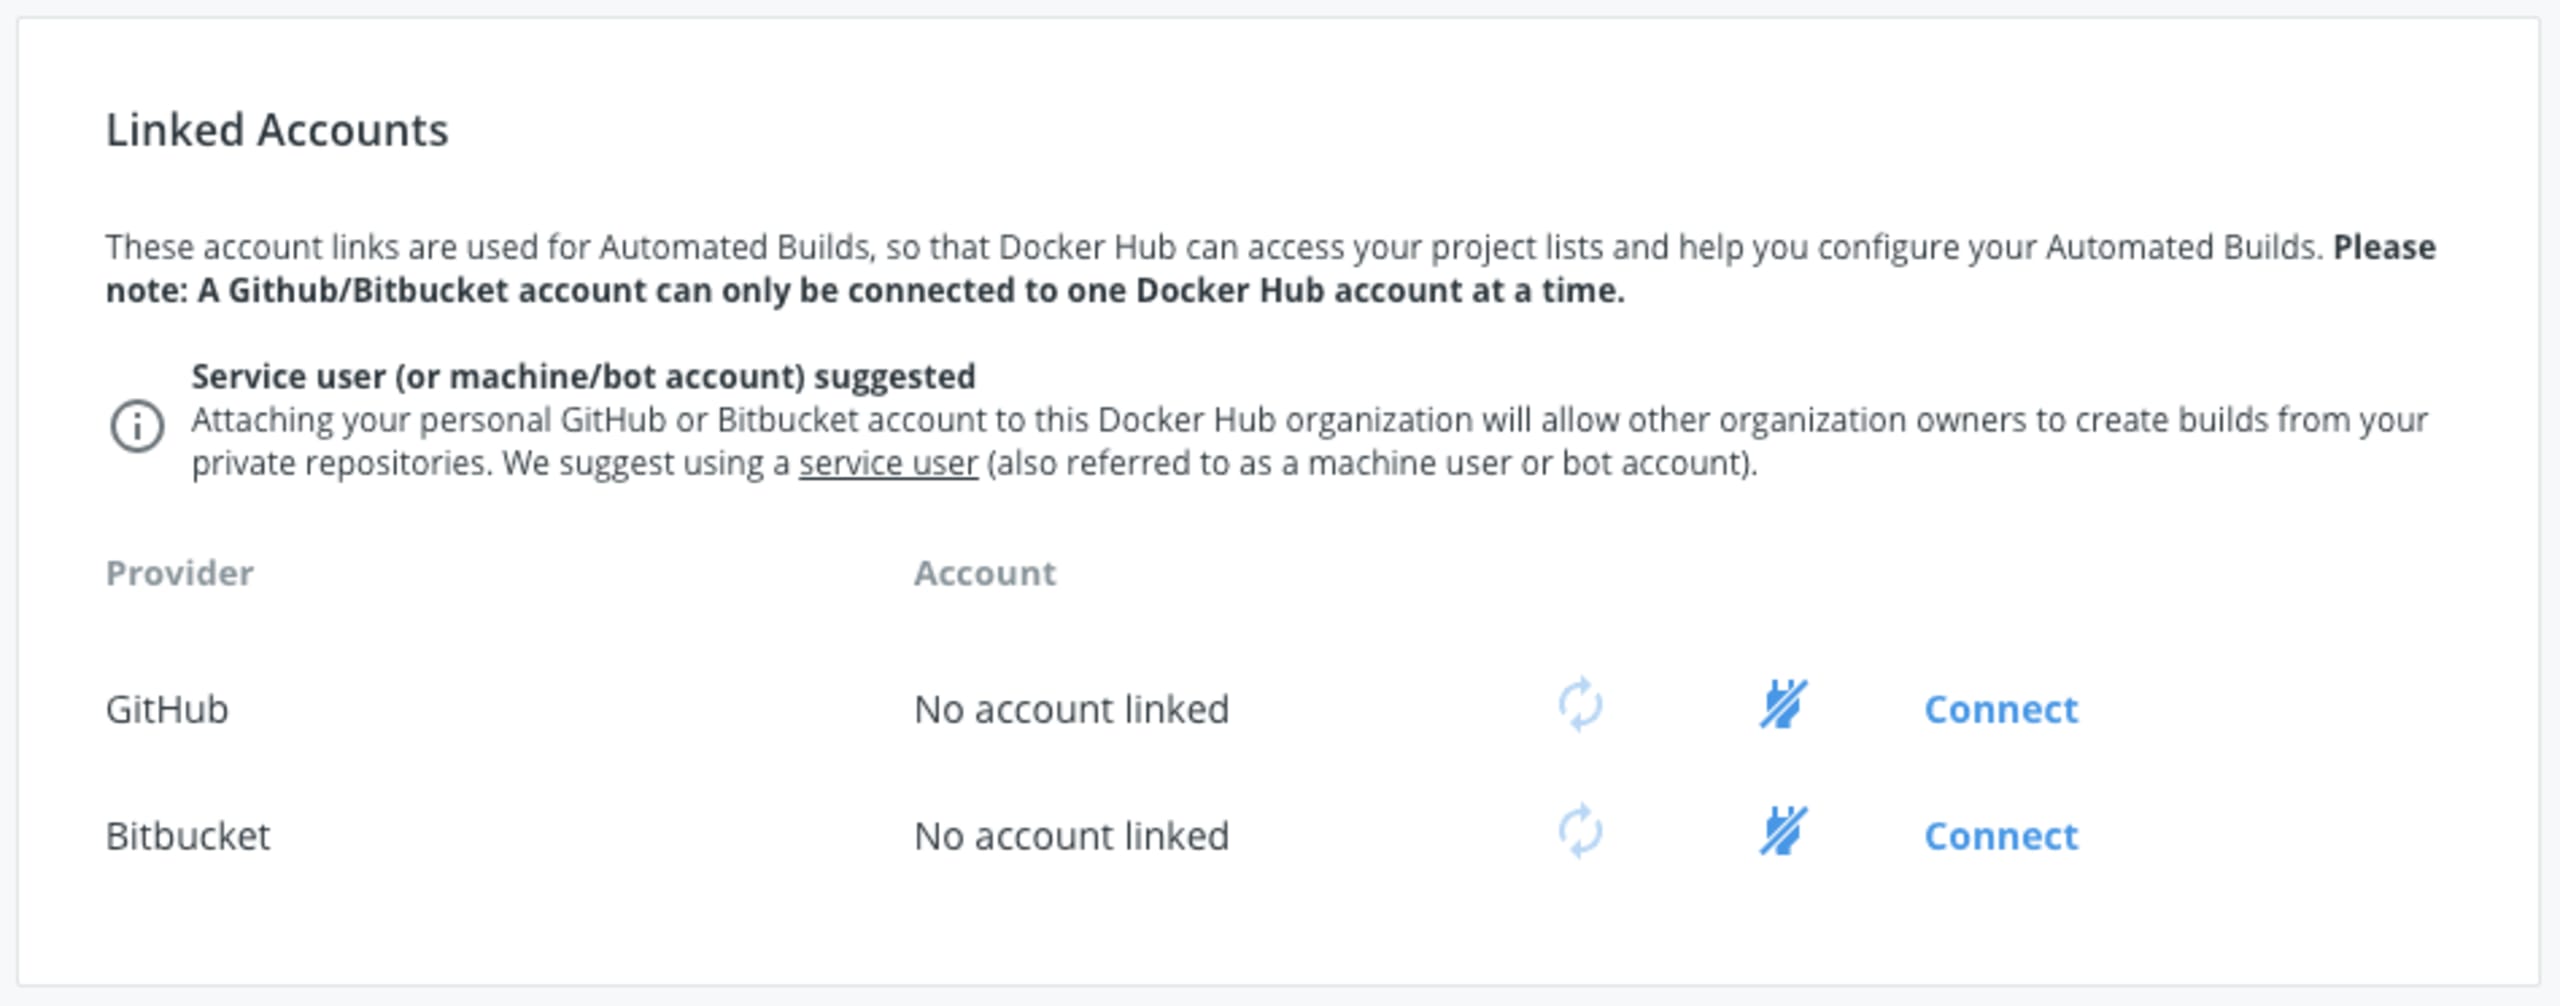
Acesse https://cloud.docker.com/settings e reconecte seus sistemas de gerenciamento de código-fonte na seção Contas vinculadas, mostrada abaixo:
Assuma o controle da segurança das suas imagens Docker
A solução do Snyk para gerenciamento de vulnerabilidades em contêineres oferece visibilidade e recomendações proativas de correção para vulnerabilidades de segurança conhecidas publicamente em bibliotecas de terceiros usadas nas suas imagens Docker.
Com integrações tanto com repositórios de código-fonte quanto com registros, como o Amazon Elastic Container Registry, o Snyk analisa suas imagens Docker regularmente e detecta vulnerabilidades de segurança no Dockerfile e nas imagens base logo no início do desenvolvimento, assim que são introduzidas.
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.