Antecipe a segurança do Docker no desenvolvimento

William Henry
17 de abril de 2019
0 minutos de leituraConheça o relatório de segurança do Docker: como antecipar a segurança do Docker no desenvolvimento.
Este relatório está dividido em várias publicações:
Antecipe a segurança do Docker no desenvolvimento
As duas imagens base do Docker mais populares têm mais de 500 vulnerabilidades cada
80% dos desenvolvedores não estão cuidando da segurança do Docker
Adote medidas para melhorar a segurança das suas imagens Docker
Ou baixe nosso relatório em PDF, feito com todo cuidado, que reúne essas informações e muito mais em um só lugar:
Baixe o relatório Antecipe a segurança do Docker no desenvolvimento
As vulnerabilidades no Docker são generalizadas
As 10 imagens oficiais do Docker com mais de 10 milhões de downloads cada têm pelo menos 30 vulnerabilidades.
Entre as 10 imagens certificadas gratuitas mais populares do Docker, 50% têm vulnerabilidades conhecidas.
Não há clareza sobre quem é responsável pela segurança do Docker
68% acreditam que os desenvolvedores devem ser responsáveis pela segurança dos contêineres, seguidos pelas equipes de operações (39%).
80% dos desenvolvedores dizem que não testam suas imagens Docker durante o desenvolvimento.
50% dos desenvolvedores não analisam suas imagens Docker em busca de vulnerabilidades.
Correções simples podem ter um grande impacto na segurança
20% das imagens Docker com vulnerabilidades poderiam ter sido corrigidas com uma simples reconstrução da imagem.
44% das imagens Docker tinham vulnerabilidades conhecidas, embora já houvesse imagens base mais novas e seguras disponíveis.
45% dos desenvolvedores nunca descobrem novas vulnerabilidades divulgadas nos contêineres em produção.
Como melhorar:
Escolha a imagem base certa do Docker
Use a menor imagem base possível: não inclua o que você não precisa!
Orientação para correção proativa: ferramentas como o Snyk recomendam atualizações de imagens e alternativas com o menor número de vulnerabilidades para você escolher.
Use builds em várias etapas e faça builds com frequência!
Com builds em várias etapas, você copia apenas os artefatos de que realmente precisa, reduzindo vulnerabilidades desnecessárias nas imagens.
Reconstrua suas imagens Docker como parte do pipeline de desenvolvimento.
Analise suas imagens Docker com frequência
Analise suas imagens Docker como parte do fluxo de trabalho de desenvolvimento e dos seus pipelines de CI/CD.
Orientação para correção proativa: ferramentas como o Snyk identificam quais camadas da imagem introduzem vulnerabilidades e oferecem recomendações para corrigi-las.
Monitore seus contêineres Docker em produção com a análise automática da imagem base e dos pacotes.
Introdução a este relatório
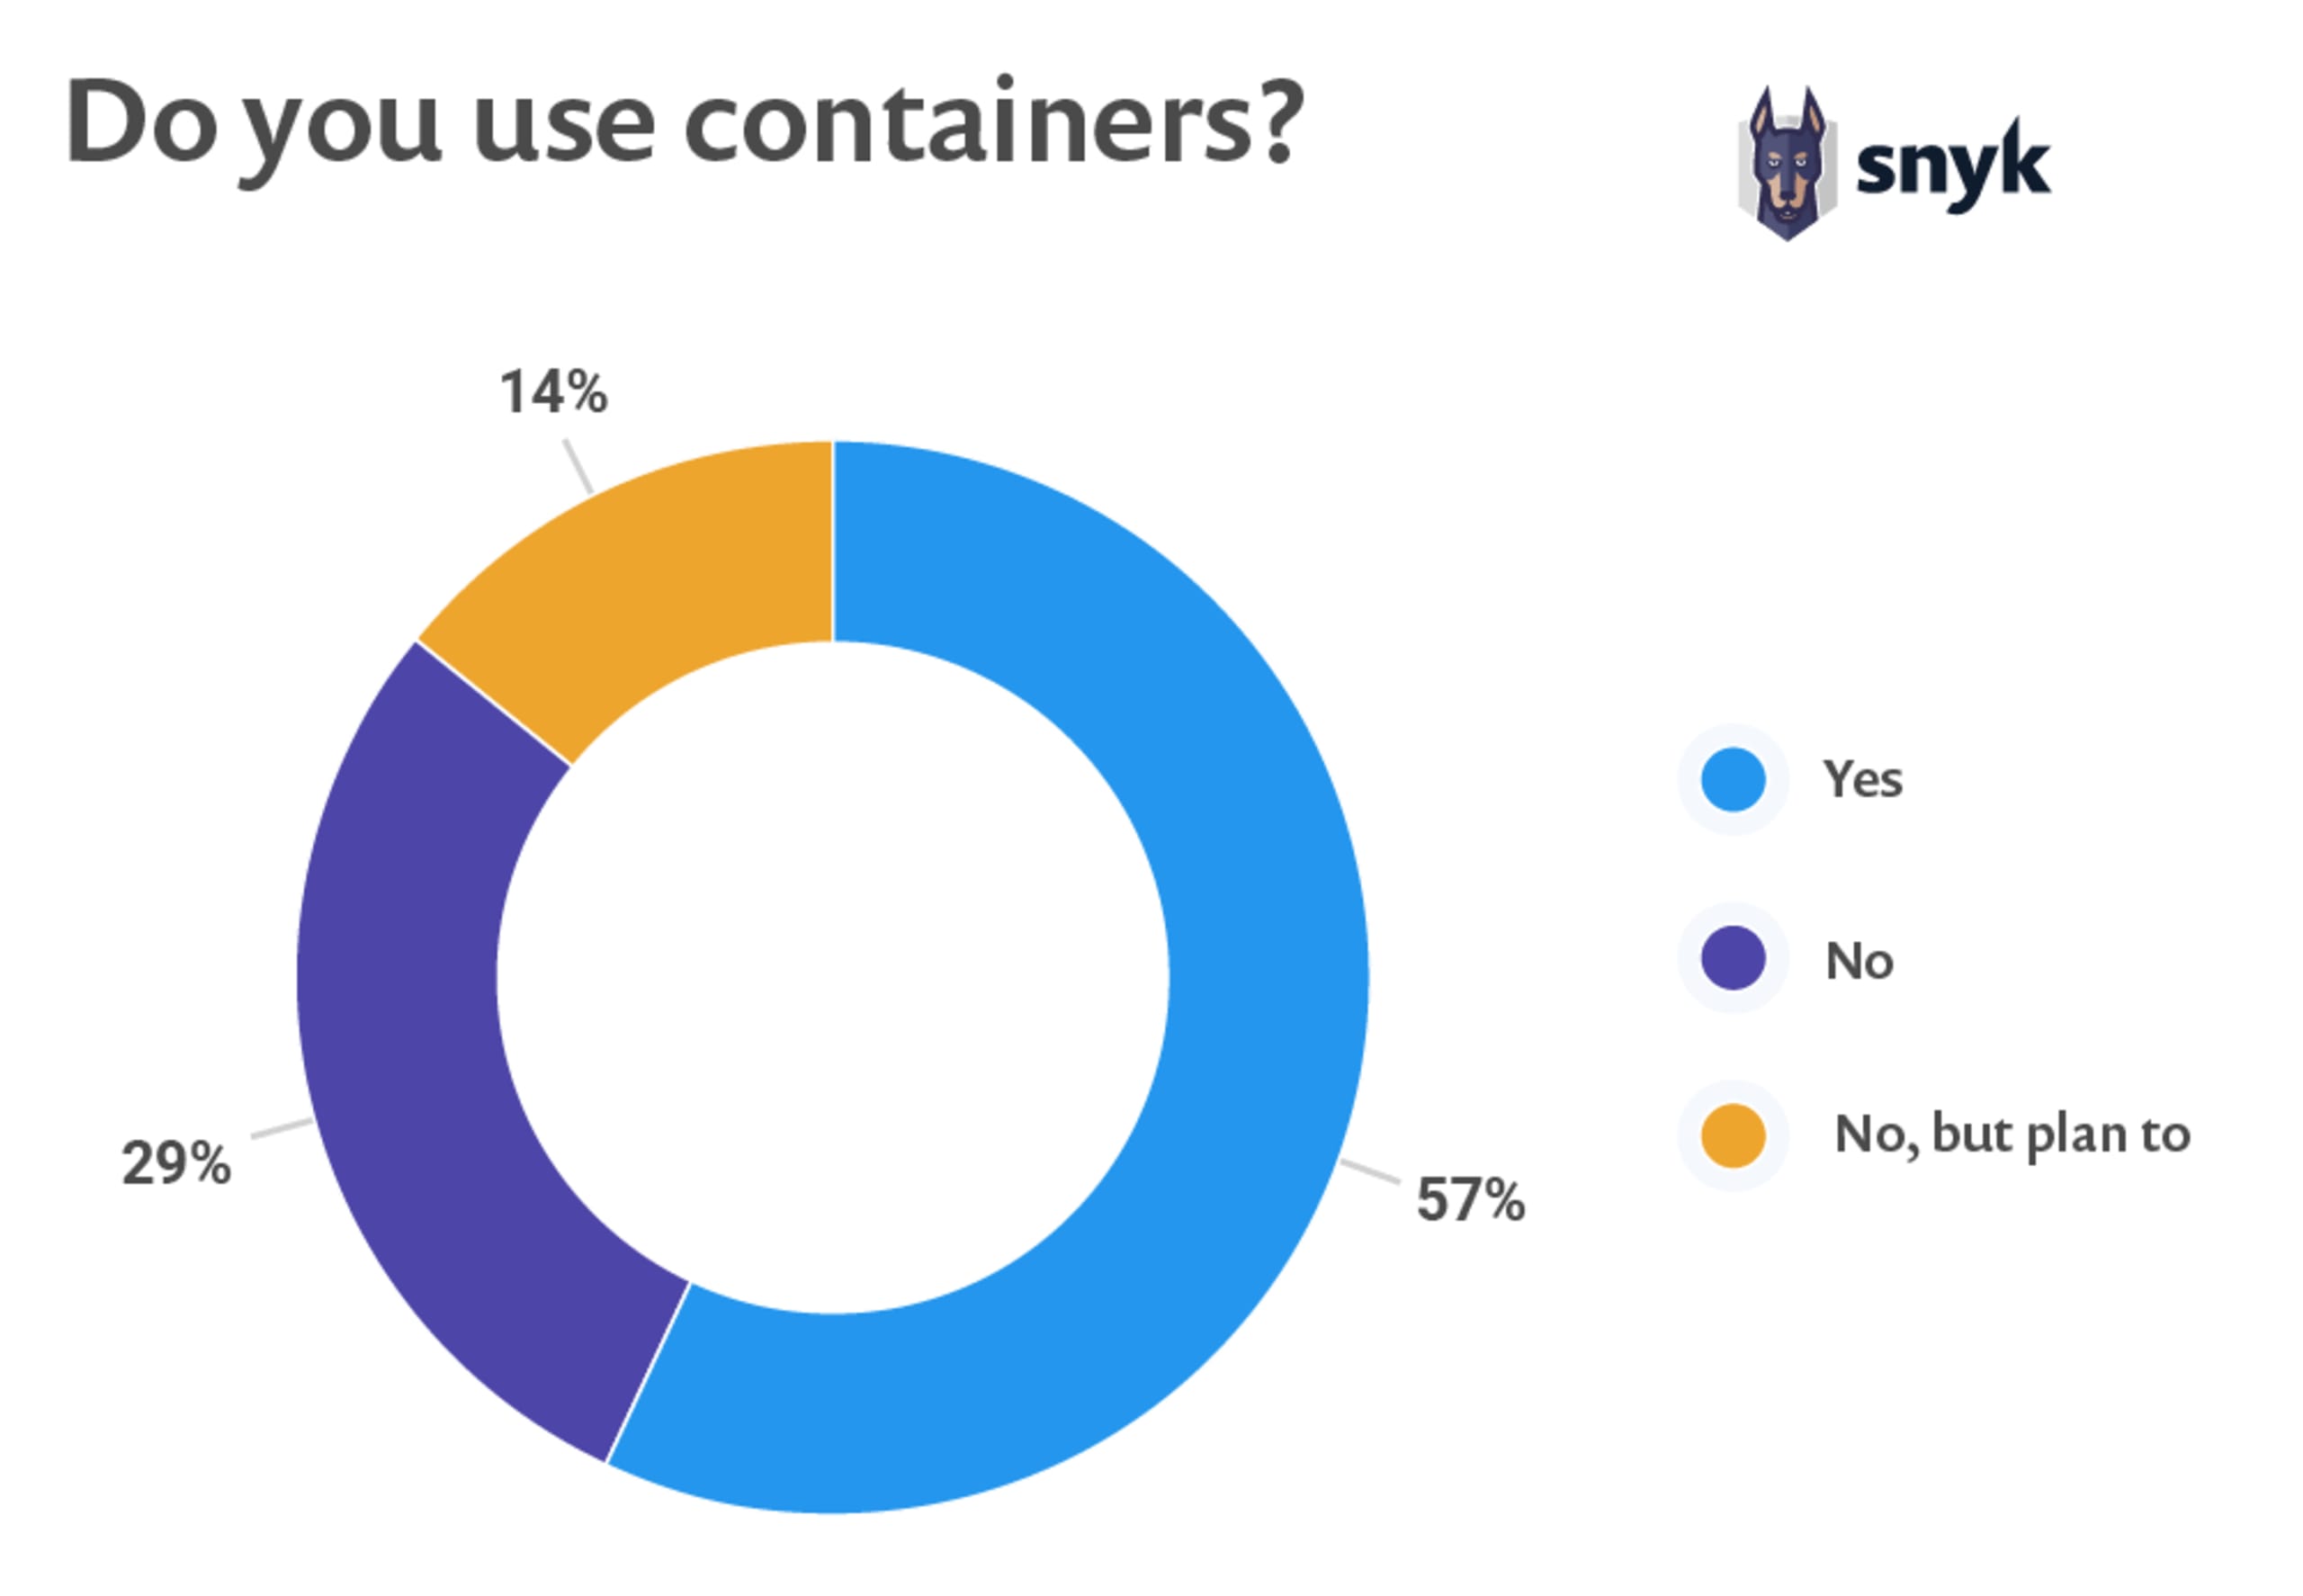
O Docker completou 6 anos neste ano. Ao longo desse período, a adoção do Docker — e de contêineres em geral — cresceu bastante. Atualmente, 57% dos desenvolvedores afirmam usar contêineres no dia a dia (veja o gráfico mais adiante nesta seção). Com o surgimento das tecnologias de contêineres, os desenvolvedores passaram a criar soluções inovadoras com mais facilidade. Muitas dessas soluções de código aberto estão disponíveis gratuitamente. Hoje, até grandes fornecedores de software publicam imagens pré-criadas em registros públicos, como o Docker Hub, para que os desenvolvedores possam baixá-las e usá-las.
Em 2015, Docker, Red Hat, CoreOS, IBM, Google e uma ampla coalizão de líderes do setor se concentraram em padrões comuns para contêineres de software e fundaram a Open Container Initiative (OCI). A iniciativa foi criada para abrigar uma comunidade técnica de código aberto. Além disso, seu objetivo é desenvolver um ambiente de execução portátil, com especificações abertas e independente de fornecedores, para soluções baseadas em contêineres.
Desde a publicação dos padrões da OCI, muitas outras tecnologias de build e ambiente de execução foram desenvolvidas. Por isso, embora este artigo mencione com frequência “contêineres Docker” e “imagens Docker”, é importante entender que há muitas tecnologias que seguem os padrões da OCI (Open Container Initiative). Na época em que este artigo foi escrito, o Docker ainda era, de longe, a ferramenta de build e ambiente de execução OCI mais popular. O domínio do Kubernetes e o uso do CRI-O estão começando a mudar esse cenário.
À medida que mais organizações criam, distribuem e usam contêineres Docker, o risco de vulnerabilidades de segurança aumenta. As imagens Docker são, em grande parte, construídas sobre outras imagens. Isso significa que uma vulnerabilidade em uma imagem também está presente em todas as que a utilizam. A ampla adoção do Docker tem um preço: uma única vulnerabilidade pode se disseminar e causar um grande impacto.
Analisamos mais a fundo os dados brutos do nosso Relatório sobre o estado da segurança do código aberto para entender melhor o cenário do Docker, os riscos de segurança associados e as práticas recomendadas. Neste relatório, examinamos problemas comuns de segurança em contêineres e imagens Docker e algumas medidas que você pode adotar para melhorar a segurança.
O cenário do Docker
Hoje, o Docker é amplamente usado, e o Docker Hub é o lugar padrão para encontrar uma imagem Docker. Ele é a maior biblioteca e comunidade de imagens de contêineres do mundo. Na época em que este artigo foi escrito, já havia mais de 2 milhões (2.085.422) de imagens disponíveis para baixar e usar imediatamente no Docker Hub, e esse número cresce todos os dias.
Qualquer pessoa pode enviar imagens para o Docker Hub, mas a plataforma identifica algumas como mais confiáveis do que outras. Embora o Docker reconheça oficialmente e até certifique alguns colaboradores e suas imagens, elas ainda podem conter vulnerabilidades que precisam ser gerenciadas.
Atualmente, o Docker Hub contém:
223 imagens publicadas por editores verificados. Esses produtos são publicados e mantidos diretamente por empresas.
151 imagens oficiais disponíveis para uso. As imagens oficiais são uma seleção criteriosa de repositórios de código aberto do Docker e soluções prontas para uso.
40 imagens Docker certificadas pelo Docker, ou seja, precisam seguir as práticas recomendadas e passar por determinados testes básicos.
Cada uma das 10 principais imagens oficiais do Docker com mais de 10 milhões de downloads tinha pelo menos 30 vulnerabilidades.
Entre as 10 principais imagens gratuitas mais populares certificadas pelo Docker, metade tinha vulnerabilidades conhecidas. Uma das imagens que analisamos tinha quase 160 vulnerabilidades conhecidas.
A adoção de tecnologias de contêineres para aplicações está crescendo em ritmo acelerado e, segundo a 451 Research, deve aumentar mais 40% em 2020.