10 dimensões da análise estática de Python

17 de julho de 2024
0 minutos de leituraA análise estática de Python, também conhecida como "linting", é uma parte essencial do desenvolvimento de software. Ela consiste em inspecionar o código Python sem executá-lo para identificar possíveis bugs, erros de programação, problemas de estilo ou padrões que não seguem os padrões de código predefinidos. Também ajuda a identificar vulnerabilidades no início do processo de desenvolvimento, reduzindo as chances de implantar código inseguro em produção. Por exemplo, ela pode detectar práticas de programação inseguras, como o uso de credenciais fixas no código, erros comuns que podem levar a ataques de injeção de SQL ou possíveis problemas de sanitização de dados.
Python oferece várias bibliotecas e ferramentas para análise estática, como Pylint, Pyflakes e Flake8. O Pylint, por exemplo, pode ajudar a aplicar padrões de código, detectar erros e analisar a complexidade do código. Veja um exemplo simples de como usar o Pylint:
Ao executar o Pylint nesse código, o resultado seria:
O Pylint detectou um erro quando tentamos somar um número inteiro e uma string, uma operação inválida em Python.
1. Verificação de tipos na análise estática de Python
Python é uma linguagem versátil e dinâmica, e essa flexibilidade é um dos motivos pelos quais ela é tão popular entre desenvolvedores. No entanto, esse dinamismo às vezes pode levar a bugs difíceis de encontrar, especialmente quando se trata de erros de tipo. É aí que entra a análise estática de Python.
Antes de falar sobre verificação de tipos, vamos entender o que significa tipagem dinâmica em Python. Python tem tipagem dinâmica, ou seja, o tipo de uma variável é verificado durante a execução, e você não precisa especificá-lo explicitamente. O trecho de código abaixo demonstra isso:
Embora a tipagem dinâmica possa tornar Python mais fácil de usar e o código mais legível, ela também pode levar a erros de tipo que só são descobertos quando o código é executado.
O papel da verificação estática de tipos
A verificação estática de tipos é uma abordagem que detecta erros de tipo no início do processo de desenvolvimento, ou seja, durante a programação ou a compilação, em vez de durante a execução. Isso pode impedir que possíveis bugs cheguem ao código de produção, aumentando a segurança e a confiabilidade do código. Java e C++ são exemplos de linguagens de programação com tipagem estática.
Embora Python seja uma linguagem com tipagem dinâmica, ela também oferece suporte opcional à tipagem estática por meio de anotações de tipo. Esse recurso permite anotar os tipos esperados de variáveis, parâmetros de funções e valores de retorno. O runtime de Python não impõe esses tipos, mas as ferramentas de análise estática podem usá-los para detectar possíveis erros de tipo.
Neste exemplo, espera-se que name seja uma string e que a função também retorne uma string.
Ferramentas para verificação estática de tipos em Python
Várias ferramentas podem ajudar na verificação estática de tipos em Python. Entre elas, Mypy, Pyright e Pyre se destacam pela robustez e ampla aceitação na comunidade Python.
Mypy: verificador estático de tipos opcional para Python que busca combinar os benefícios da tipagem dinâmica e da tipagem estática. É versátil e pode ser usado em um pipeline de CI/CD para detectar erros de tipo antes que cheguem à produção.
Pyright: desenvolvido pela Microsoft, o Pyright é um verificador estático de tipos com foco em desempenho. Ele é escrito em TypeScript e executado no Node.js.
Pyre: o Pyre é um verificador de tipos de alto desempenho para Python, desenvolvido pelo Facebook. Ele foi projetado para ajudar a melhorar a qualidade do código e acelerar o desenvolvimento, sinalizando erros de tipo de forma interativa no terminal ou no seu editor favorito.
Exemplo de código: verificação de tipos com Mypy
Instalar o Mypy é tão simples quanto executar pip install mypy. Depois da instalação, você pode usá-lo para verificar se há erros de tipo nos arquivos Python. Veja um exemplo simples:
Veja como verificar este arquivo com o Mypy:
Como você pode ver, o Mypy detectou o erro de tipo antes da execução do código.
2. Linters na análise estática de Python
Linters são ferramentas de análise estática de código que sinalizam erros de programação, bugs, problemas de estilo e construções suspeitas. No ecossistema Python, eles têm um papel fundamental na manutenção da qualidade e da segurança do código. Essas ferramentas ajudam a aplicar padrões de código, detectar possíveis bugs e vulnerabilidades de segurança no início do processo de desenvolvimento, além de melhorar a legibilidade e a facilidade de manutenção do código Python.
No ecossistema Python, alguns dos linters mais usados são Pylint, Flake8 e Pyflakes.
Pylint: ferramenta de código aberto e altamente configurável que verifica erros no código Python, aplica um padrão de código e procura problemas de qualidade no código. O Pylint também permite criar plugins personalizados para casos de uso específicos.
Flake8: biblioteca Python que reúne PyFlakes, pycodestyle e o script McCabe de Ned Batchelder. É um ótimo conjunto de ferramentas para verificar se o projeto está em conformidade com a PEP 8, o guia de estilo de Python.
Pyflakes: verifica rapidamente se há erros nos arquivos-fonte de Python, sem executá-los. É mais rápido que Pylint e Flake8 porque não aplica guias de estilo, o que faz dele uma boa opção para uma verificação básica e rápida do código Python.
O conceito de problemas de qualidade no código e a aplicação de padrões
Problemas de qualidade no código são sinais de que há questões mais profundas no código. São padrões que indicam violações de princípios fundamentais de design e prejudicam a qualidade do projeto. Alguns exemplos comuns em Python são classes muito grandes, métodos longos, código duplicado e código morto.
Linters como Pylint, Flake8 e Pyflakes ajudam a detectar esses problemas e a aplicar padrões de código em Python para melhorar a qualidade do código e mantê-la em um nível aceitável. Para isso, eles comparam o código com regras e diretrizes predefinidas, muitas vezes baseadas em boas práticas adotadas pela comunidade, como a PEP 8 para Python.
Exemplo de um linter em ação
Veja como usar o Pylint para fazer a análise estática de um arquivo Python chamado example.py:
Para executar o Pylint nesse arquivo, use o seguinte comando:
Se houver algum problema no código, o Pylint vai sinalizá-lo e fornecer um relatório detalhado. Por exemplo, ele pode apontar que a função add não tem uma docstring, o que viola as diretrizes da PEP 8 para escrever código Python de qualidade.
Regras personalizadas em linters
Linters como o Pylint permitem definir regras personalizadas para seus projetos Python. Isso é especialmente útil quando há padrões ou diretrizes de código específicos do seu projeto ou da sua organização.
Para criar uma regra personalizada no Pylint, é preciso criar uma classe Python que estenda uma das classes de verificação do Pylint e, em seguida, definir métodos que façam a verificação do código. Depois de definir suas regras personalizadas, você pode adicioná-las ao verificador do Pylint usando o método register_checker.
Veja um exemplo simples de regra personalizada do Pylint que verifica o uso da instrução print :
Neste exemplo, a classe NoPrintStatementsChecker verifica o uso da instrução print e emite um aviso se encontrá-la. Em seguida, a função register registra esse verificador personalizado no Pylint.
3. Detecção de vulnerabilidades de segurança
Uma das dimensões essenciais da análise estática de Python é a detecção de vulnerabilidades de segurança. Vamos entender a importância da segurança na análise estática de Python, os riscos de segurança mais comuns no código Python e algumas ferramentas para detectar vulnerabilidades, como Bandit e Snyk Code.
Ao escrever código Python, a segurança não deve ser uma preocupação de última hora, mas parte integrante do processo de desenvolvimento. A análise estática de Python tem um papel fundamental na segurança do código, pois ajuda a identificar possíveis vulnerabilidades logo no início do ciclo de desenvolvimento, antes mesmo de o código ser executado. Vulnerabilidades como ataques de injeção, referências diretas inseguras a objetos, configurações incorretas de segurança e cross-site scripting são comuns em código Python.
Por exemplo, uma vulnerabilidade de injeção de SQL em código Python pode ter esta aparência:
No exemplo acima, user_id é usado diretamente em uma consulta SQL, o que abre espaço para injeção de SQL se user_id não for sanitizado corretamente e tiver sido fornecido pelo usuário.
Ferramentas para detectar vulnerabilidades de segurança
Bandit
Bandit é uma ferramenta criada para encontrar problemas de segurança comuns em código Python. Ela processa cada arquivo, cria uma AST (árvore de sintaxe abstrata) a partir do código Python e executa os plugins apropriados nos nós da AST.
Veja como usar o Bandit para analisar seu código Python em busca de vulnerabilidades de segurança:
Será que o Bandit encontraria uma referência direta insegura a um objeto em Python? Não sabe? Saiba mais sobre o Snyk a seguir.
Snyk Code
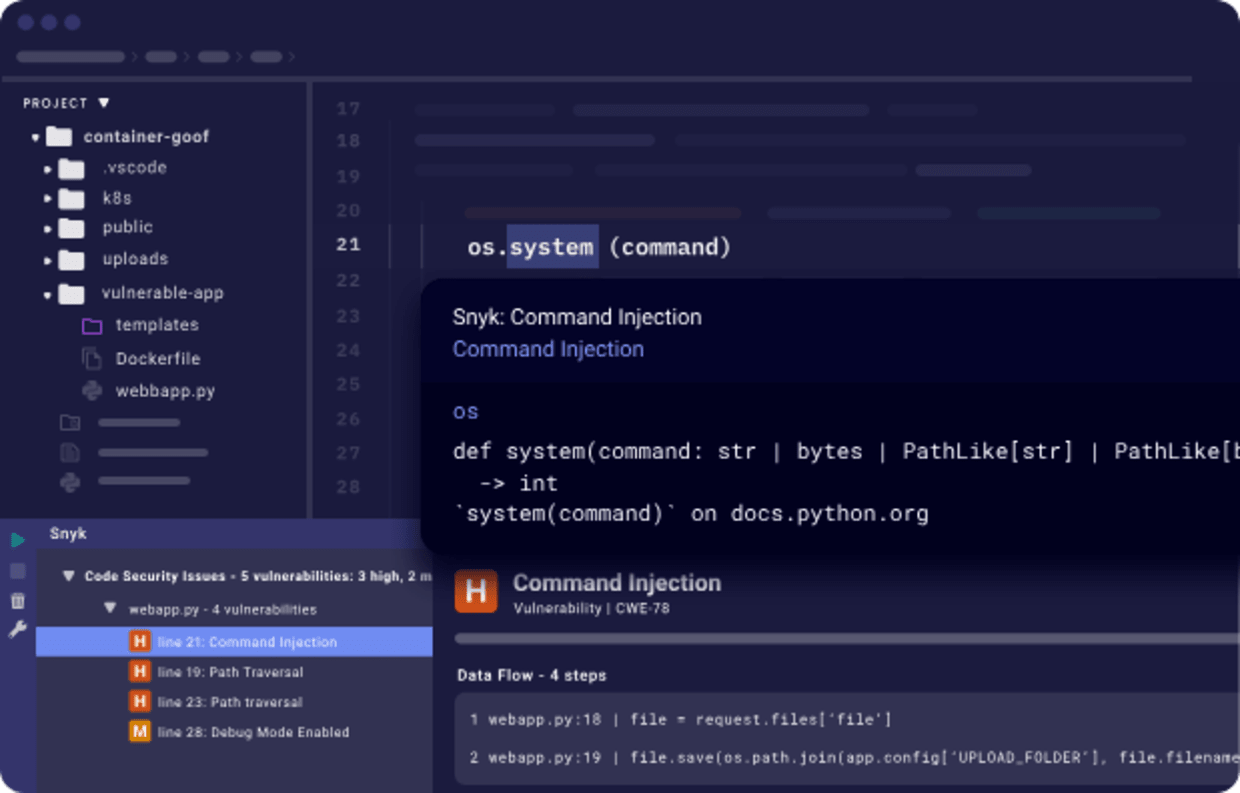
Snyk Code é outra ferramenta que oferece um mecanismo de análise rápido, simbólico e baseado em IA. Com o Snyk Code, você pode encontrar rapidamente vulnerabilidades de segurança no código Python. O mecanismo de análise estática do Snyk Code foi projetado para entender o contexto e o fluxo do seu código, o que permite detectar vulnerabilidades complexas que outras ferramentas podem não encontrar.
O Snyk Code também oferece um plugin para o IDE PyCharm, que permite aos desenvolvedores detectar e corrigir problemas de segurança em tempo real enquanto programam.
Para começar a usar o Snyk Code, basta baixar o plugin do Snyk para o IDE PyCharm. Você pode começar a usá-lo gratuitamente.
Incluir a detecção de vulnerabilidades de segurança na análise estática de Python é essencial para garantir a segurança do software. Ferramentas como Bandit e Snyk Code oferecem aos desenvolvedores uma maneira simples e eficiente de detectar e corrigir vulnerabilidades de segurança no código Python.
4. Análise da complexidade do código
A complexidade do código é uma métrica usada para avaliar o quanto é difícil entendê-lo ou modificá-lo. Uma complexidade maior costuma dificultar a compreensão do código e, consequentemente, afeta sua facilidade de manutenção.
Manter o código é parte da rotina de quem desenvolve, mas, quando a base de código fica complexa, entendê-la e modificá-la se torna cada vez mais difícil. Isso pode causar bugs e reduzir a qualidade geral do software. Por isso, analisar a complexidade do código é essencial no desenvolvimento de software para garantir código de alta qualidade e fácil manutenção.
Medição da complexidade ciclomática com Radon
Há várias ferramentas para medir a complexidade do código Python, e uma delas é o Radon. Radon é uma ferramenta Python que calcula várias métricas com base nas informações extraídas da árvore de sintaxe abstrata (AST). Uma dessas métricas é a complexidade ciclomática.
A complexidade ciclomática é uma métrica de software que indica a complexidade de um programa. Ela mede quantitativamente o número de caminhos linearmente independentes pelo código-fonte de um programa. O Radon analisa seu código Python e atribui uma classificação de A a F: A indica que o código é simples e fácil de entender, enquanto F significa que ele é complexo demais.
Para usar o Radon, primeiro você precisa instalá-lo. Use o pip para fazer a instalação:
Exemplo de análise da complexidade do código
Depois de instalar o Radon, você pode usá-lo para analisar seu código Python. Veja o seguinte código Python:
Para medir a complexidade do código acima, execute o seguinte comando:
Esse comando retorna a complexidade ciclomática do código. No exemplo acima, a complexidade é 2, o que significa que o código não é muito complexo.
Agora, vamos analisar uma função mais complexa, por exemplo:
Ao executar o Radon nesse código, o resultado seria uma complexidade de 5, indicando um nível maior de complexidade.
Usar ferramentas de complexidade ciclomática ajuda a manter a qualidade do código e facilita sua compreensão e modificação. Ferramentas como o Radon oferecem uma maneira simples de medir a complexidade do código Python, tornando-o mais fácil de manter e menos propenso a bugs.
5. Análise de dependências
No universo do software de código aberto, um dos pilares do desenvolvimento de software, a análise de dependências é fundamental e não pode ser ignorada pelos desenvolvedores. Esse processo é essencial ao lidar com bases de código extensas em linguagens como Python. A análise de dependências identifica as relações entre diferentes elementos de um projeto de software. Vamos explorar a importância de entender e gerenciar dependências, conhecer ferramentas de análise como Snyk e Snyk Advisor e ver um exemplo prático dessa análise em ação.
A importância de entender e gerenciar dependências
Em projetos Python, dependências são os pacotes ou bibliotecas externas usados pelo projeto. Elas podem incluir desde frameworks web, como Django ou Flask, até bibliotecas de ciência de dados, como NumPy ou pandas.
Entender e gerenciar dependências é fundamental por vários motivos:
Isso ajuda a manter a estabilidade e a confiabilidade do software. Se uma dependência usada pelo projeto tiver um bug ou parar de funcionar, o software também poderá apresentar problemas.
Isso ajuda a melhorar a segurança do projeto. As dependências podem ter vulnerabilidades de segurança que afetam seu projeto se não forem corrigidas.
Isso ajuda a cumprir os requisitos de licenciamento. Cada dependência pode ter sua própria licença, e você precisa garantir que está em conformidade com todas elas.
Snyk Advisor para análise de dependências
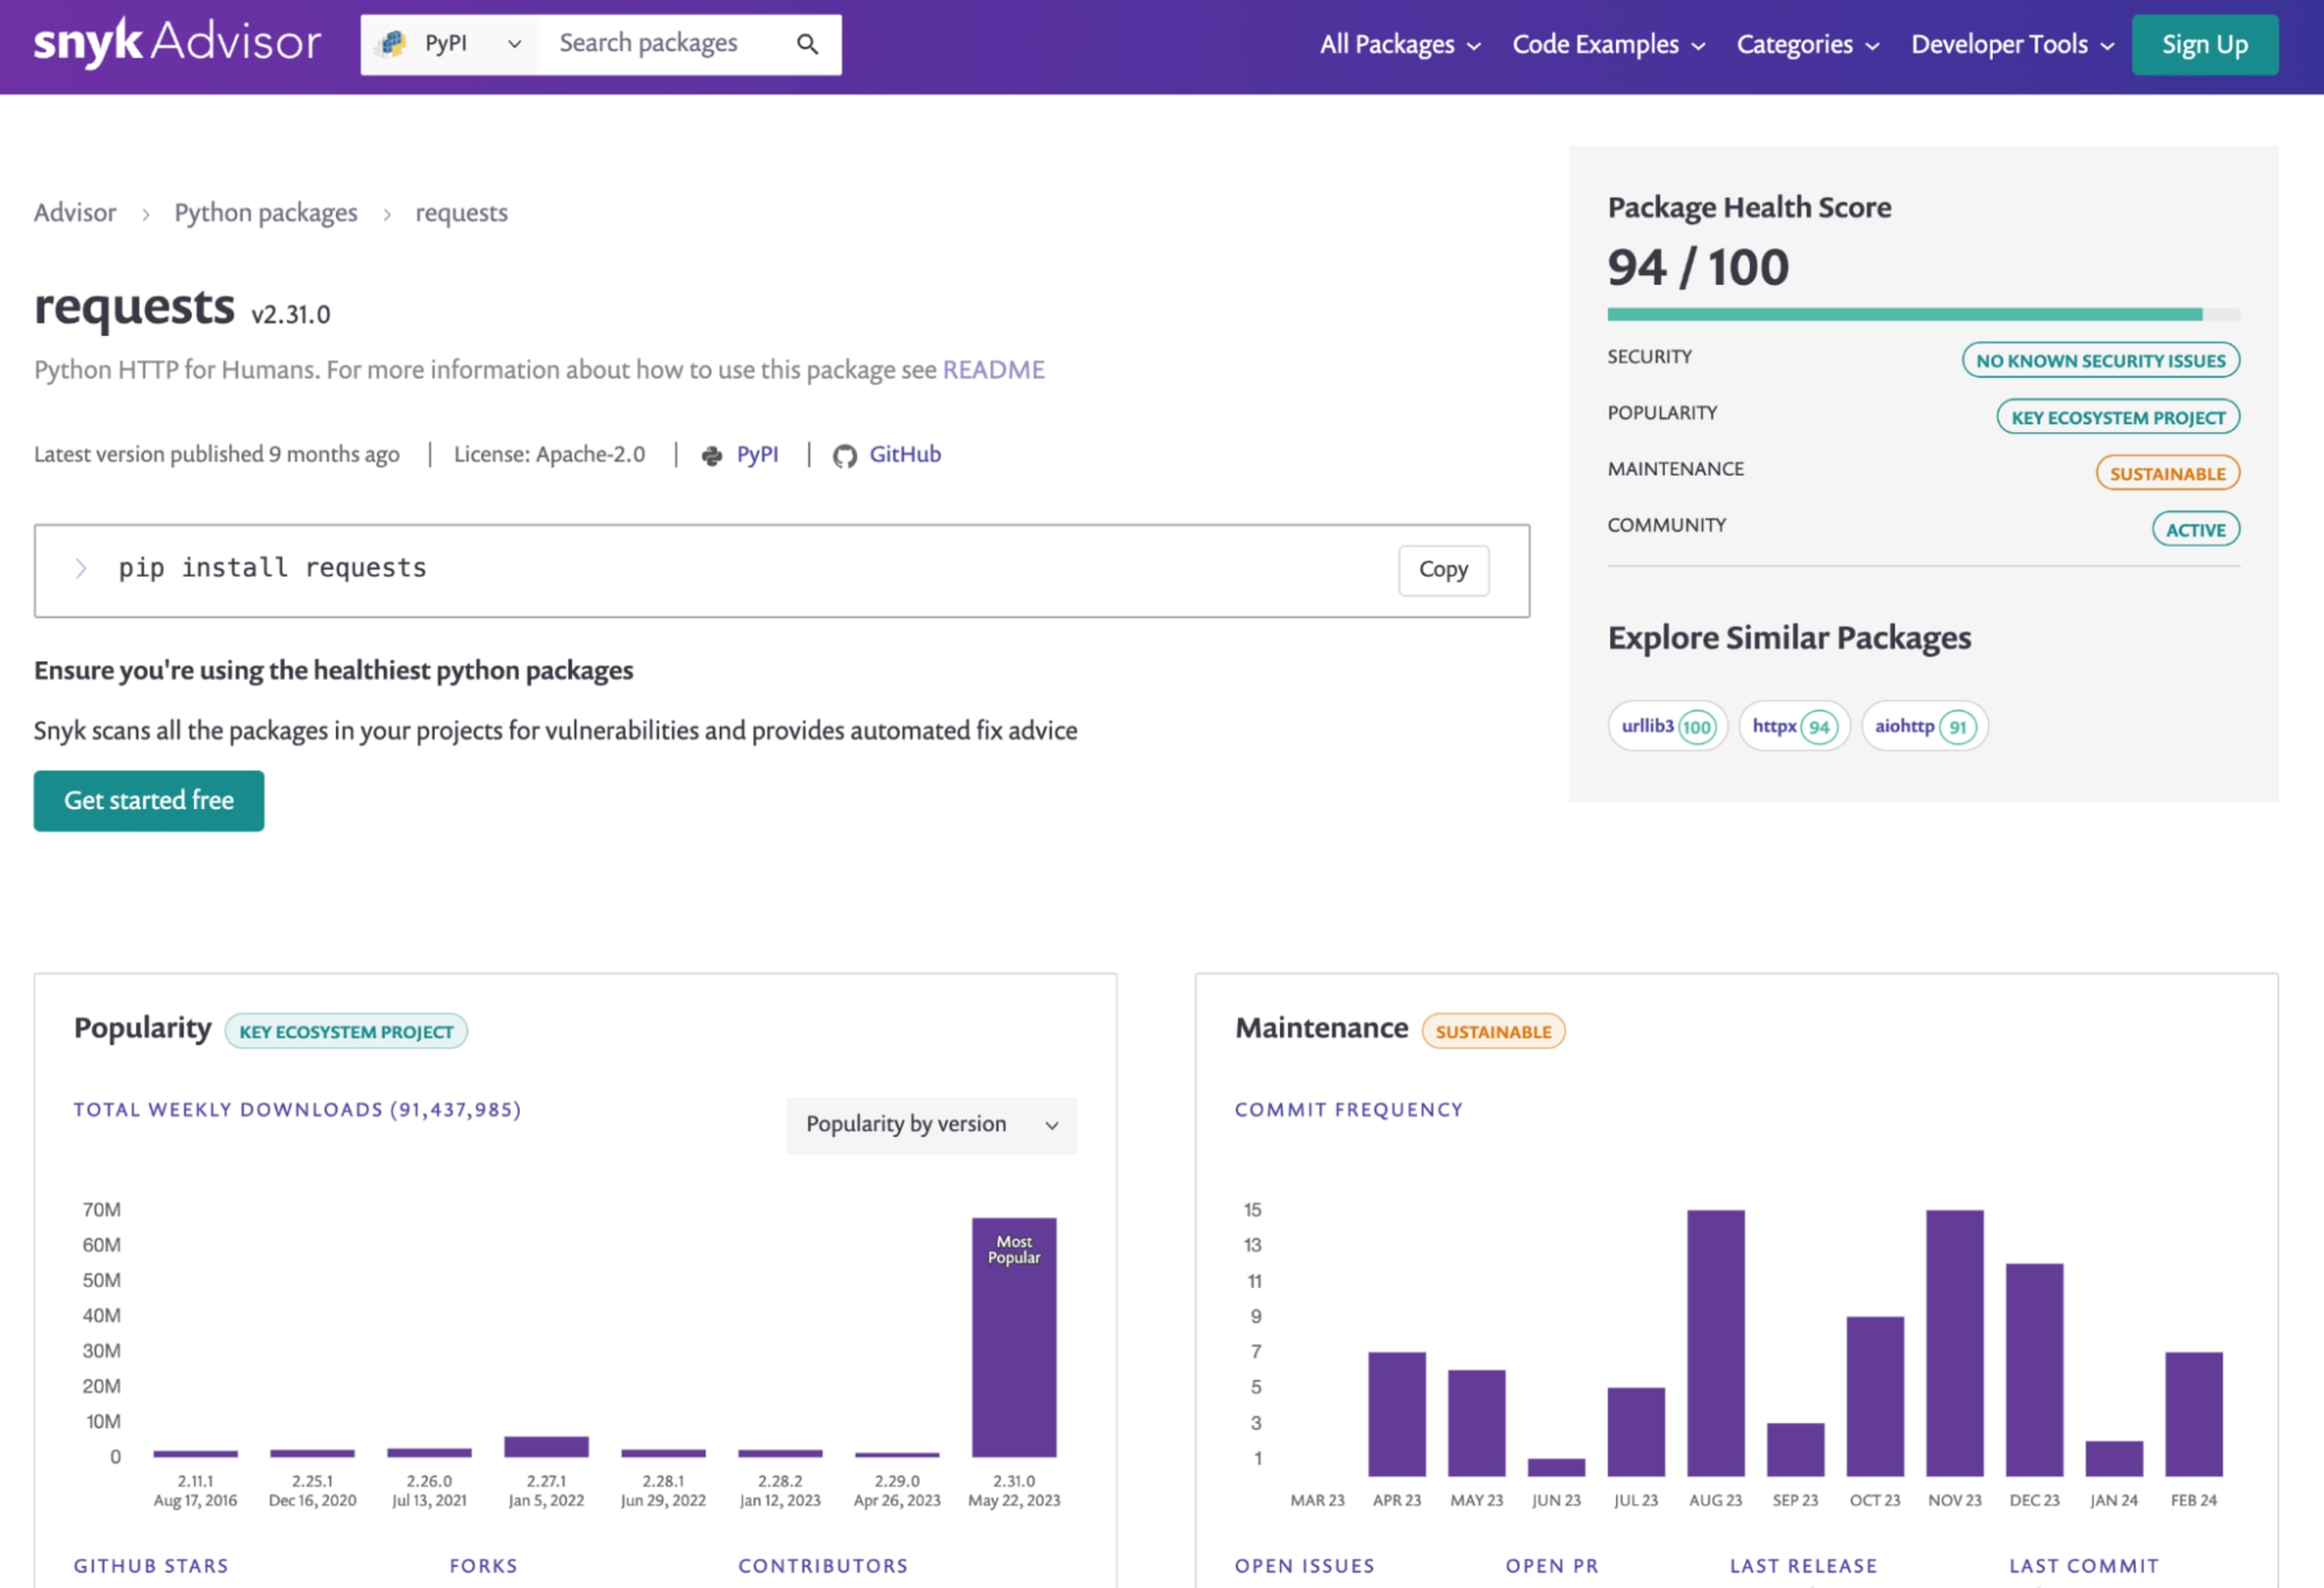
Snyk Advisor é uma ferramenta que oferece informações sobre as dependências do seu projeto Python, incluindo vulnerabilidades de segurança, problemas de licenciamento e pacotes desatualizados. Ela ajuda você a entender os riscos associados às dependências e oferece recomendações práticas para mitigá-los.
Você pode usar a Snyk CLI para analisar as dependências do seu projeto Python e receber alertas sobre pacotes de código aberto vulneráveis instalados pelo PyPI ou sobre código inseguro no seu programa Python. Depois de instalar a Snyk CLI, execute o comando a seguir para analisar seu projeto:
Esse comando analisa as dependências do seu projeto e gera um relatório sobre vulnerabilidades de segurança, problemas de licenciamento ou pacotes desatualizados. Por exemplo, ao analisar um projeto Python com FastAPI, a ferramenta pode alertar você sobre vulnerabilidades:
Comece a usar o Snyk para proteger seu código Python, da primeira linha até a última dependência do pip e suas aplicações Python em contêineres implantadas.
Como usar pipenv graph para analisar dependências
Vamos usar um aplicativo simples em Python com Flask para mostrar a análise de dependências na prática. Este é o arquivo app.py:
Neste exemplo, usaremos Pipenv. Primeiro, inicialize o Pipenv e instale o Flask:
Agora, ao executar pipenv graph, você verá:
A saída mostra que o Flask, dependência direta do nosso projeto, depende de click, itsdangerous, Jinja2 e Werkzeug. Jinja2, por sua vez, depende de MarkupSafe. Assim, conseguimos analisar as dependências do projeto.
Se você está começando a usar pipenv e quer saber mais, recomendo ler Dominando ambientes virtuais Python: um guia completo sobre venv, Docker e como proteger seu código para conhecer melhor o conceito de ambientes virtuais em Python.
Em resumo, analisar regularmente as dependências de projetos Python é essencial para manter a confiabilidade do código, reforçar a segurança e garantir a conformidade com as licenças. Ferramentas como Snyk, Snyk Advisor e Pipenv simplificam essa tarefa e oferecem uma visão clara da árvore de dependências.
6. Ferramentas de formatação de código
Manter um estilo e uma formatação consistentes é outro aspecto importante para garantir a legibilidade e a eficiência do código. As ferramentas de formatação têm um papel fundamental nesse processo: elas formatam automaticamente a base de código de acordo com um conjunto de regras predefinidas. Isso não só melhora a qualidade geral do código, como também reduz o tempo e o esforço necessários para revisões manuais. Conheça formatadores populares, como Black e YAPF.
Vamos ver um exemplo para entender a diferença que um formatador de código pode fazer. Abaixo, você confere um trecho de código Python antes e depois da formatação com Black.
Antes da formatação:
Depois da formatação com Black:
Formatador de código Python YAPF
YAPF (Yet Another Python Formatter) é outro formatador de código para Python que vai além do PEP 8 para promover um estilo mais uniforme. Ao contrário do PEP 8, o YAPF leva em conta a aparência do código e o torna mais legível.
Veja um exemplo de como usar o YAPF:
7. Árvores sintáticas abstratas (AST) em Python
O que é uma árvore sintática abstrata (AST)? É uma representação em árvore da estrutura sintática do código-fonte escrito em uma linguagem de programação. Cada nó da árvore representa uma construção do código-fonte. A sintaxe é “abstrata” porque não representa todos os detalhes presentes na sintaxe real.
Em Python, quando o interpretador executa o código, primeiro o converte em uma forma intermediária chamada bytecode. Esse processo de conversão envolve a criação de uma AST. Em Python, a AST é uma representação simplificada da estrutura do código: ela elimina detalhes como formatação e espaços em branco e se concentra nos comandos e em sua ordem, oferecendo uma visão estrutural do código.
O módulo ast do Python e seus recursos
A biblioteca padrão do Python inclui o módulo ast, que permite criar, manipular e inspecionar ASTs. O módulo oferece um conjunto de classes, funções e métodos auxiliares para trabalhar com ASTs de Python de forma programática.
A função ast.parse() é um ponto de partida comum para criar ASTs. Ela analisa o código-fonte Python e o converte em um nó AST, que pode ser manipulado ou inspecionado.
O módulo ast também oferece a classe NodeVisitor, que percorre a AST e chama uma função visitante para cada nó encontrado. Você pode usar essa classe como está ou criar uma subclasse para sobrescrever métodos e implementar funcionalidades específicas para determinados tipos de nó.
Inspeção e manipulação de AST: um exemplo prático
Vamos ver um exemplo simples de como usar o módulo ast para inspecionar e manipular uma AST em Python.
Neste exemplo, primeiro convertemos uma instrução print simples de Python em uma AST usando ast.parse(). Depois, percorremos os nós da AST e exibimos seus tipos. Em seguida, modificamos a AST, alterando a string literal no nó Print. Por fim, convertemos a AST modificada novamente em código usando compile() e a executamos com exec(). A saída será 'Hello, AST!', e não 'Hello, World!'.
Este exemplo mostra os recursos de inspeção e modificação do módulo ast em Python. As possíveis aplicações das ASTs em segurança de código e desenvolvimento de software são inúmeras, desde a refatoração automatizada de código até a análise estática avançada para detectar vulnerabilidades de segurança.
8. Análise de fluxo de controle e de dados
A análise de fluxo de controle e de dados é fundamental. Essa técnica ajuda a detectar erros com eficiência, melhora a legibilidade do código e eleva a qualidade geral dos aplicativos Python.
A análise de fluxo de controle avalia a ordem de execução das instruções de um programa, enquanto a análise de fluxo de dados acompanha e analisa os valores dos dados à medida que mudam ao longo do programa. Veja por que essas análises são importantes:
Detecção de possíveis erros: a análise de fluxo de controle e de dados pode ajudar a identificar bugs e vulnerabilidades, como loops infinitos, código inalcançável ou variáveis não utilizadas.
Otimização de código: ao entender como os dados percorrem seu código e como o fluxo de controle funciona, você pode identificar gargalos e fazer os ajustes necessários.
Mais legibilidade no código: a análise de fluxo de controle e de dados pode facilitar a compreensão do código ao destacar as dependências e interações entre diferentes partes.
Garantia de segurança: entender o fluxo de dados e de controle no seu aplicativo é essencial para garantir a segurança. Isso pode ajudar a identificar possíveis vulnerabilidades, como vazamentos de dados ou ataques de injeção.
Exemplo de código que demonstra a análise de fluxo de controle e de dados
Para ilustrar o conceito de análise de fluxo de controle e de dados em Python, vamos considerar uma função simples:
Nessa função, o fluxo de controle é determinado pela instrução if-else. Se quantity for menor ou igual a 0, a função retorna uma mensagem de erro. Caso contrário, calcula e retorna o preço total.
Já o fluxo de dados pode ser acompanhado desde os parâmetros de entrada (price e quantity) até o resultado final (total). Os valores dessas variáveis mudam à medida que passam pela função.
Uma ferramenta de análise estática examinaria os fluxos de controle e de dados dessa função para detectar possíveis problemas. Por exemplo, ela poderia sinalizar um problema se price ou quantity fossem usados antes de serem definidos ou se houvesse um caminho possível na função em que total não fosse definido antes de ser retornado.
Com a análise de fluxo de controle e de dados, você pode desenvolver aplicativos Python eficientes, compreensíveis e seguros. Ao integrar esse processo ao ciclo de vida do desenvolvimento de software, você mantém a qualidade do código e evita que possíveis vulnerabilidades de segurança entrem no aplicativo.
9. Integração com ambientes de desenvolvimento Python
As ferramentas de análise estática para Python não foram feitas para funcionar isoladamente. Elas são mais eficazes quando se integram perfeitamente ao ambiente de desenvolvimento, aprimorando os fluxos de trabalho, os pipelines de integração contínua (CI) e os editores de código.
A seguir, explicamos o papel das ferramentas de análise estática para Python em cada uma dessas áreas e mostramos um exemplo prático de integração:
Papel nos fluxos de trabalho de desenvolvimento: as ferramentas de análise estática têm um papel essencial nos fluxos de trabalho de desenvolvimento. Desenvolvedores Python podem usá-las para identificar e corrigir possíveis problemas durante o desenvolvimento, antes mesmo de executar o código. Essa detecção antecipada pode reduzir significativamente o tempo de depuração e melhorar a qualidade do código.
Papel nos pipelines de CI: em pipelines de integração contínua, as ferramentas de análise estática podem analisar automaticamente o código de cada commit ou pull request. Assim, todas as novas alterações seguem os padrões de codificação e não introduzem possíveis vulnerabilidades. Essas ferramentas podem ser integradas a pipelines de CI, como Jenkins, GitLab CI e GitHub Actions.
Papel nos editores de código: a maioria dos editores de código modernos, como Visual Studio Code, PyCharm, Atom e Sublime Text, permite integrar ferramentas de análise estática. Assim, os desenvolvedores recebem feedback em tempo real sobre a estrutura, o estilo e possíveis vulnerabilidades do código enquanto escrevem.
Exemplo prático: integração do PyLint ao Visual Studio Code
PyLint é uma ferramenta popular de análise estática para Python. Veja como integrá-la ao Visual Studio Code, um editor de código muito usado.
Primeiro, verifique se o PyLint está instalado no seu ambiente Python. Se não estiver, instale-o usando o pip:
Em seguida, abra o Visual Studio Code e instale a extensão Python da Microsoft na visualização Extensões.
Depois de instalar a extensão, abra as configurações (File > Preferences > Settings). Na seção User Settings, procure por Python Linting. Marque a caixa Enabled e selecione Pylint no menu suspenso Linter.
Agora, sempre que você abrir um arquivo Python no Visual Studio Code, o PyLint analisará o código automaticamente e destacará os problemas encontrados.
Veja um exemplo de código Python e como o PyLint destacaria um problema:
No código acima, o PyLint sublinharia c e exibiria o aviso Undefined variable 'c', ajudando você a detectar o erro antes de executar o código.
10. Análise de desempenho
A análise de desempenho é uma dimensão essencial da análise estática de Python. Ela consiste em examinar seu código para identificar gargalos, trechos ineficientes ou partes que consomem muitos recursos de CPU ou memória. Uma análise de desempenho completa permite que os desenvolvedores otimizem o código e melhorem a velocidade e a eficiência geral da aplicação.
A análise de desempenho permite medir a complexidade do código em termos de tempo e espaço. A complexidade de tempo está relacionada ao tempo total necessário para executar um programa, enquanto a complexidade de espaço diz respeito à quantidade de memória usada. Um perfil de desempenho apresenta um relatório detalhado da quantidade de chamadas de funções, do tempo gasto em cada função e de outras informações que podem ajudar a otimizar o desempenho da aplicação.
Exemplo de código Python que demonstra a análise de desempenho
Python oferece várias ferramentas para análise de desempenho, mas uma das mais comuns é o módulo integrado cProfile, que fornece um profiler robusto e flexível. Veja um exemplo simples de como usá-lo:
Ao executar esse código, o cProfile gera um relatório que mostra quanto tempo foi gasto em cada função. A saída pode ser parecida com esta:
Essa saída mostra o número de chamadas de cada função (ncalls), o tempo total gasto na função, sem incluir as chamadas a subfunções (tottime), o tempo acumulado gasto na função, incluindo as subfunções (cumtime), além de outras informações úteis.
A análise de desempenho relacionada a vazamentos e ao uso de memória também é fundamental para aplicações em produção. Drew Wright escreveu um ótimo artigo sobre como diagnosticar e corrigir vazamentos de memória em Python, com base na própria experiência e nos desafios que enfrentou com vazamentos de memória enquanto fazia parte da equipe de engenharia da Snyk.
A análise de desempenho tem impacto direto no seu código. Ela ajuda a identificar gargalos de desempenho, permitindo que você se concentre nesses trechos para otimizá-los. A análise também pode ajudar a encontrar bugs que talvez não apareçam nos testes regulares. Além disso, ela pode influenciar a maneira como você escreve código. Compreender bem a complexidade de tempo e espaço ajuda você a escrever código mais eficiente e, consequentemente, a melhorar o desempenho da aplicação.
Conclusão
A análise estática é uma ferramenta poderosa que pode melhorar significativamente a qualidade do seu código e torná-lo mais seguro. Ao aplicar as dez dimensões da análise estática de Python abordadas neste artigo, você pode aprimorar seu processo de desenvolvimento de software, evitar a introdução de possíveis bugs na base de código e garantir que suas aplicações fiquem menos vulneráveis a ameaças de segurança.
As dimensões da análise estática de Python trabalham em conjunto para identificar possíveis problemas antes que eles se tornem problemas reais no ambiente de produção. Ao encontrar bugs mais cedo, você reduz os custos associados à correção posterior. A análise estática de Python também é essencial para garantir a segurança do código. Ela pode revelar possíveis vulnerabilidades de segurança que passariam despercebidas em revisões manuais de código. Ao incorporar a análise estática de Python ao seu processo de desenvolvimento de software, você pode tornar suas aplicações mais seguras e protegê-las contra possíveis ataques.
Incentive os desenvolvedores a escrever código melhor e mais seguro
Espero que este artigo tenha ajudado você a entender melhor as dez dimensões da análise estática de Python e como elas podem ser usadas para melhorar a qualidade e a segurança do código. Lembre-se: código seguro e de alta qualidade não se resume a evitar bugs ou vulnerabilidades — trata-se de criar software confiável, robusto e preparado para enfrentar os desafios do mundo real.
Você sabe como evitar a injeção de comandos em Python? Como se proteger contra injeção de código em Python?
Seguir as práticas recomendadas de segurança para Python é essencial para garantir a segurança das suas aplicações Python. Comece hoje mesmo com uma conta gratuita da Snyk e instale a extensão da Snyk para IDE para encontrar e corrigir vulnerabilidades de segurança no seu código Python de forma rápida e fácil.


