Scanner de vulnerabilidades: o que é e como funciona?
Escrito por

0 minutos de leitura
O que é um scanner de vulnerabilidades?
Um scanner de vulnerabilidades é uma ferramenta automatizada de teste que monitora configurações incorretas e falhas de código que representam ameaças à segurança cibernética. Esses scanners usam um banco de dados de vulnerabilidades conhecidas ou procuram tipos de falhas comuns para identificar vulnerabilidades desconhecidas. O scanner registra as vulnerabilidades detectadas e, às vezes, atribui a elas uma pontuação de risco.
O que um scanner de vulnerabilidades faz?
Um scanner de vulnerabilidades tem um papel fundamental na proteção dos seus sistemas digitais. Ao analisar redes, aplicações e dispositivos, ele ajuda a encontrar pontos fracos que invasores poderiam explorar, como softwares sem correções, sistemas desatualizados ou erros de configuração. Essas ferramentas são indispensáveis para você se antecipar às ameaças emergentes.
Ao concluir a análise, o scanner gera relatórios detalhados com as vulnerabilidades encontradas e orientações para corrigi-las. Assim, você pode priorizar e remediar os problemas de acordo com o impacto potencial, reduzindo os riscos de segurança.
Quais são os tipos de análise de vulnerabilidades?
As análises de vulnerabilidades variam conforme a forma de implantação e o que é analisado. Elas podem ser internas ou externas, autenticadas ou não autenticadas, abrangentes ou específicas para determinados dispositivos. A modalidade ideal depende do que será analisado: redes, aplicações web ao longo do ciclo de vida de desenvolvimento seguro de software ou códigos e bibliotecas de código aberto.
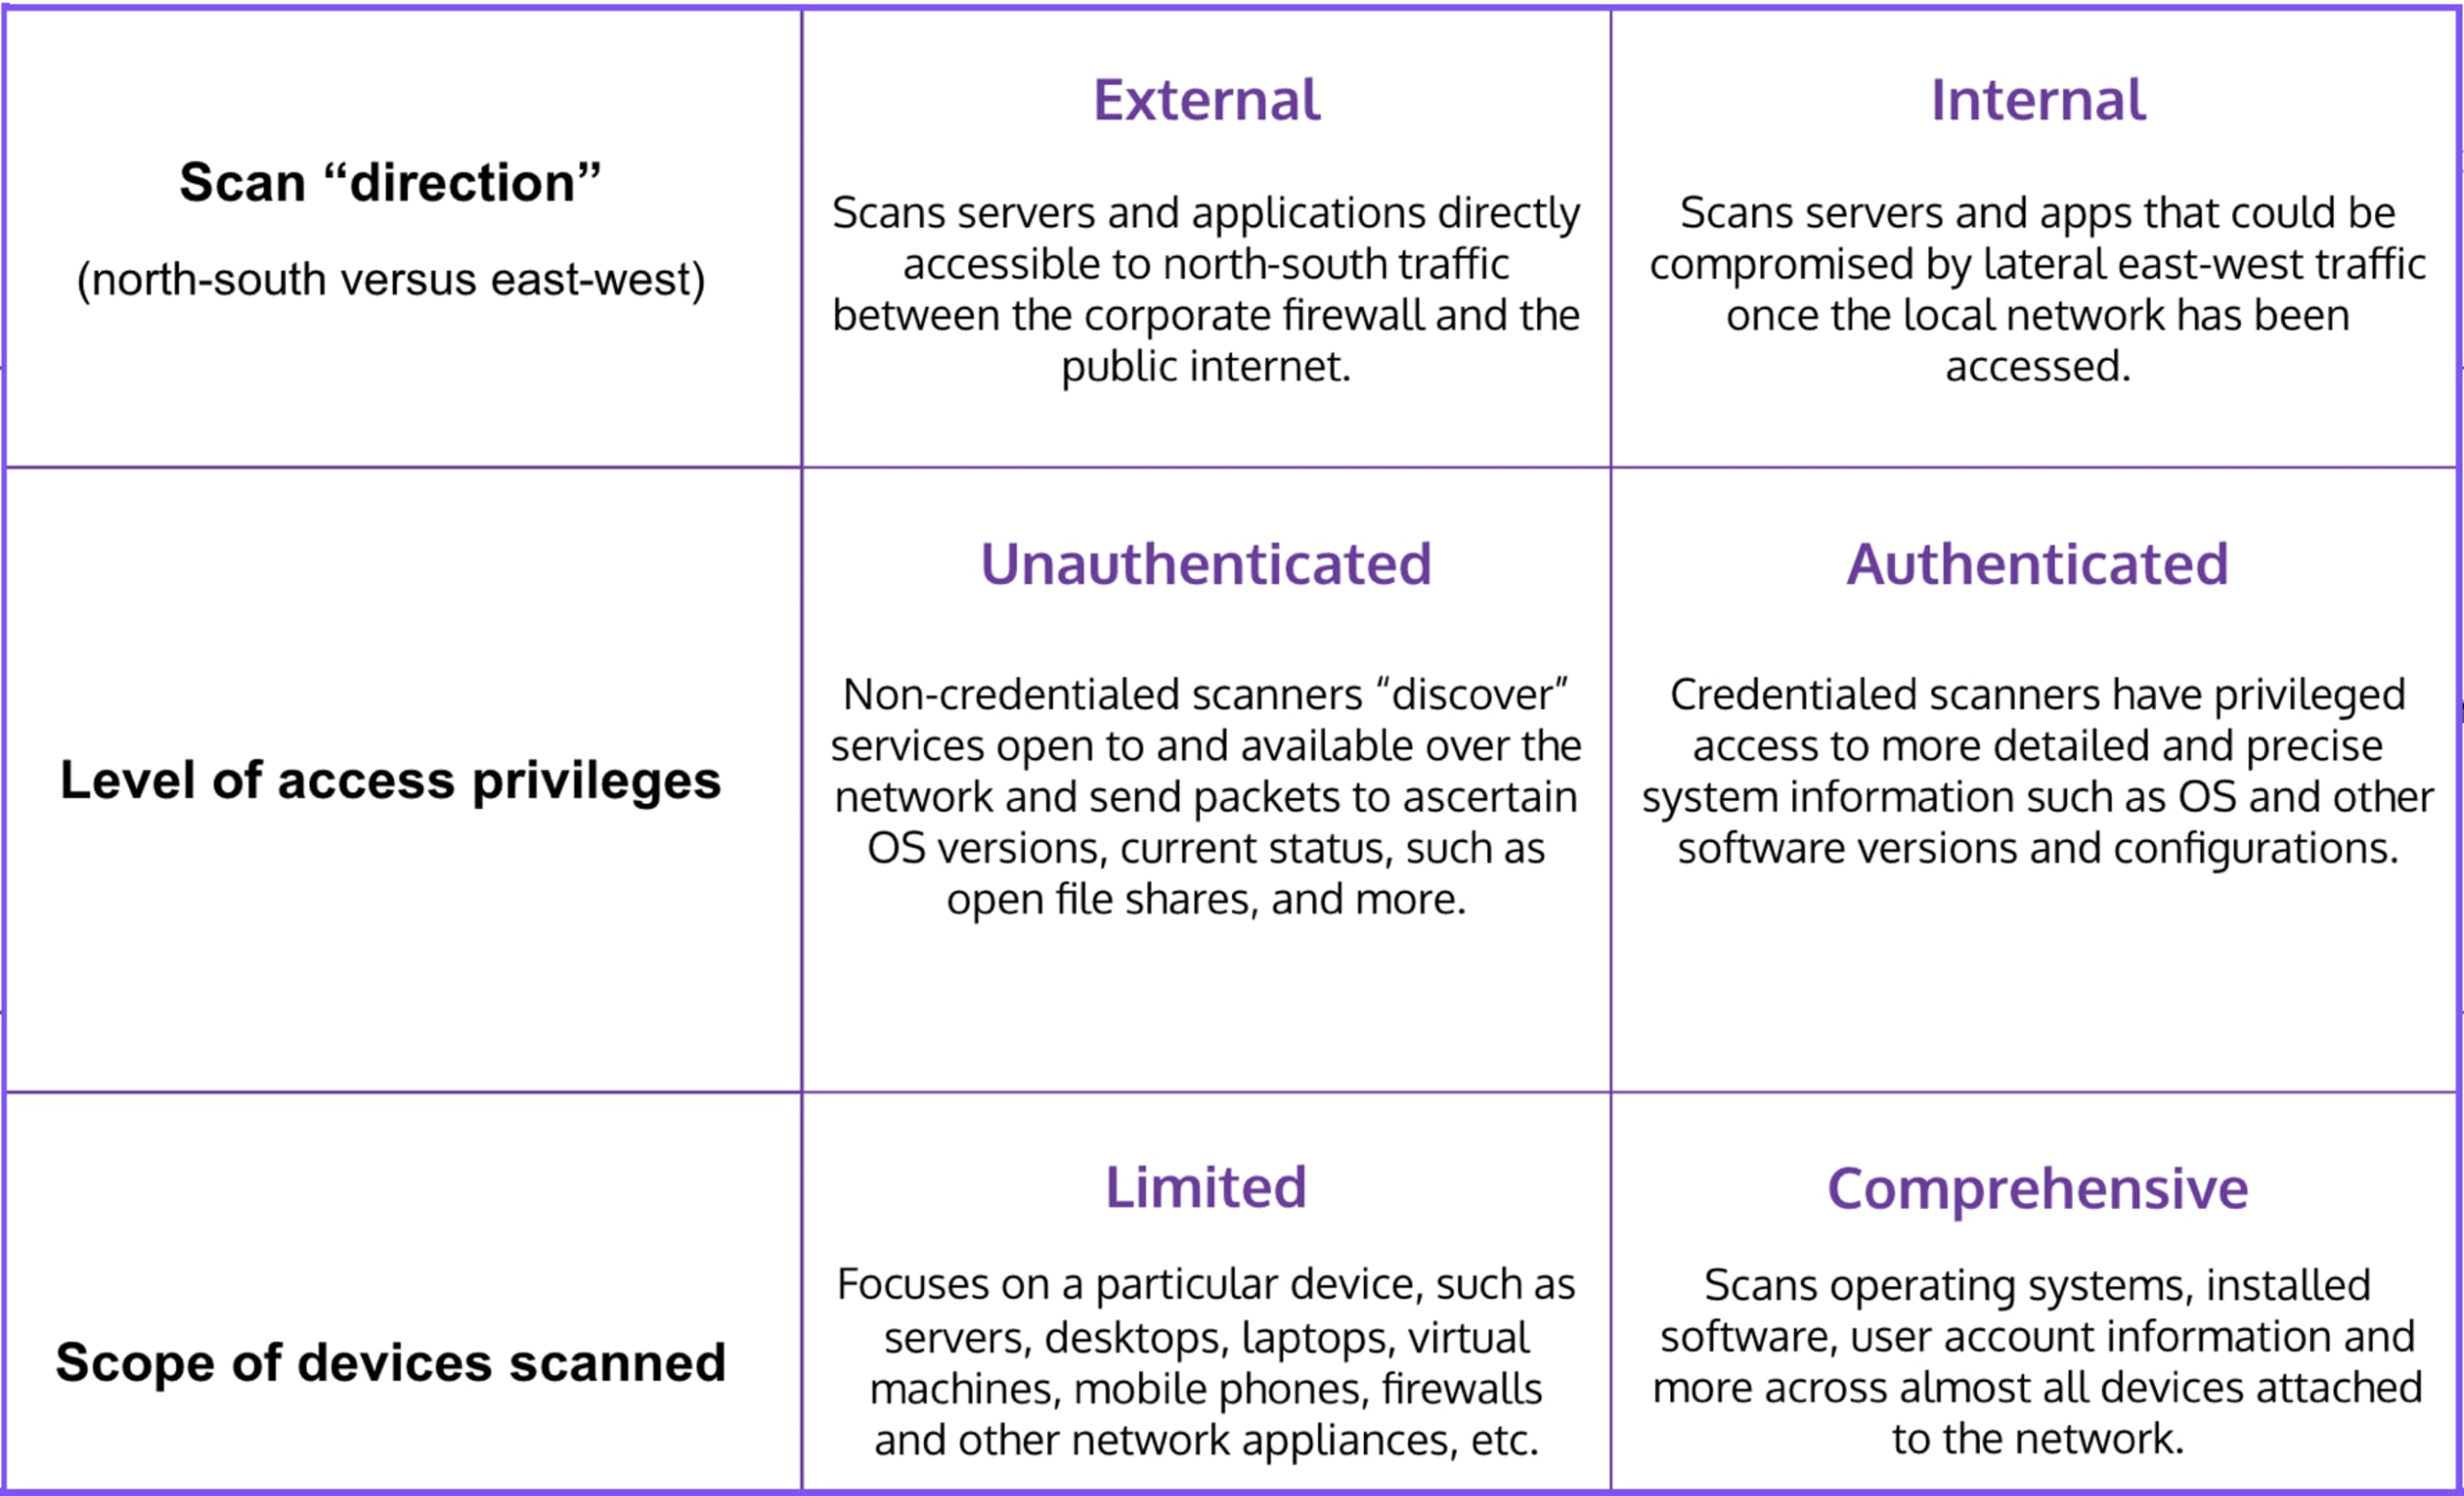
Tabela 1: Modalidades de operação do scanner
O que são vulnerabilidades em cibersegurança?
Vulnerabilidades são falhas no código de software ou configurações incorretas de sistemas que permitem que invasores obtenham acesso não autorizado e privilegiado a um sistema ou rede. Elas podem representar diferentes níveis de risco. Vulnerabilidades com exploits conhecidos em circulação são consideradas de alto risco e devem ser priorizadas para correção.
Scanners de vulnerabilidades são a primeira linha de gestão de vulnerabilidades. Eles são essenciais para identificar vulnerabilidades que agentes mal-intencionados poderiam usar para comprometer sistemas e dados.
3 tipos comuns de scanners de vulnerabilidades
Scanners de vulnerabilidades de rede
Scanners de vulnerabilidades em aplicações web
Scanners de vulnerabilidades de código aberto
1. Scanners de vulnerabilidades de rede
Scanners de vulnerabilidades de rede monitoram servidores web, seus sistemas operacionais, daemons e outros serviços expostos à internet, como serviços de banco de dados.
Scanners de vulnerabilidades de rede consultam um banco de dados de vulnerabilidades conhecidas. Muitos desses bancos usam o catálogo gratuito e abrangente de vulnerabilidades conhecidas em software e firmware do programa Common Vulnerabilities and Exposures (CVE). Cada registro padronizado inclui um identificador CVE exclusivo, uma breve descrição e pelo menos uma referência pública.
Indo além, o Common Vulnerability Scoring System (CVSS) complementa a lista de CVE com uma pontuação numérica da gravidade técnica da vulnerabilidade. No entanto, os melhores resultados na análise de vulnerabilidades de rede vêm de bancos de dados proprietários que agregam e analisam continuamente informações de várias fontes. Um bom exemplo é o Snyk Vulnerability Database, integrado a bancos de dados de vulnerabilidades, sistemas de inteligência de ameaças, fontes da comunidade e instituições acadêmicas. Curado manualmente por uma equipe dedicada de segurança, o banco de dados otimiza os scanners de vulnerabilidades de rede para fornecer informações precisas e práticas.
Essa capacidade ampliada de extrair o máximo de informações sobre vulnerabilidades de rede também é importante do ponto de vista operacional. A organização sem fins lucrativos Center for Internet Security (CIS) mantém um conjunto de CIS Controls para ajudar as organizações a implementar as melhores práticas de cibersegurança. Um dos controles básicos é que a gestão de vulnerabilidades — incluindo as análises — seja contínua. No entanto, como as análises de vulnerabilidades de rede podem causar congestionamento, elas costumam ser realizadas apenas uma vez por semana. Por isso, devem consultar um banco de dados enriquecido, com cobertura abrangente de vulnerabilidades conhecidas e desconhecidas.
2. Scanners de vulnerabilidades de aplicações e sites web
Scanners de vulnerabilidades web analisam o código de aplicações e sites para encontrar vulnerabilidades que possam comprometer a aplicação, o site ou os serviços de back-end. Eles são parte essencial dos testes de segurança de aplicações.
Esses scanners consultam uma lista conhecida de exploits comuns, mantida pela OWASP e por outras organizações. Esses exploits usam técnicas de injeção e evasão para “sequestrar” aplicações e sites web, exfiltrar dados, induzir usuários ou sistemas a fornecer informações confidenciais ou prejudicar o desempenho das aplicações. Alguns dos exploits mais conhecidos são injeção de SQL, cross-site scripting (XSS), ataques man-in-the-middle (MITM) e código malicioso.
Para aplicações web, a única estratégia eficaz de gestão de vulnerabilidades é adotar uma abordagem DevSecOps de shift-left e implantar scanners ao longo de um ciclo de vida de desenvolvimento seguro de software (SDLC seguro). Esse conjunto de scanners inclui ferramentas de segurança estática de aplicações (SAST), que analisam automaticamente o código-fonte em busca de vulnerabilidades, e ferramentas de segurança dinâmica de aplicações (DAST), que analisam automaticamente o código compilado em todos os ambientes, do teste à produção.
Outro recurso importante é o teste de invasão, que simula a atuação de hackers para descobrir se uma aplicação ou site web está vulnerável a exploits maliciosos. Há também serviços online de análise de vulnerabilidades de sites que realizam testes de invasão por terceiros.
A solução SAST da Snyk foi desenvolvida desde o início para superar os desafios que desenvolvedores e hackers éticos enfrentam com ferramentas SAST legadas, como análises que levam horas ou até dias, altos índices de falsos positivos e a necessidade de conhecimentos profundos de segurança para corrigir os problemas. Com o Snyk Code, o SAST se integra perfeitamente ao processo de desenvolvimento, oferecendo a desenvolvedores e equipes de segurança visibilidade precisa e em tempo real das vulnerabilidades no código e de como corrigi-las.
3. Scanners de vulnerabilidades de código aberto
Scanners de vulnerabilidades de código aberto são ferramentas de análise de composição de software (SCA) que analisam aplicações para identificar frameworks e bibliotecas de código aberto, incluindo todas as dependências diretas e indiretas, e detectar vulnerabilidades. Alguns desses scanners também ajudam desenvolvedores a localizar com precisão o código vulnerável na base de código — uma tarefa nada simples.
Como o uso de componentes com vulnerabilidades conhecidas é uma das 10 principais vulnerabilidades da OWASP, as organizações precisam usar um scanner de vulnerabilidades de código aberto de ponta. Entre as vantagens do scanner de vulnerabilidades de código aberto da Snyk, estão:
Detecção antecipada de vulnerabilidades em código aberto, antes que aplicações ou sites web sejam comprometidos.
Identificação rápida de todas as instâncias afetadas por uma vulnerabilidade detectada em código aberto, para impedir o acesso de invasores e acelerar a correção dos problemas.
Documentação clara de todos os frameworks e bibliotecas de código aberto usados nas aplicações.
Garantia de conformidade com os requisitos das licenças de código aberto.
Como avaliar um scanner de vulnerabilidades
A boa notícia é que hoje há muitas opções de scanners de vulnerabilidades comerciais e gratuitos no mercado. Por outro lado, a variedade de opções pode dificultar a escolha do conjunto de scanners mais adequado às suas necessidades.
O primeiro passo é conhecer melhor os scanners de vulnerabilidades. A OWASP mantém uma lista abrangente de scanners comerciais e gratuitos, mas não os classifica.
Depois de criar uma lista de scanners de vulnerabilidades, você pode testá-los. Até os scanners comerciais oferecem períodos de teste gratuitos para você experimentar antes de tomar uma decisão. Como você precisará implantar diferentes scanners de vulnerabilidades para obter cobertura completa em todos os seus ambientes, também vale considerar uma plataforma de gestão de vulnerabilidades que se integre a todos eles e correlacione os resultados em uma única fonte confiável de informações sobre vulnerabilidades.
Por que a análise de vulnerabilidades é importante?
A análise de vulnerabilidades é a etapa inicial essencial de qualquer programa de gestão de vulnerabilidades. Hoje, essa gestão deixou de ser apenas desejável e se tornou um requisito crítico para qualquer organização que execute aplicações web ou mantenha sites interativos. Esses ativos expostos ao público são vetores de ataque comuns para agentes mal-intencionados que buscam acesso não autorizado a sistemas e dados.
Na época das aplicações monolíticas locais, os scanners de vulnerabilidades eram implantados principalmente no ambiente de produção, como ferramentas de monitoramento da infraestrutura que alertavam sobre ameaças em tempo de execução. Esse modelo ficou obsoleto com o surgimento das aplicações nativas da nuvem, que aproveitam a escalabilidade e a agilidade da infraestrutura moderna em nuvem. À medida que as aplicações e as ferramentas usadas para protegê-las se tornam mais complexas, surgem soluções como ASPM para unificar diferentes fluxos de dados e permitir a priorização e a correção de riscos com base no nível de risco.
Os pipelines de CI/CD, altamente automatizados, não podem tolerar gargalos nos testes de segurança. A detecção e a correção de vulnerabilidades precisam acompanhar o ritmo acelerado das práticas maduras de DevOps.
Outro desafio para os modelos de segurança legados é a arquitetura altamente distribuída das aplicações nativas da nuvem, baseadas em componentes dinâmicos como bibliotecas de código aberto, funções serverless, infraestrutura como código (IaC) e contêineres. Em resumo, aplicações nativas da nuvem exigem um novo paradigma de segurança de aplicações nativas da nuvem: detectar e corrigir vulnerabilidades durante o desenvolvimento com uma abordagem holística, que integre a segurança ao ciclo de vida de desenvolvimento de software (SDLC).
Existe algum scanner de vulnerabilidades gratuito?
Há scanners de vulnerabilidades de código aberto que não cobram licença. Quase todos os scanners comerciais também oferecem uma edição comunitária gratuita, com recursos básicos de análise de vulnerabilidades. Saiba mais sobre a solução de segurança de aplicações nativas da nuvem da Snyk, criada para desenvolvedores.
Análise de vulnerabilidades da Snyk
As soluções de análise de vulnerabilidades da Snyk foram desenvolvidas para se integrar perfeitamente aos fluxos de trabalho de desenvolvimento, permitindo que as equipes identifiquem e tratem riscos de segurança desde o início do ciclo de vida de desenvolvimento de software. A Snyk ajuda as equipes a encontrar vulnerabilidades em toda a pilha de aplicações e oferece orientações práticas para corrigi-las, permitindo resolver problemas com eficiência sem prejudicar a produtividade.
Snyk Open Source: identifica vulnerabilidades em dependências de código aberto e oferece recomendações práticas para corrigi-las, ajudando desenvolvedores a manter bibliotecas e frameworks seguros.
Snyk Code: detecta problemas de segurança e falhas de qualidade em código proprietário durante o desenvolvimento, com integração direta a IDEs e pipelines de CI/CD.
Snyk Container: analisa imagens de contêineres em busca de vulnerabilidades em imagens-base, pacotes e configurações, ajudando a proteger aplicações conteinerizadas.
Snyk Infrastructure as Code (IaC): identifica configurações incorretas em arquivos de nuvem e de infraestrutura como código, evitando possíveis riscos de segurança antes da implantação.
Conheça o cenário atual da segurança de código aberto
Entenda as tendências e abordagens atuais para proteger softwares de código aberto e a cadeia de suprimentos.