Snyk IaCのスキャン機能を強化:AzureとAWSのInfrastructure as Codeに対応

2021年2月23日
7 分で読めます以前、Infrastructure as Code
この
IaCをスキャンする理由
IaCテンプレートには、
IaCに
しかし、
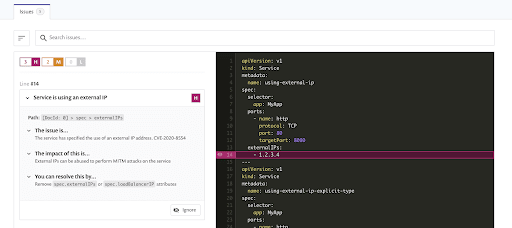
IaCや
Infrastructure as Codeのセキュリティスキャンに最近追加された機能
Snyk IaCが
TerraformのAWS Infrastructure as Code
次のような
S3の
アクセス制御と ログ記録 Lambda、
EC2、 EKSに おける 機密データに 関する 各種チェック (ハードコードされた シークレットや 不適切な 設定など) さまざまな
サービスで 保存データが 暗号化されていない 状態を 検出 IAM権限に
関する 不適切な プラクティス
TerraformのAzure Infrastructure as Code
Azureにも
ログ記録の
ベストプラクティス App Serviceの
ベストプラクティス MyS
QL:SSLと アラートに 関する 問題 次のような
PostgreSQLに 関する 各種 問題: SSL
接続の
スロットリング ログ記録
ストレージアカウントの
アクセスと 暗号化に 関する 問題
Google Cloud Platform(GCP)
新たに
IAMユーザーの
割り当て GCPの
Kubernetes関連の 問題
Kubernetes
新しい
コンテナの
チェック項目: SSHポートの
公開 ホストデバイスの
マウント livenessプローブの
欠落 など
外部IPを
持つ サービス (前述の CVE-2020-8554スキャン) 次のような
PSPの チェック: 過度に
許可範囲の 広い ボリュームマウント Seccomp
AppArmorに
関する 問題 コンテナプロセスでの
root GIDの 許可
IaCコードのスキャンは簡単
Snykは、
Snyk.ioで
Snykが
202
ソースコードの
Snykは