SnykでKubernetes設定内のExternalIP脆弱性を検出する方法

Ben Laplanche

2020年12月10日
0 分で読めます火曜日、すべてのKubernetesバージョンに影響する脆弱性が発表されました。サービスで外部IPアドレスが使用されている場合、悪意のあるユーザーがトラフィックを傍受する可能性があります。Snyk Infrastructure as Code(Snyk IaC)に新しいチェックを追加し、Kubernetesのデプロイ定義を確認して、この種の攻撃に対して脆弱かどうかをお知らせします。
残念ながら、CVE-2020-8554の性質上、パッチを適用できません。推奨される回避策は、外部IPアドレスを使用しないことです。特にマルチテナントクラスターは攻撃のリスクがあります。この脆弱性により、ユーザーにClusterIPの作成やLoadBalancerサービスのパッチ適用を行う権限がある場合、あるテナントが別のテナントのトラフィックを閲覧できる可能性があるためです。
Snyk Infrastructure as Codeは、Kubernetesの設定ファイルをスキャンしてセキュリティ上の問題を検出し、Kubernetes開発プロセスの中でセキュリティに関するフィードバックを提供します。定義を記述しながらインフラを安全に保てるよう、推奨されるセキュリティプラクティスと独自の調査に基づく新しいセキュリティルールを定期的にリリースしています。この脆弱性に対応するため、「Service is using an external IP」という新しいセキュリティルールを公開しました。これにより、Kubernetes環境がCVE-2020-8554に対して脆弱な可能性があるかどうかを確認できます。
以下の例では、externalIPsの使用を検出しています。このデプロイは、このCVEに対して脆弱な可能性があります。推奨される回避策は、externalIPsの使用をすべて削除することです。必要な変更を加えてファイルを再スキャンすれば、問題が解決したことを確認できます。
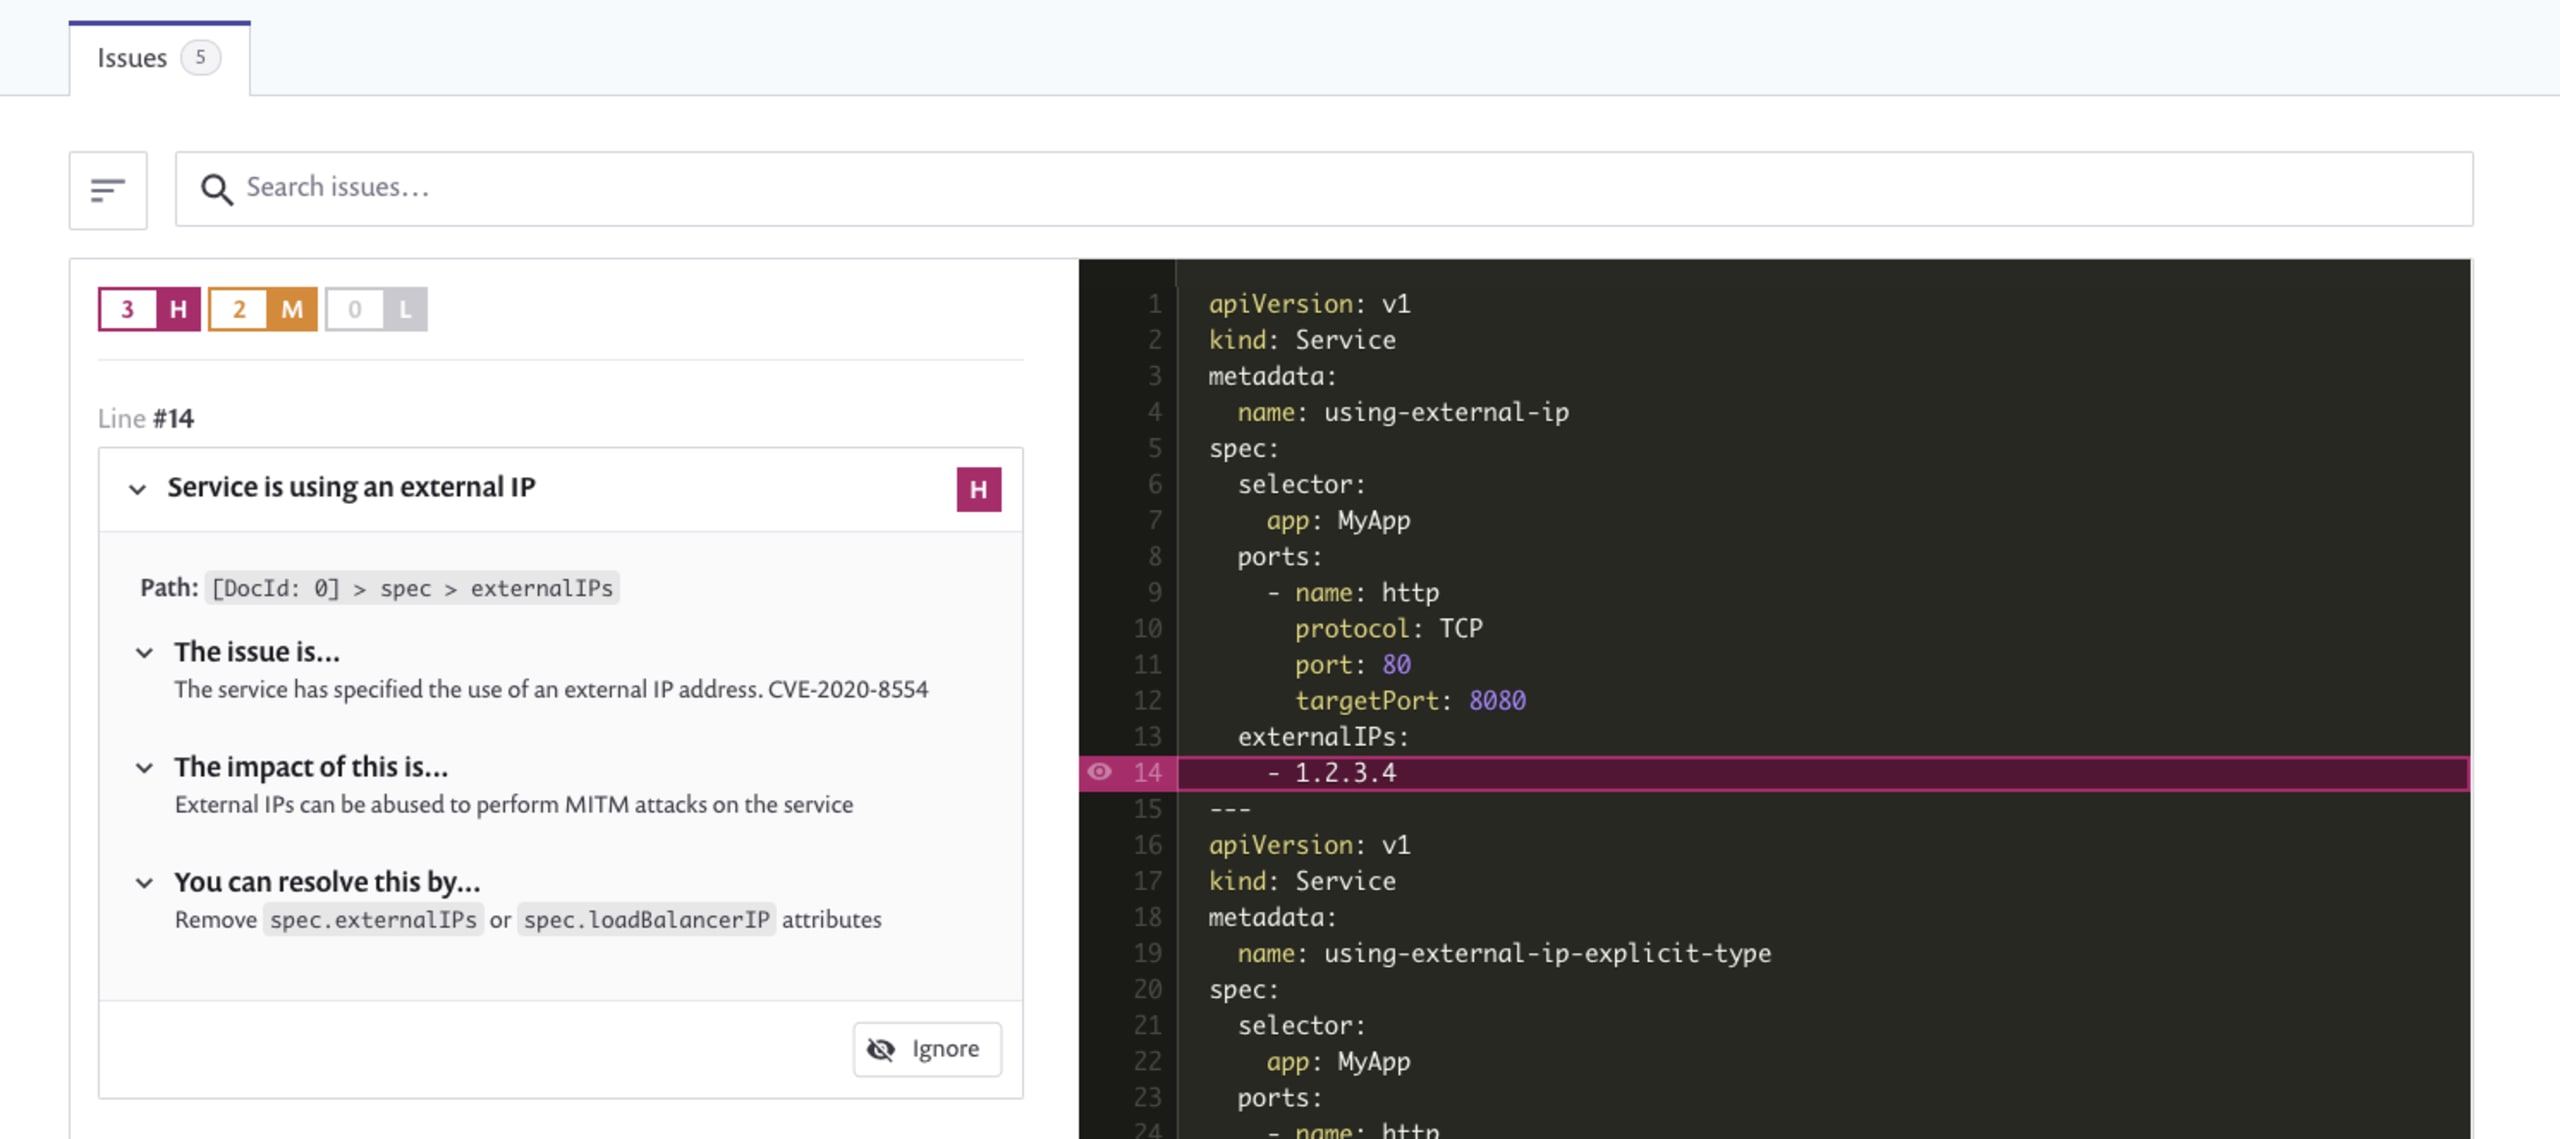
Snyk IaCがKubernetesサービスの設定でCVE-2020-8554を検出した例。
すでにSnyk IaCをご利用の場合、このチェックは利用可能です。インポート済みのGitリポジトリを次回テストするか、コマンドラインでsnyk iac testを実行すると、脆弱な設定の結果が自動的に表示されます。まだSnyk IaCをご利用でない場合は、無料で使い始めて、Kubernetesの設定定義に脆弱性がないかすぐに確認できます。
Snyk IaCがexternalIPsを使用する設定を検出した場合は、リスクを判断するために使用状況を監査してください。クラスターがマルチテナントではない場合や、ほとんどのユーザーがこれらの設定を使用または変更できないようにロールを制限している場合は、Snyk IaCの検出結果を無視するか、Snyk IaCのルール「Service is using an external IP」を調整して、重大度を下げることもできます。ワークロードがexternalIPsに依存しており、リスクがあると考えられる場合は、アドミッションコントローラーやOPA Gatekeeperを使用して、CIDRリストに基づき外部IPの使用を制限できます。
関連リソース:
LoadBalancerまたはExternalIPsを利用したKubernetesの中間者攻撃(CVE-2020-8554)
Kubernetes CVE-2020-8554のGitHub課題トラッカー:LoadBalancerまたはExternalIPsを利用した中間者攻撃
Kubernetesの設定がどれほど安全か、この問題に対して脆弱かどうかを確認するには、Snykを無料でお試しください。
ソースコードの段階からインフラを保護
Snykはワークフロー内のIaCセキュリティとコンプライアンスを自動化し、構成ドリフトや不足しているリソースを検出します。


