202 0年の データ侵害に よる 平均被害額は 386万ドル、 202 1年の 世界の サイバー犯罪に よる 損失額は 6兆ドルに 達しました。 既知の 脆弱性の 82%は アプリケーションコードに 存在し、 Web アプリケーションの 脆弱性 は 90%が ハッキングの 危険に さらされ、 そのうち 68%では 機密データが 侵害される 可能性が あります。
脆弱性・エクスプロイト・脅威の違い サイバーセキュリティリスクを 効果的に 管理するには、 脆弱性、 エクスプロイト、 脅威の 違いを 理解する ことが 重要です。
セキュリティ脆弱性とは? セキュリティ脆弱性 とは、 ソフトウェアコードの 欠陥や、 Log4Shell のような システムの 設定ミスを 指します。 攻撃者は これらを 悪用して、 システムや ネットワークに 不正に 直接アクセスできます。 侵入後は、 認証や 権限を 利用して システムや 資産を 侵害する 可能性が あります。
脆弱性スキャナー は、 環境を スキャンして 脆弱性データベースや 既知の 脆弱性リストと 照合し、 弱点の ある 箇所を 見つけるのに 役立ちます。
ソフトウェアの脆弱性とは? ソフトウェアの 脆弱性とは、 攻撃者に 悪用される 可能性の ある ソフトウェア プログラムの コード上の 弱点です。 攻撃者は 脆弱性を 利用して ネットワークに 不正アクセスし、 データを 盗み、 システムを 侵害する ことがあります。
サイバーセキュリティにおけるエクスプロイトとは? エクスプロイト とは、 ハッカーが 脆弱性を 利用して 攻撃を 仕掛ける 手段です。 通常は、 特別に 作成された ソフトウェアや 一連の コマンドを 指します。 たとえば、 CodeRed、 Spida、 Slammerなどの ネットワークワーム は、 長年に わたって Microsoft IIS (Internet Information Services) や MS-SQLサーバーの 脆弱性を 悪用してきました。
Rig、 Magnitude、 Falloutなどの エクスプロイトキットが、 侵害された Webページに 埋め込まれる こともあります。 これらの キットは 脆弱性を 継続的に スキャンします。 弱点が 検出されると、 ホストシステムへの マルウェア注入など、 エクスプロイトの 実行を 直ちに 試みます。
エクスプロイトとハッキングの違いとは? サイバーセキュリティに おける エクスプロイトとは、 コードの バグや 抜け穴を 悪用し、 通常は 機密データを 取得する ために システム内で 優位に 立つ ことです。 ハッキングとは、 誰かが データに 不正アクセスする ことを 指します。
サイバー脅威とは? 脅威 とは、 1つ以上の エクスプロイトが 脆弱性を 利用して 攻撃を 仕掛ける、 現実または 仮想の 事象です。 たとえば、 Microsoft IISの 脆弱性を 狙う CodeRedエクスプロイトは、 30万を 超える 標的への 感染に 実際に 使われてきました。 こうした 脅威は、 世界中で 甚大な 経済的損失を 引き起こしています。
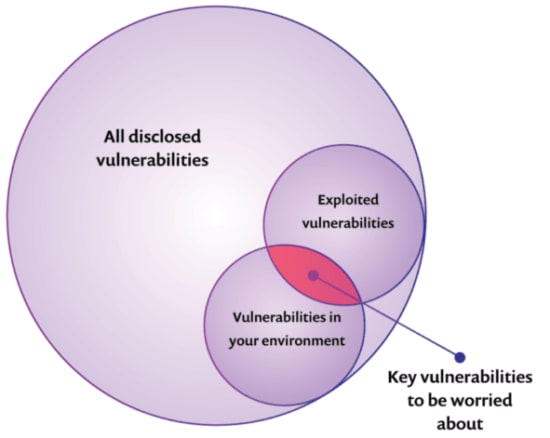
注意すべき脆弱性を示すベン図
既知の 脆弱性の うち、 実際に 悪用される 、 つまり システムへの 侵入に 使われる ものは ごく 一部です。 最も リスクが 高いのは 悪用される 可能性が 高い 脆弱性です。 その ため、 図に 示すように、 優先順位を 上げて 早急に 対処する 必要が あります。
セキュリティ脆弱性の種類 セキュリティ脆弱性は、 インフラ、 ネットワーク、 アプリケーションなど、 あらゆる 層に 存在します。 この セクションでは、 アプリケーション と Webサイトの セキュリティ上の 弱点に 焦点を 当てます。
Webアプリケーションや Webサイトを サイバーセキュリティリスクに さらす弱点を 追跡する、 重要な リストが 2つあります。 1つ目は、 次の 団体が 管理しています。
オープンコミュニティである グローバルな Open Web Application Security Project (OWASP)です。 OWASPが 説明する 約60の アプリケーションセキュリティ上の 弱点 の うち、 OWASP Top 10 Vulnerabilities では、 脆弱性と して 最も 頻繁に 悪用される ものを 取り上げています。
2つ目の リストは CWE (Common Weakness Enumeration)です。 これは 「セキュリティ上の 影響を もたらす、 一般的な ソフトウェアおよびハードウェアの 弱点の 種類を まとめた、 コミュニティ主導の リスト」です。 CWEは、 よく 知られる Common Vulnerabilities and
Exposures(CVE ) 標準辞書と 同様に、 連邦政府が 資金を 提供する 研究開発センターを 運営する 非営利企業、 MITRE Corporationが 管理しています。 CWE-25 は、 最も 危険な ソフトウェアの 弱点を 25件まとめた、 毎年 更新される リストです。
MITRE CWE-25では、 アプリケーションと Webサイトの セキュリティ上の 弱点を 次の 3つの 主要な 種類に 分類しています。
1. 防御の不備 この 最初の 種類には、 ユーザーが 認証や 認可の プロセスを 回避したり、 偽装したりできる 欠陥が 含まれます。 認証は システムへの アクセスを 試みる 人の 本人確認を 行い、 認可は ユーザーに 割り当てられた アクセス権と 利用権限を 定めます。
防御の 不備に よる 欠陥 の 例:
脆弱な パスワードの エンコード
保護が 不十分な 認証情報
認証が ない、または 単一要 素認証
安全でない 権限の 継承
適切な タイミングで 失効しない セッション
不正な 第三者が 機密リソースへの アクセスに 成功し、 それを 悪用すると、 こうした 防御の 不備に よる 脆弱性は すべて、 組織の セキュリティ体制を 大きく 損なう おそれが あります。
防御の 不備に よる 脆弱性を 悪用する エクスプロイト には、 次のような ものが あります。
クレデンシャルスタッフィング攻撃
セッションIDの 乗っ取り
ログイン認証情報の 窃取
中間者 ( MITM ) 攻撃 (電子的な 盗聴)
2. リソース管理の不備 メモリ、 関数、 オープンソースフレームワークなどの リソース管理に 関する 脆弱性は 数多く あります。 Webアプリケーションや Webサイトの 設計・開発段階では、 ライブラリや 関数など、 アーキテクチャに 組み込む すべての サードパーティ製コンポーネントを スキャンし、 脆弱性の 有無を 確認することが 重要です。
この カテゴリの 欠陥には、 次のような ものが あります。
バッファオーバーフロー攻撃は、 リソース管理の 不備に よって Webアプリケーションや Webサイトが サイバーセキュリティリスクに さらされる 典型例です。 メモリバッファの 制御が 不十分な 状態を 悪用して 実行経路を 変更し、 アプリケーションの 制御を 奪ったり、 ファイルを 破損させたり、 機密情報を 窃取したりします。
3. コンポーネント間の安全でない相互作用 現在の 高度に 分散された アプリケーションアーキテクチャでは、 さまざまな サービス、 スレッド、 プロセス間で データを 送受信します。 実行時には、 Webアプリケーションや Webサイトで ゼロトラストの アプローチを 採用する 必要が あります。 すべての 入力を 疑わしい ものとして 扱い、 信頼できる ソースからの ものであり、 意図した 目的に 沿っている ことを 検証して 初めて 受け入れます。
Webアプリケーションや Webサイトを 安全でない 危険な 相互作用に さらす 弱点には、 次のような ものが あります。
クロスサイトスクリプティング ( XSS ): Webページの 生成時に、 ユーザーが 制御できる 入力値を 適切に 無害化しない ことです。 生成された Webページで 悪意の ある スクリプトが 配信されるまでの 一連の 流れは、 通常、 Webリクエストを 介して 信頼できない データが Webアプリケーションに 入る ところから 始まります。
クロスサイトリクエストフォージェリ ( CSRF ): 正当で 本物に 見える リクエストが、 意図的に 送信されたかどうかを 適切に 検証しない ことです。 この 攻撃は、 偽の メール内の リンクを クリックするよう ユーザーを 誘導したり、 すでに 認証済みの サイトや サーバーに 偽造リクエストを 送信させたりするなど、 ソーシャルエンジニアリングを 通じて 仕掛けられる ことが よく あります。
一般に、 ゼロトラストの セキュリティ制御を 実装していない Webアプリケーションや Webサイトは、 バックドア攻撃、 スクリプト攻撃、 ワーム、 トロイの 木馬など、 インフラ、 データ、 システムに 被害を もたら す 悪意の ある コード を 展開する エクスプロイトに 対して 脆弱です。
最も一般的な脆弱性とは? OWASP Top 10と CWE-25は どちらも、 最も 一般的な 脆弱性と して インジェクションの 欠陥 を 挙げています。 コードインジェクション には SQL、 NoSQL、 OS、 LDAPなどさまざまな 形式が ありますが、 いずれも コマンドや クエリを 介して インタープリターに 悪意の ある データを 送信します。 インタープリターは だまされて、 コマンドの 実行や データへの アクセスなど、 不正な 操作を 実行します。
セキュリティ脆弱性の発見と修正方法 セキュリティ脆弱性の 発見と 修正は、 正式な 脆弱性管理 プログラムを 通じて行います。 脆弱性管理とは、 部門横断的な ベストプラクティスと 手順を 整備し、 脆弱性を 適切な タイミングで 大規模に 特定、 優先順位付け、 修正する 取り組みです。
セキュリティ脆弱性評価 は、 脆弱性管理 プログラムの 重要な 要素です。 ペネトレーションテストなどの 自動化された 脆弱性評価テストを 通じて、 組織の 脆弱性管理プロセスと 手順が どれほど 有効かを 把握します。
セキュリティ脆弱性の 管理と 評価は、 セキュアな ソフトウェア開発ライフサイクル (Secure SDLC) に 不可欠です。 製品ライフサイクルの すべての 段階を 通じて、 コード、 ライブラリ、 コンテナイメージなどの コンポーネントに 弱点や 脆弱性が ないかを テストします。
SDLC全体でセキュリティ脆弱性を修正するツール DevSecOps チームが Secure SDLCを 実践するのに 役立つ 自動化ツールには、 次のような ものが あります。
多くの 脆弱性管理ツールは、 既知の 脆弱性データベースを 使って スキャンと 評価を 行います。 たとえば Snyk Intel Vulnerability Database は、 公開情報と 独自の 脆弱性・ 脅威インテリジェンス の 情報源を 活用・拡充し、 業界で 最も 包括的かつ 効率的な オープンソース脆弱性スキャナーを 提供します。
CTFを 始めよう オンデマンドの バーチャル入門ワークショップで、 CTFチャレンジの 解き方を 学びましょう。