脆弱性スキャナーとは?仕組みと役割を解説
著者

0 分で読めます
脆弱性スキャナーとは?
脆弱性スキャナーは、サイバーセキュリティ上の脅威となる設定ミスやコードの欠陥を監視する、自動化された脆弱性テストツールです。脆弱性スキャナーは、既知の脆弱性データベースを参照するか、一般的な欠陥の種類を検査することで、未知の脆弱性を発見します。スキャン結果には検出された脆弱性が記録され、リスクスコアが割り当てられる場合もあります。
脆弱性スキャナーの役割とは?
脆弱性スキャナーは、デジタルシステムのセキュリティを維持するうえで重要な役割を果たします。ネットワーク、アプリケーション、デバイスをスキャンすることで、パッチ未適用のソフトウェア、古いシステム、設定ミスなど、攻撃者に悪用される可能性のある弱点を発見できます。こうしたツールは、新たな脅威に先手を打つために欠かせません。
スキャンが完了すると、検出された脆弱性の詳細と対処方法を示すレポートが提供されます。これにより、潜在的な影響に基づいて優先順位を付けて修正でき、セキュリティリスクを低減できます。
脆弱性スキャンにはどのような種類がありますか?
脆弱性スキャンは、実施方法やスキャン対象によって異なります。内部または外部、認証ありまたは認証なし、包括的またはデバイス固有のスキャンなどがあります。最適な実施方法は、ネットワーク、セキュアなソフトウェア開発ライフサイクル全体にわたるWebアプリケーション、オープンソースのコードやライブラリなど、スキャン対象によって決まります。
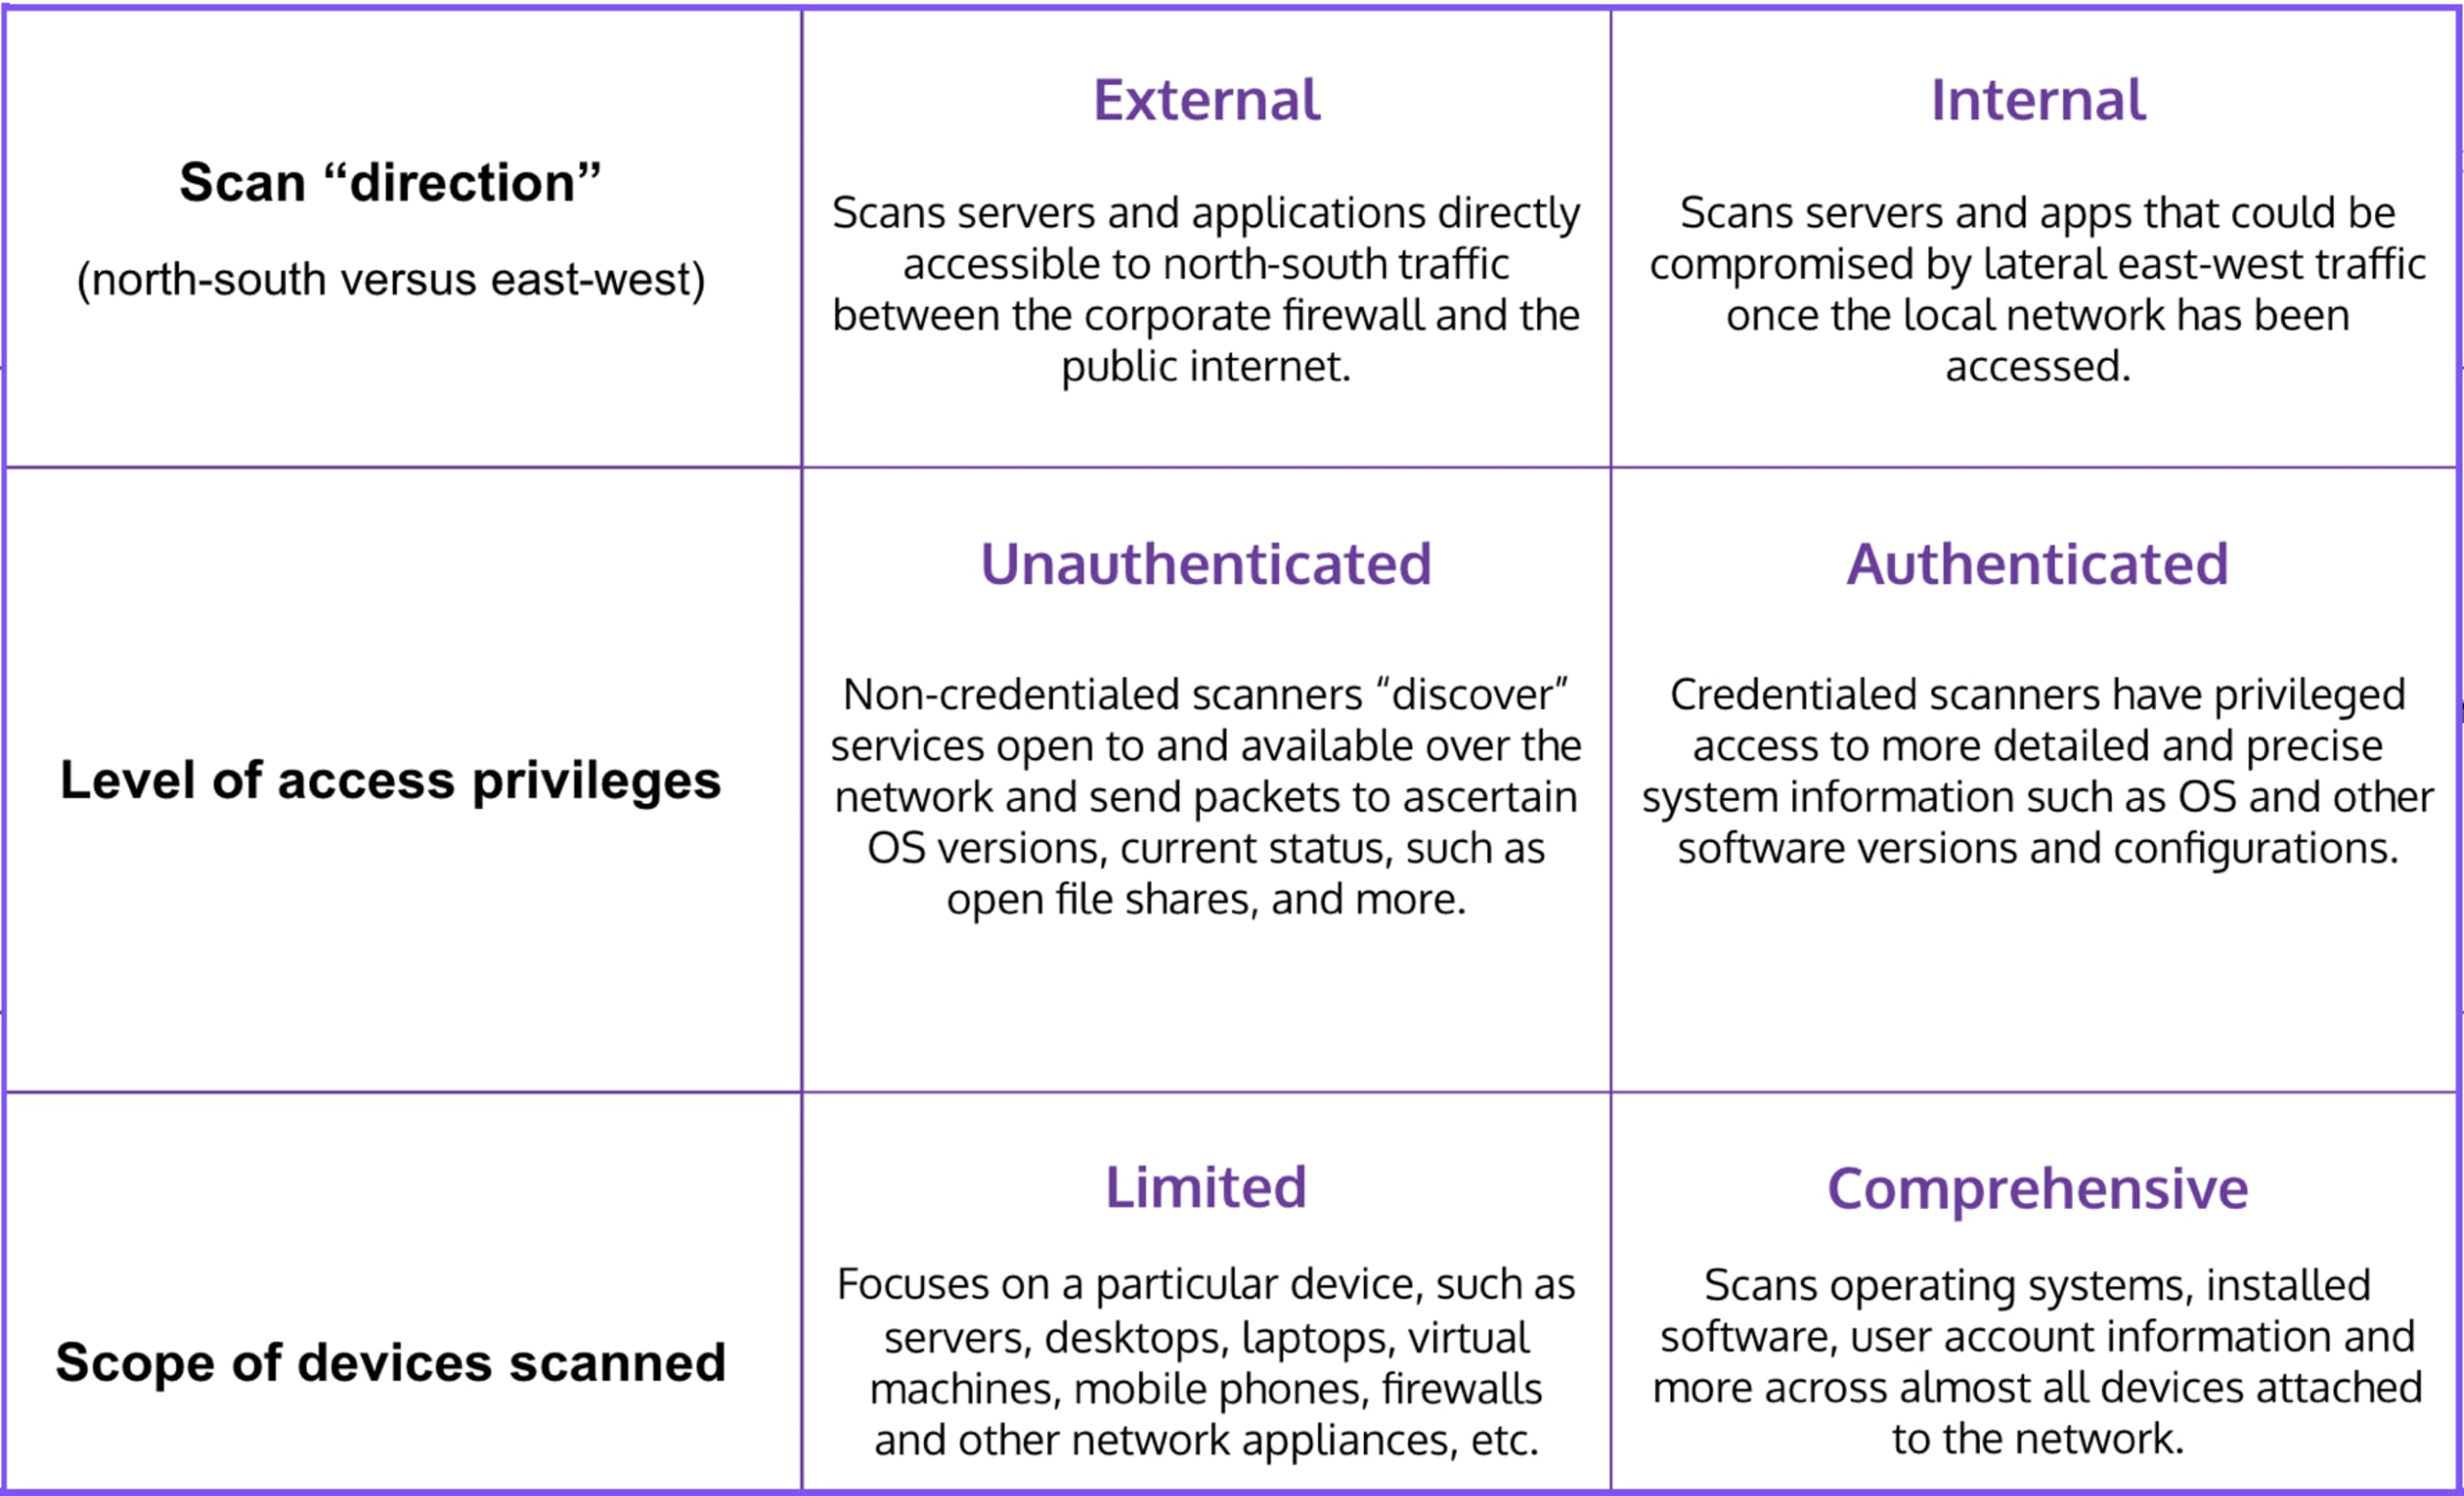
表1:スキャナーの動作方式
サイバーセキュリティにおける脆弱性とは?
脆弱性とは、攻撃者がシステムやネットワークに不正に侵入し、特権アクセスを得るために悪用できる、ソフトウェアのコーディング上の欠陥やシステムの設定ミスです。脆弱性によってリスクの度合いは異なります。実環境で悪用されている既知の脆弱性は高リスクとみなされ、優先的に修正する必要があります。
脆弱性スキャナーは、脆弱性管理の第一線を担います。悪意ある攻撃者がシステムやデータの侵害に利用する可能性のある脆弱性を特定するうえで欠かせないツールです。
脆弱性スキャナーの主な3種類
ネットワーク脆弱性スキャナー
Webアプリケーション脆弱性スキャナー
オープンソース脆弱性スキャナー
1. ネットワーク脆弱性スキャナー
ネットワーク脆弱性スキャナーは、Webサーバー、そのオペレーティングシステム、デーモン、データベースサービスなど、インターネットに公開されているその他のサービスを監視します。
ネットワーク脆弱性スキャナーは、既知の脆弱性データベースを照合してスキャンします。多くのデータベースは、既知のソフトウェアおよびファームウェアの脆弱性を網羅した無償カタログである共通脆弱性識別子(CVE)プログラムを参照しています。標準化された各レコードには、一意のCVE識別子、簡潔な説明、少なくとも1つの公開参照情報が含まれます。
さらに、共通脆弱性評価システム(CVSS)は、CVEリストに脆弱性の技術的な深刻度を示す数値スコアを加えます。ただし、さまざまな情報源から情報を継続的に集約・分析する独自の脆弱性データベースを使うと、ネットワーク脆弱性スキャンの精度が高まります。その好例がSnyk Vulnerability Databaseです。脆弱性データベース、脅威インテリジェンスシステム、コミュニティの情報源、学術機関と緊密に連携しています。専任のセキュリティチームが手作業で精査するSnyk Vulnerability Databaseにより、ネットワーク脆弱性スキャナーは、正確で実用的な情報を提供できます。
ネットワークの脆弱性に関する情報を最大限に引き出す能力は、運用面でも重要です。非営利団体のCenter for Internet Security(CIS)は、組織がサイバーセキュリティのベストプラクティスを実践できるよう、CIS Controlsを定めています。基本的な管理策の1つは、スキャンを含む脆弱性管理を継続的に行うことです。しかし、ネットワーク脆弱性スキャンは輻輳を引き起こす可能性があるため、通常は週に1回しか実施されません。そのため、既知・未知の脆弱性を包括的にカバーできる、情報が充実したデータベースを使ってスキャンする必要があります。
2. Webアプリケーション/Webサイト脆弱性スキャナー
Web脆弱性スキャナーは、アプリケーションやWebサイトのコードをスキャンし、アプリケーションやWebサイト自体、またはバックエンドサービスを危険にさらす脆弱性を検出します。アプリケーションセキュリティテストに欠かせない要素です。
こうしたスキャナーは、OWASPなどが管理する一般的なエクスプロイトの既知リストを照合します。これらのエクスプロイトは、インジェクションや回避の手法を使ってWebアプリケーションやWebサイトを「乗っ取り」、データを窃取したり、ユーザーやシステムをだまして機密情報を提供させたり、アプリケーションのパフォーマンスを妨害したりします。よく知られたエクスプロイトには、SQLインジェクション、クロスサイトスクリプティング(XSS)、中間者攻撃(MITM)、悪意のあるコードなどがあります。
Webアプリケーションの脆弱性管理を効果的に行うには、シフトレフトのDevSecOpsアプローチを採用し、セキュアなSDLC(ソフトウェア開発ライフサイクル)全体にスキャナーを導入する必要があります。複数のスキャナーを組み合わせ、コンパイル前のコードを自動スキャンして脆弱性を検出する静的アプリケーションセキュリティテスト(SAST)ツールや、テストから本番環境まであらゆる環境でコンパイル済みコードを自動スキャンする動的アプリケーションセキュリティテスト(DAST)ツールを活用します。
もう1つの重要なツールがペネトレーションテストです。ハッカーの手法をシミュレートし、WebアプリケーションやWebサイトが悪意のあるエクスプロイトに対して脆弱かどうかを調べます。第三者によるペネトレーションテストを実施する、オンラインのWebサイト脆弱性スキャンサービスもあります。
Snyk SASTソリューションは、スキャンに何時間、場合によっては何日もかかる、誤検知が多い、問題の修正に高度なセキュリティ知識が必要といった、従来のSASTツールが開発者や倫理的ハッカーに課してきた課題を解決するために、ゼロから設計されています。Snyk Codeにより、SASTを開発プロセスにシームレスに組み込み、コードの脆弱性とその修正方法を開発者やセキュリティチームにリアルタイムで正確に示します。
3. オープンソース脆弱性スキャナー
オープンソース脆弱性スキャナーは、ソフトウェア構成分析(SCA)ツールです。アプリケーションをスキャンして、オープンソースのフレームワークやライブラリ(直接・間接の依存関係を含む)をすべて検出し、脆弱性を特定します。脆弱性のあるコードをコードベース内で正確に特定するという、簡単ではない作業を開発者に支援するものもあります。
既知の脆弱性を含むコンポーネントの使用はOWASP Top 10の脆弱性の1つであるため、組織は最新のオープンソース脆弱性スキャナーを使用する必要があります。Snykのオープンソース脆弱性スキャナーには、次のようなメリットがあります。
WebアプリケーションやWebサイトが侵害される前に、オープンソースコードの脆弱性を早期に検出できます。
オープンソースコードの脆弱性が見つかった際に、影響を受けるすべての箇所を速やかに検出できます。攻撃者の侵入を防ぎ、問題をより迅速に修正できます。
アプリケーションで使用されているオープンソースのフレームワークやライブラリをすべて明確に記録できます。
オープンソースライセンスの要件への準拠を徹底できます。
脆弱性スキャナーの評価方法
現在、市場には商用・無料を問わず、数多くの脆弱性スキャナーがあります。一方で、選択肢が多いため、自社の要件に最適なスキャナーの組み合わせを見極めるのは簡単ではありません。
まずは、脆弱性スキャナーについて詳しく調べましょう。OWASPは商用・無料スキャナーの包括的な一覧を公開していますが、順位付けはしていません。
候補となる脆弱性スキャナーを絞り込んだら、実際に試してみましょう。商用の脆弱性スキャナーでも、最終決定の前に試せる無料トライアルを提供しているものがあります。あらゆる環境をエンドツーエンドでカバーするには、さまざまな脆弱性スキャナーを導入する必要があります。そのため、すべてのスキャナーと連携し、出力を相関分析して一元的な脆弱性管理の情報源に集約できる脆弱性管理プラットフォームも検討するとよいでしょう。
脆弱性スキャンが重要な理由
脆弱性スキャンは、あらゆる脆弱性管理プログラムの要となります。WebアプリケーションやインタラクティブなWebサイトを運用する組織にとって、脆弱性管理はもはや「あればよい」ものではなく、事業に不可欠な要件です。こうした公開資産は、システムやデータへの不正アクセスを狙う攻撃者にとって、よく使われる侵入経路です。
モノリシックなオンプレミスアプリケーションが主流だった頃、脆弱性スキャナーは主に本番環境に導入され、実行時の脅威を警告するインフラストラクチャの監視役を担っていました。最新のクラウドインフラストラクチャがもたらす高い拡張性と俊敏性を活用するクラウドネイティブアプリケーションの登場により、この考え方は時代遅れになりました。アプリケーションとその保護に必要なツールが複雑化する中、さまざまなデータの流れを統合し、リスクに基づく優先順位付けと修正を可能にするASPMなどのソリューションが登場しています。
今日の高度に自動化されたCI/CDパイプラインでは、セキュリティテストがボトルネックになることは許されません。成熟したDevOpsの速い開発ペースに合わせて、脆弱性の検出と修正を進める必要があります。
従来のセキュリティの考え方に新たな課題をもたらしているのが、オープンソースライブラリ、サーバーレス関数、Infrastructure as Code(IaC)、コンテナなど、動的なコンポーネントに基づくクラウドネイティブアプリケーションの分散型アーキテクチャです。つまり、クラウドネイティブアプリケーションには、新しいクラウドネイティブアプリケーションセキュリティの考え方が求められます。包括的なアプローチでセキュリティをソフトウェア開発ライフサイクル(SDLC)に組み込み、開発中に脆弱性を検出して修正することが重要です。
無料の脆弱性スキャナーはありますか?
ライセンス料がかからないオープンソース脆弱性スキャナーがあります。また、ほとんどの商用脆弱性スキャナーには、基本的な脆弱性スキャン機能を備えた無料のコミュニティエディションがあります。開発者を第一に考えたSnykのクラウドネイティブアプリケーションセキュリティソリューションについて、詳しくご覧ください。
Snykの脆弱性スキャン
Snykの脆弱性スキャンソリューションは、開発ワークフローにシームレスに組み込めるよう設計されており、ソフトウェア開発ライフサイクルの早い段階でチームがセキュリティリスクを特定し、対処できるよう支援します。アプリケーションスタック全体の脆弱性を発見し、実行可能な修正方法を提示することで、生産性を損なうことなく効率的に問題を解決できます。
Snyk Open Source:オープンソースの依存関係にある脆弱性を特定し、実行可能な修正方法を提示することで、開発者がライブラリやフレームワークの安全性を維持できるよう支援します。
Snyk Code:開発中に独自コードのセキュリティ問題や品質上の欠陥を検出し、IDEやCI/CDパイプラインに直接統合できます。
Snyk Container:コンテナイメージのベースイメージ、パッケージ、設定に潜む脆弱性をスキャンし、コンテナ化されたアプリケーションの安全性を確保します。
Snyk Infrastructure as Code (IaC):クラウド環境やInfrastructure as Codeファイルの設定ミスを特定し、デプロイ前に潜在的なセキュリティリスクを防ぎます。
オープンソースセキュリティの現状を探る
オープンソースソフトウェアとサプライチェーンセキュリティの最新動向やアプローチを理解しましょう。