Azure ReposにDevSecOps機能が追加

Ariel Ornstein

2019年5月1日
0 分で読めます本日より、開発者はAzure Reposのプロジェクトを対象に、オープンソースの脆弱性をテスト、修正、監視できるようになりました。
Azure Repos内の脆弱性をネイティブに検出
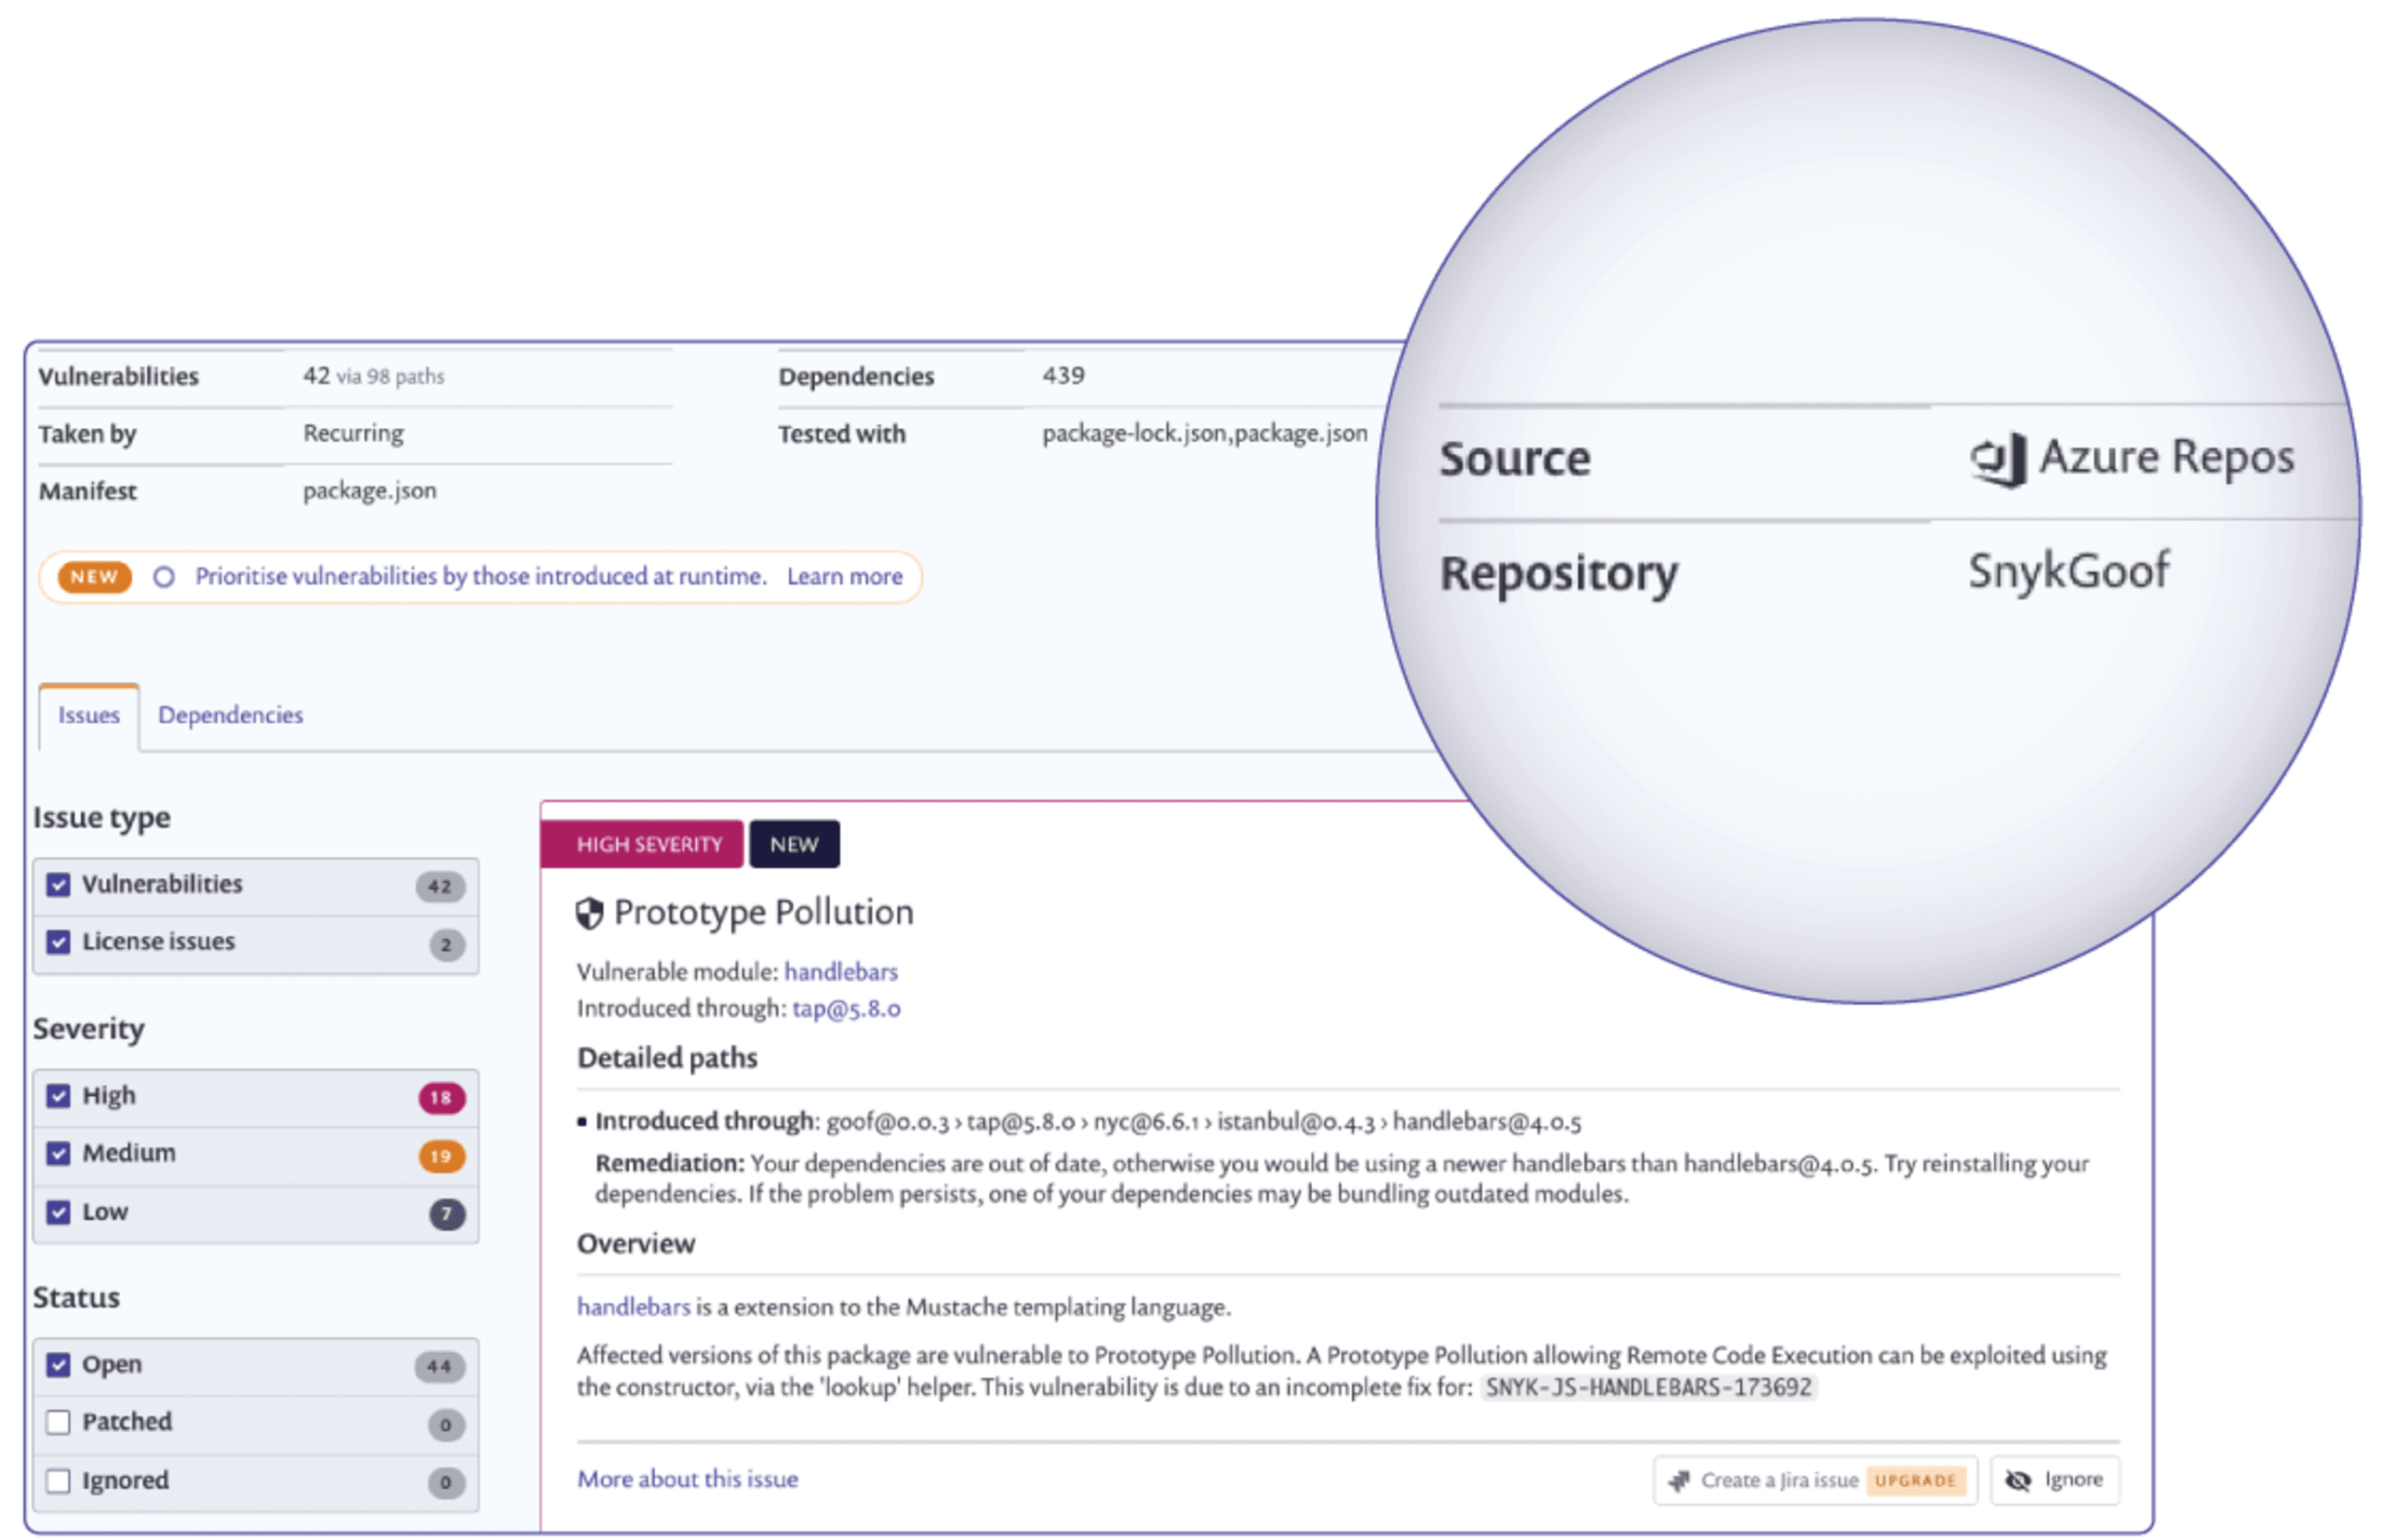
SnykはAzure Reposをスキャンしてプロジェクト内の既知の脆弱性を検出します。既存のSnyk GitインテグレーションとAzure DevOpsでサポートされているすべてのプログラミング言語に対応しています。検出された脆弱性ごとに、トリアージに役立つ詳しい情報が表示されます。たとえば、脆弱性が持ち込まれたコンテキストや、パッケージ内の脆弱な関数などを確認できます。
次の画像は、Azure ReposからインポートしたNode.jsプロジェクトの脆弱性テスト結果を、アプリ内で表示したものです。
新たな脆弱性を防止・監視
Snykは、ソフトウェア開発ライフサイクル(SDLC)の全体を通して、開発者のコードを安全に保ちます。コードをAzure Reposにプッシュした後も、Snykはインポートされたプロジェクトを毎日継続的に監視し、新たな脆弱性が公開された場合は開発者に通知します。
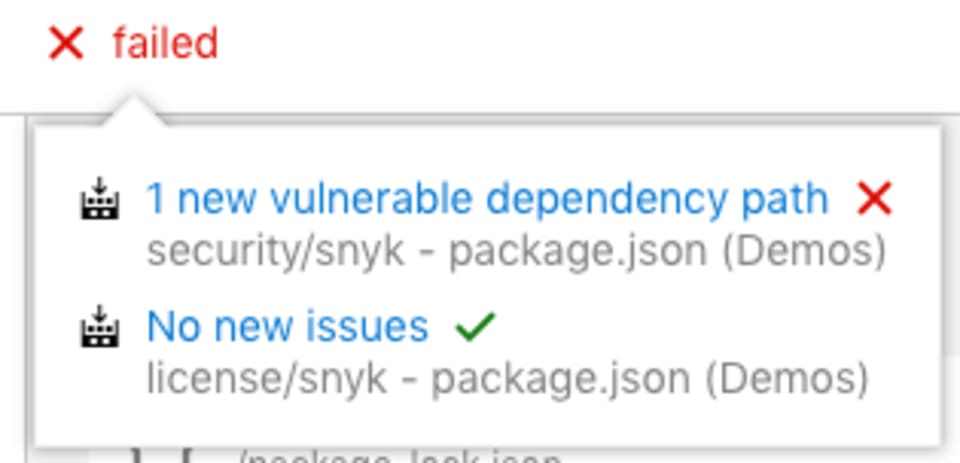
また、開発者のプルリクエストによって新たなオープンソースの脆弱性が持ち込まれないようにします。新しいプルリクエストはマージ前にAzure Repos内でスキャンされ、脆弱性を持ち込まないことを確認します。ポリシーを設定して、マージを失敗させる脆弱性の深刻度を指定できます。次の画像は、新たな脆弱性を持ち込むため、Azure Repos内で失敗となったPRを示しています。
実用的な情報と自動化で修正を迅速化
脆弱性の検出は始まりにすぎません。脆弱性が見つかると、Snykは直接依存関係と間接依存関係の両方に必要な修正を算出し、必要なアップグレードやパッチを含む修正用プルリクエスト(PR)を自動で作成します。すべてAzure Reposのワークフロー内で完結します。
次の画像は、Snykが作成した修正PRを示しています。
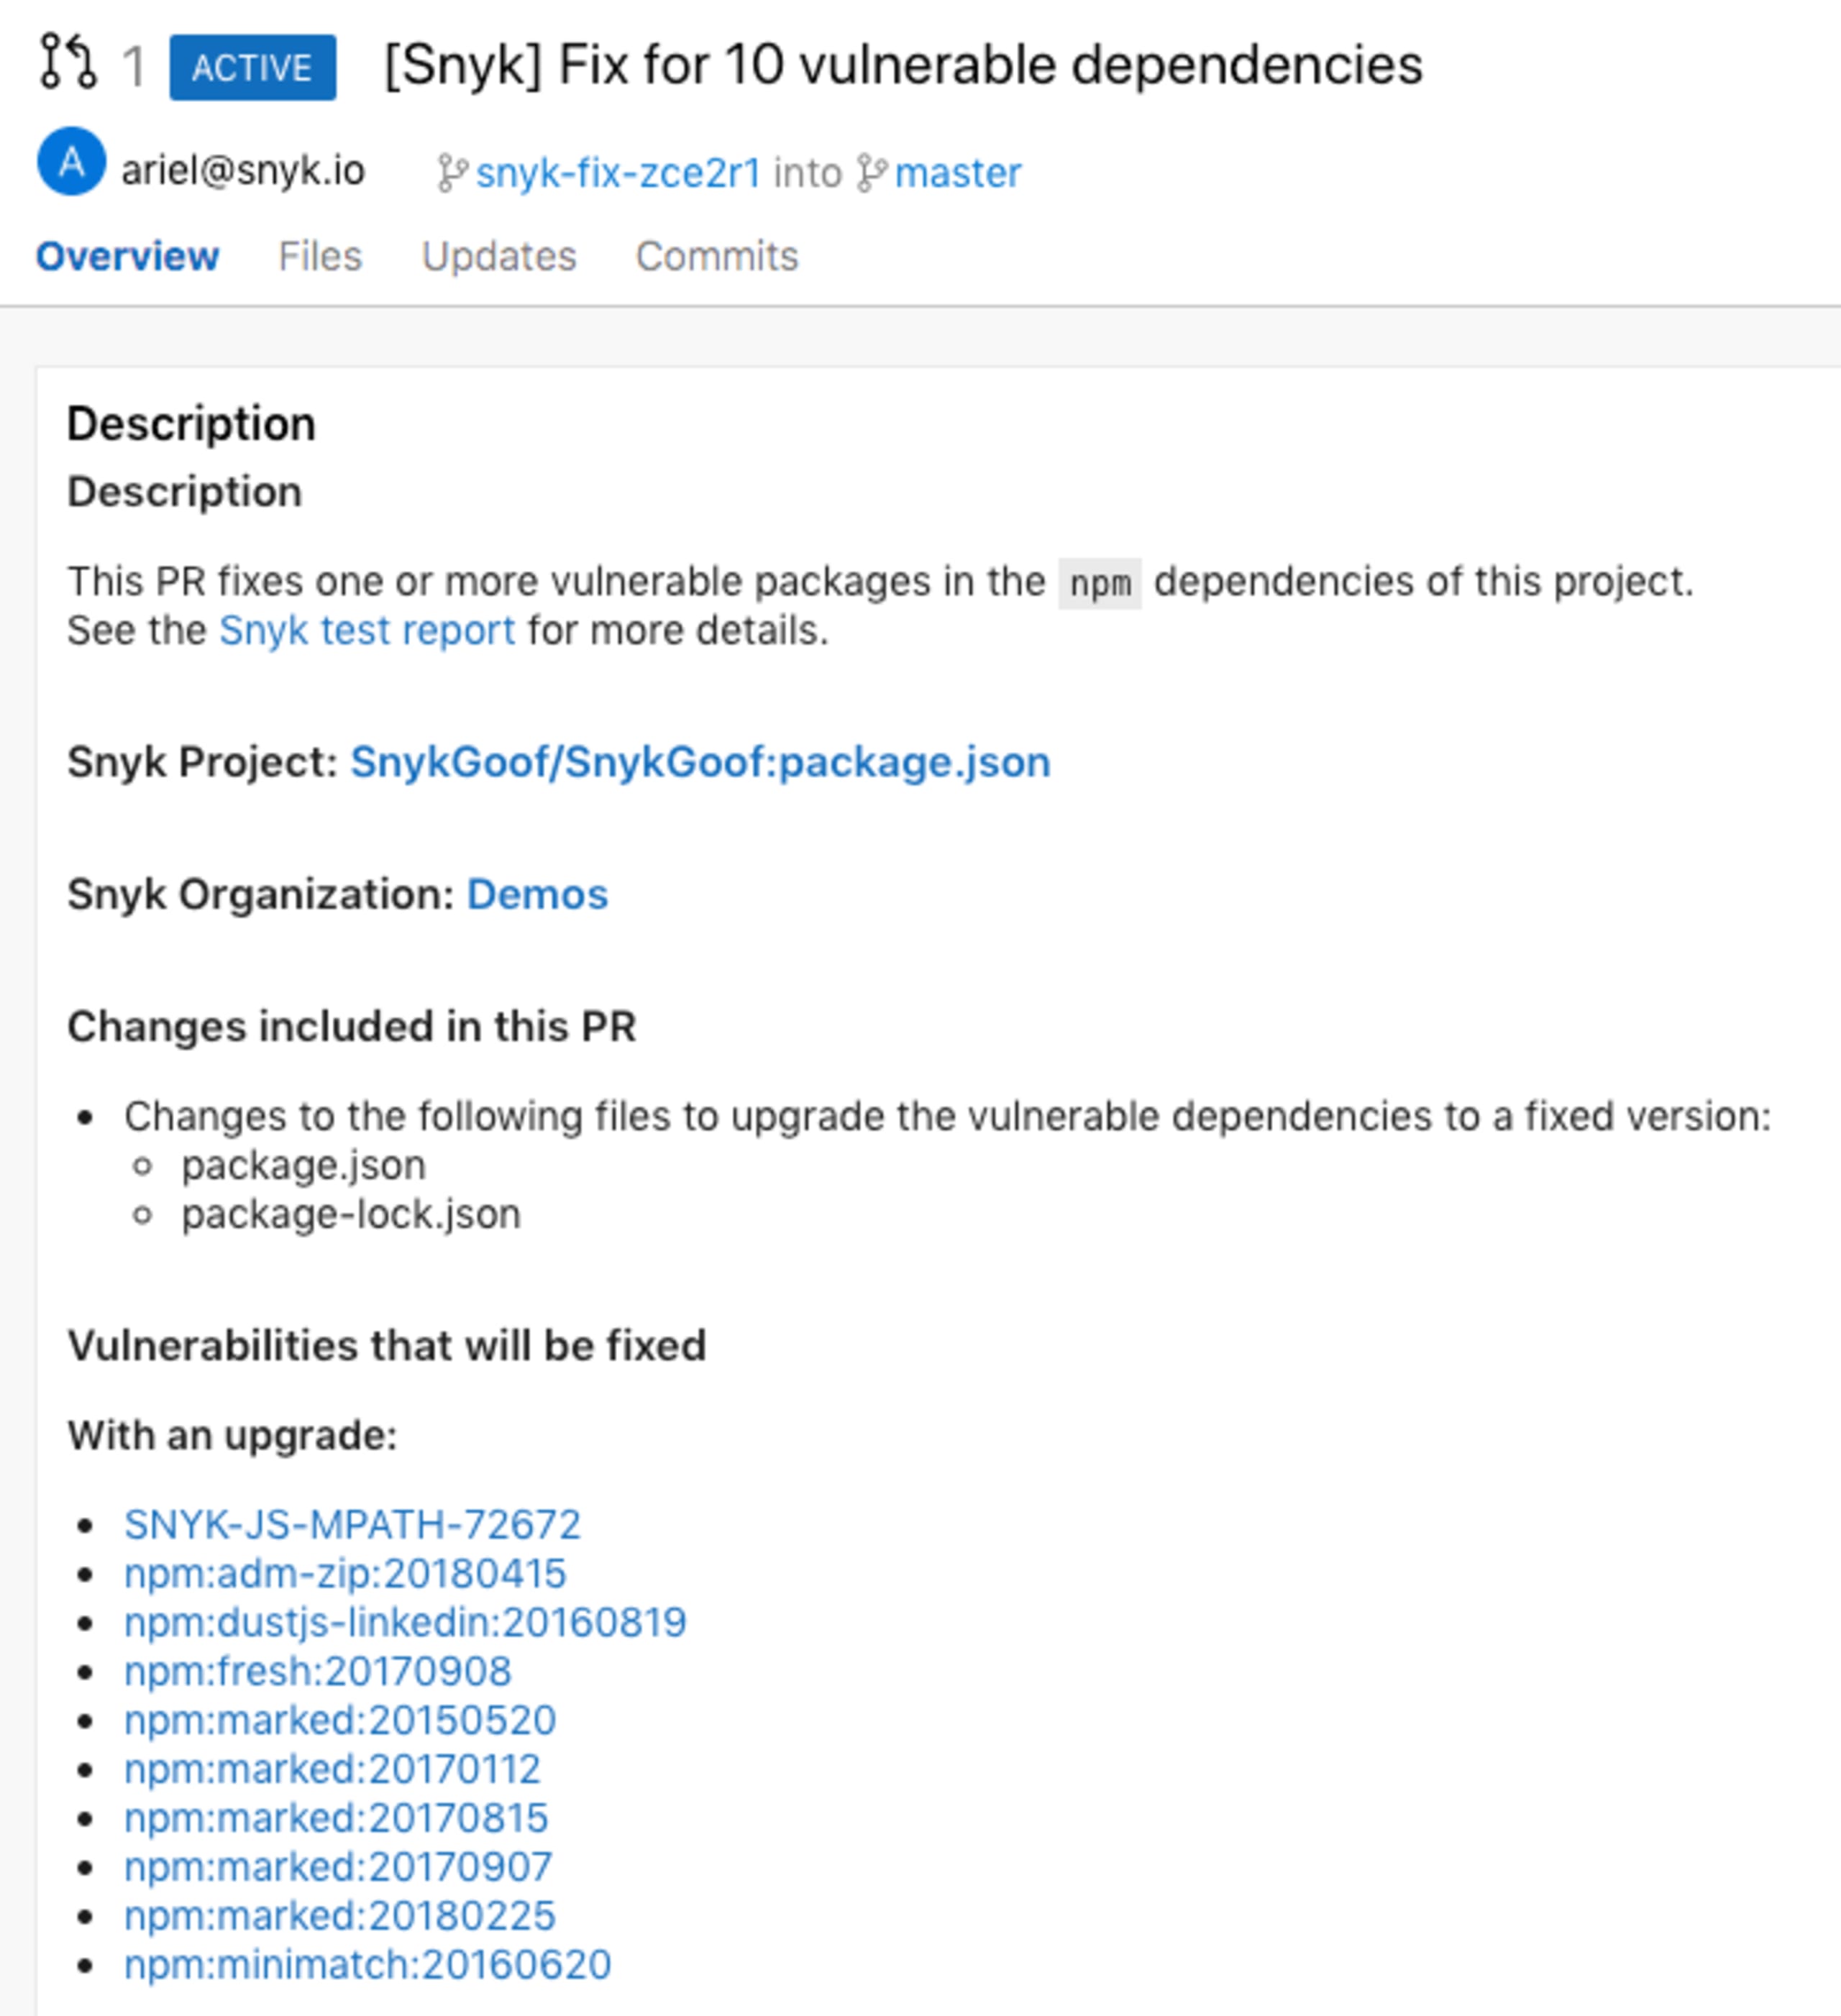
* 修正PRの作成機能と新しいPRのテスト機能はクローズドベータ版です。アカウントで有効にしたい場合は、お問い合わせください。
Microsoft AzureとSnyk:コードリリースからランタイムまで
このインテグレーションは、SnykのMicrosoft Azure向けアプリケーションおよびコンテナセキュリティスイートを強化する重要な機能です。Azure Pipelines、Azure Container Registry、Azure Functionsに対応し、コードリリースからランタイムまで、SDLC全体にわたるネイティブインテグレーションを提供します。
利用を開始する
インテグレーションページから新しいAzure Reposインテグレーションを追加するか、Azure Reposインテグレーションのドキュメントで詳細をご覧ください。
Snykは、5月6日から8日までシアトルで開催されるMicrosoft Buildに参加し、Azureエコシステム向けの包括的なソリューションを紹介します。ブース番号214へぜひお立ち寄りください。安全な開発を!
CTFを始めよう
オンデマンドのバーチャル入門ワークショップを視聴して、CTFの課題の解き方を学びましょう。


