AI Security Fabricの 発表 では、 人間、 モデル、 自律型エージェントが マシンスピードで ソフトウェアを 開発する 時代に、 セキュリティが どのように 進化すべきかを 説明しました。 AIの スピードに 対応した 信頼を 築く ために 必要な アーキテクチャの 変革を 定義し、 Snyk AI Security Platformを 通じて 実現します。
次に 取り組むのは、 この ビジョンを 組織が どのように 実践に 移すかと いう 問いです。
AIセキュリティの 運用化とは、 単一の 機能を 有効に したり、 ツールを 導入したりする ことではありません。 セキュリティ機能を 意図的に 段階を 追って 適用し、 安定性を 築き、 現実の リスクを 低減し、 AI主導の 開発が 拡大しても ガバナンスを 維持する 必要が あります。 Prescriptive Pathは、 まさに これを 実現する ための 明確で 実践的な フレームワークです。
重要なのは、 断片化した スキャナーでは この 道筋を 進めないと いう ことです。 連携していない ツールは 摩擦を 生み、 フィードバックループを 断ち切ります。 成功するには、 この 進化の あらゆる 段階を つなぐ 統合プラットフォームが 必要です。 DevSecOpsの 基礎を 固め、 AIコーディングアシスタントに ガードレールを 組み込み、 AIネイティブアプリケーションを 保護する 自律型防御を 設計する ことが 求められます。
Prescriptive Pathとは何か(そして何ではないか) Prescriptive Pathは、 AIセキュリティを 実行可能な ものに する ために 設計されています。 AIの 導入に よって ソフトウェアの 開発方法が 変化するなか、 組織が セキュリティ機能を 熟慮された 順序で 適用できるよう 支援する、 実践的な 運用モデルです。 個々の ツールや 機能ではなく、 信頼の 構築、 現実の リスクの 低減、 ガバナンスの 維持と いった 成果に 焦点を 当てています。
同じ くらい 重要なのは、 Prescriptive Pathが 従来の 成熟度モデルではないと いう ことです。 厳格な 段階や 認定、 チェックリストを 定める ものではありません。 組織が この 道筋を 「完了」したり、 卒業したりする ことは ありません。 環境が 安定し、 リスクを 管理できるようになり、 自動化が 進むに つれて、 セキュリティの 重点が 自然に 移っていく 様子を 示しています。
また、 この 道筋は 特定の 製品、 プラットフォームの 領域、 組織構造に 直接 対応する ものでもありません。 Snyk AI Security Platform全体に またがり、 さまざまな 機能を いつ、 どのように 適用すれば、 有意義な セキュリティ成果を 得られるかを 示します。
つまり Prescriptive Pathは、 セキュリティツールの 導入から、 意図を 持った AIセキュリティの 運用へと 組織が 移行できるよう 支援します。 スピードと 自信を 持って 実現する ための 道筋です。
Prescriptive Pathの構成 Prescriptive Pathは 「安定化」 「最適化」 「拡大」の 3つの フェーズで 構成され、 それぞれ AIの 導入が 加速するなかでの セキュリティの 重点の 変化を 表します。
厳格な 段階や 成熟度 レベルを 定めるのではなく、 自信を 持って次へ 進む ために 組織が 達成すべき 成果を 重視します。
安定化 (ステップ1~2) : 死角を なくし、 SDLC全体に ガードレールを 適用して 信頼を 築きます。 AI生成コードが 作成される 時点での 対策も 含まれます。
最適化 (ステップ3~4) : 脆弱性の 発見から 修正へと 目標を 切り 替えます。 現実の リスクに 取り組み、 信頼できる 修正を 加速する ことで、 新たなリスクの 発生を 上回る ペースで セキュリティ負債を 減らします。
拡大 (ステップ5~6) : エンタープライズ規模で セキュリティの 成果を 管理・実証し、 AIネイティブシステムに おける オーケストレーションと 自律型防御の 基盤を 築きます。
この 道筋が 一直線に 進むことは ほとんど ありません。 セキュリティは 反復的な 取り組みであり、 自動化や オーケストレーションの 最前線へ 進む 一方で、 組織は 安定性を 強化する ために 基礎的な 取り組みを 何度も 見直します。 Prescriptive Pathの 価値は、 項目を チェックする ことではなく、 AIに よって ソフトウェアの 開発、 保護、 拡大の 方法が 変わるなか、 次に 何へ 注力すべきかを 明確に する ことに あります。
安定化:信頼と統制を確立する AIを 活用して 開発を 加速する 前に、 組織は 安定した 基盤を 整える 必要が あります。 AIに よって 開発が 加速すると、 新しい リポジトリ、 依存関係、 コンテナイメージ、 API、 AI生成の 成果物を 通じて、 より 早い 段階から、 より 頻繁に リスクが システムに 入り込みます。 安定した セキュリティ基盤が なければ、 スピードは 優位性を もたらしません。 むしろ 死角や ノイズ、 不確実性を 増幅させます。 ステップ1の 目標は シンプルですが、 基盤と なる ものです。 存在する ものを 把握し、 新たなリスクが 野放しで 入り込まないようにします。
ステップ1:基盤となる可視化 見えない ものは 保護できません。 最初の ステップは、 ソースコードや オープンソースの 依存関係から AIモデルまで、 ソフトウェアサプライチェーン全体を 完全に 可視化する ことです。
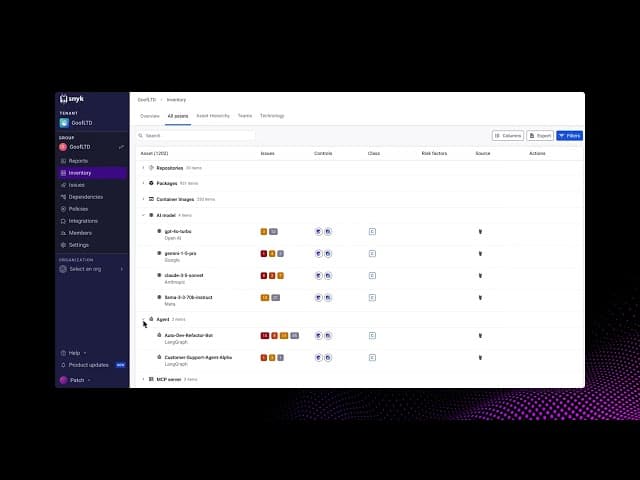
ソフトウェアサプライチェーンの死角をなくす 現代の 開発環境では、 ソフトウェアが 継続的に 生み出されています。 Snykは、 アプリケーションの 全領域に わたる 資産インベントリを 自動で 作成し、 継続的に 更新します。 自社コード、 オープンソースの 依存関係、 コンテナイメージ、 インフラストラクチャ、 APIに 加え、 AIネイティブの コンポーネントも 網羅します。
AIが ソフトウェアサプライチェーンの 一部に なるにつれ、 従来の 資産に とどまらない 可視性が 必要です。 その ため Snykは、 モデル、 MCPサーバー、 エージェントなどの AIコンポーネントを 第一級の 資産と して 扱い、 コードと 同じ 厳密さで AIリスクを 評価できるようにします。
Evoは、 エコシステム内の ソフトウェア資産の 全体像を 完成させます。 Snykを ご利用中で、 Asset Inventoryを 活用し、 Evoの オーケストレーションシステム全体の 力を 引き出す ために 重要な 可視性を 拡張したい方は、 Evoガイド を ご覧に なり、 以下で 詳細を ご確認ください。
存在する資産が実際に保護されていることを確認する しかし、 可視化だけでは 不十分です。 統制するには、 何が 存在するかだけでなく、 何が 保護されているかを 把握する 必要が あります。
Snykでは、 チームが カバレッジポリシーを 適用し、 資産を 分類して ビジネスコンテキストを 付加し、 組織全体で 一貫した セキュリティ要件を 徹底できます。 これに より、 場当たり的な スキャンから、 エコシステム全体を 意図的に 網羅する セキュリティへと 移行できます。
手作業を 減らし、 大規模な 環境で 保護の 抜け漏れを なくすため、 Snykは 自動セキュリティカバレッジを さらに 拡張しています。 新しい リポジトリ、 パッケージ、 コンテナイメージが 追加されると、 初期設定で 保護されるようにします。 コンテナレジストリとの 同期も 強化し、 新しい イメージや 脆弱性を 事後ではなく、 発生時に 検出します。
その 結果、 開発とともに 拡大する セキュリティ基盤が 実現し、 手動設定や 属人的な 知識に 頼る 必要が なくなります。
セキュリティシグナルへの信頼を取り戻す 安定性を 支えるのは 信頼です。 セキュリティの 検出結果に ノイズが 多かったり、 不完全だったり、 一貫性が なかったりすると、 自動化が 機能しなくなり、 信頼が 損な われます。
Snykは、 SAST、 オープンソース、 コンテナなどに 対応する 業界最先端の アプリケーションセキュリティエンジンを 基盤とし、 独立系アナリストの 評価を 受け、 エンタープライズ規模で 信頼されています。 その 信頼を 支えるのが スピードです。 組織からは、 Snykに よって スキャン時間が 80% 短縮されたとの 報告 が あり、 詳細な セキュリティ分析が ボトルネックに なることは ありません。
Snykは この 分野への 投資を 続け、 検出精度と カバレッジを 拡大しています。 コードベースや AI生成の 出力に ひそかに 入り込む前に、 シークレットを 検出する 機能も 近日提供予定です。
同じ くらい 重要なのは、 信頼できる 検出結果が、 チームが 実際に 使用する エコシステムを 幅広く カバーする ことです。 最新の 言語や フレームワークから、 長年 使われている ミッションクリティカルな システムまで 対応します。 C、 C++、 COBOLなどの 言語への サポート拡大に より、 テクノロジー資産全体を 安定して 保護できるようになります。
ステップ2:予防とAIガードレール 可視化に よって リスクが 明らかに なりますが、 予防に よって リスクの 拡大を 食い 止めます。 この ステップでは、 事後対応型の スキャンから 先回りした 安定化へと 移行します。 開発が 加速しても、 修正が 追いつかない ほどの ペースで リスクが 生み出されないようにします。
ガードレールを適用し、発生源でリスクを食い止める Snykは 創業以来、 開発者ファーストの セキュリティ企業です。 長年に わたり、 IDE拡張機能を 通じて 開発者が ローカル環境で 防止可能な 問題を テスト・修正できるよう 支援し、 パイプラインの 後 工程で 問題を 検出した 場合に 発生する、 高コストな 手戻りを 減らしてきました。
Snykは IDE、 プルリクエスト、 CI/CDパイプラインなど、 SDLC全体に 予防の ための ガードレールを 組み込みます。 問題を 早期に 検出し、 後工程へ 広がってリスクが 増大する 前に 対処できるようにします。
AI生成コードに伴うリスクを発生時点で保護する こうした ガードレールは 不可欠ですが、 AIは 開発の スピードを 高め、 ボトルネックの リスクも 増大させます。 AI生成コードを マージやビルドの 段階でしか チェックできないと、 セキュリティが 障害に なります。 チームは 危険な 二者択一を 迫られます。 収益に つながる 価値の 提供を 遅らせて 問題を 修正するか、 期限に 間に 合わせる ために セキュリティを 無視するかです。
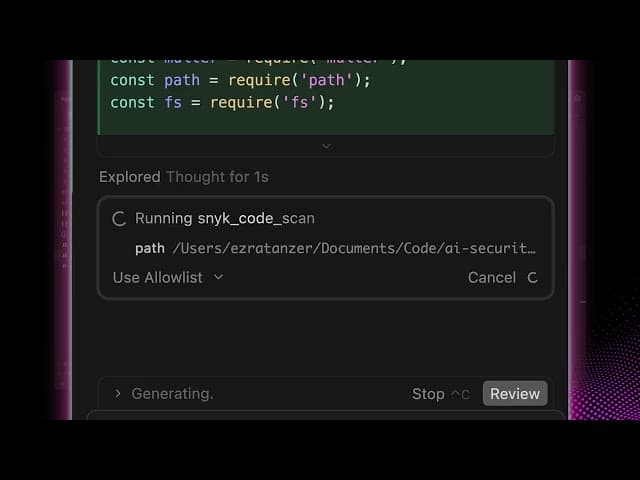
Snyk Studio は、 実績ある 開発者ファーストの 考え方を 新しい 時代に 適用します。 IDE拡張機能が 人間の 書いた コードを 保護するように、 Snyk Studioは AIコーディングアシスタントに セキュリティの ガードレールを 直接 組み込み、 コード生成時に リアルタイムで コンテキストに 応じた フィードバックを 提供します。
開発者は、 Cursor、 Windsurf、 Copilotなど、 すでに 使っている ツール向けの 簡単な セットアップ手順を 使って、 数回クリックするだけで 自動保護を 有効に できます。 本日から Gemini CLIと Claude Codeにも 対応します。
同時に、 企業は チーム全体に 適用する セキュア・バイ・デフォルトの 動作を 一元的に 定義し、 配布できます。 管理された 配布の ための 包括的な 新しい ドキュメントと ガイドライン が 公開され、 組織全体で Snyk Studioを 標準化し、 大規模に 展開しやすくなりました。
Play Video: Secure At Inception
最適化:注力を集中し、修正を加速する 安定性が 確立されると、 課題は 変わります。 AIの スピードに 対応する 環境では、 データ不足ではなく、 データが 多すぎる ために 組織が 対応しきれなくなります。 脆弱性は、 チームの トリアージ能力を 上回る ペースで 蓄積します。 深刻度スコアだけでは、 現実世界での 影響を 把握できません。 優先順位が 明確でも、 開発者が 修正方法を 信頼できなければ 修正は 進みません。 ここでの 目標は、 シグナルを 行動に つなげ、 本当に 重要な ことに 取り組み、 開発者が 作業する 場所で 修正を 加速する ことです。
ステップ3:戦略的な優先順位付け すべての 脆弱性が 同じように 重要なわけではありません。 この ステップでは、 包括的な リスクコンテキストと 分析を 使って、 理論上の リスクと 現実の 脅威を 見分け、 実際に 重要な 問題だけに チームが 集中できるようにします。
深刻度を超えて、現実のリスクを見極める 従来型の セキュリティ優先順位付けは、 大規模な 環境では 機能しなくなります。 深刻度が 示すのは、 理論上どれほど 深刻に なり得るか であって、 自社 の アプリケーションに とって 実際に どれほど 重要かではありません。 AIで 開発が 加速する 環境では、 この 隔たりが ノイズや 労力の 浪費、 修正の 停滞に つながります。
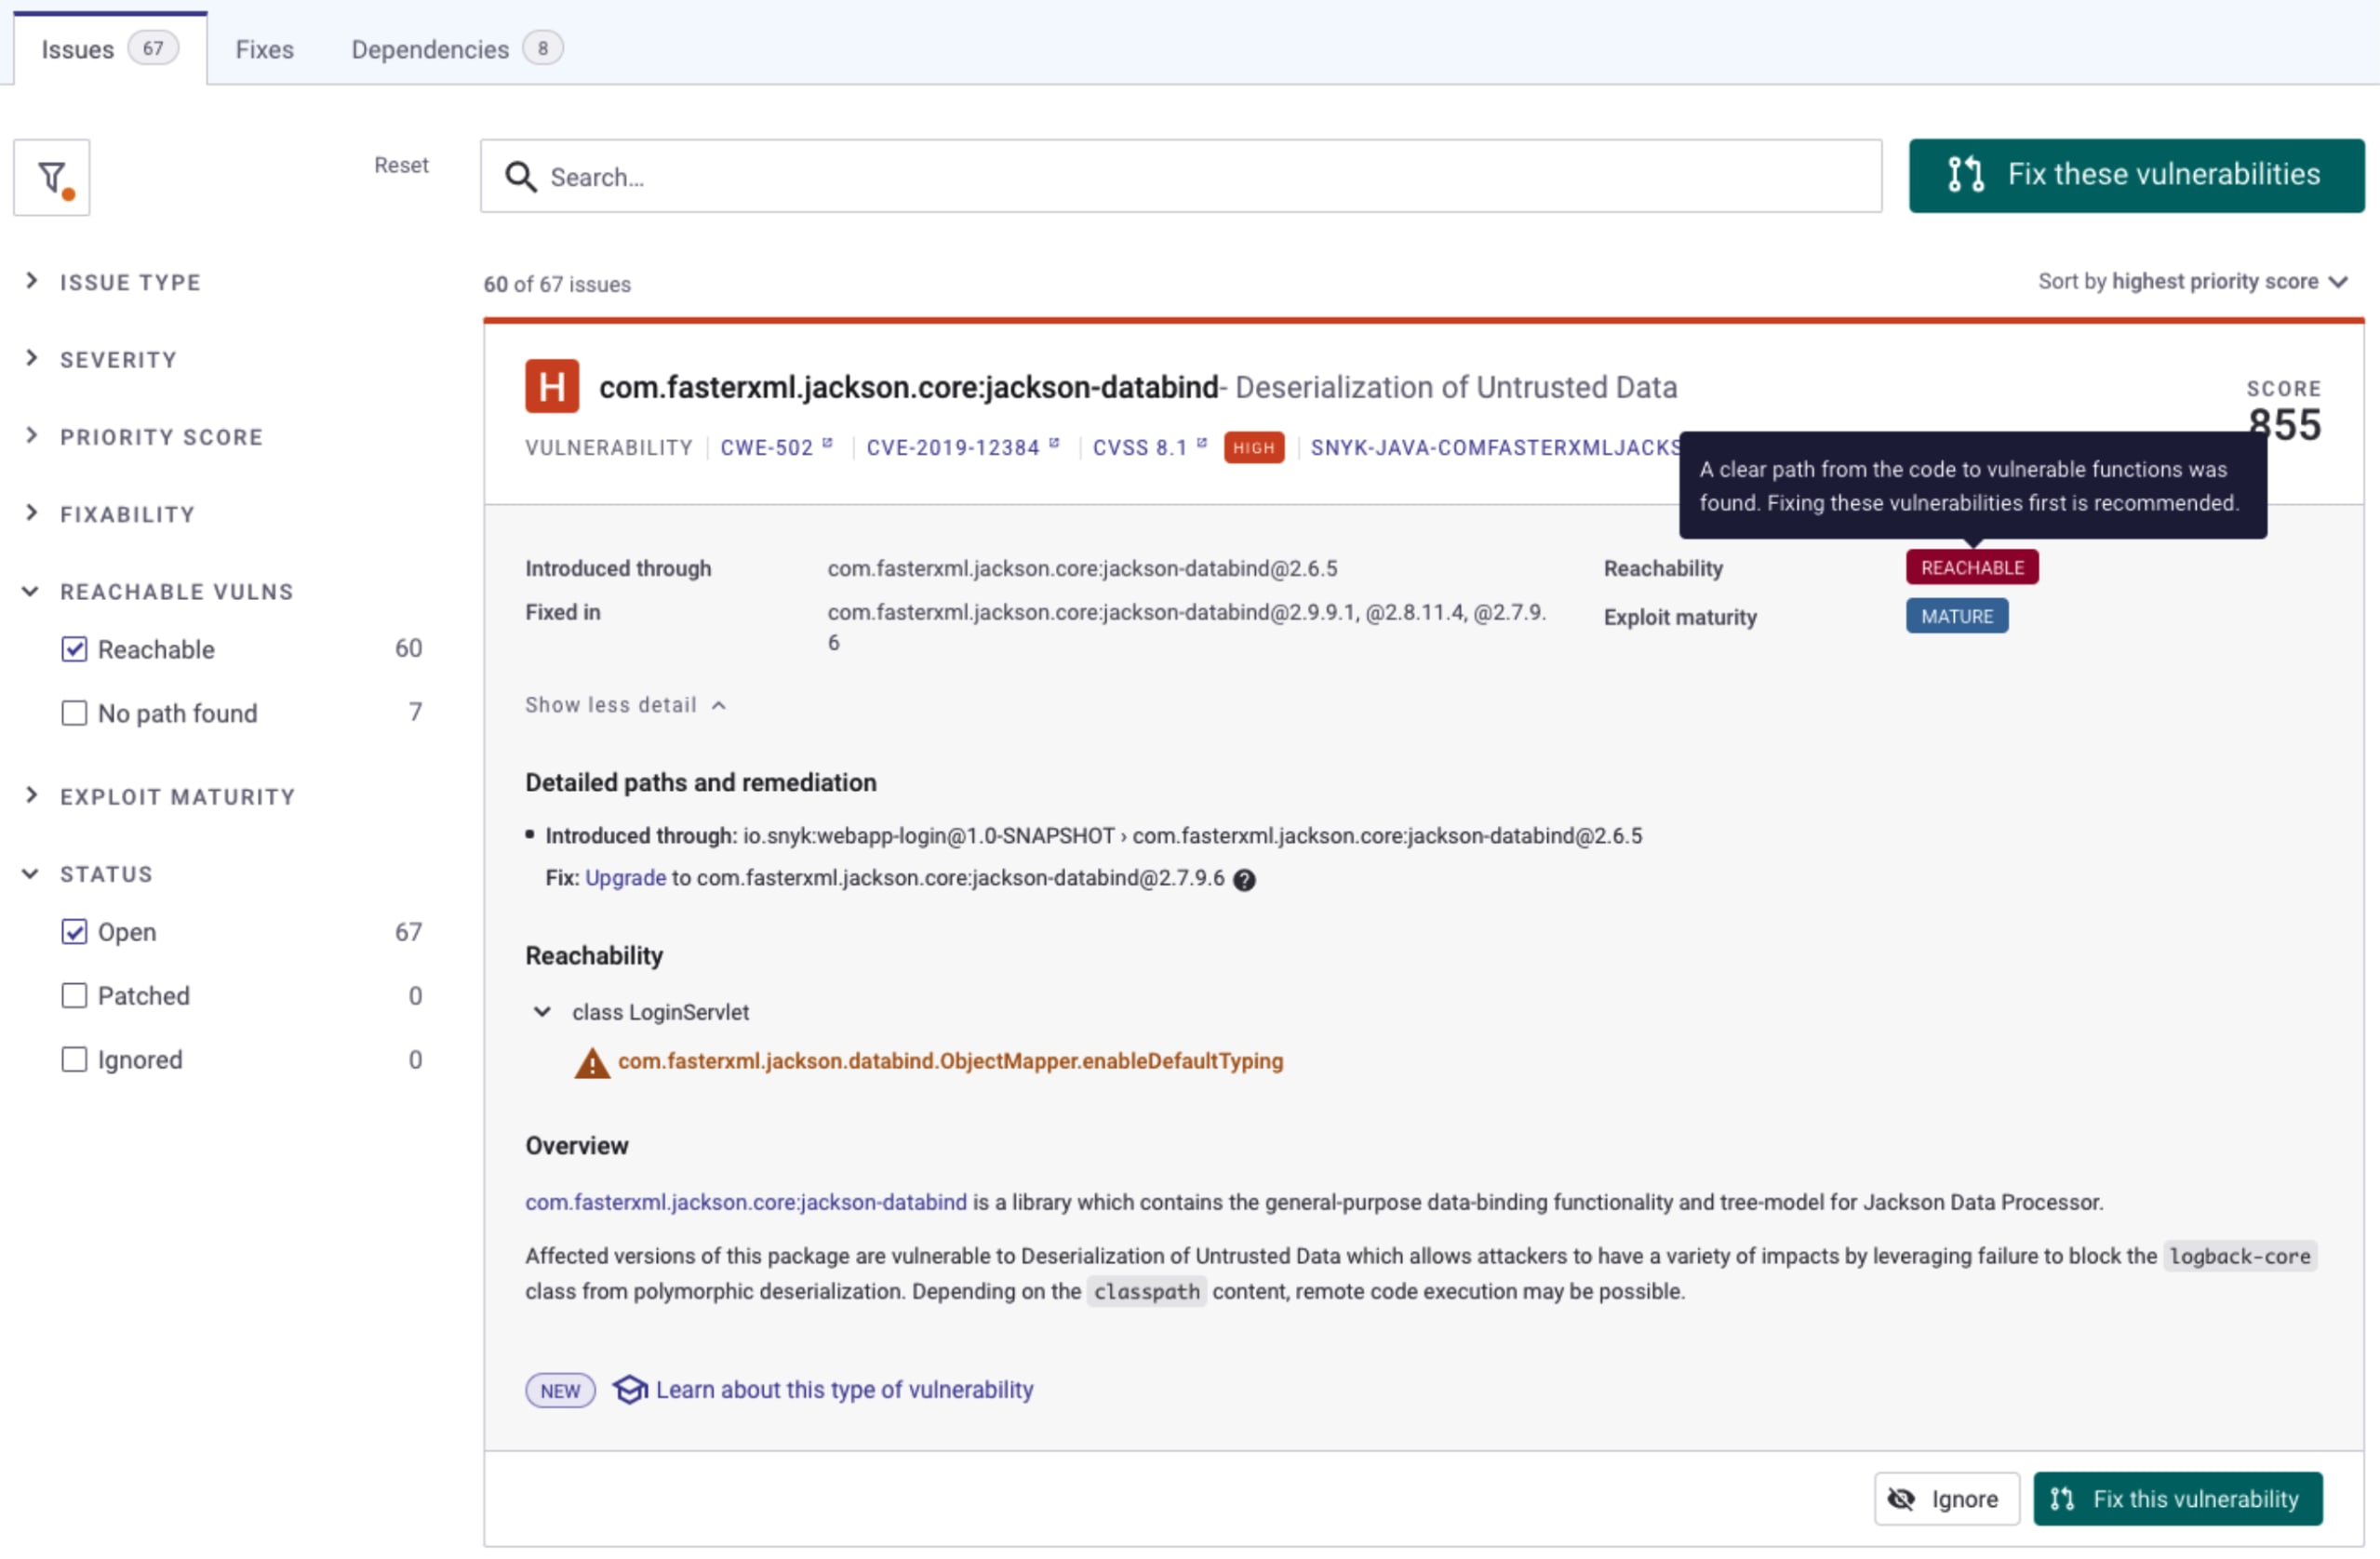
Snykの 優先順位付けでは、 深刻度に 加え、 エクスプロイトの 成熟度、 到達 可能性、 ビジネスコンテキストを 組み合わせた Risk Scoreに より、 現実世界の コンテキストを 集約します。 これに より、 理論上の 露出ではなく、 実際の リスクと なる 脆弱性に チームが 集中できます。
開発者が 判断を 下す 場面で 支援できるよう、 この インテリジェンスを IDEや CLIから 直接 利用できるよう取り組んでいます。 優先順位付けを より 早い 段階で 行えるようにし、 ワークフロー全体の 摩擦を 減らします。
ここでは 到達 可能性が 重要な 役割を 果たします。 この 依存関係に 含まれる 脆弱な コードは、 この アプリケーションで 実際に 実行可能か? と いう シンプルな 問いに 答える ことで、 到達 可能性は ノイズを 大幅に 減らし、 注力すべき 点を 明確に します。 Java、 JavaScript、 TypeScript、 C#に 加えて、 Pythonなどの エコシステムへの サポートを 拡大し、 最新の 技術スタック全体で この シグナルを 活用できるようにします。
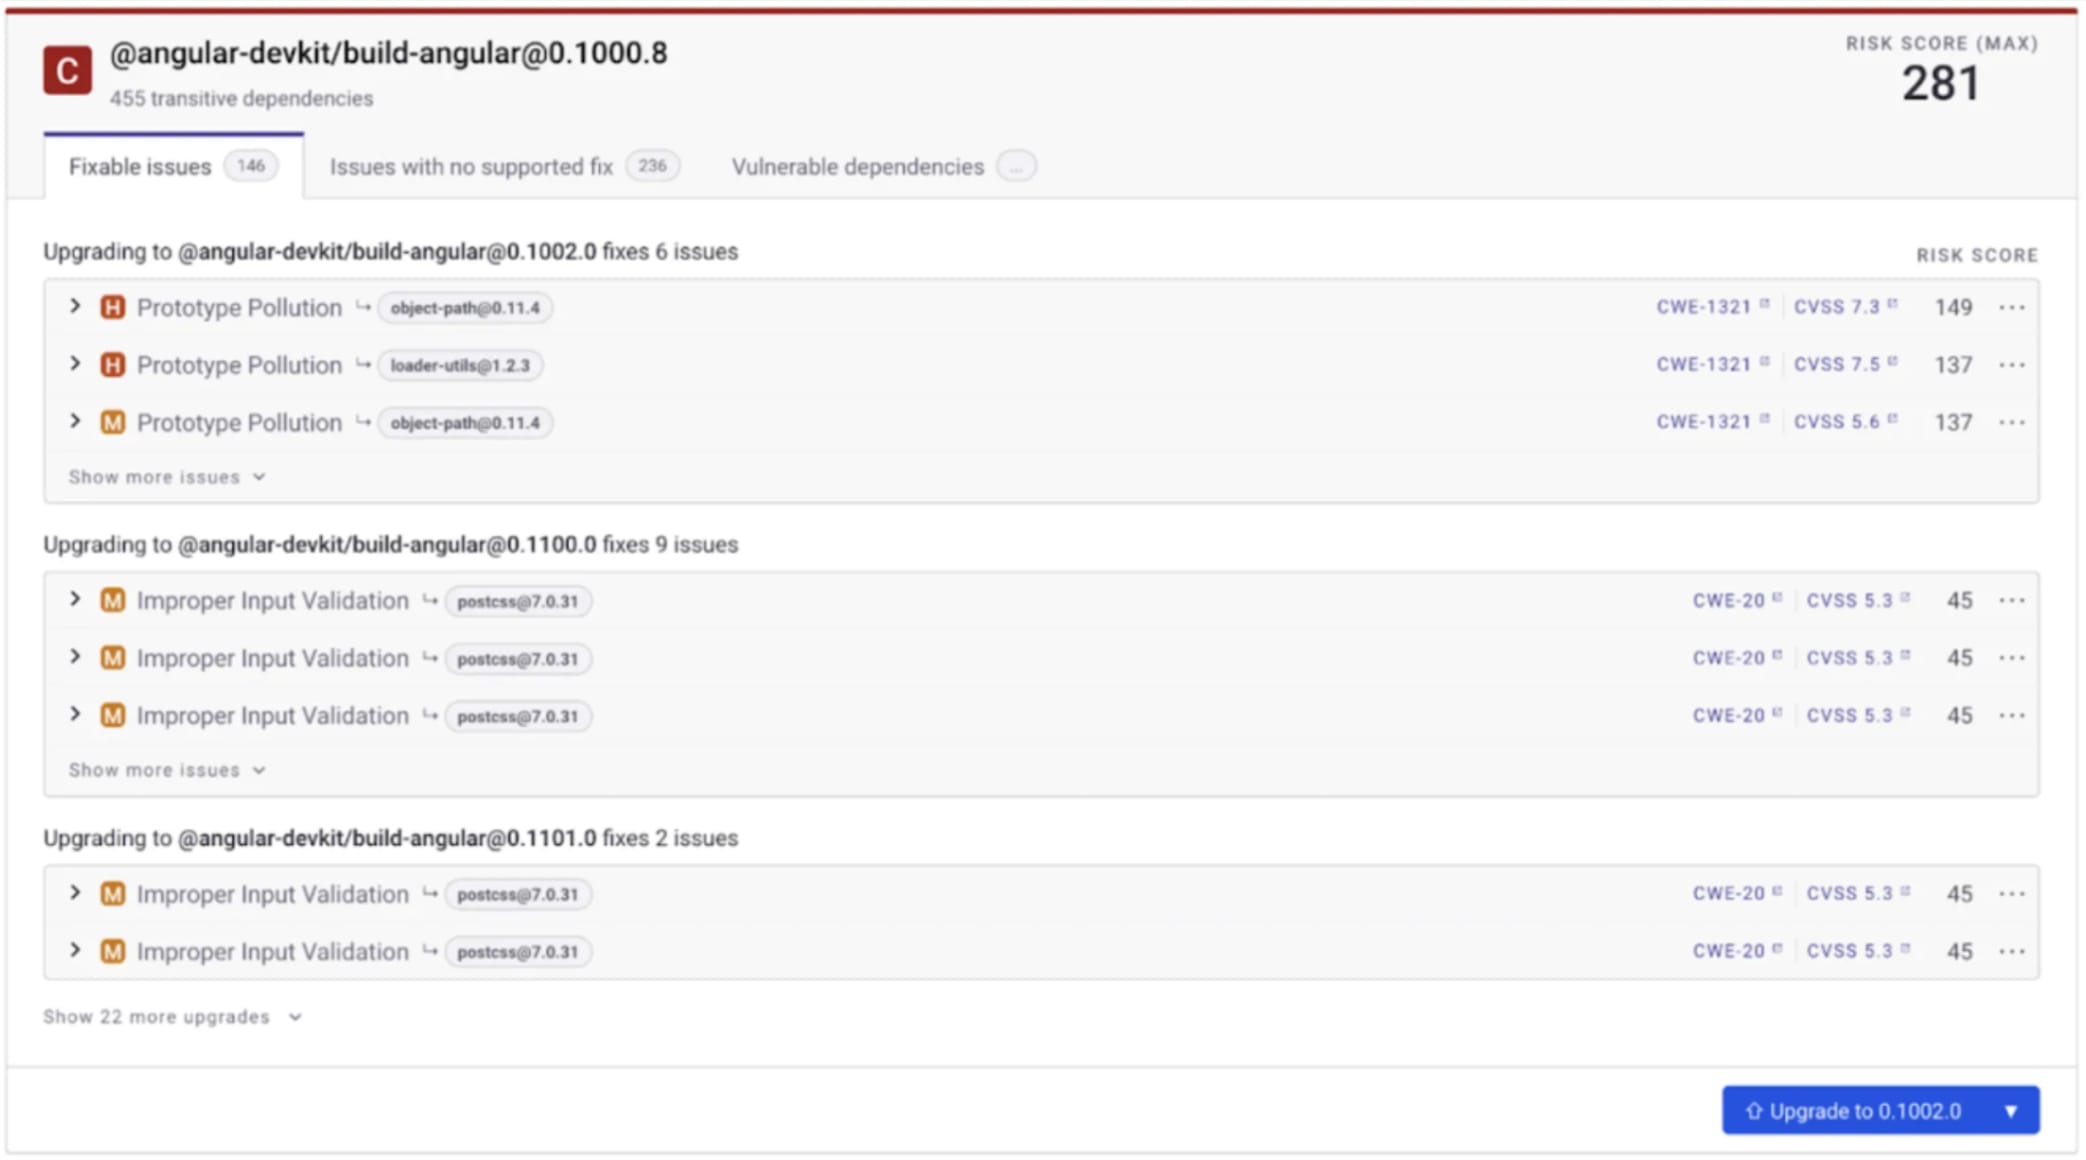
オープンソースの リスクに ついては、 Snykは 個々の CVEではなく 依存関係に 焦点を 当てるよう、 優先順位付けを 再考しました。 複数の 問題を 一度に 解決できる、 影響の 大きい アップグレードを チームが 特定できるようにします。 この 合理化された アプローチは、 実際に 効果を 上げています。
優先順位だけでなく、修正への確信を高める 何を 修正すべきかが わかっていても、 ためらいは 残ります。 修正を 安全に 適用できると 開発者が 信頼できなければ、 セキュリティ負債は 解消されません。 本番環境を 壊す ことへの 不安は、 特に 複雑な 依存関係 ツリーに おいて、 修正を 遅らせます。
この 課題に 対応する ため、 Snykは オープンソース依存関係の アップグレード候補に 対する Breakability Riskを 導入します。 アップグレードが 特定の コードベースに 与える 影響を 分析する ことで、 Snykは チームが 安全に 適用できる 修正と、 慎重な 対応が 必要な 修正を 見分けられるよう 支援します。
これに より、 リスクの 高い 賭けのようだった 修正作業が、 予測可能で 確信を 持って 進められる プロセスへと 変わります。 チームは 破壊的な 変更を 恐れる ことなく、 より 多くの 修正を より 速く マージできます。
ステップ4:AIで修正を加速 優先順位 と 修正内容の 両方を 信頼できるようになれば、 修正作業を 加速できます。 ここでは、 手動での パッチ適用から AIを 活用した 修正へと 移行し、 開発者が ワークフローを 離れる ことなく、 安全かつ 自律的に 問題を 解決できるようにします。
開発者の作業環境で修正を加速 Snykでは、 IDEや プルリクエスト内で 利用できる Snyk Agent Fixを 通じて、 開発者が 作業する 場所に 直接 修正を 届けます。 この 近さが 重要です。 IDEで 上流工程から 問題を 発見して 修正する ことで、 修正に かかる 時間を 75%短縮 できます。
Snyk Studioの インテリジェントな 修正機能を 使えば、 開発者は AIアシスタントに Snykを 使って 問題を 解決する よう 依頼するだけです。 新しい Remediation Workflowsに より、 コードベース内で エンドツーエンドの 修正プレイブックを 実行できるようになり、 さらに 簡単に なりました。 AIエージェントに 修正手順を 一つずつ 指示する 代わりに、 開発者は /snyk-fixと 入力するだけで、 あとは Studioが 対応します。
Play Video: Intelligent Remediation
今後は、 この 基盤を 活用して、 エージェントが 適切な レベルの 人間に よる 監督の もと、 エンドツーエンドで 安全な 修正を 計画、 検証、 準備できる、 より 自律的な 修正ワークフローを 実現します。
確かなシグナルでランタイムリスクを検証 ランタイムの DAST検出結果に 対する 修正には、 さらなる 信頼性が 求められます。 SASTと DASTの 業界 最高水準の エンジンを 連携させる ことで、 Snykは ランタイムの ターゲットを、 その 基盤と なる コードリポジトリに 自動で 紐付けられるようになりました。 単一の モノリスから、 50個の リポジトリに またがる マイクロサービスまで 対応します。 ランタイムで 検出された 問題を 原因と なる 正確な コード行に 直接 マッピングする ため、 開発者は 調査や 推測に 時間を かけず、 検出から 修正へ すぐに 移れます。
拡大する—ガバナンス、効果の証明、オーケストレーション セキュリティの 対応が 迅速化し、 自動化が 進むと、 最後に 立ちは だかる 課題は 拡大です。 AIの スピードに 対応するには、 リスクを 効率よく 検出して 修正するだけでは 不十分です。 AI主導の 開発が チーム、 アプリケーション、 エージェントへと 広がるなかで、 組織は セキュリティを 一貫して 統制し、 ビジネス上の 価値と して 効果を 示し、 自動化を 安全に 拡張できなければなりません。 第3幕の 目標は、 ガバナンス、 測定、 自動化が 新たなリスクを 生む ことなく 相互に 強化し合うようにし、 確信を 持って セキュリティの 成果を 拡大する ことです。
ステップ5:ガバナンスを確立し、測定して効果を証明 セキュリティを 拡大するには、 手動レビューを 自動化された ポリシー適用に 置き換える 必要が あります。 この 段階では、 ソフトウェアファクトリー全体の ポリシーを コード化して 適用し、 コンプライアンスを 継続的に 証明します。 スピードを 追求しても、 統制が 損な われる ことは ありません。
チームのスピードを落とさずにセキュリティを統制 修正が 加速するにつれ、 組織には、 特に 規制の 厳しい 環境に おいて、 判断が 意図的に 行われ、 レビュー可能で、 監査できる ことを 保証する 明確な ガードレールが 必要に なります。 Snykなら、 開発ワークフローに 新たな 摩擦を 持ち込む ことなく、 セキュリティチームが 一貫した ポリシーを 定義して 適用できます。
Ignore Approval Workflowなどの 機能に より、 開発者が 問題の 無視を 申請した 場合、 その 例外が 記録され、 理由が 明示され、 適切に 統制されます。 チームの 作業が 速くなっても、 可視性と 説明責任を 保てます。
この バランスが 重要です。 セキュリティは 開発者が 迅速に 行動できるよう 支援すると同時に、 リーダーが リスクを 意図的に 管理できていると 確信できる ものでなければなりません。
成果につながるレポートで効果を証明 セキュリティを 持続させるには、 ガバナンス要件を 満たすだけでなく、 成功を 称え、 文化の 変化に つながる 前向きな 行動を 後押しする ための 証拠が 必要です。
セキュリティリーダーには、 次のような シンプルな 問いへの 回答が ますます 求められています。
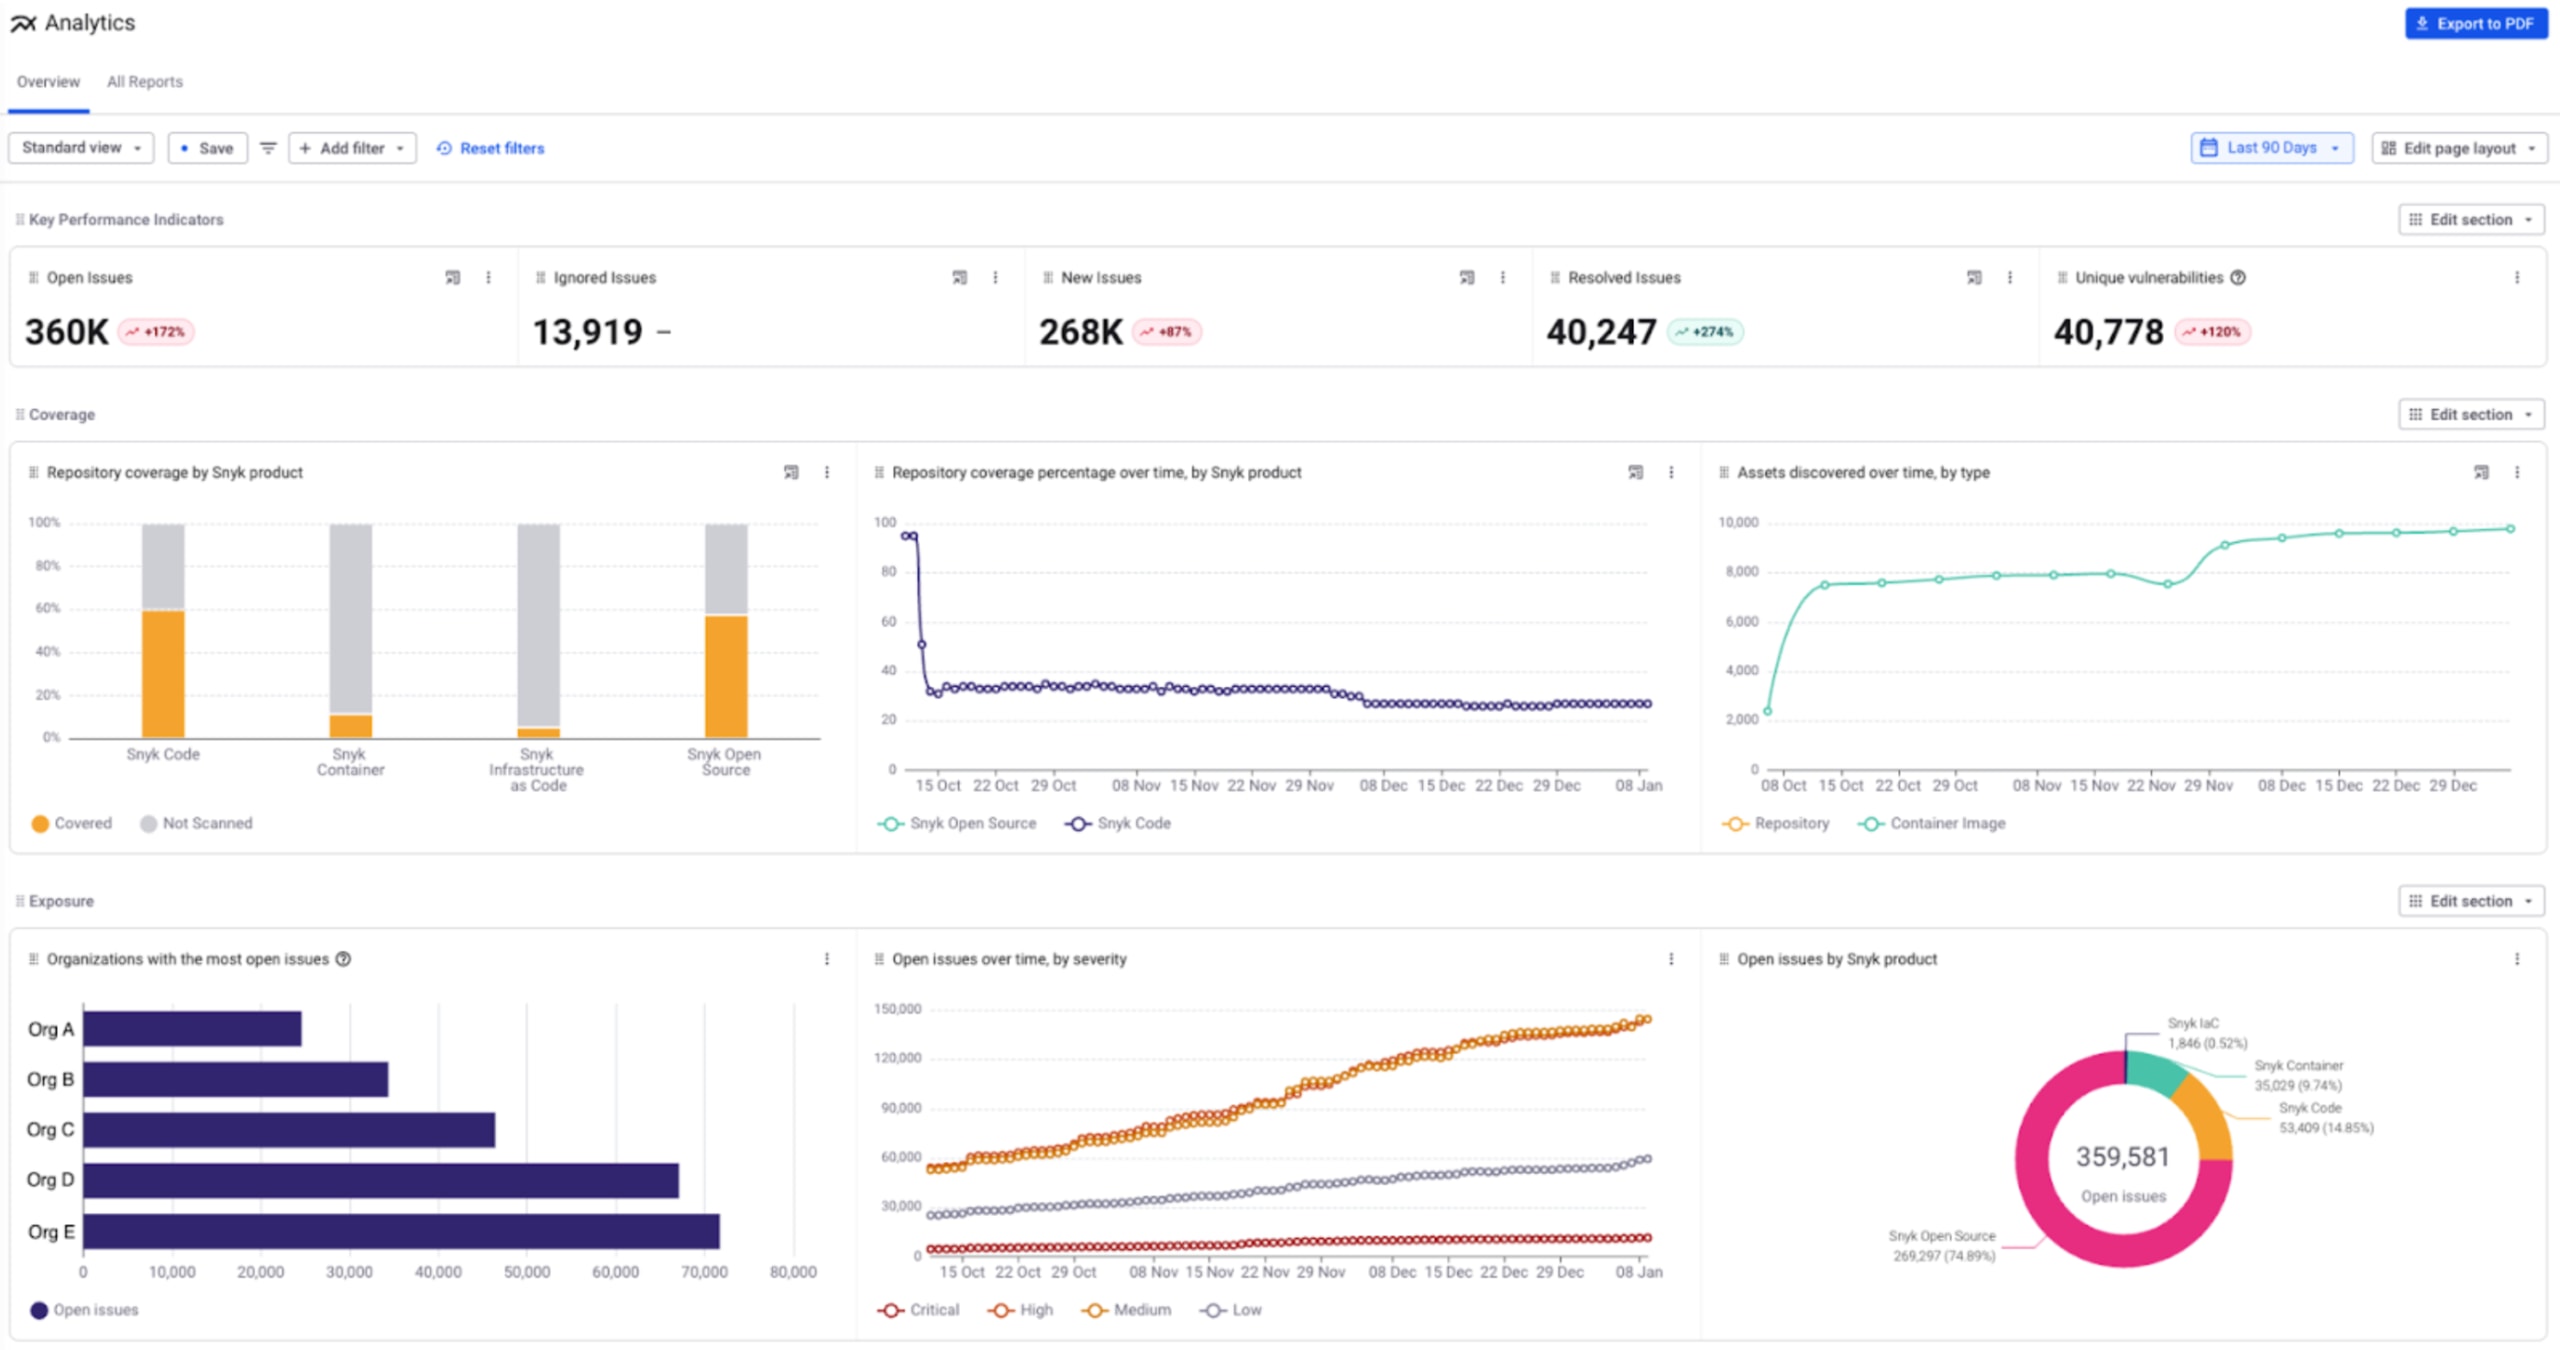
これを 支援する ため、 Snykは 分析と レポート機能を 大幅に 強化しました。 すぐに 使える 幅広い レポートライブラリに より、 リスク態勢、 コンプライアンス状況、 プログラムの 実績を すぐに 把握できます。 また、 カスタマイズして 独自の セキュリティ・ミッションコントロールを 構築する こともできます。
複雑な データ環境を 持つ 組織では、 APIや インテグレーションを 通じた 拡張性に より、 Snykの データを より 広範な ビジネス指標と 組み合わせて 分析できます。 戦略的な 意思決定が 行われる 場で、 セキュリティの 成果を 可視化できます。
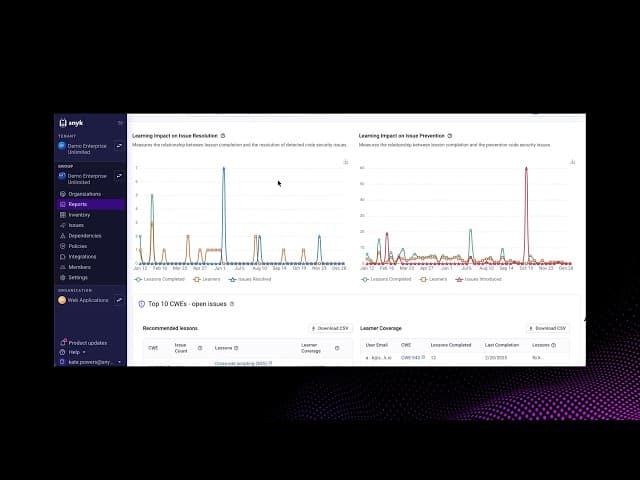
予防、教育、成果をつなぐ セキュリティの 拡大は、 問題の 修正だけでなく、 問題を 未然に 防ぐことも 意味します。 Snyk Learn を 利用する 組織向けに、 新しい 効果・ 機会レポートが 開発者教育と セキュリティの 成果を 直接 結び 付け、 トレーニングが チーム全体の 修正と 予防に どのような 影響を 与えるかを 示します。
今後、 Snykは 新たな 予防レポートに よって この 取り組みを さらに 推進します。 本番環境に 入る 前に どれだけの リスクを 阻止できたかを 定量化し、 予防の 投資対効果を 測定可能に します。
同様に、 今後 提供される Snyk Studioの レポートでは、 組織全体で AIガードレールが どのように 適用されているかを 可視化し、 導入状況、 有効性、 セキュアな デフォルトの 実践状況を 大規模に 把握できます。
これらの 機能を 組み合わせる ことで、 リーダーは 活動量の 指標だけに とらわれず、 成果に 基づいて セキュリティを 管理できます。 セキュリティを 測定可能かつ 再現可能に する ことで、 エージェント型の オーケストレーションへ 拡大する 準備が 整います。
ステップ6:エージェント型オーケストレーション オーケストレーション は Prescriptive Pathの 集大成です。 これは、 ステップ1から 5で 実現した 安定性と 最適化が あって 初めて 可能に なります。 見えない ものは 自動化できず、 信頼できる 修正が なければ 防御を 安全に オーケストレーションできません。 この 基盤が 整えば、 セキュリティは AIネイティブな イノベーションの スピードに 追いつけます。
AIシステムをアプリケーションの主要な資産として扱う AIネイティブアプリケーションは 静的な ものではありません。 モデル、 プロンプト、 エージェント、 ツールで 構成され、 ランタイムで 絶えず 変化する システムです。 これらを 保護するには、 インフラレベルの 考え方にとどまらず、 AIコンポーネントを アプリケーションの 主要な 資産と して 扱う 必要が あります。
この 段階では、 Evoの オーケストレーションシステムが、 AIアプリケーションの 構成と 進化の 様子を 継続的に 可視化します。 これに より、 従来の スキャンでは 見つけられなかった 死角が なくなり、 設定だけでなく AIシステムが 実際に どう 動作しているかを リアルタイムで 把握できます。
Evoの AI Asset Discoveryに より、 セキュリティリーダーは AI環境を リアルタイムで 把握し、 制御できるようになります。
設定だけでなくAIの動作を統制 エージェント型システムの リスクは、 静的な 設定ミスだけから 生じるわけではありません。 動作そのものからも 発生します。 エージェントが 判断を 下し、 ツールを 呼び出し、 データに アクセスするなかで、 セキュリティは 設定だけでなく、 意図も 統制する 必要が あります。
Evoの オーケストレーション機能に より、 チームは AIシステムに 許可する 動作に 関する ポリシーを 定義・適用し、 開発から ランタイムまで 継続的に 評価できます。 これに より、 イノベーションの 速度を 落とす ことなく、 自律システムに 内在する 予測不能性を 管理できます。
可視化からインテリジェンス、そしてアクションへ 最後の ステップは、 状況の 把握から 自律的な 対応への 移行です。 可視性、 ガバナンス、 行動シグナルを 相関させる ことで、 Evoは セキュリティシステムを 能動的な 防御レイヤーと して 機能させます。 問題を 検出して 通知するだけでなく、 検出から 修正までを つなぎ、 機械の スピードで 対応できるようにします。 その 結果、 自己適応型の セキュリティ態勢が 実現します。 常に 門番と して 振る 舞うのではなく、 エージェント主導の イノベーションを 安全に 拡大する 支援役と なります。 今すぐ Discoveryへの 第一歩を 踏み出し、 コードベースに 潜む AIコンポーネントを 見つけましょう。 今すぐ Evoを 始める 最速の 方法は、 無料の AI-BOM CLIに アクセスする ことです。 こちらから ご利用ください 。
道筋を実践へ Prescriptive Pathは、 AIセキュリティを 実践に 移す明確な 道筋を 示しますが、 それだけで 完結する ものではありません。 3つの フェーズ全体を 通じて、 組織は Snyk AI Security Platformが 提供する 機能を 活用し、 AI Security Fabricが 定める 成果を 実現しています。
Snyk AI Security Platformは、 統合された シグナル、 ガードレール、 自動化、 ガバナンスを 提供します。 Prescriptive Pathは、 AIの 導入が 加速するなかで、 それらを 適切な 順序で 意図的に 適用する ための 枠組みを 提供します。 これらを 組み合わせる ことで、 セキュリティ運用を 根本から 変革できます。
この 運用効率は、 ビジネス価値に 直結します。 Forresterに よると 、 Snykを 利用する 組織は、 6か 月未満で 投資を 回収し、 288%の 投資対効果を 実現しています。 セキュリティを 後付けするのではなく、 創造の プロセスそのものに 組み込む ことで、 AIの スピードに 対応する 強靭な セキュリティを 実現できます。
AI主導の 開発が 減速する ことは ありません。 成果を 上げる 組織は、 実験段階を 超え、 意図的な アプローチで セキュリティを 確保します。 信頼を 確立し、 リスク低減を 最適化し、 自動化と オーケストレーションへ 確信を 持って セキュリティを 拡大します。
Prescriptive Pathを実際に見る 戦略から 実行へ 進む 準備が できたら、 次は この 道筋が 実際の 開発ワークフローで どのように 実現するかを ご覧ください。
2月11日に 開催される Snykの ローンチイベントに ご登録ください 。 Snyk AI Security Platformが AI Security Fabricを どのように 実現するのか、また Prescriptive Pathが 組織の AIセキュリティ運用を どのように 確信を 持って 進めるのかを ご紹介します。
新たな AI Security Fabricを 発表 AIが もたら す開発スピードと セキュリティガバナンスの ギャップを 埋め、 コード、 モデル、 エージェントの すべてに 信頼を 組み込む方法を 一緒に 探りましょう。